Moectf2026正在进行中,为什么我会在这个时候更新moe25的题目呢?很明显,我26的做不出来了hhh,正好复习复习moe25来提升自己的实力。在做moe26的时候,我发现我的ai能力也堪忧,我做不出来的基本上codex也做不出来。。。。之后会考虑自己做一个正对ctf和取证的agent。废话不多说,我们直接看题吧。有些简单的题目是之前做到,这次不是太想写了。Pyjail也暂时不写。
1.2048_master
我们直接运行程序,输了一次之后发现多了一个文件。
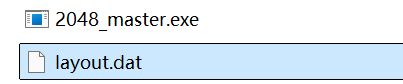
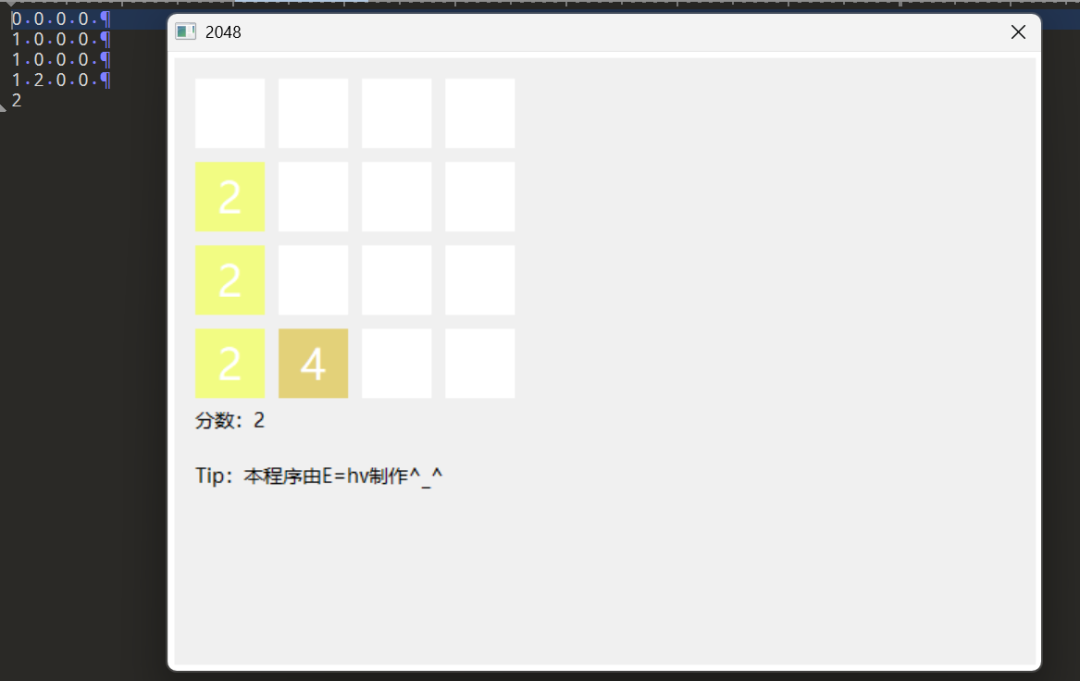
打开发现里面的内容就是当前游戏的画面
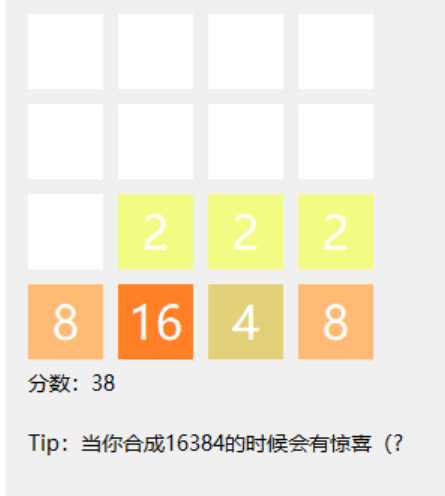
玩着玩着看到这样的提示:
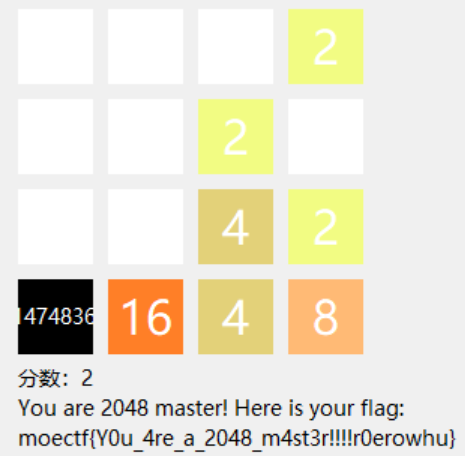
我们直接用记事本打开,直接修改,保存之后再重启游戏就能发现flag
2.Rush
下载后发现是一个gif图片,能看到有一个二维码,那我们肯定要扫码呀
用stegsolve打开,点击analyse->frame browser能让我们一帧一帧看图片
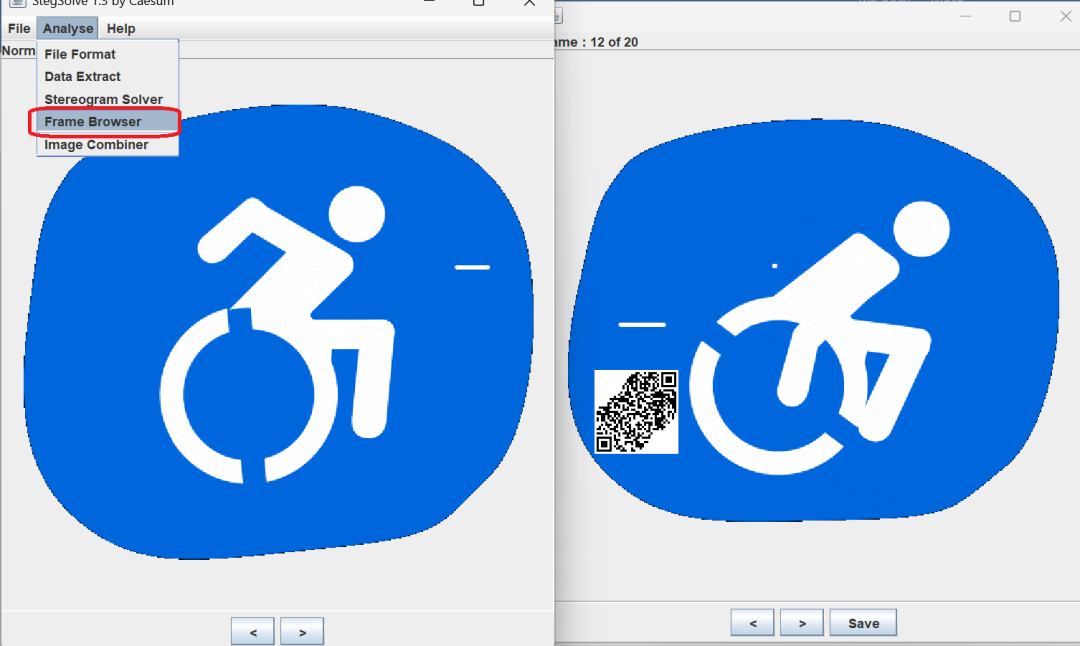
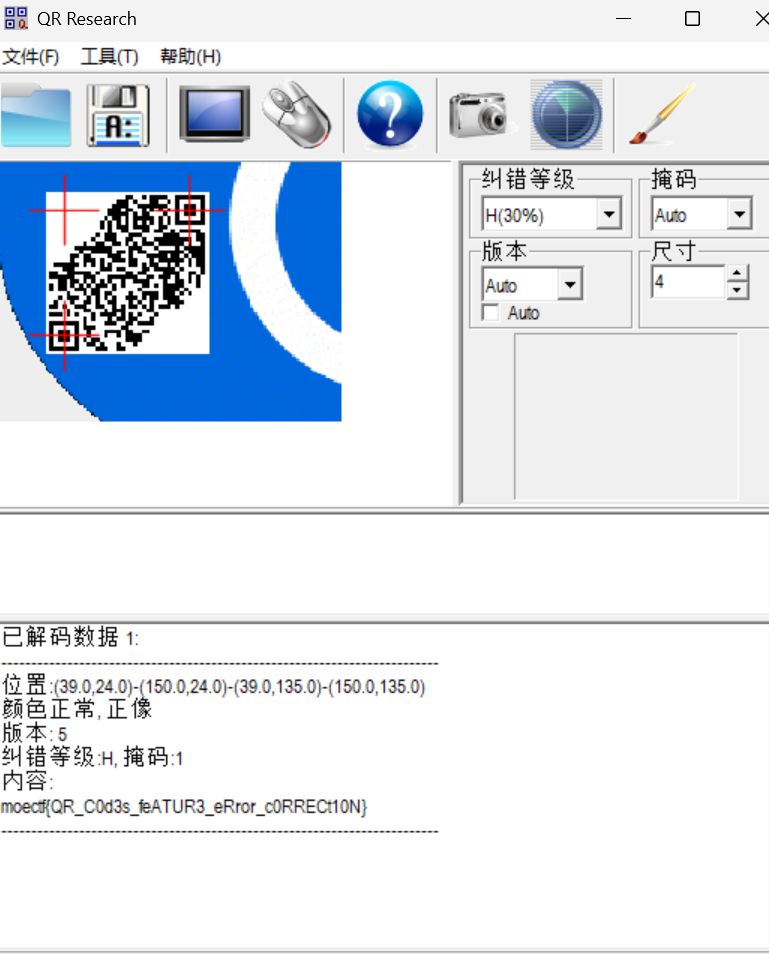
直接扫就行了(没有缺少定位符)
3.ez_锟斤拷????
发现是乱码,借用官网的解释:
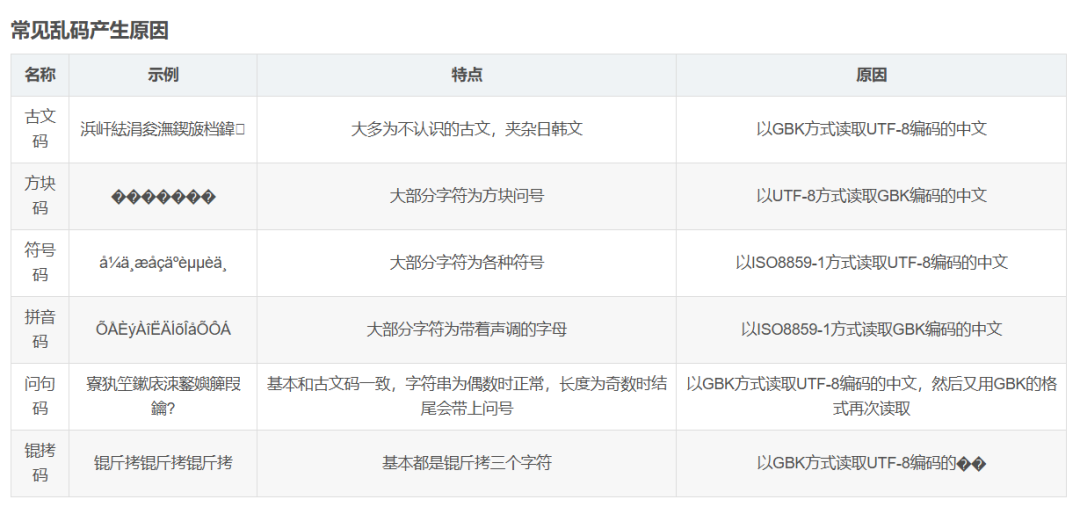
说明原文是utf-8编码
找了一个恢复乱码的网站,恢复一下

第一次甚至没有注意到这一行。。。
4.weird_photo
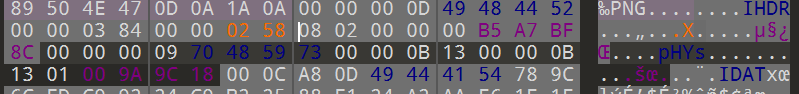
题目提示“注意 CRC!”再结合这张图片是png形式,我猜测应该是修改了图片的长宽。
这里用ai写了一个python代码来检验crc,之后再010中修改一下就可以了
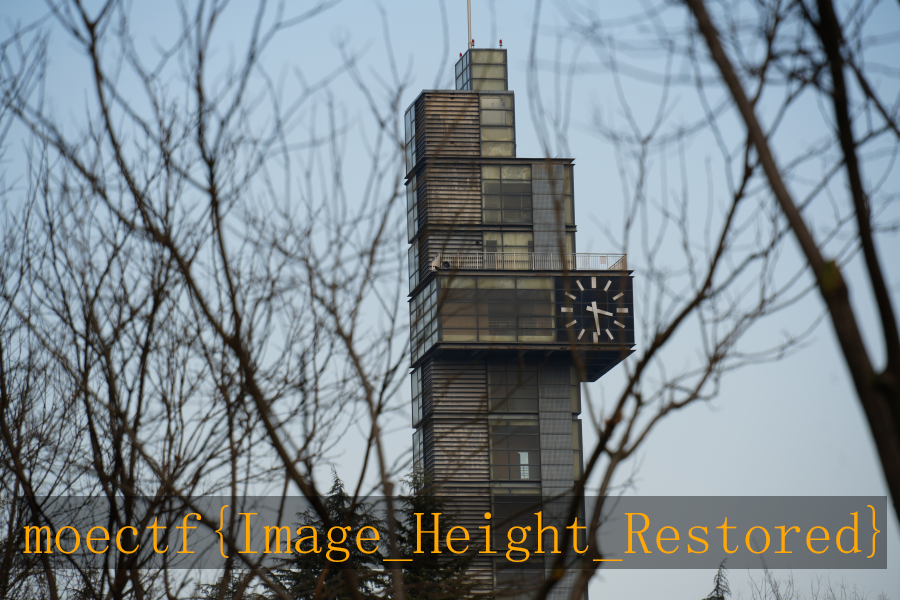
5.SSTV
名字就是提示,我们直接用mmsstv。
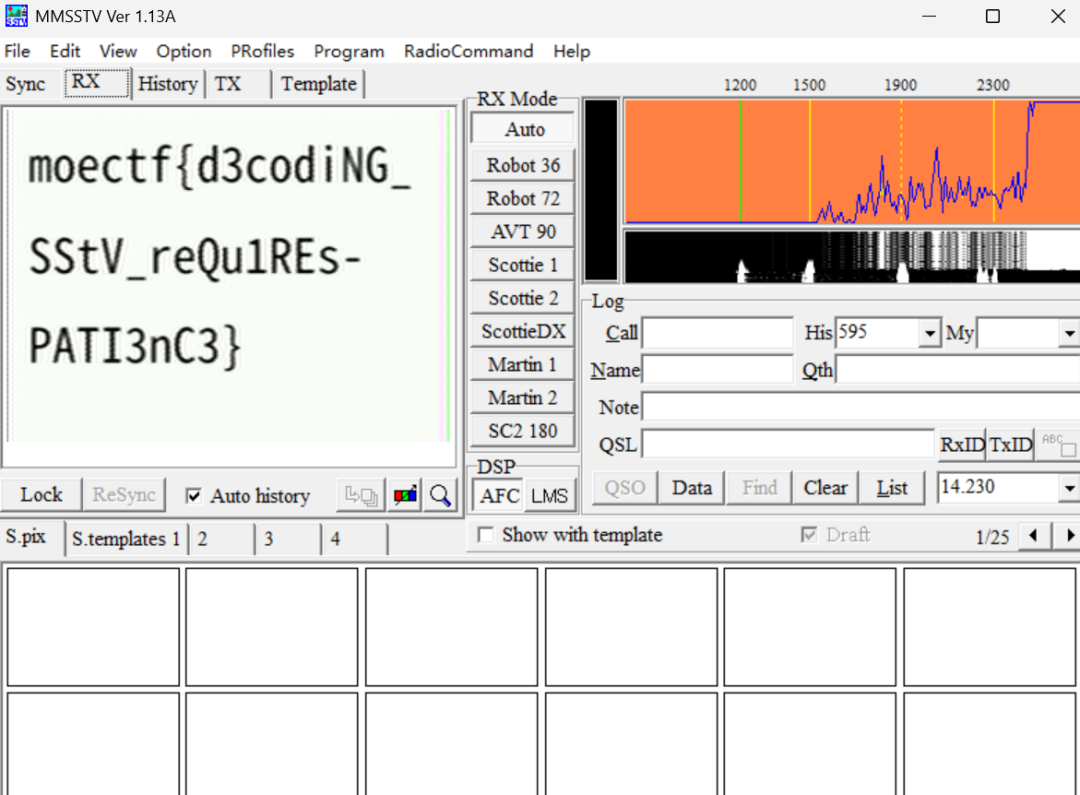
6.哈基米难没露躲
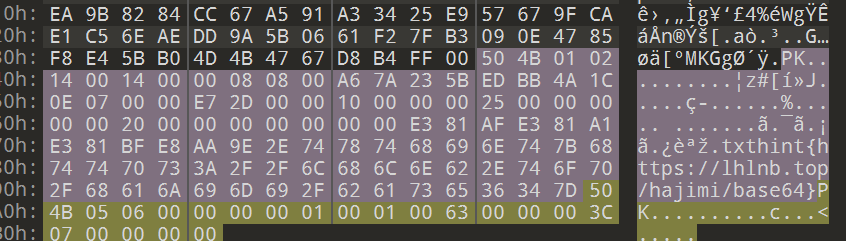
这个其实算挺难找的,因为这个再zip的文件尾里,我其实都没怎么注意。
hint{https://lhlnb.top/hajimi/base64}
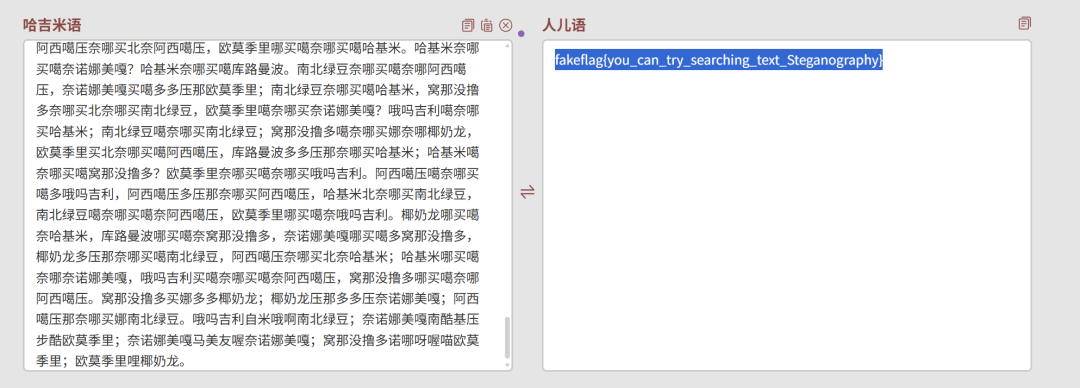
fakeflag{you_can_try_searching_text_Steganography} Steganography是隐写的意思,其实再复制到docx的时候,我就发现了这个fakeflag有问题,因为复制过来是乱码
fakeflag{you_can_try_searching_text_Steganography}
这是说明隐写呢?零宽字符
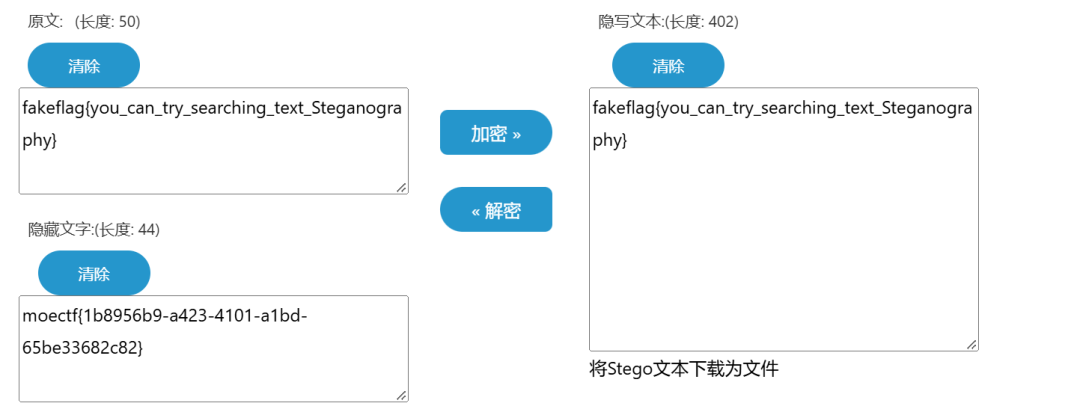
找了一个网站解密
这道题确实有难度
7.Enchantment
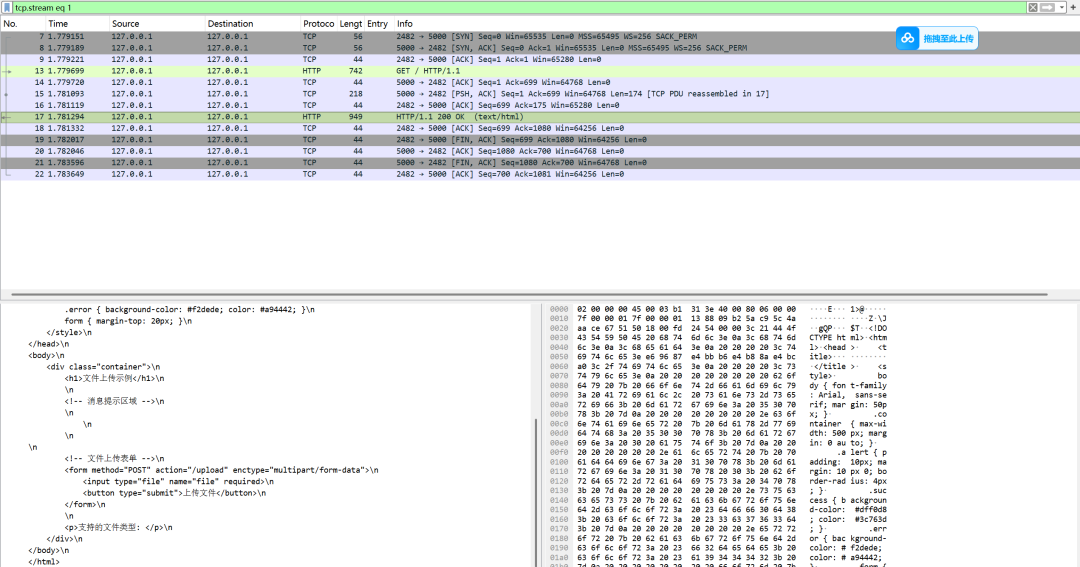
追踪一下http流,发现是一个文件上传页面,我考虑应该要提取上传的文件。
发现上传了一张png,导出看看
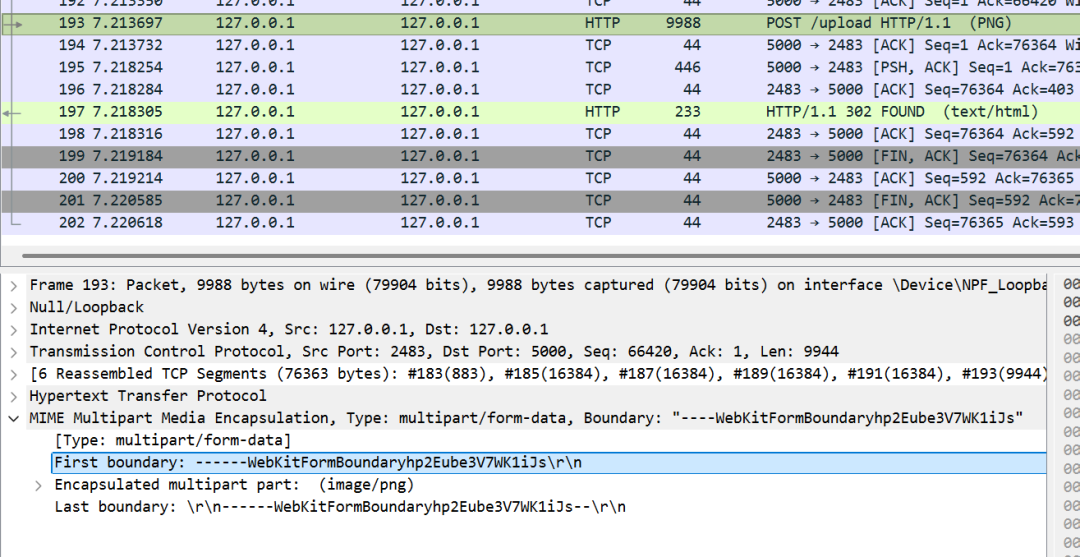
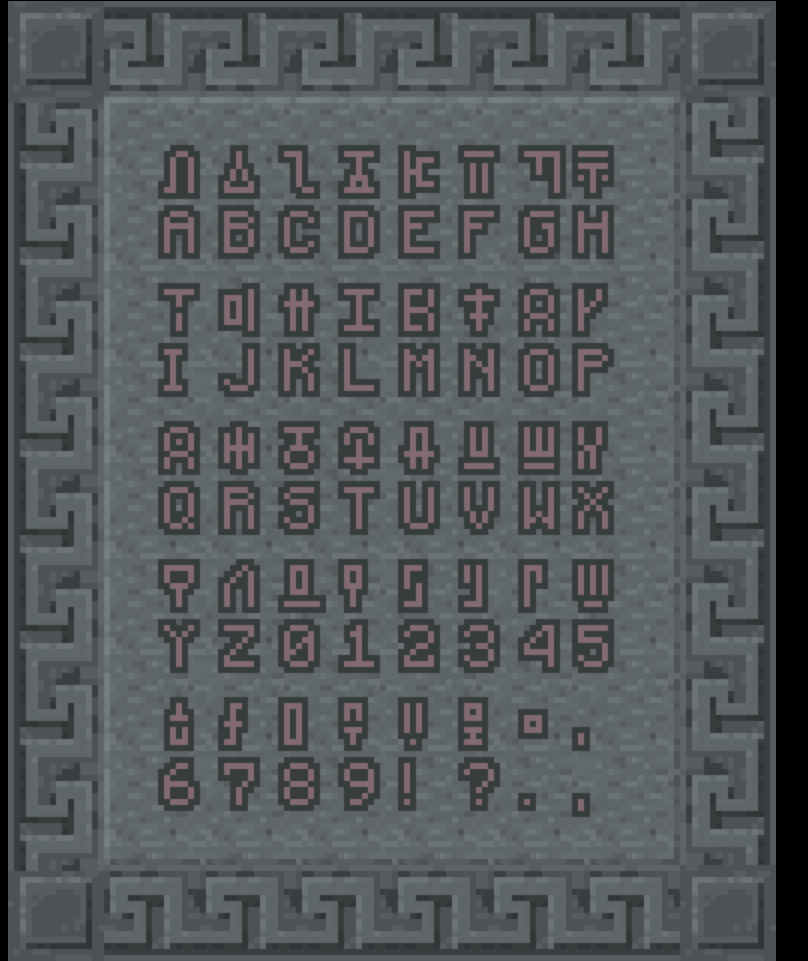
应该是一张png图片,但是直接改后缀发现不对,用010打开,发现文件头文件尾有文字,删掉后是png文件
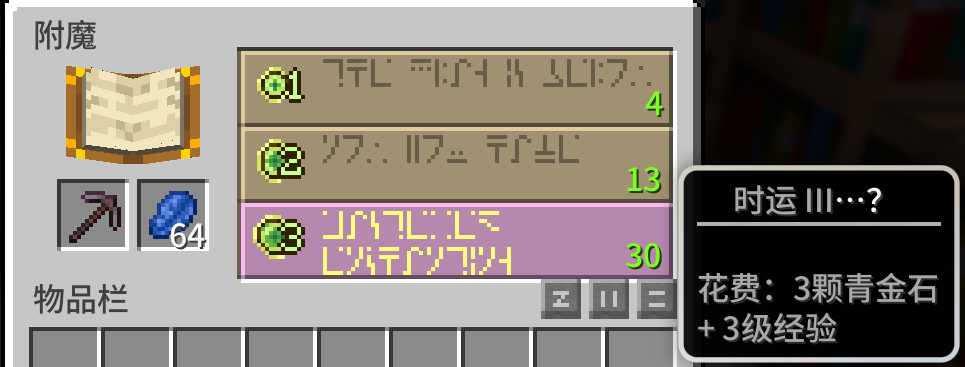
后面看wp才知道附魔台上的文字是编码,着确实没想到,我以为会在wireshark中有提示之类的。
8.WebRepo
给了一张二维码,扫一下,发现提示:用binwalk
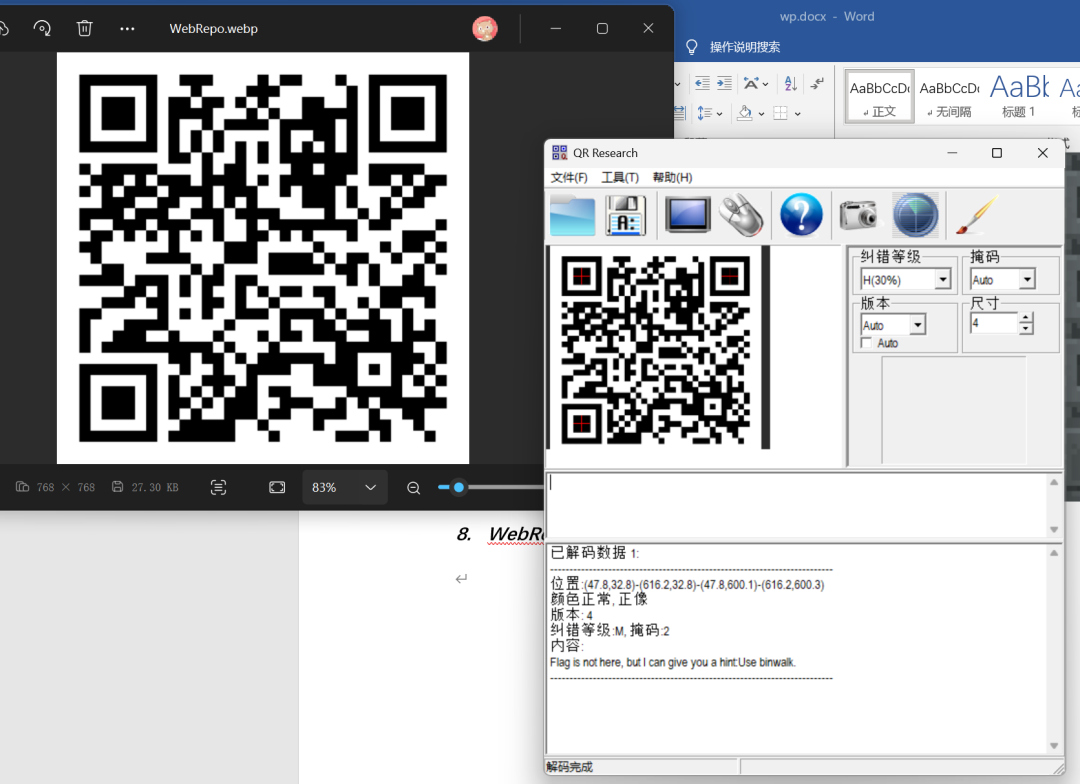
用binwalk发现有zip文件,直接提取。不知道为什么,我这里不能直接提取,我手工提取出了一个zip文件,发现是一个.git文件夹,Git 仓库的内部数据库。它保存了版本历史、提交记录、分支、文件快照等信息。
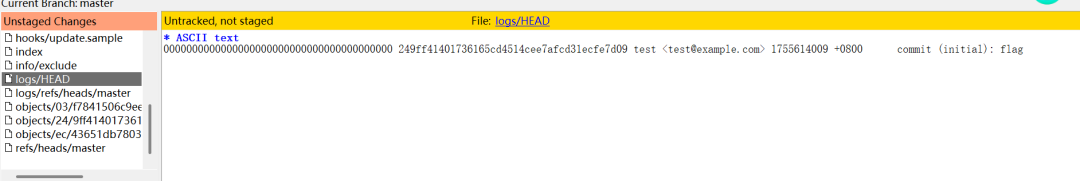
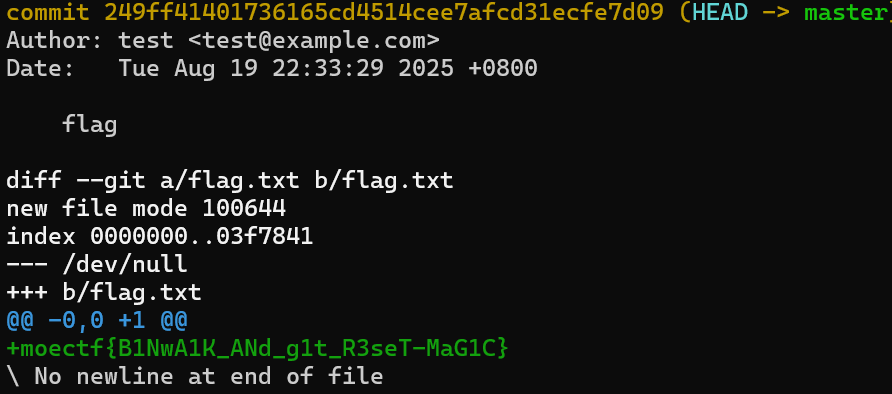
Git我还是很不熟悉,之后找个时间系统学一下。
9.ez_ssl
ssl是一种加密通信协议,既然是考ssl,肯定会有一个解密文件。
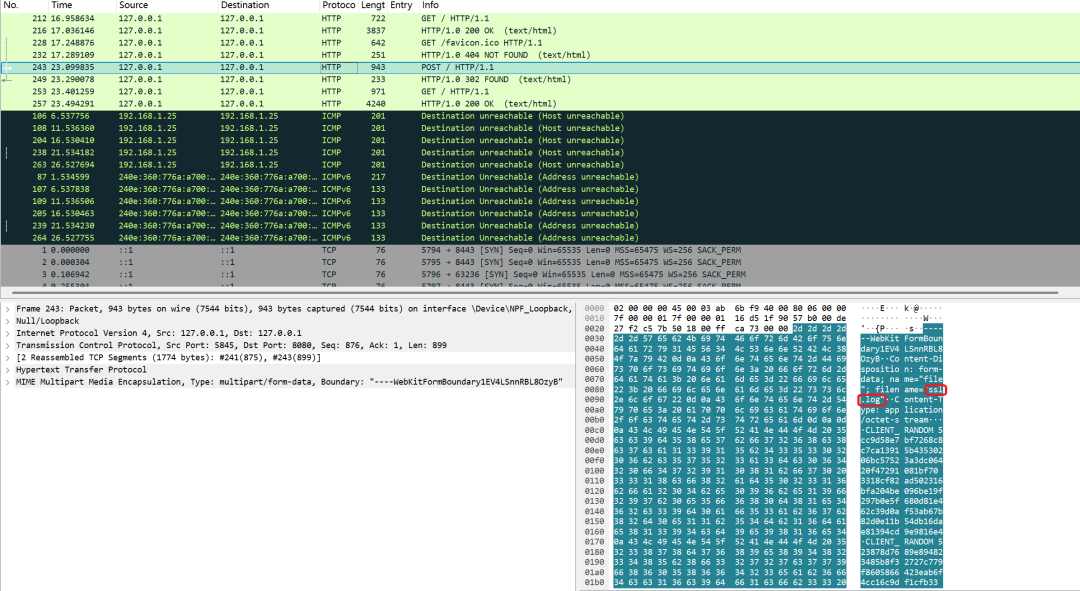
提取这个文件,放入tls中
一下子多了很多
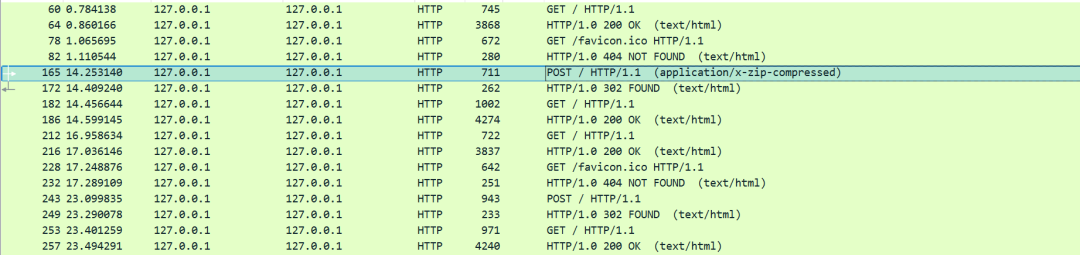
注意到这个文件
导出看看,改一下文件头和文件尾,发现是哟个zip文件,解压发现要密码
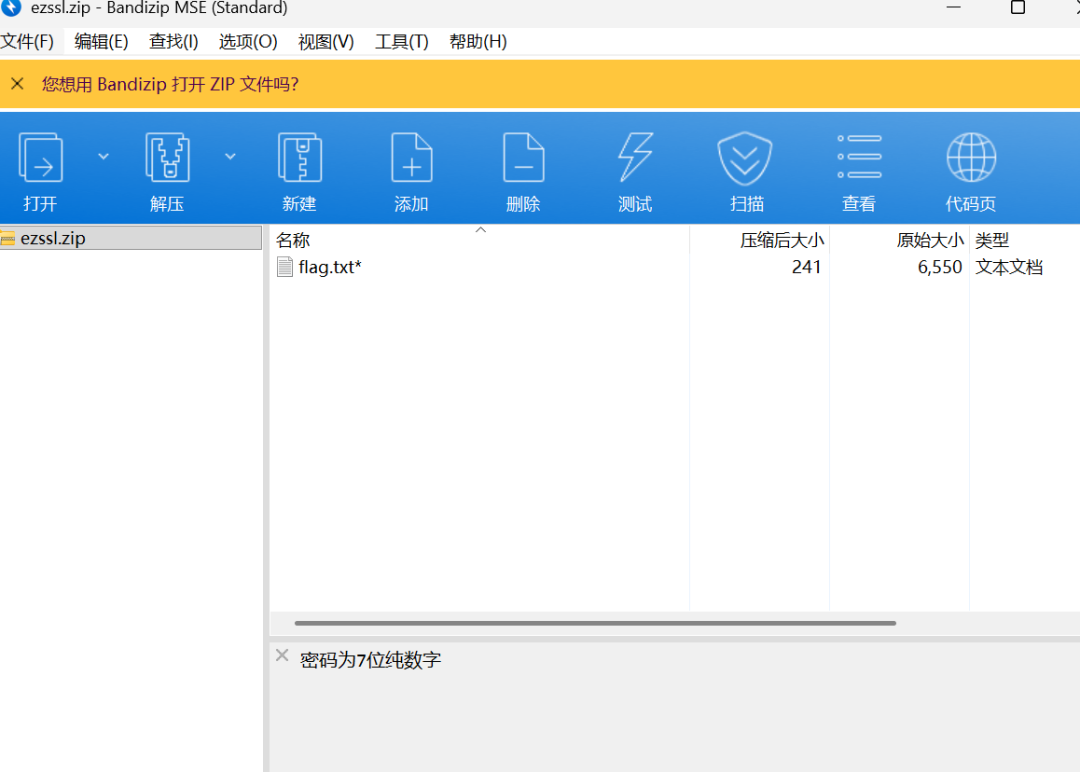
居然有提示,我开始用的7zip打开,没找到提示,看了wp才发现。有提示,直接暴力破解了。6921682
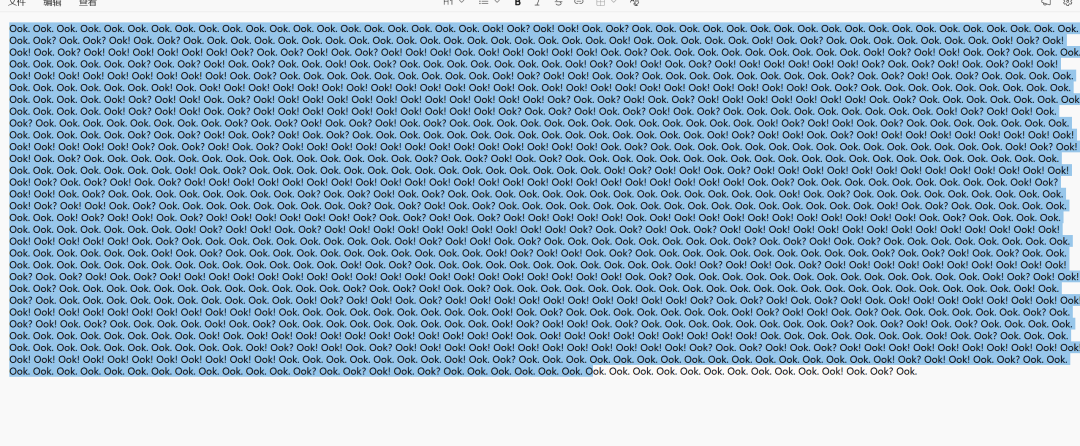
Ook编码
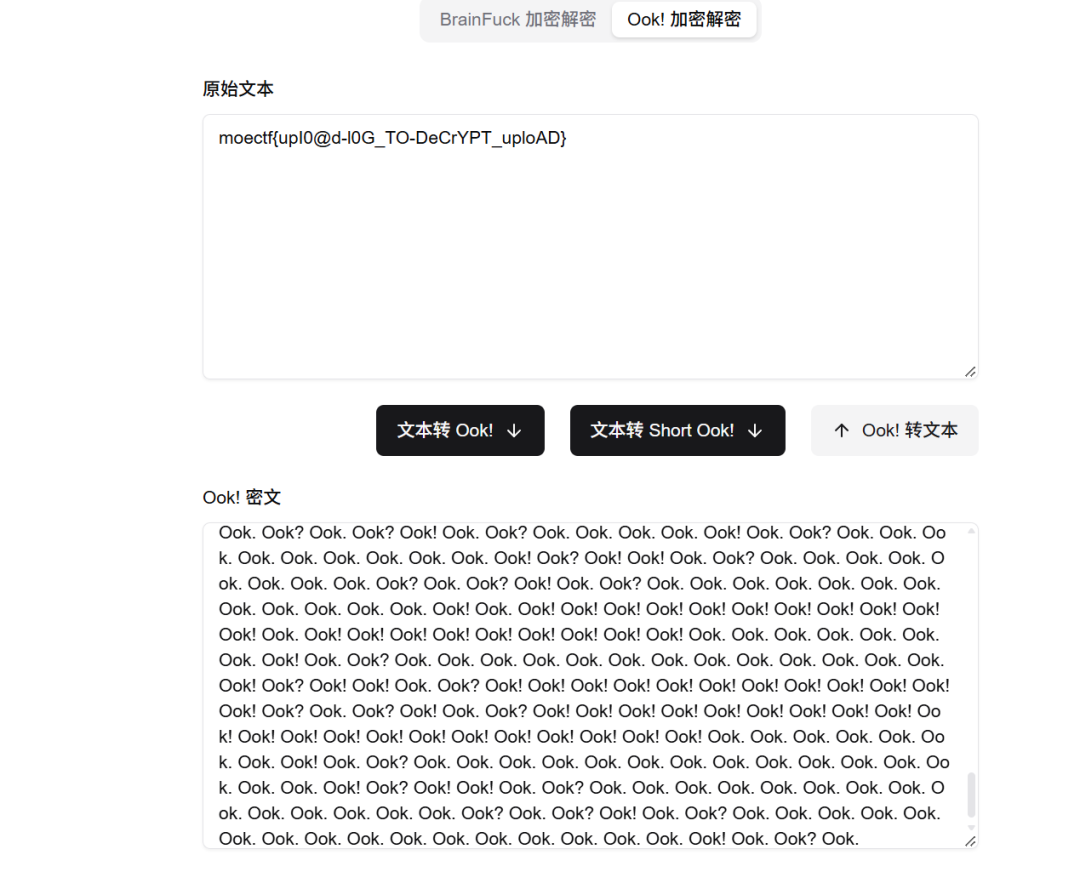
要多试试几个解密网站
10.ez_png
秘密不在颜色中,而在文件的骨骼里。应该不是lsb隐写,先用binwalk看看
发现了几个zlib文件
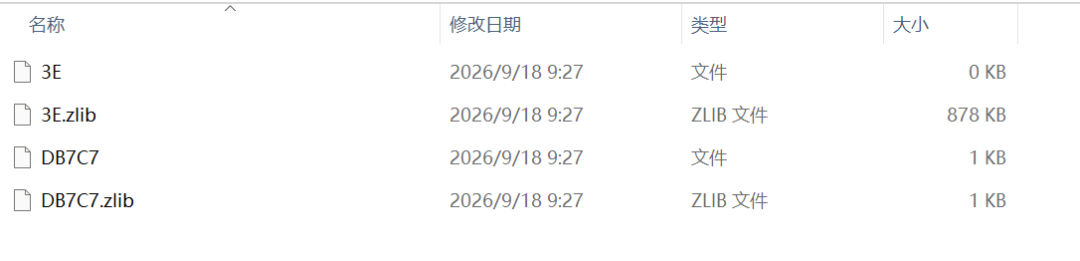
直接打开

10.万里挑一
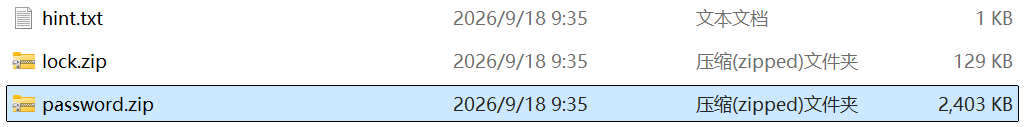
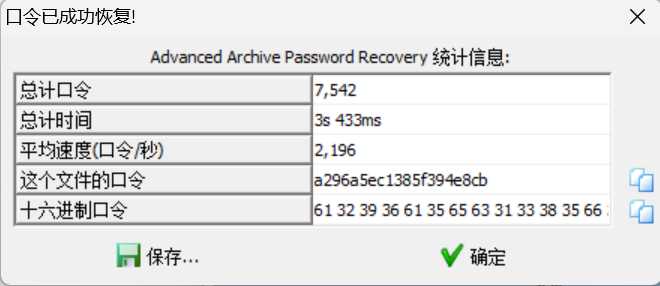
提示是password中有一个是真的,思路很简单,提取出所有的password到一个txt文件中,之后拿到软件中爆破就行了。
import zipfile
import io
ret=[]
def open_zip(zip_file):
with zipfile.ZipFile(zip_file, 'r') as z:
for name in z.namelist():
if name.endswith('.zip'):
data = z.read(name)
open_zip(io.BytesIO(data))
elif name.endswith('.txt'):
data = z.read(name).decode()
passwd=data.split('The password is:')[1]
ret.append(passwd)
return ret
open_zip(r'C:\Users\Timmy\Desktop\学习\moe2025\misc\万里挑一\password.zip')
with open('password.txt','w',encoding="utf-8") as f:
for password in ret:
f.write(password+"\n")
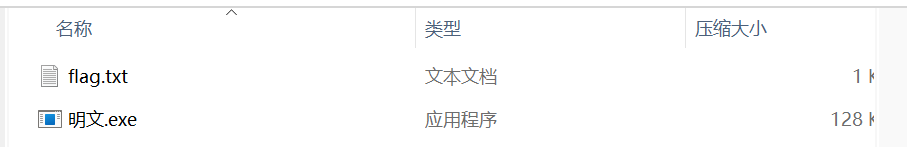
很明显是明文攻击
因为是exe形式的,所以可以构造一个文件,文件头是:MZ,用这个构造exe文件的文件头,还有一种思路是构造exe有偏移量为64的固定内容。

之后,用bkcrack执行明文攻击
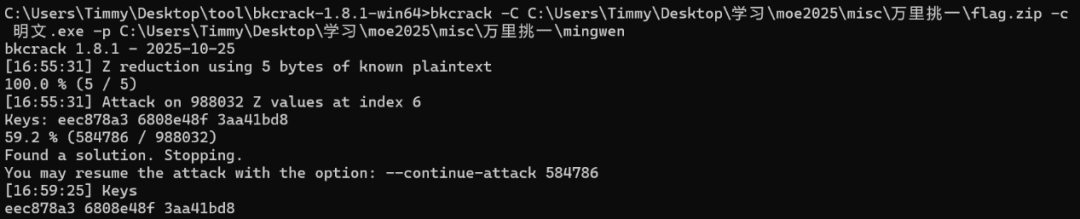
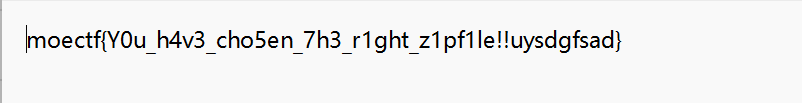
11.Encrypted volume
其实我没看懂题目是什么意思。。。然后看到说rar里藏了一张图片,我们用binwalk提取一下。Binwalk又没有把图片提取出来。。。
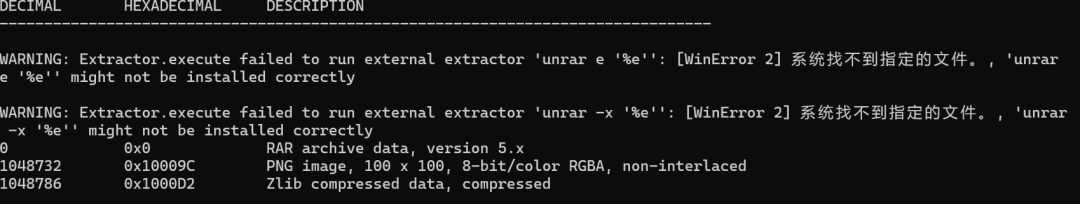
只能自己手动python提取了,注意提取的时候是从1048732提取到最后,这个zlib是图片idat。Zlib是压缩字节流,是让png图片无所压缩像素数据。Png图片中idat正是用的zlib压缩,所以说,正常的png图片都会有一个zlib。
扫一下得到:@(s<"A3F:89x541Ux[<,估计是密码。做到这突然想到平时做取证的时候也是通过密码来获取检材的
还真是,用veracrypt加载volume,上面这段是密码,之后就能找到一个txt文档

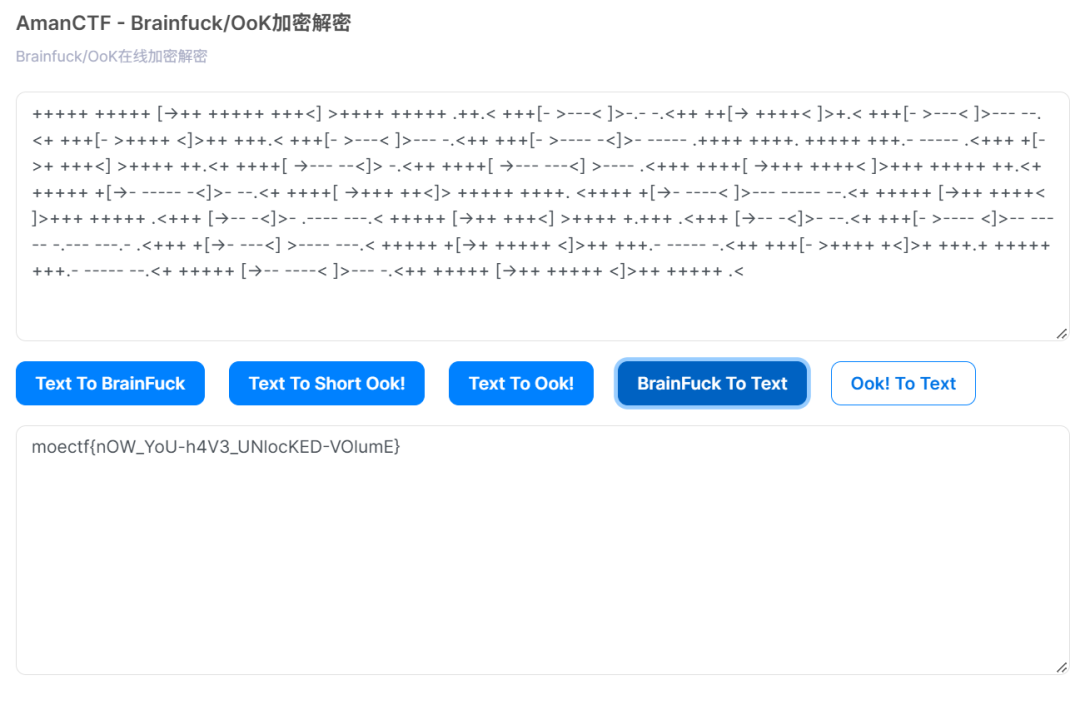
Brainfuck,直接上网找个网站来解密
12.捂住一只耳
听题目名字,就猜测要分离左右声道
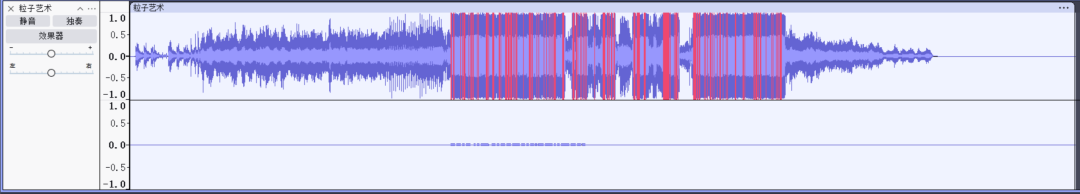
把下面的导出
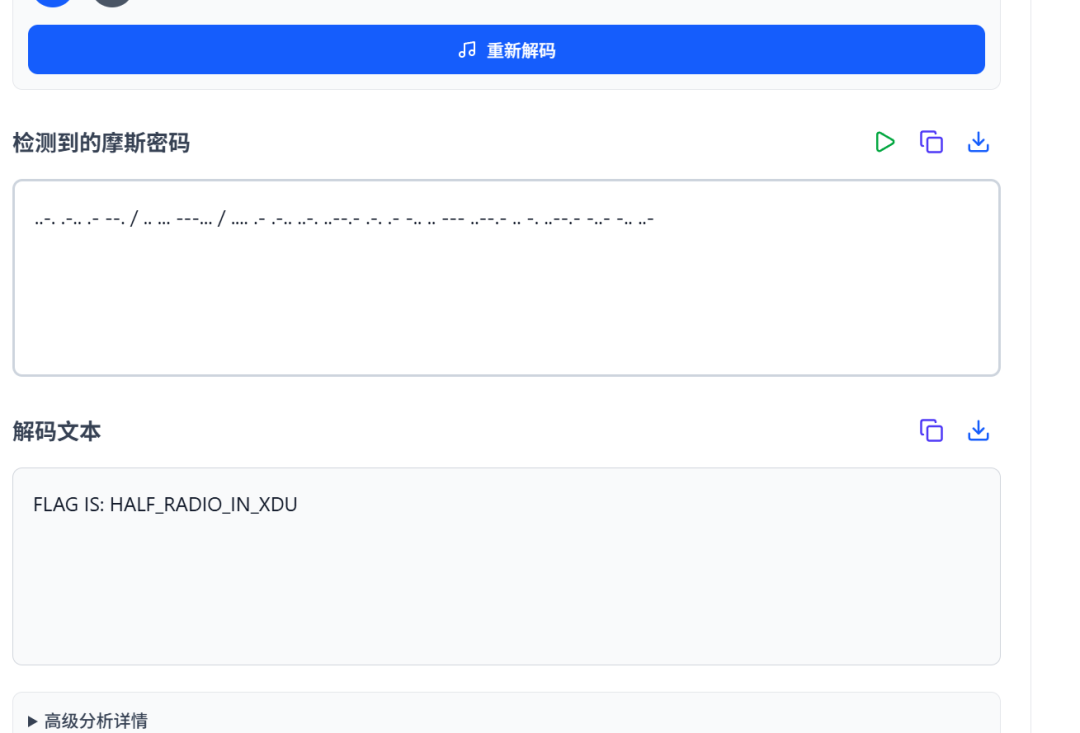
感觉是摩斯电码,直接放到解码器中
13.MoeCTF指导版
一道臭名昭著的题目,让我看看!
初见端倪
24
现在好像复现不了了,答案是14101
666重新做一遍吧
我超,我多案了一次
不妨试试,算了,首先它这个网页有点击间隔限制,一个小时基本上只能点击1800次,效率太慢了,用连点器都要好久好久
???
56
你还骂上我了呜呜呜
Md忘记截图了,说password is incorrect我超,tm要重新做
I‘m back
Xbhiuebkjvs,想知道这一串怎么来的吗?点击问号左边,拖到标签页就看到了
******
点一下设置,有一个翻转
flag:moectf{ff218888-4353-3fac-aee7-9567f21c65ea}