25平航 逆向!<!

作者:t1mM9的笔记 发布:2026-09-12 17:40 收录:2026-09-16 12:27 1 次阅读 约 1943 字
摘要:逆向
推荐理由:本文涵盖「取证」、「Codex」、「MD5」等多个主题,重点关注 取证。
虽然不是很擅长逆向,但是本篇还是会尽量全部手工取证,不会直接拿给codex(除非急了)去报答案。废话不多说,直接开始。

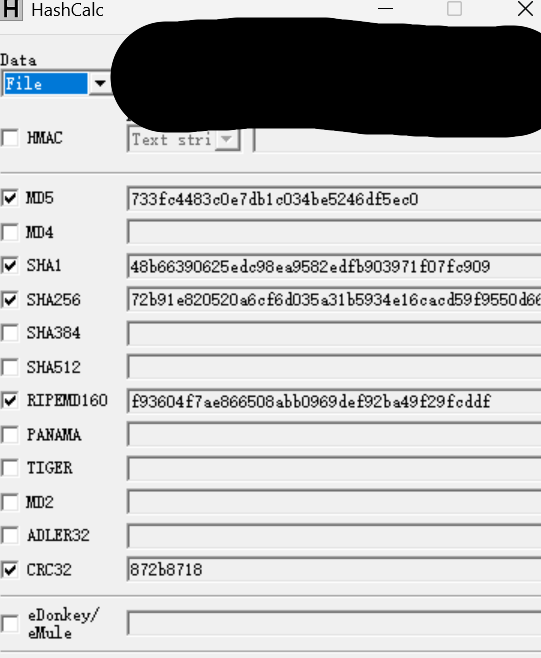
39. 分析 GIFT.exe,该程序的 MD5 是什么? (格式:大写 MD5)
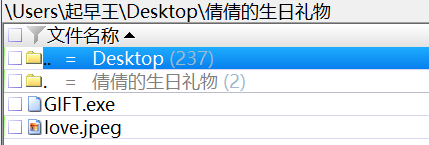
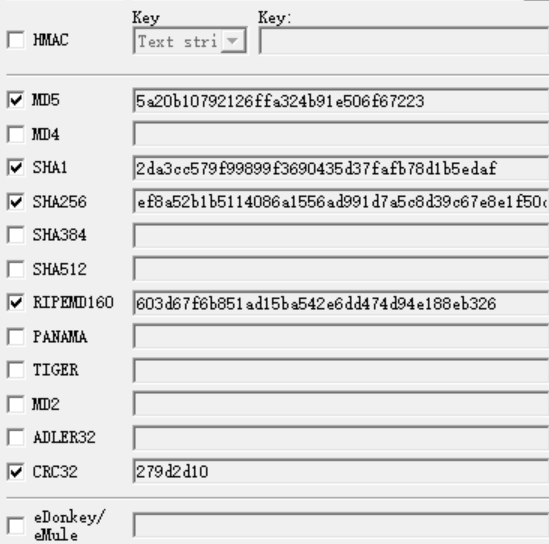
这个文件应该在电脑中,我们直接在xways中搜索看看。
在这个文件夹中找到了这个文件,导出放到软件中。

40. GIFT.exe 使用的编程语言是什么? (格式:C)

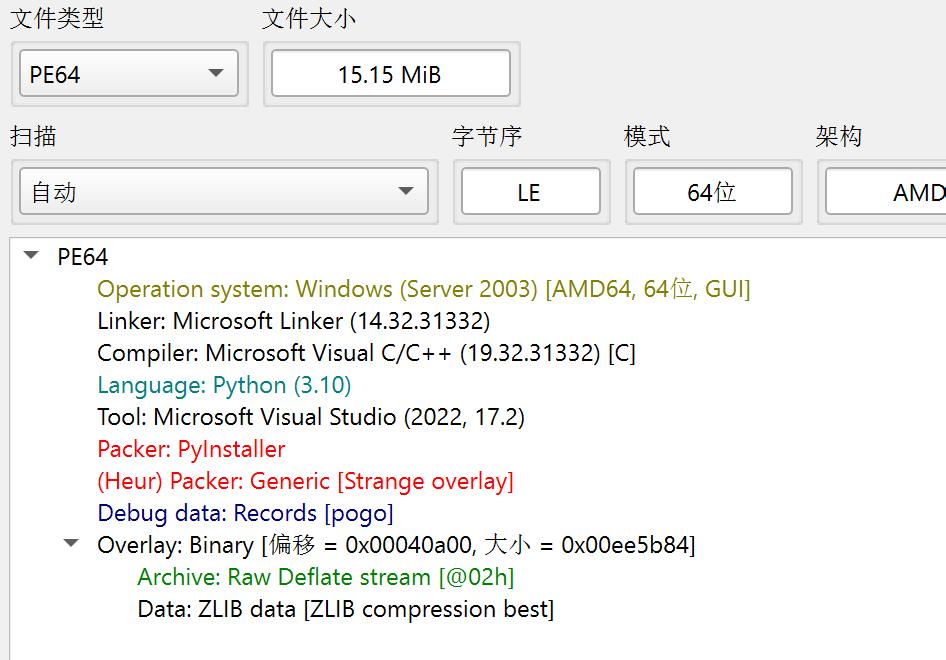
问编译语言,可以放到die中查看detect it easy:它能识别 PE 文件、编译器、链接器、壳、部分语言/框架特征。
可以看到用的是python,除了语言信息之外还看到了packer也就是壳,如果有壳,我们拖进ida后看不到反编译的程序,只能看到几个类。所以,接下来的操作应该是去壳。
这里需要注意的是,pyinstaller可能并不是传统的壳,而是一个打包器。我们都知道当我们用c语言编写文件的时候,写完编译后会出现exe文件,当我们用python写文件的时候,编译后的文件是py或者pyc,那么用python编写的文件是怎么变成exe形式的呢?就是靠这个pyinstaller打包
除此之外,Generic [Strange overlay]也不是再说文件还有generic壳,而是说这个 PE 文件末尾有比较异常或较大的 Overlay 附加数据区。这对 PyInstaller 程序其实很正常,因为 PyInstaller 经常会在 PE 主体后面追加归档数据。所以说虽然显示两个packer但是,很有可能只有pyinstaller“壳”

41. 解开得到的 LOVE2.exe 的编译时间? (格式:2025/1/1 01:01:01)
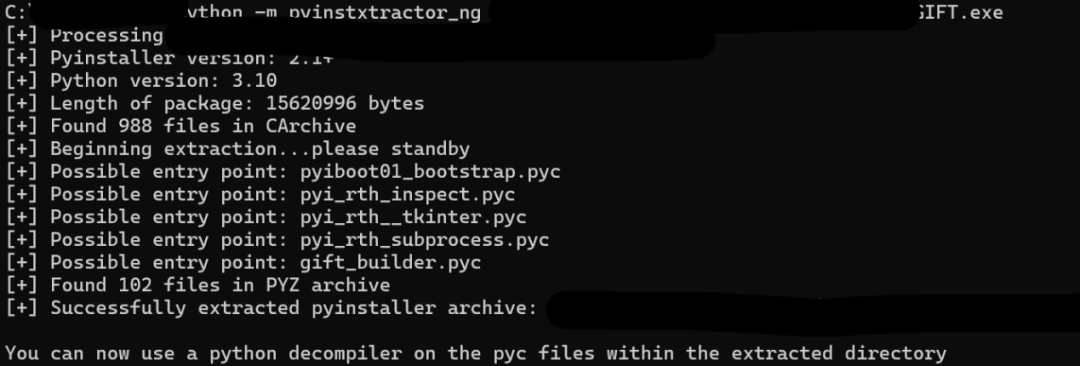
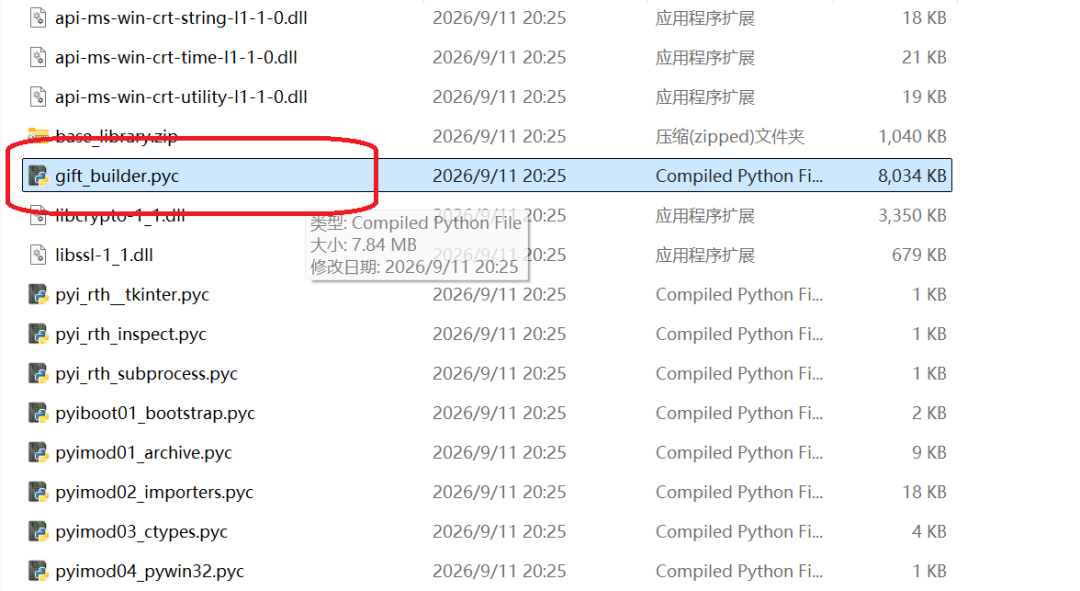
看到这个问题,我想到的第一件事情是:LOVE2.exe是什么,前面提到的不是gift.exe文件吗?我觉得这个love文件应该是gift文件反编译后的结果。我们又要怎么来编译呢?用pyinstxtractor一个专门用来拆解 PyInstaller 打包 EXE 的工具/脚本。
接下来我们发现我们的文件夹里多了一个文件夹。这里的很多pyc文件都是和PyInstaller有关的和文件本身没关系,真正有关系的是和gift文件名一样的文件。它会是这个gift.exe的入口,这个入口的意思就是相当于原先的这个程序(非常粗略的理解)。
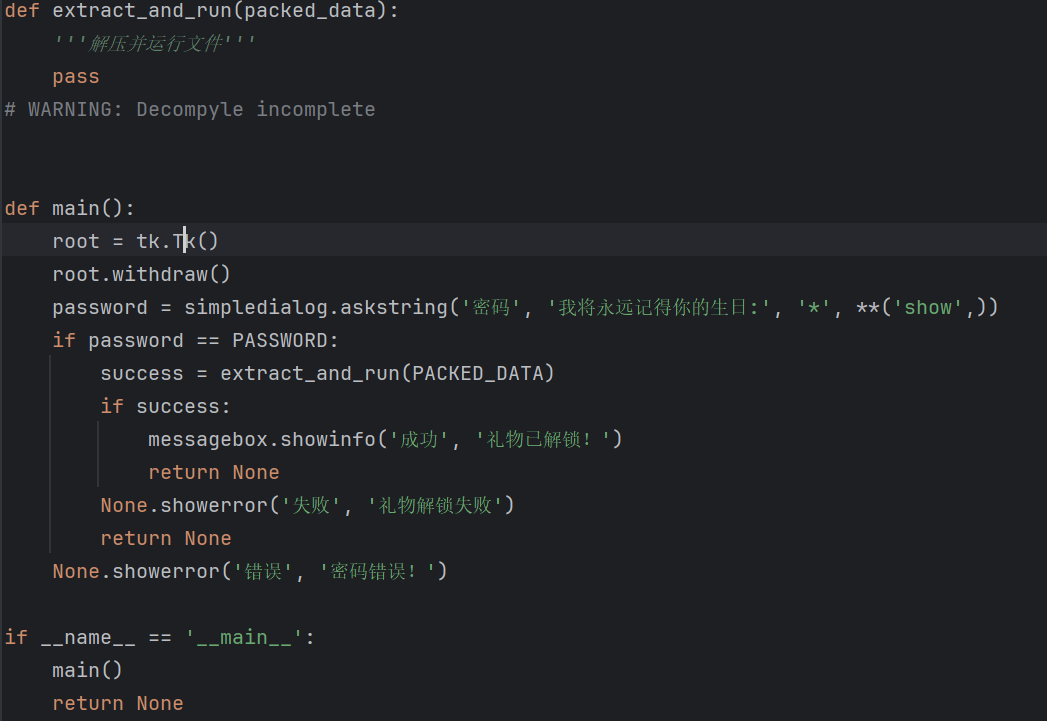
Pyc是python文件的字节码,相当于c中的exe,我们现在像查看源代码,就要把pyc文件反编译,怎么反编译呢?可以通过这个在线网站:PyLingual或者Java decompiler online / APK decompiler - Decompiler.com很奇怪,第一个不知道为什么不行
我推断这上面一长串package_data应该是一个压缩包文件的形式,password也就是倩倩的生日 应该是压缩密码之类的信息
太逆天了,这个data数据太大了,pycharm都不能运行了。。。
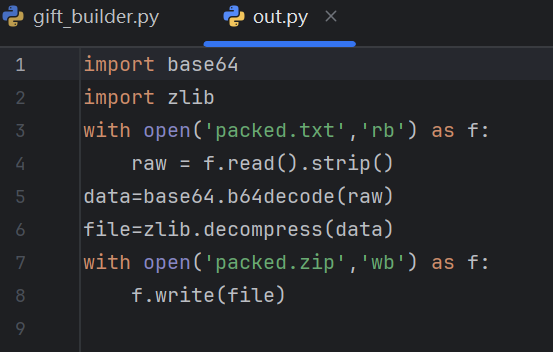
提取这个zip文件的思路是:首先base64解码,之后再zlib解开压缩包。非常见到的流程。
Md我这个代码其实第一次就写出来了但是不知道为什么没有成功,导致卡了我好久,最后让codex帮我解码出来后,自己又试了一次,居然就行了。。。。为什么
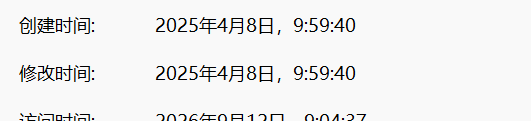
应该就是这个时间。
记住,一定要解压后再看属性,我才发现不-解压直接看属性和解压后再看答案不一样

42. 分析 GIFT.exe,该病毒所关联到的 IP 和端口? (格式:127.0.0.1:1111)
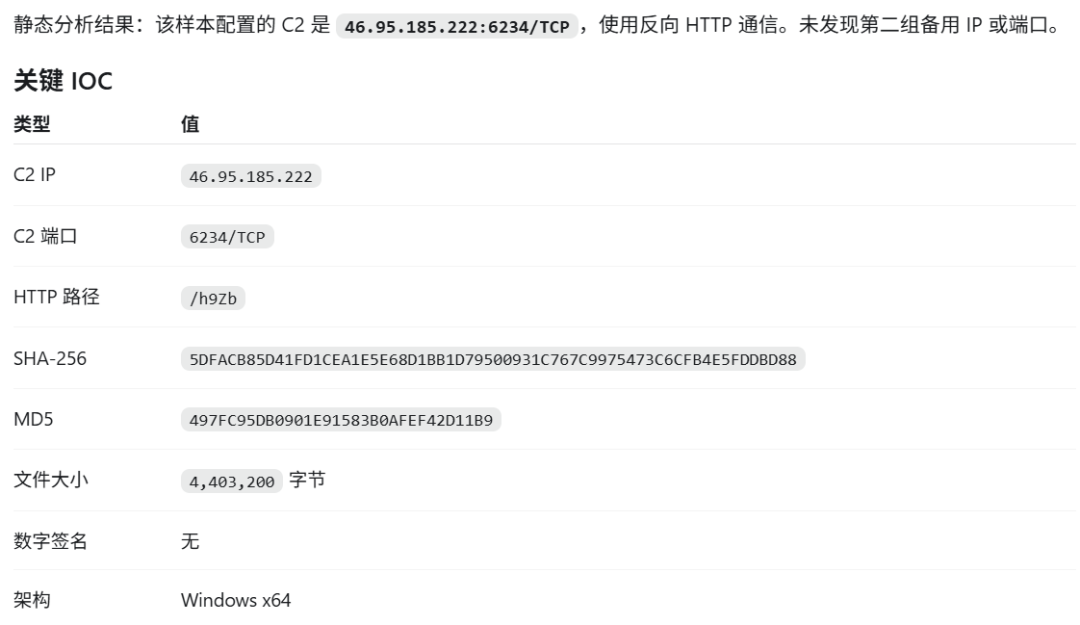
这题跟之前手机上的木马一个道理,丢到云沙箱中
Emm之前用的云沙箱貌似不能检查出关联的ip和端口
这里用来另外一个奇安信云沙箱分析https://sandbox.ti.qianxin.com/sandbox/page
可是再这里解析出来的ip和答案不一样。。。。
让codex做的
理论上ida静态分析可以分析出结果,必经codex就是静态分析分析出结果的,但是我实在是看不懂。那难道就没有使用初学者的手工取证方法了吗?
有的有的,肯定是有的。可以再虚拟机中打开这个木马,然后用一些监听软件查看,我用的是currpots
不知道为什么,这个木马在我的虚拟机上一直不能完整的运行。

43. 分析 GIFT.exe,该病毒修改的壁纸 MD5? (格式:大写 MD5)
由于上面的木马不知道为啥一直没有运行,我只能通过别的方法导出木马文件中的图片等内容。这里使用resource hacker 一个 Windows 资源编辑器,它可以查看、修改、添加或删除 Windows 可执行文件( .exe 、 .dll 、 .scr 等)里面的资源(Resources)

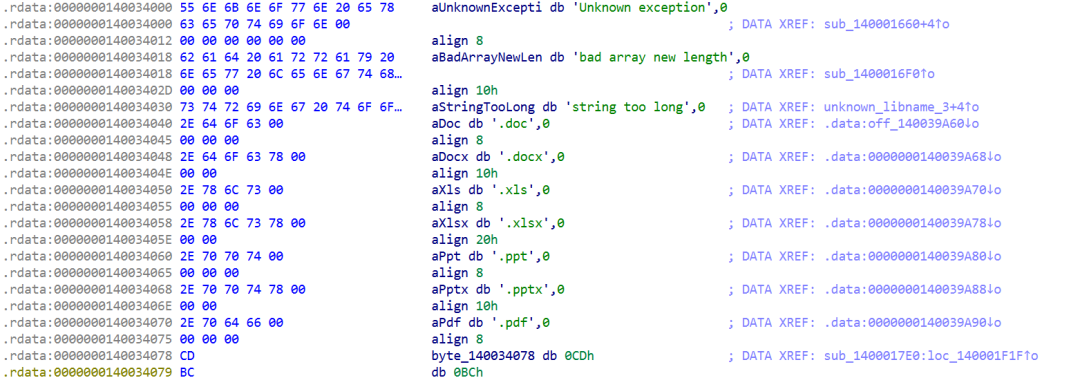
44. 分析 GIFT.exe,该病毒对哪些后缀的文件进行加密? A. doc B. xlsx C. jpg D. png E. ppt
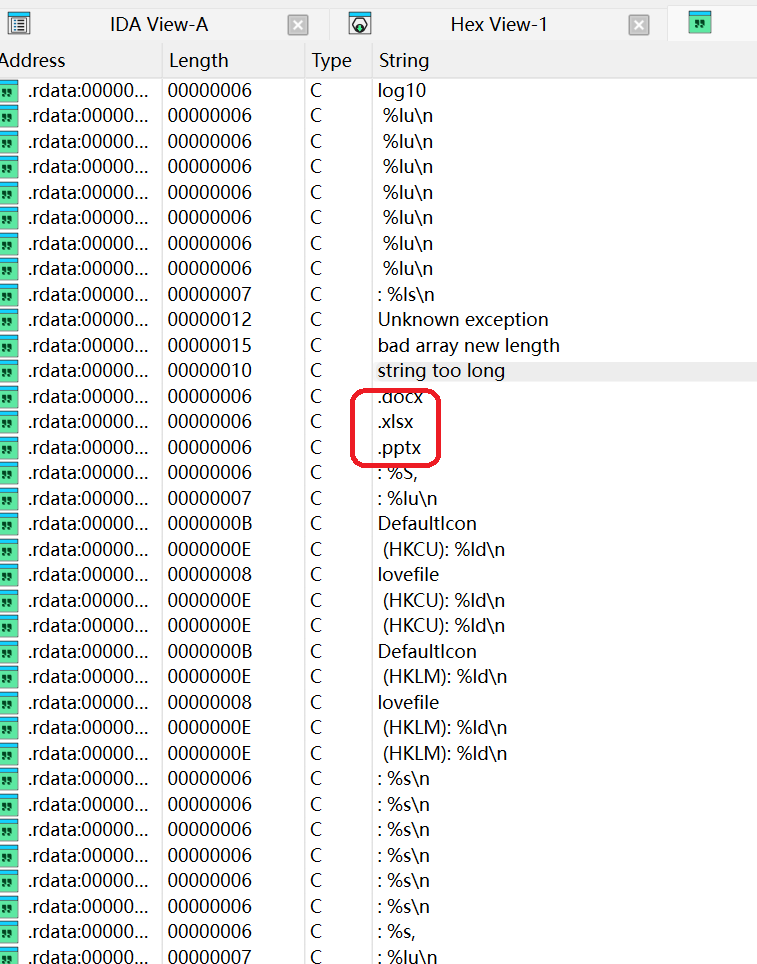
这道题肯定要看love.exe的反编译后的代码。
在字符串列表中找到了线索
Emm不严谨的直接选出答案了

45. 分析 GIFT.exe,病毒加密后的文件类型是什么? (格式:DOCX 文档)
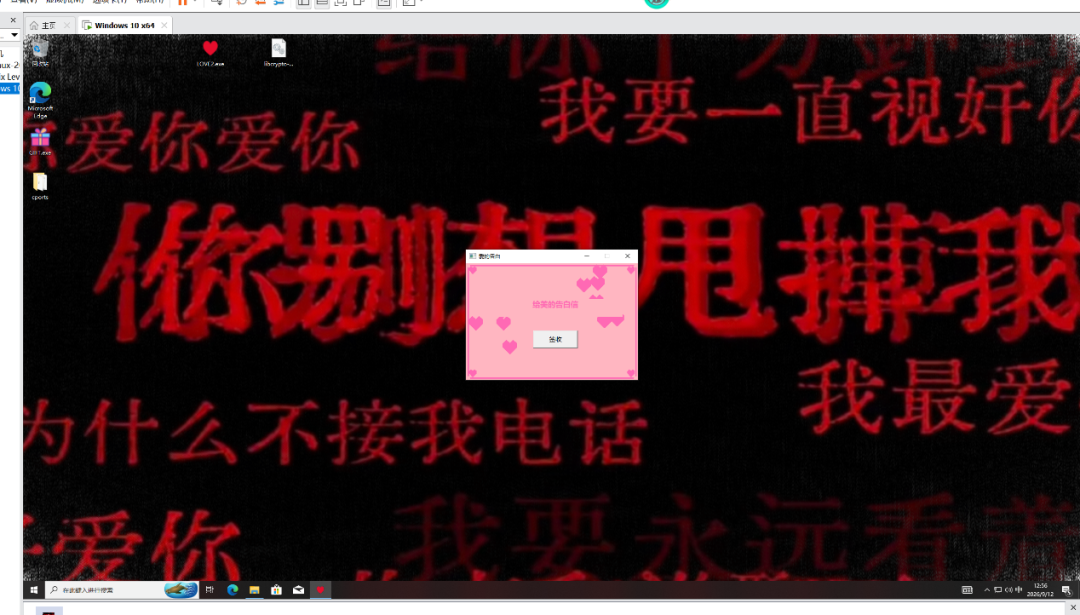
要是虚拟机能正常运行木马的化,这道题就直接得出答案了。
Wow
没想到,再试一次突然成功了。

46. 分析 GIFT.exe,壁纸似乎被隐形水印加密过了?请找到其中的 Flag3。 (格式:flag3{xxxxxxxx})
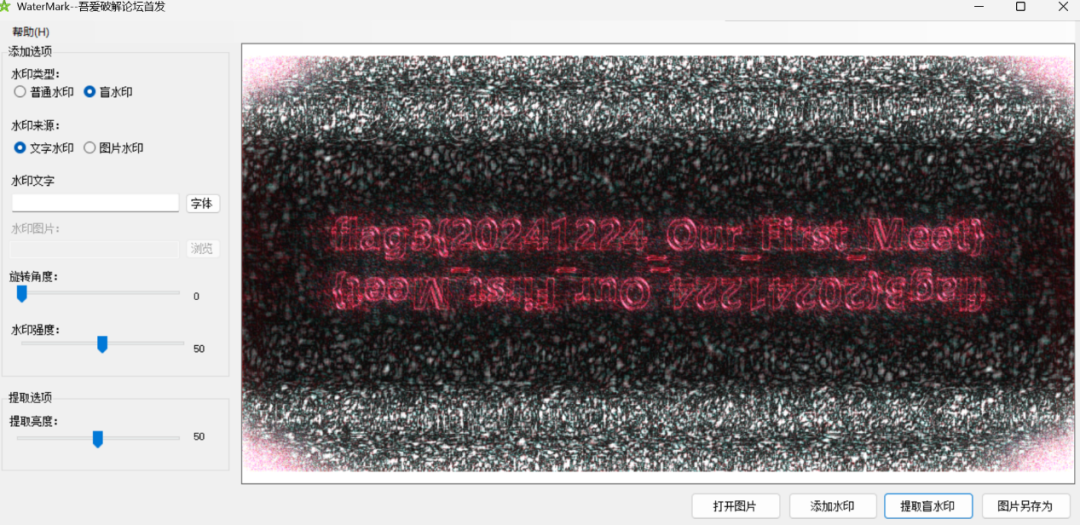
说明这个壁纸的源文件中很可能存在隐写,让我们找找吧。既然强调是水印,就可以先不管是不是文件尾存放了额外的内容,那就从lsb隐写开始找起吧。先用stegsolve打开文件。没看出很明显的隐写。既然文件时png类型再用zsteg试试看。也没有。。
实在没思路了,看到别人的wp中用了这样一个工具:隐形水印工具
Wow好神奇,这是什么原理呢?盲水印是一种肉眼不可见的水印方式,对图片资源使用图片盲水印或者文字水印,借此避免数字媒体未经授权的复制和拷贝,可通过对原图进行解码操作,得到水印图来证明版权归属。
这类盲水印是怎样实现的呢?原理并不复杂,通常是将图片进行离散余弦、小波或者傅里叶变换,得到图片的频谱信息,再将水印的编码信息叠加到图片的频谱上,然后再进行一次逆变换,生成的图片就带有几乎无法检测、但又可以确切还原出来的盲水印了。

47. 分析 GIFT.exe,病毒加密文件所使用的方法是什么? (格式:Base64)
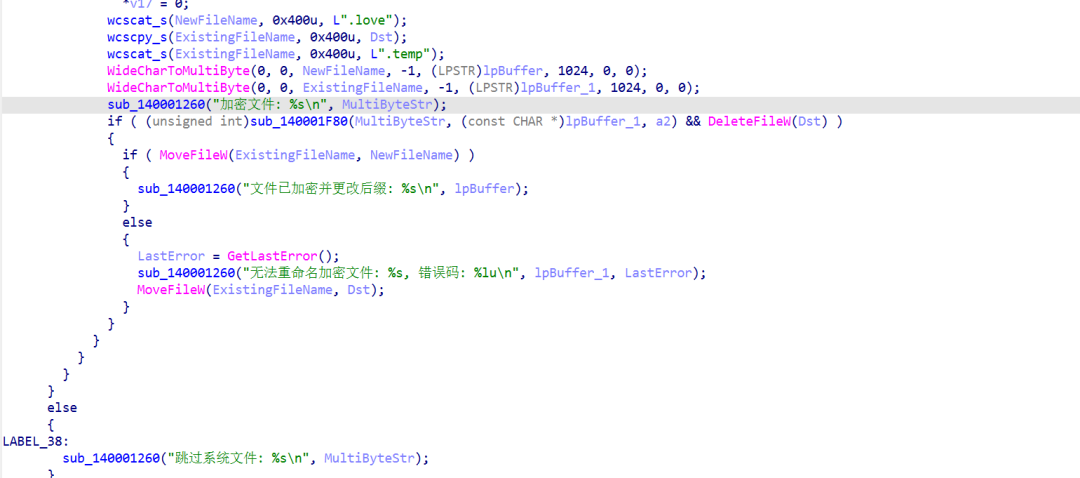
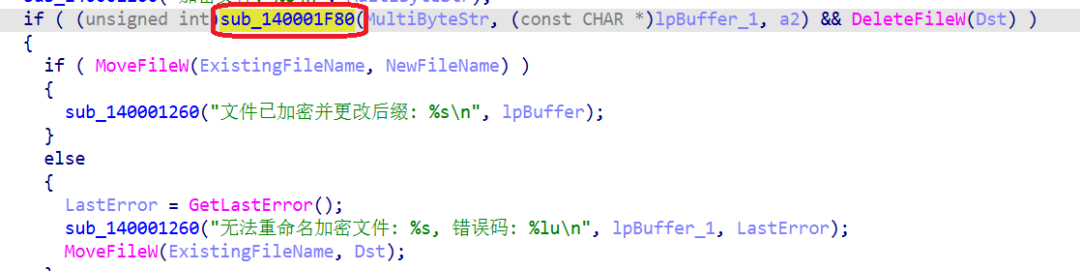
找来找去找到这个。
其中这个函数和加密有关,应该是加密的报错文件。你问我怎么知道的,我当然是一个一个点进去看的
具体是啥加密呢,看到了rsa猜测应该是rsa加密

48. 分析 GIFT.exe,请解密 test.love 得到 flag4。 (格式:flag4{xxxxxxxx})

这个文件是比赛的时候的钉钉群里的文件。我没有。看了wp发现这题是一个超级大型的ctfmisc题目,挺有意思的。
逆向也算做完了。这个确实比较有意思,第一次见识真正的木马长啥样。
提示一下,如果真的有人跟着我的笔记一起做题的话(有点自作多情了),再ida中要设置一下CP936,否则utf-8没法显示中文,你可能找不到。

转载声明:本文转载自原发布平台 (作者:t1mM9的笔记), 原文标题《25平航 逆向!<!》, 查看原文。 版权归原作者及原发布平台所有,本站仅作收录与展示,未对正文内容作实质性修改; 若涉及侵权请联系本站处理。