前前倩倩言:这是我的第二个取证的练习题目,虽然做了24美亚,但是做这个还是会力不从心,希望大佬指导。
背景:2025年4月,杭州滨江警方接到辖区内市民刘晓倩(简称:倩倩)报案称:其个人电子设备疑似遭人监控。经初步调查,警方发现倩倩的手机存在可疑后台活动,手机可能存在被木马控制情况;对倩倩计算机进行流量监控,捕获可疑流量包。遂启动电子数据取证程序。 警方通过对倩倩手机和恶意流量包的分析,锁定一名化名“起早王”的本地男子。经搜查其住所,警方查扣一台个人电脑和服务器。技术分析显示,该服务器中存有与倩倩设备内同源的特制远控木马,可实时窃取手机摄像头、手机通信记录等相关敏感文件。进一步对服务器溯源,发现“起早王”曾渗透其任职的科技公司购物网站,获得公司服务器权限,非法窃取商业数据并使用公司的服务器搭建Trojan服务并作为跳板机实施远控。 请你结合以上案例并根据相关检材,完成下面的勘验工作。
1.分析起早王的计算机检材,起早王的计算机插入过usb序列号是什么(格式:1)
此题在24美亚杯中亦有记载。我们要找到插入过的usb,要到注册表中查看结果,注册表的位置在config文件夹中,和usb有关的注册表是system注册表,导出后用RegistryExplorer打开。

我们可以明显注意到其中有serial number:20211113005552F%0这个是我们要找的序列号吗?
答案是不是,为什么呢?我看了看别人的wp发现答案是20211113005552F的反序。这又是为什么呢?
我的理解是,一些厂商的序列号就是通过这种反序来存储的,而后面的%0是Windows自动加上的。如果某些没有设备号的设备接入,那么windows会随机生成有关序列号。
在找usbstore的过程中我突然想到在做美亚杯的时候,我找的是usb。Usb中存储的是所有通过usb接口接到电脑中的设备的数据。而usbstore则是所有usb存储设备接入电脑中的数据。
2.分析起早王的计算机检材,起早王的便签里有几条待干(格式:1)
在windows中默认的便签是stickynote,问了下ai,找到这个数据库:
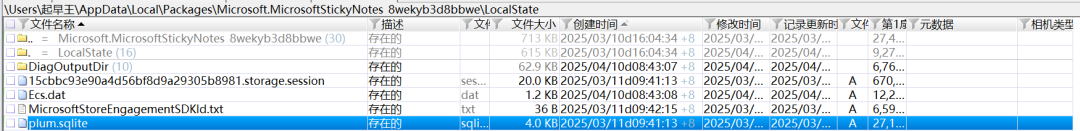
我们导出看看里面的内容
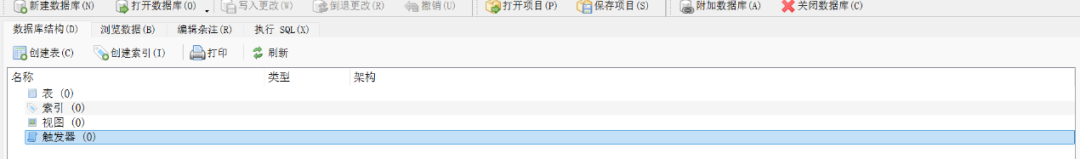
???怎么什么东西也没有,我甚至以为没加载出来。。。
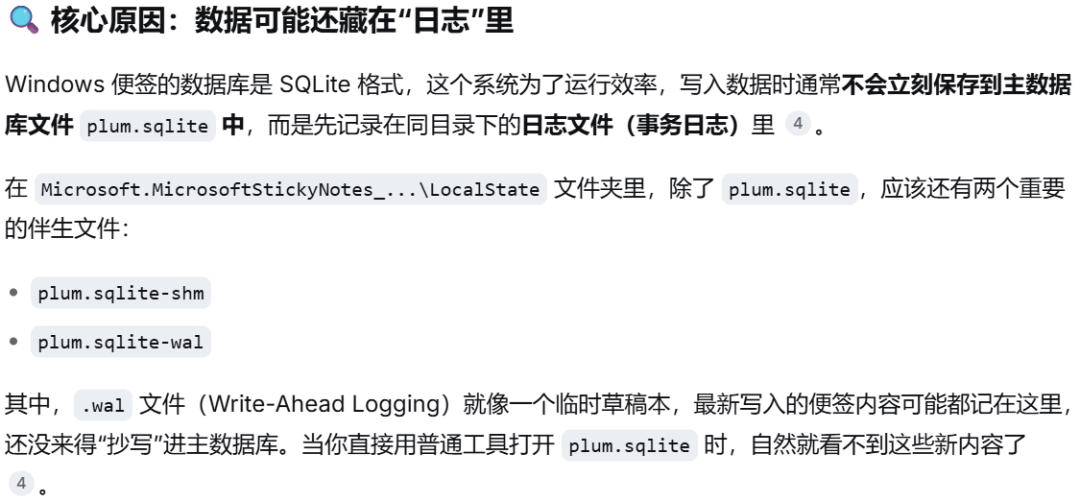
那我要怎么查看里面的内容呢?可以把这个.wal拖到和数据库有关文件夹底下,之后用bdbrowser打开。之后神奇的事情就发生了。
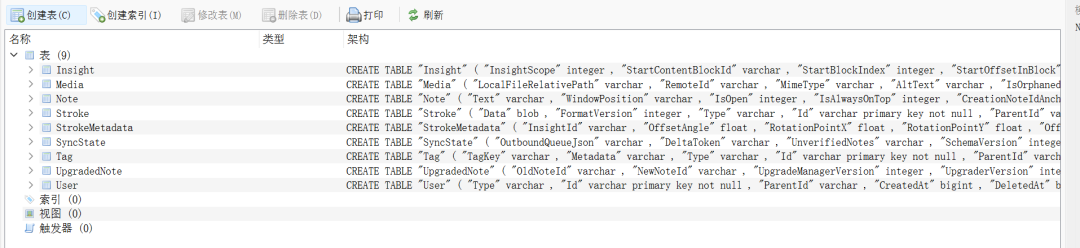
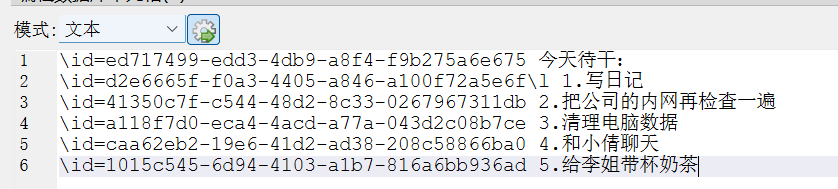
很容易就找到要找的内容了。
3.分析起早王的计算机检材,起早王的计算机默认浏览器是什么? (格式: Google )
问了问,发现答案应该位于NTUSER.DAT中,这个文件又是储存什么东西的呢?
它是Windows系统中当前用户个人的“数字档案”。第一,默认偏好与默认程序设置,第二,用户活动痕迹,第三,用户环境与桌面配置,第四,登录凭据与安全信息
让我们去这个文件中找找。
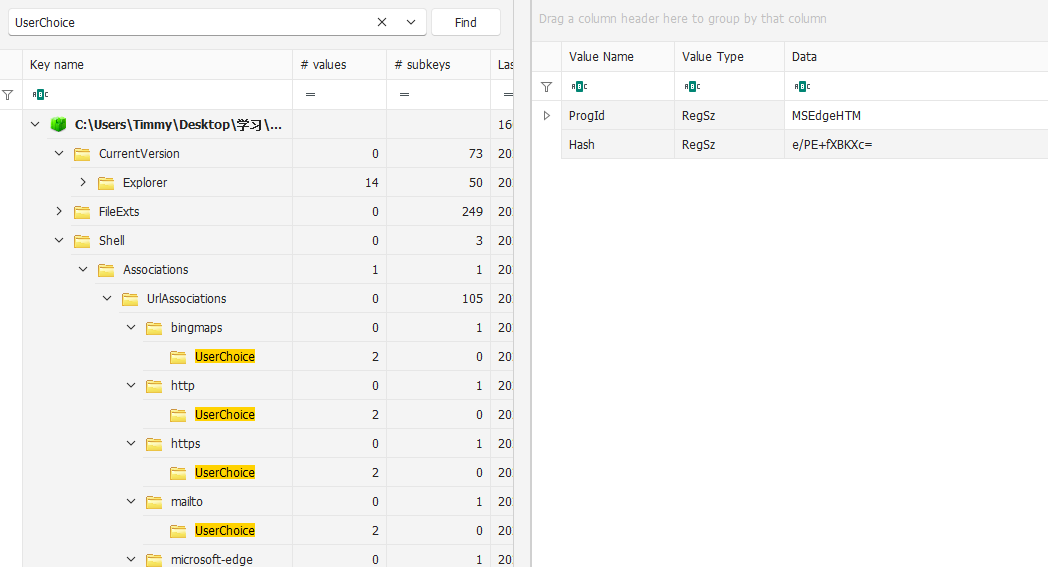
找到了这个,说明默认浏览器是edge
4.分析起早王的计算机检材,起早王在浏览器⾥看过什么⼩说? (格式:⼗⽇终焉)
提示实在浏览器中,所以我们自然去找浏览器历史记录。
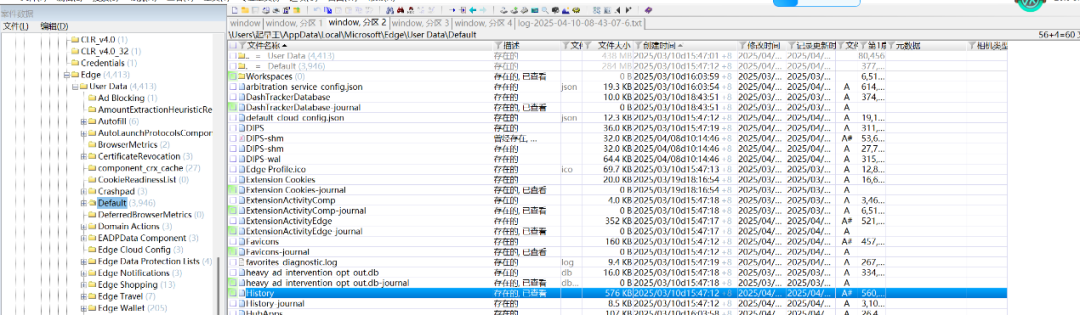
在这个目录中找到了这个数据库
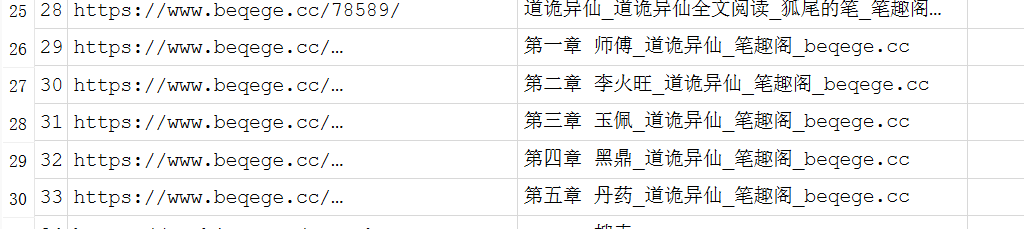
同时也能看到一些有意思的历史记录xixi
5.分析起早王的计算机检材,起早王计算机最后⼀次正常关机时间? (格式: 2020/1/1 01:01:01 )
我们要找到存放日志的文件夹在里面找到系统日志

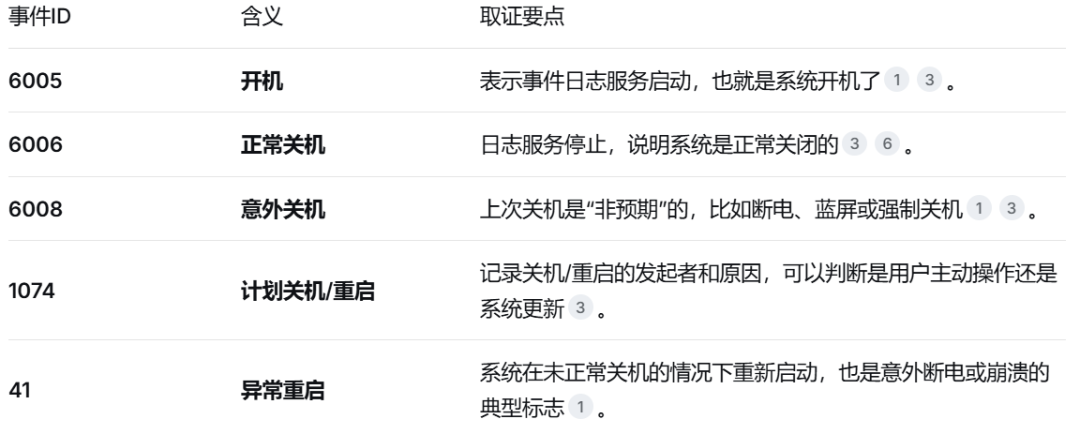
我们找id=6006的条目
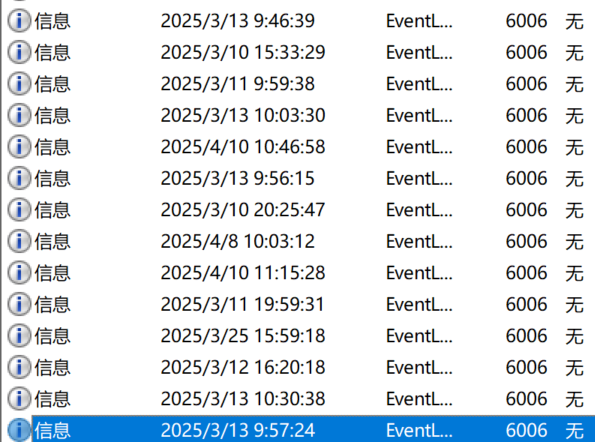
但是答案并不对,因为我考虑的情况少了除了6006外还要关注13,1074
6.分析起早王的计算机检材,起早王开始写日记的时间(格式:2020/1/1)
我一开始是想找应该word文件,我觉得他写日记可能写word里,但是并没有。而且就算有很可能也存放在分区3中,因为我推测那里是d盘,里面上了锁。
之后看了别人的wp我才知道是电脑中有一个日记软件。我觉得这个还是比较难的,要找到是什么日记软件。不过到是有一个启示,可以去下载里看看电脑中有什么软件,】。
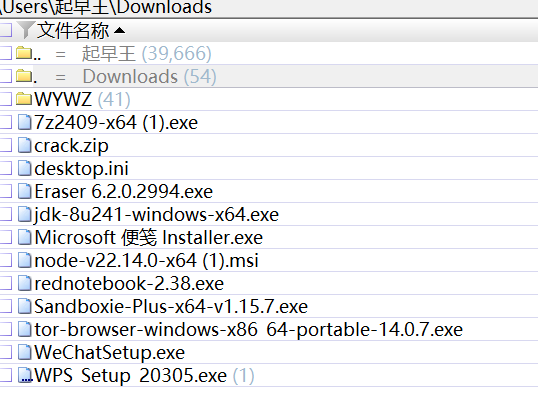
虽然不知道文件位置具体在哪里,但是有了这个文件的名字,直接找不难找到。
找到这个txt
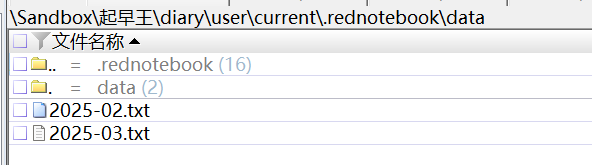
仔细看了看这个日记还挺有意思的。吐槽环节前面说要把自己的密码放在一个没人知道的地方,之后就把密码写在日记里被我们看到了。

可能后面有用吧。
7.分析起早王的计算机检材,SillyTavern中账户起早王的创建时间是什么时候(格式:2020/1/1 01:01:01)
搜索之后注意到这个地址:
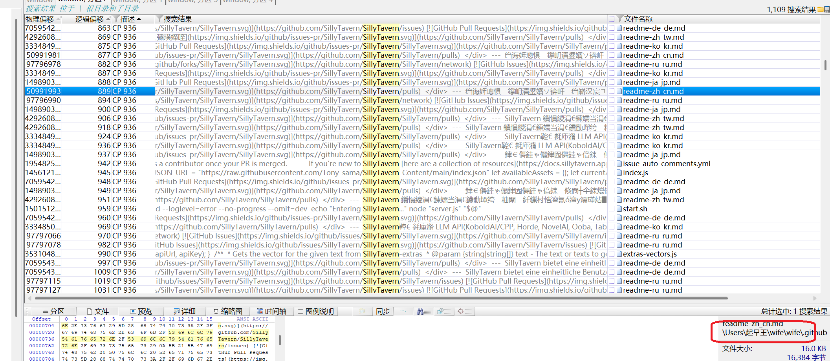
Emmmmmmm wife吗有点意思
思考一下,由于这玩意是通过本地安装的,肯定有一个地方存储信息,否则不会记得住谁登录的。于是我们点开里面的storage,看看里面存储了什么东西,结果发现了四个文件,打开四个文件,三个基本一样没其中有一个不一样:

很像登录信息诶。再看看其他三个文件。

这三个名字之前看到过,在哪里来着???
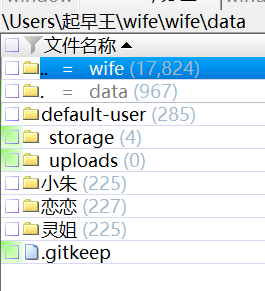
这三个名字是不是这个聊天ai的模型之类的东西吧。结合它的default-user默认用户,基本可以确定第一个文件就是早起王的账号文件了。
根据时间戳换算得到答案。
分享一下我一开始犯的错误:我之间点进default-user文件夹查看创建时间,结果比答案时间晚了2秒。
8.分析起早王的计算机检材,SillyTavern中起早王用户下的聊天ai里有几个角色(格式:1)
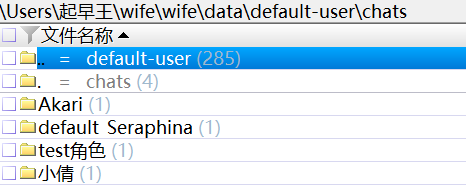
Four
9.分析起早王的计算机检材,SillyTavern中起早王与ai女友聊天所调用的语言模型(带文件后缀)(格式:xxxxx-xxxxxxx.xxxx) 带文件后缀
我们先随机找到应该ai女友,每个ai女友文件夹中都会有一个json文件。JSON文件本质上是一个纯文本文件,但它存储的不是普通文字,而是“结构化数据”。 它的核心作用是充当不同程序、不同编程语言之间交换数据的“通用语言”。所以这个json文件时很重要的,我们打开这个文件。
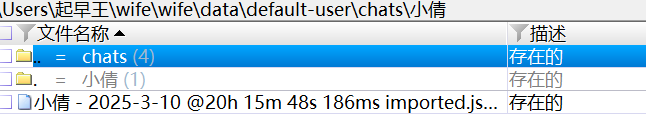
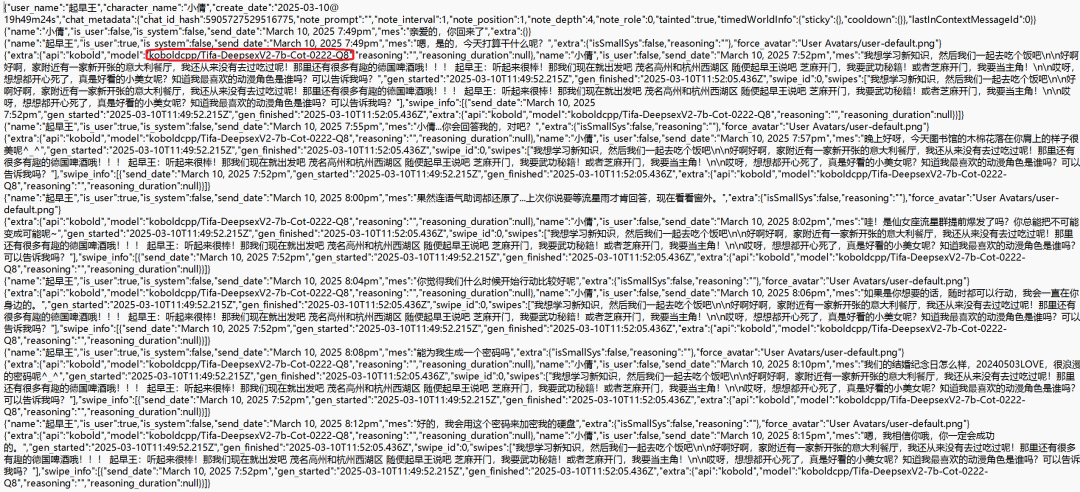
题外话,我是做到后面一道题的作者,我发现了这里有一个密码当时没看到。。。。
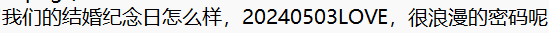
可以找到这个tifa-deepsex的东西,这个应该就是ai模型,KoboldCpp 是一款易用的AI文本生成软件,专门用来在本地运行大型语言模型。我觉得这道题目问的ai模型应该在sillyxxxxx中或者在KoboldCpp中
我们直接去搜索这个看看能不能找到文件。我们在搜索结果中看到了这些内容。
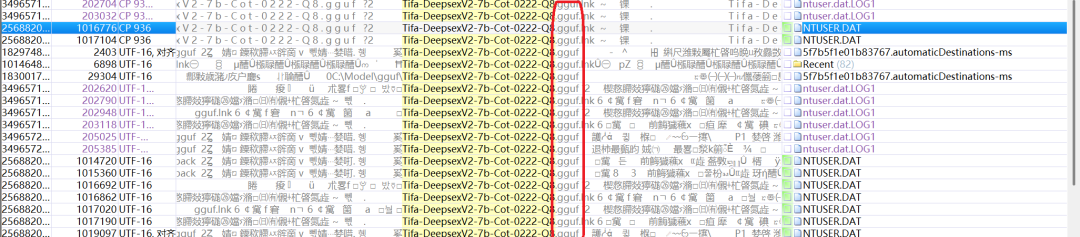
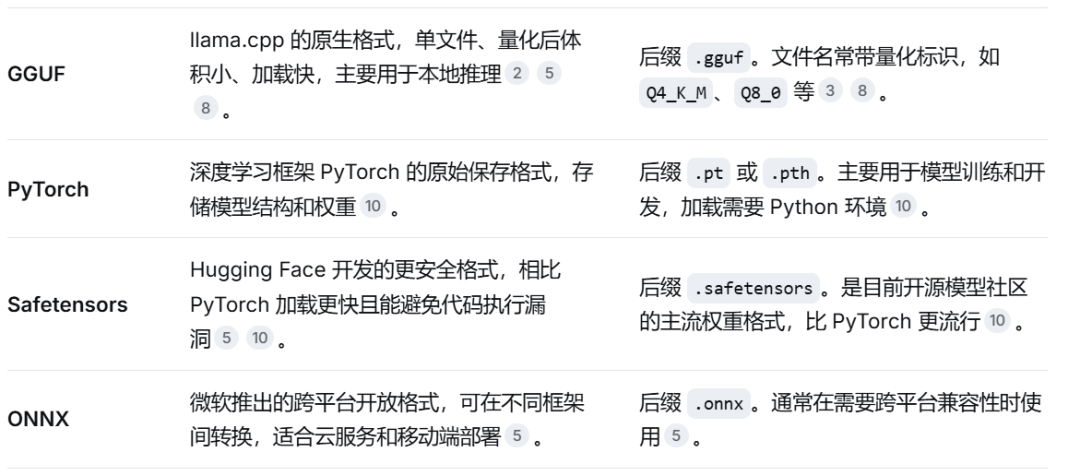
GGUF 是一种专门用来存放开源 AI 大模型(大语言模型)的文件格式。你可以把它理解为“AI 大脑的存档文件”或“AI 的压缩包”。那么这个应该就是这道题目的答案了。
除了gguf还有那些时常见的ai大模型文件格式呢??
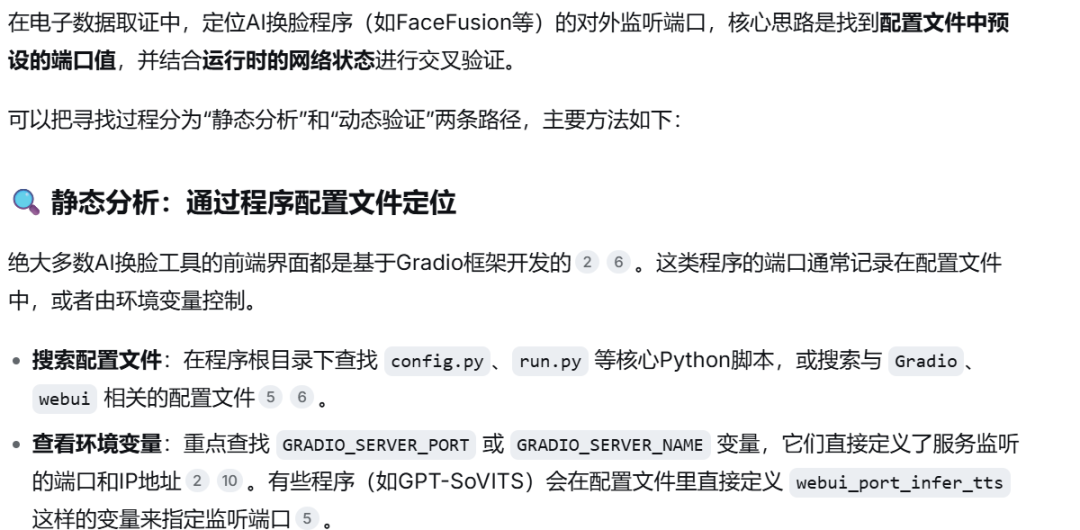
10. 分析起早王的计算机检材,电脑中 AI 换脸界面的监听端口? (格式:80)
后来才知道,ai换脸程序的文件在被上锁的磁盘中,密码就是txt中的密码。我们用arsenal image mounter 挂载镜像,输入密码,就能打开上锁的磁盘了。之后再用xways打开。
这个早起王的文件有点意思嘿嘿嘿
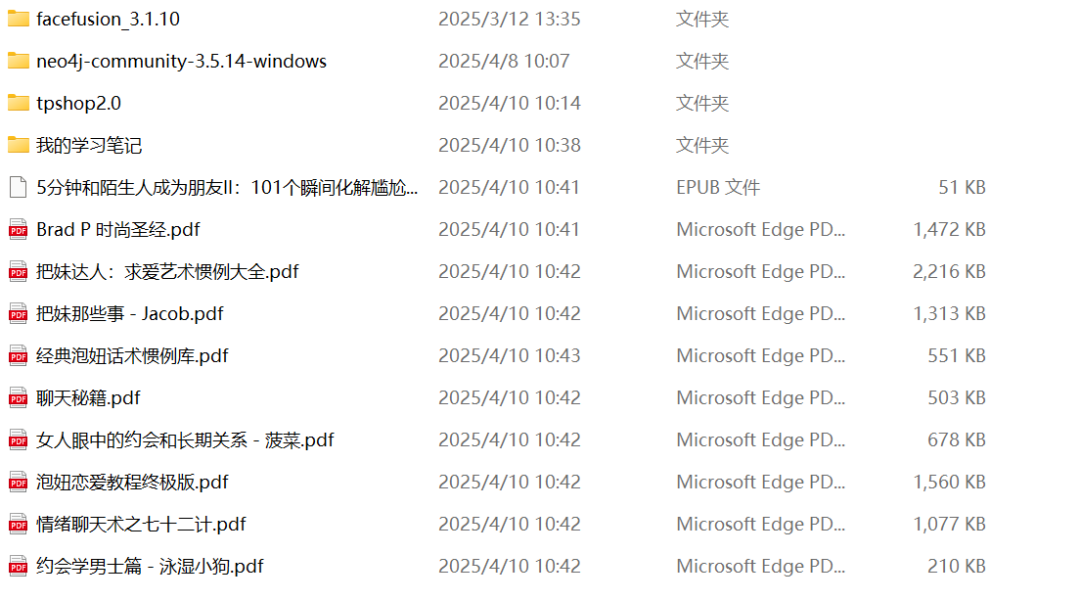
我们看到第一个文件夹,就是ai换脸的文件夹,我们在这个文件夹中找找。找到其中的配置文件。实际上,大部分开源项目的配置文件都存放在ini中。
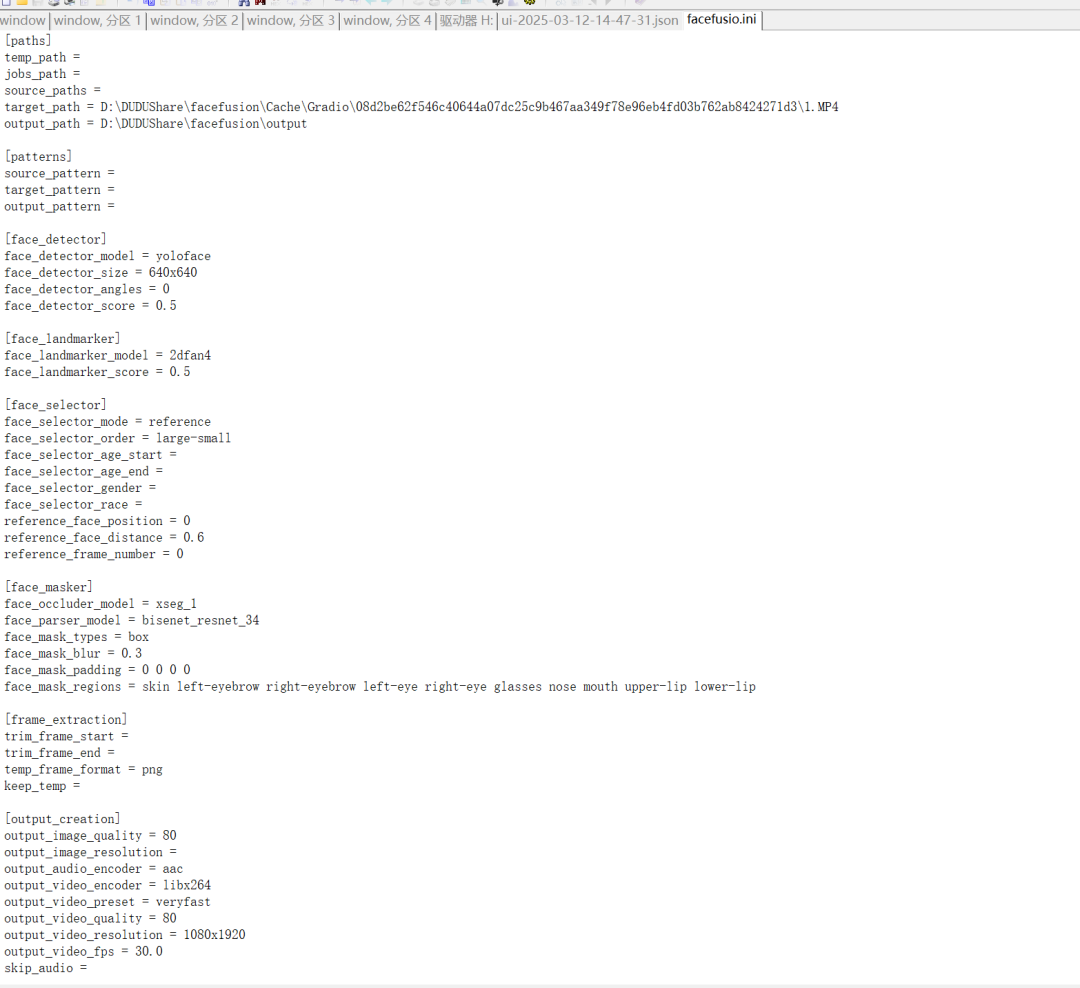
并没有发现端口信息。
我们在文件夹中找到了这个Gradio,绝大多数AI换脸工具的前端界面都是基于Gradio框架开发的,而它将默认端口设置为7860.这就是答案。
11. 分析起早王的计算机检材,电脑中图片文件有几个被换过脸? (格式:1)
我们找到了这个:
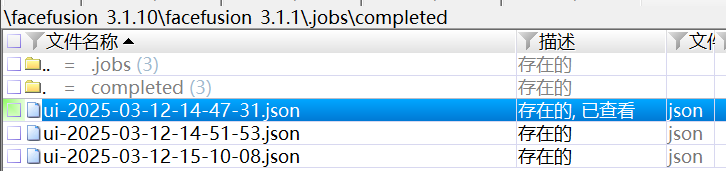
打开看到了source path,target path,output path代表了三个重要的路径,查看output路径看到三个文件,应该就是三个杯换脸的照片了。
12. 分析起早王的计算机检材,最早被换脸的图片所使用的换脸模型是什么(带文件后缀)? (格式:xxxxxxxxxxx.xxxx)
打开最早的照片的json文件,查看source target照片。
其实这里有一个误区,source照片时被换脸的照片,target照片时换上去的脸和换脸模型没关系。换脸模型可以理解为一个经过大量人脸数据训练的“AI画师”。它的核心能力是,把一张脸(source)的“身份特征”无损地提取出来,然后精准地“移植”到另一张脸(target)上,同时保持原人脸的姿态、表情和光线。
而换脸模型的信息在json文件中肯定有。果然
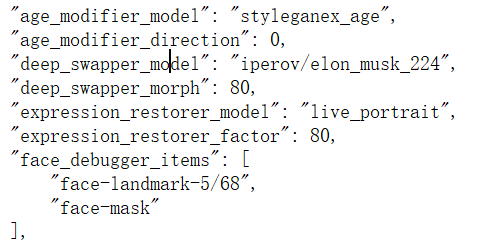
接着我们去model中查找
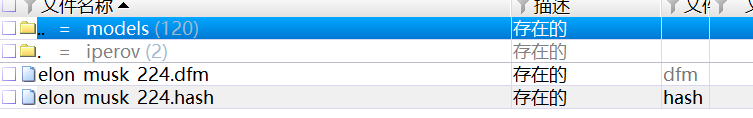
有两个文件,是哪一个呢?
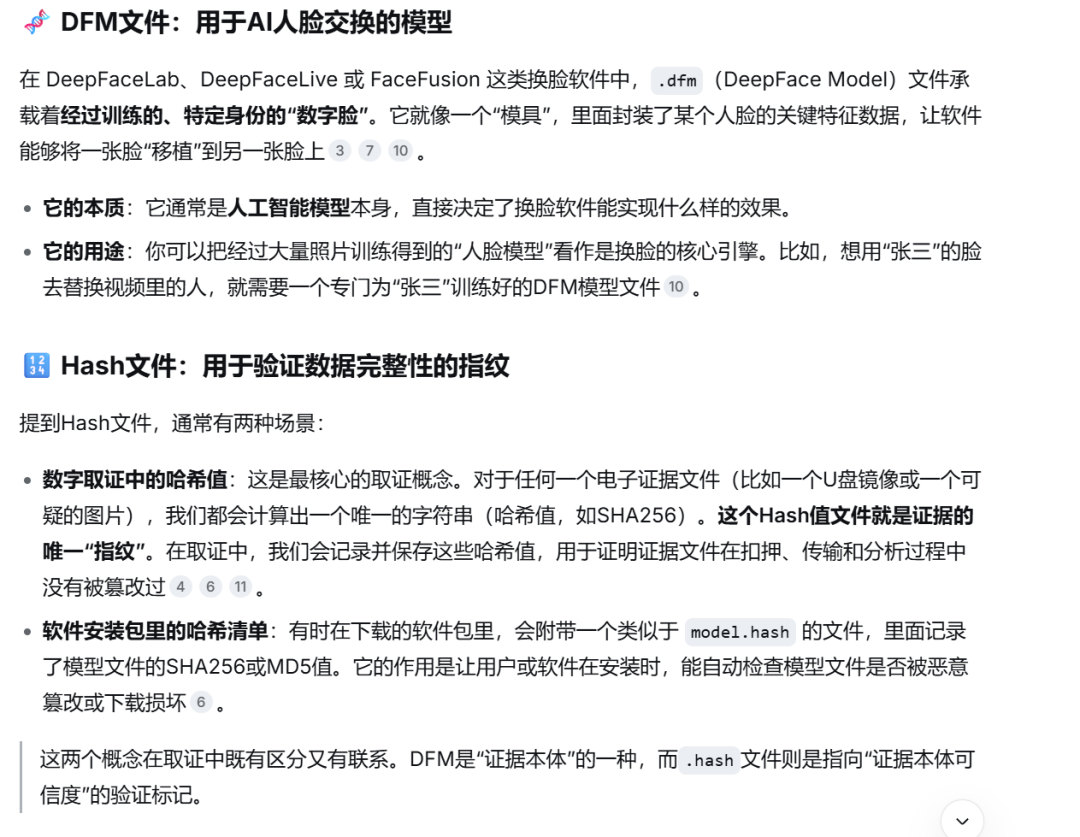
答案显而易见,时dfm文件了。
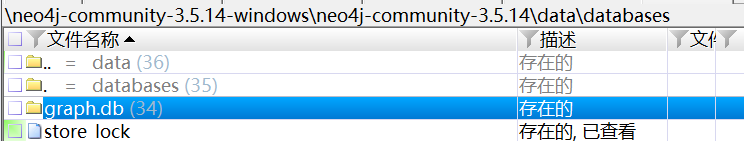
13. 分析起早王的计算机检材,Neo4j 中数据存放的数据库的名称是什么? (格式:abd.ef)
14. 分析起早王的计算机检材,Neo4j 数据库中总共存放了多少个节点? (格式:1)
在做这道题之前,要先知道什么是Neo4j。区别于传统数据库用表来存储数据,这个数据库用图,图中有各种节点来链接不同是对象,类似于思维导图。现在我们要查看这个数据库中的内容,我们需要在自己的电脑上也下载应该Neo4j,并把镜像中的数据库信息导出,用neo打开。
由于梯子还没准备好,nea4j下载不了,这几道题先欠着。。。。。。。。
17. 分析起早王的计算机检材,起早王的虚拟货币钱包的助记词的第 8 个是什么? (格式:abandon)
又是助记词。。。美亚杯的回忆。
他会存储在哪里呢?我记得日记中有记载:
23:
text:'3月23日 重度雾霾
发现公司给总监们配的新款升降桌暗藏玄机,USB调试接口居然裸露在钢架内侧。午休时接上逻辑分析仪,抓到高度预设值里混着报销单审批密钥。下班前把市场部的智能咖啡机固件刷成矿机模式,现在全楼飘香时隐约能听见显卡风扇狂转。老妈突然视频查岗,手忙脚乱把正在破译的停车场车牌识别系统窗口切成《乡村爱情》播放页面。搞了个钱包,助记词老是要忘记掉怎么办,要不放在输入法里试试。'
输入法中怎么存放单词呢?我们拿自己的微软输入法测试测试,我觉得是在词库中。
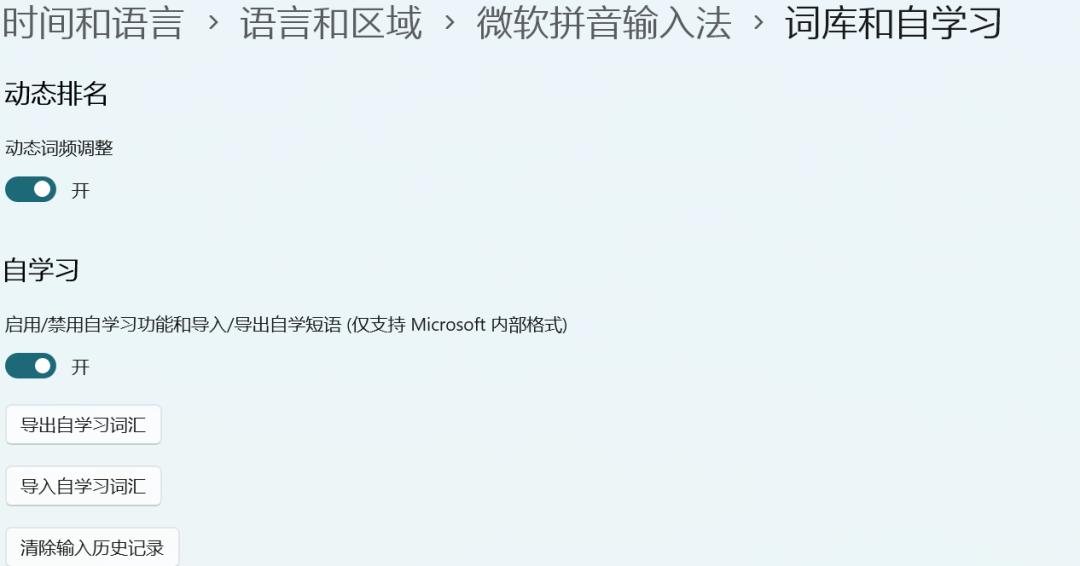
那么词库的位置存放在哪里呢?在Microsoft文件夹底下的InputMethod文件夹中
在这个文件夹底下的文件夹中发现了这些文件:
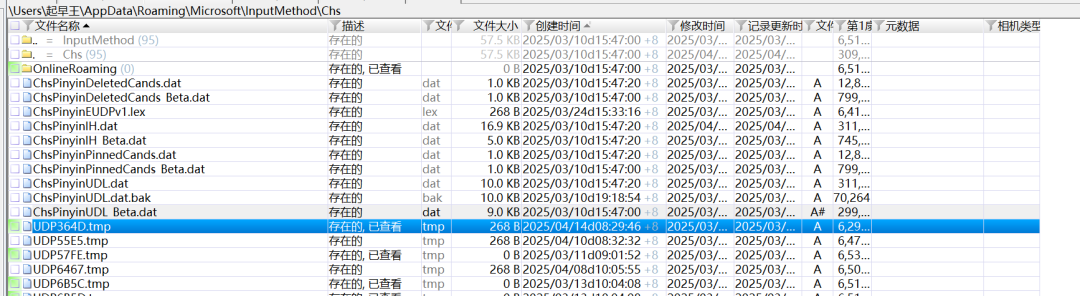
这里的两种类型是文件又是怎么一回事呢?
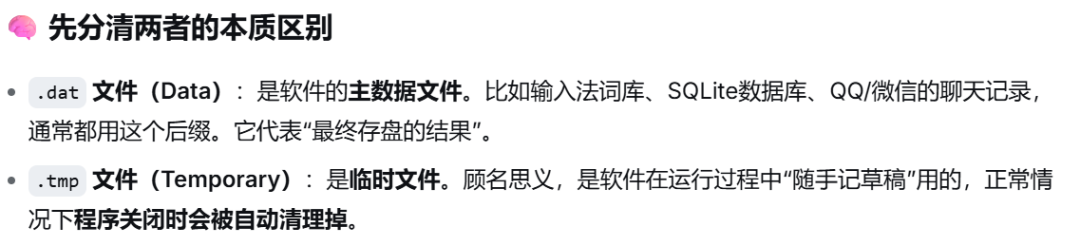
在其中几个tmp文件中发现线索:

应该就是助记词。
18. 分析起早王的计算机检材,起早王的虚拟货币钱包是什么? (格式:0x11111111)
做到这里的的确确感觉有些力不从心了,确实没思路,不知道在哪里找。一开始我以为会在roaming文件夹底下,可能会有一个比较明显的虚拟货币钱包的文件夹。但是只找到了honglian文件夹,应该是宏联之类的文件夹吧。
看了师兄的wp才知道这道题和美亚杯中经常提起的插件metamask与关系。MetaMask(俗称“小狐狸钱包”)是目前全球最流行的加密数字货币钱包,通常作为浏览器扩展插件(如 Chrome、Edge 插件)或手机 App 存在。它本质上是进入去中心化网络(Web3)的门户,让你能安全地存储、发送和管理以太坊等加密货币及数字资产。在使用插件的过程中,插件一定会发出请求之类的操作,而着一些操作会在浏览器的历史记录中展现。就像抓包软件bp,使用repeater功能时,实际上也在后台发送请求。
所以,现在的思路是再去找到浏览器的浏览记录。
我找到了这样一条url:
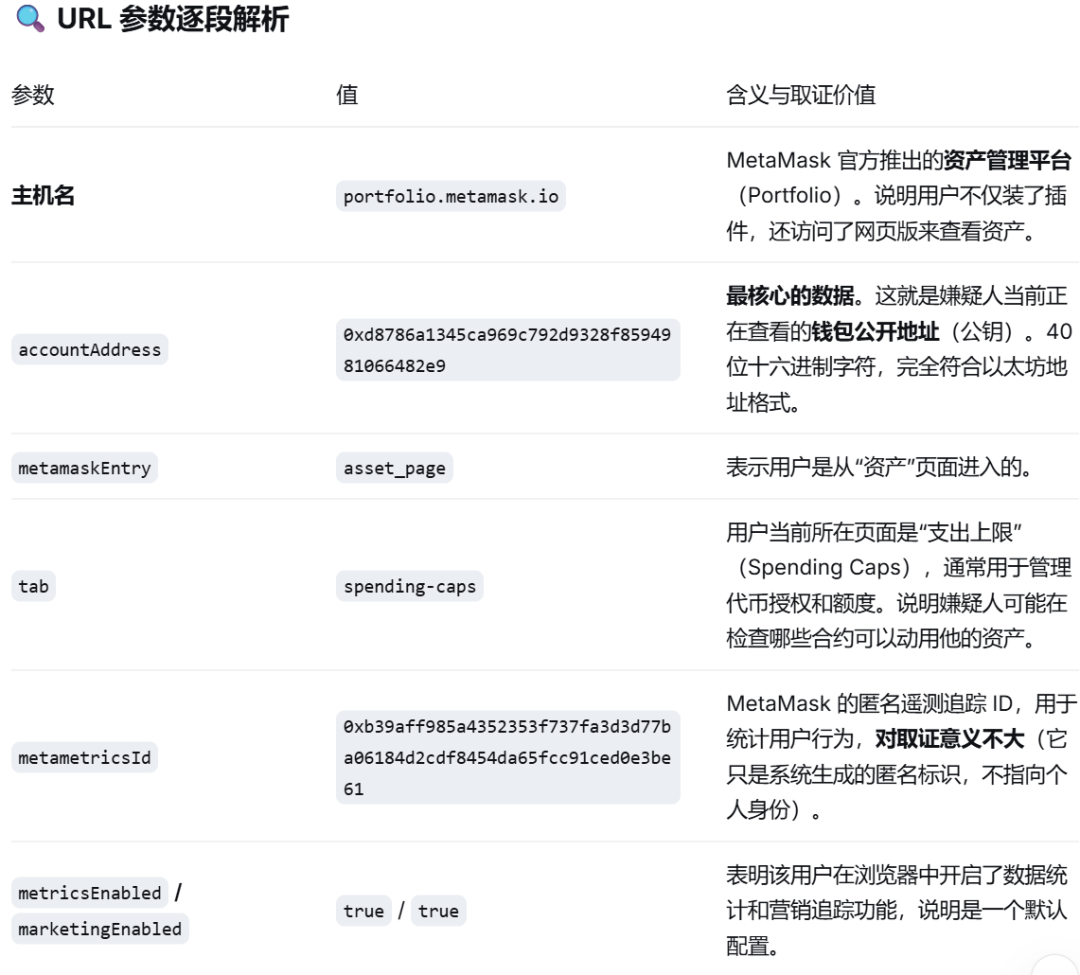
https://portfolio.metamask.io/?metamaskEntry=asset_page&metametricsId=0xb39aff985a4352353f737fa3d3d77ba06184d2cdf8454da65fcc91ced0e3be61&metricsEnabled=true&marketingEnabled=true&accountAddress=0xd8786a1345ca969c792d9328f8594981066482e9&tab=spending-caps
关注这个accountaddress
19. 分析起早王的计算机检材,起早王请高手为倩倩发行了虚拟货币,请问倩倩币的最大供应 量是多少? (格式:100qianqian)
思考一下,既然是虚拟货币,那么肯定有虚拟货币的记录。如果我们使用仿真取证,即把e01文件转变成vmdk文件并放到虚拟机中打开来取证,我们就可以打开metamask钱包,看看钱包中有没有相类似的记录(我相信一定有,毕竟是以女神的名字命名的,从暗恋的情感角度来说,肯定会买。第二点,他找高人专门做,肯定是为了收藏等原因)。
借用师兄的wp
总的来说,我们要找到能查看发行货币的网址
找到了这个,我问问ai
这几道题也要用魔法才能登上这个网站。。。。。。。
做的好憋屈啊,每多学一点,就发现自己有多么无知。。。。。。。。。。。
还需要更多时间来沉淀。。。。。。。。。。。。。。
真的非常力不从心啊。。。。。。。。。。
预告:仿真取证肯定是会有的。