25平航 流量分析

作者:t1mM9的笔记 发布:2026-09-16 16:09 收录:2026-09-16 16:29 1 次阅读 约 1263 字
摘要:25平航 流量分析 wireshark
推荐理由:本文围绕「流量分析」、「RCE」等主题展开。
接下来到流量分析部分。我们在检材中发现了两个没有后缀名的文件,我们把他们拉近010中查看文件头的魔数字,发现是0A 0D 0D 0A,这个是PCAPNG的文件标识,我们直接加上这个后缀就能拖进wireshark开始分析了。

65. 请问侦查人员是用哪个接口进行抓到蓝牙数据包的? (格式:DVI1-2.1)
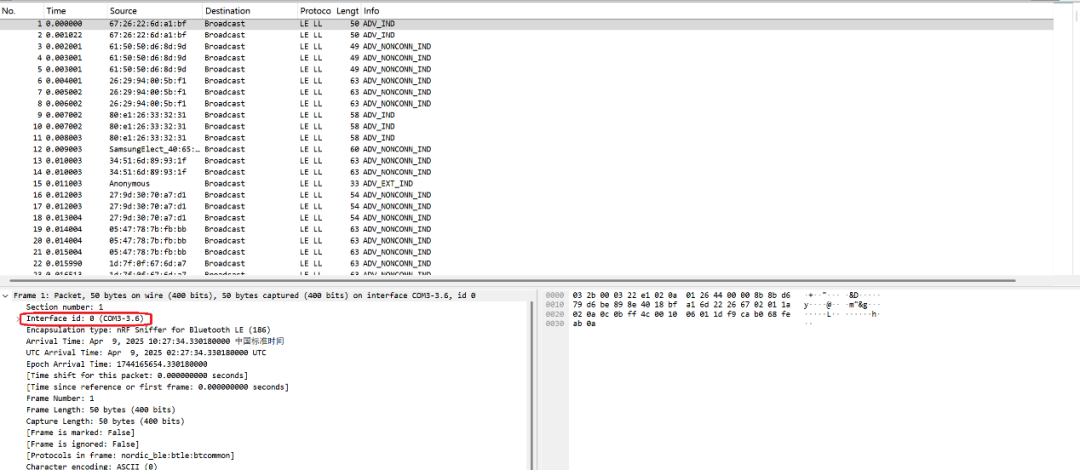
这里问蓝牙数据包,蓝牙数据包要看ble那个文件,因为blueteeth。
随便打开一个包,直接发现了这个。Interface是接口的意思,很明显这就是答案了。

66. 起早王有一个用于伪装成倩倩耳机的蓝牙设备,该设备的原始设备名称为什么? (格式:XXX_xxx,具体大小写按照原始内容)
在做这道题之前,我们先了解一下蓝牙的LE协议。我简单阐述一下。首先,蓝牙设备会广播来寻找连接,source是蓝牙的物理地址,通常包括了access address,表明了要发送的目的地址,0x8e89bed6表示广播。一些广播的包中会包含device name,表示设备的名称。Wireshark的info中adv_ind表示蓝牙设备广播寻找连接,scan_req表示手机等设备询问蓝牙设备获取更多信息,scan_res表示蓝牙设备的回应,connect表示连接。
回到题目中,在过滤器中输入btcommon.eir_ad.entry.device_name搜索,用于解析 Bluetooth EIR / Advertising Data 中的设备名称(既然问的是名称,肯定要想到这个)。在配上nordic_ble.crcok == 1过滤crc校验。
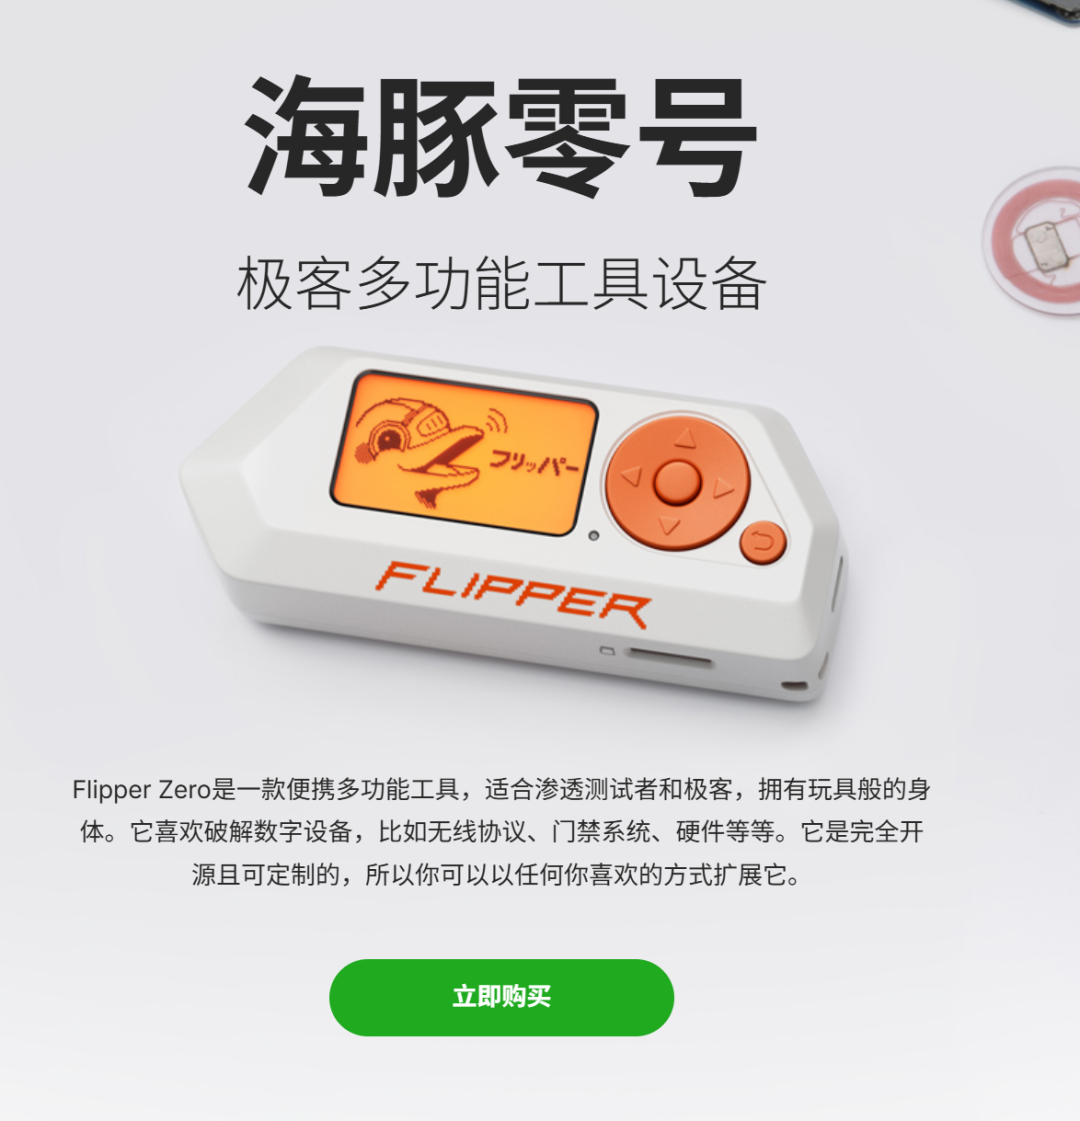
我们发现了2个经常出现的device_name,分别是: Flipper 123all,QQ_WF_SP8OON还有2个不是经常出现的LE-YANG QC35 II和cracked
这里有一种思路比较合理简单:直接上网搜索,发现Flipper这个东西不简单
还有一些思路不太像是我们能想到的,比如发现source地址的机器微小的变化,这种要看就是靠ai来找出来的。

67. 起早王有一个用于伪装成倩倩耳机的蓝牙设备,该设备修改成耳机前后的大写 MAC 地址 分别为多少? (格式:32 位小写 MD5(原 MAC 地址_修改后的 MAC 地址),例如MD5(11:22:33:44:55:66_77:88:99:AA:BB:CC)=a29ca3983de0bdd739c97d1ce072a392)
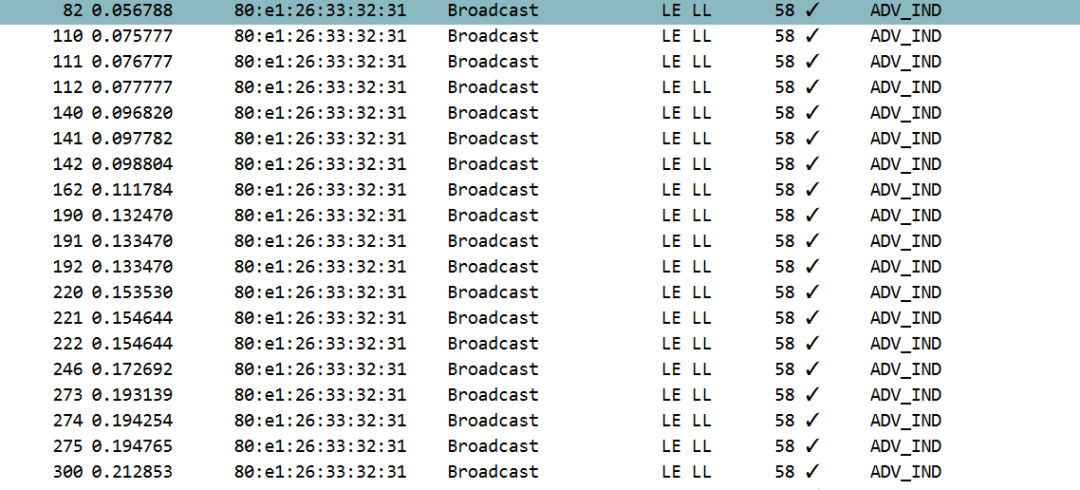
这个伪装设备就是上一题的Flipper 123all,既然我们已经知道了,就重点关注source
问题来了,伪装后的source有两个,怎么选呢?我的理解是80.xxxxx.35.xxxx那个source在最完美的情况下应该还和80.xxxxx.33.xxxx那个保持不变,可能是物理位置等因素的影响才导致了改变。

68. 流量包中首次捕获到该伪装设备修改自身名称的 UTC+0 时间为? (格式:2024/03/07 01:02:03.123)
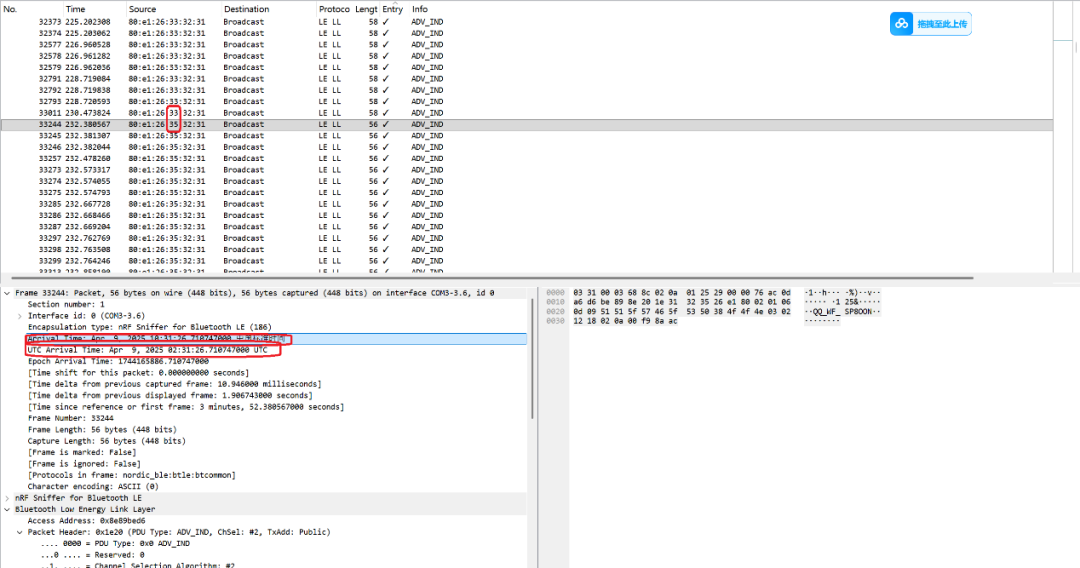
找到QQxxxx第一次出现的时候的包
感觉题目的问法也印证了我的想法,这个伪装设备应该是先改名字,在伪装mac地址

69. 起早王中途还不断尝试使用自己的手机向倩倩电脑进行广播发包,请你找出起早王手机蓝 牙的制造商数据? (格式:0x0102030405060708)

总共四个名称,Flipper 123all,QQ_WF_SP8OON,LE-YANG QC35 II和cracked,前两个排除了,就在后面两个中寻找。
Cracked中有蓝牙制造商信息,LE-YANG QC35 II没有。。。。可以简单的不严谨的找到答案。。。。。。

70. 起早王的真名是什么? (格式:Cai_Xu_Kun,每个首字母均需大写)

接下来是usb流量取证,看到usb,我第一反应就是找到他到底通过键盘输入了什么(ctf中都是这样的)。简单来说,就是usb协议会记录下来你敲的键盘。
bao bao,zui jin you ge nan sheng xiang zhui wo,ta jiao wang qi zhao qi zao wang ta shuo ta ai wo,dan shi cong bu bang wo na kuai di,hao fan a
[Win+R]
cmd
whoami
net user
net user qianqianwoaini$ abcdefghijkImn /add
net localgroup administrators qianqianwoaini$ /add
net user qianqianwoaini$ /del
net localgroup administrators qianqianwoaini$ /add
rundll32 url.dll,FileProtocolHandler https://fakeupdate.net/win10ue/bsod.html
wang qi zhao

71. 起早王对倩倩的电脑执行了几条 cmd 里的命令? (格式:1)

有了键盘输入的内容,很容易看出是7条

72. 倩倩电脑中影子账户的账户名和密码为什么? (格式:32 位小写 MD5(账号名称_密码),例如 MD5(zhangsan_123456)=9dcaac0e4787b213fed42e5d78affc75)

MD5(qianqianwoaini_ abcdefghijkImn)

73. 起早王对倩倩的电脑执行的最后一条命令是什么? (格式:32 位小写 MD5(完整命令),例如 MD5(echo "qianqianwoaini" > woshiqizaowang.txt)=1bdb83cfbdf29d8c2177cc7a6e75bae2)

MD5( rundll32 url.dll,FileProtocolHandler https://fakeupdate.net/win10ue/bsod.html)
看来usb流量取证没什么新奇的考法,都是要提取键盘的输入信息。
25平航杯的所有题目终于做完了,感觉还是有很多我不会的地方,接下来我要多复习之前写的wp加上继续做题!

转载声明:本文转载自原发布平台 (作者:t1mM9的笔记), 原文标题《25平航 流量分析》, 查看原文。 版权归原作者及原发布平台所有,本站仅作收录与展示,未对正文内容作实质性修改; 若涉及侵权请联系本站处理。