今天给大家推送发表在2025年第九届密码学、安全与隐私国际会议(CSP)的文章《利用开源情报(OSINT)进行加密货币犯罪调查的工具与技术》
摘要
本研究探讨将开源情报(OSINT)技术应用于加密货币相关犯罪调查的方法。加密货币犯罪是一个快速增长、且对传统执法方法构成独特挑战的领域。鉴于加密货币的去中心化与假名特性,本研究提出一个利用公开可得网络数据来增强调查能力的框架。研究首先回顾蓬勃发展的加密货币市场、常见的相关犯罪类型,以及 OSINT 的定义与分类,凸显其在各类调查领域中日益重要的地位。核心研究内容聚焦于 OSINT 工具与技术的运用,特别是区块链浏览器与加密货币分析平台,并将其整合进四阶段的网络犯罪调查流程之中。研究还演示了如何在各阶段策略性地应用这些工具,说明其在追踪加密货币交易、识别可疑模式与追踪资金流向方面的有效性。研究结论认为:OSINT 通过在既定的网络犯罪调查框架内提供一套分析公开数据的系统化方法,能够显著提升加密货币犯罪的调查效果;文末还讨论了进一步的研究方向。
关键词——加密货币;开源情报;分析技术;加密货币犯罪;网络犯罪;区块链
I. 引言
基于区块链的加密货币市场正在快速增长,全球市场规模估计约为2.382 万亿美元 [1]。这一快速发展也导致加密货币相关犯罪激增。对此类犯罪的调查面临独特挑战:传统刑事侦查技术难以应对,而是需要对区块链技术的专门知识,以及能够兼顾数字资产特有特征的加密货币交易追踪与分析的技术方法。
此外,互联网不断积累着海量信息,已成为任何人都能快速、便捷地获取多样化信息的媒介。执法机构在传统方法之外,如今还利用来自实时、公开在线来源的大量有价值数据来侦破刑事案件[2]。这类公开可得的信息被称为开源情报(OSINT),其在调查中的重要性正日益得到认可。
尽管OSINT 可得性高、潜在价值大,但其在加密货币领域的应用研究仍相当不足。部分原因在于加密货币犯罪增长迅速,且往往在由机构和行业组成的封闭圈子内秘密进行。此类事件公开曝光有限,使学术界难以开展深入研究 [3]。
在本研究中,我们提出一种利用OSINT 追踪和分析加密货币犯罪的方法,并探讨如何有效加以运用。第 II 节回顾加密货币的现状与趋势、加密货币相关犯罪的状况,以及 OSINT 的定义与分类。第 III 节介绍利用 OSINT 分析加密货币犯罪的工具、技术与实例。最后讨论结论及未来可能的研究方向。
II. 研究背景
A. 加密货币
加密货币是一种数字资产,可在对等(P2P)网络中进行金融交易,而无需中心化的第三方机构,有时也被称为"虚拟资产"。尽管加密货币尚无官方定义,但大多数国家承认其经济价值及其发行与流通,只是不赋予其官方货币的法律地位 [4]。加密货币通常构建于区块链技术之上,区块链保证了去中心化、透明性与不可篡改性 [5]。由于区块链的去中心化特性,金融交易不存在单点故障,即使网络的一部分遭到破坏,交易仍可继续进行。此外,由于加密货币基于密码学原理运行,它是一种以区块链技术和密码学为基础的虚拟、无形货币形态 [6]。
截至2024 年 8 月 26 日,全球估计有 14,635 种加密货币,总市值 2.3 万亿美元。其中排名前三的加密货币——比特币(BTC)、以太坊(ETH)和泰达币(USDT)——价值合计 1.7 万亿美元,占总市场的 72.9%。包括 BNB(BNB)和 Solana(SOL)在内的前十大加密货币约占总市值的 84.9%。事实上,按市值排名前 100 的加密货币占总市场的 95.8%,这表明大多数加密货币交易都集中在相对少数的主要资产上 [1]。
相比之下,截至2020 年 7 月,全球约有 1,000 种加密货币,总市值为 0.272 万亿美元 [7]。短短四年间,加密货币的数量增长了 14 倍以上,市场规模增长了约 8 倍。同样,从 2023 年 8 月到 2024 年 8 月,加密货币数量从约 9,900 种增至 14,635 种,而前 100 种加密货币的市值也从 1.063 万亿美元增长逾一倍,达到 2.3 万亿美元 [8]。加密货币数量和市值的快速增长丝毫没有放缓的迹象。
随着这种增长,加密货币相关犯罪也随之上升。常见的加密货币犯罪类型包括诈骗、黑客攻击和洗钱[9]。诈骗通常通过虚假投资方案或发行毫无价值的加密货币来欺骗投资者。黑客攻击通常指通过入侵交易所或私人数字资产金库的安全系统非法窃取加密货币。洗钱是另一类重要犯罪,利用加密货币的匿名性来掩盖非法所得资金的来源,或使其看起来合法。为打击这些活动,各国政府和监管机构针对加密货币交易所制定了专门的反洗钱法规并严格执行 [10]。
B. 开源情报(OSINT)
美国2006 年《国防授权法》区分了"开源信息"(open source information)与"开源情报"(open source intelligence)。开源信息指任何人都可以合法索取、购买或观察到的公开可得数据。相比之下,开源情报是从公开可访问的来源中系统性收集、分析和利用以产生洞察的信息。OSINT 本质上是通过对公开材料的策略性运用而形成的一整套知识 [11]。它还涉及将此类信息适当地传播和传递给目标受众。OSINT 被视为一项关键资产,通过最大化公开信息所蕴含的价值来支持决策与战略制定。
情报机构和私营情报公司按来源或媒介将信息分为若干类型,包括人力情报(HUMINT)、信号情报(SIGINT)、图像情报(IMINT)、测量与特征情报(MASINT)、开源情报(OSINT)和技术情报(TECHINT)[12]。历史上,美国中央情报局(CIA)主要关注人力情报;但随着计算机和 IT 技术的进步,OSINT 与 TECHINT 凭借其速度、多样性以及兼顾信息收集与分析的能力而迅速变得重要 [13]。
表I 情报类别
类别 | 全称 | 主要活动与应用 |
HUMINT | 人力情报(Human Intelligence) | 反情报行动、反恐、军事行动、收集网络威胁情报、执法;用于收集有关潜在公共安全威胁的情报,帮助识别模式、趋势和潜在威胁。 |
SIGINT | 信号情报(Signals Intelligence) | 军事行动、反恐、网络防御、执法 |
IMINT | 图像情报(Imagery Intelligence) | 用于支援军事行动(如侦察、目标定位与战损评估);可用于侦测和追踪走私、非法移民和恐怖主义等潜在威胁(边境与海岸安全);监视与侦察 |
MASINT | 测量与特征情报(Measurement and Signature Intelligence) | 雷达情报、声学情报、核情报、化学与生物情报 |
OSINT | 开源情报(Open Source Intelligence) | OSINT Framework.com、Maltego、Spiderfoot、Shodan、Babel X、Metasploit |
TECHINT | 技术情报(Technical Intelligence) | 外国军队使用的武器装备。相关术语"科技情报"涉及对外国科学技术和武器系统的广泛信息进行收集或分析 |
CIA 如今设有专门的 OSINT 部门,并发布了其 2024–2026 年 OSINT 战略,其中包括四个战略重点领域 [14]:(1)扩大开源数据收集与数据共享;(2)建立一体化的开源情报收集体系;(3)通过 OSINT 创新增强能力;(4)培养下一代 OSINT 人才与技术。实现这些战略目标,并与产业界、学术界及国际盟友建立伙伴关系,对于有效执行 CIA 的 OSINT 使命与战略至关重要。
按信息来源划分,OSINT 可分为六类 [15]。第一类是印刷媒体,可以由国内外的报纸、杂志、广播和电视为代表。第二类是互联网信息,包括网络帖子、博客、讨论组、公民媒体(如手机视频、用户生成内容)、YouTube 及其他社交媒体网站(如 Facebook、X(原 Twitter)、Instagram 等)。凭借其时效性和易获取性,这些来源的演进速度快于许多其他来源。第三类包括公共机构数据、公共机构报告、预算、听证会、电话簿、新闻发布会、网站、演讲等。这些来源虽然源自官方渠道,但公众可以自由获取。第四类是专业出版物,如学术文章、期刊、会议、大会、学位论文等。第五类包括商业数据、商业图像、金融与工业估值及相关数据库。最后,第六类可包括灰色文献、技术报告、预印本、专利、研究论文、非公开作品、通讯简报等。
III. OSINT 工具与技术
在OSINT 语境中,"开源"一词并非指所使用的软件或工具,而是指所分析数据的开放性与可获取性。任何拥有相应资源的人都可以从世界任何地方收集这些数据。近年来,OSINT 已成为研究基于区块链的加密货币及加密货币业务的必备手段。加密货币的去中心化与假名特性,使得用传统侦查方法侦测非法活动颇具挑战。调查人员可以运用 OSINT 技术从公开来源收集信息,识别网络犯罪分子、追踪欺诈活动并缓解与加密货币相关的风险。他们还可以从加密货币用户常出没的社交媒体网站、在线群组和公共论坛收集数据,跨多个钱包地址追踪资金流向,并监控区块链交易以发现可疑活动模式。这些数据为了解黑客、诈骗者和洗钱者等非法行为者的行为提供了洞察,帮助执法和监管机构采取主动措施预防金融犯罪。
如此一来,OSINT 可以提升加密货币生态系统的安全性、问责性与透明度。调查人员和利益相关方可以利用先进分析工具和公开数据,更深入地理解加密货币市场动态、发现新兴风险并防范未来威胁 [15]。
A. 网络调查流程
加密货币犯罪是网络犯罪的一个子集,加密货币案件的调查流程可以在一般网络犯罪调查程序的基础上加以调整。该流程通常分为四个阶段:识别、证据及相关材料的收集、分析与检验、呈现[16]。每个阶段都包含指导调查工作的具体活动。
l识别(犯罪识别):包括计划、准备、响应和犯罪识别等活动。
l收集:调查人员专注于收集、获取和保全证据。
l分析与检验:对收集到的证据进行分析与检验,以详细了解犯罪情况。
l呈现(报告):调查人员编制综合报告并结案。
针对网络犯罪调查流程的每个阶段,可以使用特定的OSINT 工具来强化调查:
l识别:Ow-tools、DNS Lookup、Email Checker 等工具有助于犯罪识别和初步评估。
l收集:Wireshark、深度包检测(Deep Packet Inspection)、PRTG Monitor 等工具有助于收集和保全证据及相关材料。
l分析与检验:FireHOL、视频转文字转换器(Video to Text Converter)、EarthCam 可用于分析证据和检验假设。
l呈现:Maltego 和 FOCA 等工具对于整理调查结果和编制最终报告很有价值。
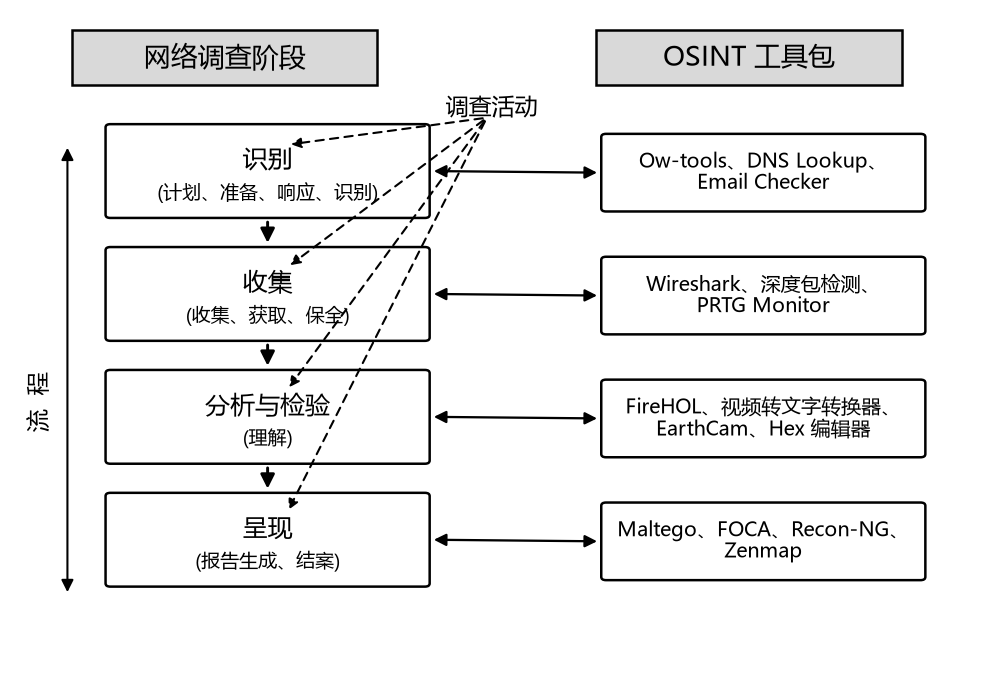
图1 结合 OSINT 工具包的网络调查流程
在每个阶段使用合适的OSINT 工具,使调查人员能够系统地收集、分析和呈现信息,从而提高加密货币犯罪调查的效率和效果。图 3 将展示各阶段工具包实际使用的证据。
B. OSINT 工具
区块链浏览器(Blockchain Explorer)是一种基于网络的工具,可实时浏览记录在区块链上的数据,包括交易、区块和地址。它提供友好的用户界面,让用户查看区块链数据并与之交互,从而更容易追踪比特币等各类加密货币的交易。区块链浏览器以易于访问的格式组织复杂的区块链数据,帮助用户理解交易状态与模式。区块链技术固有的透明性使任何人都能查看记录的数据,增强了可信度。此外,加密货币通常分为比特币和山寨币(Altcoin,其他加密货币)。比特币网络拥有多个专门的区块链浏览器,如 Blockchain.com、BlockChair 和 BTC.com,用户可实时查看和分析交易、区块和地址等数据。山寨币也有各自主网(Mainnet)专用的区块链浏览器,如以太坊的 Etherscan、Polygon 的 Polygonscan、币安智能链的 BscScan。这些浏览器旨在反映各区块链的独特特征,提供对其智能合约、代币和网络结构的深入洞察。一些浏览器支持多条链,并通过付费模式提供额外的高级功能,如自定义应用程序编程接口(API)、实时警报等。这些功能增强了加密货币的透明度和可追溯性,使区块链浏览器成为执法人员和调查人员有价值的分析工具。
加密货币分析工具是提供各类数字资产深度信息的专门平台。这些工具面向对加密货币投资和研究感兴趣的用户,涵盖币(Coin)、代币(Token)、非同质化代币(NFT)以及代币化的现实世界资产。各分析平台提供的功能各不相同,例如:Arkham Intelligence 利用数据科学分析和筛选数据;Bitquery Coinpath 为 50 多条链提供数据 API;Chainalysis 基于云端,被政府机构和金融机构用于加密货币相关事件、监管合规等;Coingecko 为初学者提供社区和学习资源;CoinMarketCap 提供加密货币的关键指标,包括实时价格追踪、市值估算和交易量信息;CoinMetrics 提供关于市场行为和网络利用率的研究;DeFi Llama 提供数百个 DeFi 协议的锁仓总价值(TVL);Messari 提供加密货币行业的最新研究报告和超过 30,000 条链的概览;ScamSearch 收录网络诈骗者的信息;ScopeScan 分析区块链上的关键实体(如投资者、头部持有人、开发者、攻击类型历史等)。
C. OSINT 技术
鉴于加密货币分析平台提供的功能与特性多种多样,在调查加密货币相关案件时,有必要将区块链浏览器与分析工具结合使用。区块链浏览器可应用于网络犯罪调查的不同阶段,主要在识别、收集和分析阶段。
在识别阶段,浏览器可用于识别可疑交易或地址,还可查找与特定地址相关联的其他地址,从而扩大相关证据的范围。在收集阶段,浏览器可用于收集区块链上的全部公开数据,调查人员可以获取特定地址的交易历史、余额变化和相关智能合约等信息。在分析阶段,可以对通过浏览器收集的交易数据进行分析,以追踪资金流向或识别可疑模式与异常活动;还可以对跨时间的交易进行分析,构建犯罪活动的时间线。在呈现阶段,浏览器也可用于将分析结果可视化或澄清证据,但在网络犯罪调查的这一阶段,由于重点主要是向法庭呈现证据,浏览器可能并不适合。
将分析平台应用于网络犯罪调查的四个阶段同样表明,各阶段所使用的平台各不相同,分析平台在每个阶段可以用于不同目的。
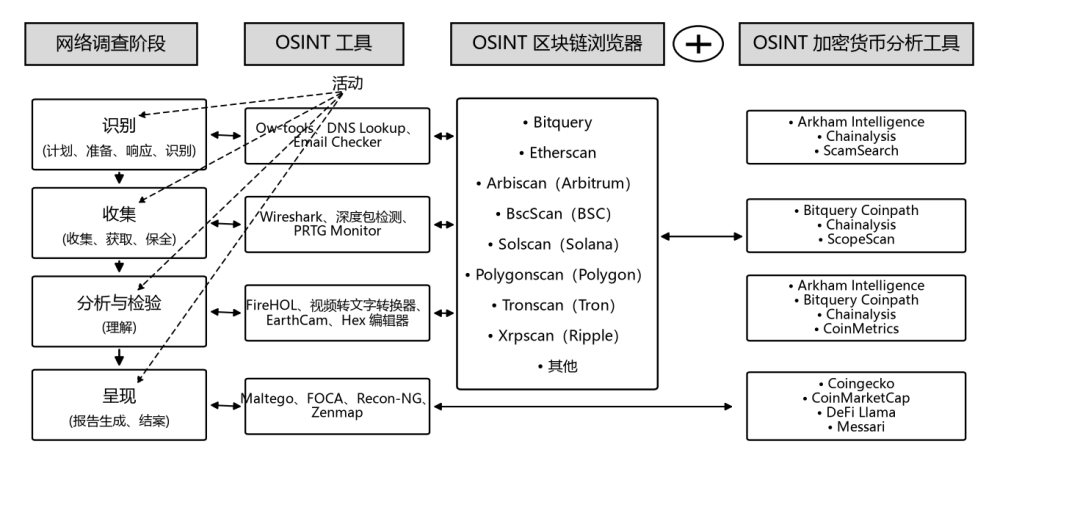
图2 结合 OSINT 区块链浏览器与加密货币分析工具的网络调查流程
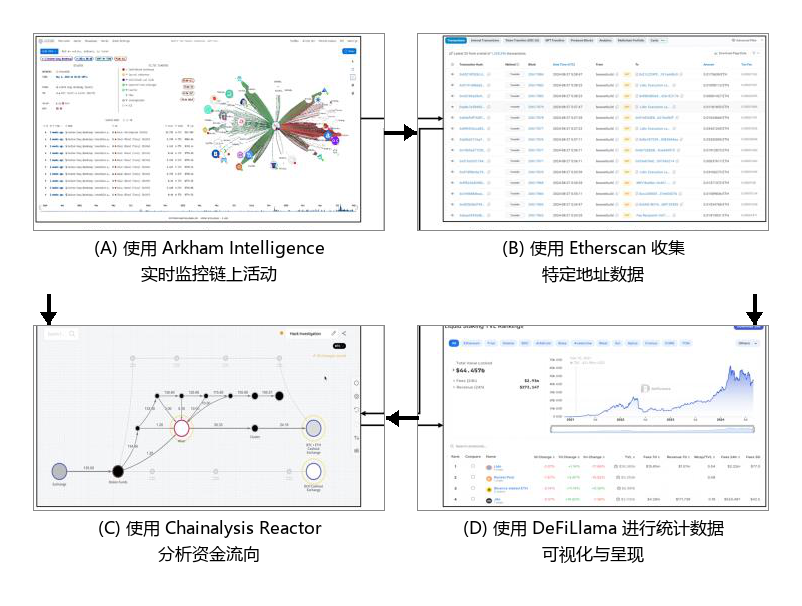
图3 使用 OSINT 工具的网络犯罪调查流程四阶段
遵循网络犯罪案件流程,图3 展示了如何在实际中利用 OSINT 区块链浏览器和加密货币分析工具调查一起加密货币犯罪的示例。
l(A) 使用 Arkham Intelligence 监控区块链网络上的实时活动,以发现大额交易量、交易模式以及来自知名钱包的交易活动。在这一阶段,可以识别出需要追踪的可疑活动或交易。
l(B) 在 Etherscan 中搜索 Arkham Intelligence 识别出的地址,收集其交易历史、代币持有情况及与智能合约交互的详细数据。这些数据可用于识别与该地址活动模式相关联的其他地址。
l(C) 将 Etherscan 收集的数据导入 Chainalysis 的 Reactor,追踪资金的来源与去向,以理解资金流向。调查人员还可以将资金流向可视化,分析在 Etherscan 中难以察觉的可疑模式、可能的洗钱行为以及与非法活动的关联。
l(D) 使用 DeFiLlama 识别加密货币市场的实际趋势,以理解前述分析的具体活动对加密货币市场意味着什么,从而可作为呈现阶段决策的依据。
IV. 结论与后续研究
在本研究中,我们考察了OSINT 在追踪和分析加密货币犯罪方面的应用,重点是区块链浏览器和分析平台的使用。我们评估了这些分析技术如何应用于网络犯罪调查的各个阶段。由于基于区块链技术和密码学的加密货币追踪与分析确实需要具备技术背景的调查技能,我们的研究结果证实:当 OSINT 被整合到网络犯罪调查框架中时,它是调查加密货币犯罪的一项有价值的技术。
在未来研究中,我们认为基于本研究还需要开展以下研究课题。
第一,应在充分理解犯罪动机和特征的基础上分析犯罪,就加密货币犯罪而言,这可被视为网络犯罪的一种分类。在网络犯罪研究中,成瘾、好奇、兴趣、金钱、权力、意识形态和复仇已被作为犯罪动机加以研究,而犯罪可按年龄、性别、教育程度、婚姻状况、职业和犯罪史来刻画特征[17]。然而,以黑客或诈骗者为代表的加密货币犯罪的动机和特征尚未得到充分研究。因此,为了给加密货币选择并应用最优的调查分析技术,应进一步研究加密货币犯罪的动机和特征 [13]。
第二,例如朝鲜黑客的加密货币犯罪无法归入一般犯罪的范畴,因此有必要为分析加密货币犯罪的目的采用合适的工具与方法。这并不意味着套用单一的工具或方法,而是根据分析目的组合使用多种工具与方法,这样的方式将带来更准确的调查分析。
第三,OSINT 提供各种领域的信息,因此有必要对实时信息进行监控或建立数据库。例如,特定加密货币犯罪模式、洗钱手法、赌博或毒品相关信息等,有必要通过与专业 OSINT 的持续数据接口(API)建立数据库系统来积累信息。
第四,虽然OSINT 就其定义而言是合法的,但法律专业人员在收集 OSINT 时必须尊重伦理与法律边界。OSINT 的合法性从根本上以依赖公开可访问的信息为前提,包括无需专门权限或绕过安全协议即可合法获取的数据。然而,当在 OSINT 过程中无意或故意访问到私人或敏感信息时,法律与伦理问题便随之出现。尽管由于安全措施不足或设置不当,此类数据看似公开可得,但收集它们可能导致违反隐私法规。此外,采用社会工程技术或绕过访问控制等行为可能构成违法行为,即使数据并未受到明确保护。为保持对法律和伦理标准的合规,OSINT 从业者必须严格确保所收集的信息是真正公开的、且获取过程未违反隐私或安全措施。此外,遵守相关的数据保护法律和伦理准则,对于降低侵犯个人权利的风险至关重要。
最后,就使用OSINT 调查加密货币犯罪的有效性而言,需要基于多个真实案例建立反馈流程。
资料原文已上传知识星球
长按识别下面的二维码可加入星球
里面已有万余篇资料可供下载
续费五折优惠