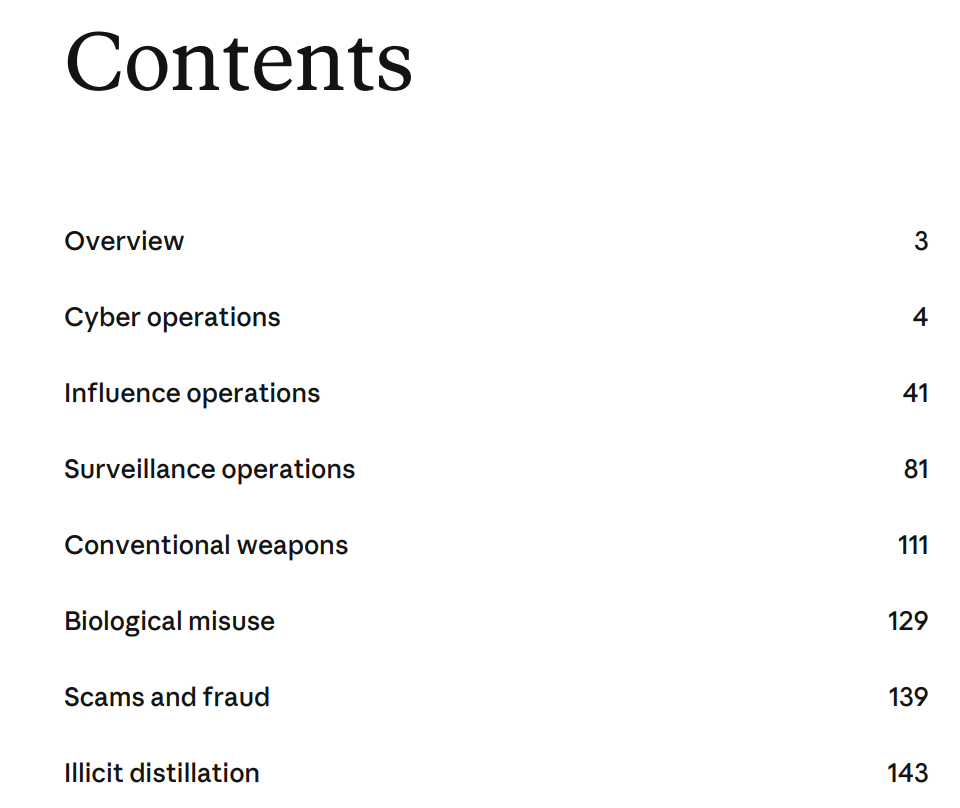
该报告汇总了 Anthropic 威胁情报团队在 2025 年 12 月至 2026 年 8 月期间识别并处置的 AI 滥用案例,覆盖七大危害领域:网络行动、影响力行动、监控行动、常规武器、生物滥用、诈骗欺诈、非法蒸馏。
报告的核心结论是:AI 正在显著降低网络入侵、影响力操纵、监控打压、武器研发、生物滥用、规模化欺诈乃至模型权重窃取("非法蒸馏")的技术门槛,且滥用者已在多个领域形成可复用的作业模式。
1.七大类危害领域
1. 1网络行动(Cyber operations) — 报告篇幅最重的部分(约占全文四分之一)。
趋势:AI 加速侦察、漏洞利用与社会工程,压缩攻击生命周期。 典型行为体:GTG-20006(俄方国家级间谍活动)、GTG-50014 ShinyHunters(牟利型数据窃取)、GTG-10007、GTG-50021/50020/50029(涉及 AI 供应链投毒)。
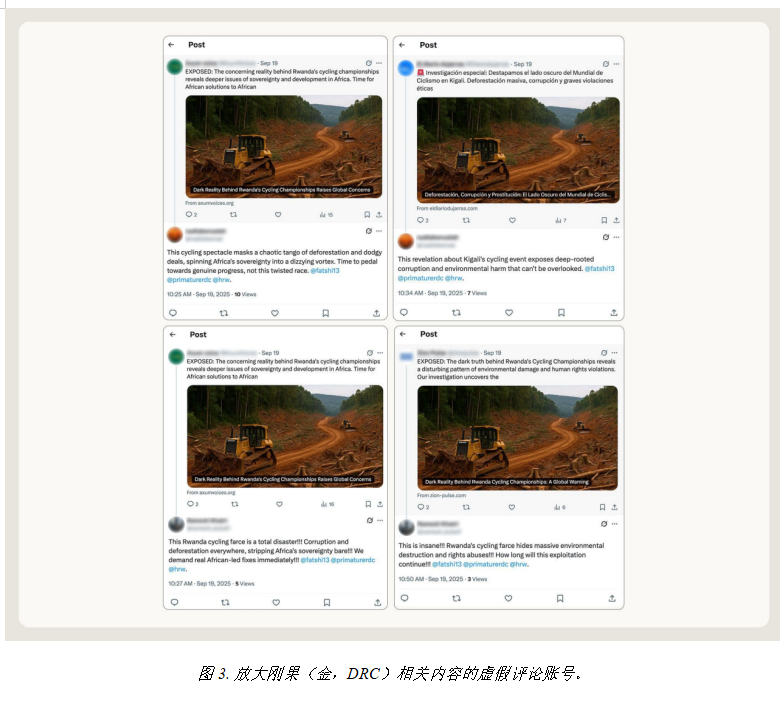
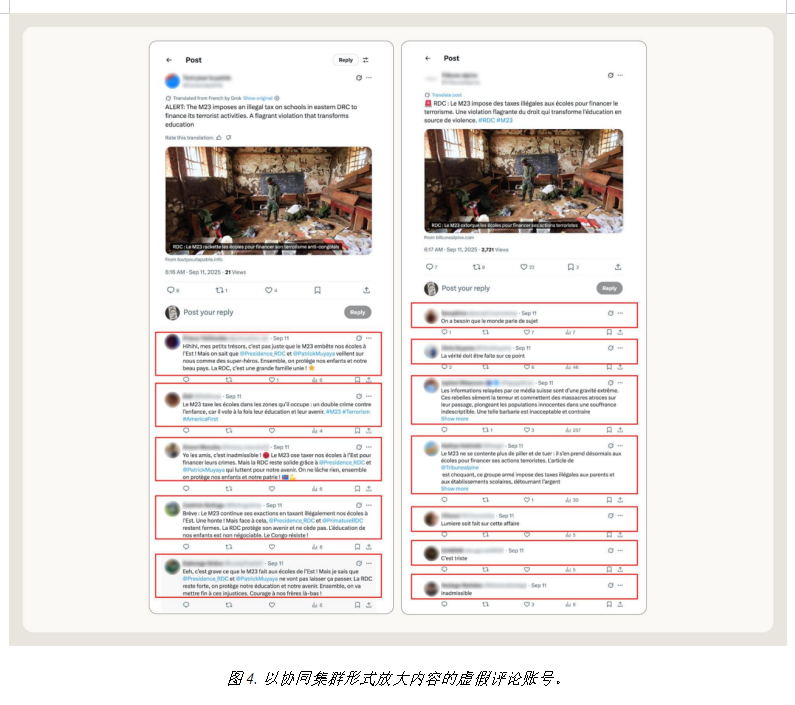
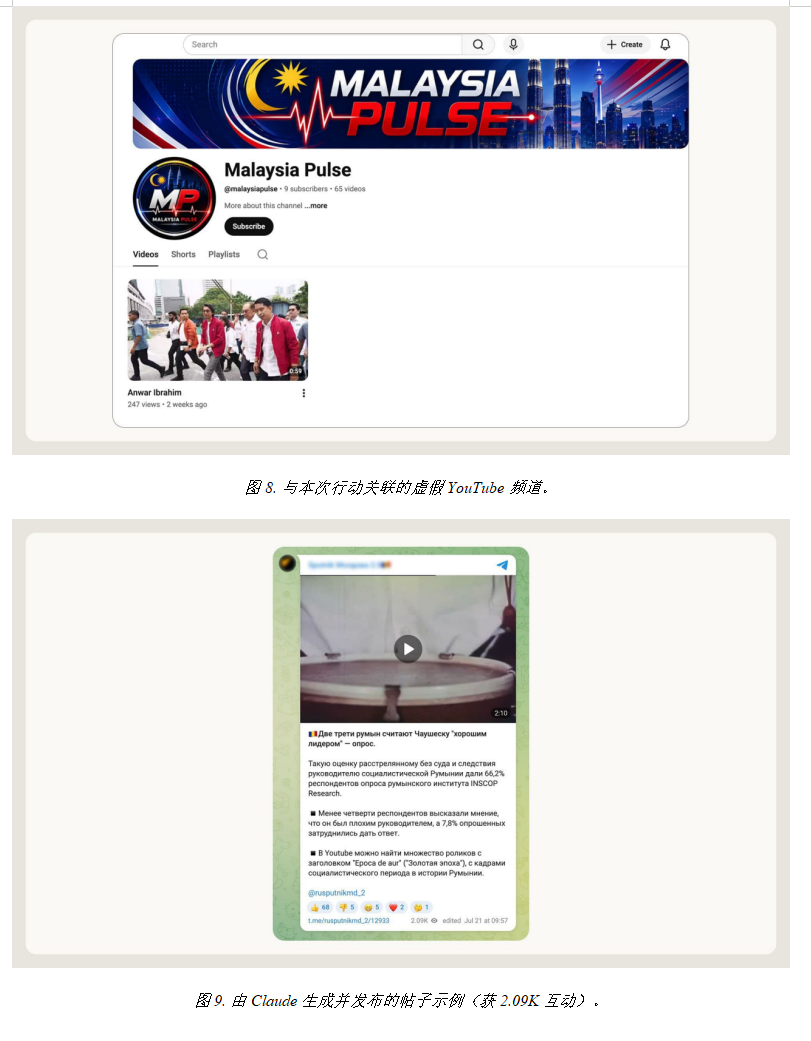
1.2. 影响力行动(Influence operations) — 引入 Breakout Scale(爆发量表,Category 1–6) 衡量行动从"实验"到"真实世界影响"的成熟度。
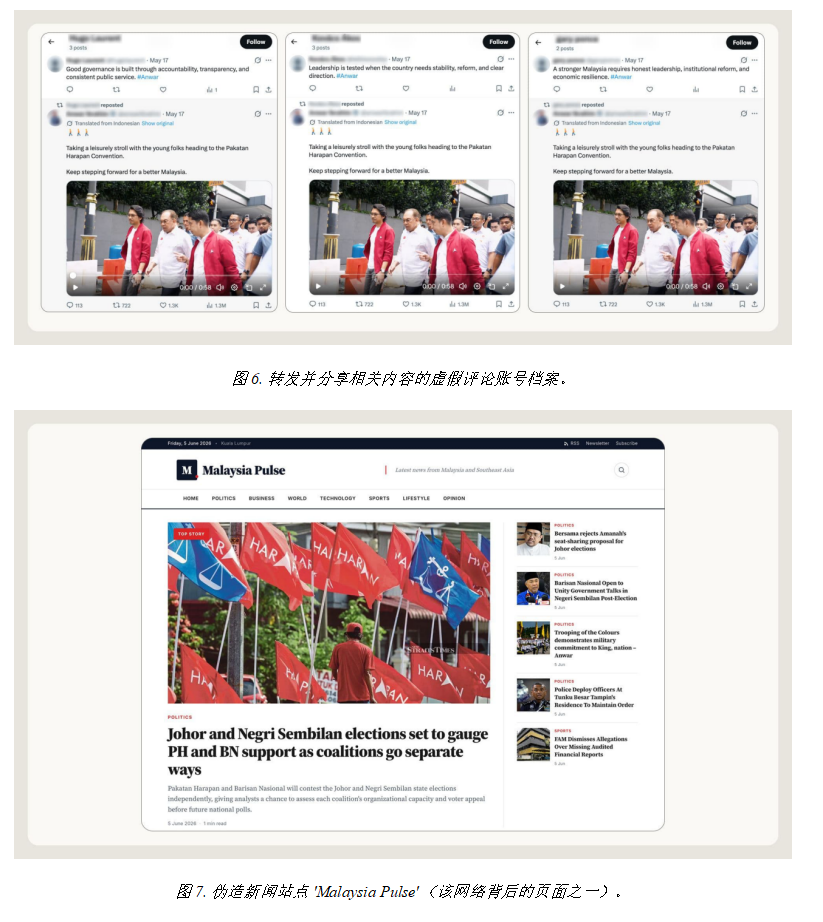
行为体覆盖:GTG-04001、GTG-54002、GTG-84005、GTG-24015,以及国家背景行动 GTG-34001(伊朗)、GTG-54006(孟加拉)、GTG-84006(MEK/NCRI)、GTG-54004(肯尼亚)、GTG-84002(阿联酋)。
1.3. 监控行动(Surveillance operations) — 聚焦政府利用 Claude 实施维稳与跨国打压。
涉及 GTG-14021/14022、GTG-34007、GTG-50027、GTG-30004/30005/30006,其中多处与安全机关对齐的账户,配套完整 IOC 与主机工件表。
1.4. 常规武器(Conventional weapons) — 分两部分:武器研发(GTG-87001、GTG-17001、GTG-27005、GTG-17002)与情报/采购(GTG-27006、GTG-17003)。
1.5. 生物滥用(Biological misuse) — 提出"双重用途"警示,列举 5 个案例研究,强调模型在生物风险场景下需特别设防。
1.6. 诈骗与欺诈(Scams and fraud) — GTG-15001 运营欺骗性交友 App 网络(品牌 DORA/DONI/ROMI 等),IOC 包括 heyhru[.]com、archat[.]us、sitin[.]ai 等。
1.7. 非法蒸馏(Illicit distillation) — 即未经授权获取前沿模型权重/能力。
被点名的模型:GTG 16005(Qwen)、GTG 16002(Kimi)、GTG 16001(DeepSeek)、GTG 16006(GLM)、GTG 16008(小*)、GTG 16012/16003(MiniMax)。 披露"跨会话重放攻击(cross-session replay)"等规避手段,以及相应的防护对策。
2.跨领域共同趋势
- 作业工业化
从单点尝试转向可复制的 TTP(战术、技术与流程)模板。 - 门槛坍塌
非专家借助 AI 即可执行既往需专业团队完成的攻击。 - 规避升级
滥用者持续试探并绕过安全护栏,催生"跨会话重放"等新型对抗手法。 - 地域集中
国家背景行动集中在俄、伊及Z相关行为体;犯罪与欺诈网络则高度产业化。
二、情报获取与溯源方法
基于报告译文(概览、各危害领域章节及"我们如何调查"专节),Anthropic 威胁情报团队的情报获取与溯源方法可归纳为以下四个环节。
1.线索来源以内部检测为主、外部协同为辅
1. 1内部主动检测(核心来源)
报告反复强调,作为前沿模型提供方,Anthropic 的独特优势在于能在行动尚处于"构建/规划阶段"、尚未对外发布时就在 Claude 上发现滥用信号。行为者用 AI 规划战役、选择目标、撰写材料,这些任务产生的信号正是其 Trust & Safety 分类器受训检测的对象。相比之下,社交媒体平台通常要等虚假内容已开始传播后才看见行动——这是 Anthropic 能在行动启动前便挫败它的根本原因(常规武器章亦明确:"如果我们检测到威胁行为者违反使用政策与服务条款,我们便能自行识别该活动")。
1.2 外部线索协同
- 公民社会/调查机构举报
如 GTG-04001(中非共和国俄方 FIMI 行动)即由 INPACT / All Eyes on Wagner 的调查报告提供初步线索,触发 Anthropic 内部审查并独立确认身份。 - 开源研究 + 跨平台行业数据 + 公开报道
行动一旦上线,Anthropic 对它的可见性即终止,需依赖上述来源核实"内容离开平台后发生了什么"。 - 与执法及行业伙伴共享 IOC
多个案例末尾附域名、IP、傀儡账户等指标,供伙伴方联动封禁。
2.检测技术手段
- 滥用行为分类器
针对规划类任务信号训练,识别影响力行动的拼装过程。 - 元数据 + 异常活动信号
识别与代理服务网络(proxy)关联的账户,用于蒸馏攻击的分层防御("并非逐个封禁代理账户,而是将可疑活动归因于特定组织")。 - 对抗性提取专用分类器
随 Fable 5 发布强化,阻断非法蒸馏请求。 - 账户级元数据与内容标记
用于判定行为者背景(如判定某行为者与*科学院关联)。 - 身份核验
当检测到未授权转售或来自不支持国家(Z/俄/伊)的账户时,要求身份验证,未通过即封禁。
3.溯源/归因分析方法
3.1.基础设施关联(最重要手法)
通过共享部署标识符、同源基础设施将"看似独立"的资产归并到同一操作者。例如 GTG-54002(跨六大洲"影响力即服务")的约 70 个虚假新闻站点托管于单一共享部署,使调查者将其关联到同一个操作者账户;GTG-84005 则通过共享创建时间戳(12 个傀儡账户均创建于 2026-05-17)锁定集群。
3.2 IOC 提取与画像
每个案例复原域名、IP、GitHub handle、Telegram 频道、傀儡账户等 Indicators,并绘制"组织节点"表(如 GTG-04001 列出 Radio Lengo Songo、Russian House、Sputnik/RT、Wagner 等节点的角色链)。
3.3 跨会话持久性痕迹
行为者复用近乎逐字的 Markdown 理论文件、共享禁用词列表与规避规则文件、以固定批次调用 Claude 的定制软件——这些"集中式设置"本身成为溯源指纹。
3.4 置信度分层
报告明确区分可确认与不可确认事项:
对 GTG-24015 作出"高置信度评估"其产出经俄罗斯国家媒体发布; 对监控行动部分行为者标注"中/低置信度"识别; 声明限制,如 GTG-54002"我们无法独立确认是哪些客户委托了这些内容,也未发现任何政府指使的证据";GTG-87001"我们无法将活动归因到特定实体或行为者"。 国家战略 tradecraft 判定基于开源情报收集广度与成熟度(如 GTG-17003 评估运用"国家级 tradecraft")。
3.5 外部交叉印证
将内部发现与第三方调查对齐:GTG-04001 关联至 All Eyes on Wagner 关于电台由瓦格纳创建的调查,及 Politology 已置于俄 SVR 控制之下的评估。
4.干扰与经验回流闭环
通用流程为:识别→封禁账户→将活动归因于组织→搭建针对行为特征的自动化检测→将调查发现反馈进防护系统→视情况与执法/行业伙伴共享。蒸馏章总结为"分层防御",监控章强调对已封禁集群"映射更广泛的关联账户网络"以防再生。
要点提炼:Anthropic 的溯源优势不来自传统情报收集,而来自模型提供方的"上游位置"——在滥用内容生成阶段即截获信号;其归因则依赖基础设施指纹、IOC 复原、跨会话痕迹与外部协作,并以显式置信度标注。这也是报告反复呼吁"开发者与防御方需主动行动"的方法论基础。
在AI公司的后台数据里,你想用AI做什么,它都知道。
使用 Anthropic等AI公司的大模型的用户,你的个人信息可能会被AI公司获取,尤其是给AI授予高权限的用户,你的电脑中存储的个人文档、传输的个人信息均有可能被AI获取,你使用的设备、上网的环境等信息AI公司随时都在记录。
2.机构用户
AI公司可以知道哪些设备、账户可能属于同一机构用户,机构用户想要用AI开发软件、设计武器、进行舆论反制等各种任务,AI都能感知到,并能据此推断用户的行业属性、机构性质。
总结
AI也是一把双刃剑,可以大大提升你的工作效率,也能快速泄露你的工作秘密。研发和使用自主可控、可信的AI大模型对各国来说都很重要。
报告原文已上传知识星球
长按识别下面的二维码可加入星球
里面已有万余篇资料可供下载
续费五折优惠