开源情报深度分析报告
美国中央情报局副局长埃利斯公开演讲研判报告
——对华「全方位间谍战」的意图、能力与中方应对
报告性质:开源情报(OSINT)深度分析 |
编制日期:2026年9月11日 |
信息来源:美中两国公开报道交叉验证(详见附录) |
密级:公开 | 用途:研究参考 |
说明:不含任何涉密内容,判断均为基于公开信息的分析性结论 |
报告制作:开源情报研究中心 |
方法学声明 本报告依据美国《纽约时报》《联邦新闻网》(FNN)《MeriTalk》《CyberScoop》《TechTimes》及中国《环球时报》《中国侨网/世界日报》《新浪》等公开报道,结合本工作区内7份相关PDF,对CIA副局长迈克尔·埃利斯2026年9月8日演讲进行交叉核对。 |
一、执行摘要
2026年9月8日(周二),美国中央情报局(CIA)副局长迈克尔·埃利斯(Michael Ellis)在华盛顿第17届「比灵顿网络安全峰会」(Billington Cybersecurity Summit)上发表罕见公开演讲,明确将中国定义为「根本不同类型的威胁」,并宣布美国正扩大对华间谍活动,把人工智能、半导体、生物技术领域的中国企业列为间谍活动的「合法目标」。《纽约时报》以「罕见」形容这一表态,因其突破了美国历届政府「不公开谈论经济间谍活动」的惯例。
基于交叉验证的公开信息,本报告形成如下核心判断:
▪ 信号一(目标扩展):情报搜集从传统军政目标,系统性扩展至私营部门,以「经济安全」为名,将中国企业在AI、半导体、生物技术领域的研发活动纳入CIA正式情报权限。
▪ 信号二(能力实战化):埃利斯以「绝对决心行动」为例,公开承认CIA网络任务中心已能在境外特种作战中实现「着陆后四分钟定位目标」,并将生成式AI植入情报生产全流程,标志其网络与AI能力进入实战化、常态化。
▪ 信号三(组织扩张):CIA正招募近20年来规模最大的行动局军官,推进「更技术化」人才结构,并以「中国威胁」叙事向国会争取预算与编制,逆转特朗普政府的裁撤压力。
▪ 中方风险焦点:科技经济安全(技术窃密「合法化」叙事)、网络安全(攻势网络行动升级)、主权与政治安全(公开颠覆性叙事)、人才与学术交流(策反与数据套取)、国际规则(既有红线被重塑)。
▪ 应对取向:坚持「底线思维+主动塑造」,以反间谍与数据安全为底线,以科技自立与供应链韧性为根本,以主动网络防御与规则话语权争夺为前沿。
二、基本事实与信息来源
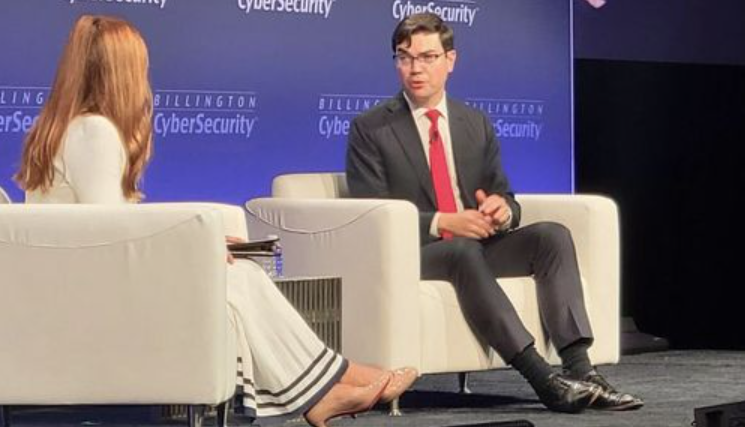
2.1 演讲者身份与场合
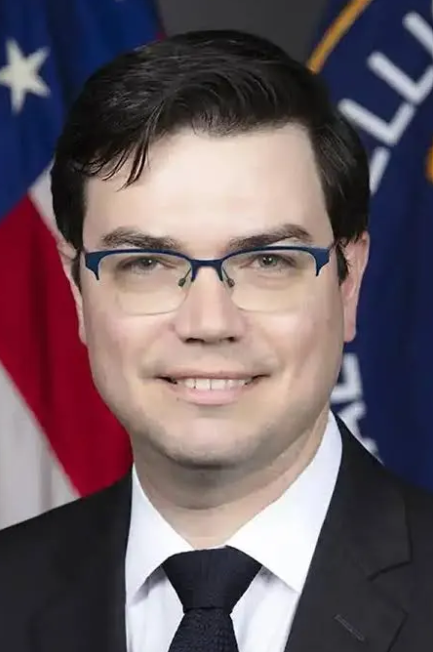
迈克尔·埃利斯(Michael Ellis)自2025年2月10日起担任CIA副局长(Deputy Director,机构二号人物),由局长约翰·拉特克利夫(John Ratcliffe)领导。埃利斯曾任NSA总法律顾问、国家安全委员会情报项目高级主任等职,被普遍视为特朗普政府忠诚派。需要指出的是,本工作区内部分PDF(如CyberScoop转译稿)将其误译为「局长」,本报告依据CIA官网及多方信源统一以「副局长」称谓。
演讲场合为第17届比灵顿网络安全峰会,地点华盛顿特区,日期2026年9月8日。同日埃利斯围绕两个主题发言:一是对华间谍活动的公开宣示,二是CIA网络与AI能力转型。两主题构成同一战略叙事的两面。
2.2 信源层级
层级 | 信源 | 作用 |
首发 | 《纽约时报》国家安全记者 Dustin Volz(2026-09-08) | 核心事实首报,X平台广泛传播 |
同场 | 联邦新闻网 FNN、MeriTalk(2026-09-08/09) | 直接引语,覆盖演讲全貌 |
同场 | CyberScoop、TechTimes(2026-09-08/09) | 网络行动与机构改革细节 |
中文 | 环球时报、中国侨网/世界日报、新浪(2026-09-09) | 中方立场与背景解读 |
背景 | CIA官网、Axios(2025-05)、Wikipedia | 人物身份与既往立场 |
三、 CIA副局长演讲完整内容梳理
3.1 核心论点
▪ 重新定义威胁性质:与冷战对手苏联不同,中国构成「根本不同类型的威胁,因为竞争是经济层面的」(fundamentally different kind of threat … because the competition is economic)。
▪ 扩大间谍目标:在继续关注传统军政目标的同时,新增对「经济安全」相关情报的搜集,目标延伸至AI、半导体、生物技术领域的私营企业。
▪ 为窃密「正名」:以「中国不存在美欧式的独立商业环境」为由,将中国企业界定为上述领域的间谍活动「合法目标」(legitimate target),淡化经济间谍与国家安全间谍的传统界线。
▪ 能力转型:网络情报中心升格为任务中心,AI全面植入情报流程,将过去需数百小时的网络行动压缩至数小时乃至数分钟,并据此要求「更技术化」的队伍与不同类情报目标。
▪ 组织扩张:已实现2026财年全部招聘目标,正招募近20年来最大规模的行动局军官,并宣称「更积极的行动与更高的技术水平」。
3.2 直接引语汇编(中英对照)
主题 | 英文原意 / 中文转述 | 含义指向 |
威胁定性 | 「中国对我们构成根本不同类型的威胁,因为竞争是经济层面的。」 | 将中美竞争定性为经济维度,为扩大目标铺垫 |
目标扩展 | 「我们需要不同类型的情报目标,因为半导体或生物技术这类信息……无法在政治或军事情报的相同地方找到。」 | 情报目标从政府/军方转向私营部门 |
公开承认 | 「我们一直都以各种方式搜集情报。现在不同的是,情报已不只限于坦克、飞弹和潜舰。」 | 承认既有窃密,宣布范围扩至技术经济 |
合法目标 | 因中国「没有像美国或欧洲大部分地区那样独立的商业环境」,中企成为AI、半导体、生物技术的「正当目标」 | 为针对中国企业的窃密提供「叙事合法性」 |
网络能力 | 「若没有这种网络驱动的作战态势图,我们无法在着陆后四分钟内确定并逮捕马杜罗。」 | 证实攻势网络行动已实战化、常态化 |
改革成效 | 「将网络情报中心升格为任务中心,我们既能优先网络任务,也能更好地围绕该任务调配资源。」 | 组织升格带来资源与汇报链优势 |
竞争结局 | 「这场竞争的结果将取决于谁拥有更先进的技术。」 | 将技术优势上升为战略胜负手 |
既往立场 | 2025年5月对Axios:「中国是对美安全前所未有的生存性威胁。」 | 对华立场早有定调,本次为公开化 |
说明:英文为媒体转述之意译要点,中文为权威媒体的中文报道原文;原始逐字记录以《纽约时报》付费报道为准,本报告未获其全文,故以多家同场媒体一致引述为据。
3.3 关联背景:CIA机构改革与对华布局(时间线)
埃利斯的表态并非孤立事件,而是CIA近年来系统性改革的延续。下图梳理关键节点,可见其「中国任务中心—网络任务中心升格—AI全面植入—公开宣示」的清晰脉络。
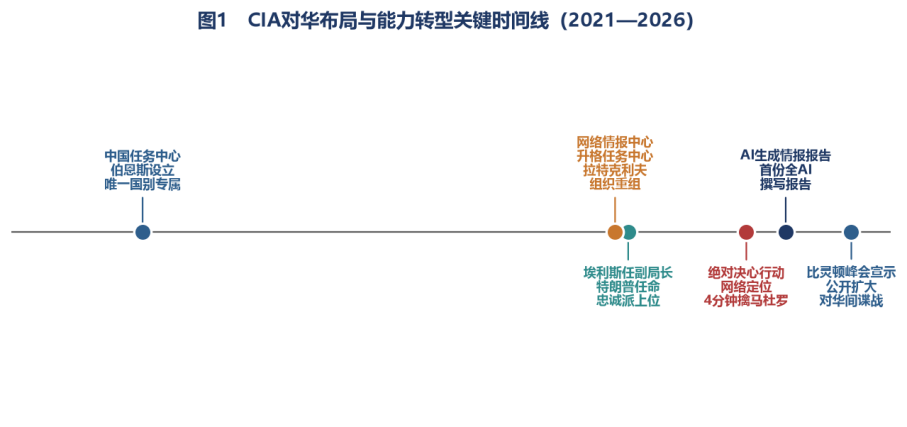
图1据公开报道整理。CIA对华预算据公开报道较2021年约增至三倍、占其总预算约20%,本图为定性脉络示意,非精确预算曲线。
四、从中方视角的潜在风险分析
将埃利斯演讲置于CIA能力转型与中美战略竞争背景下,从中方国家安全的五个维度评估潜在敞口。下表为定性风险等级(1=低,5=高),系基于公开信息的分析性判断。
4.1 五维风险概览
风险维度 | 主要表现 | 等级 |
科技经济安全 | AI/半导体/生物技术被列为「合法目标」,针对性网络入侵、供应链渗透、技术窃密获「叙事合法性」;出海企业合规收紧。 | 5 |
网络安全 | CIA网络任务中心实战化,对华攻势网络行动与关键信息基础设施攻击升级风险上升。 | 5 |
主权与政治安全 | 公开将中国列为全方位间谍战对象,配合「中国威胁」叙事,构成舆论战与制度抹黑。 | 4 |
人才与学术交流 | 招募汉语人才、策反留学/科研人员、以学术交流套取数据等「本土化」「易容术」渗透加剧。 | 4 |
国际规则与话语权 | 美单边将中企定义为「合法目标」,试图重塑经济间谍红线,削弱2015中美网安共识等既有规范。 | 3 |
等级为分析性判断(1—5),用于排序与预警,不代表精确测量。
4.2 风险维度雷达图
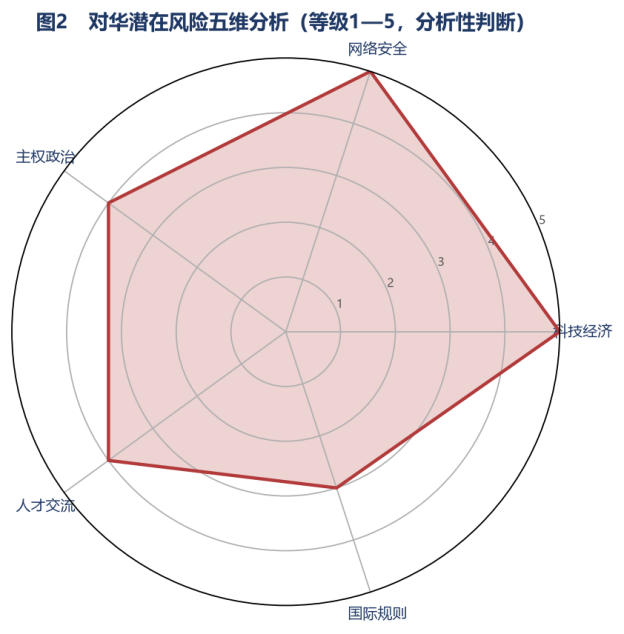
图2为基于公开信息的分析性判断,不代表精确测量值。
4.3 风险等级横向对比
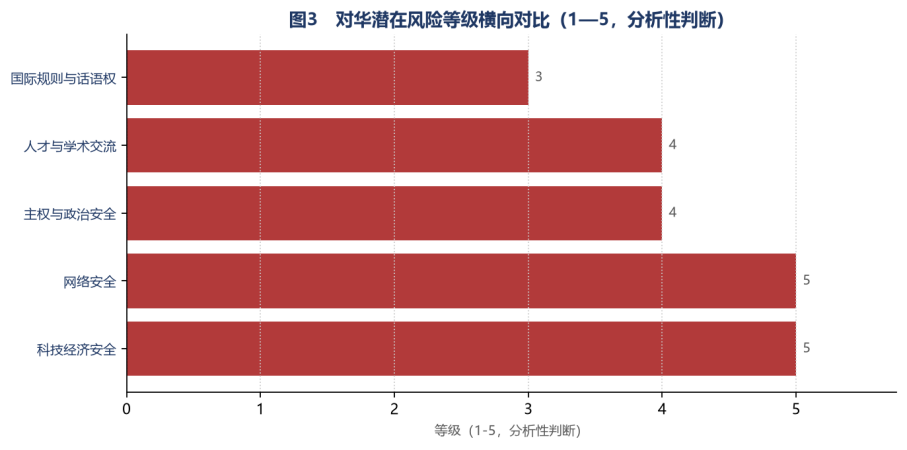
图3为基于公开信息的分析性判断,不代表精确测量值。
4.4 分维度研判
(一)科技经济安全:技术窃密的「合法化」叙事
埃利斯以「中国缺乏独立商业环境」为由,将中企界定为间谍活动「合法目标」,实质是把正常的商业竞争与技术追赶重新定义为「国家安全威胁」,从而为针对中国企业的网络入侵、供应链摸底、技术窃密提供「叙事合法性」。其后续外溢效应已被多家分析机构确认:受监管行业(金融、医疗、国防相关、关键基础设施)会在任何正式规则出台前,将「CIA公开宣示」视为供应商风险评估的硬指标,导致对华技术合作与出海合规成本抬升。结合美方正以「蒸馏窃密」为由指控中国AI企业,以及频繁更新的出口管制与实体清单,技术领域的「规则武器化」趋势明显。
(二)网络安全:攻势网络行动升级
「绝对决心行动」验证了CIA网络任务中心已具备实时目标定位能力——在外国首都、夜间、面对一体化防空系统仍可「着陆后四分钟定位单个目标」。埃利斯将此归因于网络情报中心升格为任务中心后的资源与汇报链优势。对中国而言,这意味着美方可能将同类攻势网络行动用于对华关键基础设施(能源、电信、交通、金融)的侦察与破坏准备。中方网络安全机构已多次披露美APT-C-39(隶属CIA)、APT-C-40(隶属NSA)对华长期攻击的技术证据链,风险具有现实基础。
(三)主权与政治安全:公开颠覆性叙事
美方高级情报官员罕见公开将中国列为全方位间谍战对象,与其长期「贼喊捉贼」手法一脉相承:一面大规模对华开展间谍与网络攻击,一面将中国产港口起重机、冰箱、安检机乃至电力变压器无端列为「国安风险」却拿不出实质证据。这种叙事服务于国内政治——在特朗普政府裁撤联邦机构背景下,CIA亟需以「中国威胁」证明自身存在价值、争取预算。其国际影响在于将「中国威胁论」进一步制度化。
(四)人才与学术交流:本土化渗透加剧
CIA公开招募汉语人才、扩充对华分析力量,叠加其「公开招募中国间谍」的X/YouTube视频(2024年10月),显示传统人力渗透受阻后的公开化转向。国安部门披露的「收藏靓号」买卖账号、伪装调研套取数据等「易容术」,表明境外情报渗透已高度本土化、隐秘化。留学人员、科研人员、关键岗位员工面临被策反与数据套取的风险上升。
(五)国际规则与话语权:既有红线被重塑
美方此举实质模糊了「国家安全间谍」与「经济间谍」的传统界线,削弱了2015年中美网络安全共识等既有规范。当霸权国家将竞争对手的私营企业单方面界定为「合法目标」,现行国际经济与网络空间的规则秩序面临被「规则武器化」侵蚀的风险。这要求中方在国际场合主动揭批并推动规则重建。
五、可行应对策略
立足「底线思维+主动塑造」,从国家安全、科技、网络、人才、规则、企业六个层面构建体系化应对。
5.1 策略矩阵
层面 | 核心措施 | 责任主体 | 优先级 |
反间谍与国安 | 严格执行《反间谍法》,强化关键岗位背景审查;常态化全民国家安全教育;依法打击策反与数据套取,公开典型案例以儆效尤。 | 国家安全机关/各部门 | 高 |
科技自立 | 攻坚AI、半导体、生物技术「卡脖子」环节,推进自主可控与国产替代;强化产学研协同与知识产权防护。 | 科技/工信/产学研 | 高 |
供应链韧性 | 关键技术与设备供应链多元化与尽职调查;重要环节备份与兜底产能;对美依赖度高的环节建立风险预警。 | 发改/工信/商务 | 高 |
网络防御 | 提升关键信息基础设施主动防御、零信任与漏洞管理;建设国家级威胁情报共享;强化溯源反制与实战化演练。 | 网信/公安/国防 | 高 |
人才交流保护 | 科研数据分级分类与出境安全管理;规范国际学术交流边界;建立留学与科研人员防策反宣导机制。 | 教育/科技/国安 | 中 |
规则话语权 | 在联合国等多边场合揭批美「黑客帝国」行径;推动网络空间负责任国家行为规范;主动设置议题、反击「中国威胁」叙事。 | 外交/宣传/智库 | 中 |
企业合规 | 出海企业建立数据本地化与合规体系;供应链安全审查;对客户尽职调查与开源模型/芯片来源留痕。 | 企业/行业协会 | 中 |
上表措施互为支撑:底线(反间谍、网络防御)与根本(科技自立)并重,前沿(规则话语权)与微观(企业合规)协同。
5.2 重点建议详述
▪ 底线加固:将《反间谍法》及数据安全、关键信息基础设施保护要求嵌入重点行业考核,对涉密与关键岗位实施动态背景审查,形成「不敢窃、不能窃、窃不到」的防护闭环。
▪ 技术突围:以新型举国体制集中资源突破高端芯片、EDA、先进制程、AI算力与生物制造瓶颈,降低单点被「卡脖子」的战略脆弱性;同时以专利与标准布局争夺产业定义权。
▪ 主动防御:建设覆盖能源、电信、金融、交通的国家级网络靶场与威胁情报平台,提升对APT组织的发现、溯源、反制能力,并定期发布权威技术证据链以正国际视听。
▪ 话语权主动塑造:系统整理美方网络攻击与间谍活动的权威证据(如Vault7、APT-C-39/40),在联合国、国际电信联盟等多边场合持续揭批,对冲其「合法目标」叙事。
▪ 企业护航:引导出海企业建立合规与供应链安全体系,对美技术依赖环节做压力测试与替代预案,避免被动纳入对方「风险评估清单」。
六、趋势研判与预警
基于埃利斯表态与CIA改革脉络,未来6—18个月需重点警惕以下动向:
▪ 立法/清单先行:高级情报官员公开宣示通常先于正式行动。需警惕美方以「经济安全」为名,出台新一轮出口管制、实体清单增补或对华技术合作限制。
▪ 网络行动升级:CIA网络任务中心实战化后,针对中国关键基础设施的侦察与破坏性准备可能增强,重大节点前后尤需提高戒备。
▪ 人才争夺白热化:美方将持续扩充汉语与对华分析力量,并加大对留学、科研、企业人员的渗透力度。
▪ 叙事武器化:将「中国商业环境不独立」的论调制度化,为后续经济施压与盟友联动制造「合法性」借口。
研判结论 一句话研判:埃利斯演讲是美国对华情报战略从「隐蔽渗透」转向「公开宣战+能力实战化」的标志性节点。其「喊话」本身既暴露CIA传统人力渗透受挫后的焦虑,也预示一轮以技术窃密与网络攻势为核心的新博弈正在展开。中方宜以「底线防守、科技突围、主动塑规」三线并进从容应对。 |
七、附录
附录A 信源清单
序号 | 信源 | 日期 | 用途 |
1 | The New York Times(Dustin Volz) | 2026-09-08 | 演讲核心事实首发 |
2 | Federal News Network | 2026-09-08 | 直接引语/劳动力与改革 |
3 | MeriTalk(The Wrap) | 2026-09-09 | AI蒸馏警报/CIA人才 |
4 | CyberScoop(Greg Otto) | 2026-09-08 | 网络行动与马杜罗行动 |
5 | TechTimes(Earl Benson) | 2026-09-09 | 网络任务中心细节/法律空白 |
6 | explainx.ai 博客 | 2026-09-09 | 演讲要点与二阶效应分析 |
7 | 环球时报 / 中国侨网 / 新浪 | 2026-09-09 | 中方立场与背景解读 |
8 | CIA官网 / Axios / Wikipedia | 2025—2026 | 人物身份与既往立场 |
9 | 本工作区7份PDF | — | 演讲与改革背景素材 |
附录B 大事记
时间 | 事件 |
2021.05 | CIA设立「中国任务中心」,为12个任务中心中唯一国别专属机构 |
2025.02 | 迈克尔·埃利斯宣誓就任CIA副局长 |
2025.05 | 埃利斯对Axios称中国是对美「前所未有的生存性威胁」 |
2025.10 | 局长拉特克利夫将网络情报中心升格为任务中心 |
2026.01 | 「绝对决心行动」:CIA网络任务中心支撑4分钟定位并擒获马杜罗 |
2026.04 | 埃利斯透露CIA产出首份全AI撰写情报报告 |
2026.09.08 | 埃利斯在比灵顿峰会公开宣布扩大对华间谍活动,中企列为「合法目标」 |
2026.09.09 | 中方媒体集中回应,国安部门重申CIA在华网络「遭毁灭性摧毁」 |
附录C 术语表
术语 | 释义 |
CIA | 美国中央情报局(Central Intelligence Agency),美国主要对外情报机构 |
副局长/DD | Deputy Director,机构二号人物;本报告指迈克尔·埃利斯 |
比灵顿峰会 | Billington Cybersecurity Summit,华盛顿年度网络安全行业会议 |
中国任务中心 | China Mission Center,CIA唯一国别专属任务中心 |
网络任务中心 | 由网络情报中心(CCI)升格而来的CIA任务中心,统筹攻势/防御网络行动 |
绝对决心行动 | Operation Absolute Resolve,2026年1月美军擒获委内瑞拉总统马杜罗的行动 |
APT-C-39/40 | 中方命名、分别隶属CIA与NSA的攻击组织,长期对华实施网络攻击 |
合法目标 | 埃利斯用以描述中企的措辞,意在为针对中国企业的窃密提供「叙事合法性」 |
报告原文已上传知识星球
长按识别下面的二维码可加入星球
里面已有万余篇资料可供下载
续费五折优惠