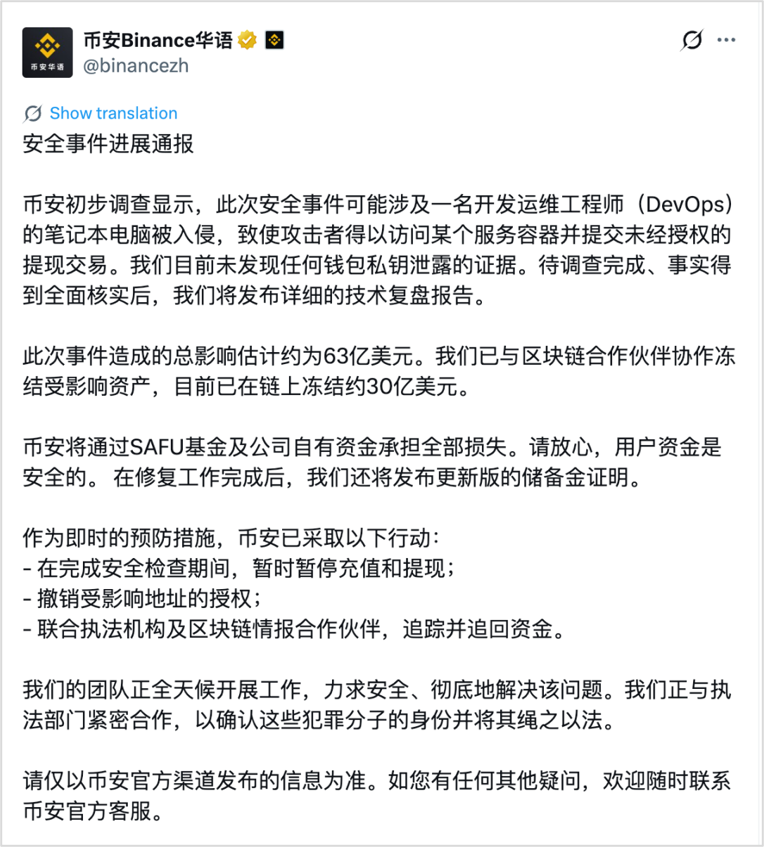
2026年10月29日晚(北京时间30日凌晨4时许),全球最大加密货币交易所币安的多个热钱包出现异常大额转出。事件涉及以太坊、比特币、波场等多条链,截至目前,估算总流出金额约63亿美元,数字仍在变动。事发后,币安紧急暂停多网络提现及 Binance Alpha交易,并声明用户资金完全安全。与此同时,链上冻结总额已达约30亿美元。
10月28日:攻击者地址从Tornado Cash分三笔提取少量ETH作为gas费,隐蔽入场;攻击者发起攻击交易的地址为0x7c8601d4645b93cea45f71e118a729332e6b5ca0,其资金来源于Tornado Cash。
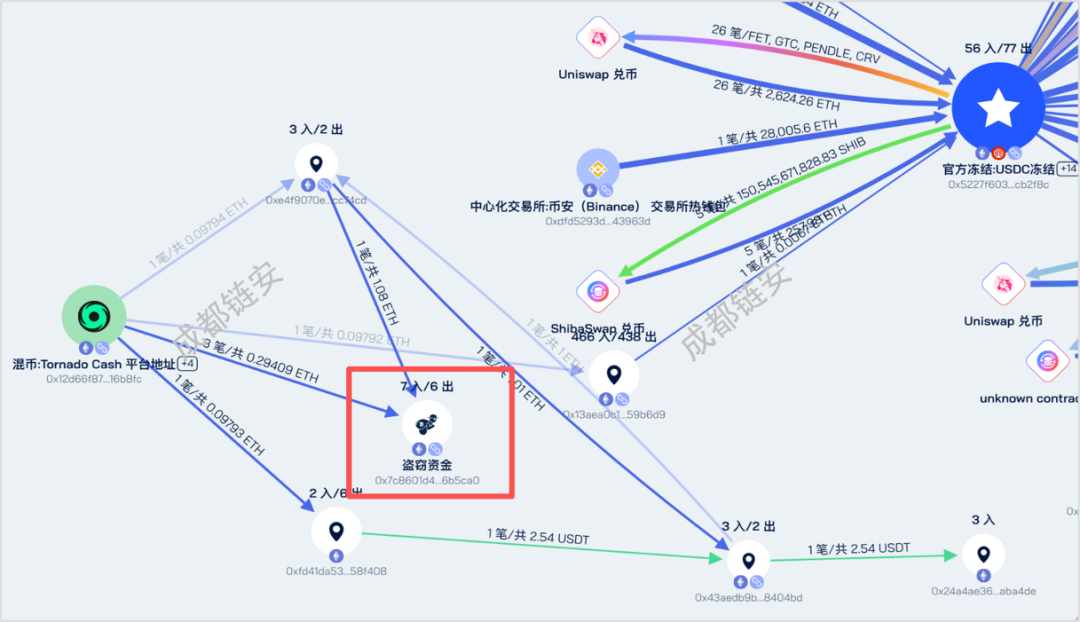
10月29日下午:部署专门的清扫(sweeper)合约,并用测试钱包完成了两次演练——最后一次演练距正式攻击仅3.5小时;攻击者预先准备好一份覆盖64种代币的转移清单。
- 04:20:一笔交易携带50个覆盖连续nonce的EIP-7702授权签名上链,授权人正是币安14热钱包,且签名全部由该钱包自身私钥完成。连续nonce盲狙的设计,确保即使钱包nonce快速漂移,也总能命中一个有效授权。
- 04:24:主清扫开始。Binance14单笔转出16.7万枚ETH(约25亿美元)+ 16.15亿USDT+60余种代币(含RLUSD、wBETH、UNI、ENA、PEPE、LINK、AAVE 等),钱包被清空至仅剩1ETH。
- 04:24:47:24秒后,Binance16热钱包直接用自身私钥签名,转出2.8万枚 ETH至同一接收地址。
- 04:41:攻击者借Binance14尚未撤销的委托权限,指令其控制的USDC 合约钱包转出8.23亿美元USDC,后续又有数千万美元流出。
此12分钟内,超10个币安热钱包在以太坊、Bitcoin、Tron、Arbitrum、Avalanche、Optimism、Base 等多条链上向同一地址转入资金。
📌第二战场:币安官方的应急响应
约05:15:CZ发帖回应:"用户资金安全"、"看起来确实像针对币安的黑客攻击",并公开感谢Tether与Circle的快速冻结。
约05:29起:币安官方连发多条公告——确认注意到潜在安全问题、正在积极调查,声明用户资金完全安全,并提醒用户警惕仿冒官方的钓鱼诈骗。随后币安宣布进行安全检查,暂停多网络提现及Binance Alpha交易,直至确认环境安全。
约06:55:币安使用原私钥签名,将未转走的残余碎片化代币收回自家钱包,这一动作说明私钥仍在己方控制中,问题锁定在签名授权层面。
08:10:Binance14撤销EIP-7702授权,攻击通道正式关闭。但此时距授权生效已近4小时,期间委托持续有效,新进入热钱包的资金存在被二次扫荡的风险。
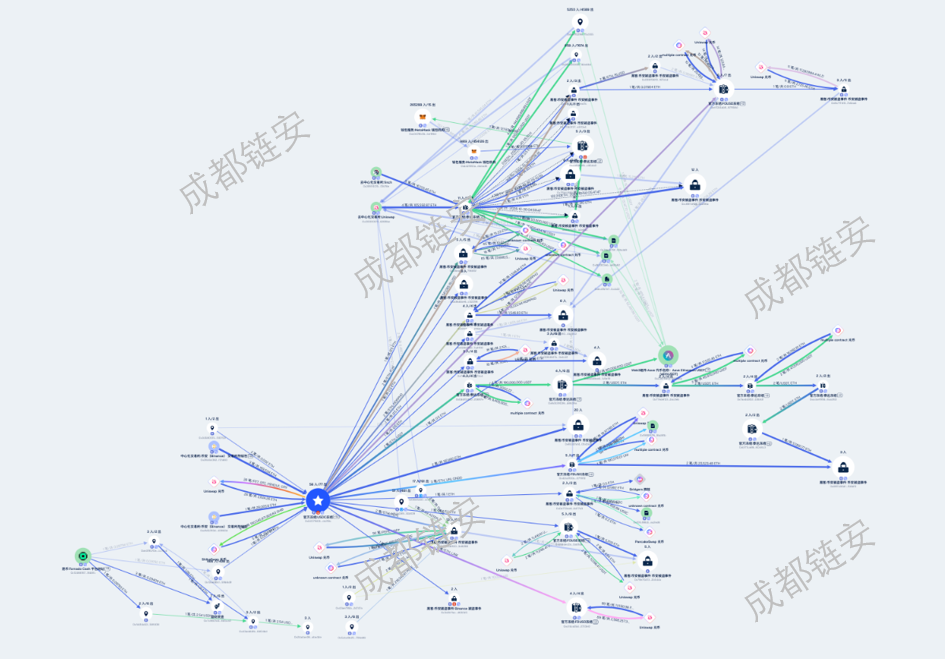
攻击者在Ethereum上的资金归集地址为0x5227f603C1eE34CE3C06eFe6477003BDfCCB2f8c,随后攻击者开始将资金分批分散转移。在转移过程中,被盗USDT和USDC绝大部分被冻结,其中USDT被冻结约13.8亿,USDC被冻结约8.2亿。被盗的Ethereum生态代币如UNI、ETHERFI、EIGEN、PEPE被攻击者兑换成ETH进一步转移。目前资金主要沉淀至:
0x897c80d1a9729e94460e2bd93178bd5215158df3 (78,415.25 ETH) 0xc887af690e0301cd4edbbce8f8d31b4ec65b286a(137,602 ETH) 0x8532fa14acaf483729c449b8458aeddb900543d4(197,460 ETH) 0x79e70d139fc05aa75f75611fdf2680e9952b544a(19,740 ETH)
Bitcoin网络被盗18,270.2BTC。攻击者正分散转移被盗的BTC,目前资金主要以1000BTC的规模分布在多个新地址,未有进一步的转移:
bc1q0ts8gaf9ht0rr4u02hr56f8thndqsc4kmkmfv3
bc1qjwdw6vrzq4vf6hckutvx4ucj86awwv99mxnz7w
bc1qxrxujwxfnvz040jw76d26zhjdg5jura7hs968s
bc1qs3aej5tmcdz0vctz8y9rjcxtxg8v5385577s56
bc1qnq6jj9jmlf3945m3l8s0kxnqehrsga300k8t3s
bc1qdfhmlrdvg4tm87zjl0vyf0xflp5ql50q3g88gw
bc1q63qrfrpsg5hh0zzn3kp2xx9vljl7dq7tatsjxp
bc1qs6xnmhar38z44g2za93pv8ygdcwurrh8l87w3v
bc1qm8v88m5fy6kuq9myva2eemwycxqd3e0zcrs2l8
bc1q42flhayrzy3zh8lkyevw8qcjduurt9a35wlsyx bc1qepc70u3u476vgvg3hfcwjgu4mecxe2uchs4lag bc1qg3nrzpuvq2pxqx74tcrywr09dc208ze96n3t53
bc1qm2j6v3247khlwzxl7p9vqnfkghcllyhv9wjaat
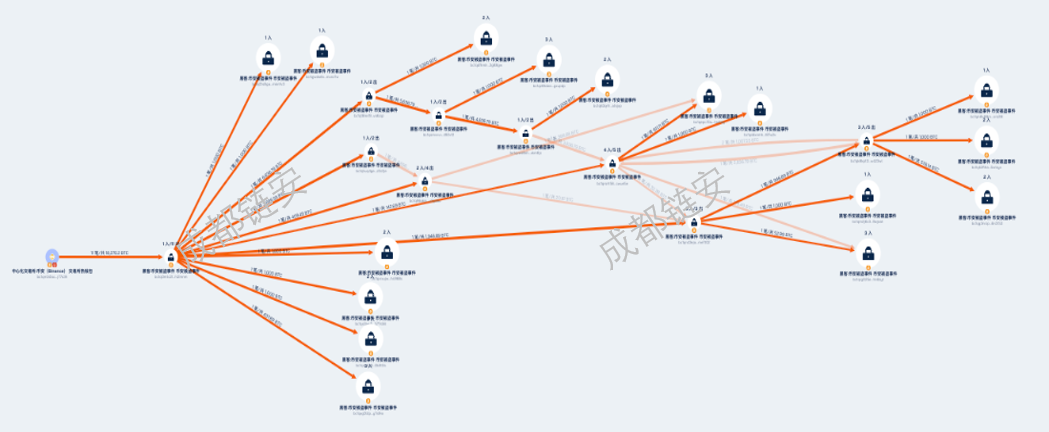
通过链必追查看的链上资金分析图
Tron网络被成功冻结的USDT约3.8亿,被盗的46,394,098 TRX在分散至多个地址后,正在被攻击者持续转移。Ripple网络被盗233,461,943.1 XRP,仍沉淀在地址rK21t6nGLy4MNDqhvy3pGwcLFy25qgfzMx,未有进一步的转移。
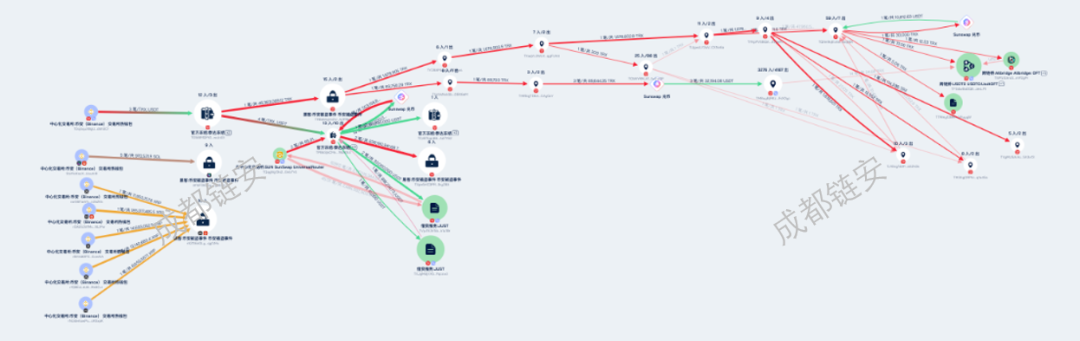
通过链必追查看的链上资金分析图
AI时代,加密行业的攻击面正在被重新定义:攻击门槛大幅降低、事件频率上升,呈现 "更频繁、更智能化、更系统化" 的特征。AI并没有创造全新的根本漏洞,而是把已有弱点放大并工业化。人的信任短板、权限管控疏漏、签名校验缺陷、协议逻辑漏洞,这些长期存在的风险点不再只是零星隐患,而是被AI工具持续、自动化地试错、探测、突破,黑产的攻击产能和覆盖范围成倍扩张。
与此同时,资金清洗与链路隐匿环节也同步走向智能化,进一步拉长攻防的不对称差距。黑客拿到资产后,能够依托AI自动规划跨链分流、混币兑换、地址伪装的洗白路径,海量中转地址动态生成、资金拆分策略实时调整,大幅压缩溯源、冻结、拦截的黄金窗口。更值得警惕的是,随着交易所、DeFi协议逐步接入AI智能体承担风控、监测、交易执行等工作,提示词注入、上下文劫持、模型投毒等新型攻击向量叠加进来,风险不再局限于传统代码与密钥,开始渗透到自动化决策链路之中。我们正在面临“AI攻AI防”的全新博弈,安全团队不仅要守住原有边界,还要持续应对智能体自主执行带来的未知安全挑战。
截至发稿,事件仍在持续调查当中,攻击漏洞根因、黑客团伙身份、最终流失资产总额尚未完全定论。全球链上安全团队、执法机构还在持续追踪分散在不同公链的涉案地址,后续资金走向、冻结进展,仍是整个行业关注的焦点。
多年来,成都链安持续致力于涉虚拟货币犯罪打击治理,链必追依托超 60 亿地址标签库,搭载 AI智能体开展全链路研判。平台可完成多链多币种穿透,精准还原法币、虚拟货币之间的转换链路,对跨链、混币、兑币等复杂洗白操作自动拆解,支撑办案单位还原链上交易,高效侦办各种类型的涉虚拟货币案件。如果在涉虚拟货币相关案件侦办中,有任何产品、技术、培训协助需求,可通过【人工客服】熊揪揪随时联系我们。
微信扫码添加【人工客服】
链必追开通、技术协助
(仅限执法人员,需身份核验)
文中资产金额、事件细节为公开链上监测信息,数据将随调查、资产追踪持续更新,仅供链上安全风险科普参考,不构成任何投资建议。虚拟货币在我国并非法定货币,相关交易炒作活动属于非法金融活动,不受法律保护,请谨慎防范各类涉币风险。