据Beosin Alert平台监测数据统计,2026年8月,各类安全事件损失金额总计约7615万美元,发生重大安全事件共『29』起,主要原因为合约漏洞。其中因合约/网络漏洞的安全事件有18起,因私钥泄露受损的安全事件有2起,智能合约安全与私钥管理依然是Web3安全中的薄弱环节。
8月损失Top10
8月13日,个人用户地址0x13e3....179e因私钥泄露被盗走WBTC、cbBTC、LDO、USDS、CRV等加密资产,总损失约2560万美元,是实际损失最多的安全事件。8月30日,Cronos 网络上的借贷协议 Tectonic 因合约漏洞遭遇黑客攻击,预计损失约为 7400 万。此次攻击导致Cronos网络采取紧急措施,暂停网络并回滚交易,黑客最终通过跨链交易,成功转移约600万美元到Ethereum网络。
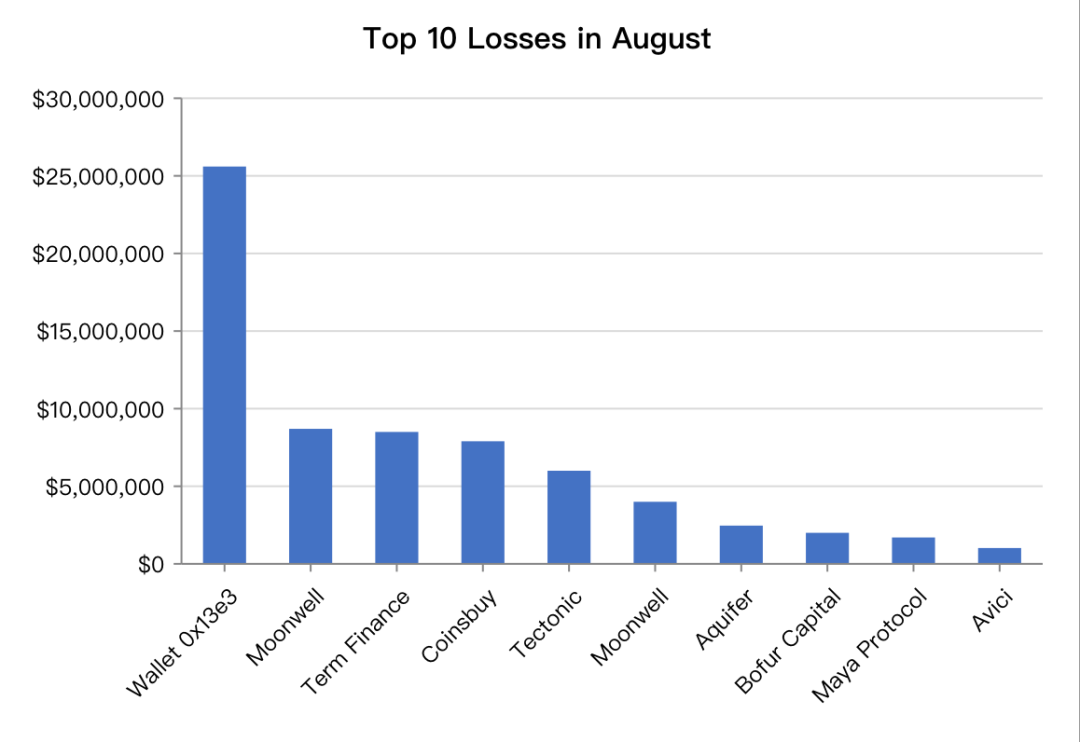
此外,Harmony公链因漏洞被额外铸造了约 40 亿枚 ONE 代币,名义损失超过400万美元,但最终通过回滚交易清除了伪造代币的状态,因此不计入损失。
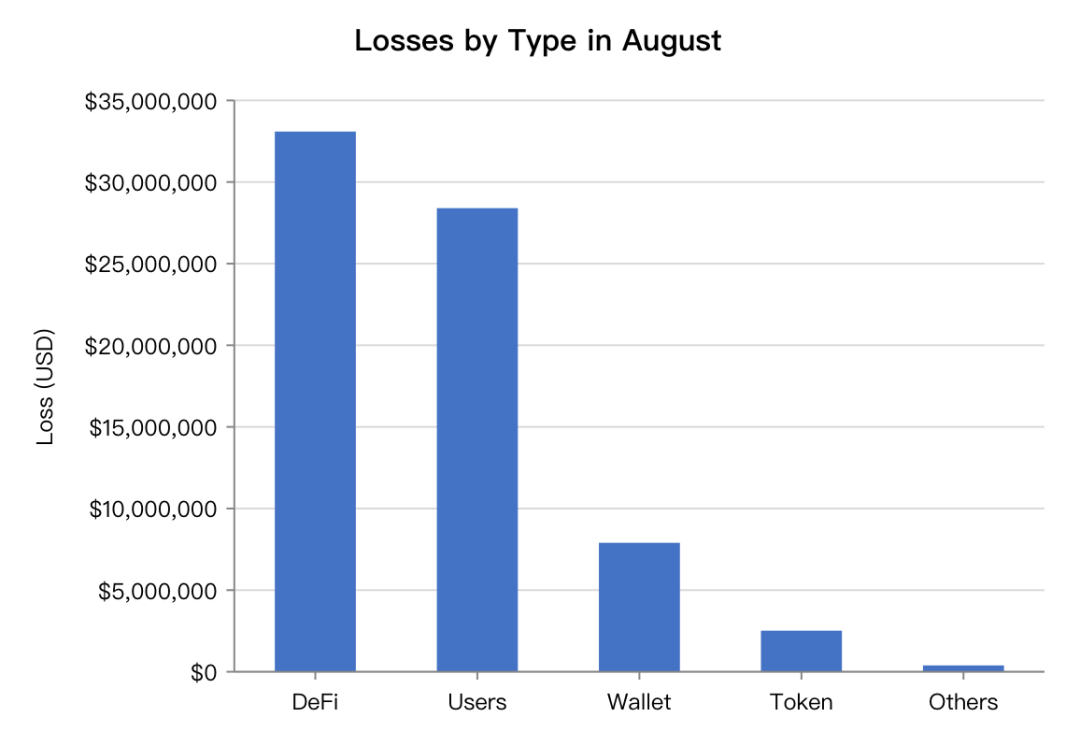
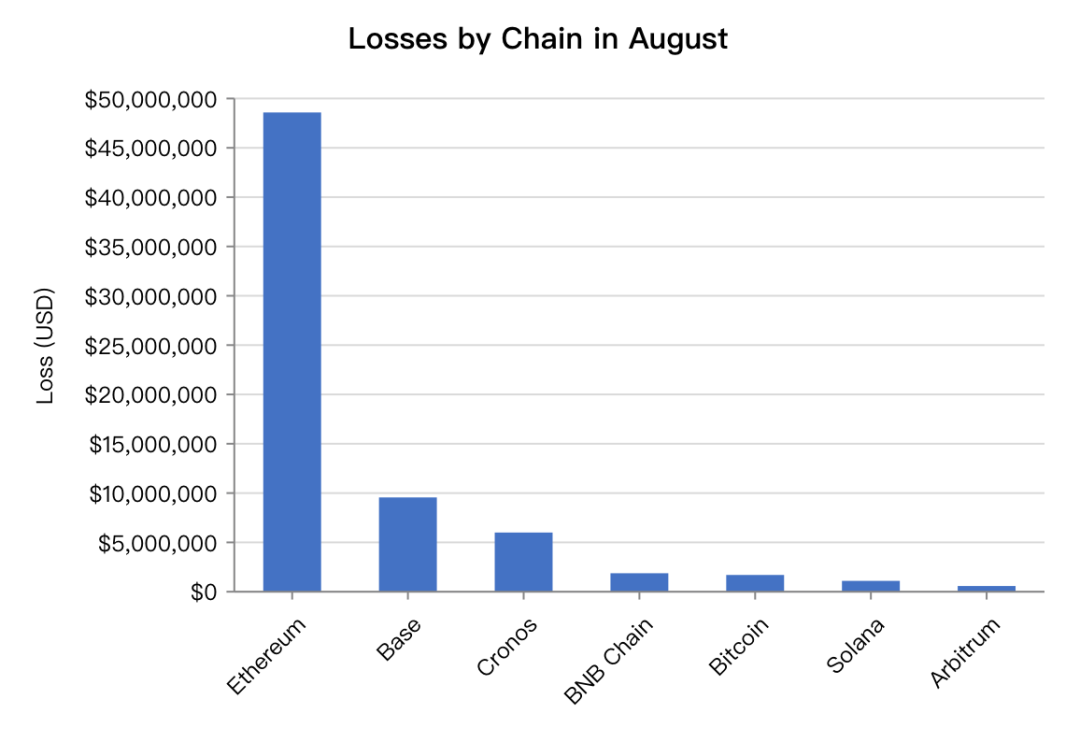
被攻击项目类型及各链损失情况
本月被攻击对象涵盖公链、借贷协议、钱包应用、代币合约、跨链桥、普通用户等多种类型,其中DeFi类项目损失金额最多,高达3309万美元;而个人地址因私钥泄露或钓鱼损失约为2840万美元。代币类的合约被攻击的次数最多,统计为10次;DeFi类合约被攻击次数排第二,共9次。
5月损失金额最多的链为Ethereum,损失金额超过4858万美元,共计15起安全事件,目前多数DeFi协议和针对巨鲸的钓鱼攻击依然以Ethereum为主。发生安全次数第二多的链为BNB Chain,但攻击目标主要为代币合约,损失金额较小。此外Cronos、Base、Harmony、Bitcoin、Solana等公链也有安全事件发生,链上攻击呈现多链态势。
主要安全事件分析
1. Tectonic 与 Moonwell:价格操纵
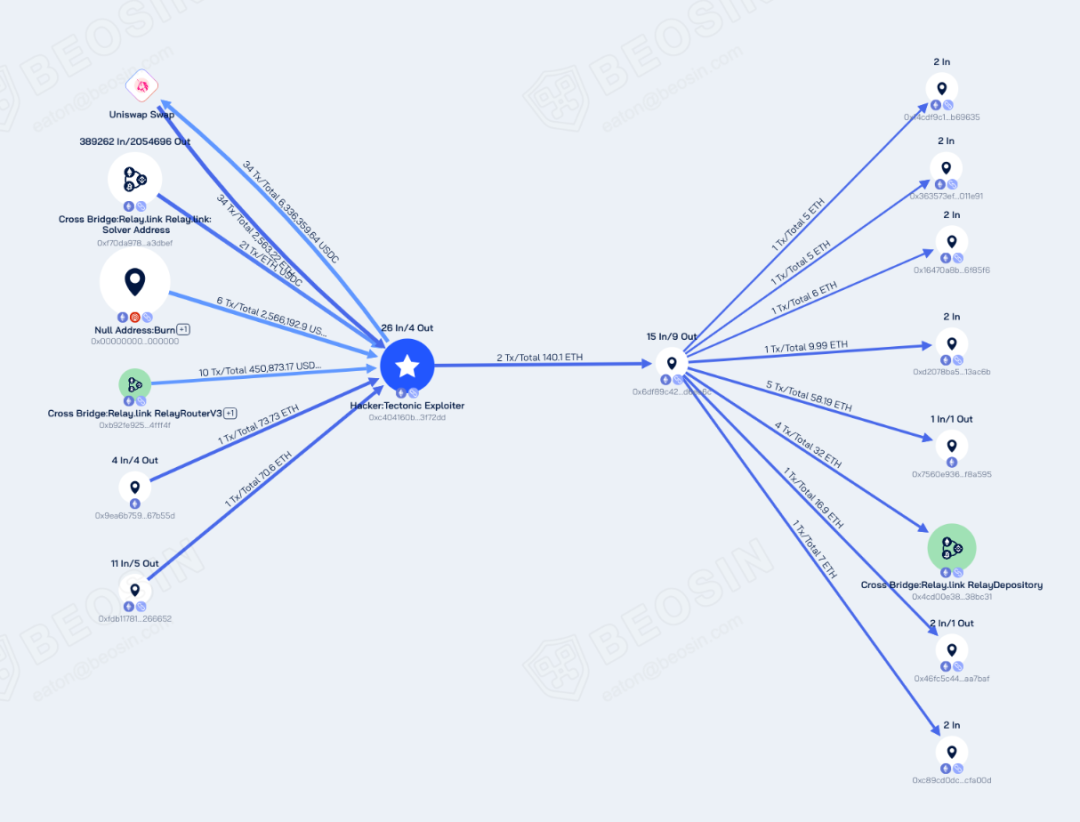
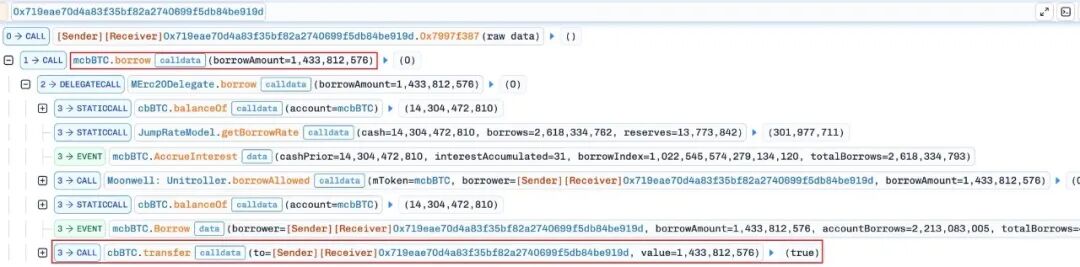
Tectonic与Moonwell为链上借贷协议,被攻击的原因均为某些流动性薄弱的代币抵押品价格被操纵,从而以虚高的资产价值借出超额的资产,实现获利。在Tectonic的攻击中,攻击者通过将Tectonic协议的治理代币 $TONIC 的价格推高100倍,获得了约 7,400 万美元的借款额度,随后借出USDT等资产。事件发生后,Cronos 网络紧急暂停整条链出块,攻击者在网络暂停前通过跨链转出约600万美元至以太坊。随后Cronos网络进行了回滚,以挽回损失。
黑客以太坊获利地址:0xc404160B79BD8905061a1cAecBeCa2EEab3f72DD 与被盗资金流向:
2. Harmony:重放攻击
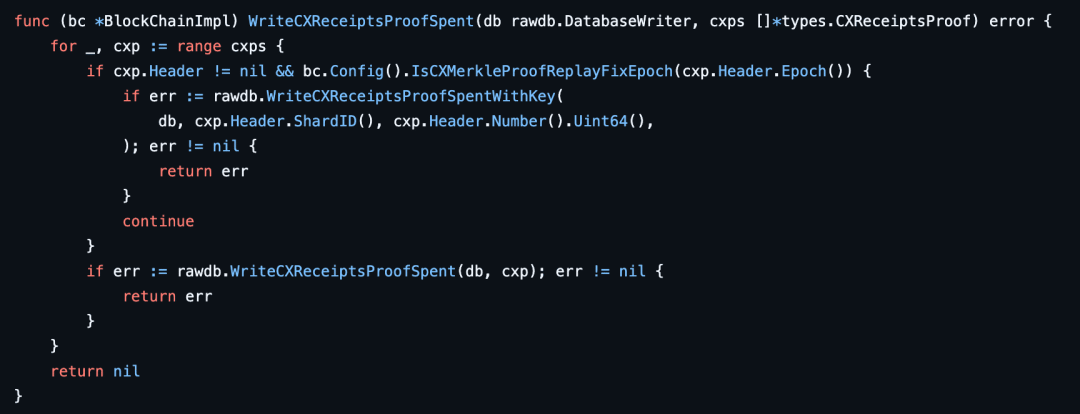
Harmony 是一条支持分片的Layer 1,运行四个分片,并通过基于收据的异步跨分片机制在它们之间转移资产。源分片为出站交易生成加密收据,目标分片则负责在记入交易之前验证该收据及其 Merkle 证明是否与已签名的源区块头匹配,且每个收据只能使用一次。
本次攻击的漏洞存在于Harmony分片系统的遗留部分。此前Harmony通过查看两个字段CXMerkleProof.ShardID和BlockNum来检查分片收据是否已经被使用,
3. Term Finance:治理攻击
Term Finance是一个DeFi 固定利率借贷协议,其每个金库(Valut)都是一个基于 Yearn V3 代码的 ERC-4626 Vault。而Term Finance的金库治理并非批准投票,而是否决投票。当策展人提出参数变更提案时,治理者会打开一个窗口,要求 LP 代币持有者提出反对意见。而治理投票的门槛设置存在严重漏洞:
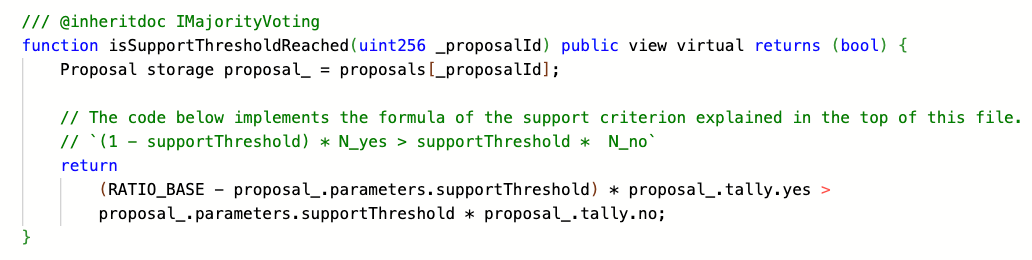
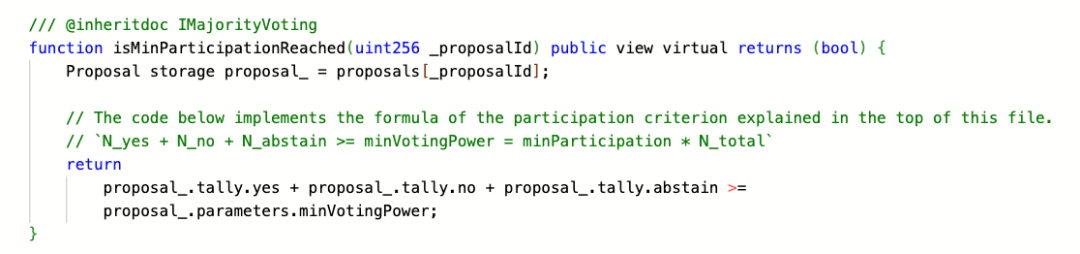
攻击者利用上述设计缺陷,以极低的成本实现了对金库的治理攻击:
(1) 获取投票权:攻击者用约 0.5 ETH 换得约 0.485 个 tmvETH 金库份额,并将其 1:1 封装成 0.485 个 gtmvETH 治理代币,获得了投票权。
(2) 发起恶意提案:攻击者创建提案时,合约记录了当时的治理代币总供应量仅为 0.535 gtmvETH。这意味着攻击者持有的 0.485 gtmvETH 已占总量的 90.66%。
(3) 投票与执行:攻击者作为唯一的投票者投出赞成票。由于没有反对票,其支持率远超 50% 的阈值;同时,其个人投票权也超过了基于极低总供应量计算出的最低参与门槛(minVotingPower)。
(4) 提取资产:提案通过后,执行了恶意操作,将金库中的资产(WETH)取出
攻击者用相同手法,共攻破了 Term Finance 的 6 个金库,造成了约 850 万美元的损失。
● 设置绝对票数或资本下限:治理提案不能仅依赖相对比例通过。必须设置一个基于绝对数量的硬性门槛,例如要求赞成票必须达到一定的金额(如 100 万美元) 或独立地址数量。
● 为时间锁配备监护人或取消路径:虽然治理执行通常有延迟,但这只是保留了一定的反应时间。项目方必须为执行延迟期配备有效的监护机制(Guardian) 或提案取消路径。一旦在延迟期内发现恶意提案,监护者可以立即介入并取消。
● 监控治理参与度:协议应建立对各个金库治理参与度的实时监控。当发现某个金库的治理代币总供应量或投票参与率异常低下时,及时发出警报,甚至自动触发保护措施。
Web3安全威胁趋势
2026年Web3安全呈现的最深层趋势是攻击面的系统性扩大。漏洞正同时在代码层面、日常运营、交互操作中出现,单单依靠数次安全审计或工具无法覆盖运营安全、链上治理、商业运行逻辑漏洞等方面。这对Web3项目方构建安全防御体系提出了新的挑战。
此外,针对DeFi合约和个人用户的攻击频发。合约漏洞或是授权极易被攻击者利用,合约开发者或运营者应复查合约的安全性,对于处理核心业务的合约,应进行多次、多方安全审计。对于个人用户来说,应定期使用区块链浏览器或撤销授权工具检查并取消不再使用的合约授权,并多了解常见的、新增的钓鱼手法,提高安全意识。
本文由 Beosin 安全团队结合 Beosin Alert 安全告警系统、链上数据、项目方公开的事后分析编写,如有任何问题欢迎与我们交流反馈。
关于Beosin
Beosin是一家领先的区块链安全与监管合规科技公司,专注于智能合约安全审计,区块链反洗钱及虚拟资产犯罪调查与追踪,在全球10多个国家和地区设立了分部。凭借深厚的区块链智能分析技术和实战经验,Beosin已为全球20多个国家和地区的监管与执法机构,200多家虚拟资产服务商,4500多家Web3项目提供“一站式”的区块链安全+反洗钱合规+虚拟资产犯罪的预防与治理的产品和服务,得到客户的广泛认可和好评。
关注我们