Anthropic 最新官宣了一个叫 Anthropic Cyber Mission 的长期计划,要拿自家的模型、工程师和钱,去帮防守方把大家都在依赖的系统们做好防守。
第一批落地的有两件事。
一件是面向电网、水务、交通这类关键基础设施的防御计划 CIDP。
另一件则是面向开源社区的 OSS Scanner:用 Anthropic 最强的模型(包括 Claude Mythos),定期给开源项目做安全扫描,全程免费。
和大多数开发者关系更近的,自然是后者。
几乎所有的软件都建立在开源代码之上,而其中有很多项目,其实只靠着几个志愿者在维护。
OSS Scanner 是一项需要项目方主动报名的服务,思路来自 Google 的 OSS-Fuzz。
OSS-Fuzz 是拿 fuzzer 持续地去轰炸开源项目找漏洞,而 OSS Scanner 则把 fuzzer 换成了大模型。
项目报名之后,Anthropic 会先对它做一次完整的扫描,之后再定期重扫,找出上次之后新引入的漏洞,以及之前漏掉的那些。
扫描的频率要看排队的项目有多少、项目本身用的人有多广。
维护者会通过邮件收到一批漏洞报告,每份报告里都有:
• 一个可以独立运行的复现用例,直接演示这个 bug 能怎么被利用
• 对漏洞的解释,条件允许时还会二分定位出它是在哪次提交被引入的
• 一份候选补丁(有的话)
需要注意的是,这些报告完全由模型生成,发出之前没有任何人工复核。
这样做的好处是快,代价则是报告里可能会有错,比如把严重等级给标错了。不过,Anthropic 预期的真阳性率在 90% 以上。
那为什么要专门开一条不经人审的通道呢?
因为模型找漏洞的速度,已经远远超过人审的速度了。
在学术界的漏洞挖掘基准 CyberGym 上,大模型去年年初还只能找出不到 20% 的漏洞,今年已经超过了 85%。
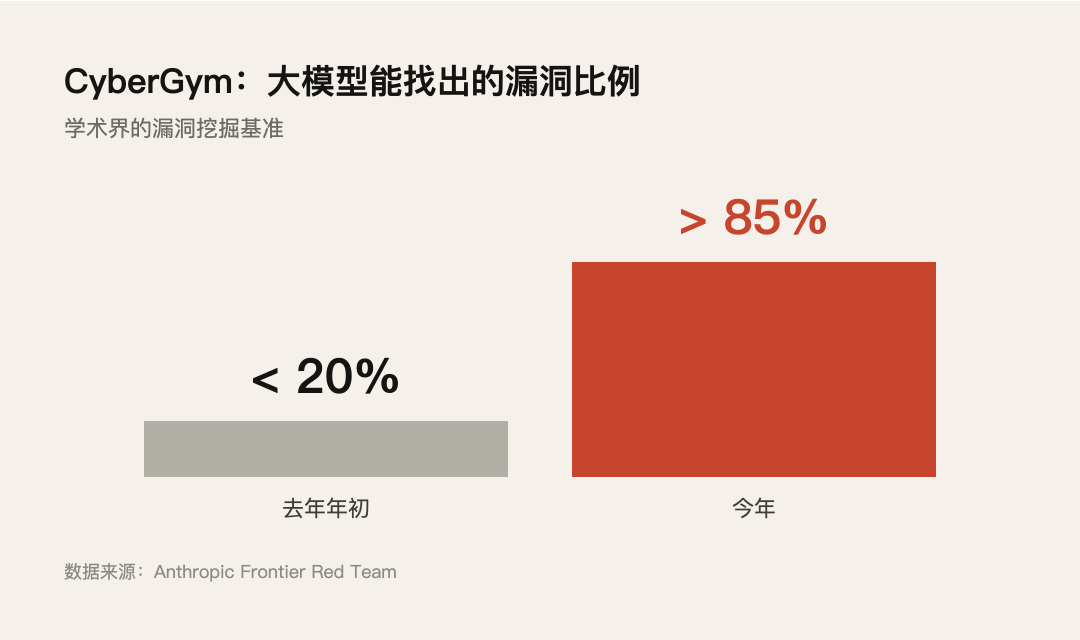
开源维护者们收到的 AI 报告,也从之前的满屏 slop,变成了高质量的 bug 报告。
Project Glasswing 期间,Anthropic 就扫描过几百个被广泛使用的开源项目,找到的漏洞要先由人工分诊、复核,再私下报给维护者。
而过去六个月里,它一直在用最新的模型,去扫描全球最重要的一批软件项目。模型一共找出了超过 29,000 个候选漏洞,可人工复核和分诊过的,只有 6,000 个左右。
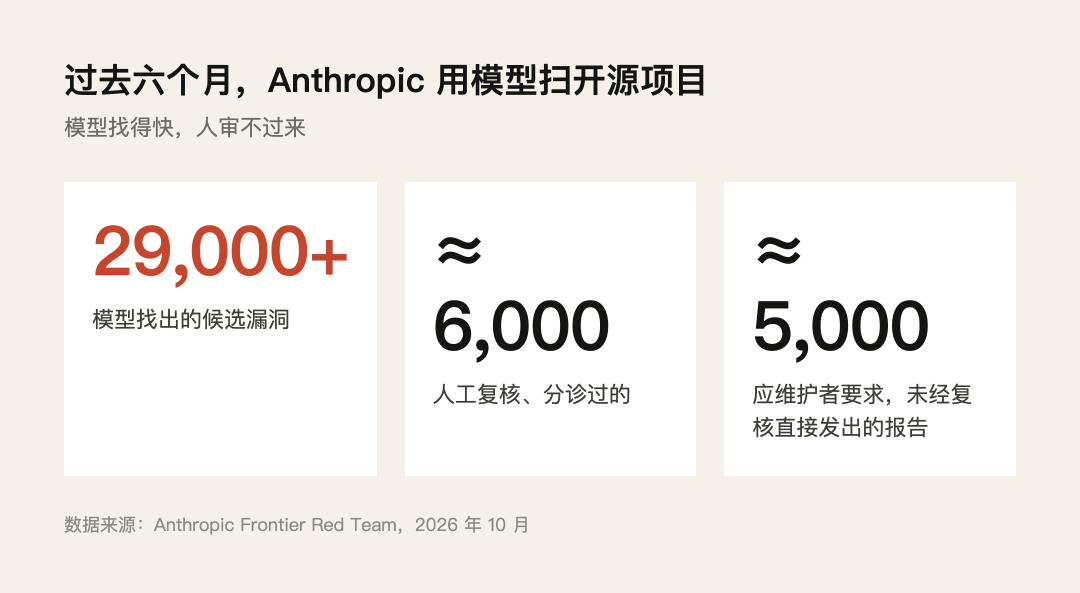
剩下的两万多个,都还在排队等人看……
而另一边,越来越多的维护者在收到第一批报告之后,干脆直接开口要全部:不管审没审过,把模型找到的连同补丁一起都发过来。
到目前为止,Anthropic 已经按这种方式直接发出去了近 5,000 份报告。
毕竟现在写出一个 exploit 只需要几分钟,攻击者也在抢着找同样的漏洞,谁先找到、先修掉,谁就占了先手。
于是 Anthropic 索性把这条「有多少发多少」的快速通道,正式做成了 OSS Scanner。
没人把关,那报告还靠不靠谱呢?
Anthropic 找来了平时负责复核漏洞的渗透测试专家,从早期版本的 OSS Scanner 在 48 个项目里扫出的结果中,拿了 97 个高危和严重级别的漏洞逐个核对。
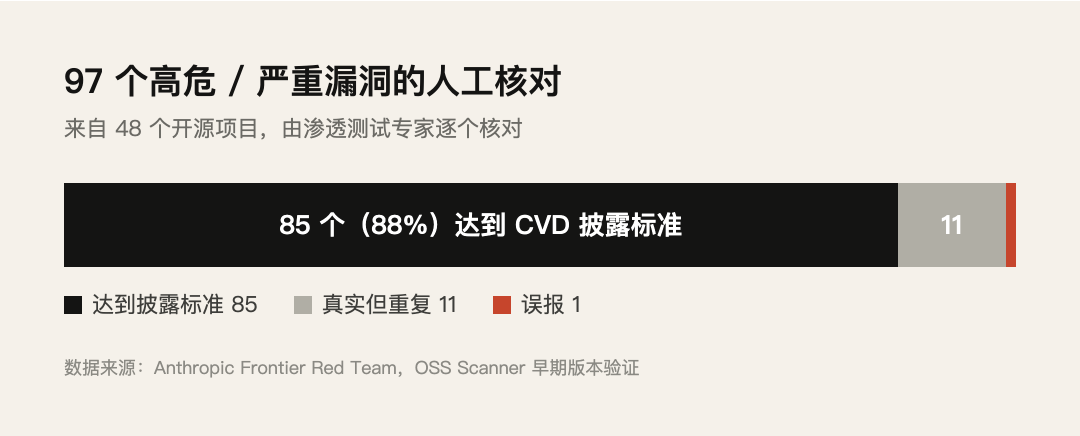
其中 85 个(88%)达到了正式披露的标准。
剩下的 12 个里,有 11 个是真漏洞,只是和已知问题或者同一轮扫描的其他结果重复了。真正的误报,只有 1 个。
在正式开放之前,这条流水线还和几十个开源项目一起试跑了几周,发出去了几百份 bug 报告,其中有好几个漏洞可以串起来,做到未经认证的远程代码执行。
PostgreSQL、OpenSSL、wolfSSL 和 HotCRP 的维护者都给来了反馈:
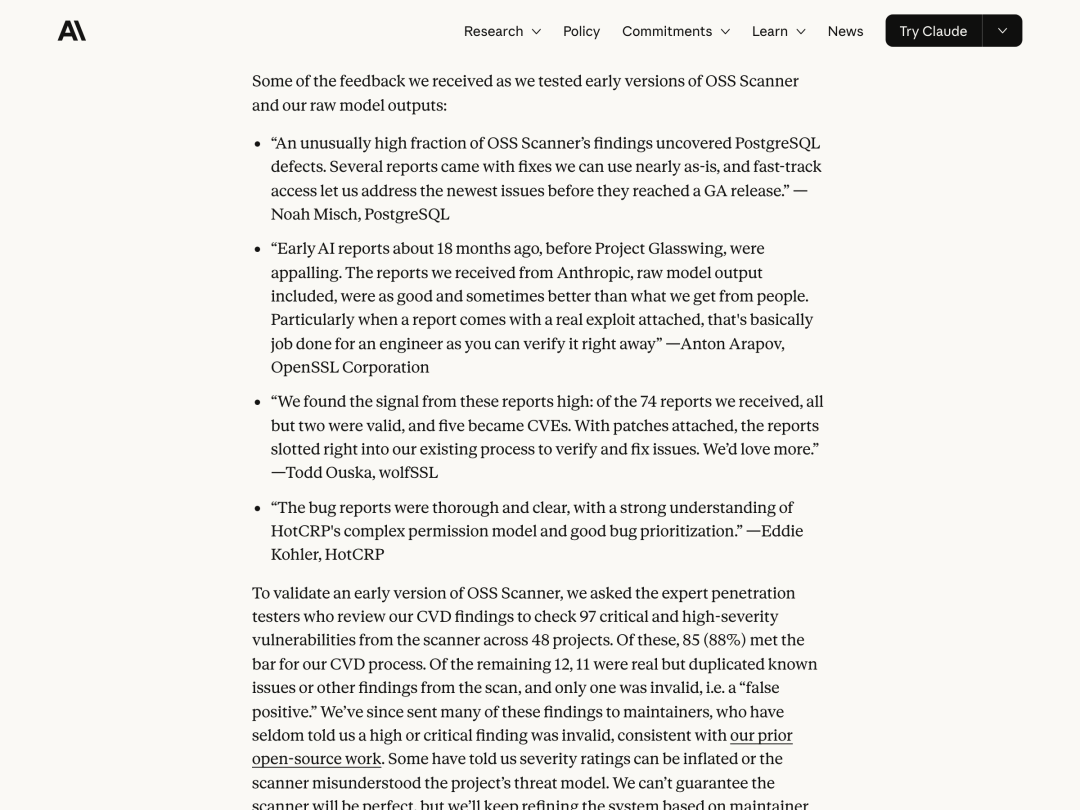
wolfSSL 一共收到了 74 份报告,除了两份之外全部有效,其中 5 个拿到了 CVE 编号。
报告都附带了补丁,可以直接放进他们现有的流程里去验证和修复,Todd Ouska 在回复里还说「多来点」。
PostgreSQL 的 Noah Misch 表示,有好几份报告附带的修复方案几乎可以原样使用,快速通道也让他们赶在正式版发布之前,把最新的问题给修掉了。
HotCRP 的 Eddie Kohler 也说这些报告吃透了 HotCRP 那套复杂的权限模型,bug 的优先级也排得不错。
OpenSSL 的 Anton Arapov 感慨这一年半里的变化:
大约 18 个月前,也就是 Project Glasswing 之前,早期的那些 AI 报告简直惨不忍睹。而我们从 Anthropic 收到的报告,包括模型的原始输出在内,和人写的一样好,有时甚至更好。尤其是报告附带了真实 exploit 的时候,对工程师来说基本就算完事了,因为马上就能验证。
当然,也有维护者反馈说严重等级有时会被标高,或者扫描器没搞懂项目的威胁模型。Anthropic 承认没法保证扫描器不出错,会根据反馈继续改。
项目的核心维护者往 GitHub 上的 anthropics/oss-scanner 仓库提一个 PR 就可以报名,在 projects/<项目名>/project.yaml 里加一份配置即可。
只有三个必填项:仓库地址、主要联系人的邮箱,以及一个 Dockerfile。
Dockerfile 要负责把环境搭好、依赖装齐、项目构建出来,因为扫描用的 Agent 是在完全断网的加固沙箱里干活的,构建之后的所有步骤都碰不到网络。
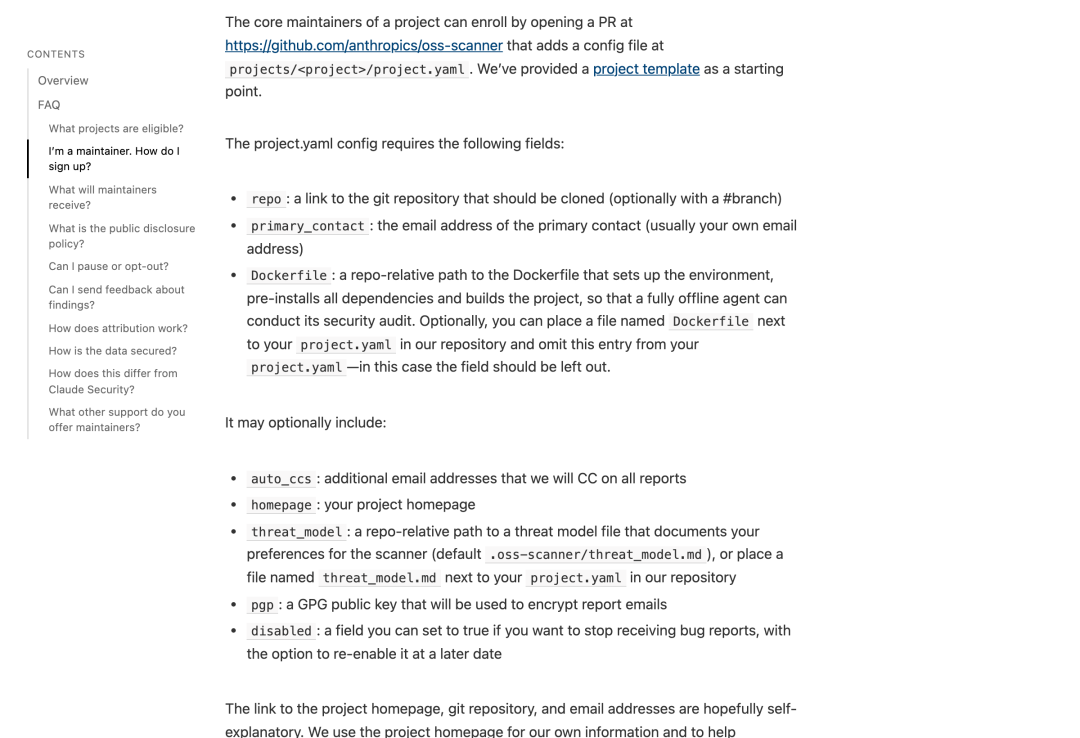
选填项里有一个 threat_model,是一份没有格式要求的威胁模型文件。哪些代码该测、哪些输入要当成恶意的、哪些不在范围之内、严重等级怎么划分、补丁是只做最小示意还是要能直接合并,都可以写进去告诉 Agent。
另外还可以填抄送邮箱、用来加密报告邮件的 GPG 公钥,以及一个 disabled 开关,不想收了就设成 true,之后随时可以再打开。
准入标准和 OSS-Fuzz 类似,要求项目对基础设施和用户安全有关键影响,比如那些要处理不可信输入、容易被远程攻击的库,或者有大量用户和下游依赖的项目。
Anthropic 会逐个审核,并且人工确认提交 PR 的确实是核心维护者。
对这些没经过验证的报告,Anthropic 不设 90 天的披露期限。理由是这些报告自己都还没仔细看过,不好逼着维护者逐条去读。
只有后续被人工验证过的报告,才可能按常规的披露政策公开,90 天的期限则从维护者收到「已有人工验证」的通知那天算起。
不过后续要是对扫描器更有把握之后,可能会给一部分高危报告加上披露期限,到时会提前通知,项目也可以选择退出。
要注意的是这项服务并不适合所有项目,它是给那些已经跟得上高危漏洞报告、还想更进一步的项目准备的。
至于本来就被各种报告淹没的项目,Anthropic 会继续走原来的流程,只发人工验证过的漏洞。
而和自家的商业产品 Claude Security 相比,OSS Scanner 会额外用上一些更烧 token、还在实验阶段的 harness 去挖更深的 bug,费用由 Anthropic 全包。
Cyber Mission 的另一半,则落在了关键基础设施上。
电网、水厂、工厂和交通网络背后的控制器、控制软件和工业网络,被统称为运营技术(OT)。
这些系统一用就是几十年,往往还不能停机打补丁,所以一个已知的漏洞,可能会一挂好几年都没人修。
要守住这类系统,也是件很专门的活,设备是专有的,改动有风险,一个失误就可能让整座工厂停摆。大大小小的运营方,靠的都是少数几家信得过的服务商。
Anthropic 这次推出的关键基础设施防御计划(Critical Infrastructure Defense Program),就是把前沿的 Claude 模型、驻场工程师和威胁研究,一起送到这些服务商手里。
创始伙伴一共有 11 家,分别是 Accenture、Booz Allen、CrowdStrike、Deloitte、Dragos、Hitachi、Insane Cyber、Nozomi Networks、Palo Alto Networks、PwC 和 Rockwell Automation。
里面有负责安全项目的咨询公司,有守着企业网络和工业网络的安全公司,也有自己造设备、给设备打补丁的厂商。
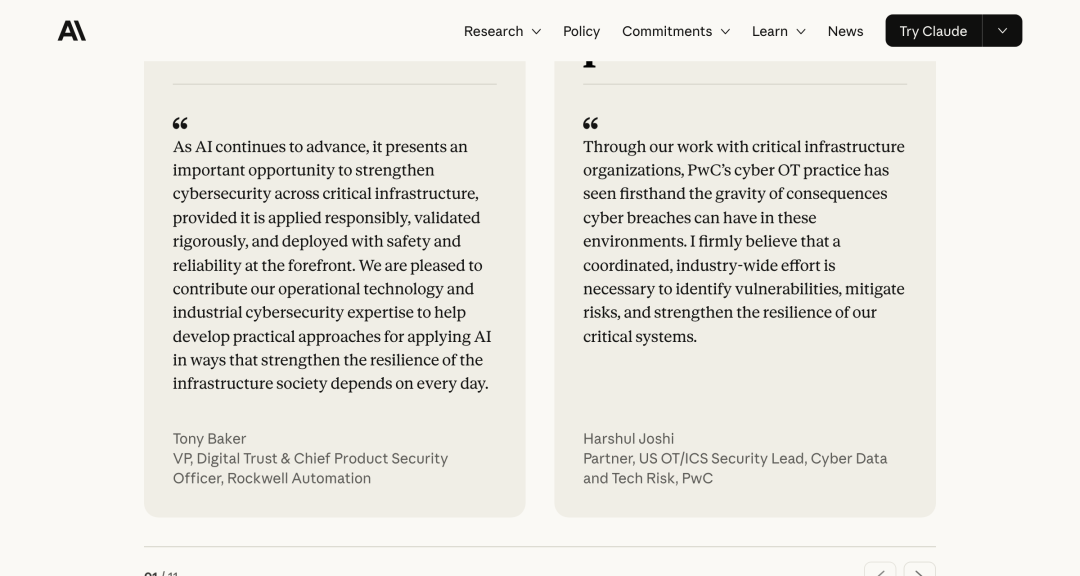
Booz Allen 的商业网络安全总裁 Andrew Turner 表示:
运营技术是 AI 自主攻击的下一个前沿。问题已经不再是 AI 能不能影响一个工业流程,而是它能拿到多大的控制权,以及有多快。
目前已经有几家伙伴在用 Claude 修漏洞,并帮着客户做同样的事。
Anthropic 第一步只和一小批服务商合作,先摸清楚哪些做法有效,之后再扩大到更多的伙伴和行业。
此外,Anthropic 今年 6 月还面向美国的州、地方、部落和领地政府,推出过一个网络防御项目。
到现在,它已经给超过半数的美国州,以及几家全美最大的公共基础设施运营方,提供了前沿的 Claude 模型和技术支持。
Anthropic 在公告里给出了一个预测:两年之后,AI 会让防守方占优。
到那时,在上线之前就把 bug 抓住、从头写出安全的软件、让模型来主动防御系统,都会比现在更容易。
但短期之内,未必如此。
利用漏洞的成本已经降下来了,而验证、披露和修复依然很慢,还得靠人。
在 Glasswing 里,一个漏洞从被发现到被修复,中间经常要隔上好几个月。到了运营技术那边,补丁还得等到能安全地打到运行中的机器上才行,极少数情况下……可能要等上几十年。
Anthropic 也承认,Glasswing 的伙伴们虽然找出了很多漏洞,但网络风险并没有因此降到足够低。现在找漏洞比以往任何时候都容易,难的是后面的验证、排优先级和修复。
而就在这周早些时候,Project Glasswing 已经被并入了扩大后的 Cyber Verification Program,好让更多的防守方用上最强的模型。
钱也开始在往开源这边投。
Python 软件基金会、Linux 基金会旗下的 Alpha-Omega 和 OpenSSF、Apache 软件基金会都拿到了资助,此外还有 Akrites 和 Gold Eagle 这两个负责汇总、协调各方漏洞报告的组织,免得维护者被报告给淹没。
8 月成立的 Defender Advantage Fund(0xDAF)则负责给这些试点出钱,并保证 OSS Scanner 一直免费。
开源方面接下来还有三件事要做:把 OSS Scanner 铺到更多项目上,把目前基本靠手工的分诊和打补丁给自动化,以及研究怎么加固甚至重写代码。
维护者还可以去申请 Claude for Open Source,免费拿一个 Claude Max 20x 的订阅来修漏洞。
如果你正好在维护一个够得上标准的开源项目,可以去提个 PR 了。
这看起来和钓鱼无关,不用担心封号
◇ ◆ ◇
