近年来,涉Mac设备案件的取证需求占比持续攀升。
长期以来,我们围绕Windows系统构建了一套成熟且高效的取证思维体系。然而,macOS在系统架构、文件系统、权限机制及日志体系上与Windows存在本质差异。若简单套用Windows的取证思路,极易导致关键证据的遗漏。
今天,航哥就从Mac取证实战入门角度出发,与大家简单分享一下macOS与Windows的系统核心差异,交流相应的应对策略。
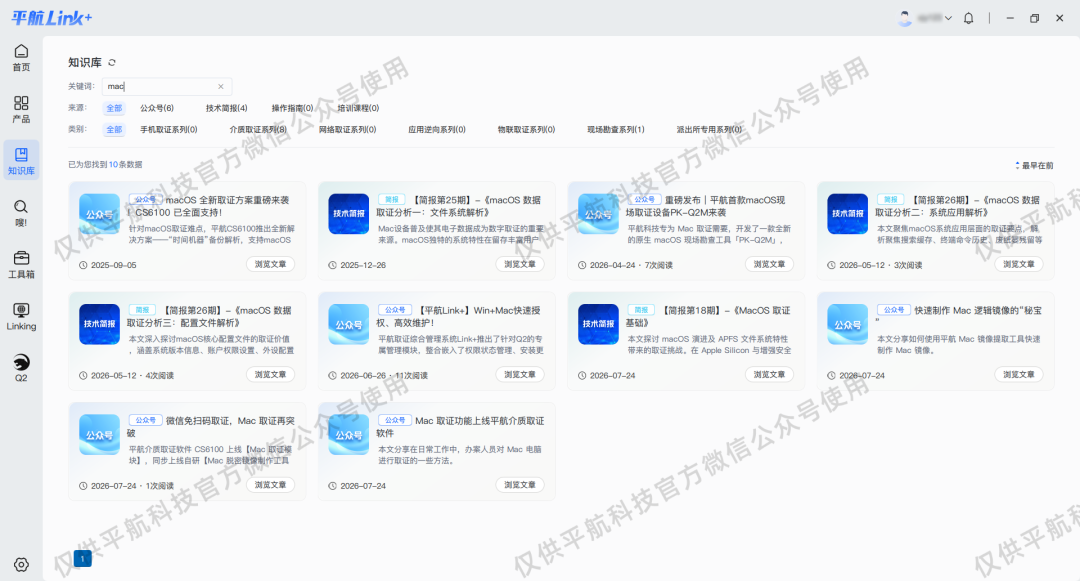
大家也可以从平航Link+取证综合管理系统的知识库中,搜索关键词“mac取证”,了解更多关联内容。
01
高安全机制下的镜像获取:
从物理到逻辑的转变
与Windows不同,现在的Mac设备普遍搭载T系列或Apple Silicon芯片,其硬盘数据通过硬件级密钥与APFS加密机制深度绑定。这导致传统的拆盘取证、物理镜像等方式在macOS上基本失效,单独提取的硬盘通常只能读取到无法解密的数据。
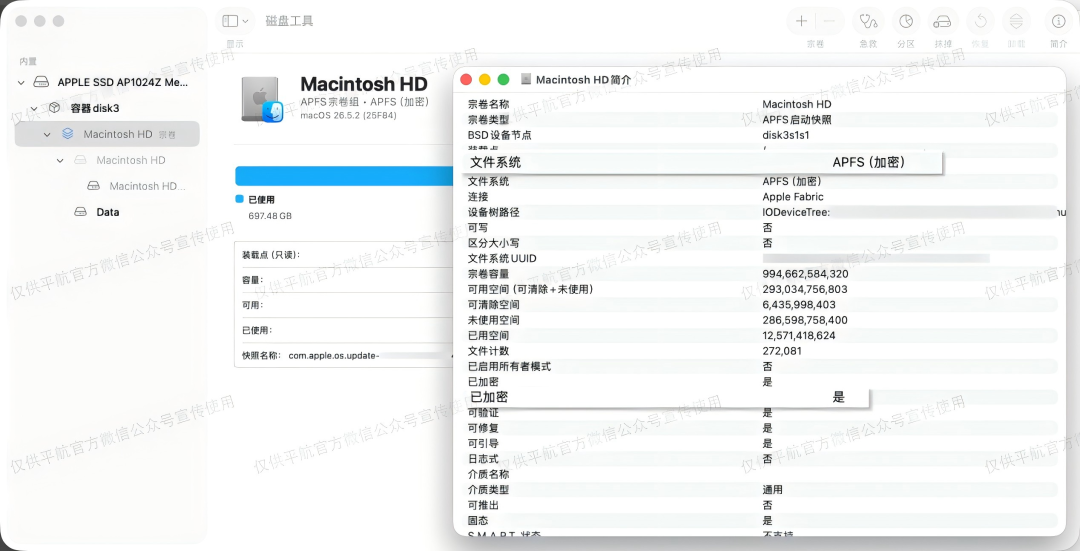
因此,macOS取证的重心转向了逻辑镜像获取。
在无法进行物理镜像的情况下,通过macOS原生Time Machine(时间机器)进行备份,或通过专业取证工具制作逻辑镜像,获取用户目录、应用数据及系统配置信息。
02
文件系统与取证盘:
跨平台兼容性与数据流转
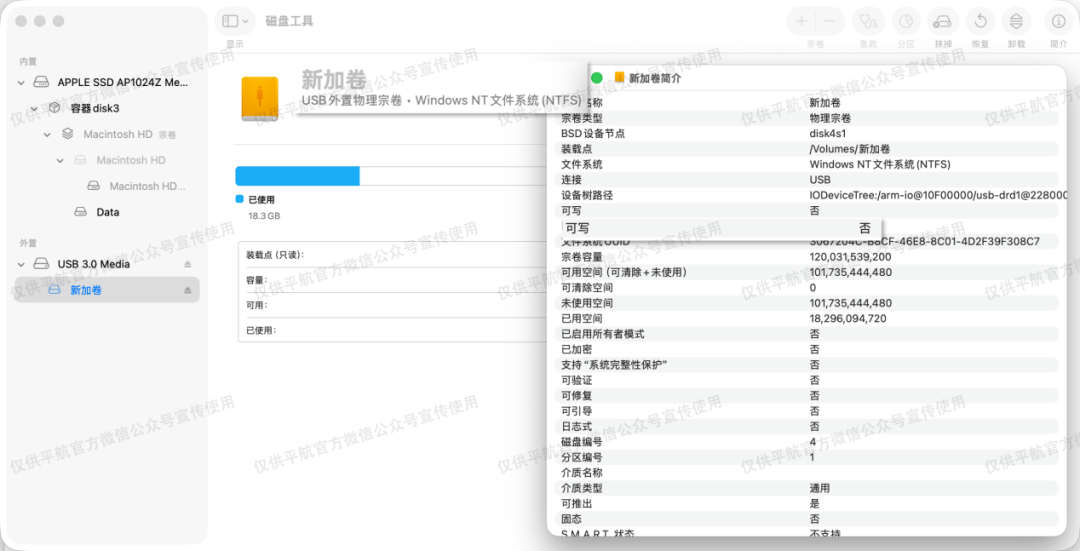
大部分Mac设备默认采用APFS文件系统,而Windows则主要使用 NTFS。两者互不兼容。将NTFS格式的硬盘接入Mac设备,系统仅能识别读取,无法写入。
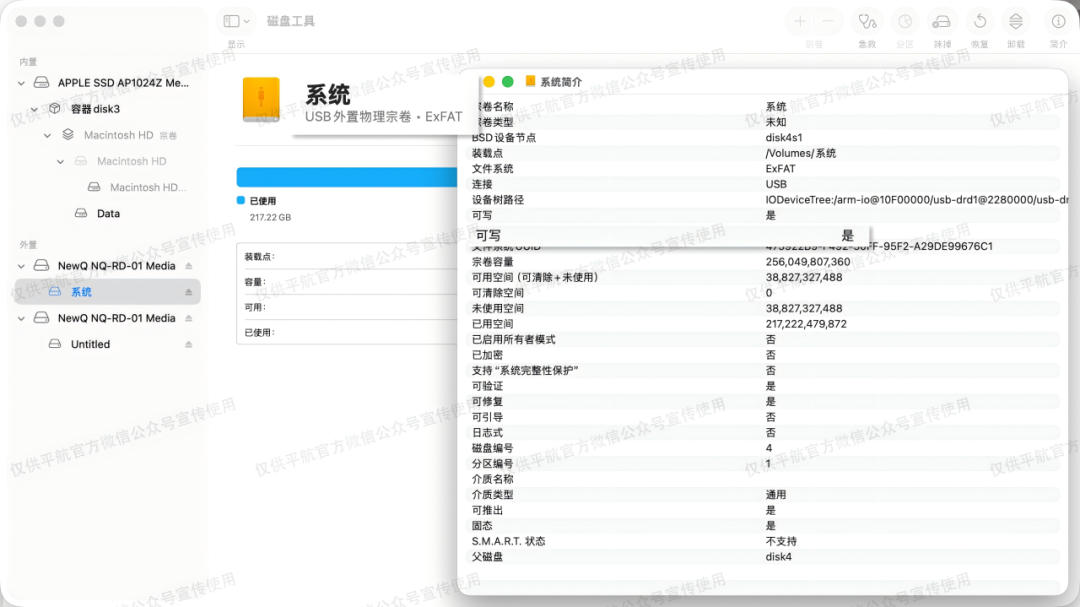
因此,实战中可以考虑使用exFAT格式的硬盘作为取证介质。exFAT能被Windows与macOS原生读写,且不受FAT32单文件4GB的大小限制,便于大体积镜像包和数据包的存储与跨平台流转。(确保取证文件顺利导入Windows设备进行数据解析与分析)。
03
痕迹分析:从“注册表”到“统一日志”的思维转换
macOS的运行机制决定了其行为痕迹的留存方式与Windows截然不同。
Windows取证时依赖的注册表、Prefetch、Amcache、Jump List等核心线索,在macOS中并无直接对应项,而是以其他形式存在:
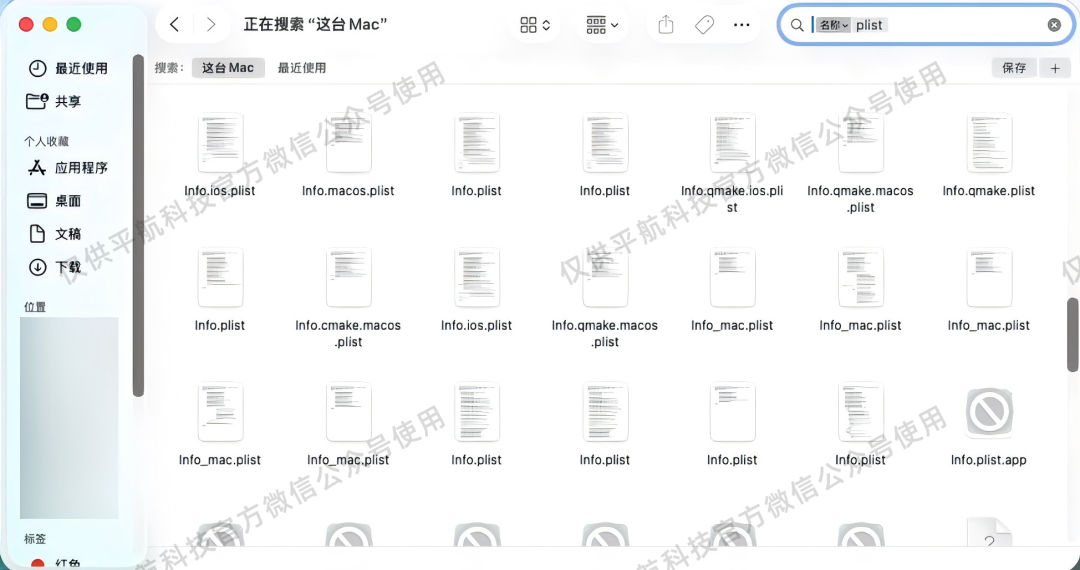
注册表:其功能由海量的.plist配置文件和记录隐私权限的TCC.db数据库共同承担。
Prefetch/Amcache:其作用由FSEvents文件系统事件日志、Spotlight索引以及Unified Logs(统一日志)等机制替代,用于记录文件和程序的执行情况。
Jump List:其功能类似于RecentItems.plist等文件,记录了用户最近打开的项目。
此外,macOS的Safari、iMessage、备忘录、钥匙串等原生应用,以及QQ、微信、Chrome等跨平台应用,其数据存储路径、数据库结构也与Windows版本存在显著差异,需要取证人员针对性地掌握其存储逻辑。
04
平航PK-Q2M:为macOS现场取证提供专业支撑
为应对上述挑战,平航推出全新的PK-Q2M现场取证方案,旨在提供专业、高效的macOS取证体验:
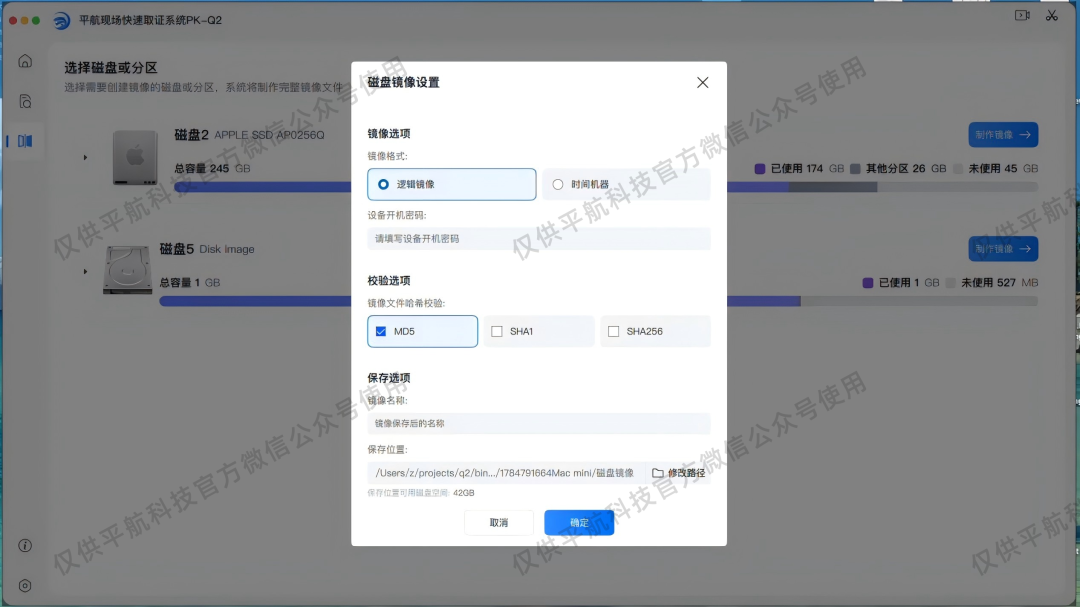
原生环境运行:方案直接在macOS系统中启动,确保兼容性与稳定性。
双重数据获取:支持时间机器备份与逻辑镜像制作,为数据获取提供双重保障。
关键应用提取:可现场对微信在线取证,并一键生成勘查报告。
深度痕迹解析:系统、应用痕迹解析,案件线索深度挖掘。
实战Mac取证支撑详询平航区域销售/技术
更多技术分享详见平航Link+