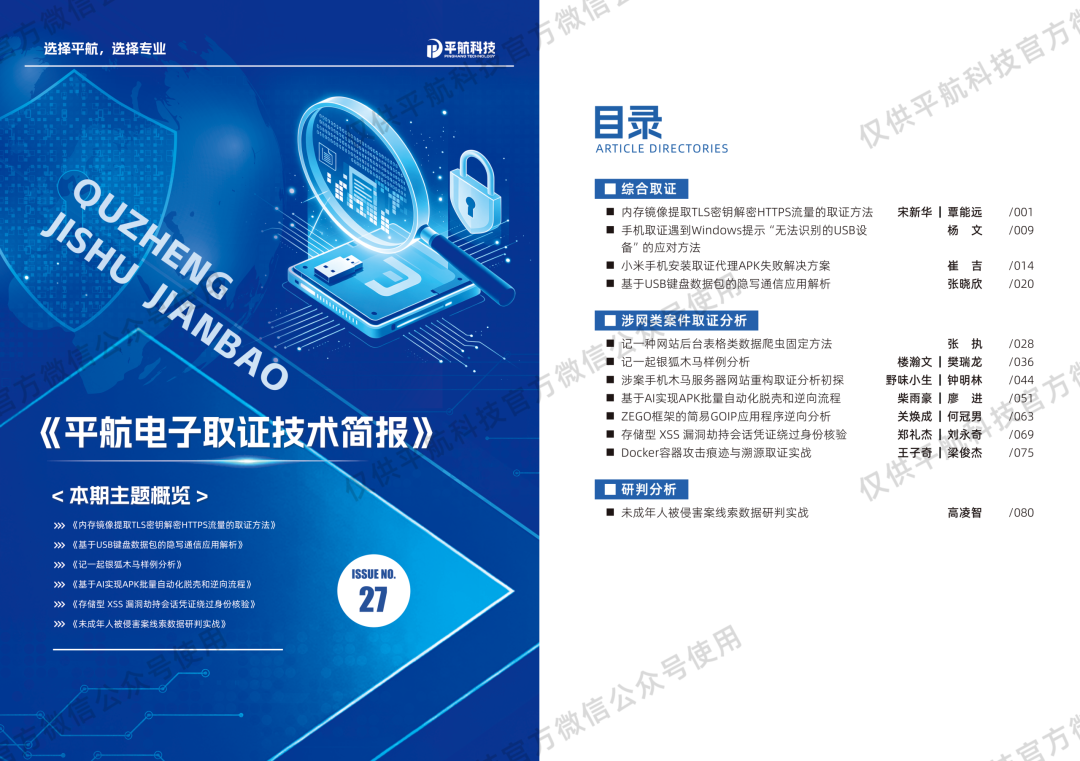
《平航电子取证技术简报》第27期正式上线!本期刊载12篇电子数据取证专业实战文章,聚焦常见取证难题的破解、涉网类案件的分析研判以及数据分析系统的线索挖掘,逐篇拆解技术要点。同时坚持立足实战、以真实案件为牵引,赋能一线取证与案件侦办。
精彩内容,一睹为快!
内存镜像提取TLS密钥解密HTTPS流量的取证方法
在电子取证实践中,加密流量一直是取证分析的一大难点。仅靠网络抓包只能获取加密后的流量数据,无法解读通信内容;仅靠内存镜像可提取进程信息,却难以还原网络通信的全貌。
本文将内存取证与网络流量分析相结合,从内存镜像中提取会话密钥并应用于对应流量包,实现对加密流量的有效解密,还原完整网络行为,为加密环境下的电子取证提供了可行的技术路径。
基于USB键盘数据包的隐写通信应用解析
随着数字通信安全需求提升,隐写术逐步从传统多媒体载体延伸至底层硬件协议,成为非法秘密通信中传递敏感信息的典型隐蔽手段。
结合真实侦查案例,作者完整拆解了一种基于底层硬件协议的隐写通信作案手法,成功还原出隐藏的关键口令,辅助案件侦办。
记一起银狐木马样例分析
银狐木马是近年来活跃的一类远程控制木马,主要通过伪装成常用软件进行传播,具有较强的隐蔽性和持久化能力,常被用于电信诈骗、网络钓鱼等违法犯罪活动。
通过对单个典型银狐木马样本的静态分析,作者深入剖析其传播渠道、攻击链路及实现原理。
基于AI实现APK批量自动化脱壳和逆向流程
涉案APK大多经过厂商或第三方工具的加固加壳处理,常规取证方法难以直接批量分析源代码与业务逻辑,人工逐条逆向耗时久,难以满足案件批量快速勘验的实战需求。
本文介绍通过自动化脱壳工具与AI辅助分析相结合,实现对涉案APK的批量脱壳与代码功能分析,自动提取关键线索并生成研判报告,降低人工成本。
存储型 XSS 漏洞劫持会话凭证绕过身份核验
随着Web应用业务交互场景持续丰富,若服务端未对用户输入实施过滤与输出编码,极易产生跨站脚本(XSS)漏洞,攻击者可借此窃取管理员会话凭证、绕过身份核验,直接获取后台管理权限。
本文依托涉案案例,完整复现了存储型XSS漏洞的攻击链路,剖析其危害与防护思路,为网络案件勘验取证提供参考。
未成年人被侵害案线索数据研判实战
针对未成年人的犯罪手段愈加多样与隐蔽,受害群体范围持续蔓延。在某未成年人网络侵害案件中,嫌疑人常与多名未成年女性保持异常联系,需深挖电子数据排查其他潜在被害人并锁定其年龄范围。
作者借助平航X501专案数据分析系统,结合聊天特征、图片、身份信息等数据开展深度研判,准确认定被害人年龄并新发现多名潜在被害人。
有需要的小伙伴们可以联系平航区域销售获取。
数量有限,先到先得。
*本文含AI生成内容。