一、前言
在网络安全流量分析、恶意样本研判、威胁行为溯源的纯技术场景中,现代恶意程序、远控木马、后门工具、挖矿程序已全面摒弃明文通信模式,普遍采用自定义私有加密、标准TLS加密、流量混淆、协议伪装等技术对C2(Command & Control,命令与控制)通信流量进行全密文封装。传统依靠明文载荷、特征关键字、固定协议字段的流量分析手段完全失效,旁路抓包仅能获取无序密文数据包,无法识别控制节点、攻击指令、数据外传行为与攻击链路。本文全程为纯技术研究与安全运维内容,无任何执法办案相关流程,聚焦无明文数据包环境下的加密C2流量溯源技术,系统性拆解加密C2流量独有特征、无源解密溯源方法、攻击链路还原流程与高级对抗场景补救方案。
二、加密C2流量与正常加密流量的差异化特征
恶意软件加密C2流量虽全程密文传输,但在通信时序、报文结构、流量形态、交互逻辑上与常规浏览器、APP业务加密流量存在显著差异,是无明文溯源的核心判断依据,核心差异化特征分为四类:
1.固定周期性心跳通信特征
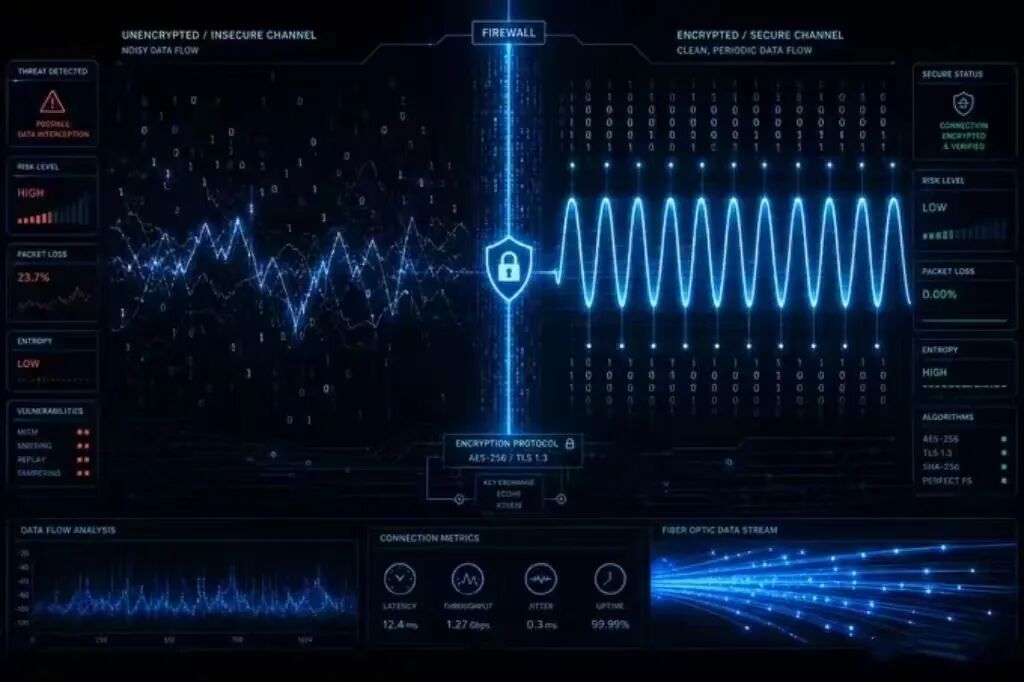
绝大多数常驻型恶意程序采用定时心跳保活机制,以固定间隔向C2服务端发送轻量化心跳小包,用于上报在线状态、等待指令下发。流量呈现极强的周期性、规律性,无人工操作触发随机性,与用户正常上网的离散型流量行为完全区分。
2.私有非标准加密协议特征
多数定制木马、后门工具不依赖标准TLS协议,采用自研对称加密、简单异或、自定义分组加密机制。报文无标准TLS握手头、无证书字段、无AEAD校验结构,数据包字节熵值高度均匀、格式高度统一,属于典型私有密文流量。
3.上下行流量结构不对称
C2通信行为具备明确的业务偏向,服务端下行多为短小控制指令,数据包体积极小;终端上行多为设备信息、文件数据、隐私资料、日志回传,数据包批量偏大,整体流量上下行比例严重失衡,特征辨识度极高。
4.后台常驻无感知联网
恶意程序多配置开机自启、后台常驻、进程守护机制,联网行为独立于用户操作,设备锁屏、闲置、无操作时段仍持续稳定外联,与正常用户上网时段行为特征完全背离。
三、无明文环境下加密C2流量核心溯源技术体系
3.1 流量指纹聚类:精准筛选异常加密会话
在全程密文、无任何可读载荷的场景下,可通过多维流量指纹建模,从海量正常加密流量中精准筛选恶意C2会话,无需解密即可完成威胁初筛。主要依托五大核心维度:数据包载荷长度分布、TCP/UDP发包时间间隔、报文熵值稳定性、通信端口特征、上下行流量占比。
标准合法HTTPS、QUIC流量受用户操作影响,包长波动大、发包间隔无规律、熵值动态浮动;而加密C2流量熵值稳定、包长区间固定、时序规律统一,通过聚类算法可快速标记异常私有加密会话,锁定疑似C2通信五元组,为后续链路溯源提供精准目标。
3.2 心跳时序溯源:还原C2控制关系与存活周期
心跳保活机制是加密C2流量最核心、最稳定的溯源突破口。恶意软件为维持被控状态、保证服务端可随时下发指令,会长期、定时发起心跳连接。通过对全网流量进行时序统计,可精准捕获固定IP、固定端口、固定时间间隔的周期性连接行为。
基于心跳会话时间线,可完整还原恶意程序的启动时间、首次外联时间、持续被控时长、离线中断节点、重启复连规律,完整梳理恶意程序的驻留周期与控制活跃度。针对部分高级样本采用的随机心跳间隔、抖动延时对抗手段,可通过时序拟合、区间阈值过滤、周期聚类算法,过滤干扰噪声,还原真实心跳周期。
3.3 五元组链路关联:还原完整攻击拓扑
在无明文、无密钥的前提下,依托网络五元组(源IP、目的IP、源端口、目的端口、传输协议)进行跨日志、跨时段、跨进程关联,可完整还原从入侵到被控的全链路攻击拓扑,具体实操流程分为四步:
1. 通过异常加密会话五元组,锁定被控终端设备IP、本地通信端口,确定受害终端范围;
2. 结合终端进程网络连接快照、系统网络日志,匹配发起该加密会话的恶意进程PID、程序路径、启动参数,精准定位恶意母体文件;
3. 回溯终端历史流量、DNS解析记录、文件下载日志,追溯恶意程序的植入渠道、下载来源、首次落地时间,还原入侵链路;
4. 关联C2服务端IP、域名、端口服务特征、解析记录,锁定攻击控制节点,完成"植入-落地-外联-被控"完整拓扑闭环。
3.4 流量行为研判:密文场景下识别核心攻击行为
无需解密密文载荷,仅通过流量行为特征与传输形态,即可精准判定恶意程序的核心攻击动作,实现等同于明文分析的研判效果,核心行为对应关系如下:
1. 长期高频小额上行心跳包:设备持续在线被控,恶意进程常驻后台;
2. 突发批量大体积上行密文包:终端文件回传、数据窃取、隐私信息外发;
3. 密集下行短小密文批量下发:服务端批量下发控制指令,执行文件下载、进程启动、系统修改、横向移动等操作;
4. 多域名、多IP轮询重试连接:样本内置备用C2节点列表,具备抗封禁、持久化驻留对抗能力;
5. 定时集中批量联网通信:定时任务型恶意程序,执行周期扫描、数据汇总、定时上报行为。
四、高级对抗场景下的加密C2溯源优化方案
针对当前新型恶意样本采用的流量随机化、域名轮转、端口跳跃、协议伪装、流量填充等高阶对抗手段,单一流量特征分析存在局限性,可通过多维度交叉溯源突破对抗盲区。
首先,结合终端本地痕迹联动分析,通过进程内存特征、启动项残留、注册表键值、定时任务记录,匹配网络异常会话,排除伪装正常流量的干扰;其次,依托DNS历史解析日志,汇总恶意程序访问的全部域名、IP节点,还原多备用C2链路;最后,建立终端流量基线,对比设备正常业务流量特征,通过偏差阈值精准识别伪装加密C2流量,解决高级对抗场景下的溯源失效问题。
五、技术局限与适用边界
本文所述技术方案均为无密钥、无明文、无解密的纯流量行为溯源手段,可完整还原攻击链路、控制关系、行为类型、驻留周期,但无法获取具体明文指令、外传文件内容等载荷细节。若需还原完整明文数据,需配合前置密钥日志记录、内存密钥提取、中间人代理解密等前置技术手段,实现链路溯源+载荷解密的全维度分析。本技术体系仅适用于网络安全研究、威胁研判、流量审计、样本分析等纯技术场景。
六、总结
恶意软件加密C2流量的取证难点,核心在于全密文载荷导致传统明文分析手段失效,但加密流量无法隐藏通信时序、交互逻辑、流量形态、联网行为特征。在无明文数据包的极端场景下,依托流量指纹聚类、心跳时序分析、五元组链路关联、行为特征研判四大核心技术,可完整还原恶意程序入侵链路、C2控制节点、被控周期、核心攻击行为,有效解决加密C2流量的溯源盲区问题,是当前无解密条件下,最稳定、最落地的加密威胁流量分析技术体系。