📌Ethereum与BNB Chain
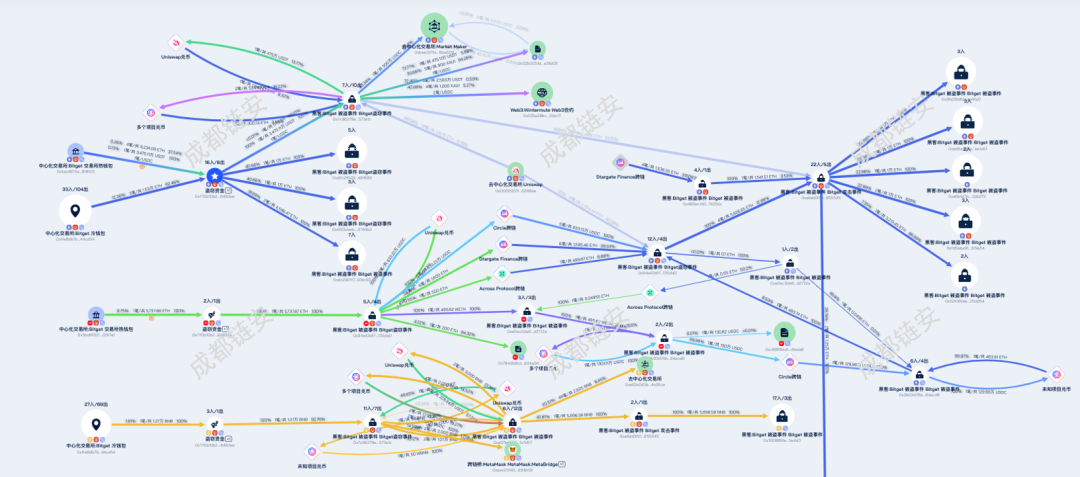
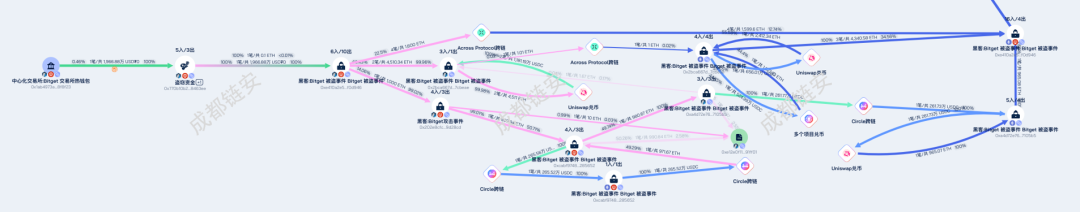
Bitget在Ethereum网络上损失了34,751,168 USDT和24,596.56 ETH,在BNB Chain损失了12,719.46 BNB。攻击者已将USDT兑换为ETH,并将被盗及兑换所得的47,210.16 ETH分散至多个地址,具体如下:
0xfd5ebe912e2061992437767e24e5bcb52a3f9e54
0x9fa39d62095302431d7d4167a7e80f8ec6ea4fa0
0xa6bfd7fcaf4711da1f61d5e91d03a2c7c72db272
0xed5a394a7558929112848b7e97b569de6bbe1a51
0x52f08feb1b0da609a5442514e2bb43c99d25d284
0xd2c2f029eff5cacc686f24377cfddcfc82d9f899
0x600cfedc6bd65fa79b604dc44964f419e45784b2
0xdc2901f741b4003e32b8b752e97b8c4c1891dc63
这一操作目的在于利用ETH规避冻结,并方便之后通过混币器清洗资金。
BNB Chain这部分资金,攻击者经过多层转账后,将5,896.58 BNB转移至地址0x150889fe4fa7a7699588f75c4189fa9e721acfd3,其余被盗BNB资金已兑换为ETH、USDT和USDC,由地址0xe07bd590e1198666230932bad5db3dbbe21e7d57持有。
📌Arbitrum
Arbitrum网络上的USD₮0被盗后,攻击者进行了多次兑换,将资金转换为ETH,并通过跨链桥转移至以太坊网络。最终,这些资金被分散至上述8个以太坊地址中的5个:
0xfd5ebe912e2061992437767e24e5bcb52a3f9e54
0x9fa39d62095302431d7d4167a7e80f8ec6ea4fa0
0xa6bfd7fcaf4711da1f61d5e91d03a2c7c72db272
0xed5a394a7558929112848b7e97b569de6bbe1a51
0x52f08feb1b0da609a5442514e2bb43c99d25d284
📌Tron
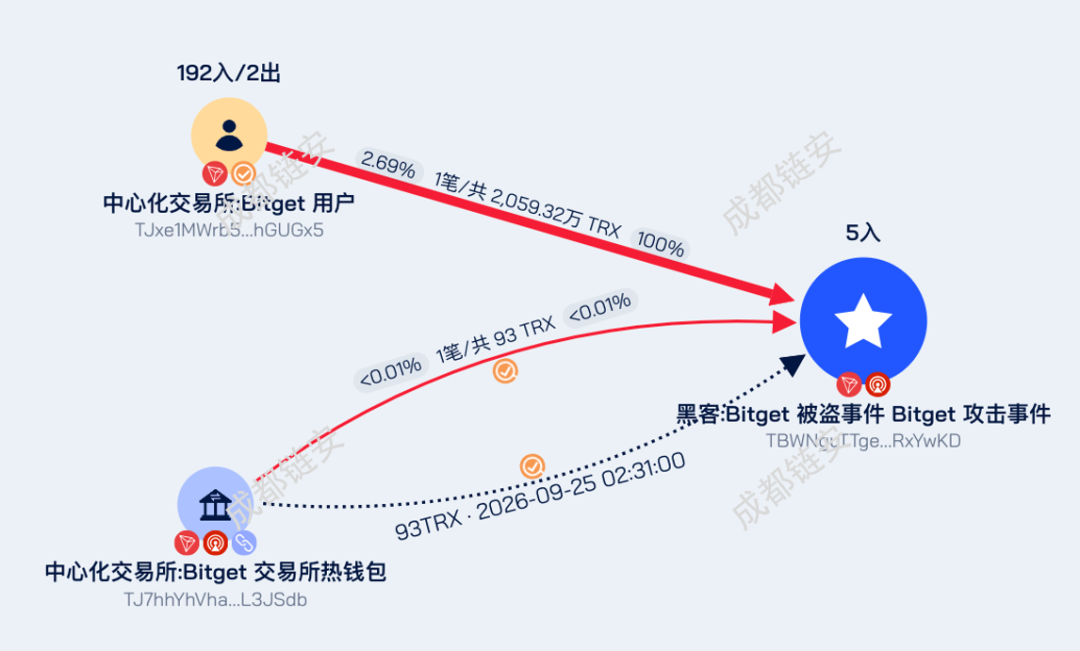
约20.59MTRX(约700万美元)被转移至地址TBWNguTTgezw9dVorX441C6nDrZpRxYwKD后,截至目前未有进一步转移。
📌Ripple
102,926,478 XRP(约1.52亿美元)被转移至地址rwNhefsz1UQEusxhCvHip3RANinWi4CTck后,迅速分散至5个新地址。目前未有进一步的转移。
从链上追踪信息分析我们看到,本次攻击并非局限于单一区块链,攻击者同步对 Ethereum(以太坊)、BNB Chain(币安智能链)、Arbitrum、Tron(波场)和 Ripple(瑞波)多条公链发起攻击。并将稳定币等资产兑换为区块链网络的原生代币规避冻结,利用跨链桥实现资金在不同网络间的转移,进一步混淆资金流向。
攻击者突破平台热钱包权限后,批量转出平台托管的各类数字资产,其中包含大量稳定币。稳定币具备价值锚定、流动性强的特点,是虚拟货币犯罪中最常用的资金载体。为规避资产被冻结拦截,攻击者采取快速置换策略,将盗取的稳定币兑换为各区块链网络原生代币,大幅增加资产冻结难度。
完成资产兑换后,攻击者借助跨链桥工具,在不同区块链网络之间批量转移赃款。不同公链之间账本相互独立,跨链操作可以将资金从一条链转移至另一条链,割裂资金原始链路。攻击者通过多轮跨链跳转、地址拆分、小额打散转账,层层混淆资金流向,给链上溯源、资金拦截带来巨大障碍。这种“多链盗取→稳定币换原生代币→跨链桥辗转转移→拆分混币隐匿”的作案模式,也是当前涉虚拟货币大案中黑客团伙常用的洗钱路径。
事件发生后,Bitget 紧急暂停提币业务,启动应急响应,标记攻击者相关钱包地址,并同步联系链上安全机构与境外执法机构开展溯源调查。平台称其用户保护基金规模足以覆盖本次损失,但这仅为平台单方面承诺,不改变虚拟货币本身的风险本质。
需要着重强调的是:在我国,虚拟货币不是法定货币,不具有与法定货币等同的法律地位,虚拟货币兑换、交易、托管等相关业务活动均属于非法金融活动。本次 Bitget 被盗事件再次印证虚拟货币领域风险突出:平台系统存在安全漏洞、黑客攻击频发,资金被盗后追回难度极大;同时虚拟货币天然匿名、跨链流转便捷的特性,极易被黑客、电信诈骗、跨境洗钱等犯罪团伙利用,成为赃款转移通道。
 值此中秋佳节团圆之时,小编祝大家中秋安康,阖家团圆
 ,谨防各类涉虚拟货币、电信网络诈骗陷阱,守住财产安全,共度祥和佳节
 。
多年来,成都链安持续致力于涉虚拟货币犯罪打击治理,链必追依托超 60 亿地址标签库,搭载 AI 智能辅侦开展全链路研判。平台可完成多链多币种穿透,精准还原法币、虚拟货币之间的转换链路,对跨链、混币、兑币等复杂洗白操作自动拆解,支撑办案单位还原链上交易,高效侦办各种类型的涉虚拟货币案件。
如果在涉虚拟货币相关案件侦办中,有任何产品、技术、培训协助需求,可通过【人工客服】熊揪揪随时联系我们。
微信扫码添加【人工客服】
链必追开通、技术协助
(仅限执法人员,需身份核验)