2025年12月,无锡市公安局接到受害人朱某(化名)的报警:“警察同志,我手机好好的,为什么某钱包里的虚拟货币突然没了?”经侦查发现,朱某的手机被植入了一款伪装成“某盛集团”的APP安装包,实则是黑客精心定制的远控木马,用于盗取其中的虚拟货币或银行卡资金。该团伙利用木马突破系统权限,对手机实施7×24小时无感监控:精准窃取相册、支付密码、银行截图,甚至实时拦截短信验证码,在受害人毫无察觉的情况下直接完成盗刷。
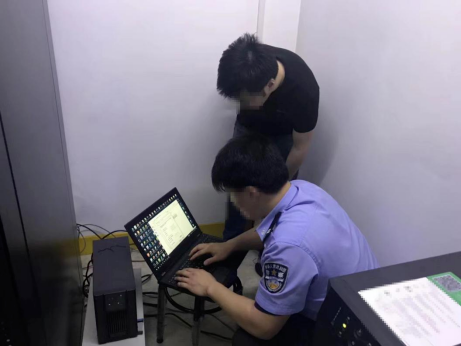
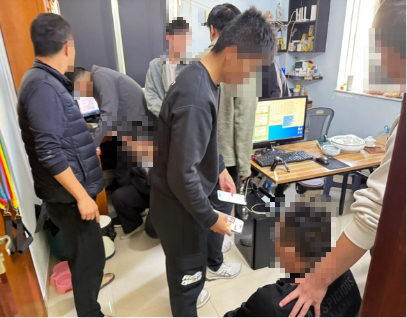
幕后黑手不仅开发木马,更提供“一站式”技术支持,极大降低了下游犯罪的门槛。无锡网安部门经过缜密侦查,精准锁定犯罪链条,于2026年3月在某省成功抓获李某等10名犯罪嫌疑人。这是江苏省首例全链条打击利用木马盗窃虚拟货币类案件,有效斩断了此类新型网络犯罪黑灰产链条。(2026年国家网络安全宣传周∣数智·警惕“隐形杀手”全省首例“木马偷走”虚拟币案揭秘,AI时代网络安全红线划在这里!)
犯罪分子往往将木马伪装成企业办公软件、投资理财平台、招聘软件、项目管理工具或所谓“内部专用APP”,通过社交平台、微信群、短信链接、网盘文件等方式诱导受害人安装。从名称、图标到登录界面,这些APP可能与正规应用高度相似,有的甚至使用虚假公司名称、仿冒官方网站和伪造客服信息,降低受害人的警惕。
木马运行后,通常会诱导用户开启“无障碍服务”“设备管理器”“悬浮窗”“读取通知”等权限。一旦获得相关权限,木马便可能在后台持续运行,监控手机操作,并尝试阻止用户卸载或关闭程序。部分木马还会通过隐藏图标、伪装系统组件、频繁弹窗等方式,掩盖自身存在,形成较强的隐蔽性和持续性。
犯罪分子还会同步搜集:虚拟货币钱包助记词、私钥、验证码;交易平台账号、登录凭证和身份信息;银行卡号、支付密码和交易截图;短信验证码、通知消息和联系人信息;相册、备忘录及聊天软件中的敏感资料。
技术人员专门定制远控木马,做伪装加壳、免杀处理,打包成仿正规APP(本案伪装成“某盛集团”)。
团伙通过社交群、论坛、私信、短视频评论区等渠道推广虚假平台,谎称是理财、数字资产投资平台等,诱导目标人群下载非应用商店的安装包。受害人一旦安装并授权权限,木马就在后台静默运行,受害人几乎无感知。
木马会持续搜索手机中的关键信息,包括短信、相册、备忘录、聊天记录和浏览记录等,并重点寻找钱包助记词、私钥、支付密码、身份证件照片及交易截图。与此同时,木马可能监控用户打开的钱包和交易平台页面,记录登录过程、操作内容和验证信息。
在掌握必要信息后,团伙可能通过远程控制功能操作受害人手机,完成登录、验证、转账等步骤。一旦虚拟货币被转出后,团伙还可能继续通过多个钱包地址、交易平台、场外商家或跨链渠道进行拆分和转移,增加追查难度。如:
通过 OTC 场外交易、混币、跨链跳转、多层钱包中转,打乱资金轨迹;
利用车手、跑分账户,把虚拟货币兑换成人民币;
分层结算,上游木马开发者、投放人员、操盘手、洗钱团伙按比例分赃;
链条隔离:写木马的人不一定参与盗币,操盘盗币的人不一定碰变现,以此来增加侦查取证难度。
多年来,成都链安持续致力于涉虚拟货币犯罪打击治理,链必追依托超 60 亿地址标签库,搭载 AI 智能辅侦开展全链路研判。平台可完成多链多币种穿透,精准还原法币、虚拟货币之间的转换链路,对跨链、混币、兑币等复杂洗白操作自动拆解,支撑办案单位还原链上交易,高效侦办各种类型的涉虚拟货币案件。
如果在涉虚拟货币相关案件侦办中,有任何产品、技术、培训协助需求,可通过【人工客服】熊揪揪随时联系我们。
微信扫码添加【人工客服】
链必追开通、技术协助
(仅限执法人员,需身份核验)