pikachu靶场通关指南之XXE-xml外部实体注入漏洞之随波逐流writeup

作者:长弓三皮 发布:2026-09-13 08:00 收录:2026-09-16 08:36 1 次阅读 约 577 字
摘要:随波逐流WEB安全工具:一站式Web安全全能工具箱!集成了50+种扫描模块,涵盖SQL注入、XSS、LFI、RCE、SSRF等经典与现代漏洞检测方式,支持内置浏览器调试、请求头实时监控、Headers自动穿透等多种高级功能,是CTF竞赛选手和网络安全学习者的必备利器!
推荐理由:本文围绕「漏洞」、「Web安全」等主题展开。

逐流工作室—-探索前沿科技,分享最新软件。点击标题下蓝字“长弓三皮”关注,我们将为您提供有深度、有价值、有意思的阅读。

朋友们,现在只对常读和星标的公众号才展示大图推送,建议大家把长弓三皮设为星标”,否则可能就看不到了啦!

作者:随波逐流


pikachu WEB


随波逐流
WriteUp


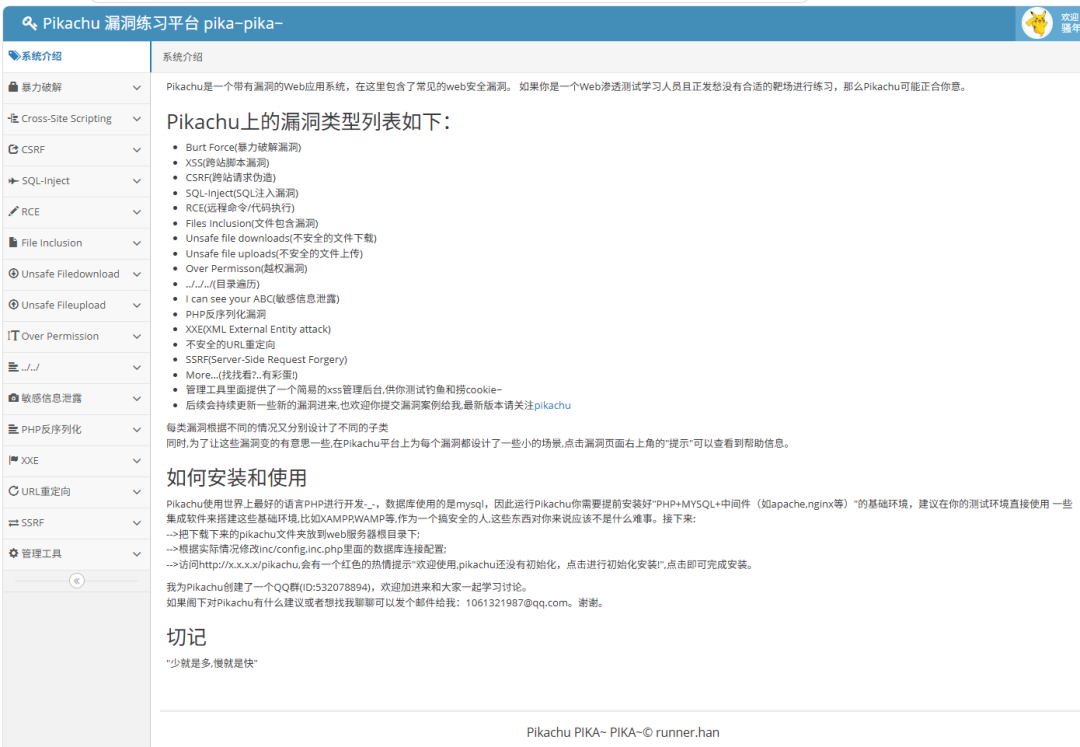
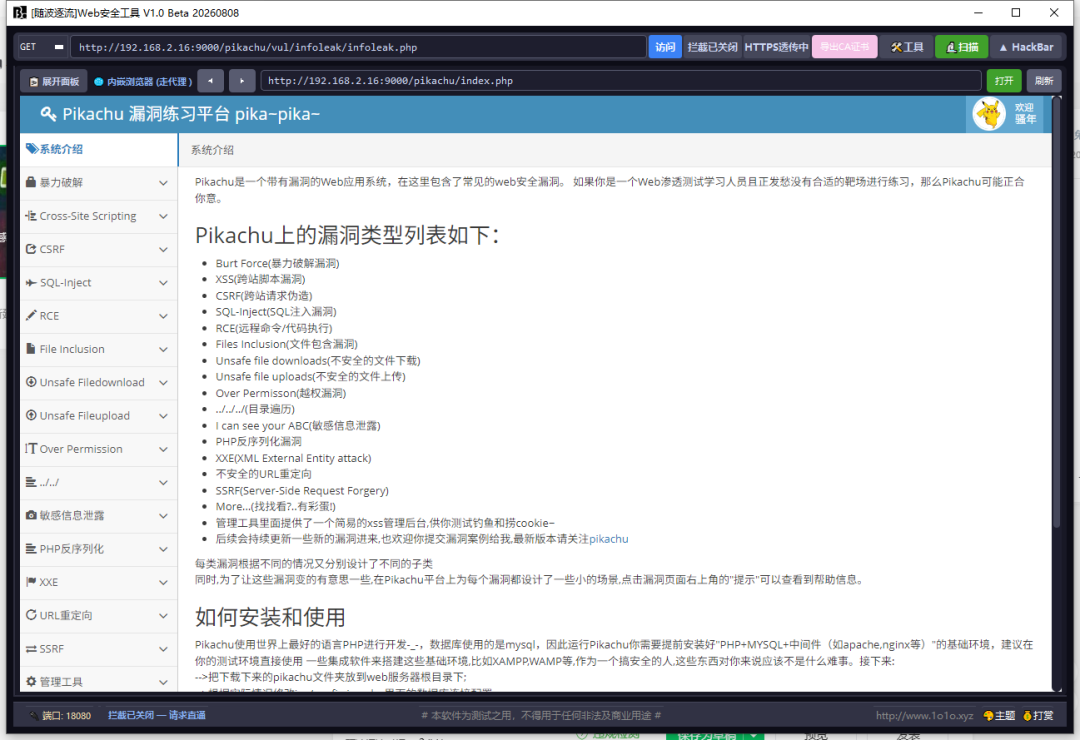
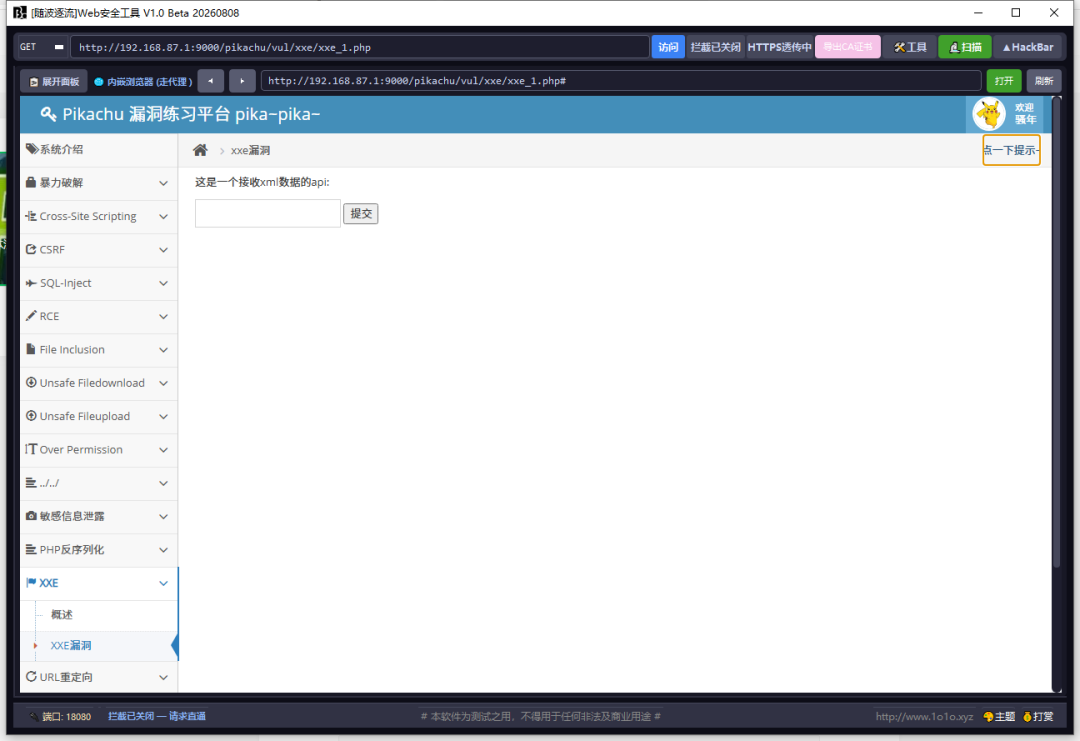
打开 [随波逐流]WEB安全工具访问 pikachu

        XXE -"xml external entity injection"
        既"xml外部实体注入漏洞"。
        概括一下就是"攻击者通过向服务器注入指定的xml实体内容,从而让服务器按照指定的配置进行执行,导致问题"
        也就是说服务端接收和解析了来自用户端的xml数据,而又没有做严格的安全控制,从而导致xml外部实体注入。

        具体的关于xml实体的介绍,网络上有很多,自己动手先查一下。
        现在很多语言里面对应的解析xml的函数默认是禁止解析外部实体内容的,从而也就直接避免了这个漏洞。
        以PHP为例,在PHP里面解析xml用的是libxml,其在≥2.9.0的版本中,默认是禁止解析xml外部实体内容的。

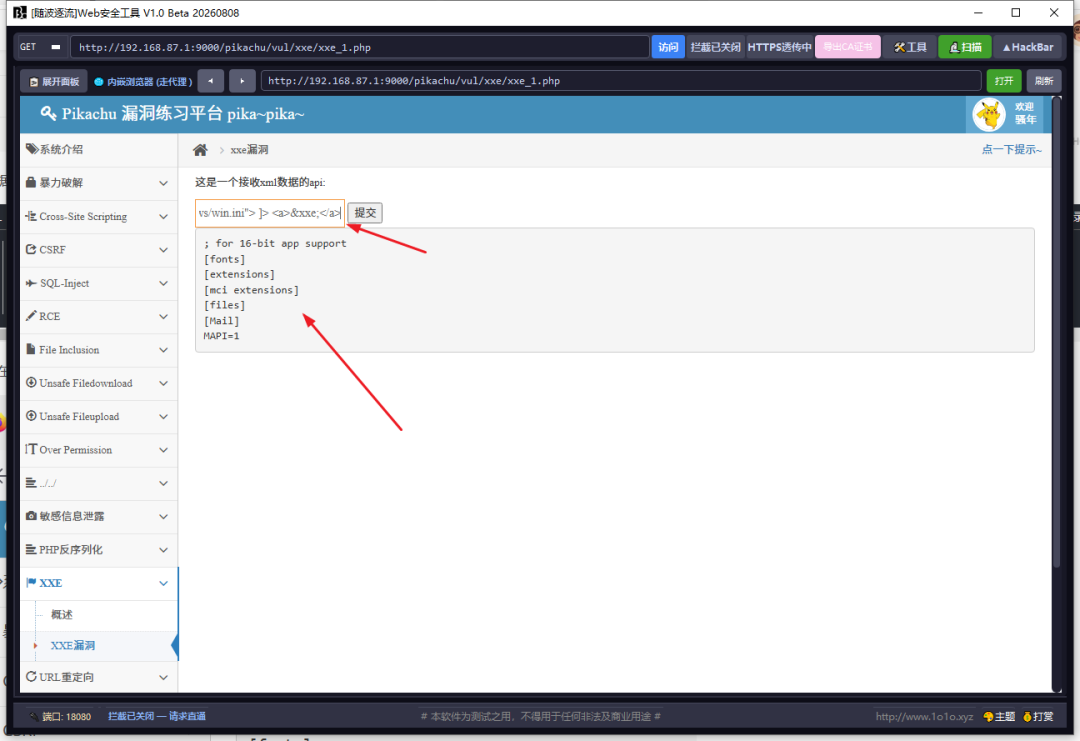
        xxe漏洞

        [随波逐流]WEB安全工具  打开
        XML 数据

        XML(Extensible Markup Language,可扩展标记语言),是一种标记格式,用来存储、传输结构化数据,把数据用标签包裹起来,人可读,程序也能解析。

        和 HTML 长得很像:HTML 用来展示网页;XML 专门用来存 / 交换数据

        基础语法规则

        1. 成对标签 <xxx> </xxx>,开始标签、结束标签;
        2. 区分大小写;
        3. 必须有唯一根节点
        4. 可以写属性:<book id="1">
        5. 支持嵌套;

        危险 XML payload 示例(XXE 读文件)

        <?xml version="1.0"?><!DOCTYPE x [<!ENTITY file SYSTEM "file:///etc/passwd">]><root>&file;</root>
        <?xml version="1.0"?><!DOCTYPE ANY [     <!ENTITY xxe SYSTEM "file:///c:/windows/win.ini"> ]><a>&xxe;</a>


        公众号内输入
         搜索公众号+题目标题
        可搜索到此文章


        -------------------------------------------

        软件发布网址: 随波逐流信息安全网

        http://www.1o1o.xyz

        微信公众号:长弓三皮

        --------------------------------------------

        你若喜欢,为“长弓三皮”点个哦 

        转载声明:本文转载自原发布平台 (作者:长弓三皮), 原文标题《pikachu靶场通关指南之XXE-xml外部实体注入漏洞之随波逐流writeup》, 查看原文。 版权归原作者及原发布平台所有,本站仅作收录与展示,未对正文内容作实质性修改; 若涉及侵权请联系本站处理。