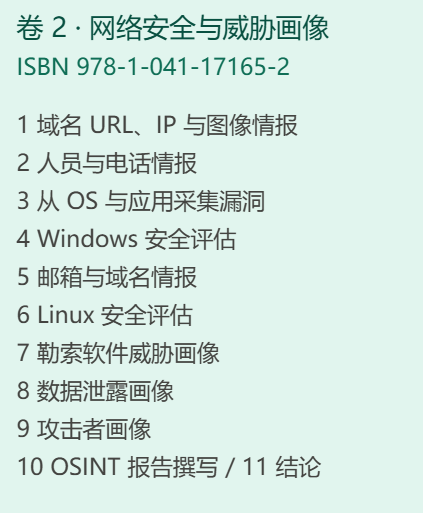
卷 2 明确面向网络安全从业者、数字调查员和威胁分析师,覆盖域名/IP 追踪、电话与人员情报、漏洞评估、威胁画像,并强调把原始数据转化为结构化情报报告。
第 1 章:域名 URL、IP 地址与图像情报
1. 为什么域名/IP 情报是基础设施型 OSINT
与"内容导向"的 OSINT(分析一条推文)相对,域名与 IP 分析是基础设施导向的——回答"谁在背后、如何运营、属于哪张网络"。核心数据要素包括:WHOIS 记录、DNS 记录、被动 DNS 历史、SSL/TLS 证书、反向 IP 查询、IP 地理定位、ASN(自治系统号)、域名声誉与黑名单、子域枚举、Wayback 历史快照、DNS TXT 中的 SPF/DKIM/DMARC、TLD 偏好与行为模式(模板复用、注册间隔、命名规律)。
2. 六类应用场景
- 归因:
同邮箱注册的一批域名可暴露整个恶意网络(书中举 2016 年东欧诈骗投资网站群案例)。 - 威胁狩猎与事件响应:
用 IOC 做枢轴扩展,识别新注册域名等高危信号,加速封堵。 - 反虚假信息:
选举期间多个假新闻站点共用注册邮箱、服务器或相同证书指纹,即可判定协同影响行动。 - 企业品牌保护:
监测 typosquatting(拼写仿冒)、钓鱼仿站、数据泄露服务器、恶意软件分发设施。 - 执法取证:
WHOIS 历史、DNS 解析、服务器日志已作为数字证据被法庭采信。 - 地缘政治监测:
通过托管行为、域名聚类、TLD 与注册商偏好画像国家级威胁行为体。
3. 图像情报(EXIF)
数码相机与手机会在 JPEG/TIFF/PNG 中嵌入 EXIF 元数据——相机参数、拍摄时间、GPS 坐标、设备型号与序列号。可用 ExifTool、Meta Extractor 提取 EXIF/IPTC/XMP;GPS 坐标可直接地理标注,无坐标时可用摄影测量法依据地标估算位置。
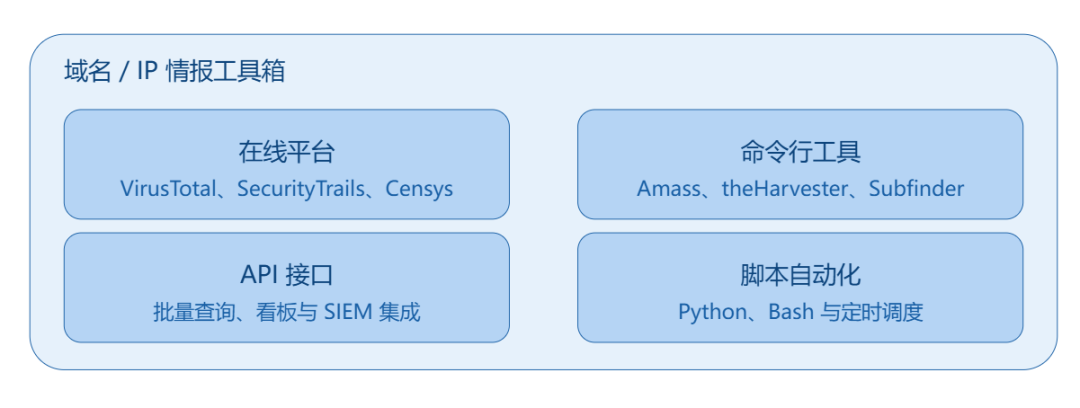
域名IP情报工具箱四层结构
4. 工具与方法(上图四层)
- 在线平台:
VirusTotal、SecurityTrails、Censys、Shodan、URLVoid、RiskIQ、DNSDumpster/ViewDNS、DomainTools WHOIS、AbuseDB、Talos。 - CLI 工具:
Amass(子域枚举)、theHarvester(被动收集邮箱/主机/员工名)、Subfinder、dig/nslookup、curl/wget。 - API:
VirusTotal、SecurityTrails、AbuseIPDB 等,把人工数小时的手工核查压缩到分钟级批量任务。 - 脚本自动化:
Python(requests / dnspython / pandas / networkx)+ Bash(cron 定时),可串成"钓鱼域名 → VirusTotal 检测 → WHOIS → 解析 IP → AbuseIPDB 信誉 → 自动告警加黑"的流水线;并与 MISP、TheHive、Splunk/QRadar/ELK 集成。
5. 三个动手案例
用浏览器开发者工具 Network 面板抓取某天气网站后台数百条外连 URL,提取后送 VirusTotal 检出伪装成广告的 JS 追踪器。 用 SpiderFoot 对单个 IP 展开,得到托管商、关联域名、开放端口、证书与历史 DNS,判断其归属。 用 CriminalIP 关联 IP 165.232.174.130 的相关域名与 IOC,追踪完整威胁活动。
全书目录
第 2 章人员与电话情报(被动源/主动源)
2.2 电话号码的情报价值 p.35|2.3 人员情报来源(被动源 p.38|主动源 p.45)
要点:区分"被动"(不接触目标)与"主动"(可能触达目标、风险更高)两类来源,是这章的方法论骨架。
信源:PeopleLogic(人员情报定义)、HaveIBeenPwned、DeHashed、Snusbase。
第 3 章从操作系统与应用采集漏洞(实验环境、目标发现、指纹识别、漏洞扫描、报告撰写)
3.2 实验环境搭建 p.51|3.3 目标发现与枚举 p.52|3.4 操作系统指纹与服务扫描 p.55|3.5 漏洞扫描 p.59|3.6 报告撰写 p.66
要点:标准漏洞评估流程,且把"写报告"单独成节——这在实操书里少见,呼应全书对结构化输出的强调。
信源:Imperva(漏洞评估)、VMware(桌面虚拟化)、Delinea(UAC)、Cloudflare(RDP)。
第 4 章 Windows 安全评估(EternalBlue/MS17-010、MSFconsole、不安全服务探测、DLL 劫持)
4.1.1 环境三角验证 p.74|4.2 实战漏洞利用:Windows 上的 EternalBlue p.75|4.3 用 MSFconsole 实施 EternalBlue p.80|4.4 发现存在不安全服务的存活系统 p.85|4.5 DLL 劫持 p.86
要点:以 MS17-010 为主线的 Windows 攻防实操,含 Metasploit、DLL 劫持等经典技术。
信源:Cloudflare(渗透测试定义)、Kali Linux 文档、Imperva(Metasploit)、OffSec(MSFvenom)、Avast(EternalBlue/MS17-010)、AutoBlue-MS17-010(GitHub)、Netcat 入门、Shodan、TechTarget(DLL)。
第 5 章邮箱与域名情报(HaveIBeenPwned、IntelligenceX、Hunter.io、Hakrawler、Eyes、Linkook、WebSift、StealthMole)
5.2 搜索泄露的域名凭据(HaveIBeenPwned p.95|IntelligenceX p.98|Hunter.io p.101|Hakrawler p.103|Eyes p.105|Linkook p.106|WebSift p.107)|5.3 StealthMole 与传统 OSINT 工具对比 p.108|5.4 域名调查用例 p.109
要点:七个工具逐个实操,覆盖泄露库检索、情报搜索引擎、爬虫式资产发现、用户名跨平台关联。
信源:HaveIBeenPwned、IntelligenceX、StealthMole、hakrawler、Eyes、linkook(均为 GitHub 项目页)。
第 6 章 Linux 安全评估(Metasploitable2、Kioptrix、JuiceShop)
6.2 渗透测试方法学 p.116|6.3 利用 Metasploitable2 服务 p.120|6.4 利用 Kioptrix 服务 p.131|6.5 利用 JuiceShop 门户 p.141
要点:三个经典靶场(主机、系统、Web 应用)的完整打靶流程。
信源:Rapid7(Metasploitable 2 / Metasploit 框架)、VulnHub Kioptrix 攻略、OWASP Juice Shop、AWS(Docker)、Nmap 教程、PortSwigger(Burp Suite)、OffSec(SearchSploit)、weevely3、Nmap NSE。
第 7 章勒索软件威胁画像(LockBit、Nefilim、Akira、Hitachi Vantara)
7.2 LockBit(简介 p.151|分析 p.154)|7.3 Nefilim(p.162/p.164)|7.4 Akira(p.169/p.172)|7.5 Hitachi Vantara 事件(p.181/p.184)
要点:每个勒索家族统一按"关于 + 分析"两节展开——即先建立背景画像,再做技术/情报分析。
信源:Check Point(勒索软件)、IBM(RaaS)、Reuters/Tripwire/BankInfoSecurity/SC Media(2025 年 5 月 LockBit 被黑与数据库泄露)、SecurityWeek(Nefilim 附属成员引渡美国)、The Hacker News(Black Kingdom)、Qualys 与 Picus(Akira 分析、CISA 警报 AA24-109A)、BleepingComputer(Hitachi Vantara 事件)。
第 8 章数据泄露画像(Oracle Cloud、Conditioned Air Corp)
8.2 威胁画像流程 p.193|8.3 Oracle Cloud 数据泄露 p.194|8.4 Oracle 泄露事件研究 p.195|8.5 Conditioned Air Corp 勒索攻击 p.204|8.6 Hitachi 勒索软件画像 p.204
要点:先给出通用的威胁画像流程,再套用到三个真实事件上做验证。
信源:Fortinet(IOC)、Oracle 官方事件响应页、Strauss Borrelli 律所(Conditioned Air 数据泄露调查)、Recorded Future《15 款免费 OSINT 工具》、StealthMole。
第 9 章攻击者画像(IOK 黑客组织、APT36/Transparent Tribe)
9.2 IOK 黑客组织画像 p.213|9.3 APT36(Transparent Tribe)画像 p.220
要点:从"事件画像"升级到"行为体画像",即对准组织而非单次攻击做长期追踪。
信源:Livemint、CloudSEK(APT36 回归与 CapraRAT 冒充 Viber)、Seqrite《Operation Sindoor:数字围城解剖》、AlienVault OTX(CrimsonRAT 指标)、CyberMithra。
第 10 章 OSINT 报告撰写
要点:三份完整报告模板,把原始数据转成面向客户的情报产品——这是全书的方法论落点。
资料原文已上传知识星球
长按识别下面的二维码可加入星球
里面已有万余篇资料可供下载
续费五折优惠