2026 年 5 月 24 日,稳定币协议 StablR 遭到攻击,代币合约 Owner 权限被攻击者替换后,大量 EURR、USDR 被非法铸造并抛售,导致两个稳定币市场价格快速下跌,脱锚约 20%。
本报告旨在对这起攻击事件进行分析,并对资金去向予以披露。
攻击手法
本次攻击涉及 StablR 旗下两款稳定币,手法相同,以 StablR USD 项目(USDR)的 Gnosis MultiSigWallet 合约0x8278d2881dbf8f6fc01c98d196c4b16f1aade5bc 为例,该合约由 StablR USD: Deployer 创建,用于管理与 USDR 代币相关的事件。
本节内容尝试对其 Owner 权限变动全历史进行梳理。
发行人部署阶段
时间 | hash | 交易内容 | owner | 所需签名数 |
2024-12-17 08:18:35 UTC |
| $USDR 被发行,合约被设定初始 owner |
| 1 of 1 |
2025-12-09 09:52:23 UTC |
| $USDR 合约新增所有者 |
| 1 of 2 |
2025-12-31 13:10:11 UTC |
| $USDR 合约将StablR USD: Deployer 移除 owner |
| 1 of 1 |
2025-12-31 13:12:47 UTC(2 分钟后) |
| $USDR 合约新增 owner |
| 1 of 2 |
攻击者部署阶段
时间 | hash | 交易内容 | owner | 所需签名数 |
2026-05-23 23:46:11 UTC |
| $USDR 合约新增 owner |
| 1 of 3 |
2026-05-23 23:46:59 UTC |
| $USDR 合约替换 owner, |
| 1 of 3 |
2026-05-24 00:01:11 UTC |
| $USDR 合约替换 owner, |
| 1 of 3 |
显然这是一次针对 StablR USD 项目 MultiSig 钱包的 安全攻击事件:
1、 原 Owner 0xc73fd562...被攻破或内部作恶。
2、 攻击者利用该账户在 不到15分钟内 通过3笔交易将所有 Owner 全部替换为攻击者控制的新地址。
3、 攻击完成后,被 Etherscan 标记为 "StablR Exploiter 3" 的地址持续通过该 multisig 发起 submitTransaction 调用(token mint/burn/drain 操作),持续榨取合约权限。
4、此外 StablR Euro 也遭遇了同样的攻击,不再赘述。
攻击结果
攻击者在非法获取 USDR、EURR 合约管理权限后,非法铸造了 8.35M USDR + 4.5M EURR,并通过中心化交易所与去中心化交易所等渠道,将代币兑换为 ETH,导致这两个代币严重脱锚。
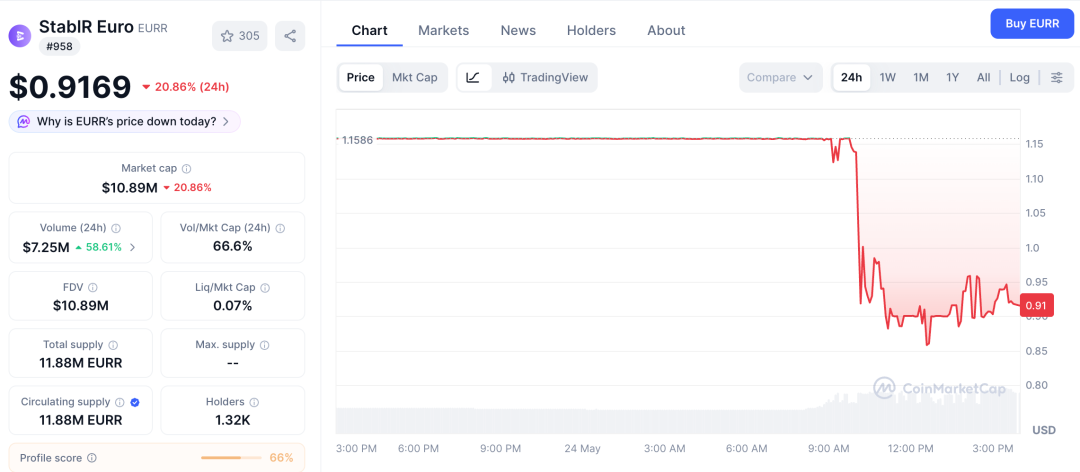
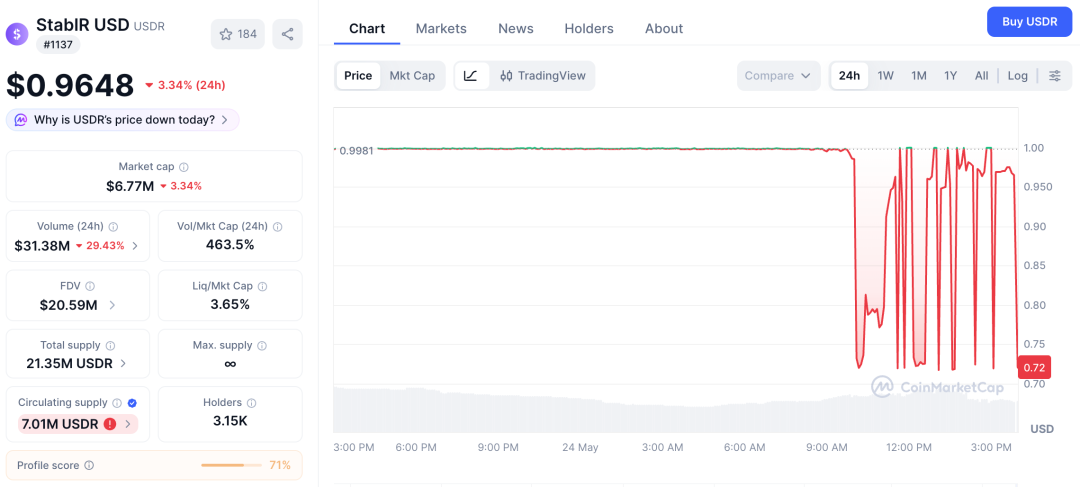
但截至 2026 年 5 月 24 日 16 时 UTC+8,涉事稳定币的发行者 StabIR 仍未公开回应此事。
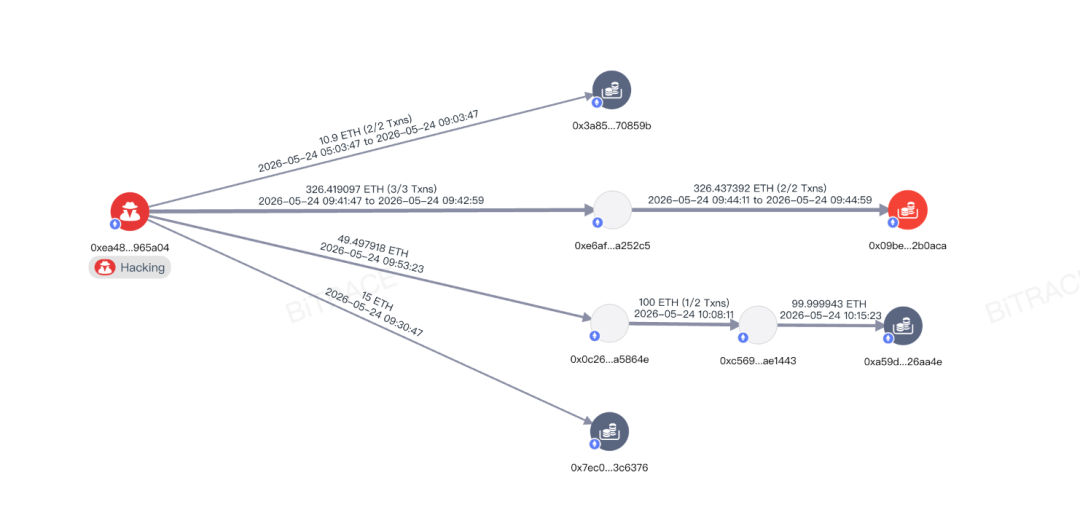
根据 Bitrace 的追踪,当前攻击者已经非法获取超过 1600 枚 $ETH,资金分布在多个以太坊地址中,包括但不限于——
0x09be1a36c2d7f9909eb3d6f9184c6e46a12b0aca
0xa59d6ac9cbd44952fd544ae1fd6ff7e8f226aa4e
0x3a851263c36a6427d6c7d86a564ef427b570859b
0x7ec05d1d6b0cbf4e74bd5907d01aeeb4343c6376
总结
这起攻击事件并不是典型的智能合约漏洞,而是稳定币发行人的协议治理问题——
1、 多重签名门槛长期为 1,单签即可执行,导致任何 owner 被攻破即等同于全盘失控;
2、 私钥管理不当,导致关键 owner 权限泄露;
3、 缺乏时间锁,导致 owner 变更无任何延迟或二次确认机制,变更可即时生效。