免费加入 | |
≥3年粉丝 | |
星球成员 |
工具简介
PhantomCtx 是一款能够自动劫持激活上下文的工具,其目的是将任意 DLL 加载到绝大多数已签名的可执行文件中(例如 Microsoft、Adobe、Mozilla)。
该加载器被视为传统 DLL 劫持和侧加载技术的现代替代方案:与传统方法需要在目标系统上找到已签名的易受攻击的二进制文件,或者依赖于 HijackLibs 等页面上列出的已知易受攻击的 Microsoft 二进制文件(这些文件通常会受到监控)不同,该工具不需要特定的易受 DLL 劫持的二进制文件。
只要目标可执行文件通过其导入地址表 (IAT) 导入 DLL(几乎涵盖系统上的所有二进制文件),它就是 PhantomCtx 的有效目标。
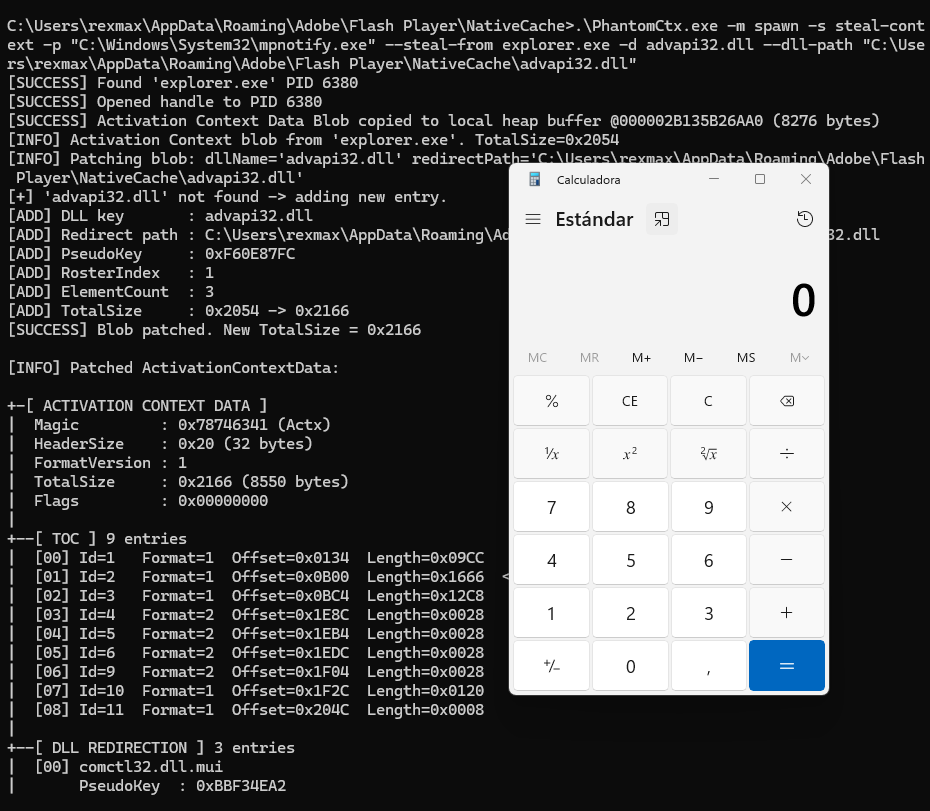
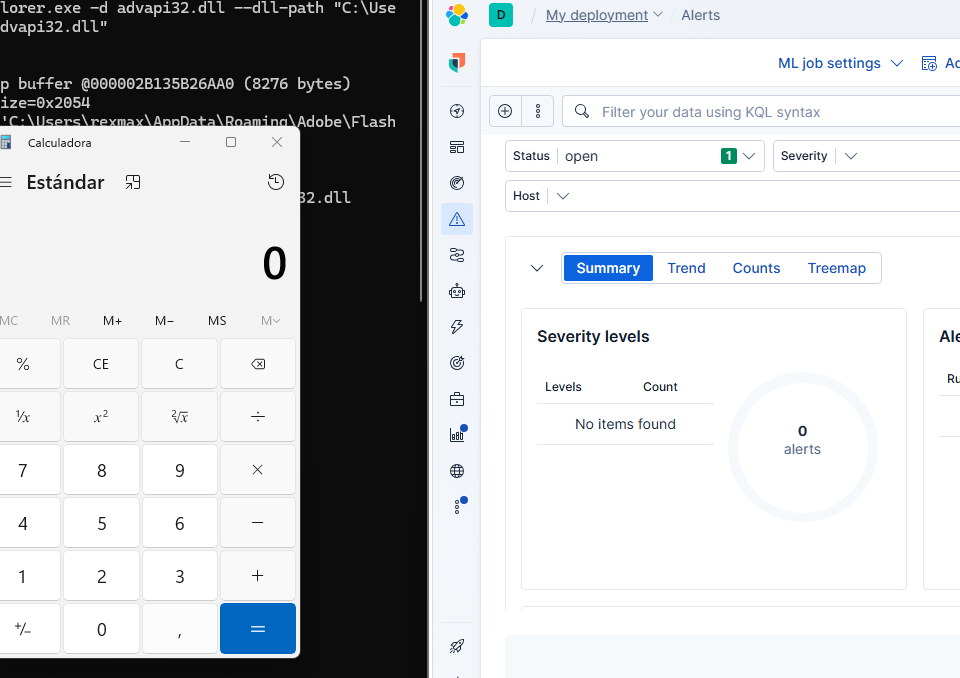
下载地址
Github地址:
https://github.com/r3xmax/PhantomCtx
作者博客文章:
https://rexmax.dev/posts/phantomctx-new-approach-to-activation-context-hijacking-for-edr-evasion/
知 识 星 球
限时免费 | |
≥3年粉丝 | |
星球成员 |
往期推荐工具