免费加入 | |
≥3年粉丝 | |
星球成员 |
现在只对常读和星标公众号才展示大图推送,建议大家把“Hack分享吧”设为星标,否则可能看不到了!
告别命令行取证地狱:LovelyMem 让内存分析像逛浏览器一样简单
一句话介绍
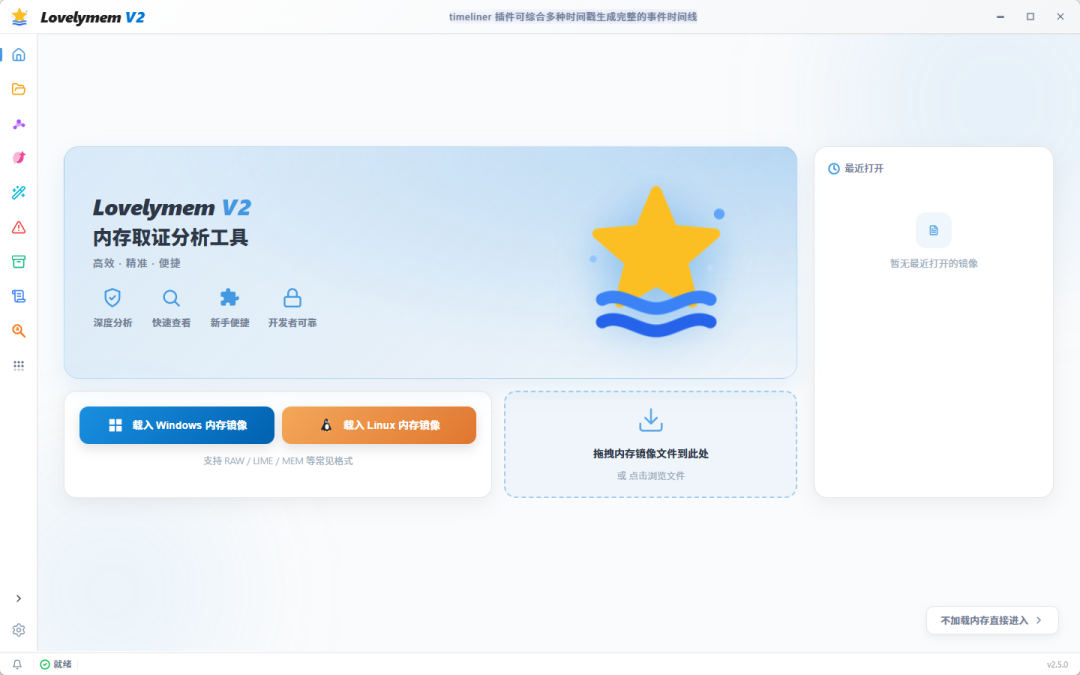
LovelyMem 是一款面向 Windows 的桌面内存取证工作台,由开发者 Tokeii0 打造。它将 MemProcFS、Volatility 2/3、MemNixFS、调查视图与 AI 取证 Agent 整合到统一界面中,让你不用在命令行、CSV 文件和多个查看器之间反复横跳。
项目地址:https://github.com/Tokeii0/LovelyMem
从 Python 到 Rust:V2 的脱胎换骨
LovelyMem 最初是一个基于 Python 3.10 + PySide6 的取证工具,虽然功能实用,但存在性能瓶颈和架构局限。V2 版本不是简单的界面换皮,而是从底层重新构建:
核心能力一览
Windows 内存取证
集成 MemProcFS、Volatility 2 与 Volatility 3,覆盖系统、进程、线程、模块、网络、文件、注册表、服务、驱动、内核对象及浏览器痕迹等分析维度。
Linux 内存取证
通过 MemNixFS 和 Volatility Linux 模式,分析 LiME、AVML、ELF 等 Linux 内存转储。
统一调查工作区
CSV 结果直接嵌入主界面,配合进程树、网络连接、句柄、服务、模块、驱动、NTFS 文件树、注册表和 EVTX 等专用视图,一站式完成调查。
证据检索与时间线
高性能字符串搜索、文件工作区、进程关系视图、时间关系视图、Super Timeline 和 IOC 提取,帮你从海量数据中快速锁定关键证据。
规则驱动分析
支持 YARA 扫描、规则校验、内置与外部告警规则,以及针对结构化结果的列提示和风险检查。
AI 取证 Agent
可选的工具调用 Agent,可协助文件浏览、搜索、CSV/注册表分析及 Volatility 调用。支持 OpenAI 兼容接口、Anthropic 和本地 Ollama,用户自配提供商。
独立取证工具箱
高性能字符串搜索 EXIF 元数据查看与导出 内存镜像图片提取 图片隐写与位平面分析 Super Timeline 多源时间线 原始内存图像可视化与熵分析 SQLite 只读查看器 Hex 大文件分块查看器 IOC 提取器 注册表 CSV 取证分析
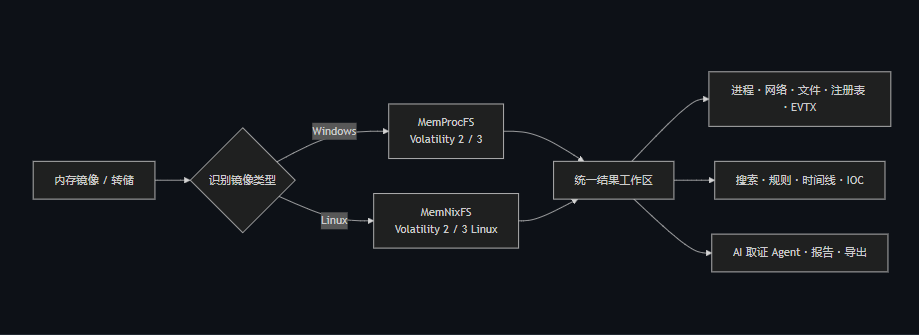
工作流:从镜像到报告
整个流程在本机完成,工具链下载和 AI 调用是仅有的网络请求来源。
快速上手
方式一:直接下载(推荐普通用户)
Windows x64 用户从 Releases 页面 下载独立 EXE,开箱即用。
还有功能更强大的 V3 版本 可选。
方式二:源码编译(推荐开发者)
环境要求:Windows 10/11 x64、Node.js 20+、Rust stable、Microsoft C++ Build Tools、WebView2 Runtime。
工具链配置
打开 设置 → 工具链配置,可探测本机已有路径,也可逐项或批量下载缺失工具。支持一键下载的工具包括:
Python 3 / Python 2 MemProcFS(需额外安装 Dokany 2) Volatility 2 / Volatility 3 MemNixFS(需额外安装 WinFsp)
下载器内置安全保护:仅允许 HTTPS、强制 SHA-256 校验、暂存目录安全解压、安装失败自动回滚,不修改系统 PATH。
安全边界须知
内存镜像解析和取证流程在本机执行 工具链下载、符号获取和用户配置的 AI 提供商会产生网络请求 AI Agent 可能将提示词或证据内容发送到用户配置的服务,启用前请确认数据处理政策 API Key 存储在 %APPDATA%\lovelymem-v2\settings.json,请注意文件访问权限仅分析你拥有或已获得明确授权的设备、镜像和数据
技术栈
适用场景
应急响应:快速分析内存镜像,定位恶意进程和网络连接 CTF 竞赛:Misc 内存取证题目的一站式解题工作台 安全研究:内核对象、驱动、浏览器痕迹的深度分析 数字取证:从证据检索到报告生成的完整工作流
常见问题
这篇是作者记录的 Lovelymem 通用配置教程和常见问题处理 合集,内容不长,按步骤来基本都能跑通。
知 识 星 球
免费加入 | |
| |
星球成员 |
往期推荐工具