OKTOS - AI红队后渗透平台

作者:Hack分享吧 发布:2026-08-14 08:30 收录:2026-09-07 18:16 1 次阅读 约 880 字
摘要:采用了模块化设计,支持 BOF 动态加载、多信道异步通信与内存免杀,内置的 AI 助手可辅助编排或自动执行后渗透任务,为红队提供隐蔽、高效、智能的作战能力。
推荐理由:本文涵盖「OKTOS」、「AI红队」、「后渗透平台」等多个主题,重点关注 OKTOS。
Ima知识库名称
加入条件

潇湘信安协同知识库(更新~ing!)

免费加入

潇湘信安学习资料库(更新~ing!)

≥3年粉丝

潇湘信安内部知识库(更新~ing!)

星球成员


项目简介

Oktos 是一款红队后渗透平台,作为 XRED.TEAM 的一部分。它采用了模块化设计,支持 BOF 动态加载、多信道异步通信与内存免杀,内置的 AI 助手可辅助编排或自动执行后渗透任务,为红队提供隐蔽、高效、智能的作战能力。

本项目是完全 Vibe Coding 的,没有一行人类代码。感谢 AI 的蓬勃发展,让我对 C2 的一些设计与想法能够得到快速验证。

注意:本项目是一个没有经过充分 review 和测试的半成品玩具!不要将这个项目用于真实目标,很容易丢失控制权。


快速使用

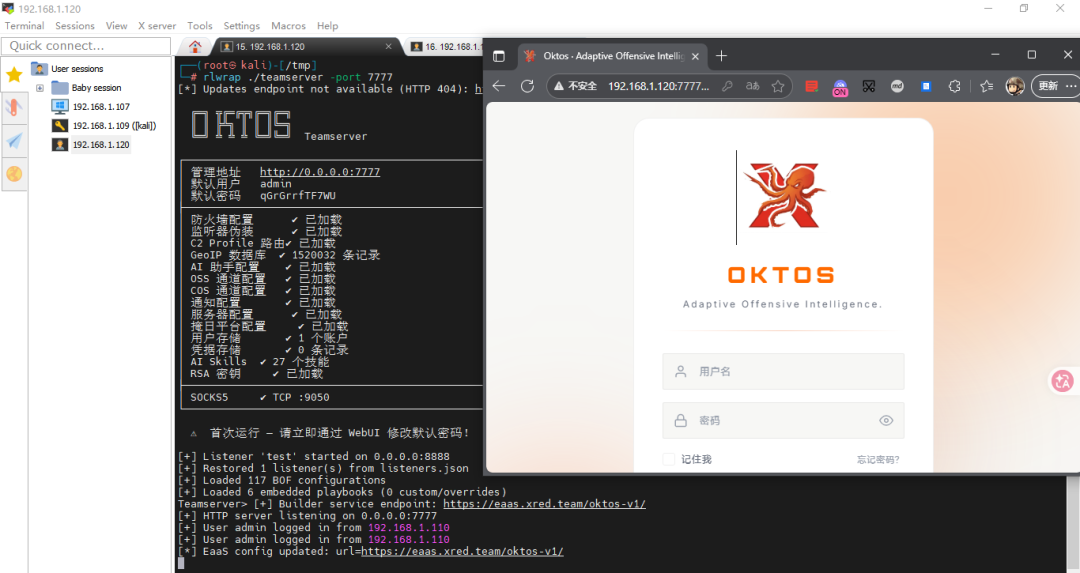
执行以下命令下载项目并执行teamserver,默认管理端口为 8080,可通过 --port 参数指定。

git clone https://github.com/1y0n/oktos.gitunzip teamserver_linux-amd64_0.1.1_20260805.ziprlwrap ./teamserver -port 7777

另外我们在首次启动成功后会生成一个随机密码,可登录管理页面的“用户管理”处修改密码。


Teamserver下的一些命令,这里我就不过多详细介绍了,自己去看下吧,集成了挺多实用的BOF...!
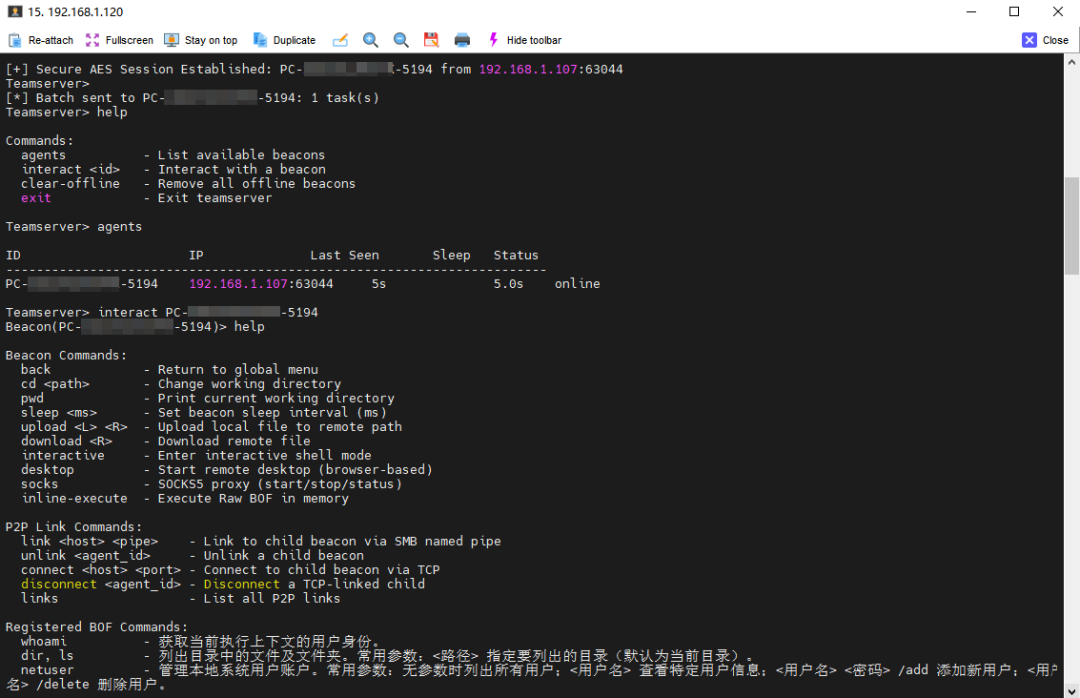

功能展示
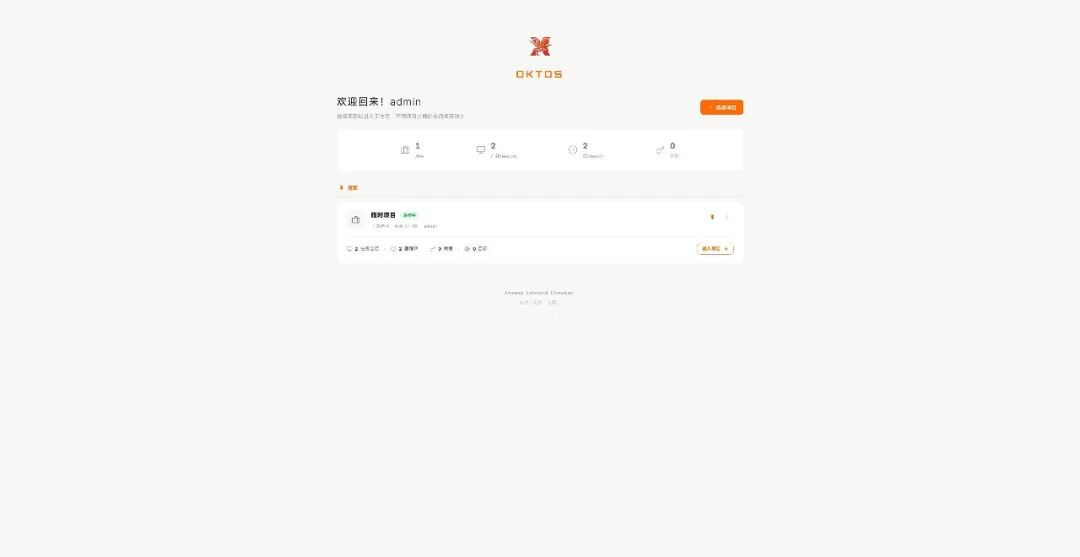
项目管理界面
平台使用“项目”区分不同的会话,不同项目中的会话和一些数据是相互独立的:

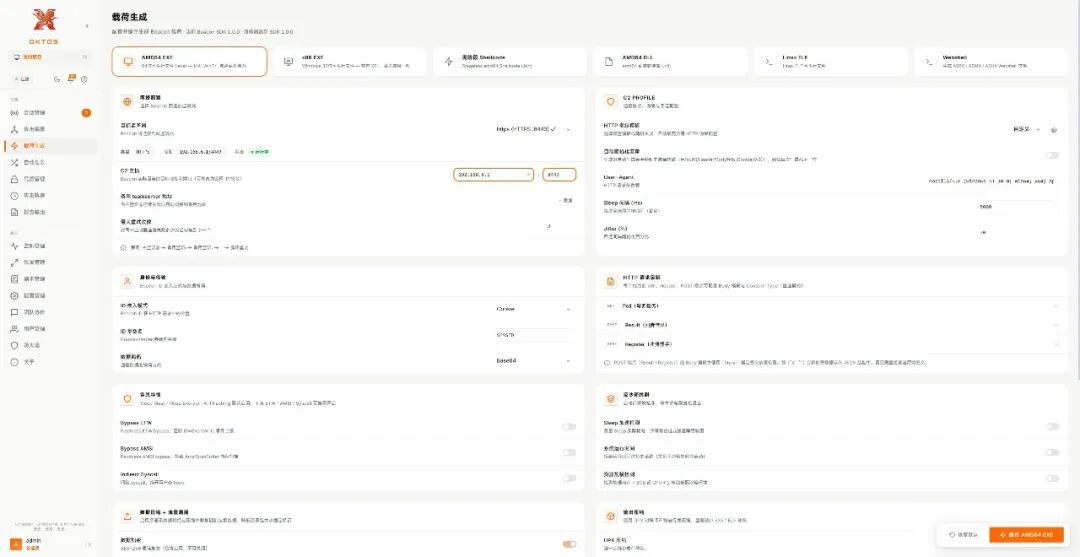
载荷生成页面
目前支持 Windows(x86, amd64, shellcode)、Linux(amd64)、Webshell(.net)格式:

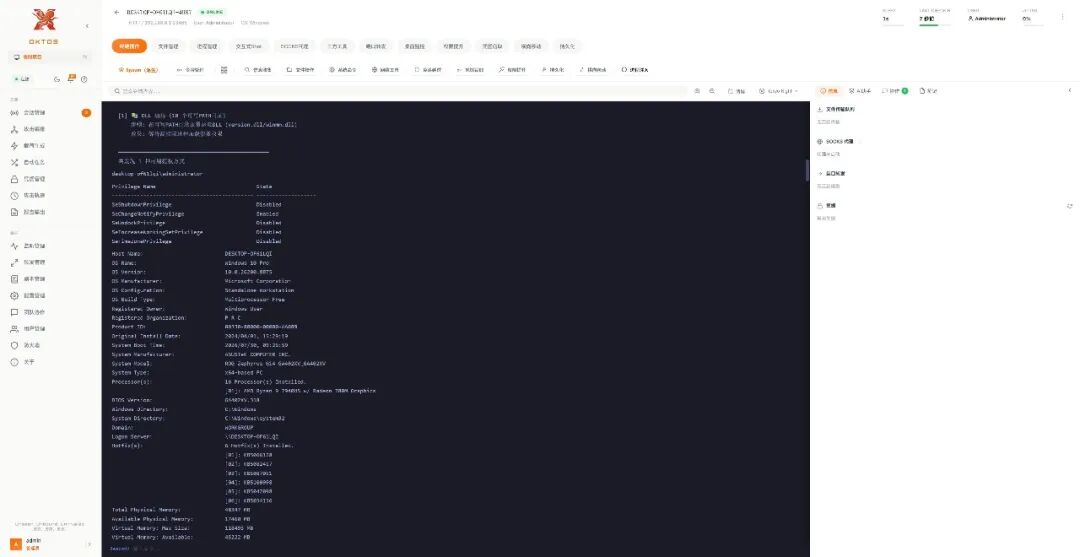
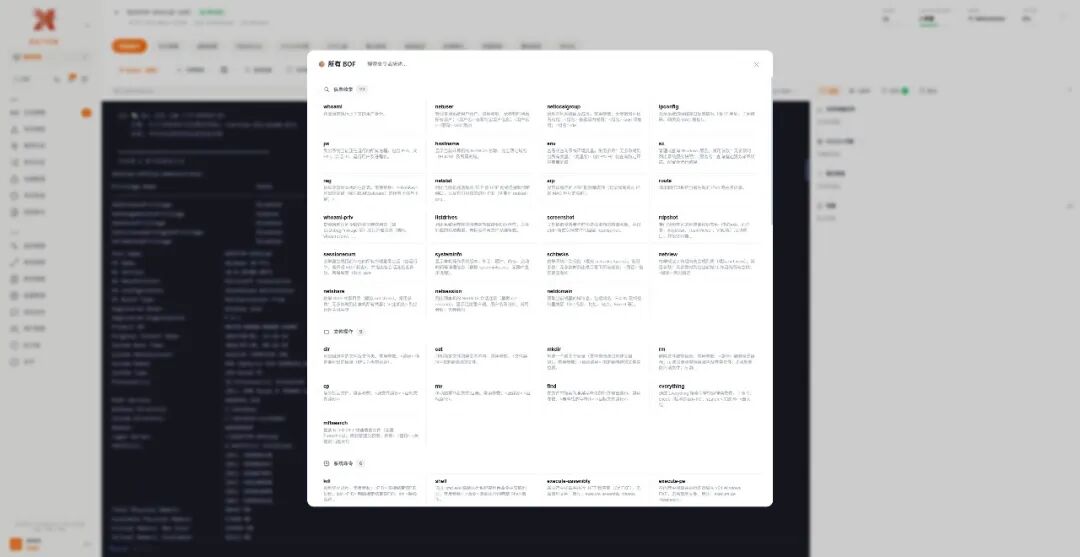
会话详情页面
对于 Windows 会话,默认使用 bof 执行指令,所以大部分命令不会出现子进程,避免基于进程链的检测:

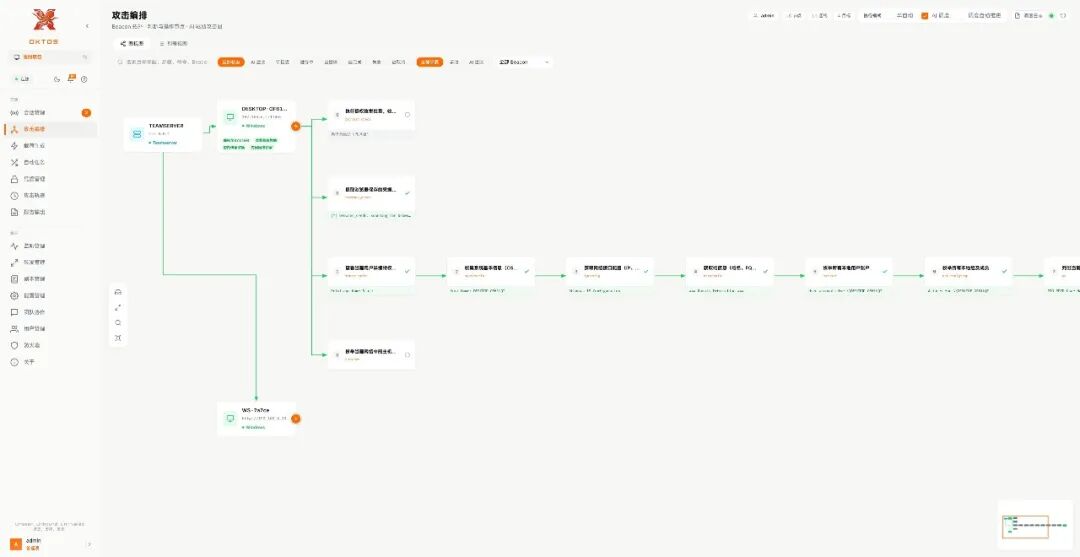
攻击编排页面
将攻击路径可视化,你可以手动设定目标并执行,也可以完全交给 AI 规划和执行:

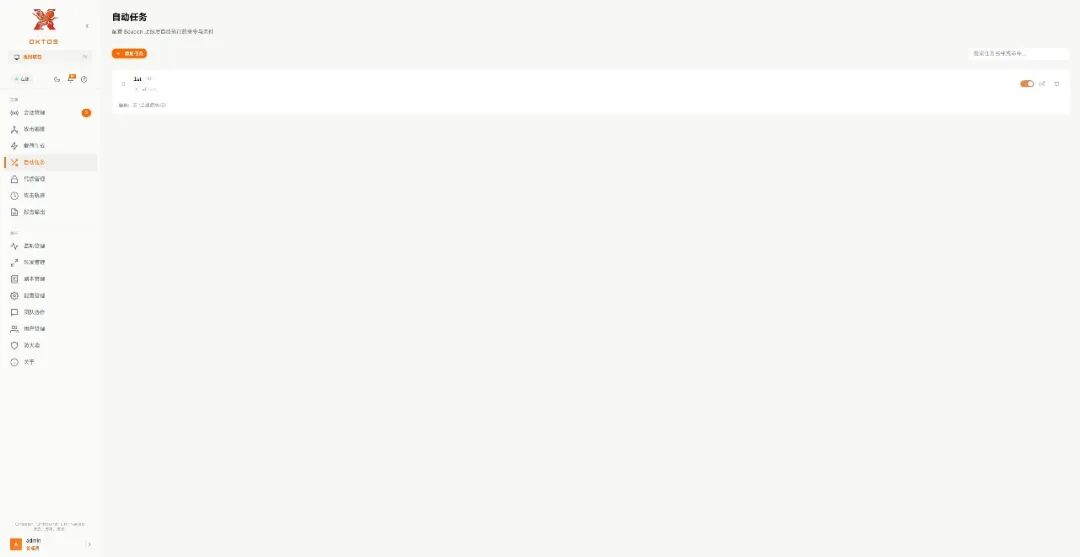
自动任务页面
会话初次回连时,可立即自动执行特定命令,防止会话丢失:

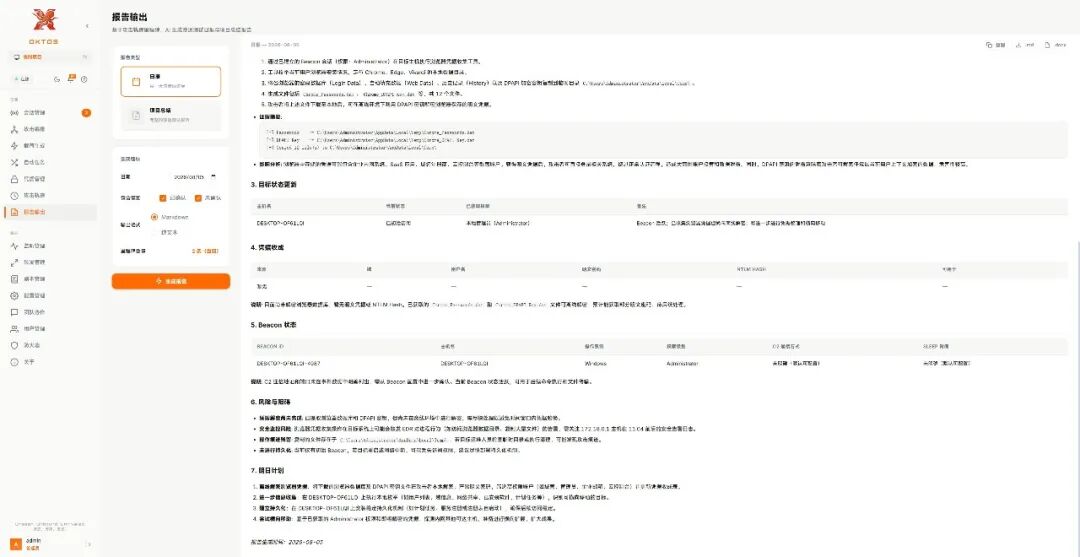
报告生成页面
借助 AI 自动生成报告:

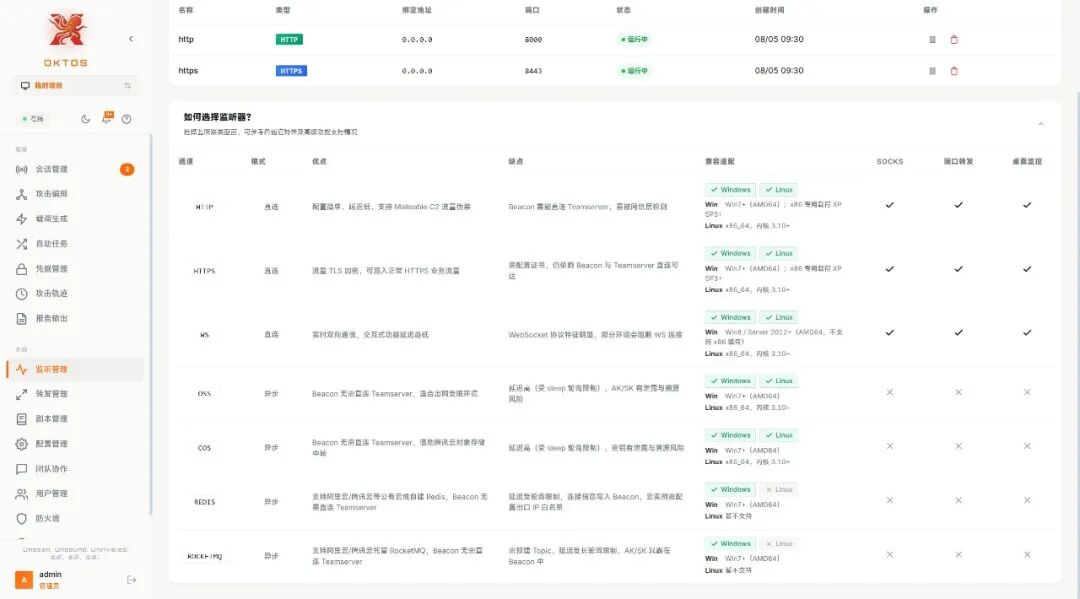
监听管理页面
支持http(s)直连,同时支持借助公有云渠道进行异步连接,使用可信域名隐藏自身:

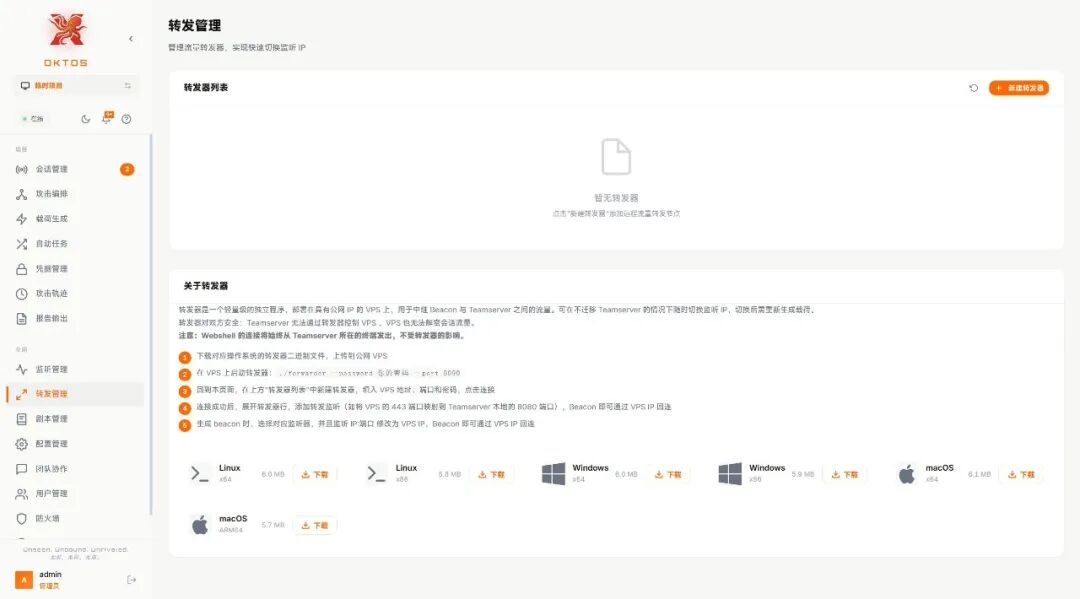
转发管理页面
可在不移动 teamserver 的情况下,快速切换监听 IP 地址:

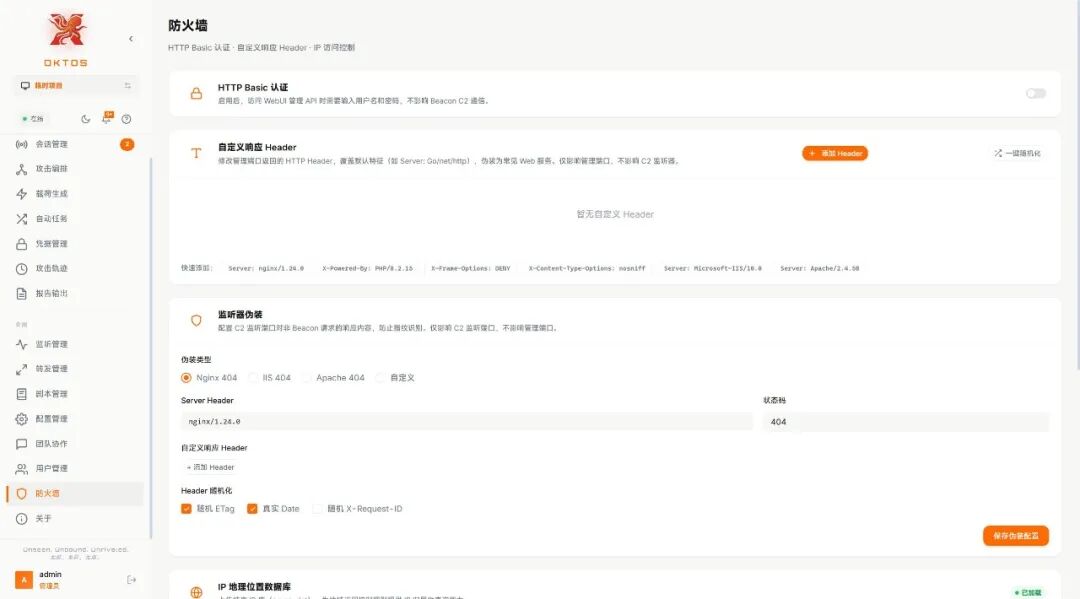
防火墙页面
可配置多种规则保护 teamserver 自身:

下载地址

点击下方名片进入公众号

回复关键字【260814】获取下载链接


知 识 星 球


星球已过800人,暂不再发放优惠券,如还有需要的师傅可加我VXS_3had0w等你一起来学习...!

Ima知识库名称
加入条件

潇湘信安协同知识库(更新~ing!)

限时免费

潇湘信安学习资料库(更新~ing!)

≥3年粉丝

潇湘信安内部知识库(更新~ing!)

星球成员


往期推荐工具

红队必备:不进系统,扒光虚拟机所有密码

微信小程序捡洞神器:自动反编译+扫密钥

Everything 这两大新功能太牛了!

把AI大脑装进BurpSuite,自动挖洞来了!

高级WebShell管理与后渗透神器

263+上传漏洞检测与绕过工具

ProxyBridge (Proxifier替代工具)

基佬的"自动化"渗透测试扫描工具

最好用的下一代目录爆破工具

转载声明:本文转载自原发布平台 (作者:Hack分享吧), 原文标题《OKTOS - AI红队后渗透平台》, 查看原文。 版权归原作者及原发布平台所有,本站仅作收录与展示,未对正文内容作实质性修改; 若涉及侵权请联系本站处理。