11 月 16 日,去中心化永续合约交易平台Lighter异常流出约1039万USDC。11月17日,Lighter发布调查报告,确认此次大额资金流出由某交易者账户的 API 密钥泄露引起。
而密钥泄露是因为该交易者使用了非官方Lighter SDK的不安全签名代码。该代码重复使用了签名nonce,导致私钥可以从公开数据中恢复。Beosin对本次攻击及被盗资金流向的分析如下:
一、漏洞及攻击流程分析
Lighter 上的每笔交易都由 API 密钥的签名授权。每个签名都使用名为为 nonce 的一次性随机值,该值每次都必须是唯一且不可预测的。如果使用相同的nonce和相同的密钥对两笔不同的交易进行签名,任何人都可以根据这两个签名计算出API密钥。以Schnorr签名为例,当同一个密钥d,复用nonce k签署不同的消息s,其结果如下:
两式相减,nonce 被消去:
攻击流程:
(1) 因为API 密钥可以将资金发送到其自身账户的子账户,而账户创建的公共资金池也算作一个子账户。此次API密钥泄露后,攻击者首先利用受害者的密钥创建了一个公共资金池
(2) 随后攻击者在其控制的账户中铸造该池子的大量份额
(3) 将受影响账户的资金转移到资金池中,增加净资产值,而无需发行新的资金池份额
在平台看来,这是一次正常的同地址内部划转。它不增发份额,也不改变持有人结构,唯一的结果是池子总资产增加了。份额数没变,但每份的净值却增加,攻击者由此获利。
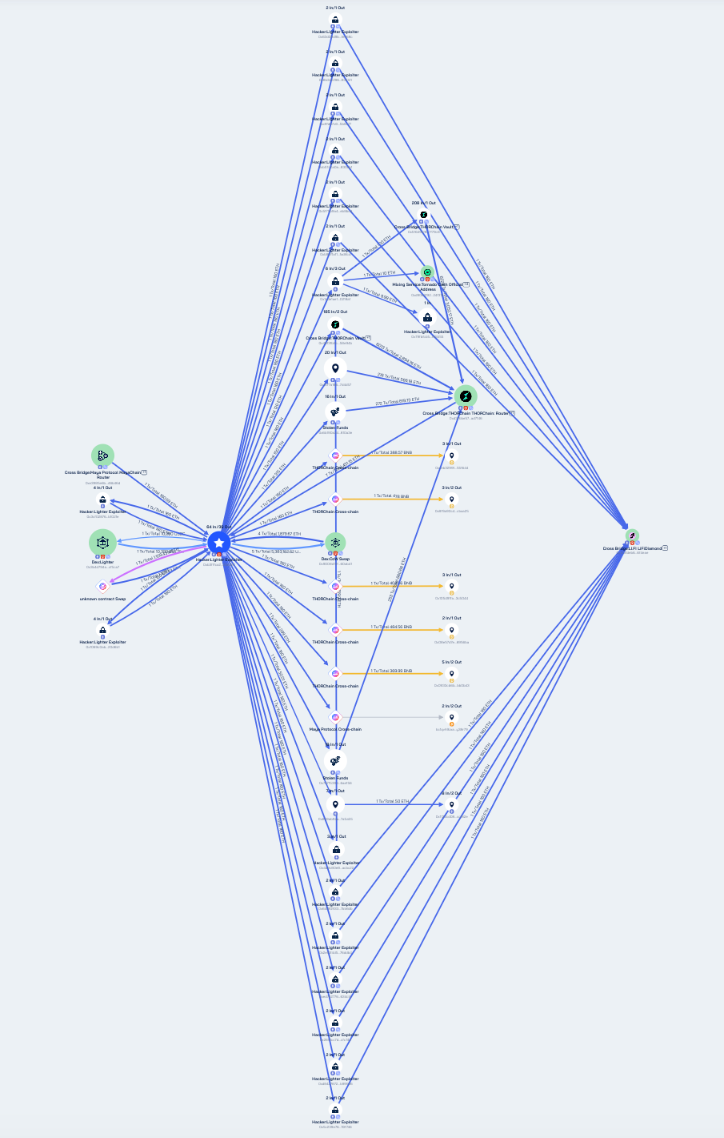
据 Beosin Trace 分析,攻击者从Lighter平台提取约 1039万 USDC 后,利用 CoW Protocol 将所有 USDC 兑换成约5400枚ETH,随后主要以每笔160枚ETH的数额将资金分散转移至多个地址:可确认的被盗资金流向中,约800枚ETH通过Thorchain兑换成BNB,约299枚ETH通过Thorchain兑换成BTC。此外,共计1920枚ETH通过跨链桥Li.Fi,兑换成Arbitrum网络的USDC,随后再存入Hyperliquid买入XMR现货。目前,攻击者相关地址已被全部标记,Beosin Trace将持续监控所有被盗资金动态。Beosin是一家领先的区块链安全与监管合规科技公司,专注于智能合约安全审计,区块链反洗钱及虚拟资产犯罪调查与追踪。凭借深厚的区块链智能分析技术和实战经验,Beosin已为全球20多个国家和地区的监管与执法机构、200多家虚拟资产服务商以及4500多家Web3项目提供“一站式”区块链合规产品+安全服务。欢迎点击公众号留言框,与我们联系。