11月7日,Keplr钱包发出警告,使用Google或Apple登录方式创建的钱包出现了未经所有者授权的代币转出,随后确认该行为是负责钱包登录服务的Web3Auth开展的救援行动。Web3Auth因其系统漏洞,导致通过使用其服务注册Keplr钱包的用户资产被盗。
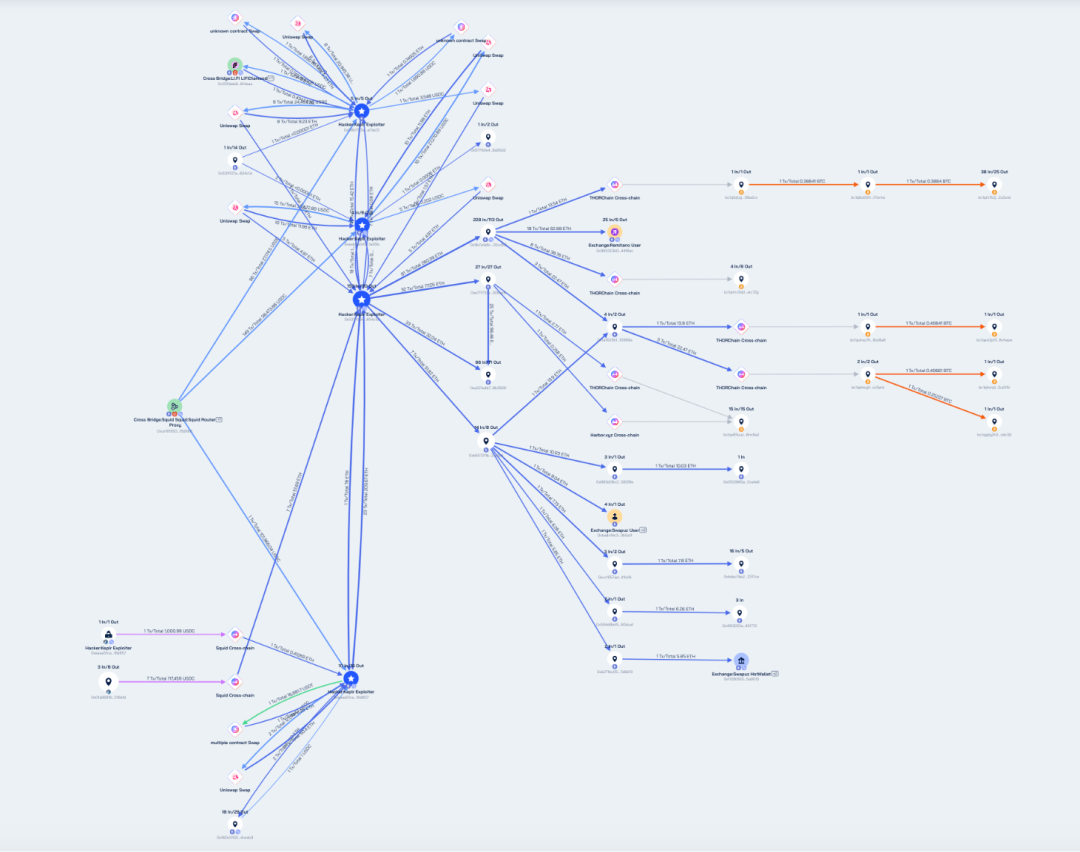
截至11月12日,被盗金额超过180万美元。目前攻击者仍在盗取用户资金,Keplr钱包用户应尽快将资产转移至通过全新助记词创建的地址或硬件钱包账户。Beosin对本次攻击的分析如下:
一、Web3Auth 分析
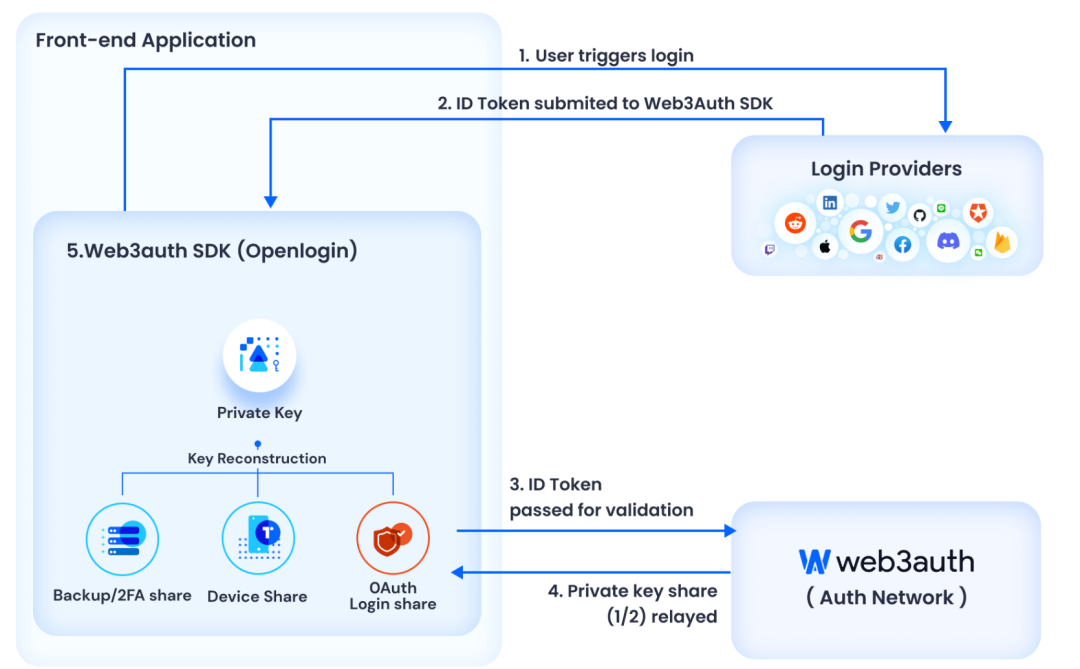
Web3Auth是一家为 Web3 应用提供登录服务的公司,支持在多种平台上使用OAuth (Google,Twitter,Discord)登录,使得用户能在一分钟内使用熟悉的身份验证方式访问 Web3 应用。Web3Auth改变的是私钥如何保存、恢复和使用,用户不必直接管理助记词,也能使用钱包。
https://docs.metamask.io/embedded-wallets/architecture/
其运作流程主要分为社交登录和密钥管理2部分:
1. 社交登录
用户使用 Google 或其它社交媒体账号登录,登录成功后会返回经过签名的身份凭据,例如 ID Token。Web3Auth 的认证基础设施验证凭据,包括发行方、目标应用、有效期和用户标识等。通过验证后,Web3Auth 系统把这个身份关联到对应的钱包密钥体系。
2. 密钥管理
目前,Web3Auth有2种密钥管理架构:Shamir Secret Sharing (SSS) 和 Multi-Party Computation (MPC)。2种架构的唯一区别在于,在使用/登录期间,MPC 不会重建用户私钥,因此本文主要分析SSS架构。
以典型的 2-of-3 方案为例,SSS架构利用多项式生成三个密钥分片,任意两个可以恢复私钥,只有一个则无法恢复。一个简化表达是:
其中 k 是私钥,a 是随机数。三个分片是这条函数在不同位置的值;任意两个点能确定这条直线,从而求出 f(0)=k 。
在当前官方 SSS 文档描述的模型中,分片角色包括:
- 设备分片:保存在用户设备上。
- 加密保存的分片:通过认证基础设施提供的能力解锁。
- 恢复分片:用于设备丢失或恢复,具体形式取决于产品配置。
从以上分析可以看到,这次事件中可能出现问题导致钱包私钥泄露的环节有身份认证、分片读取、签名授权3个环节。目前,Web3Auth 确认了其基础设施出现问题,但尚未公开具体是哪一环节存在漏洞。
- 0x531f1D541Fec4a6a6439E7651620F66F8D854c1d
- 0xeaaa5fca4c7daa7bb99b3ece6da68040f916d857
- 0x08b7173a877e2ac83727550a5a355ae89aaf3e23
- 0xeeb6a049c69eb1ffe98745260b563b8edd1af29c
三、安全建议