检材密码:=zxky_rvQyv*4VnD2sqW?J!F&TmAcT8$9JgtPZsW?uV*_Smyp*PB+7S?sV-9%FTkTaAC
Hcd9A*aTHKh*rE78m=@?*4aaJdD!6QM$Xa7c56uERjM7C=7L?Zb2YQCernMA
如果觉得阅读不便可移步:https://www.cnblogs.com/lyydbk/p/23685196
碎碎念
今年的美亚也是结束了,想起来第一篇文章就是从去年美亚个人赛开始,账号建立至今也已经快一年了,时间过得还是非常的快啊!很荣幸能被学生组团体赛冠军在ppt上分享,以后肯定还是会持续输出优质内容供大家观看,保持古法取证人的浪漫~
使用的工具
1.VeraCrypt
2.qiko3.0取证智能体
3.一个迅速的解压工具,7-zip、bandzip等
4.数据库工具,navicat、DB Browser等
5.时间戳转换工具,Dcode
6.流量分析工具,lovelyspark、wireshark等
题目解析
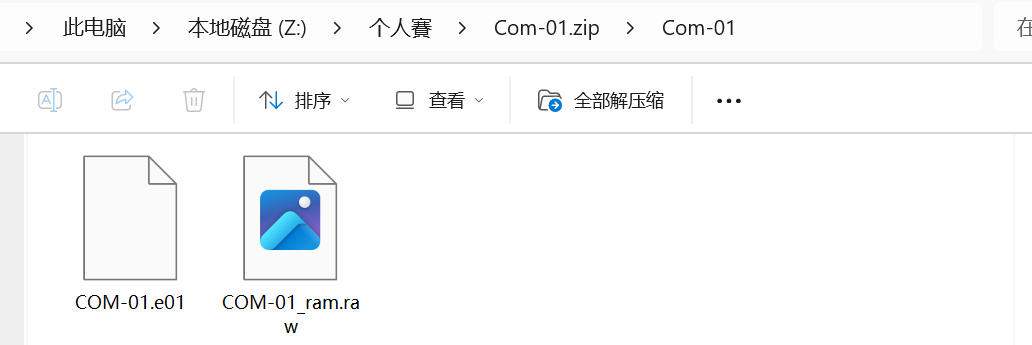
这次的个人赛全是压缩包,所以我们不能一股脑全丢给分析软件,而是先看看压缩包里的内容,果不其然,压缩包里放的镜像,得先去解压一下
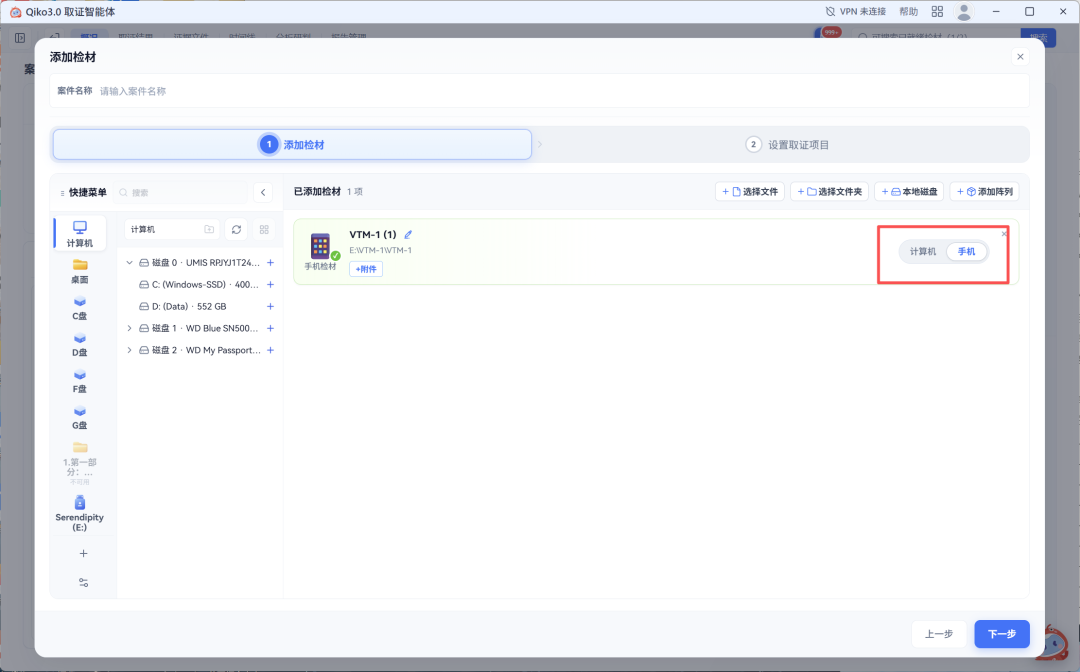
用qiko挂载的话记得手动选一下手机
受害人1的手机(VTM-1)
手机的话其实你看压缩包,他就只有两个文件夹,所以解析不解析都一样,也可以翻文件
1.POON Chi-ming 通过哪个社交媒体 APP 与诈骗分子进行视频通话
TELEGRAM
直接看那几个照片就可以了,顺便就把第三题做了
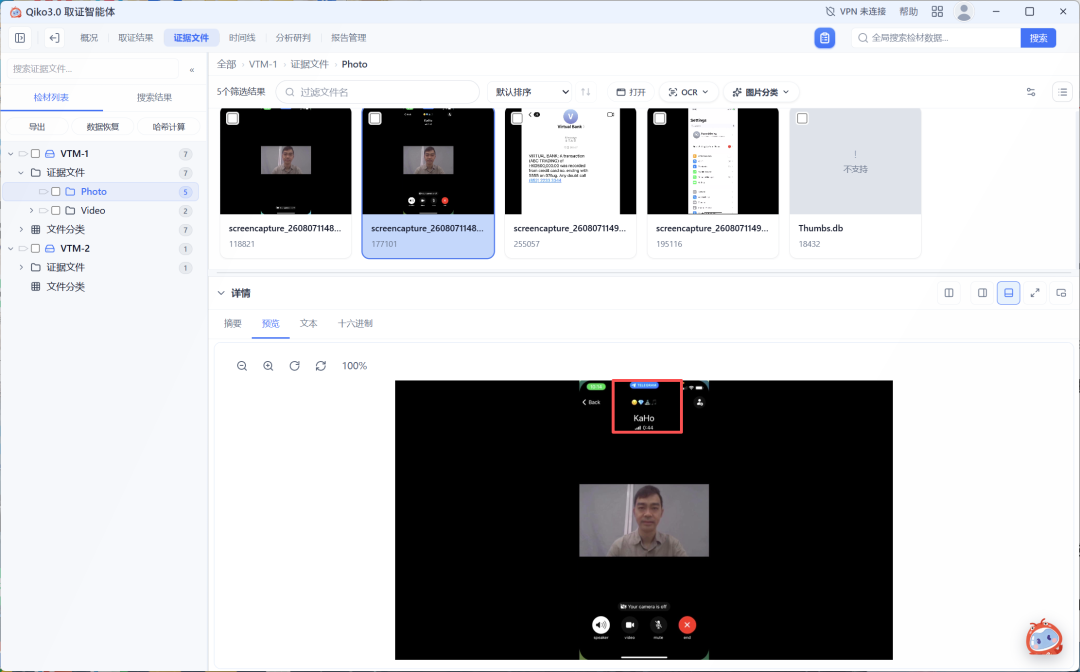
2.POON Chi-ming 收到信用卡消费消息的时间
AUG-07_0947
也是在图片里看到
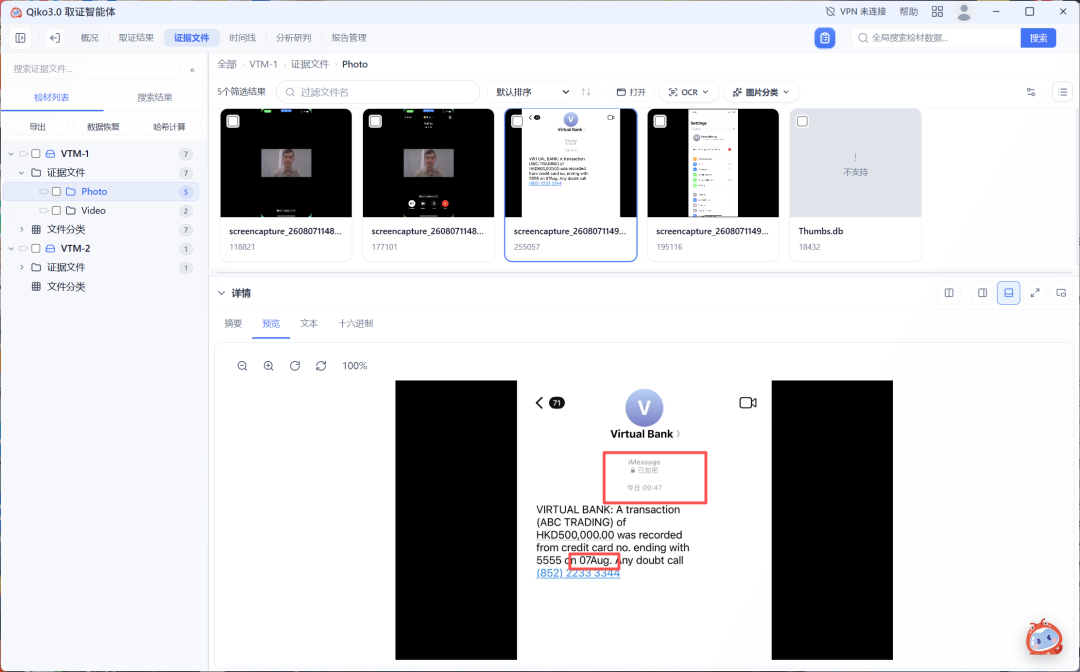
3.POON Chi-ming 通话记录中,诈骗分子来电时显示的名称
KaHo
见第一题
受害人2的手机(VTM-2)
4.诈骗分子安排 SIU Wai-shing 参加投资讲座的时间
14:00
这个检材就一个mp4,直接看就好了
直接拖动视频一点点看就好了
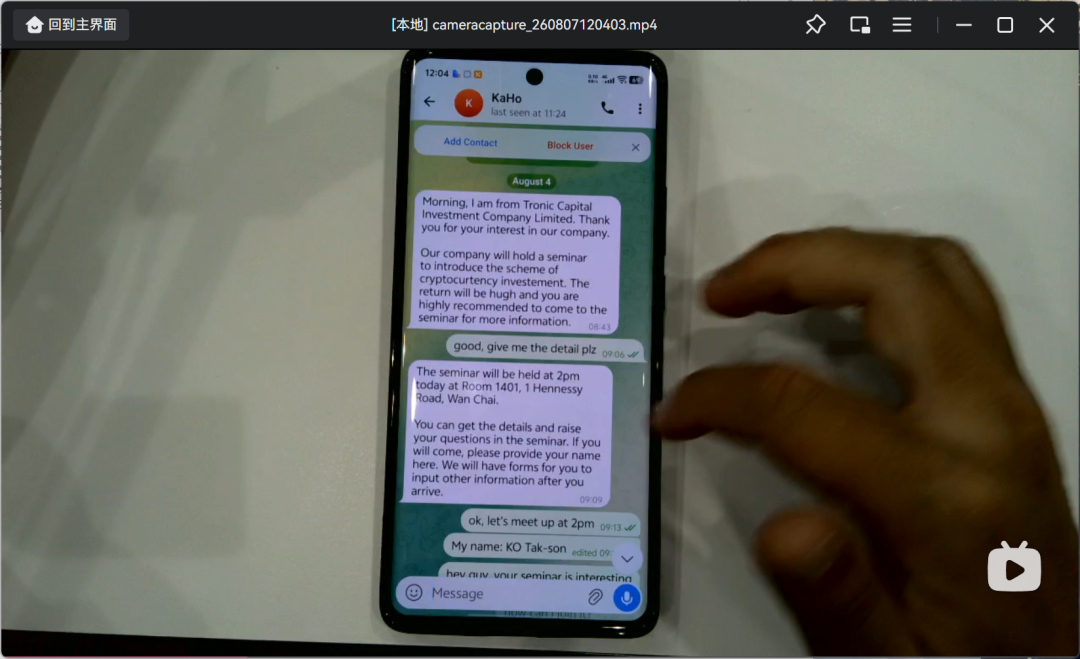
冯程手机(FC-01)
这里也是挂载的时候记得手动选一下手机
5.冯程向张美透露,他此前曾在哪里工作
A:银行
B:学校
C:科网公司
D:酒店
B
这里没有分析出什么东西,但是有个whatsapp(赛前超大更新了qiko没更新…现已更新)
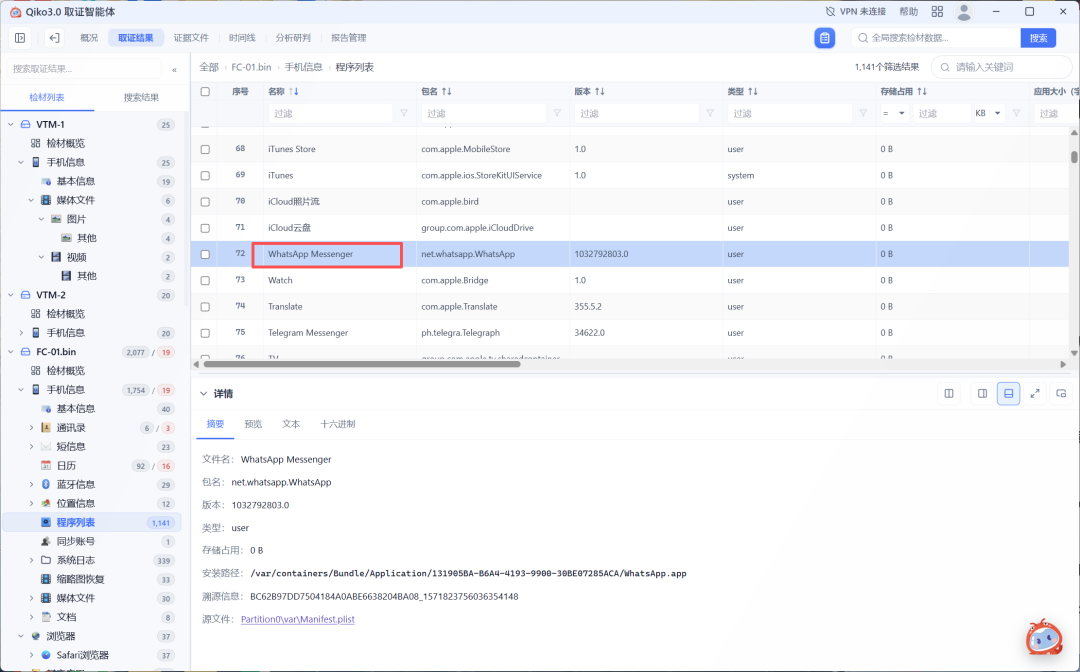
这里有个方式就是把他当做计算机再挂载一下,也可以看到whatsapp的解析
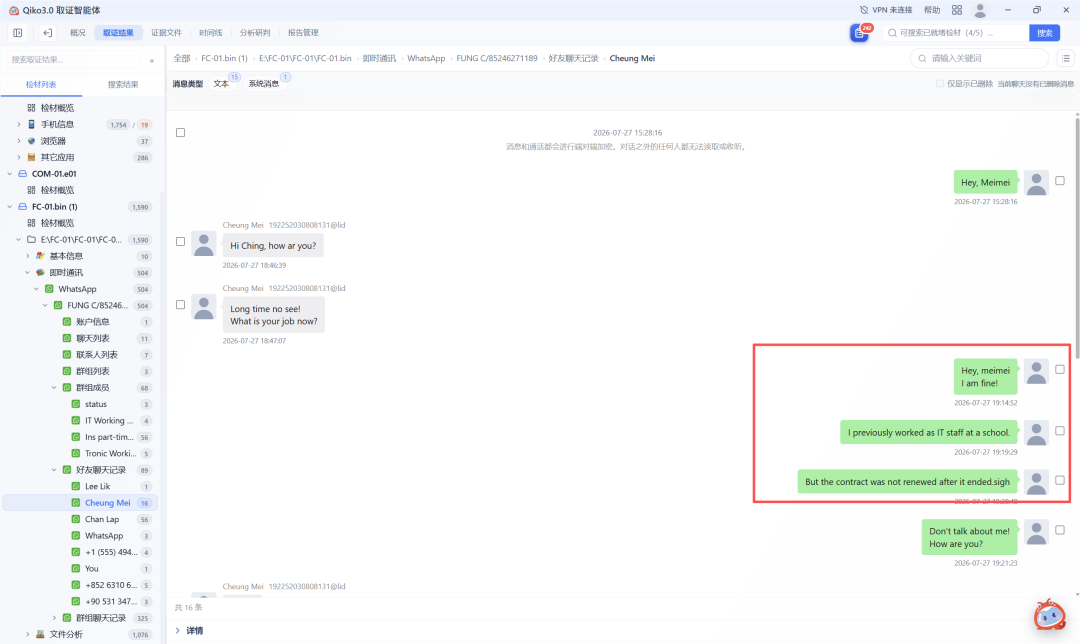
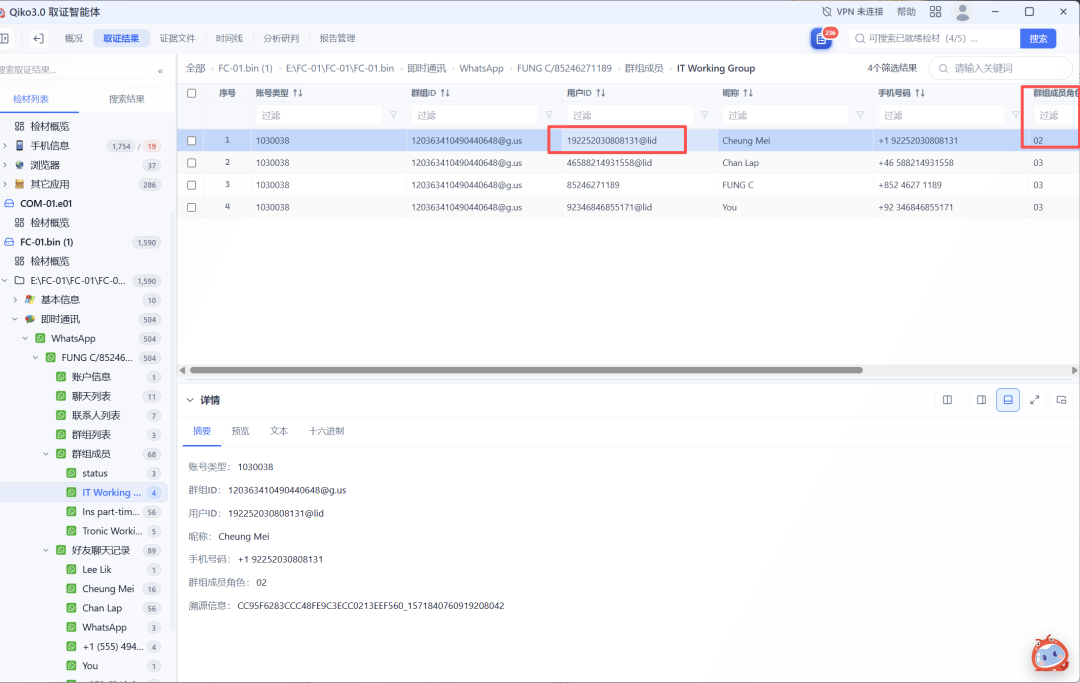
6.涉案群组「IT Working Group」建立者在数据库底层记录的账户标识符(JID / Creator JID)
192252030808131@lid
一个02剩下的都是03,02肯定是建立者了
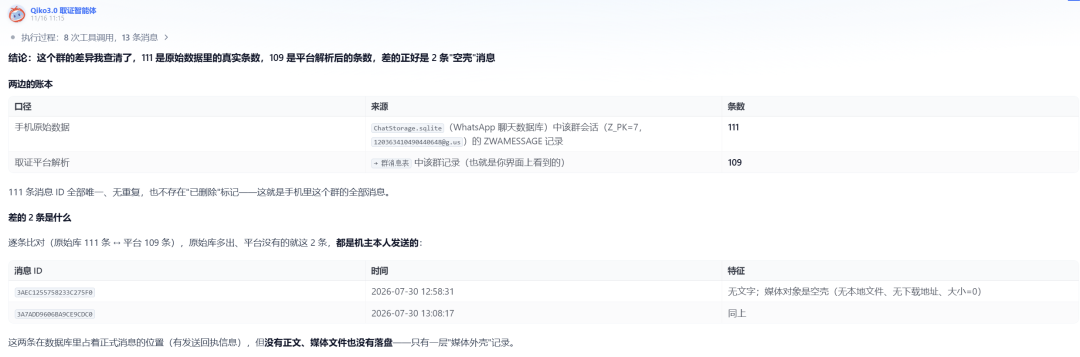
7.「IT Working Group」对话记录中,冯程手机记录的发送与接收消息总数(合计)
111
这里qiko和火眼看到是109条,但是正确答案和AI跑的话都是111,超大解析也是111
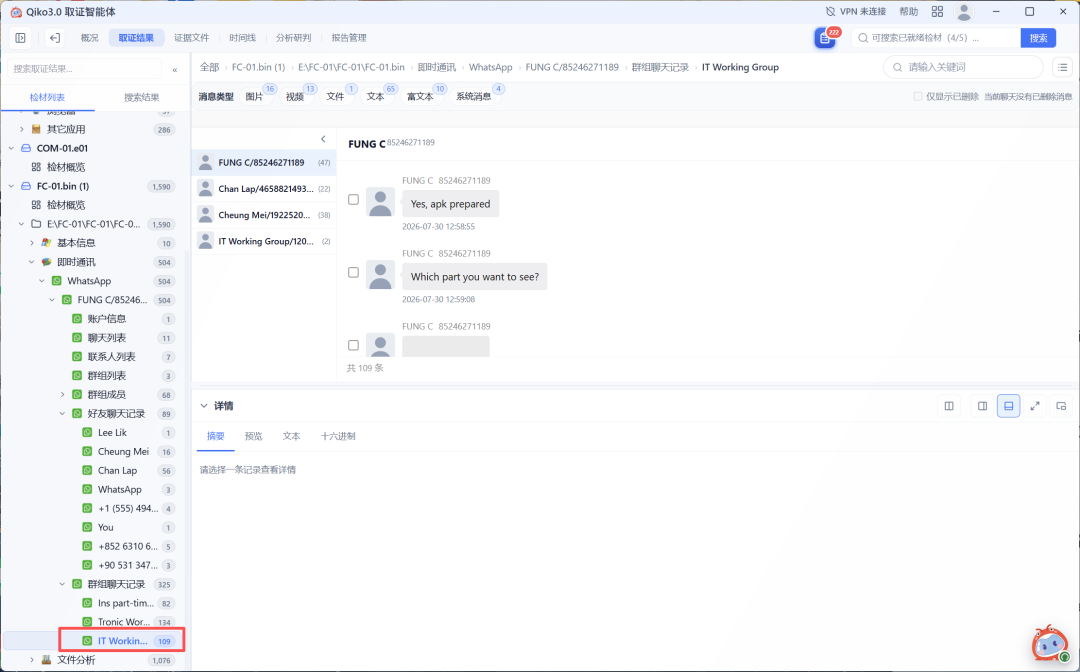
挺神奇的
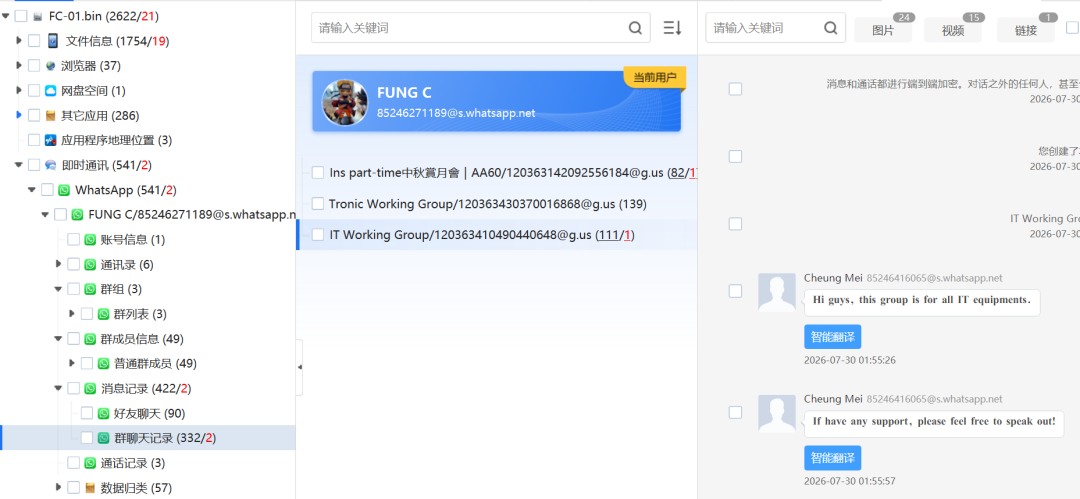
以下为qiko中全局问答告诉我的原因
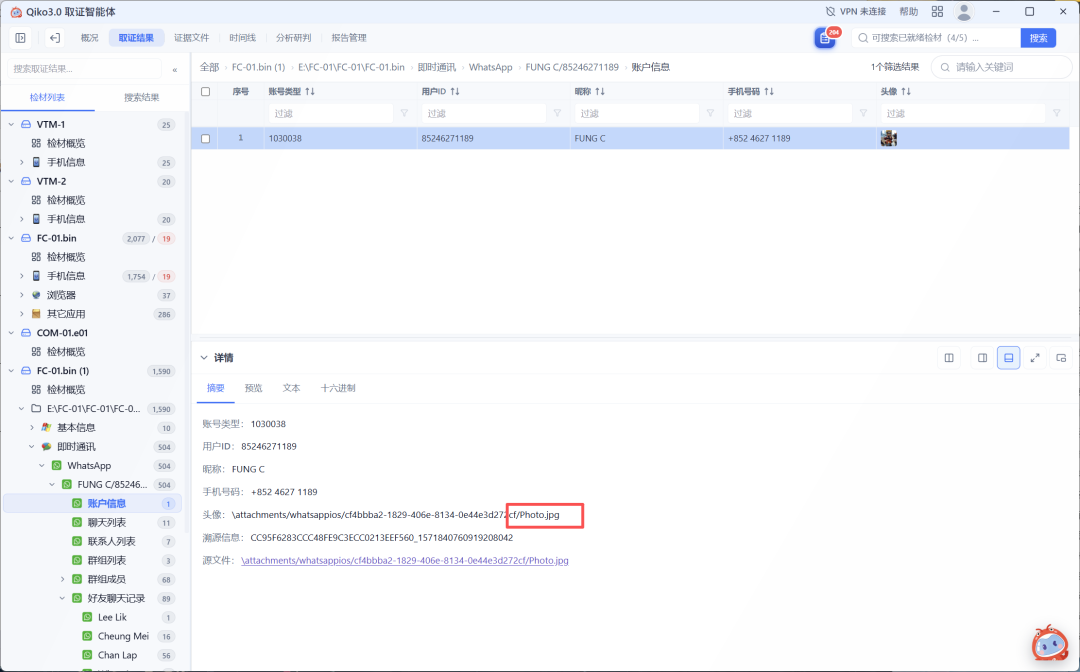
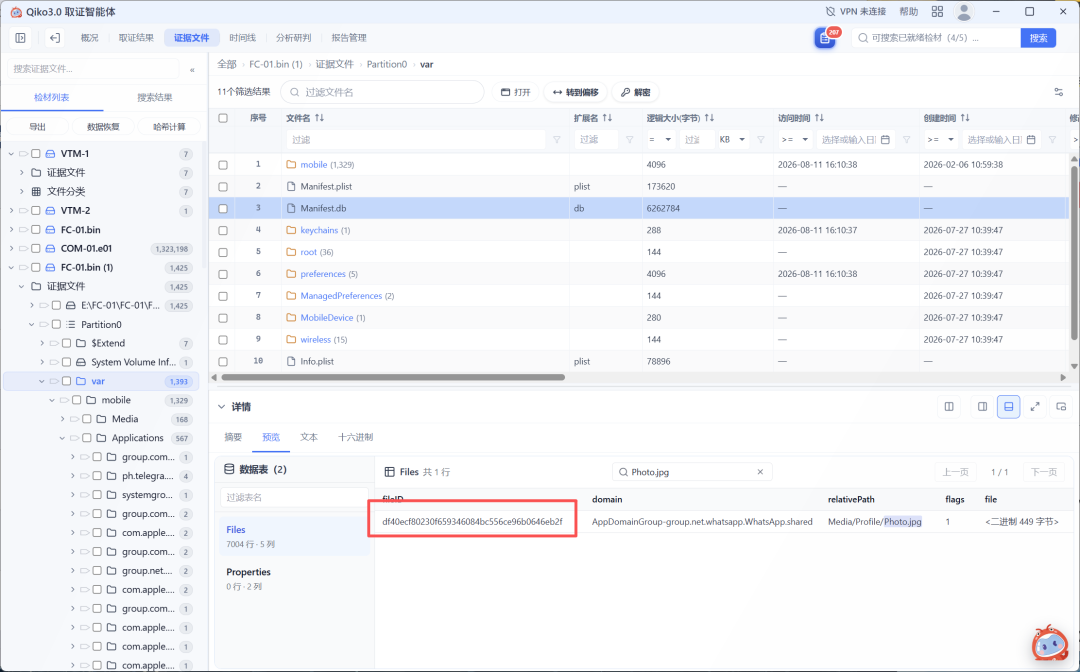
8.冯程 WhatsApp 个人头像原始图片在备份 Manifest 中对应的备份文件标识符 fileID
df40ecf80230f659346084bc556ce96b0646eb2f
在账户信息这里可以看到头像
知道图片名称,直接去manifest.db中去搜索即可
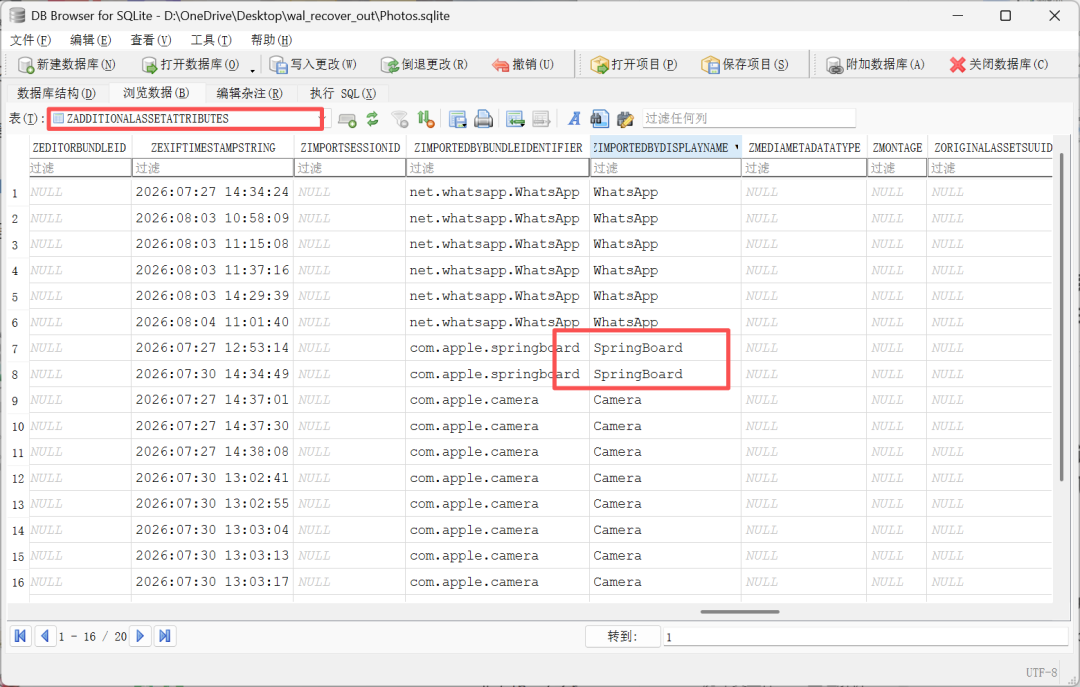
9.在拍摄或生成后不足 20 秒内即被迅速移至垃圾桶的照片
IMG_0001.PNG(标准答案IMG_0015.JPG)
在photo的数据库中没有看到任何有用的东西,所以就看看他的历史版本
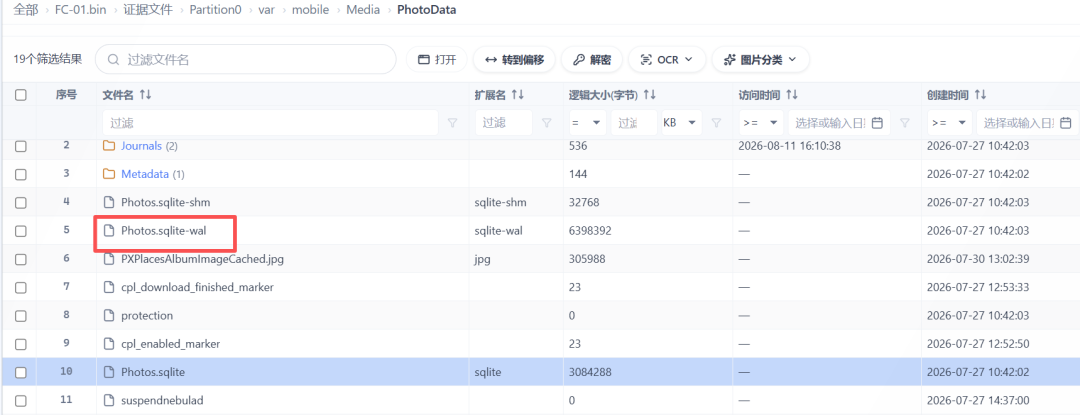
让ai写一个恢复脚本
python import argparse, os, shutil, sqlite3, struct, sys
try:
sys.stdout.reconfigure(encoding='utf-8', errors='replace')
except Exception:
pass
defparse_wal(wal_path):
data = open(wal_path, 'rb').read()
iflen(data) < 32:
raise ValueError('WAL 文件太小,不是有效 WAL')
magic, ver, psize, ckpt, salt1, salt2, c1, c2 = struct.unpack('>8I', data[:32])
if magic notin (0x377f0682, 0x377f0683):
raise ValueError('不是有效的 WAL 文件: magic=0x%x' % magic)
frame_size = 24 + psize
nframe = (len(data) - 32) // frame_size
frames = [] # (idx, page_no, dbsize, frame_offset)
commits = [] # 提交点的帧号(dbsize != 0)
for i inrange(nframe):
off = 32 + i * frame_size
pno, dbsize = struct.unpack('>2I', data[off:off+8])
if pno == 0:
break
frames.append((i + 1, pno, dbsize, off))
if dbsize:
commits.append(i + 1)
return data, psize, frames, commits
defframes_containing(data, needle_bytes, psize):
frame_size = 24 + psize
res = set()
start = 0
whileTrue:
i = data.find(needle_bytes, start)
if i < 0:
break
if i >= 32:
res.add((i - 32) // frame_size + 1)
start = i + 1
returnsorted(res)
defmain():
ap = argparse.ArgumentParser(description='SQLite WAL 历史快照恢复')
ap.add_argument('--src', default='wal_recover_input', help='源目录(含主库和 -wal)')
ap.add_argument('--dst', default='wal_recover_out', help='输出目录')
ap.add_argument('--db', default='Photos.sqlite', help='主库文件名')
ap.add_argument('--needle', default='IMG_0001', help='被删记录中的关键字')
ap.add_argument('--cut', type=int, default=None, help='手动指定截断帧号(默认自动)')
args = ap.parse_args()
db_src = os.path.join(args.src, args.db)
wal_src = db_src + '-wal'
ifnot os.path.exists(db_src):
print('找不到主库:', db_src); return1
ifnot os.path.exists(wal_src):
print('找不到 WAL:', wal_src); return1
data, psize, frames, commits = parse_wal(wal_src)
print('WAL 页大小: %d 字节, 总帧数: %d, 提交点数: %d' % (psize, len(frames), len(commits)))
needle_b = args.needle.encode('utf-8')
nframes = frames_containing(data, needle_b, psize)
print('包含 %r 的帧号: %s' % (args.needle, nframes))
ifnot nframes:
print('!! WAL 中没搜到该关键字,无法定位。可换 --needle 试试其他字符串。')
return1
f_last = nframes[-1]
if args.cut:
cut = args.cut
print('手动指定截断帧: %d' % cut)
else:
cand = [c for c in commits if c > f_last]
ifnot cand:
print('该关键字出现在最后一个提交点之后,无法通过截断恢复。')
return1
cut = cand[0]
print('最后一个含关键字的帧: %d ; 自动截断点(其后第一个提交帧): %d' % (f_last, cut))
os.makedirs(args.dst, exist_ok=True)
db_dst = os.path.join(args.dst, args.db)
if os.path.exists(db_dst):
os.remove(db_dst)
shutil.copy2(db_src, db_dst)
nbytes = 32 + cut * (24 + psize)
wal_dst = db_dst + '-wal'
withopen(wal_dst, 'wb') as f:
f.write(data[:nbytes])
print('已生成恢复副本: %s (截断 WAL 保留前 %d 帧)' % (db_dst, cut))
con = sqlite3.connect(db_dst)
cur = con.cursor()
ok = True
try:
try:
total = cur.execute('SELECT COUNT(*) FROM ZASSET').fetchone()[0]
print('恢复库 ZASSET 资产总数:', total)
except Exception as e:
ok = False
print('(查询 ZASSET 失败: %s)' % e)
try:
sb = cur.execute(
"SELECT COUNT(*) FROM ZASSET z "
"JOIN ZADDITIONALASSETATTRIBUTES a ON a.ZASSET=z.Z_PK "
"WHERE a.ZIMPORTEDBYBUNDLEIDENTIFIER='com.apple.springboard'").fetchone()[0]
print('导入来源=com.apple.springboard(主动截屏)数量:', sb)
except Exception as e:
print('(springboard 统计失败: %s)' % e)
try:
rows = cur.execute(
"SELECT Z_PK, ZFILENAME, ZUUID FROM ZASSET WHERE ZFILENAME LIKE ?",
(args.needle + '%',)).fetchall()
for r in rows:
print('找到记录: Z_PK=%s 文件名=%s UUID=%s' % r)
except Exception as e:
print('(查找记录失败: %s)' % e)
try:
cur.execute('PRAGMA wal_checkpoint(TRUNCATE)')
con.commit()
except Exception:
pass
finally:
con.close()
print()
print('完成。恢复结果已固化到:', db_dst)
print('可直接用任意 SQLite 工具/取证平台打开该库查看完整数据。')
return0if ok else2
if __name__ == '__main__':
sys.exit(main())
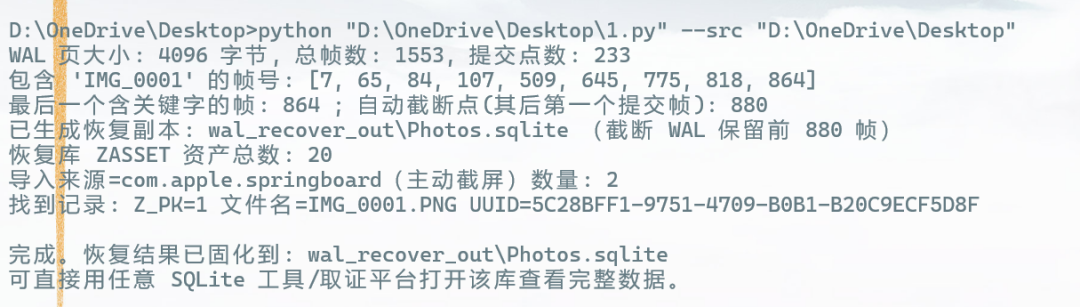
可以看到恢复了一个1
10.涉案群组视讯通话记录中,唯一被成功接通的视讯通话:组名 / 开始时间(UTC+8) / 时长
A:Tronic Working Group, 2026-08-04 09:48:25, 135秒
B:Tronic Working Group, 2026-08-04 17:48:25, 135秒
C:Tronic Working Group, 2026-08-06 14:10:48, 54秒
D:IT Working Group, 2026-08-04 09:48:25, 135秒
E:IT Working Group, 2026-08-04 17:48:25, 135秒
A
直接看通话记录了
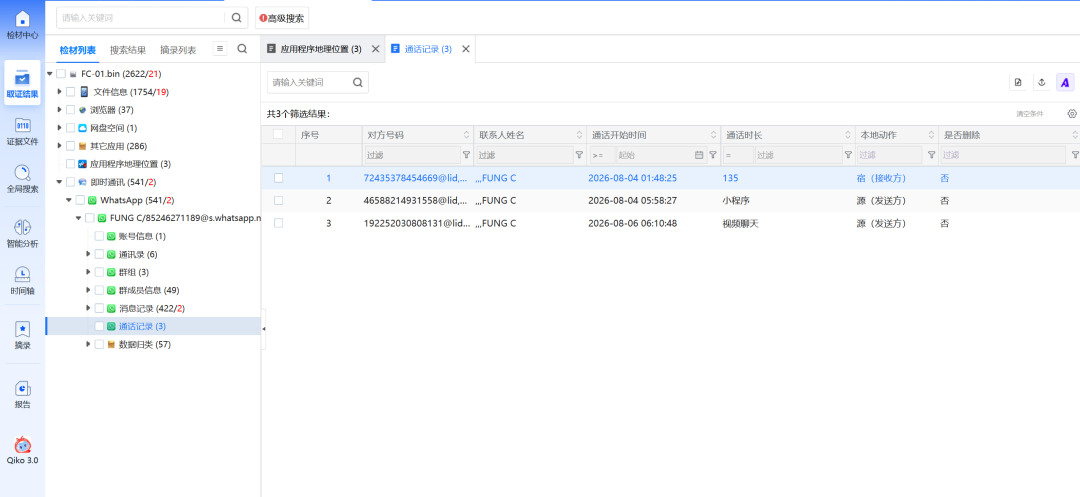
11.按底层系统进程导入记录(Imported By Bundle Identifier)判断,手机主动截图的图像共有多少张
2(标准答案7)
见第九题
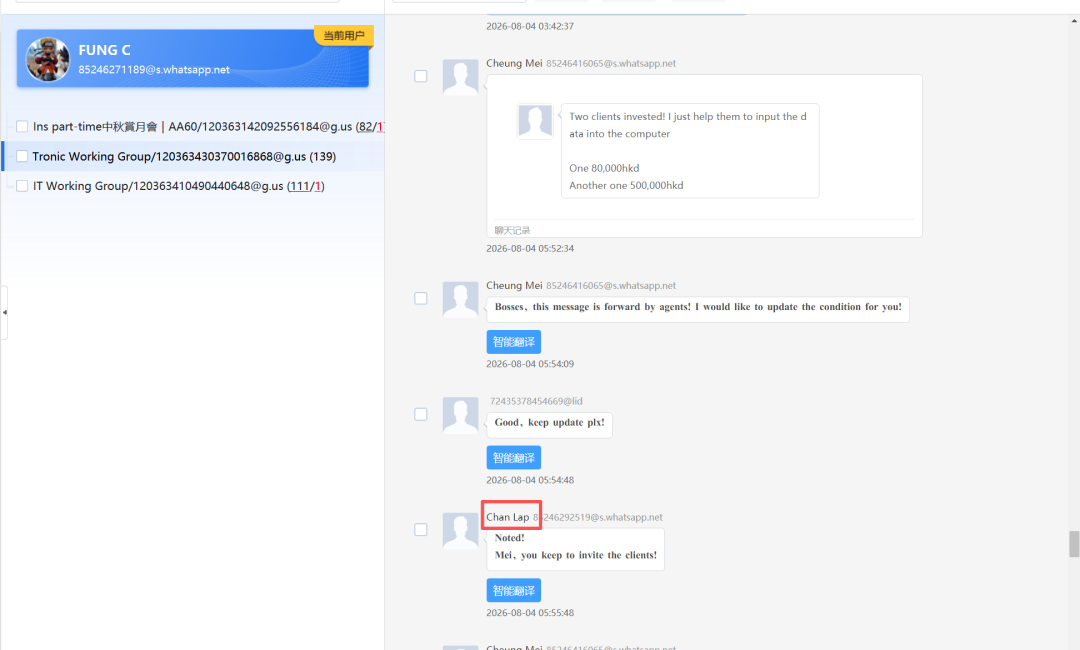
12.有一条讯息提及两名客户分别投资 HK80,000 与 HK500,000,最早阅读该讯息的群组成员
A:Lap Chan
B:Lik Lee
C:Ching Fung
D:Tronic_Office
A
查看聊天记录,上面那个不知道是谁
但是我觉得应该不是这么做的
13.根据冯程手机设备,以下哪些电话号码由 CHAN Lap 使用
A:+85246292518
B:+85256115454
C:+85252846820
D:+85246292519
A,D
查看手机通讯录
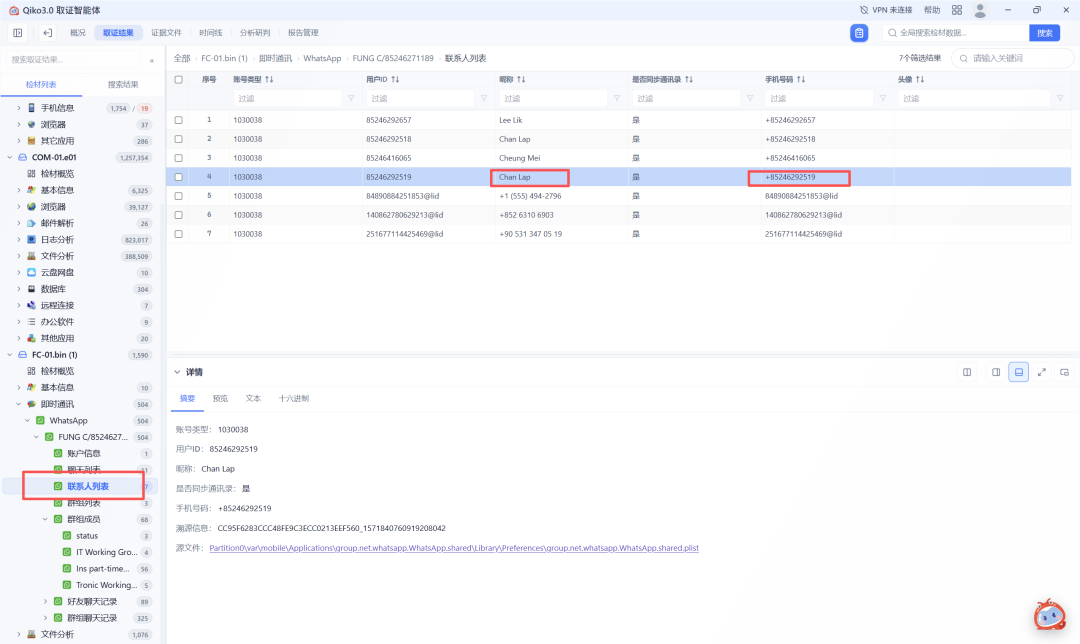
14.CHAN Lap(陈立)名下登记的电话号码中,哪一个在 WhatsApp 中实际使用
+85246292519
联系人列表这里可以看到
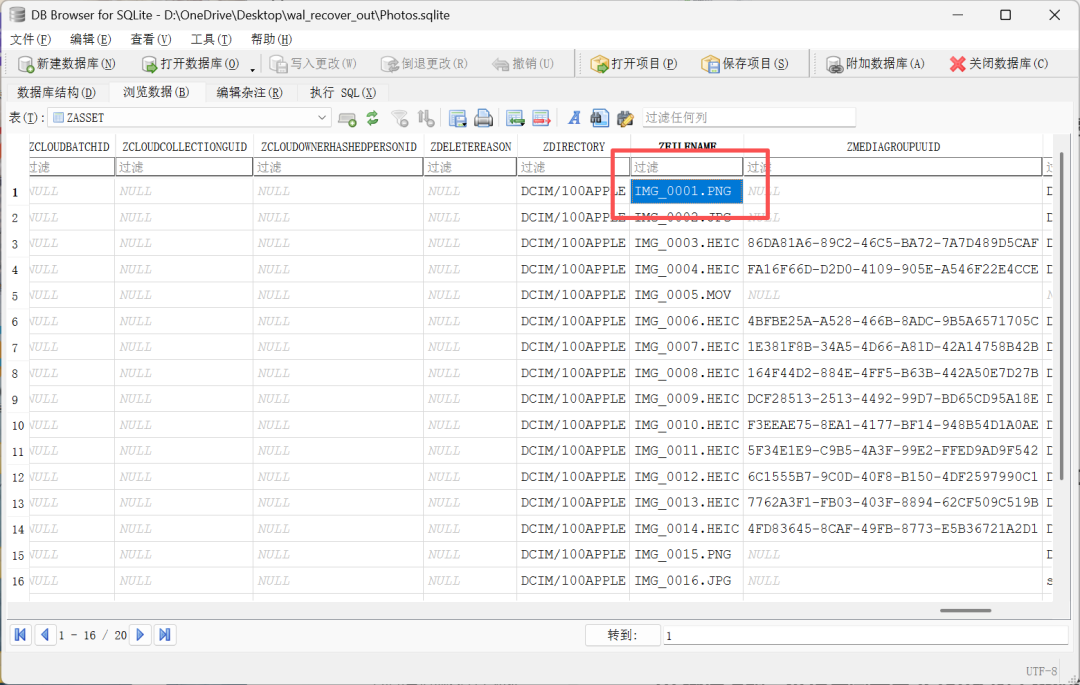
15.该设备相簿目录中所生成的第一张照片的完整文件名
A:IMG_0001.JPG
B:IMG_0001.PNG
C:IMG_0001.HEIC
D:IMG_0000.HEIC
B
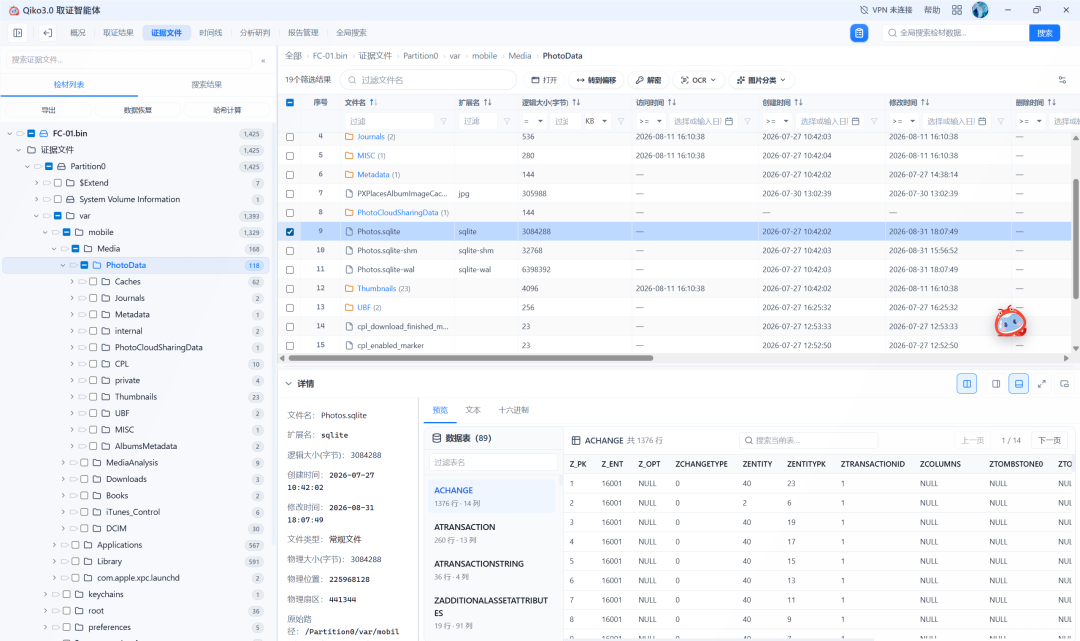
对数据库进行sql查询并未发现,说明这个数据库是残缺的,所以需要通过wal进行数据库的恢复
在恢复后的相册数据库中可以直接看到
16.承接上题,该已删除相片被删除的准确时间(UTC+8)
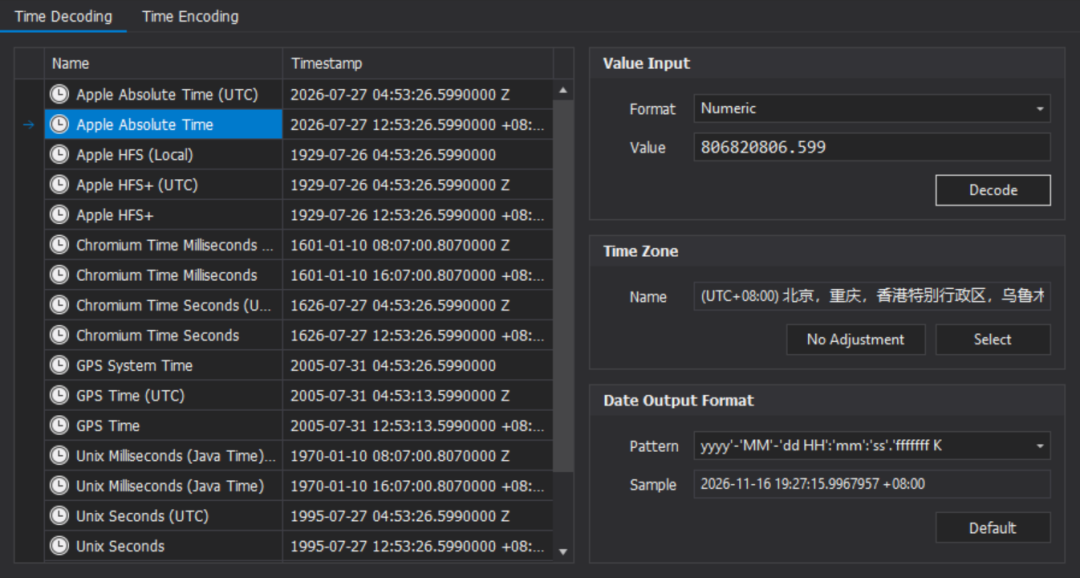
2026-07-27 12:53:26
在数据表中看到时间戳
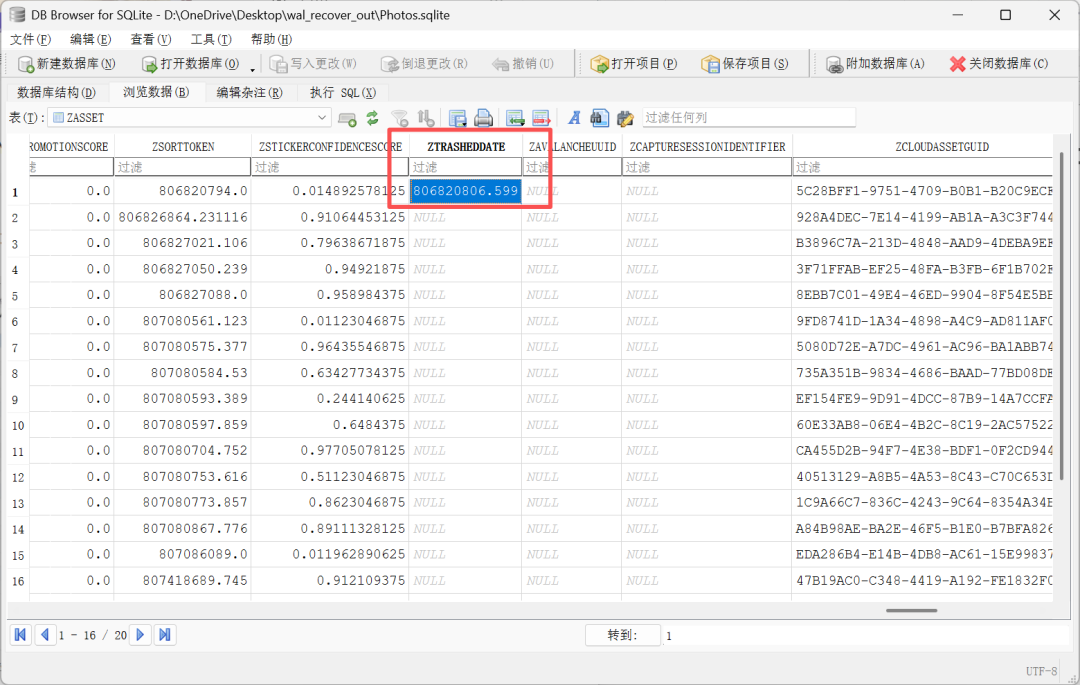
转换一下
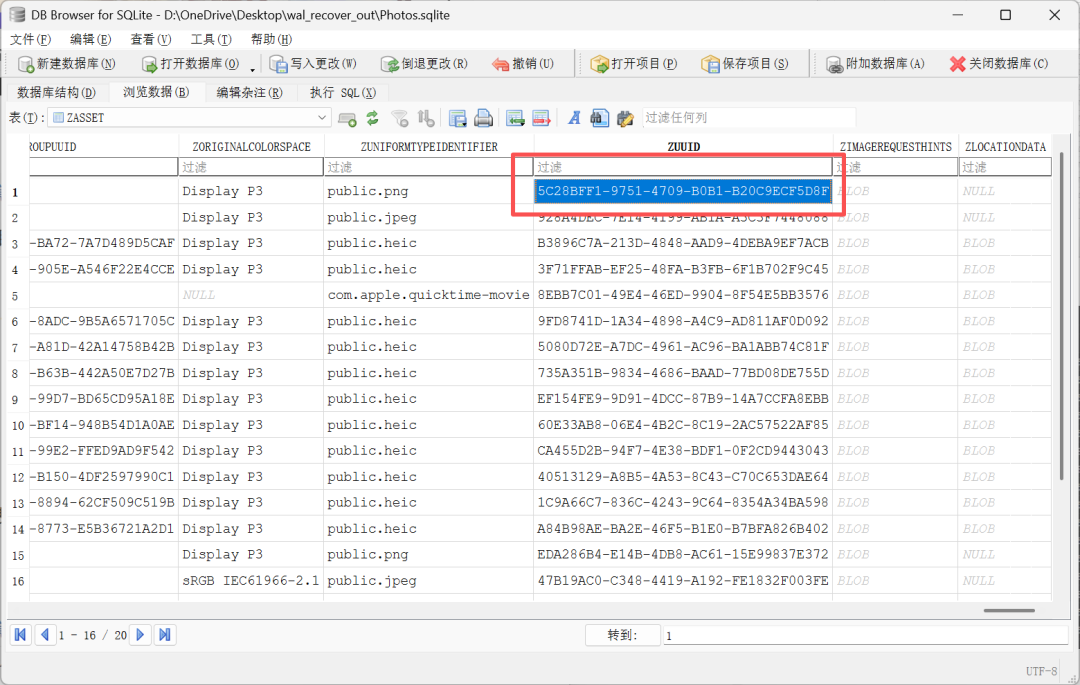
17.承接上题,该相片的全局唯一标识符 ZUUID
5C28BFF1-9751-4709-B0B1-B20C9ECF5D8F
还是相同的表
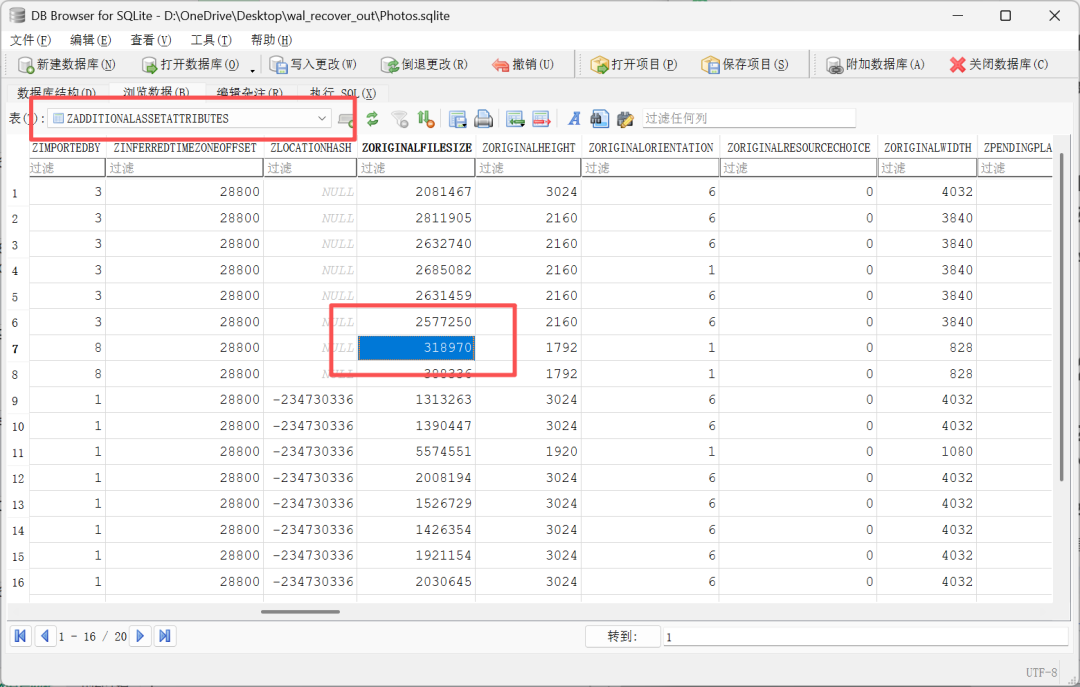
18.承接上题,该相片的原始文件大小(Byte)
318970
换个表看一下大小
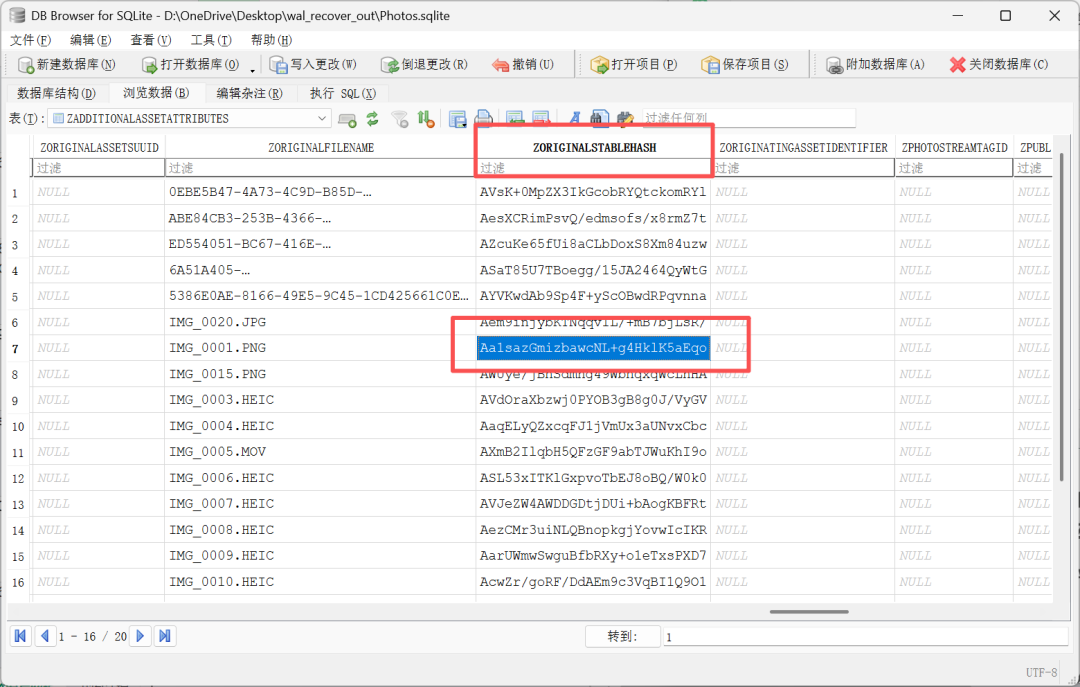
19.承接上题,该相片同步至 iCloud 的主资源记录 ZCLOUDMASTERGUID
Aa1sazGmizbawcNL+g4HklK5aEqo
公司公用电脑(COM-01)
20.系统配置记录中 Windows 操作系统的内部版本号(Build Number)
26200
直接查看系统信息
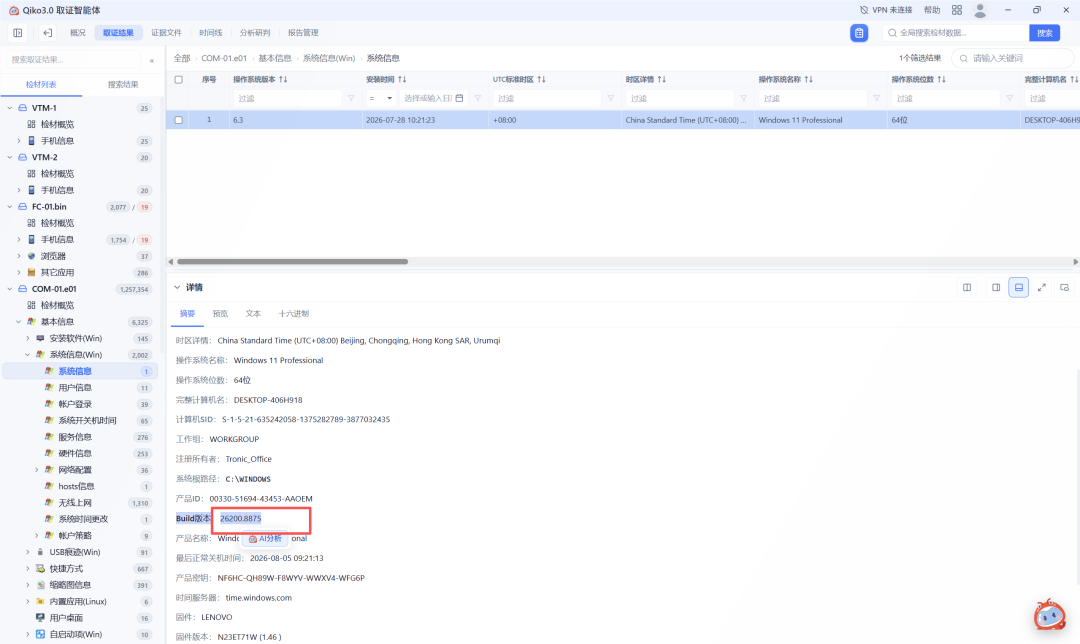
21.操作系统初始安装时间戳(UTC)对应的安装日期
2026-07-28
见上图
22.所安装 Windows 的显示版本(Display Version)
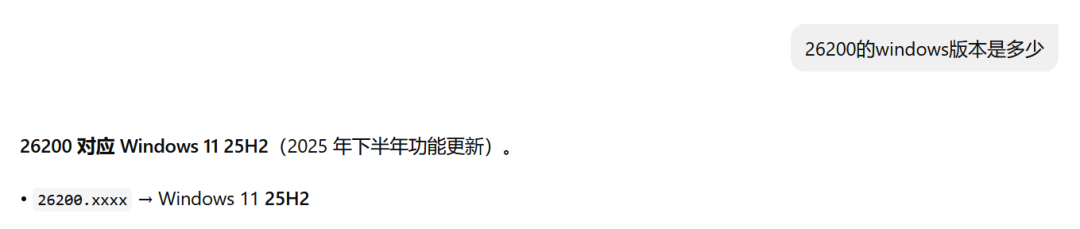
A:22H2
B:23H2
C:24H2
D:25H2
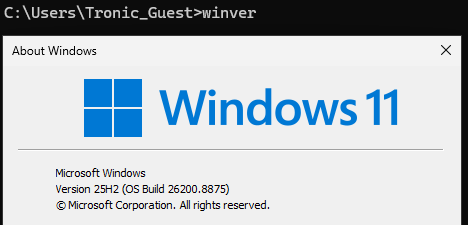
D
这个可以直接问ai
也可以仿真看
23.计算机名称(Computer Name / Hostname)
DESKTOP-406H918
还在系统信息里
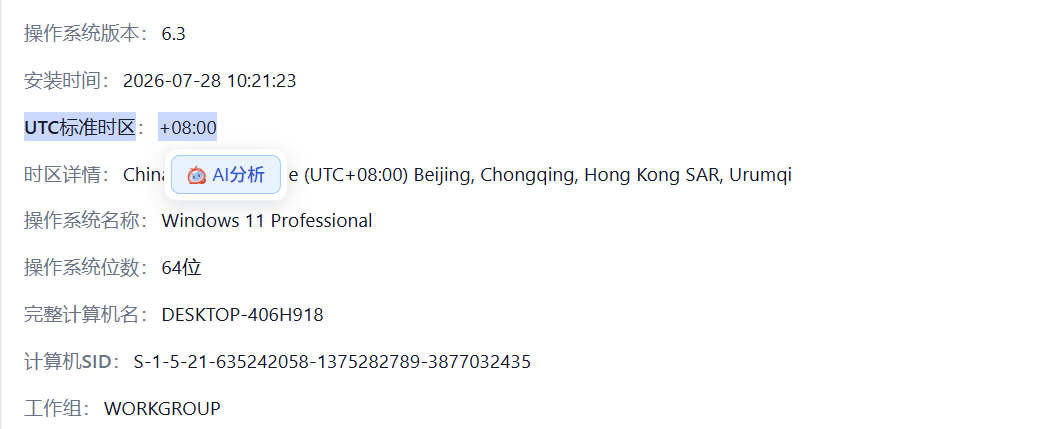
24.操作系统配置的标准时区
A:UTC+0100
B:UTC+0600
C:UTC+0800
D:UTC+0900
E:UTC+1100
C
见上题
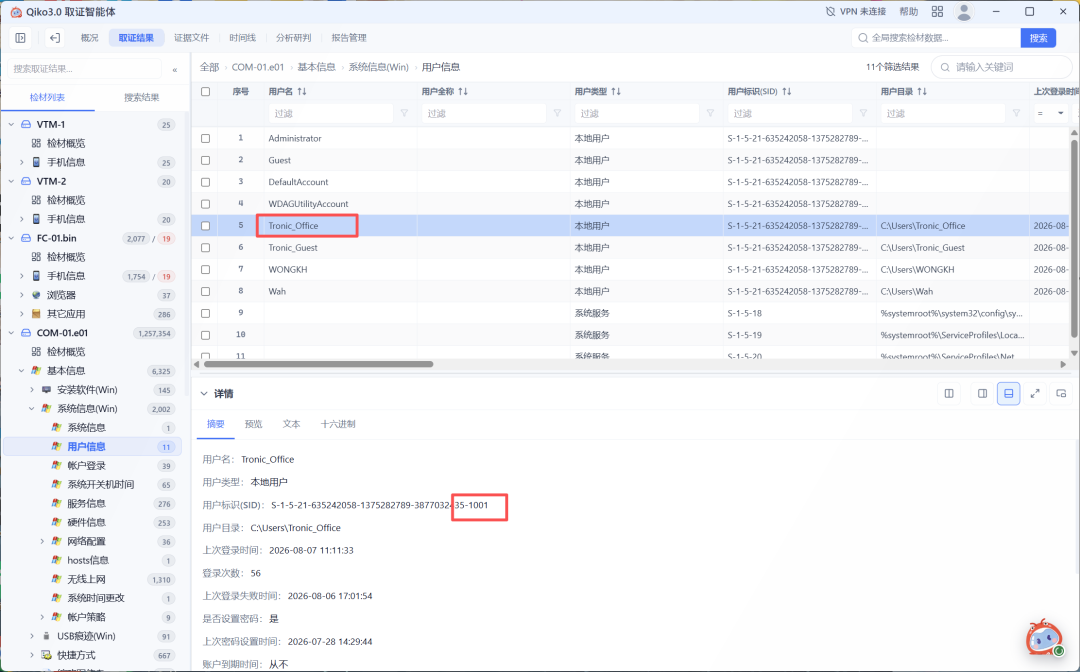
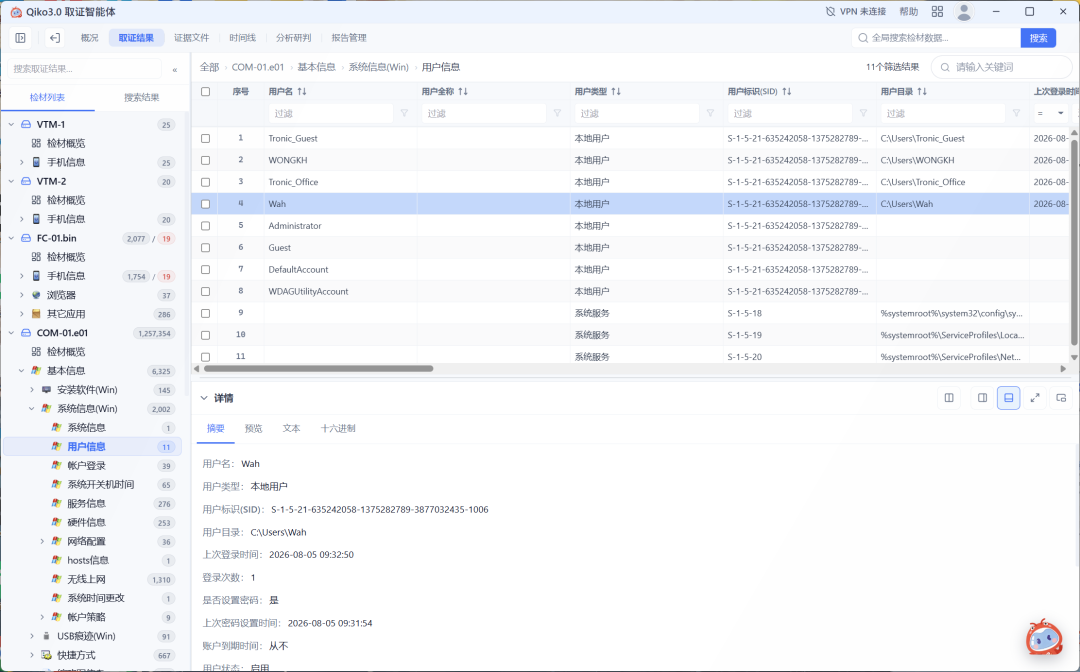
25.比对 SID / 用户账号 / 用户配置文件记录,关于该主机的正确说法:
i. Tronic_Office 末尾 RID=1001
ii. Tronic_Guest 配置文件路径 RID=1004
iii. 最后创建的本地账号为 Wah,RID=1006
iv. 按 Last Logon,最近登录的本地账号为 Wah
A:i, ii; B:i, iii, iv; C:i, ii, iii; D:全部皆是
C
i.ii.查看用户信息
iii.iv.对时间进行排序,看RID即可
26.相对标识符为 000003EC(十六进制)的本地用户账号名
Tronic_Guest
RID 0x3EC=1004,对应 Tronic_Guest
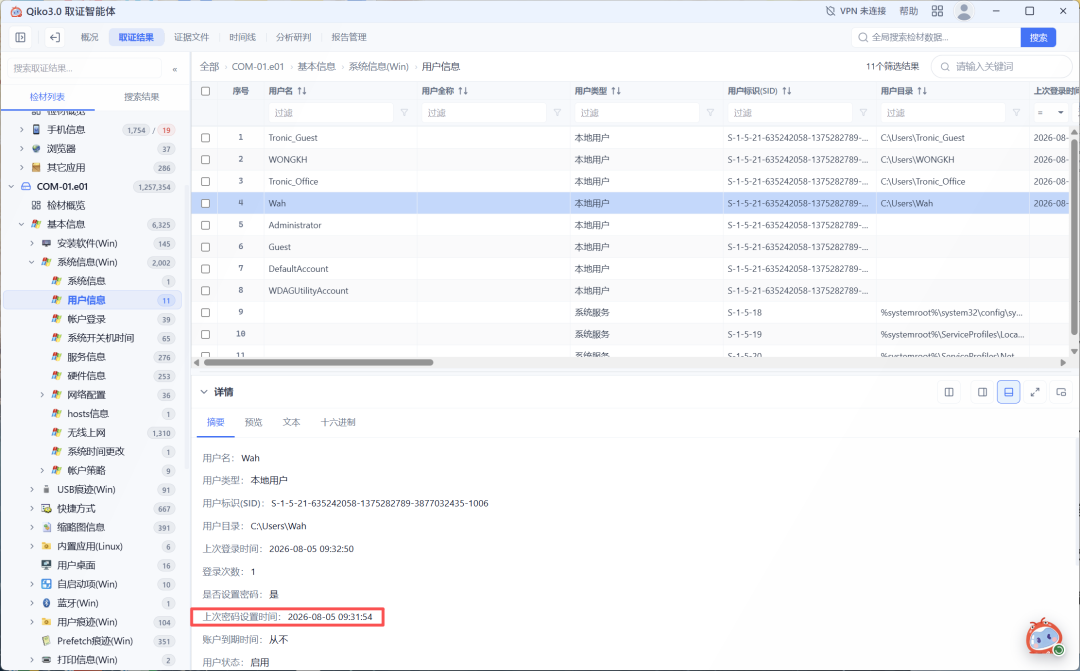
27.本地用户 Wah 最近一次修改密码的时间(UTC+8)
2026-08-05 09:31:54
查看用户信息
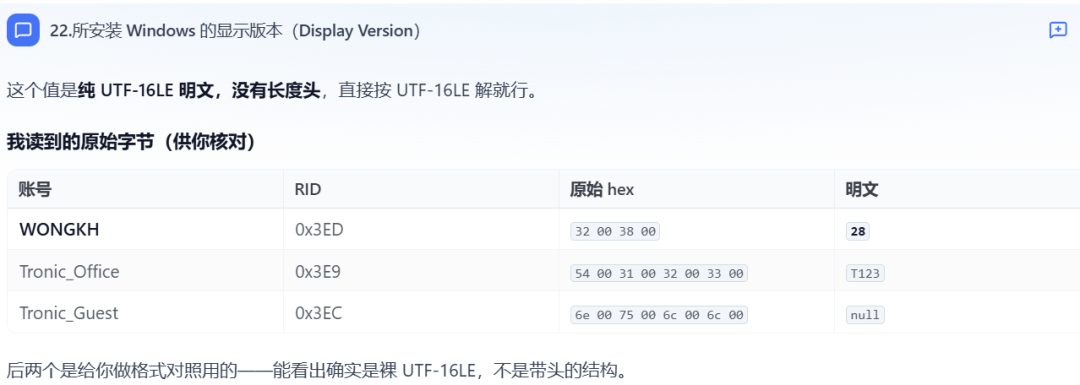
28.用户账号 WONGKH 设置的“密码提示”内容
28
直接看Windows\System32\config\SAM,搜索UserPasswordHint
但是这个太抽象了,我们还不如让ai去分析…
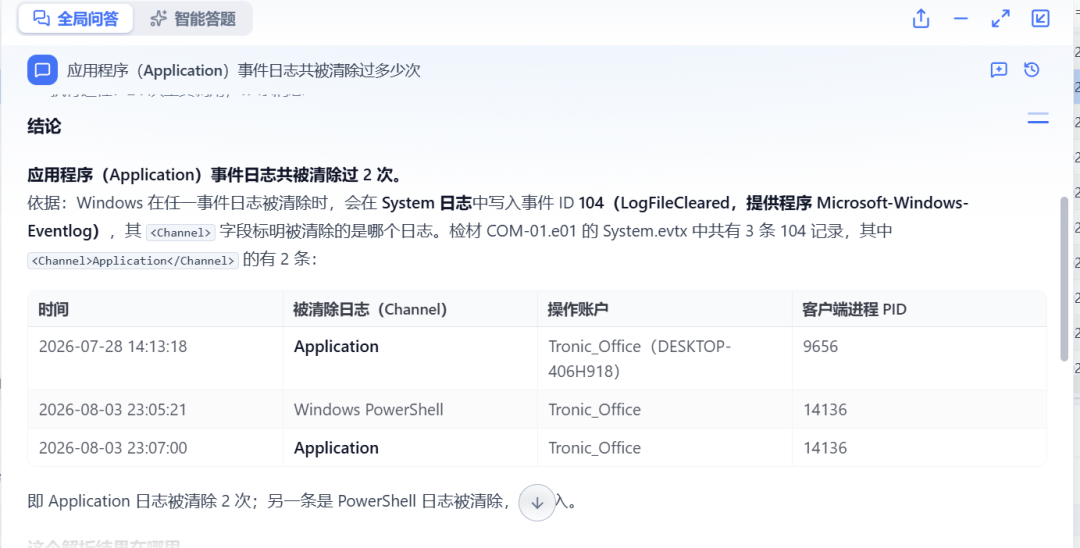
29.应用程序(Application)事件日志共被清除过多少次
A:1; B:2; C:3; D:4; E:5
B
下面这些看日志的,我觉得没必要手搓,有ai就要拥抱
想自己看日志的话就去System.evtx那个文件里看看ID为104的事件
System 日志 104 事件中 Channel=Application 共 2 次(07-28、08-03)
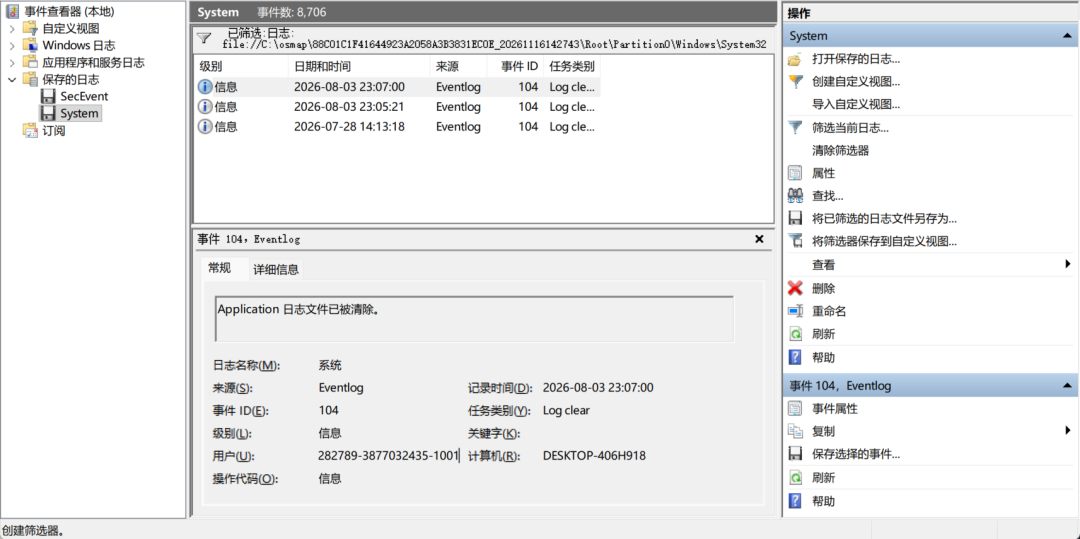
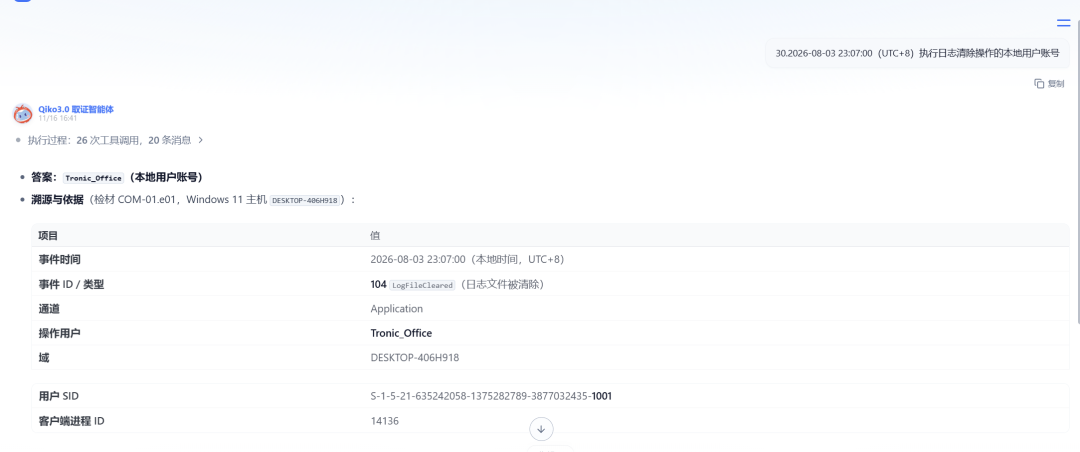
30.2026-08-03 23:07:00(UTC+8)执行日志清除操作的本地用户账号
Tronic_Office
如果你上题是手搓的,那这道题应该是可以直接看到
也可以问ai
31.安全日志现存最早事件仅至 2026-08-05,造成该日志从该日期开始记录的主要原因
A:涉案人员曾于 2026-08-05 执行手动抹除指令,清空了安全性日志
B:系统配置之记录文件容量上限维持默认 20MB,旧事件因容量额满而遭自动循环覆写
C:安全性日志服务启用了自动存档原则,旧纪录达到上限后已被自动转存至封存目录
D:以上皆非
B
32.本地用户 Tronic_Office 的 NTLM 密码哈希值
53247fcc36864953f674f14b32b3cb82
查看用户信息
33.RID 为 1006 的本地用户账号使用的常见弱密码:账号名与明文密码
Wah:12345678
还在用户信息这里
34.Tronic_Office 回收站记录中,最后一次移入回收站的原始文件名
75344 - Copy.jpg
对回收站的时间进行排序,注意看路径
35.承接上题,该文件被移入回收站前所在的原始目录路径
A:C:\Users\Tronic_Office\Downloads\
B:C:\Users\Tronic_Office\Desktop\
C:C:\Users\Tronic_Office\Documents\
D:C:\Users\C79594\Downloads\
A
见上题图片
36.该主机最后一次被访问的多媒体文件(图像或视频)的原始完整路径
A:C:\Users\Tronic_Office\Pictures\Screenshots\image2.jpg
B:C:\Users\Tronic_Office\Pictures\Screenshots\image.jpg
C:C:\Users\Tronic_Office\Downloads\videoplayback (2) (1).mp4
D:C:\Users\Tronic_Office\Pictures\Screenshots\Screenshot 2026-08-04 054249.png
A
对时间进行排序
37.Tronic_Office 最近一次打开 PDF 文件的时间戳(UTC+8)
2026-08-04 17:01:26(标准答案是2026-08-04 17:01:27)
这个不太懂了,没找到
38.注册表中手动设置的 Intel Dual Band Wireless-AC 8265 伪造 MAC 地址
20791ADD88A0
又是要看注册表,交给ai
39.该无线网卡实际使用的物理 MAC 地址
207918DD8BA0
查看网络连接
40.最后一次连接 Wi-Fi 网络配置文件的 Profile GUID
{07551AB8-72BC-4CFF-AE9E-89413D862D74}
这个题找不到,也是交给ai了,不知道除了看十六进制还有什么办法吗
41.Tronic_Office 桌面时间戳修改工具最后一次执行的时间戳(UTC+8)
2026-08-07 11:11:39
在用户桌面看到了这个程序
查看应用程序,看到最后应用时间
42.videoplayback (1).mp4 经 NTFS 底层元数据分析,未被篡改的原始创建时间(UTC+8)
A:2026-08-04 09:51:53
B:2026-08-04 01:51:53
C:2026-08-07 11:11:39
D:2026-08-06 09:47:46
A
搜索搜到这个文件,看到创建时间的确是被修改过的
但是找到一个快捷方式(全局搜索可以搜出来)
43.Tronic_Office 用户文件夹中被更改扩展名的图像文件的真实扩展名
A:txt; B:heic; C:png; D:docx; E:jpg
C
想起来前几题是有个图片来着,看了一下没想到真是
44.系统防护日志中分类为木马(Trojan)的恶意程序文件名
svchost.exe
有点做不动了,不想看日志
45.承接上题,该木马被检测并拦截的时间(UTC+8)
A:2026-08-06 15:50:32
B:2026-08-05 17:30:44
C:2026-08-06 16:58:41
D:2026-08-04 10:11:33
E:2026-08-07 09:50:31
C
见上题
46.承接上题,被隔离文件在系统的默认存放位置
A:C:\ProgramData\Microsoft\Windows Defender Advanced Threat Protection\DataScan\Classification
B:C:\Users\Administrator\AppData\Roaming\Microsoft\Windows Defender\Quarantine
C:C:\ProgramData\Microsoft\Windows Defender\Quarantine
D:C:\Windows\System32\config\systemprofile\AppData\Local\Microsoft\Windows Defender
E:C:\ProgramData\Microsoft\Windows Defender\Scans\History\Service
C
47.承接上题,以下哪项不属于该木马的主要恶意行为
A:键盘侧录与敏感凭证窃取
B:屏幕画面截取与数据外传
C:全硬盘档案加密勒索
D:建立远程访问后门
C
48.WONGKH 曾通过 Windows“运行”(Win+R)对话框输入并执行的命令
A:regedit
B:eventvwr
C:msconfig
D:mspaint
E:sysdm.cpl
A,B,E
这道题仿真直接win+r应该是可以看到的,只不过仿真真的太卡了
用户Tronic_Office可以看到是ABE
但是这里问的是wongkh,登录这个账号什么都看不见,ai分析的ACD,不太清楚了
49.PotPlayer 64 bit 安装到该主机的日期
A:2026-08-06
B:2026-08-05
C:2026-07-29
D:2026-07-28
A
在安装软件中查找
50.Google Chrome 浏览器的最新显示版本号(Display Version)
A:150.0.7871.189
B:150.0.7871.120
C:151.0.7922.76
D:153.0.8010.53
E:153.0.8121.191
C
还是安装软件搜索
51.排除版本更新记录后,Telegram Desktop 最初安装到该系统的日期
2026-08-03
找到tg
查看源文件,让ai分析即可
52.Tronic_Office 为 .mp4 视频设置的默认打开应用程序
A:Windows Media Player
B:用户未设置
C:PotPlayer
D:Edge
E:VLC Media Player
C
仿真后查看设置(超级卡)
53.Tronic_Office 将 ping 结果粘贴到记事本后退出未保存,被 ping 的目标 IP
192.168.68.57
在记事本中看到
54.Tronic_Guest 通过该主机安装的全部浏览器访问过的网站
A:https://www.dcfever.com/
B:https://www.hk01.com/
C:https://www.discuss.com.hk/
D:https://www.binance.com/en
E:https://web.whatsapp.com/
B,C,D
这里分析出几个浏览器,一个个搜吧
55.Tronic_Guest 全部浏览器数据中值名称为 card_no 的信用卡记录条数
7
谷歌2条
edge5条
56.Tronic_Guest 的Chrome浏览器中保存的登录账号记录条数
2
只分析到了这个,看到是3条,但是有两个是一样的,那就是两条了
57.设备连接记录中该主机最后连接的蓝牙设备的 MAC 地址
20E2A8105431
查看蓝牙连接记录
58.该蓝牙设备最后一次连接的时间戳(UTC+8)
2026-08-04 11:34:56
又是看注册表。。
59.事件 ID 4625(登录失败)的记录条数
24
直接搜索一下日志
60.PSEXESVC.exe 远程执行失败前一次成功远程登录的来源 IP
192.168.68.59
同样是去翻Security.evtx,大体思路是先去筛选 4625。找到ProcessName包含PSEXESVC.exe 的记录。
确认目标账户为WONGKH。向前查找相邻的、同账户的 4624 成功登录。检查登录类型和来源地址。
也可以直接去问qiko
61.承接上题,远程登录成功但 PSEXESVC.exe 远程执行失败的原因
A:远程登录使用了 LM Hash 验证,但 PSEXESVC.exe 要求 NTLMv2 哈希值
B:两种登录类型所需权限不同,WONGKH 缺少启动服务对应的权限
C:目标主机防火墙拦截了 PSEXESVC.exe 的网络连接
D:目标主机当时未有网络联机
B
顺带连着这题都出来了主要还是看同一账户的4624和4625事件的信息
网络登录成功->服务方式登录->服务登录权限检查失败
62.关于 C:UsersTronic_OfficeDocumentsfaceDeep-Live-Cam-main.zip 的正确描述
A:该文件的区域标识符为 2,代表文件来自受信任站点。
B:该文件使用高压缩率归档算法 LZMA 进行压缩。
C:主机下载地址为 [https://codeload.github.com/hacksider/Deep-Live-Cam/zip/refs/heads/main]
D:下载页面网址为 [https://github.com/hacksider/Deep-Live-Cam];E:该文件带有有效的代码签名证书。
C,D
首先我们需要根据路径找对应的文件
找到文件之后根据选项A的描述信息应优先检查文件的下载来源标记流故查看Zone.Identifier
b选项错误,实则用的是 Stored 和 Deflate 可用zipfile判断压缩方法也可以通过qiko智能分析
通过zipfile可以看到压缩方式编号进行判断,发现并没有LZMA 进行压缩
第二种方法用qiko进行分析直接就看到了没有任何难度方便容易上手
63.黄家豪在 2026-08-04 启动 Telegram 程序的时间(UTC+8)
10:06:12
看到程序的启动时间可以去看log日志文件
直接去看应用程序的访问记录也可以
64.承接上题,Telegram 该次启动后检测到的摄像设备数量
2
同样在上题的日志文件中可以看到检测日志
65.两次视频通话期间 OBS 虚拟摄像头的启动与停止时间(UTC+8)
A:10:07:37-10:13:45
B:10:08:50-10:13:45
C:10:08:35-10:15:01
D:10:07:37-10:15:01
E:10:08:35-10:15:03
C
要看时间当然是去看obs的日志文件,那有人可能会问上题不就是通过telegram的日志看obs吗,这个就是语言的艺术了,题目问的是obs虚拟摄像头的运行区间是要去翻obs文件夹的
66.查扣前最后一次连接该主机的 USB 闪存盘/外接存储设备品牌
Kingston
这题应该主要还是看usb的设备信息
67.被设置为 Windows 用户登录时自动运行的软件
A:Notepad记事本
B:Chrome 浏览器
C:Winzip 程序
D:Windows 任务管理器
E:PotPlayer 播放器
B
直接去看开机自启动就可以了
68.用户手动创建的计划任务名称
Reminder_closing
直接去翻C:\Windows\System32\Tasks\
69.承接上题,该计划任务执行的操作
A:运行 cmd.exe 弹出消息框
B:运行 Chrome.exe 并打开主页
C:每日执行病毒扫描
D:定时发送电子邮件
E:执行 PowerShell 脚本,备份用户文档文件夹
A
接上题自建任务文件进行分析
也可以直接点击这个文件,拖进qiko的全局问答里
70.2026-08-04 系统最后一次关机的时间(UTC+8)
17:56:33
事件 1074 用于记录哪个进程、代表哪个用户发起关机或重启。
说的是系统并未电源这个就很为微妙,需要去看System.evtx,有点像应急的思路
71.HKLMSYSTEMCurrentControlSetControlLsa 中 LimitBlankPasswordUse=1 的含义
A:阻止空密码账户进行网络登录
B:禁用来宾账户的本地交互式登录
C:对本地账户强制实施复杂密码策略
D:空密码账户可通过网络访问共享文件夹
A
这道题说实话我都没看懂题目,还是得靠ai来帮助解题,其实就是道理论题,只花了10秒
黄家豪的树莓派(WKH-02)
能仿真可以试试仿真做,我这边太卡了,翻文件了
72.操作系统系统配置的主机名
kali-raspberrypi
查看系统信息
73.Kali Linux 操作系统发行版本号
2026.1
见上图
74.用户 kali 所属的主用户组标识符(Primary GID)
1003
查看用户组
75.系统所设置时区的 UTC 偏移量
UTC+0
在系统信息中找到
76.根据即时保存的记录/home/kali/live preservation/记录中无线网卡 wlan0 获取的 IPv4 地址
192.168.68.75
直接去看一下这个文件
77.温度监控记录中的最高 CPU 温度
46.6
这个得看日志文件了,在kali目录下可以看到有个temp_log.txt
78.Johnny 用于记录 CPU 温度的树莓派专用命令
A:sensors
B:rpi-eeprom-update
C:vcgencmd
D:hardinfo
E:lshw
C
这题好说,直接看有没有输过命令,随便翻翻翻到了
79.根据内核检测记录,树莓派主板的硬件修订版本号
Rev 1.1
去日志中找一下/var/log/syslog,搜索一下model
80.用户 kali 登录密码哈希所用算法
sha256
去etc/shadow看一下
看到是sha256,不知道也可以问右下角的ai
81.2026-08-06 11:12(UTC+8)锁定并准备攻击的目标无线网络 BSSID
7C:F1:7E:51:69:82
题目说根据日志,那就去看一下这个时间点的日志/root/terminal-logs
82.周边捕获到的 AP 包含哪些认证方式:i. PSK ii. SAE iii. MGT iv. OPN
A:仅有 i、iv
B:仅有 i、ii
C:仅有 i、ii、iii
D:仅有 ii、iii、iv
E:i、ii、iii、iv 全部包含
C
在kali目录下看到了一个txt文件,里面包含了airodump 结果
一个个搜一下,就opn没有
83.目标 AP(BSSID 7C:F1:7E:51:69:82)采用的加密协议 ENC
WPA2
搜索一下关键词
84.目标无线网络(SSID=tronic)实际使用的信道
10
依旧见上图
85.Wi-Fi 攻击工具项目首次从远程仓库克隆到本地的日期
2026-08-03
在浏览器这里可以看到这个项目
找到这个项目,查看git日志
转换一下时间戳
86.连接目标 SSID「tronic」所用配置文件中的明文密钥
Tr0nicalltheBEST
全局搜索了一下tronic,搜到了
87.首个通过 SSH 成功登录该设备的源 IPv4 地址
192.168.68.58(还有192.168.68.57的答案)
这里还是翻日志,交给ai了,只需1分钟
88.用户 kali 密码哈希所用的盐值(Salt)字符串
.Psf.o8reY
见80题
89.某次解除认证攻击被配置为针对指定客户端,但在等待选择目标 AP 阶段中断;该次指定的目标客户端 MAC
A:7C:DD:90:20:0D:A7
B:20:79:18:DD:8B:EB
C:7C:F1:7E:51:69:80
D:92:D4:98:1C:86:54
E:36:49:9F:C6:5A:CF
C
这个题其实就和刚刚的83题差不多了,继续看刚刚那个文件/root/terminal-logs,把这一整个文件夹直接拖进qiko问,一个个日志翻太费时间,ai只需两分钟
90.针对 BSSID 7C:F1:7E:51:69:82 正式进入 Deauth loop 期间,实际配置使用过的不重复信道累计数量
2
这种看日志的我是真不想肉眼去看了😭
91.承接上题,Deauth loop 期间状态面板记录的工作信道按时间顺序
A:3 → 4 → 5 → 4 → 4
B:4 → 5 →11 →11 → 5
C:10 →11 → 5 → 4 → 3
D:5 → 4 → 4 → 4 → 4
E:11 →11 →3 → 4 → 5
D
ai只需10s,我得看一年…
92.所有会话日志中,最终选定目标并正式触发 Deauth loop(显示 Starting de-auth loop…)的独立日志文件数量
1
继续ai跑了
黄家豪的树莓派(WKH-03)
能仿真可以试试仿真做,我这边太卡了,依旧翻文件
93.Linux 官方发行版标识符(Distribution ID)
debian
直接看基本信息,前几题就解决了
94.Linux 系统配置的主机名
raspberrypi
见上
95.系统配置的完整时区标识符
Asia/Hong_Kong
基本信息再往下翻
96.设备使用的树莓派硬件型号及修订版本
A:Raspberry Pi 5 Model B Rev 1.1
B:Raspberry Pi 4 Model B Rev 1.5
C:Raspberry Pi 5 Model A Rev 1.0
D:Raspberry Pi 3 Model B+
A
这个和79题一样的,直接找syslog,搜索model即可
97.该操作系统环境最初安装的日期
2026-06-18
他说最初安装时间,我这里直接跟着安装日期走的
98.可以登录 Shell 的用户账号: i. root ii. johnnymoney1 iii. nobody iv. daemon
A:i & ii; B:iii & iv; C:i & iii; D:ii & iv
A
直接去筛选一下用户类型,nobody账户状态是被锁定
99.用户 johnnymoney1 本地账号密码的哈希算法
A:SHA-512;B:yescrypt;C:SHA-256;D:bcrypt
B
见上题
100.用户 johnnymoney1 密码最后一次更改/设置的日期
2026-08-04
继续查看/etc/shadow文件,1970-01-01+20669天
101.live preservation 记录中以太网接口 eth0 的物理 MAC 地址
88:a2:9e:24:67:84
和上一个检材相似度很像
102.系统配置的第二个备用 DNS 服务器 IP
10.30.25.130
在/etc/resolv.conf可以看到第二个nameserver
103.Tronic 钓鱼站点 Web 服务器监听状态(LISTEN)的服务端口号
80
直接去看nginx了,在桌面上看到
104.该虚假网站应用环境配置中,强制门户(Captive Portal)模式是否启用
Yes
在与上题相同的目录下看到.env文件
文件中写了PORTAL_MODE=1
105.本地虚假网站后台设置的管理员用户名和密码
admin/admin123
在同目录下server.js里可以直接看到明文账号密码
106.nodejs 软件包安装到该系统的日期
2026-08-04
这个需要去/var/log/dpkg.log查看一下软件的安装记录,在文件中找到nodejs
107.磁盘挂载配置中第 1 分区(启动分区)的 PARTUUID
b431d150-01
一般在/etc/fstab这里可以找到
108.初始化部署时 systemd 生成的主机唯一标识符(machine-id)
af64c539c8454961b89b472b518043a6
在/etc/machine-id中可以找到
109.journald 持久化日志存储模式所设置的参数值
persistent
查看/etc/systemd/journald.conf里面会存有信息
110.新增自定义 drop-in 覆盖配置时,创建目录应使用的完整命令
A:sudo mkdir -p /etc/systemd/journald.conf.d
B:sudo mkdir -p /run/systemd/journald.conf.d
C:sudo mkdir -p /etc/systemd/system/systemd-journald.service.d
D:sudo mkdir -p /var/log/journal
A
官方推荐 drop-in 目录 /etc/systemd/journald.conf.d
111.修改 journal 服务配置文件后,紧接着执行的重启日志服务命令
A:sudo systemctl restart systemd-journald
B:sudo journalctl --flush
C:sudo killall -HUP systemd-journald
D:sudo service rsyslog restart
A
查看用户的命令记录
112./etc/bash.bashrc 第 28 行 PROMPT_COMMAND 设置下,johnnymoney1 登录并停留在默认主目录时终端窗口标题显示内容
A:johnnymoney1@raspberrypi: /home/johnnymoney1
B:johnnymoney1@raspberrypi: ~
C:johnnymoney1@raspberrypi: /home/johnnymoney1$
D:johnnymoney1@raspberrypi: /home/johnnymoney1\007ypi: /home/johnnymoney1
A
追踪到文件内容可以看到
代码解析如下
113.2026-08-05 10:52:03(UTC+8)前后外部无线设备(62:1b:ea:9c:73:77)连接握手事件的 status 代码
0
继续查看系统日志了/var/log/syslog
114.内核审计参数与规则的正确说法: i. -b 缓冲队列上限 8192 ii. --backlog_wait_time 60000 毫秒 iii. 目录访问监控规则 -k 为 file_activity iv. 首行声明的规则来源目录为 /var/log/audit/rules.d/
A:i, ii, iii; B:ii, iii, iv; C:i, iii, iv; D:全部皆是
A
直接查看一下审计规则文件/etc/audit/audit.rules
115.johnnymoney1 命令历史记录行为的正确说法: i. 内存缓冲上限 1000 条 ii. 写入磁盘总数上限 2000 条 iii. 关闭终端时覆盖而非追加 iv. 完整记录连续重复与空格开头的命令
A:i, ii; B:ii, iii, iv; C:i, iii; D:全部皆是
A
又是查看历史操作命令了
解析如下
116.自建 Web 应用服务特征与路由行为的正确说法: i. 监听 0.0.0.0:3000 ii. 环境变量配置下访问 / 返回 public/portal.html iii. PORTAL_LOG 为 /var/log/portal-phone.log iv. 源代码路由定义访问 /home 返回 public/index.html
A:i, iii, iv; B:ii, iii, iv; C:i, ii, iv; D:i, ii, iii
C
这道题继续看那个server.js和.env文件了
解析如下
117.网站服务架构与网络部署特征的正确说法: i. Node.js(Express) + SQLite ii. 初始文件由 Windows 主机经 PowerShell scp 传输 iii. 反向代理监听 80 并转发至 3000 iv. 依赖 Apache2+PHP,且未配置反向代理
A:i, ii, iv; B:i, ii, iii; C:ii, iii, iv; D:i, iii, iv
B
直接去查看网站的目录文件home/johnnymoney1/Desktop/TronicData,翻文件ai还是牛
118.命令行历史中「创建文件夹并导出系统信息」系列操作的正确说法: i. 用 ip addr show 导出 IP 配置 ii. 导出网络连接用 sudo ss -tunap iii. 导出进程列表用 ps -efww iv. 完成后查看 ~/.terminal_logs/ 中的记录
A:i, ii; B:i, iii, iv; C:ii, iii, iv; D:全部皆是
D
又是看那个历史命令操作了/home/johnnymoney1/.bashrc
119.侧录封包中截获的真实 Tronic 网站管理员登录密码
admin123
这里就是流量分析了,在桌面可以看到一堆流量包
先看一下1151这个,过滤http找到密码
120.侧录封包中客户成功提交线上投资交易请求(HTTP POST)的记录笔数
A:11; B:12; C:13; D:14; E:15
C
这里就得结合这几个流量包一起看了(流量分析方面不太会,交给ai了)
121.上述被拦截的未加密投资交易请求中,付款投资总金额(HKD)
6607888
122.受害客户 Wong Si Fu 提交的香港身分证号码(HKID)
R345789(0)
在customer_PM_202608061636.pcapng这个流量包中过滤http,搜索一下字符串看到
对url解码一下
123.受害客户 Ho sing 提交交易使用的信用卡卡号
23458…81234
把搜索换成ho+sing
解码一下
124.主要受害人 Poon chi ming 发送大额交易请求时所使用的客户端 IPv4 地址
172.18.0.116
在customer_AM_202608061154.pcapng中,过滤http,搜索poon
125.承接上题,该受害人当时使用的浏览器
A:Safari; B:Chrome; C:Firefox; D:Edge; E:Internet Explorer
A
见上题,追踪一下http流
126.TeamViewer 区域网路服务探索与宣告所使用的通讯埠(Port)
2020
打开customer_PM_202608061636.pcapng,在过滤器中输入 mdns && frame contains "teamviewer"
127.一笔采用不同资料传输架构与编码格式的特殊交易所用的负载格式
A:XML(Extensible Markup Language)
B:Plain Text(纯文本)
C:JSON(JavaScript Object Notation)
D:Protocol Buffers(Protobuf)
E:YAML(YAML Ain’t Markup Language)
C
这个是分析刚刚的那十三条包
128.主机 DESKTOP-AE4A0O6 最终被指派到的 IPv4 地址
172.18.0.34
PM的流量包筛选dhcp && dhcp.option.hostname contains "AE4A0O6"
看到了mac地址,在根据mac过滤一下dhcp && dhcp.hw.mac_addr == 20:79:18:dd:8b:eb,看到ip