检材密码:=zxky_rvQyv*4VnD2sqW?J!F&TmAcT8$9JgtPZsW?uV*_Smyp*PB+7S?sV-9%FTkTaACHc
d9A*aTHKh*rE78m=@?*4aaJdD!6QM$Xa7c56uERjM7C=7L?Zb2YQCernMA
如果觉得阅读不方便可移步:https://www.cnblogs.com/lyydbk/p/23685196
使用的工具
1.VeraCrypt
2.qiko3.0取证智能体
3.一个迅速的解压工具,7-zip、bandzip等
4.数据库工具,navicat、DB Browser等
5.时间戳转换工具,Dcode
题目解析(接上篇)
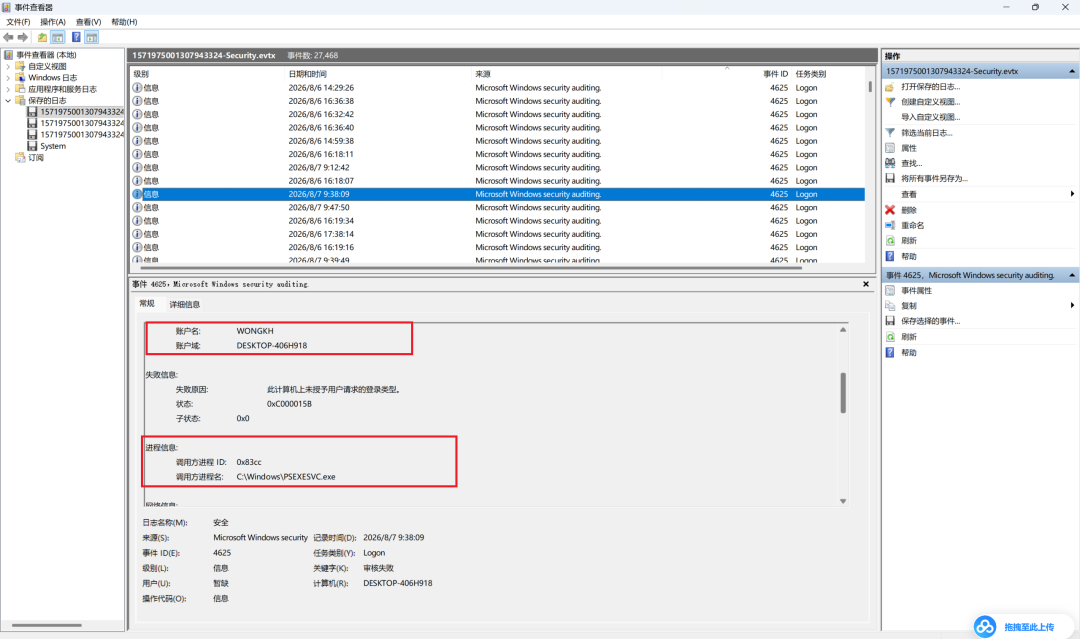
60.PSEXESVC.exe 远程执行失败前一次成功远程登录的来源 IP
192.168.68.59
同样是去翻Security.evtx,大体思路是先去筛选 4625。找到ProcessName包含PSEXESVC.exe 的记录。
确认目标账户为WONGKH。向前查找相邻的、同账户的 4624 成功登录。检查登录类型和来源地址。
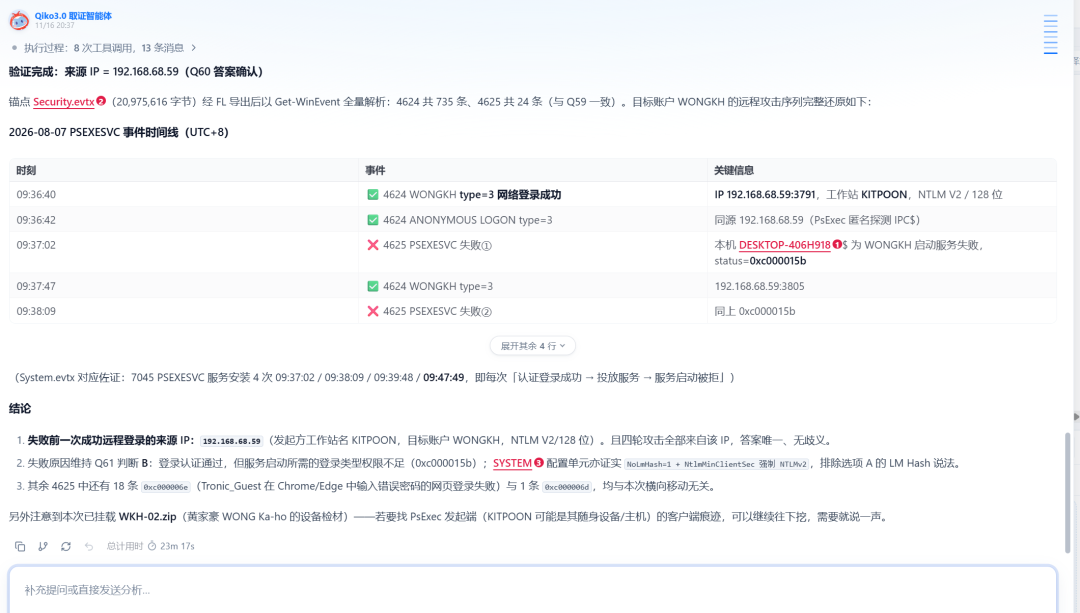
也可以直接去问qiko
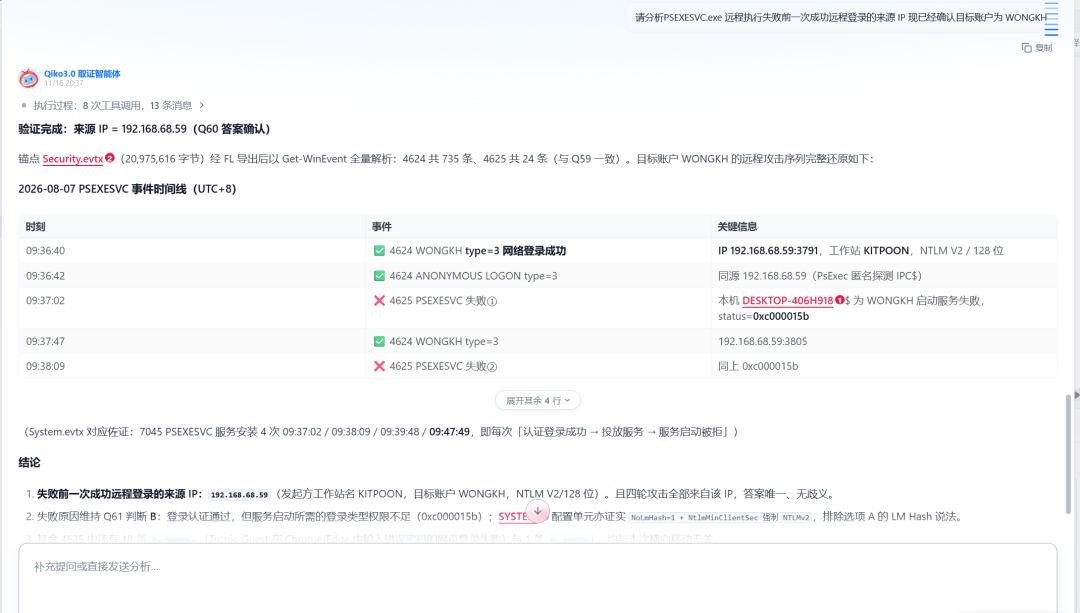
61.承接上题,远程登录成功但 PSEXESVC.exe 远程执行失败的原因
A:远程登录使用了 LM Hash 验证,但 PSEXESVC.exe 要求 NTLMv2 哈希值
B:两种登录类型所需权限不同,WONGKH 缺少启动服务对应的权限
C:目标主机防火墙拦截了 PSEXESVC.exe 的网络连接
D:目标主机当时未有网络联机
B
顺带连着这题都出来了主要还是看同一账户的4624和4625事件的信息
网络登录成功->服务方式登录->服务登录权限检查失败
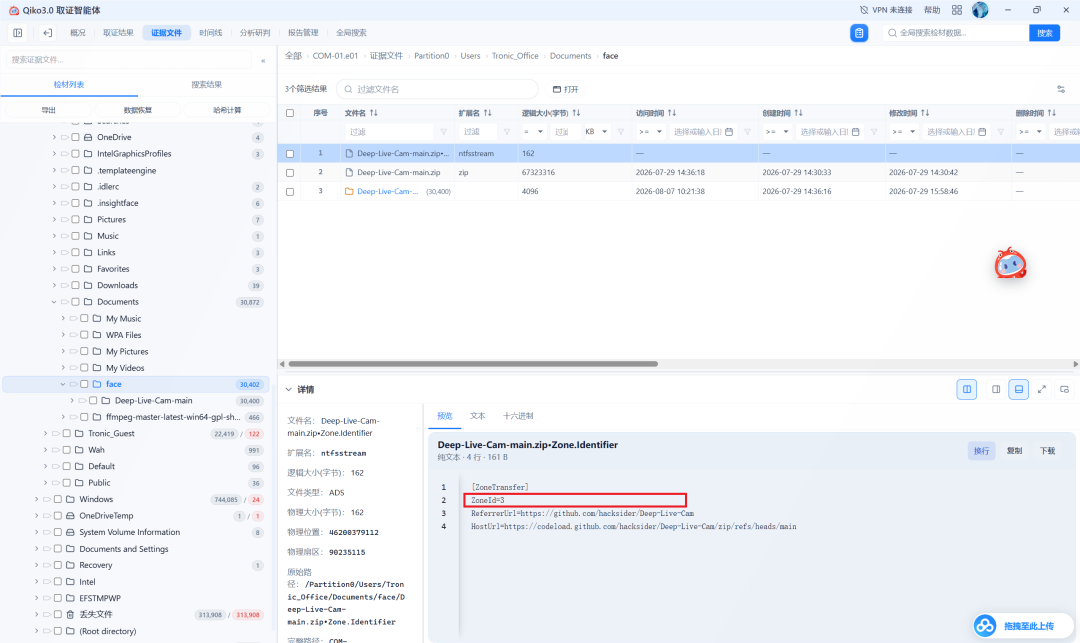
62.关于 C:UsersTronic_OfficeDocumentsfaceDeep-Live-Cam-main.zip 的正确描述
A:该文件的区域标识符为 2,代表文件来自受信任站点。
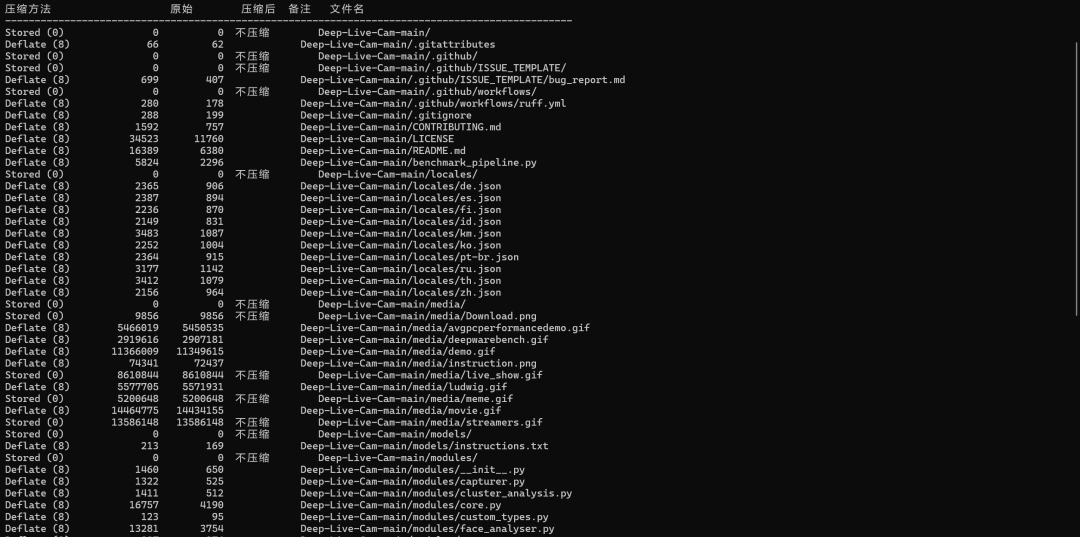
B:该文件使用高压缩率归档算法 LZMA 进行压缩。
C:主机下载地址为 [https://codeload.github.com/hacksider/Deep-Live-Cam/zip/refs/heads/main]
D:下载页面网址为 [https://github.com/hacksider/Deep-Live-Cam];E:该文件带有有效的代码签名证书。
C,D
首先我们需要根据路径找对应的文件
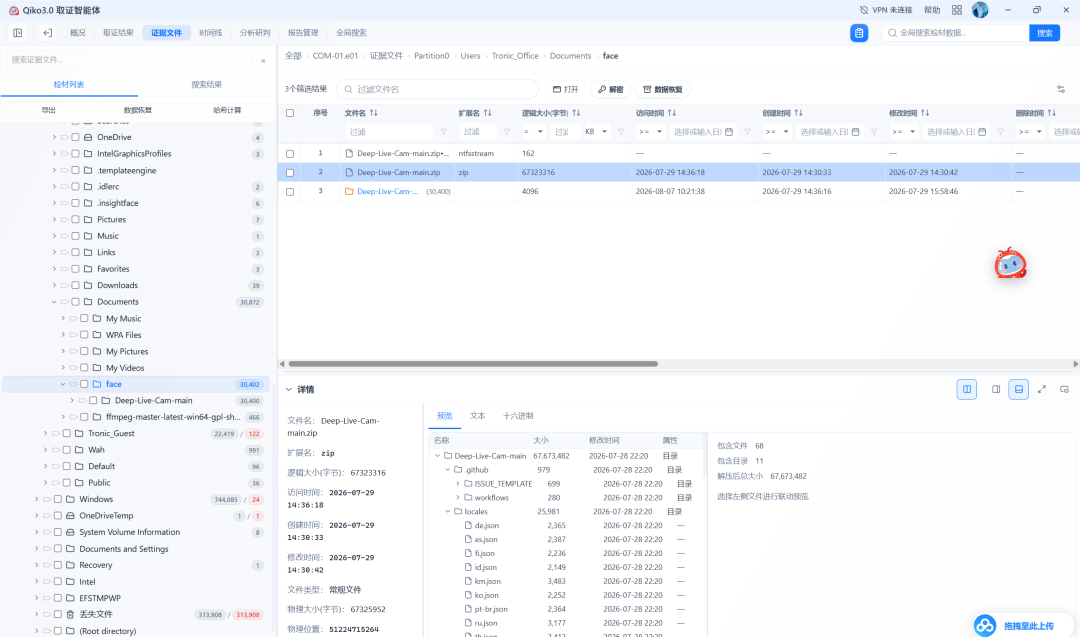
找到文件之后根据选项A的描述信息应优先检查文件的下载来源标记流故查看Zone.Identifier
b选项错误,实则用的是 Stored 和 Deflate 可用zipfile判断压缩方法也可以通过qiko智能分析
通过zipfile可以看到压缩方式编号进行判断,发现并没有LZMA 进行压缩
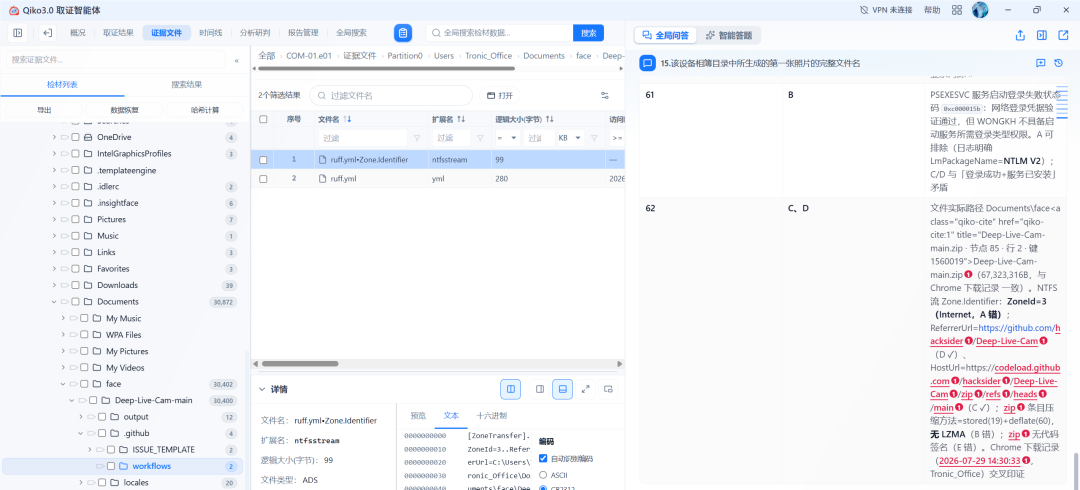
第二种方法用qiko进行分析直接就看到了没有任何难度方便容易上手
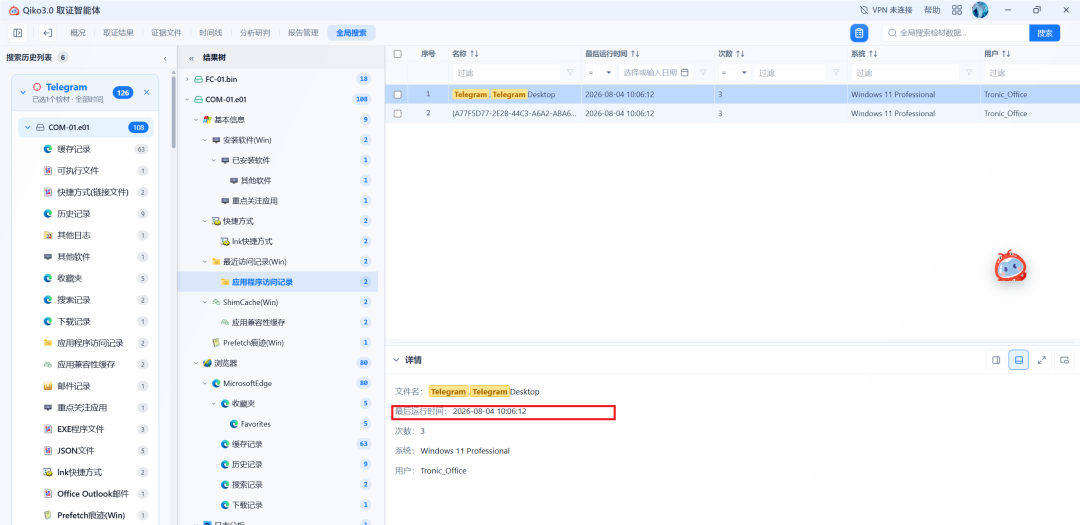
63.黄家豪在 2026-08-04 启动 Telegram 程序的时间(UTC+8)
10:06:12
看到程序的启动时间可以去看log日志文件
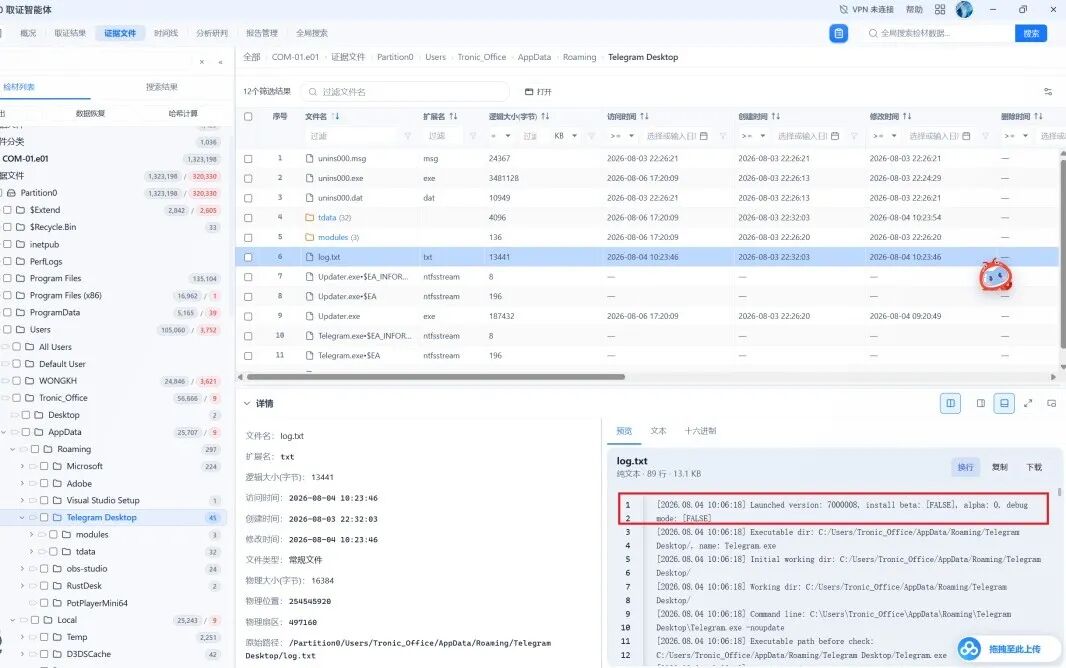
直接去看应用程序的访问记录也可以
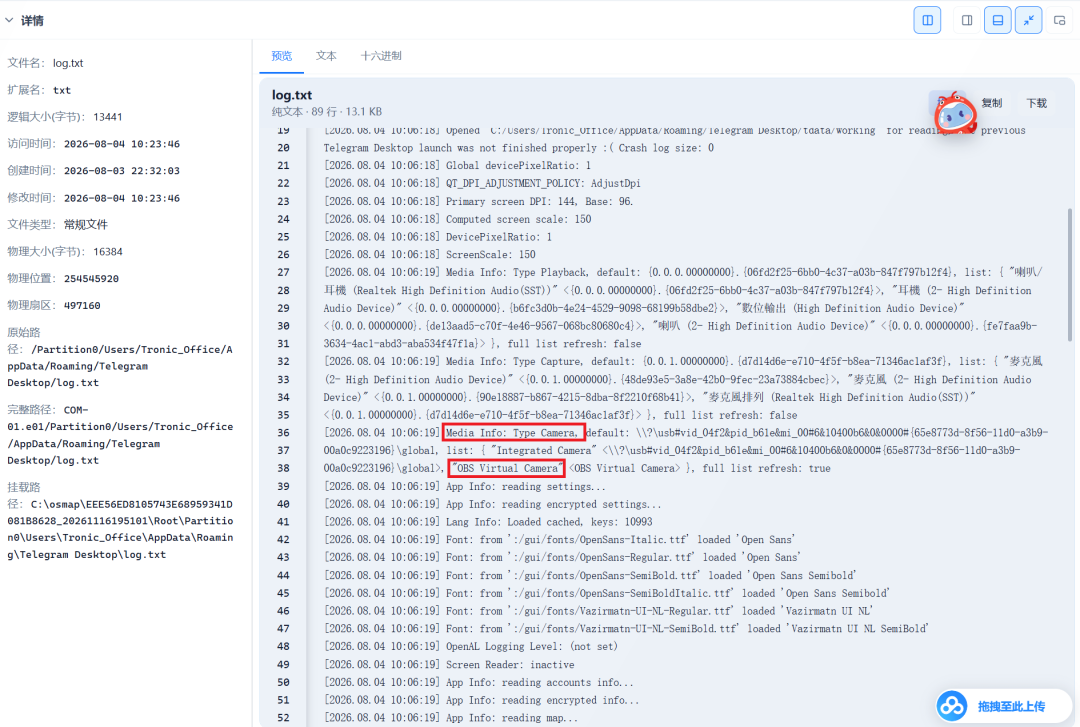
64.承接上题,Telegram 该次启动后检测到的摄像设备数量
2
同样在上题的日志文件中可以看到检测日志
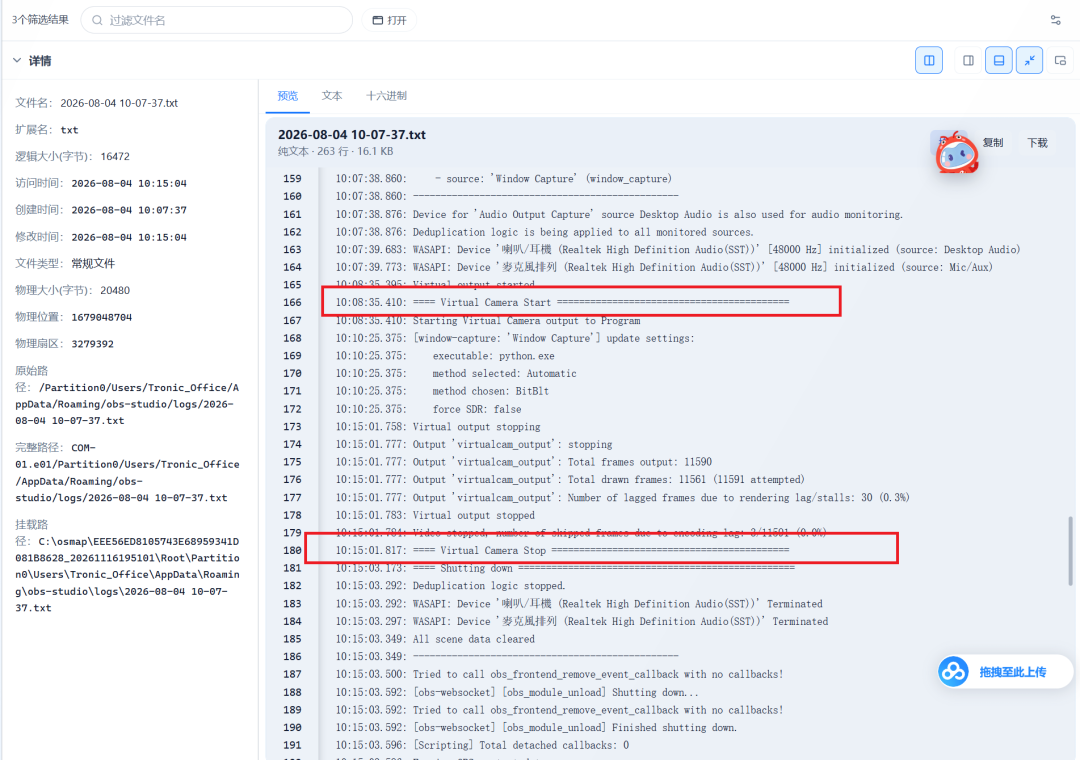
65.两次视频通话期间 OBS 虚拟摄像头的启动与停止时间(UTC+8)
A:10:07:37-10:13:45
B:10:08:50-10:13:45
C:10:08:35-10:15:01
D:10:07:37-10:15:01
E:10:08:35-10:15:03
C
要看时间当然是去看obs的日志文件,那有人可能会问上题不就是通过telegram的日志看obs吗,这个就是语言的艺术了,题目问的是obs虚拟摄像头的运行区间是要去翻obs文件夹的
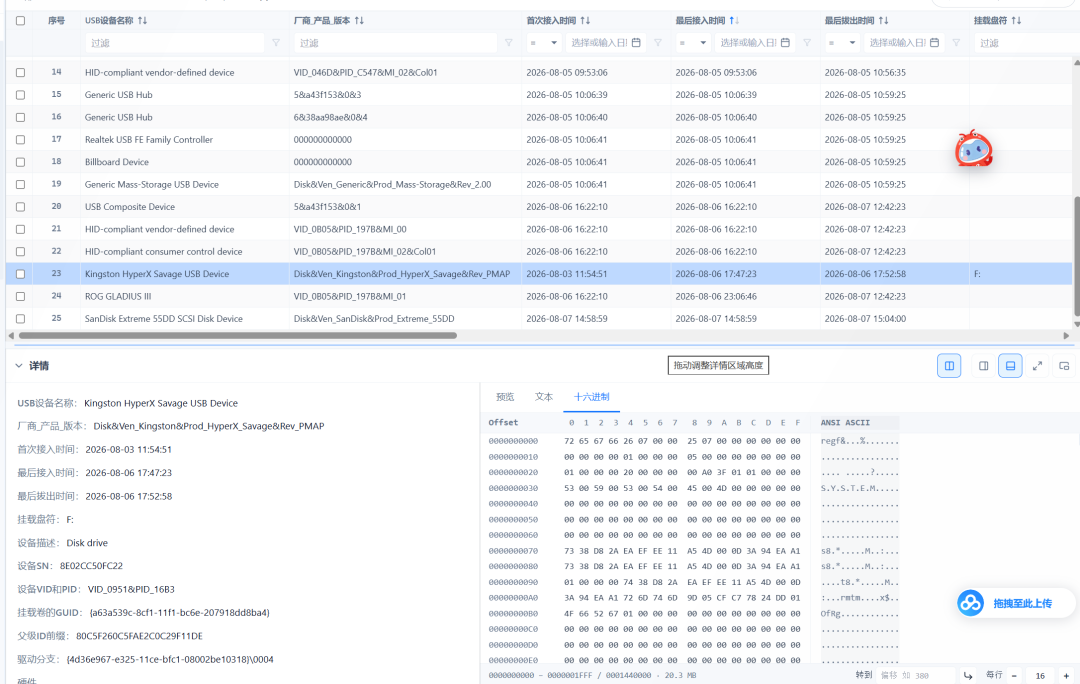
66.查扣前最后一次连接该主机的 USB 闪存盘/外接存储设备品牌
Kingston
这题应该主要还是看usb的设备信息
67.被设置为 Windows 用户登录时自动运行的软件
A:Notepad记事本
B:Chrome 浏览器
C:Winzip 程序
D:Windows 任务管理器
E:PotPlayer 播放器
B
直接去看开机自启动就可以了
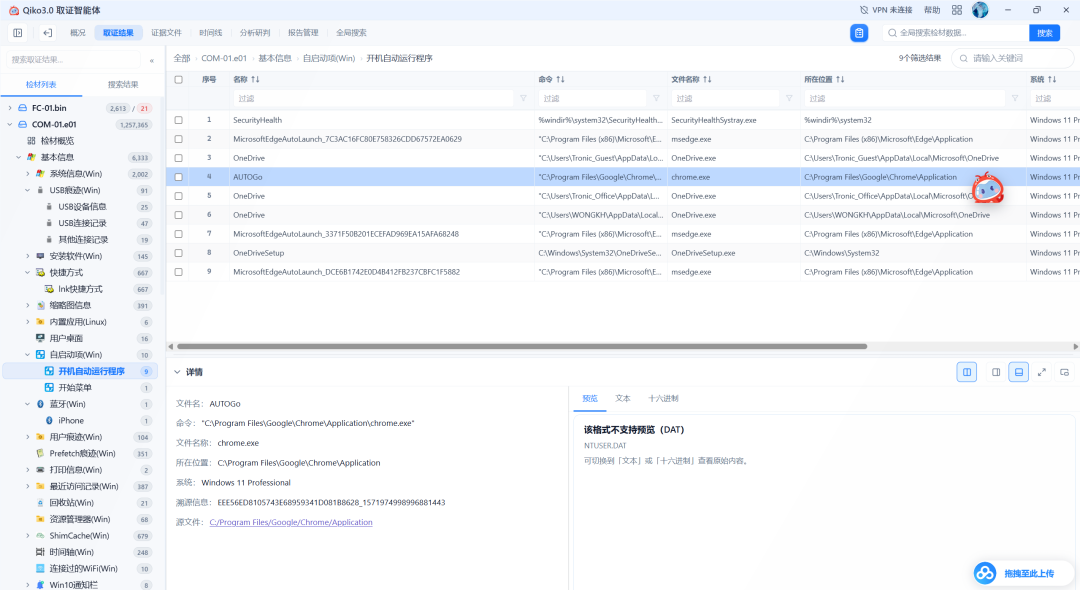
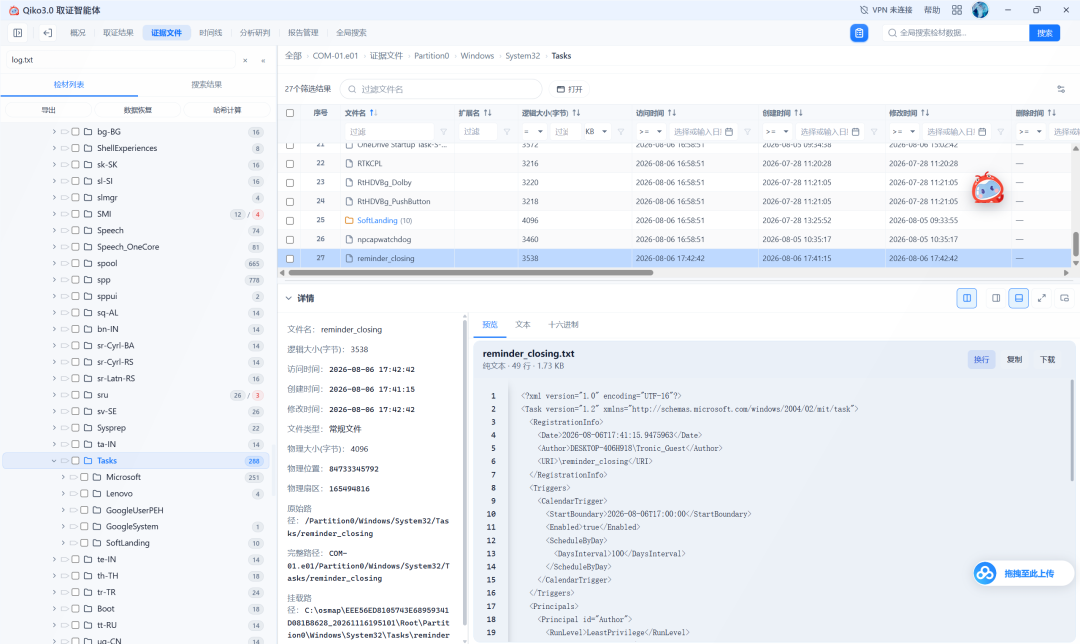
68.用户手动创建的计划任务名称
Reminder_closing
直接去翻C:\Windows\System32\Tasks\
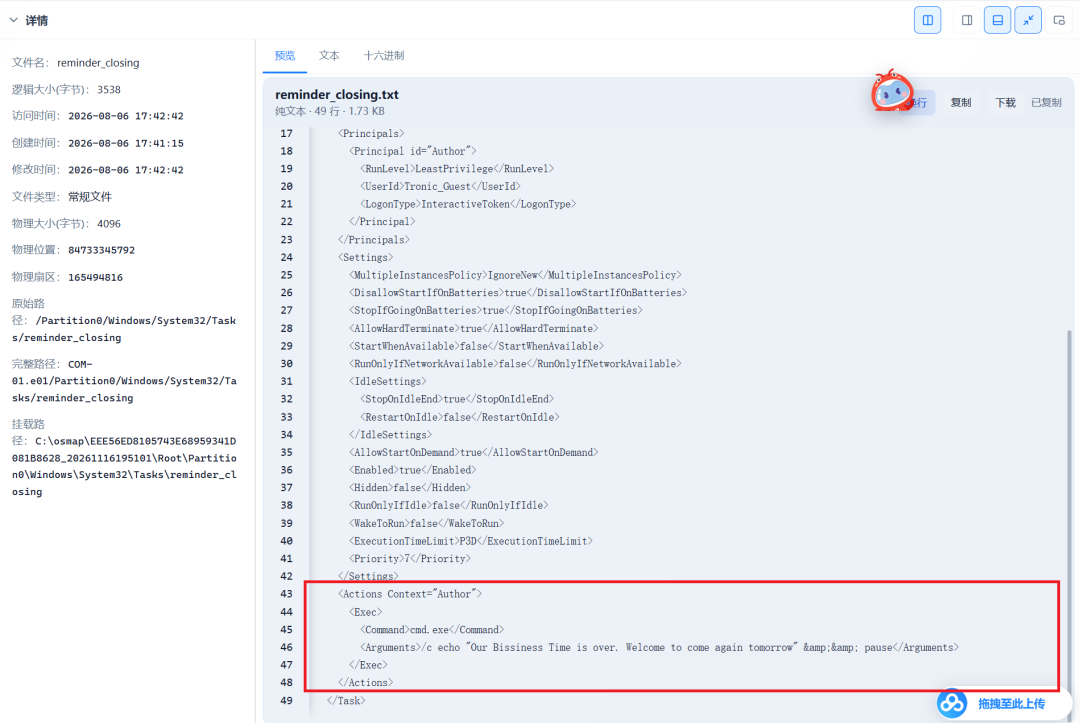
69.承接上题,该计划任务执行的操作
A:运行 cmd.exe 弹出消息框
B:运行 Chrome.exe 并打开主页
C:每日执行病毒扫描
D:定时发送电子邮件
E:执行 PowerShell 脚本,备份用户文档文件夹
A
接上题自建任务文件进行分析
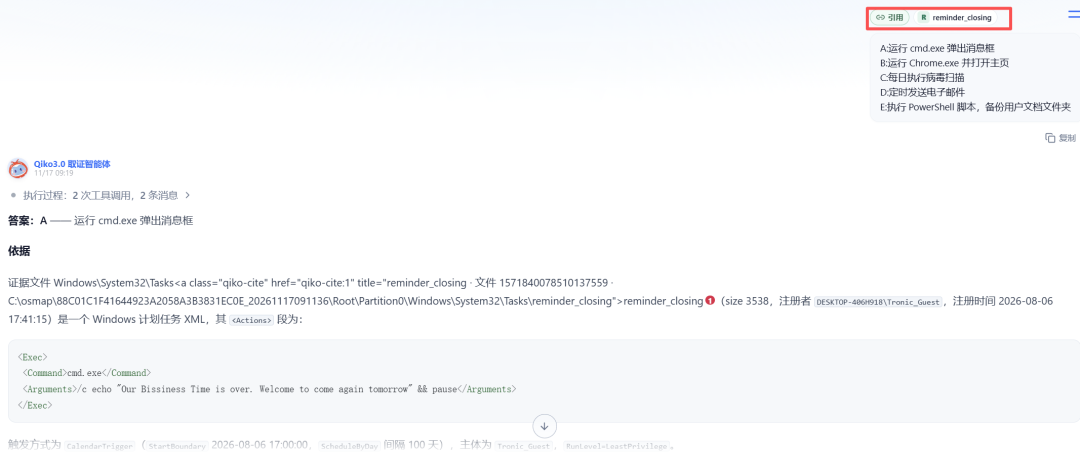
也可以直接点击这个文件,拖进qiko的全局问答里
70.2026-08-04 系统最后一次关机的时间(UTC+8)
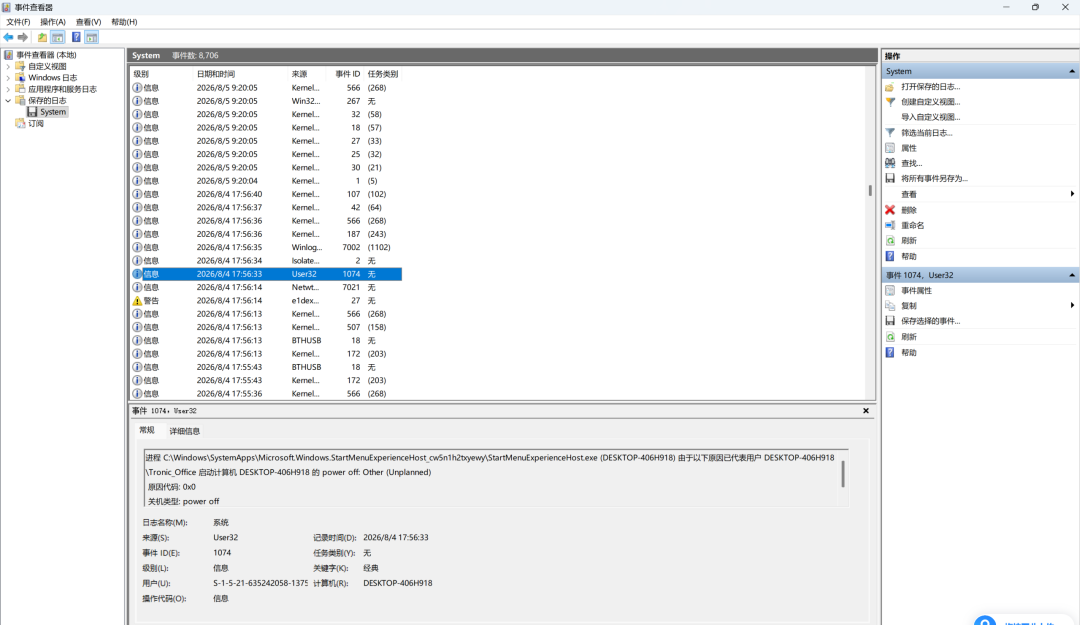
17:56:33
事件 1074 用于记录哪个进程、代表哪个用户发起关机或重启。
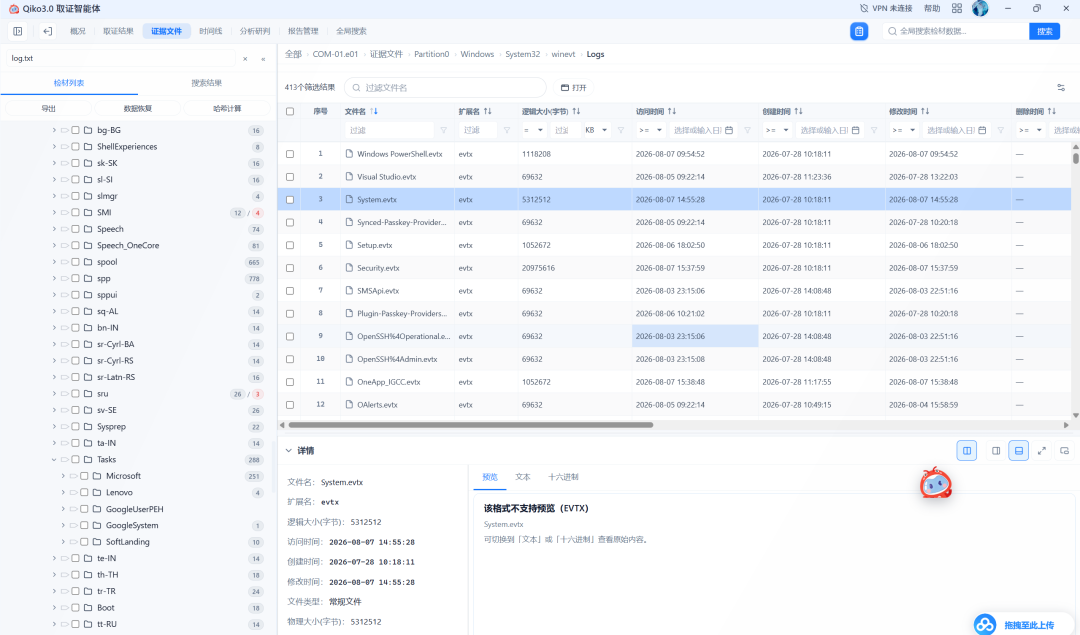
说的是系统并未电源这个就很为微妙,需要去看System.evtx,有点像应急的思路
71.HKLMSYSTEMCurrentControlSetControlLsa 中 LimitBlankPasswordUse=1 的含义
A:阻止空密码账户进行网络登录
B:禁用来宾账户的本地交互式登录
C:对本地账户强制实施复杂密码策略
D:空密码账户可通过网络访问共享文件夹
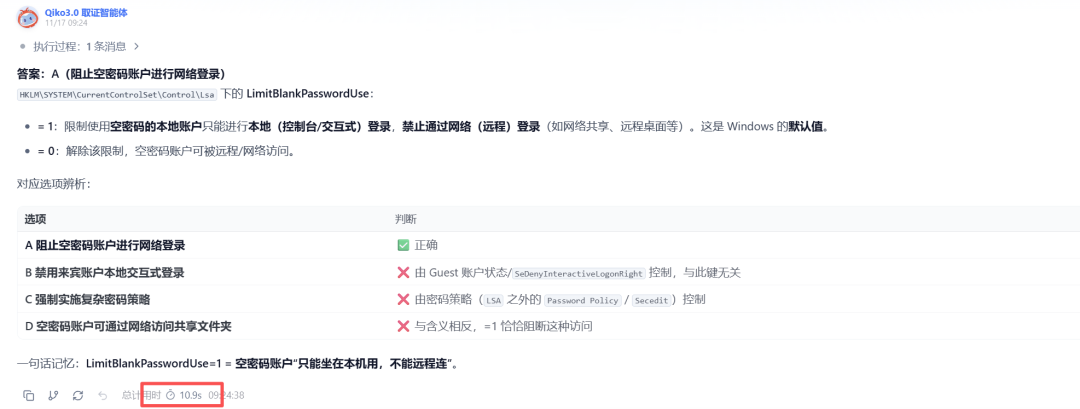
A
这道题说实话我都没看懂题目,还是得靠ai来帮助解题,其实就是道理论题,只花了10秒
黄家豪的树莓派(WKH-02)
能仿真可以试试仿真做,我这边太卡了,还是翻文件吧
72.操作系统系统配置的主机名
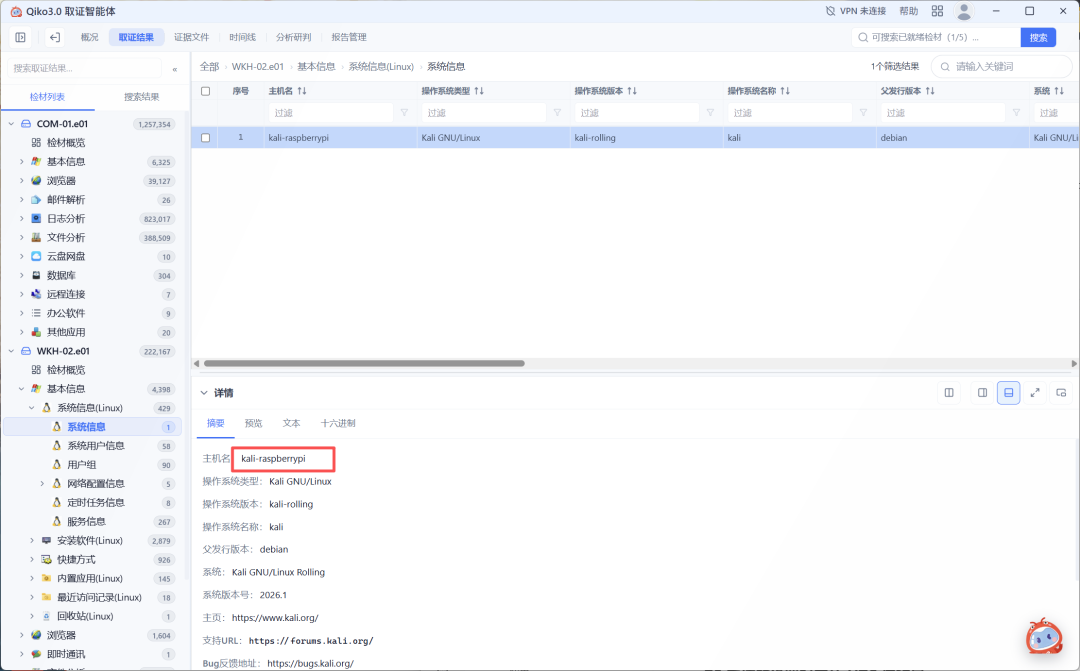
kali-raspberrypi
查看系统信息
73.Kali Linux 操作系统发行版本号
2026.1
见上图
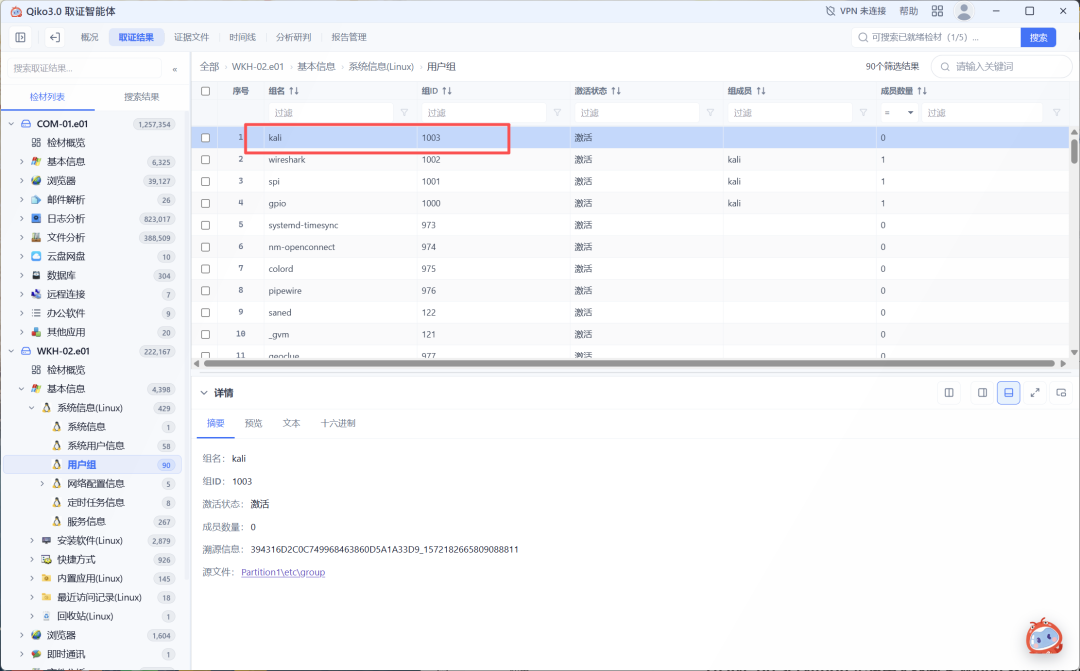
74.用户 kali 所属的主用户组标识符(Primary GID)
1003
查看用户组
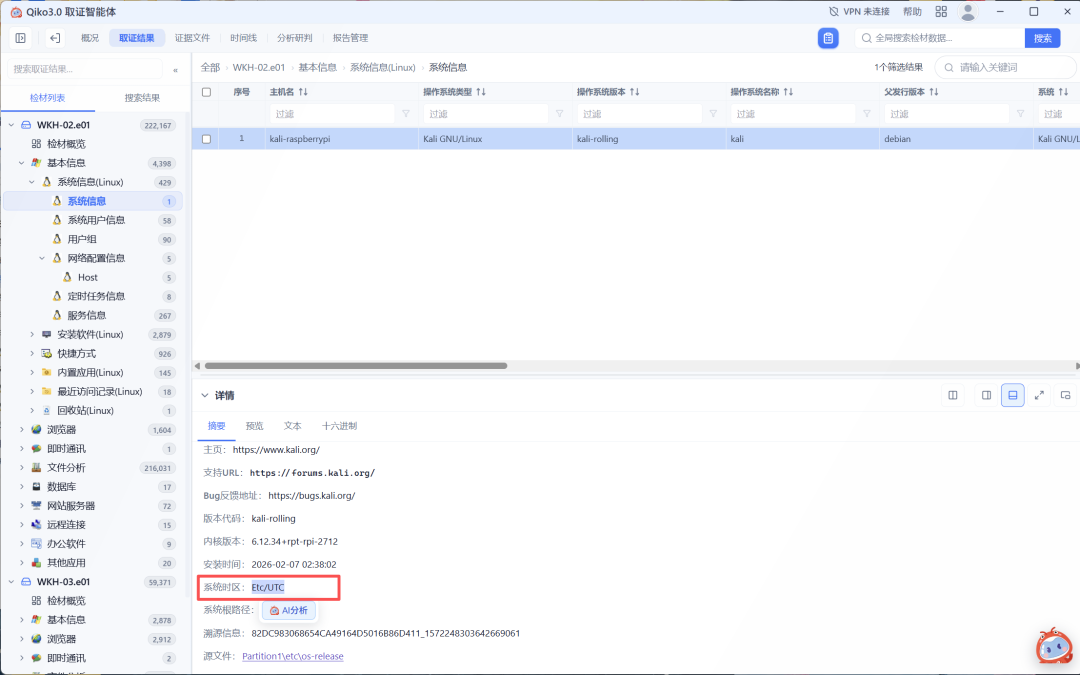
75.系统所设置时区的 UTC 偏移量
UTC+0
在系统信息中找到
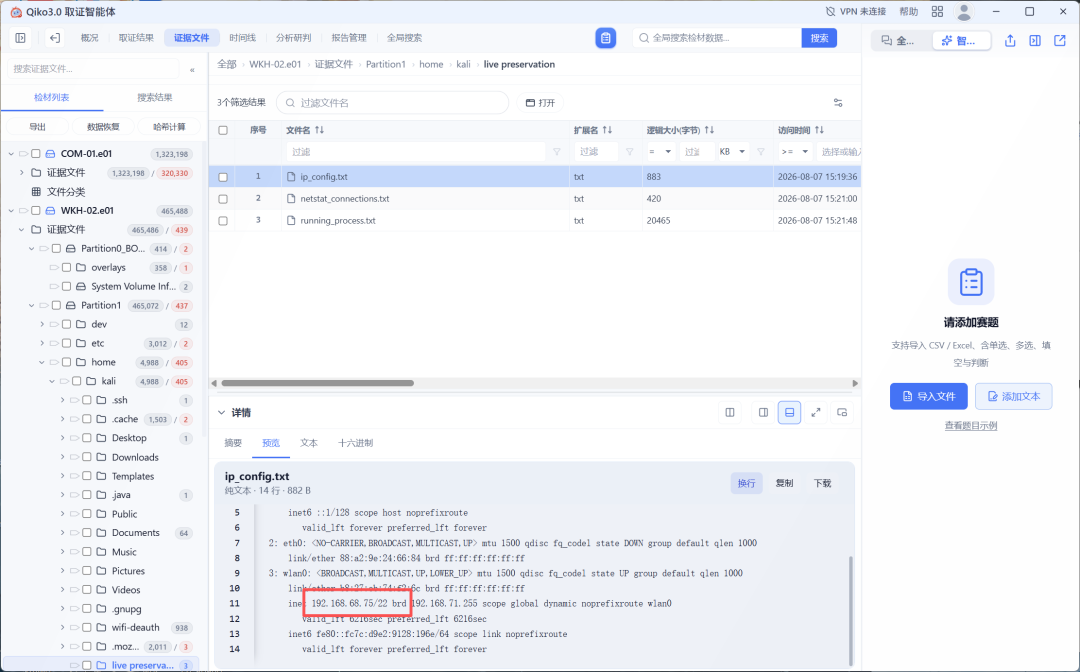
76.根据即时保存的记录/home/kali/live preservation/记录中无线网卡 wlan0 获取的 IPv4 地址
192.168.68.75
直接去看一下这个文件
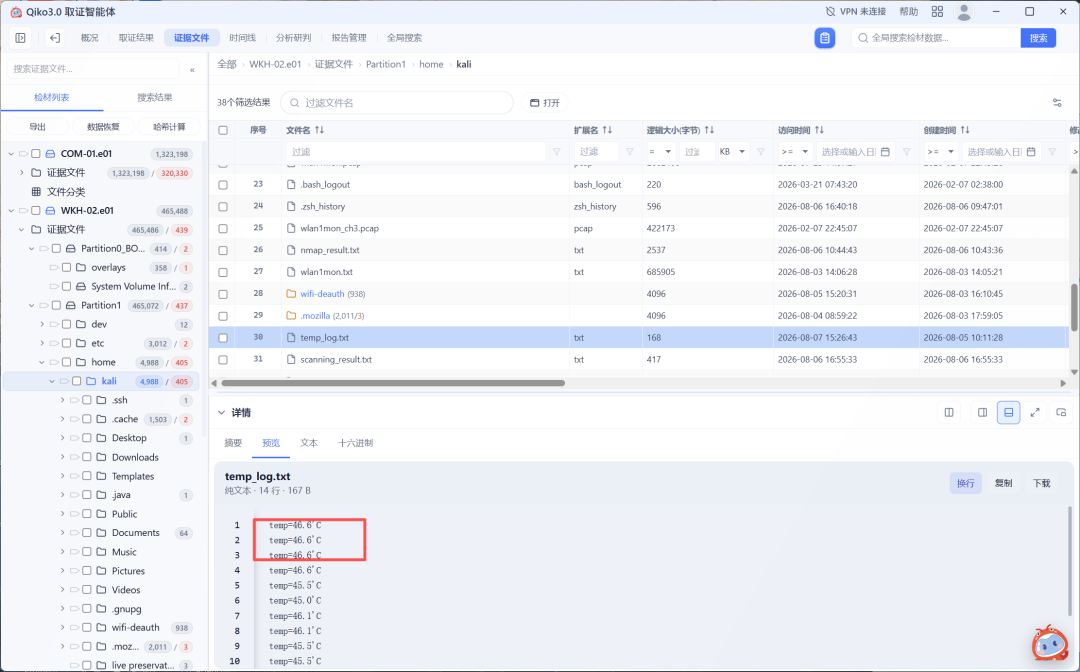
77.温度监控记录中的最高 CPU 温度
46.6
这个得看日志文件了,在kali目录下可以看到有个temp_log.txt
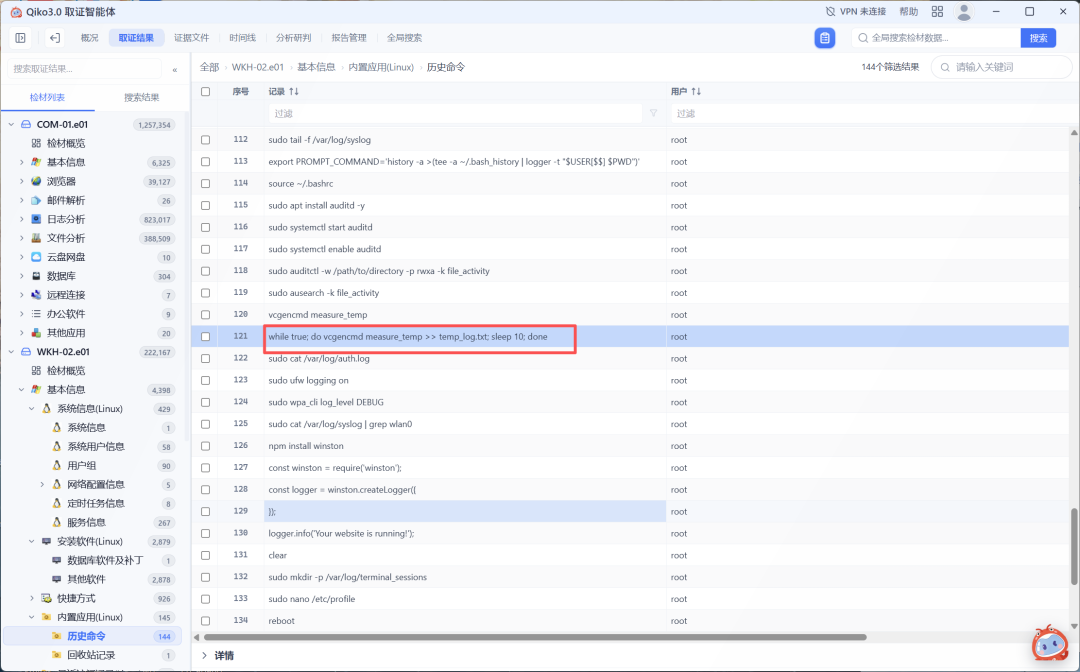
78.Johnny 用于记录 CPU 温度的树莓派专用命令
A:sensors
B:rpi-eeprom-update
C:vcgencmd
D:hardinfo
E:lshw
C
这题好说,直接看有没有输过命令,随便翻翻翻到了
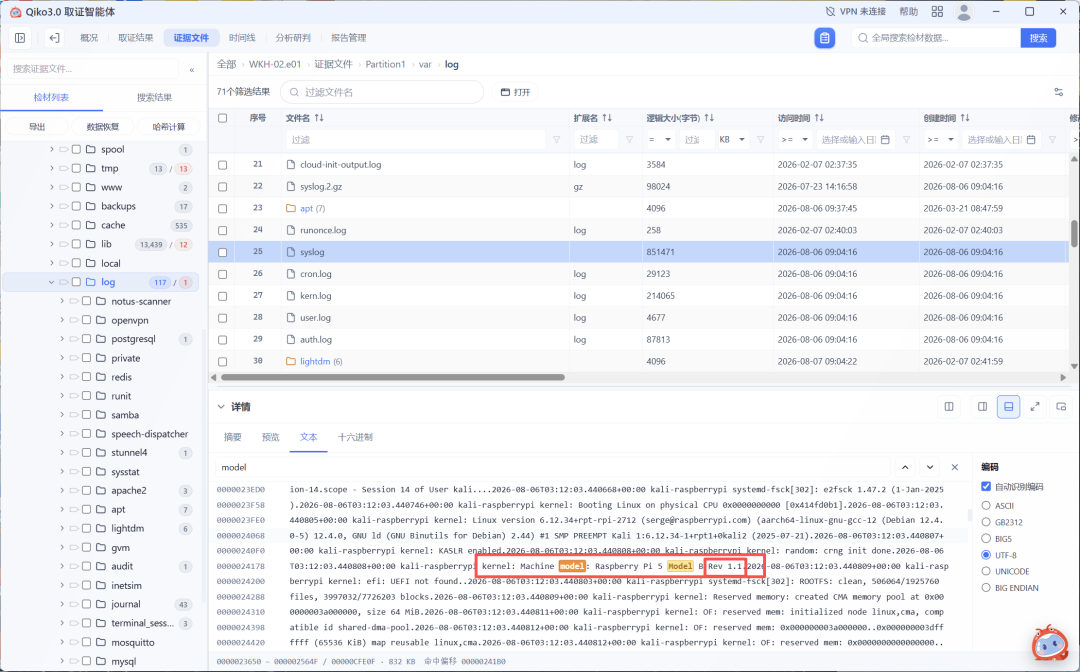
79.根据内核检测记录,树莓派主板的硬件修订版本号
Rev 1.1
去日志中找一下/var/log/syslog,搜索一下model
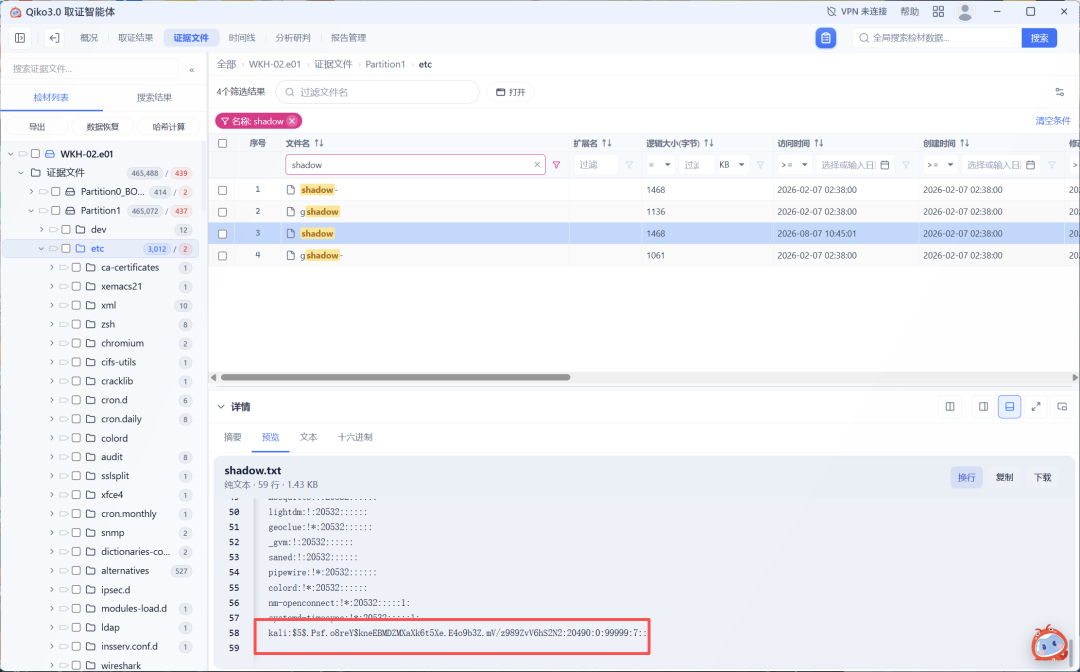
80.用户 kali 登录密码哈希所用算法
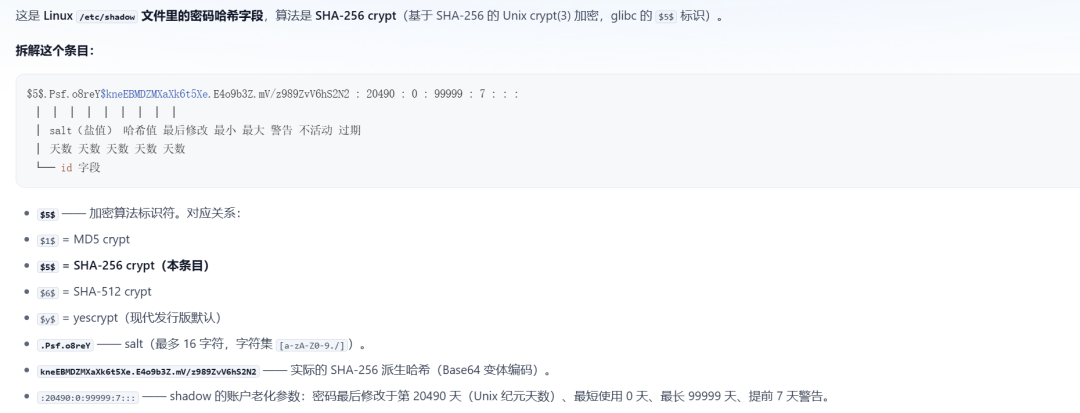
sha256
去etc/shadow看一下
看到是sha256,不知道也可以问右下角的ai
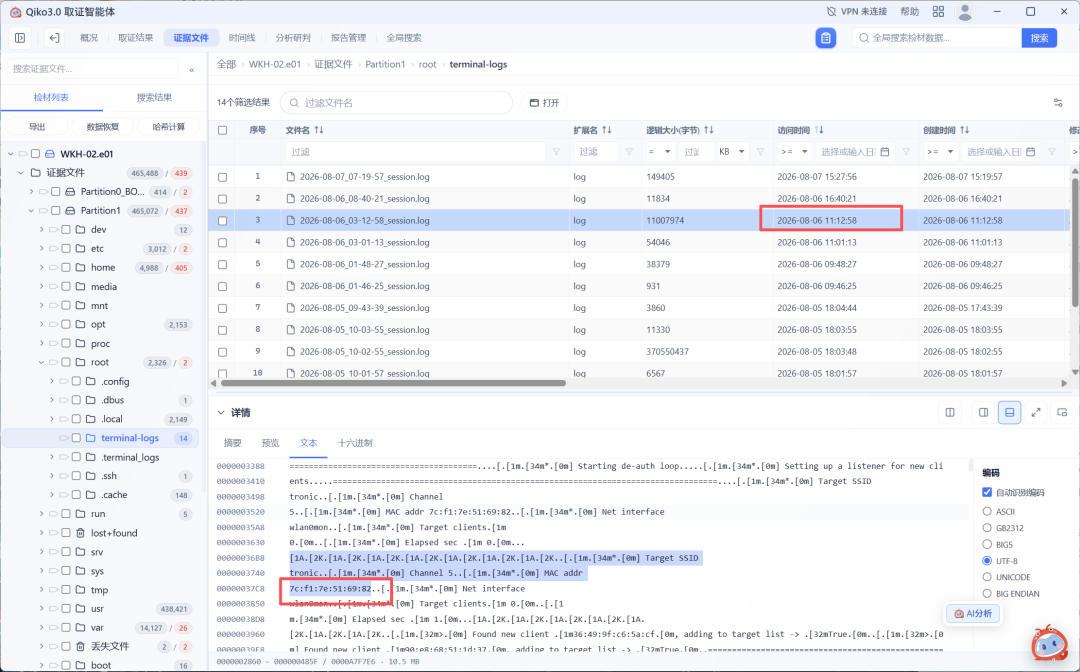
81.2026-08-06 11:12(UTC+8)锁定并准备攻击的目标无线网络 BSSID
7C:F1:7E:51:69:82
题目说根据日志,那就去看一下这个时间点的日志/root/terminal-logs
82.周边捕获到的 AP 包含哪些认证方式:i. PSK ii. SAE iii. MGT iv. OPN
A:仅有 i、iv
B:仅有 i、ii
C:仅有 i、ii、iii
D:仅有 ii、iii、iv
E:i、ii、iii、iv 全部包含
C
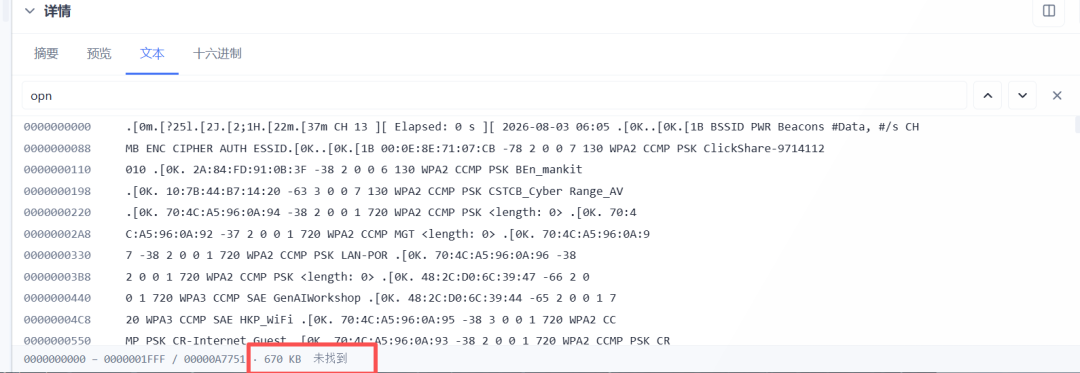
在kali目录下看到了一个txt文件,里面包含了airodump 结果
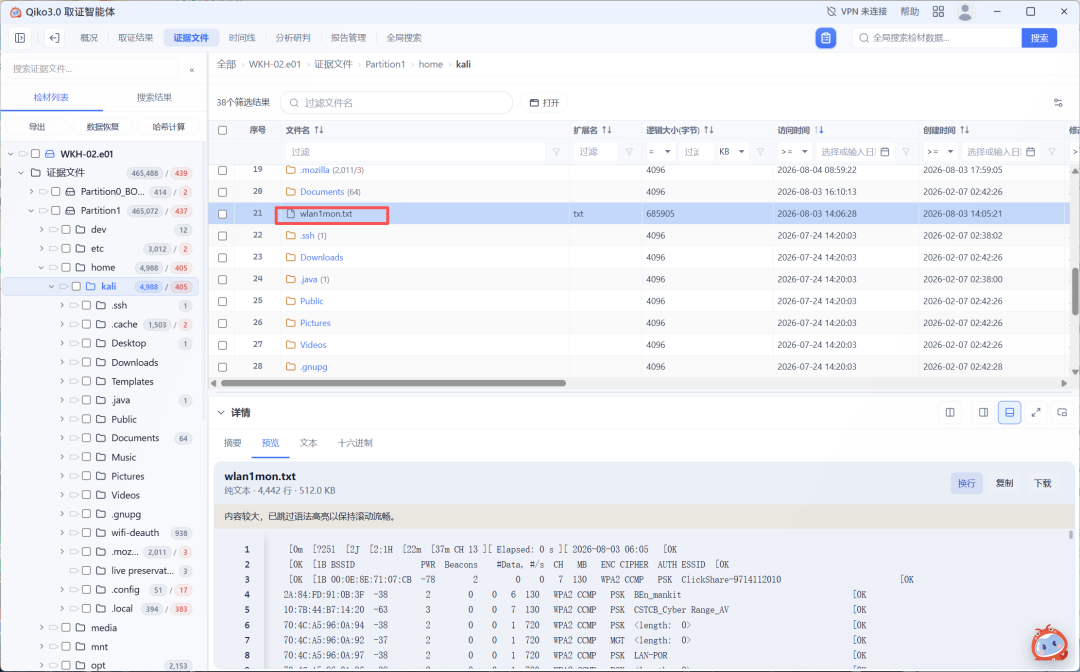
一个个搜一下,就opn没有
83.目标 AP(BSSID 7C:F1:7E:51:69:82)采用的加密协议 ENC
WPA2
搜索一下关键词
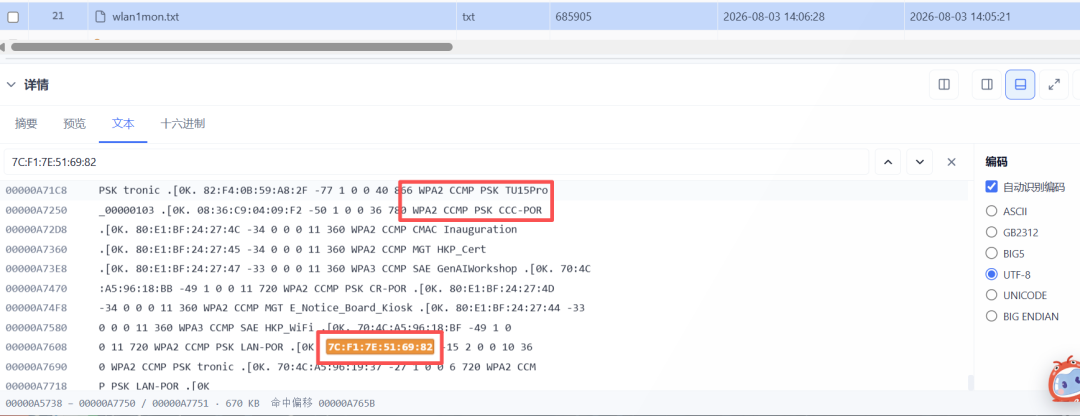
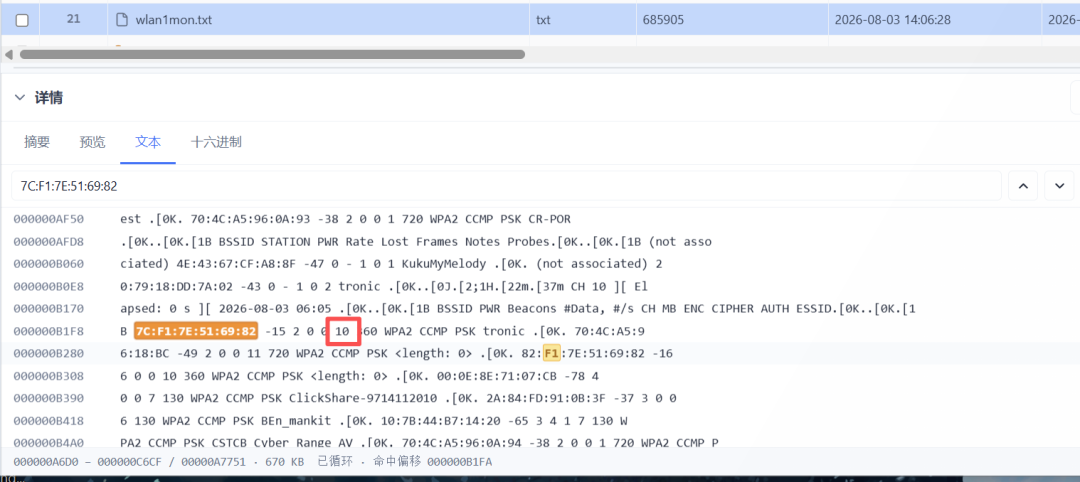
84.目标无线网络(SSID=tronic)实际使用的信道
10
依旧见上图
85.Wi-Fi 攻击工具项目首次从远程仓库克隆到本地的日期
2026-08-03
在浏览器这里可以看到这个项目
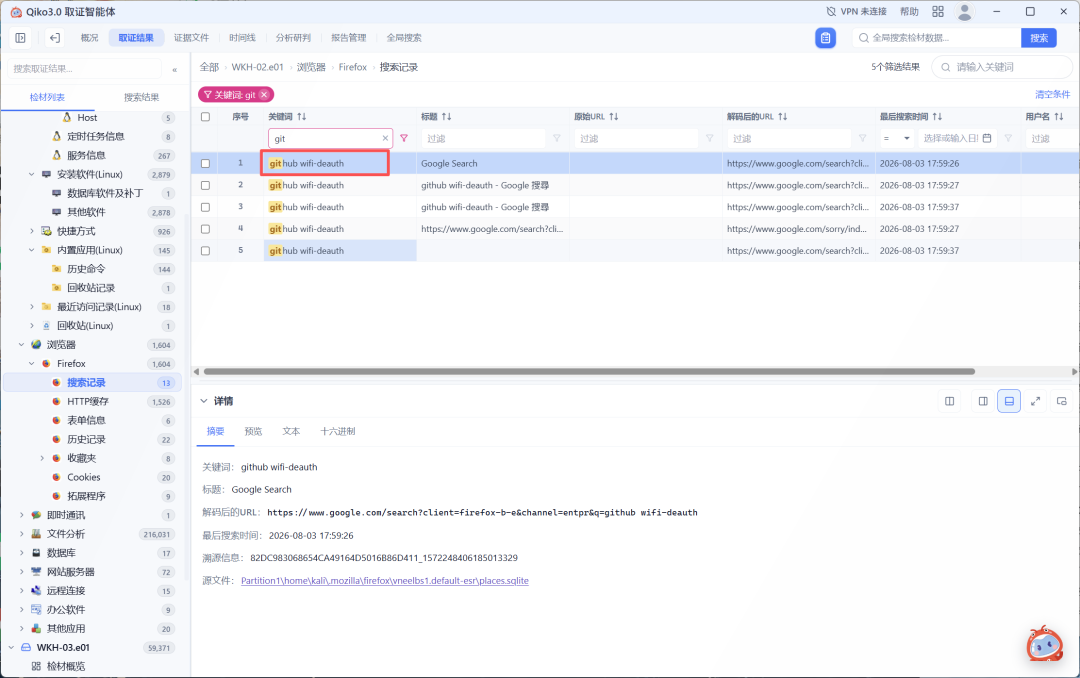
找到这个项目,查看git日志
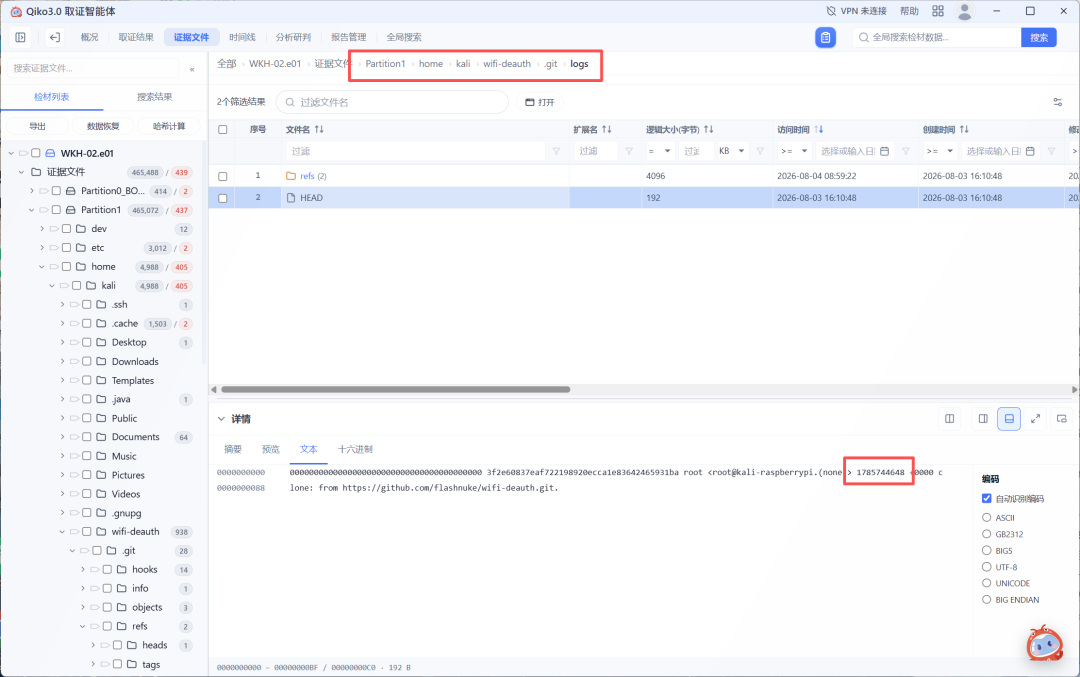
转换一下时间戳
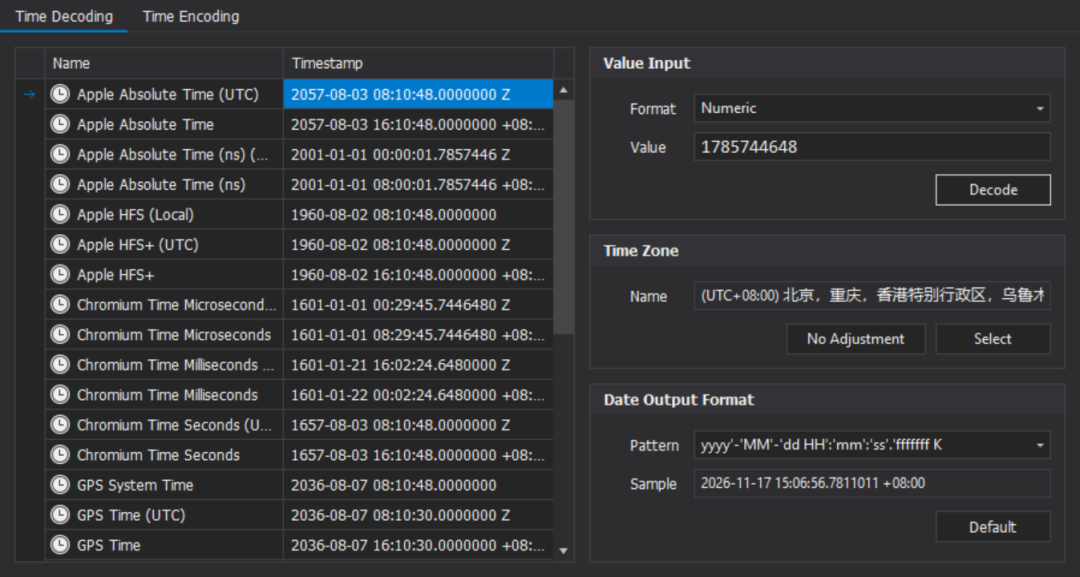
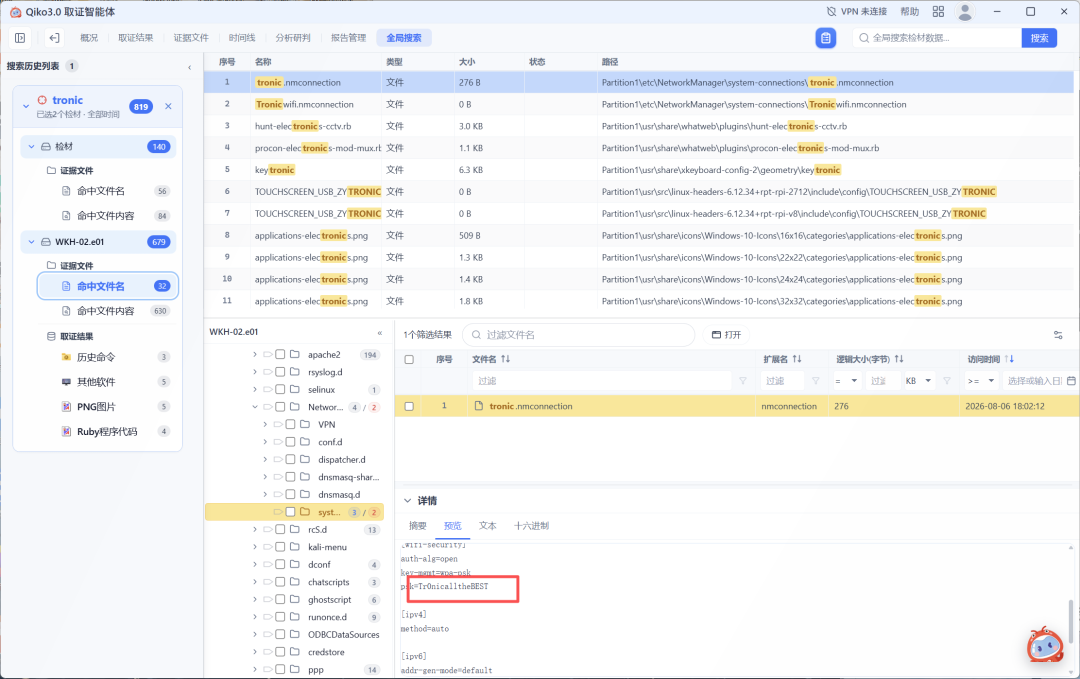
86.连接目标 SSID「tronic」所用配置文件中的明文密钥
Tr0nicalltheBEST
全局搜索了一下tronic,搜到了
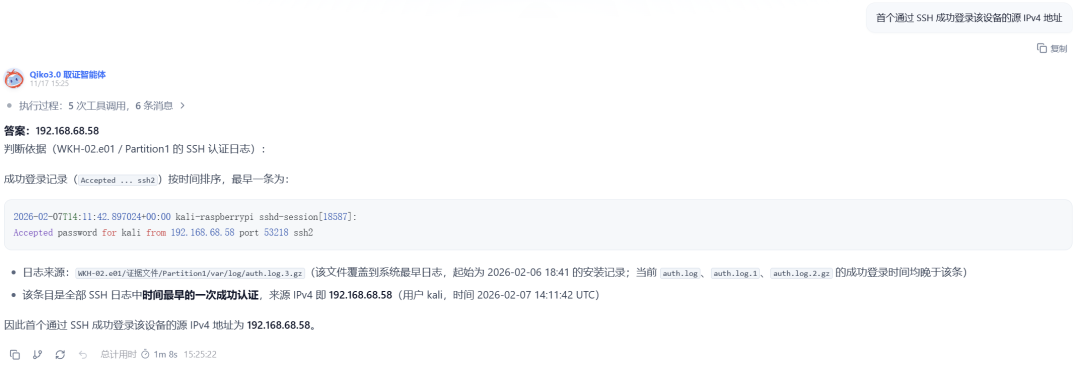
87.首个通过 SSH 成功登录该设备的源 IPv4 地址
192.168.68.58(还有192.168.68.57的答案)
这里还是翻日志,交给ai了,只需1分钟
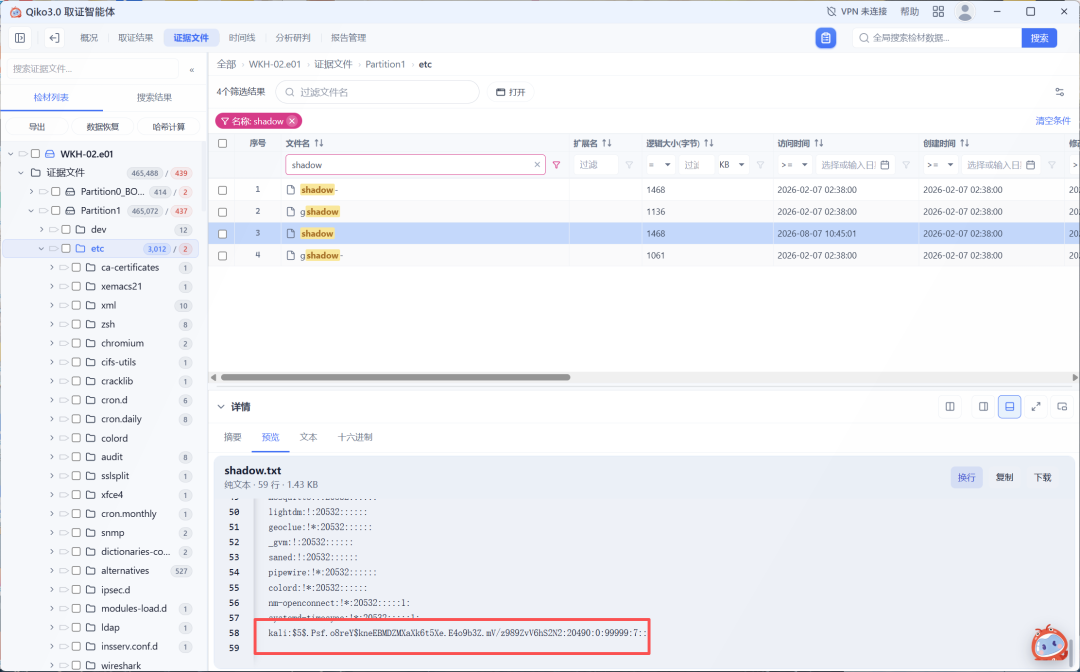
88.用户 kali 密码哈希所用的盐值(Salt)字符串
.Psf.o8reY
见80题
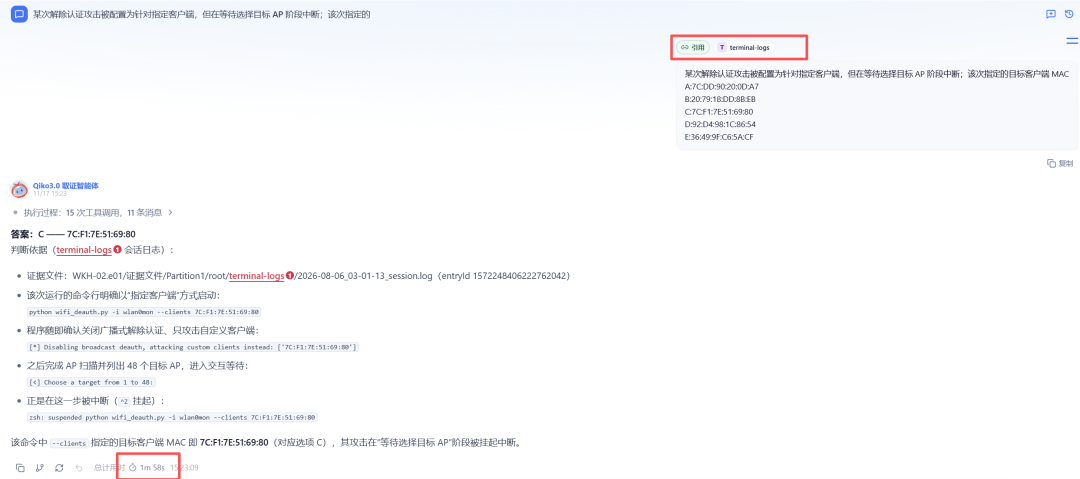
89.某次解除认证攻击被配置为针对指定客户端,但在等待选择目标 AP 阶段中断;该次指定的目标客户端 MAC
A:7C:DD:90:20:0D:A7
B:20:79:18:DD:8B:EB
C:7C:F1:7E:51:69:80
D:92:D4:98:1C:86:54
E:36:49:9F:C6:5A:CF
C
这个题其实就和刚刚的83题差不多了,继续看刚刚那个文件/root/terminal-logs,把这一整个文件夹直接拖进qiko问,一个个日志翻太费时间,ai只需两分钟
90.针对 BSSID 7C:F1:7E:51:69:82 正式进入 Deauth loop 期间,实际配置使用过的不重复信道累计数量
2
这种看日志的我是真不想肉眼去看了😭
91.承接上题,Deauth loop 期间状态面板记录的工作信道按时间顺序
A:3 → 4 → 5 → 4 → 4
B:4 → 5 →11 →11 → 5
C:10 →11 → 5 → 4 → 3
D:5 → 4 → 4 → 4 → 4
E:11 →11 →3 → 4 → 5
D
ai只需10s,我得看一年…
92.所有会话日志中,最终选定目标并正式触发 Deauth loop(显示 Starting de-auth loop…)的独立日志文件数量
1
继续ai跑了
黄家豪的树莓派(WKH-03)
能仿真可以试试仿真做,我这边太卡了,依旧翻文件
93.Linux 官方发行版标识符(Distribution ID)
debian
直接看基本信息,前几题就解决了
94.Linux 系统配置的主机名
raspberrypi
见上
95.系统配置的完整时区标识符
Asia/Hong_Kong
基本信息再往下翻
96.设备使用的树莓派硬件型号及修订版本
A:Raspberry Pi 5 Model B Rev 1.1
B:Raspberry Pi 4 Model B Rev 1.5
C:Raspberry Pi 5 Model A Rev 1.0
D:Raspberry Pi 3 Model B+
A
这个和79题一样的,直接找syslog,搜索model即可
97.该操作系统环境最初安装的日期
2026-06-18
他说最初安装时间,我这里直接跟着安装日期走的
98.可以登录 Shell 的用户账号: i. root ii. johnnymoney1 iii. nobody iv. daemon
A:i & ii; B:iii & iv; C:i & iii; D:ii & iv
A
直接去筛选一下用户类型,nobody账户状态是被锁定
99.用户 johnnymoney1 本地账号密码的哈希算法
A:SHA-512;B:yescrypt;C:SHA-256;D:bcrypt
B
见上题
100.用户 johnnymoney1 密码最后一次更改/设置的日期
2026-08-04
继续查看/etc/shadow文件,1970-01-01+20669天
101.live preservation 记录中以太网接口 eth0 的物理 MAC 地址
88:a2:9e:24:67:84
和上一个检材相似度很像
102.系统配置的第二个备用 DNS 服务器 IP
10.30.25.130
在/etc/resolv.conf可以看到第二个nameserver
103.Tronic 钓鱼站点 Web 服务器监听状态(LISTEN)的服务端口号
80
直接去看nginx了,在桌面上看到
104.该虚假网站应用环境配置中,强制门户(Captive Portal)模式是否启用
Yes
在与上题相同的目录下看到.env文件
文件中写了PORTAL_MODE=1
105.本地虚假网站后台设置的管理员用户名和密码
admin/admin123
在同目录下server.js里可以直接看到明文账号密码
106.nodejs 软件包安装到该系统的日期
2026-08-04
这个需要去/var/log/dpkg.log查看一下软件的安装记录,在文件中找到nodejs
107.磁盘挂载配置中第 1 分区(启动分区)的 PARTUUID
b431d150-01
一般在/etc/fstab这里可以找到
108.初始化部署时 systemd 生成的主机唯一标识符(machine-id)
af64c539c8454961b89b472b518043a6
在/etc/machine-id中可以找到
109.journald 持久化日志存储模式所设置的参数值
persistent
查看/etc/systemd/journald.conf里面会存有信息
110.新增自定义 drop-in 覆盖配置时,创建目录应使用的完整命令
A:sudo mkdir -p /etc/systemd/journald.conf.d
B:sudo mkdir -p /run/systemd/journald.conf.d
C:sudo mkdir -p /etc/systemd/system/systemd-journald.service.d
D:sudo mkdir -p /var/log/journal
A
官方推荐 drop-in 目录 /etc/systemd/journald.conf.d