检材密码:2026精武杯/中国人民警察大学@CPPU-ISA&拓界科技@飞鹰小队
以下的所有题目均用Qiko3.0来进行分析答题的,从分析结果的展示以及做题的方便程度来看还是相当不错的,欢迎大家来使用☺️
获取方式:关注公众号,私信发送关键词“我要用Qiko!!!”即可,注意是中文感叹号,可复制发送。
Qiko展示画面
计算机取证
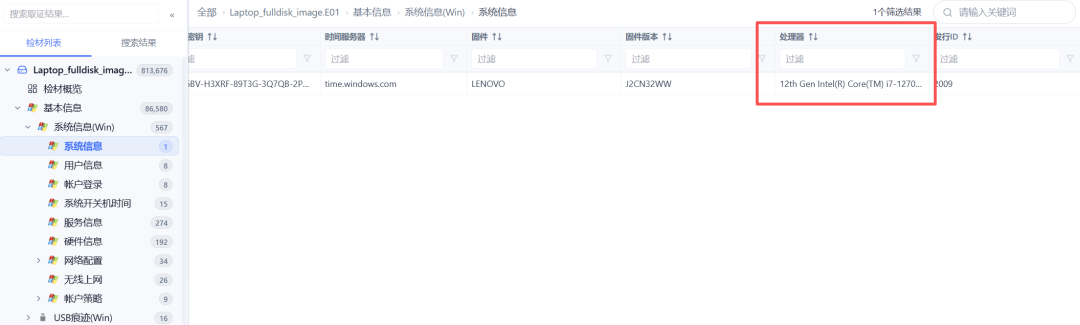
25. 该计算机的CPU型号是什么?
i7-12700H
查看系统信息
26. 该计算机曾接入了一个移动硬盘,分配驱动器号为D盘,请问盘符名称为?
Samsung_T5
查看设备连接记录
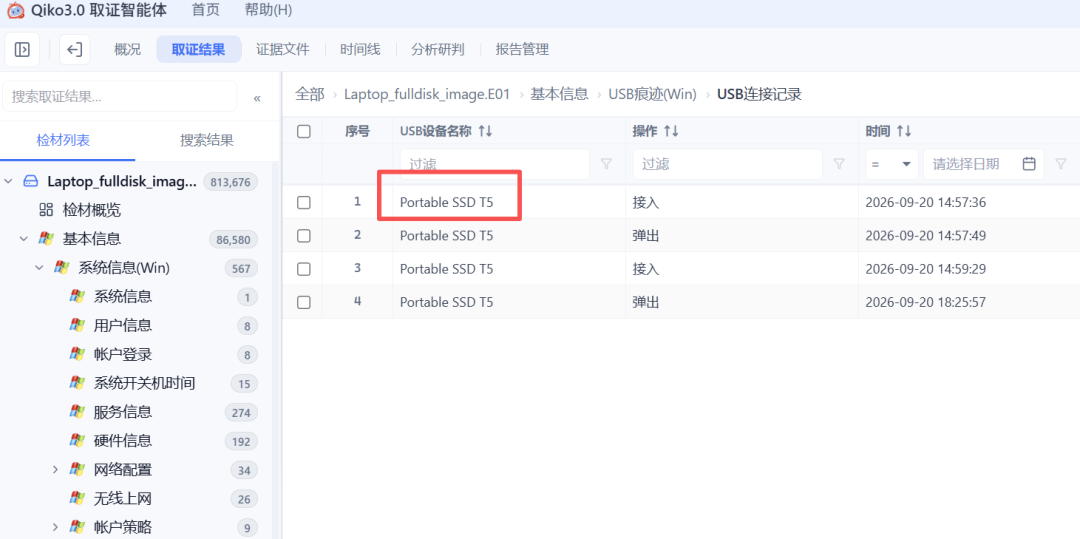
不知道具体卷标,但是在通知里是可以看到盘符的
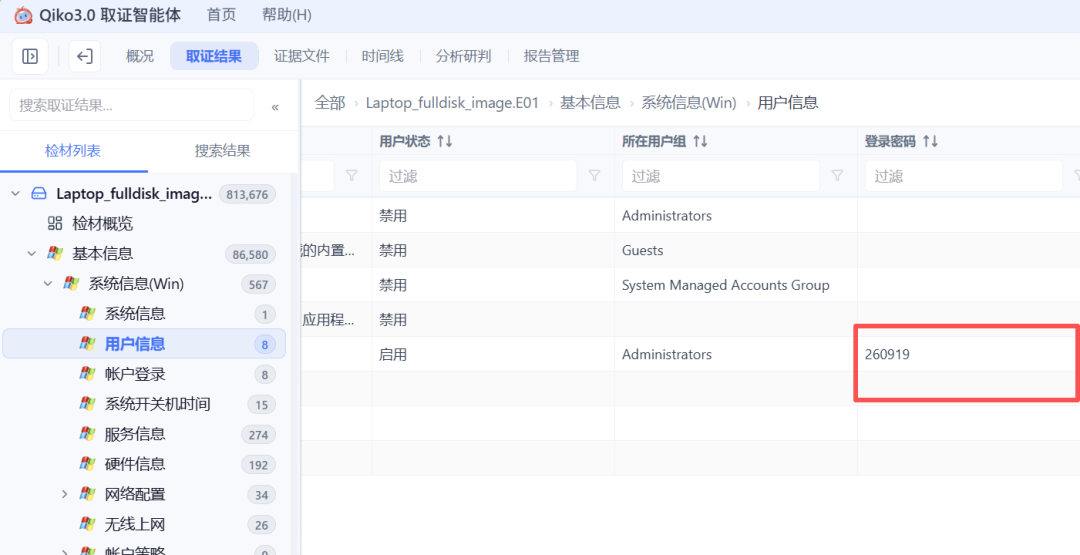
27. 该计算机的开机密码是多少?
260919
查看用户信息
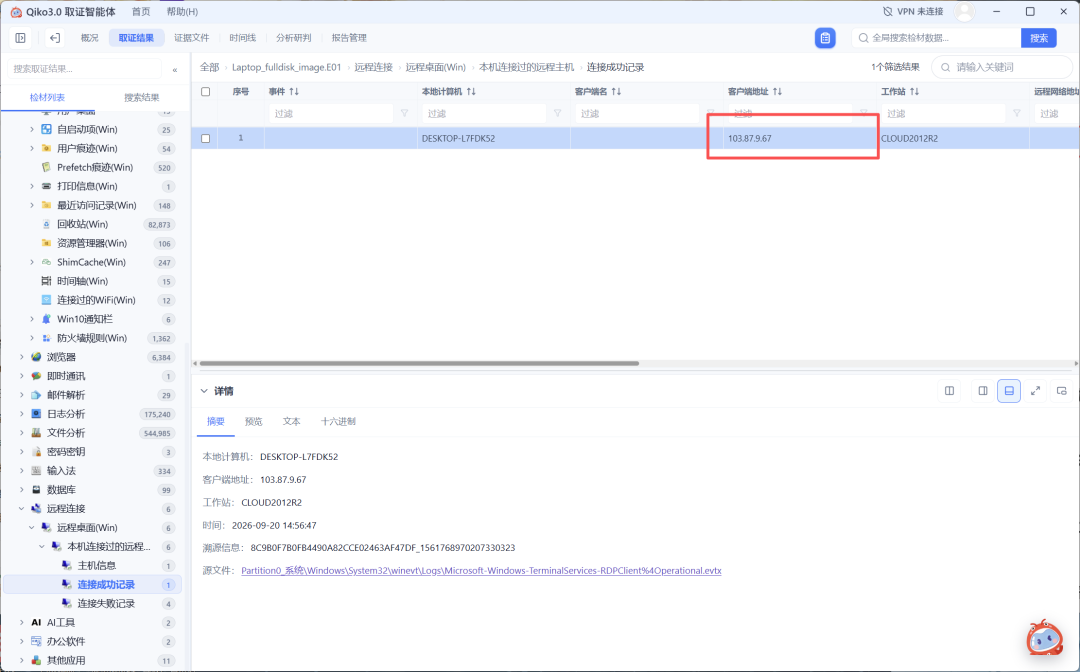
28. 该计算机曾经连接过的远程桌面地址是什么?
103.87.9.67
查看连接记录
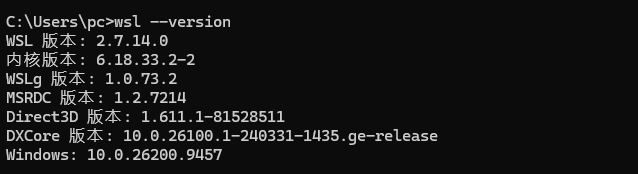
29. 该计算机部署的WSL版本是多少?
2.7.14.0
直接仿真 Win+R 查询版本即可
30. WSL中部署的大模型推理引擎名称和版本是什么?
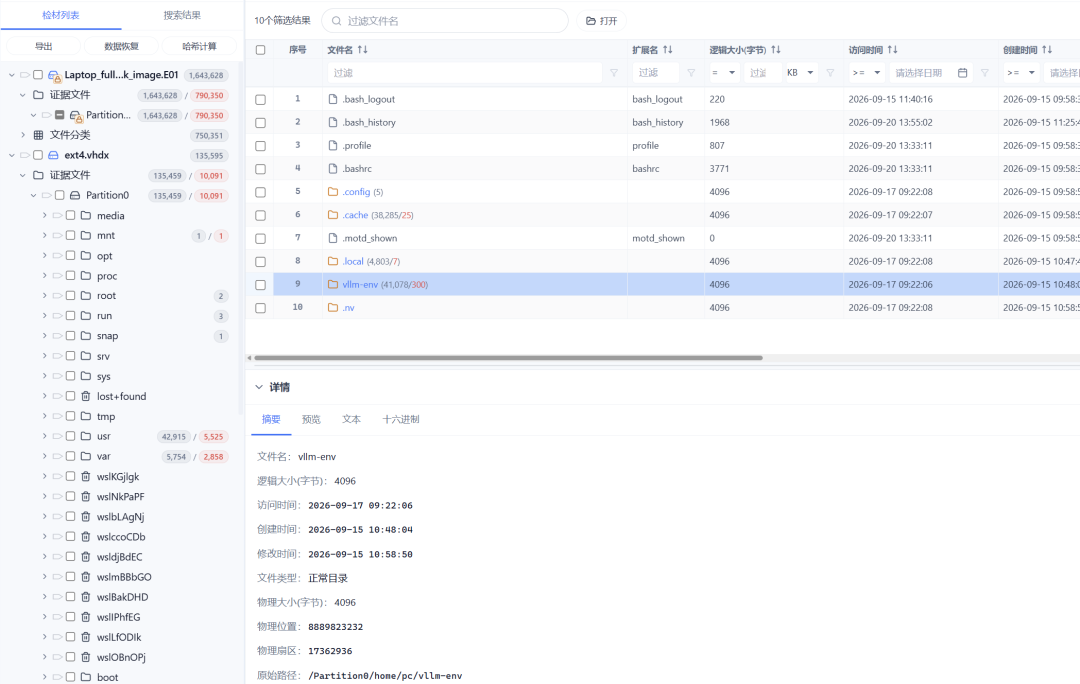
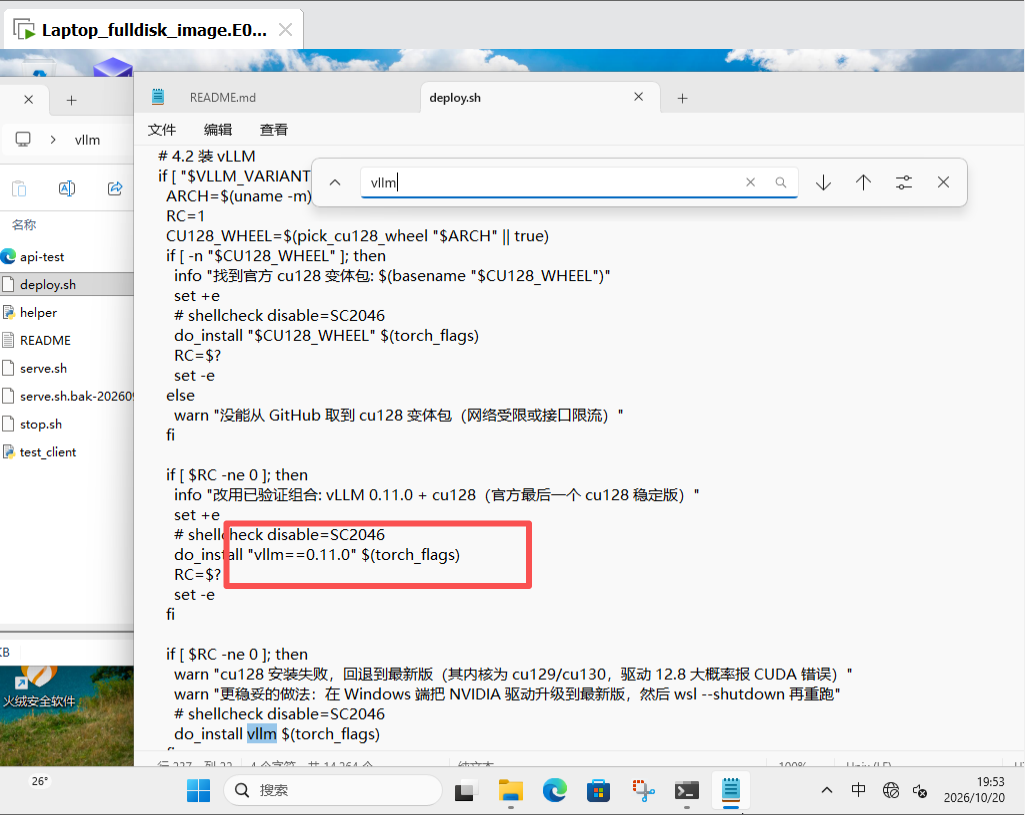
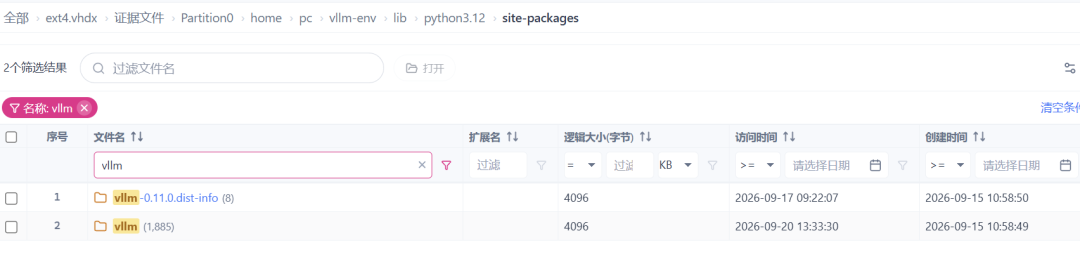
vllm-0.11.0
本来想着继续启动wsl的,结果发现启动不了
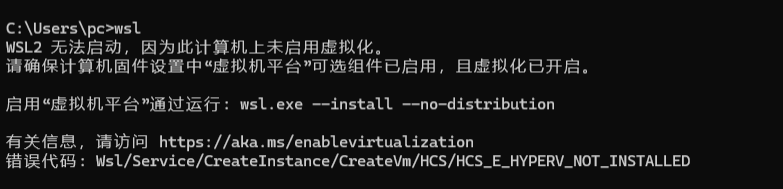
那就直接去找wsl的虚拟镜像文件了,直接搜索,看文件夹找到
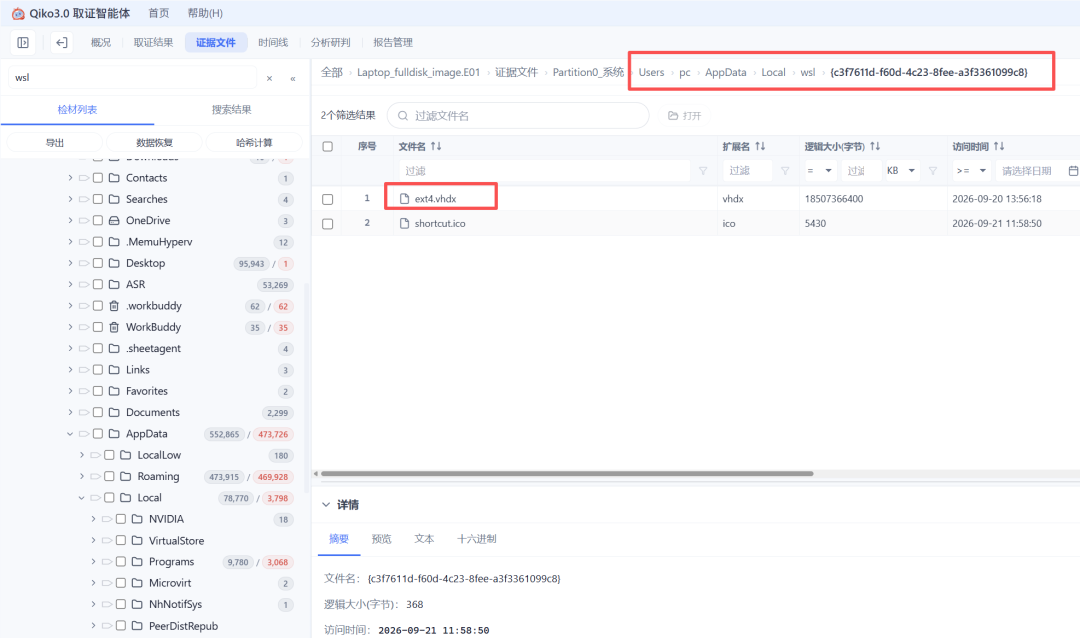
右键嵌套证据分析 -> 计算机取证,分析好了直接看取证结果,可以知道用的大模型推理引擎是vllm
计算机桌面正好放一个同名文件夹,打开看看,看到一个.sh文件,记事本打开看一下,搜索vllm可以搜到版本为0.11.0
或者在证据文件里直接搜索
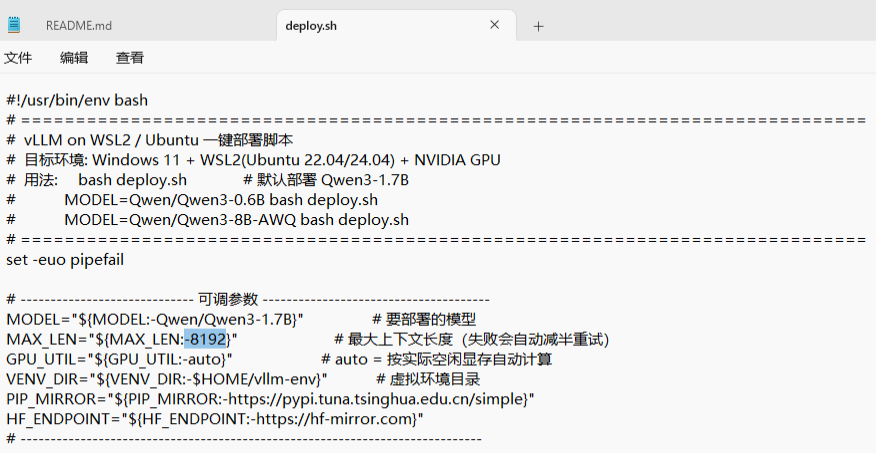
31. 接上题,其中部署的参数量为1.7B的模型设置的最大上下文长度(max-model-len)是多少?
8192
在上题文件中可以看到
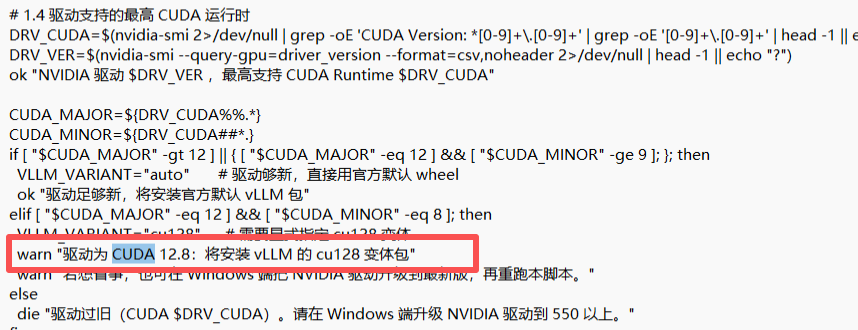
32. 接上题,安装使用的CUDA版本是多少?
12.8
在文件中直接搜索CUDA即可
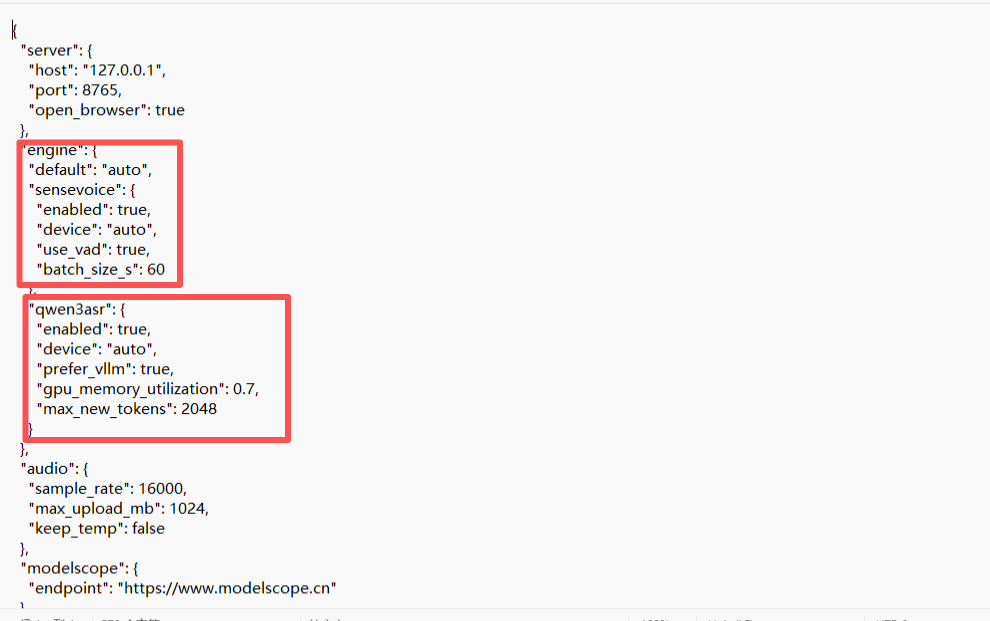
33. 该计算机中部署的自动语音识别(ASR)模型共有几个?
2
在证据文件中搜索了一下ASR,发现pc目录下有个文件夹
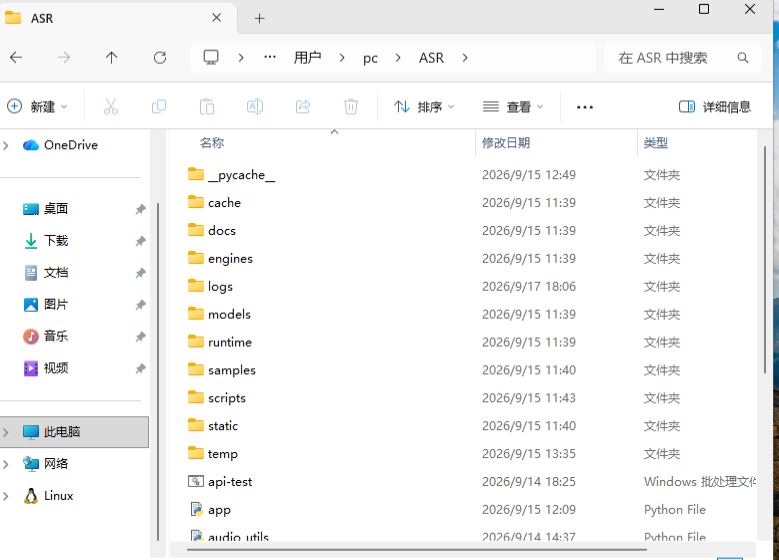
看看config.json文件,有两个模型
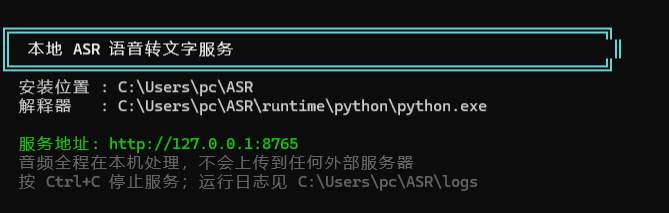
34. 请尝试运行嫌疑人部署的自动语音识别系统,该系统的服务器地址及端口号是什么?
http://127.0.0.1:8765
见上题,双击start也可以
35. 请在用于测试自动语音识别系统的文件中,找到的密码是什么?
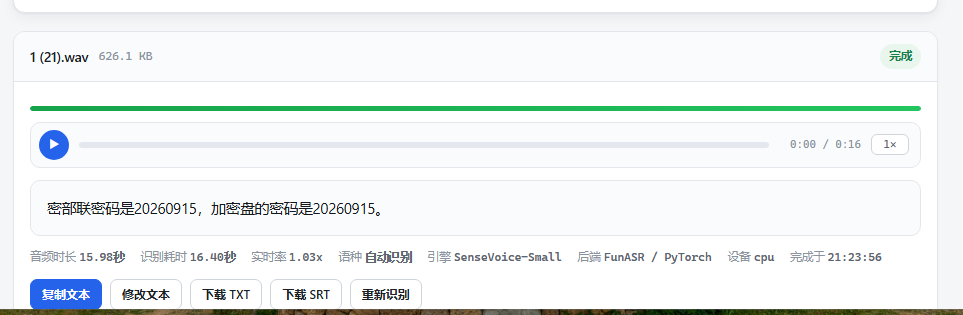
20260915
那就得先找一下测试文件了,在下载中看到一个音频压缩包
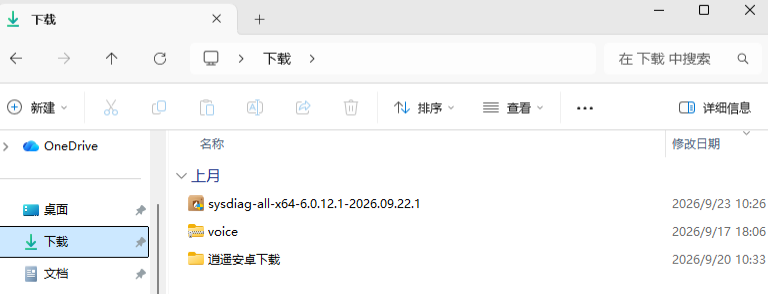
有三百多个音频文件
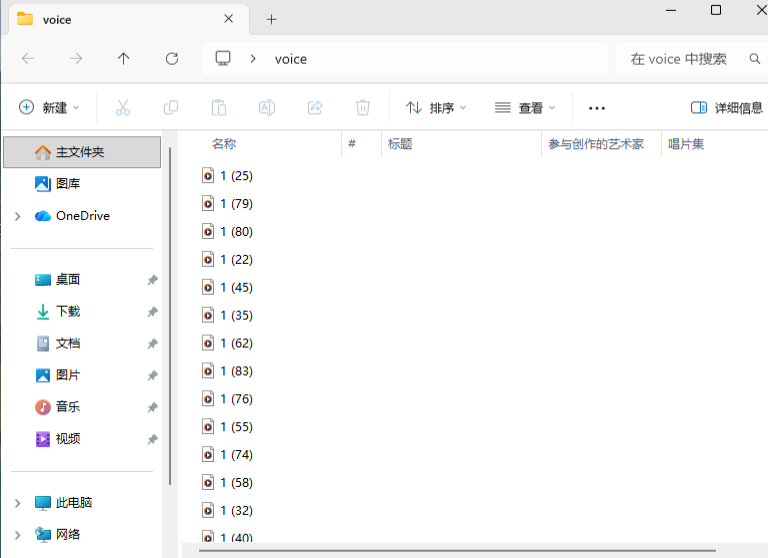
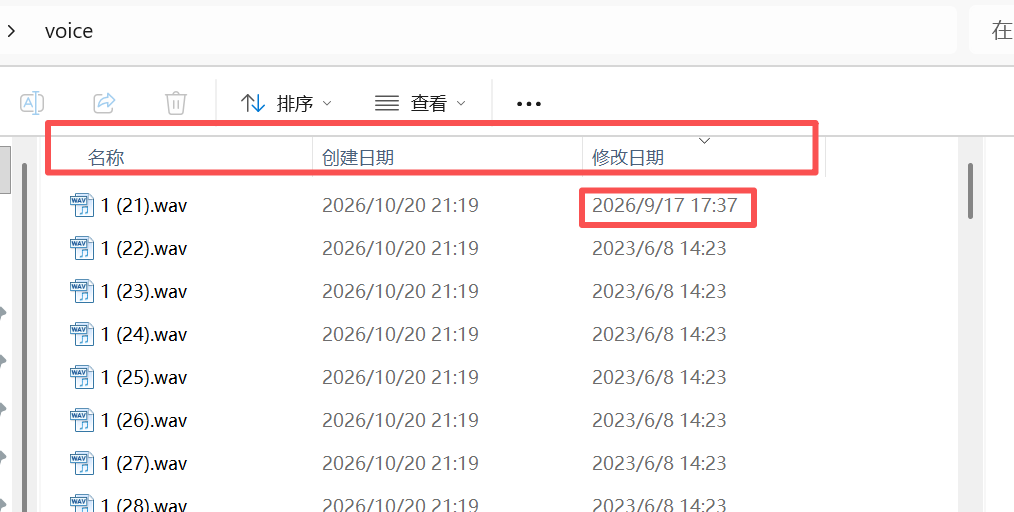
右键上方的列名,把日期搞出来看看,发现21和别人的不一样
启动ASR,上传识别即可
我这里不知道为什么edge打不开,传了个谷歌上去
36. 经分析,该密码可能为嫌疑人某加密盘的密码,请找到该加密盘,写出加密盘原始文件的名称。
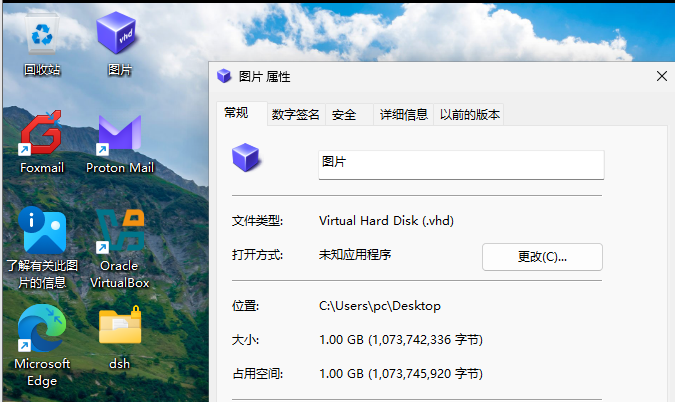
图片.vhd
找加密盘有个最好的办法就是先搜后缀.vhd,如果没有的话,就看看txt,图片之类的有没有大小不正常的,在桌面就可以看到一个vhd
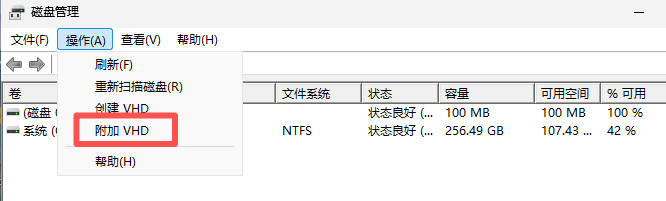
打开磁盘管理,点击操作
然后选择桌面上的名称为图片的文件
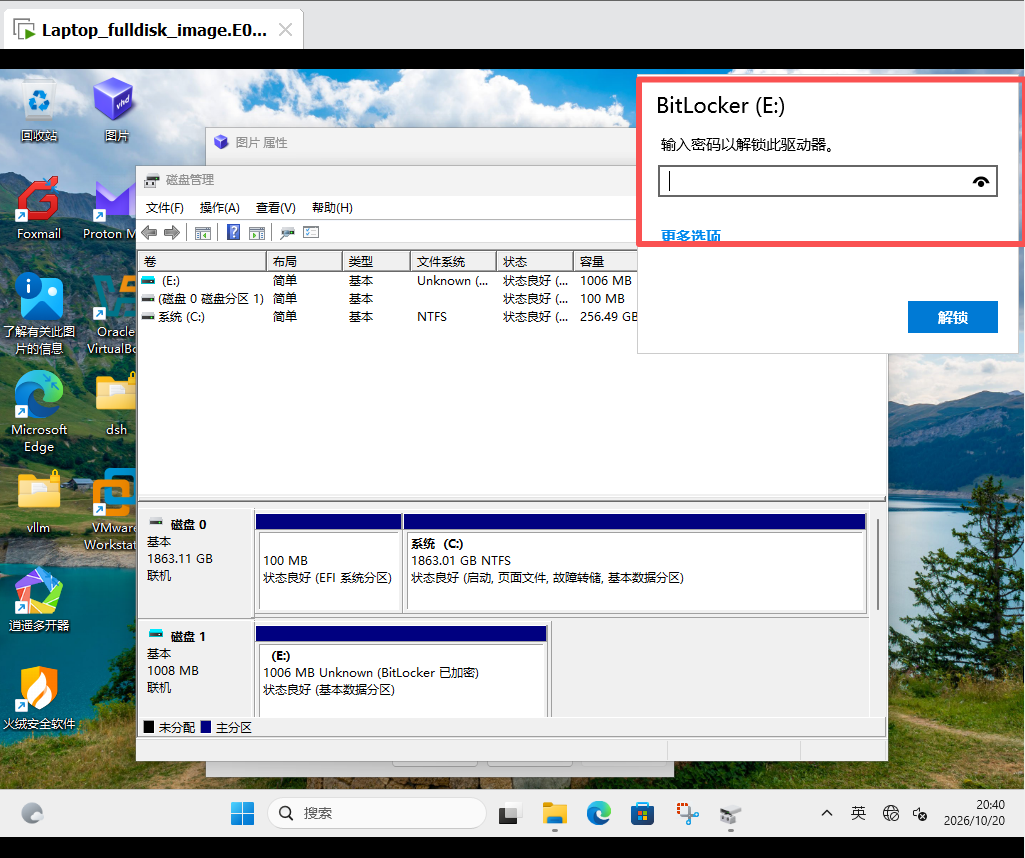
输入上题得到的密码20260915,成功解锁
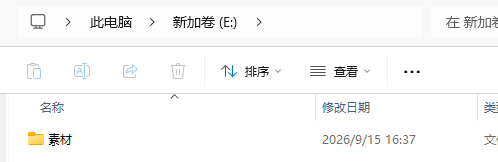
37. 接上题,加密盘中AI生成的图片共有多少张?
30
加密盘中一共三十张图片
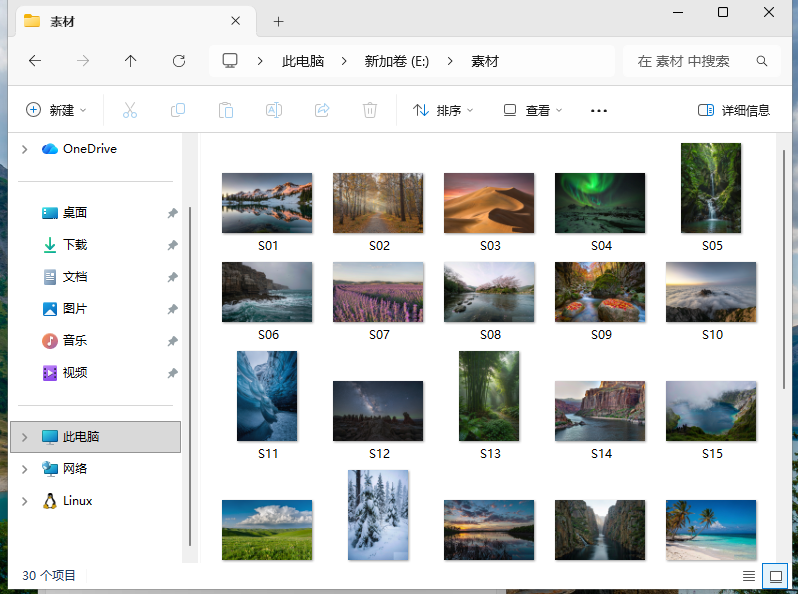
在邮件中可以佐证
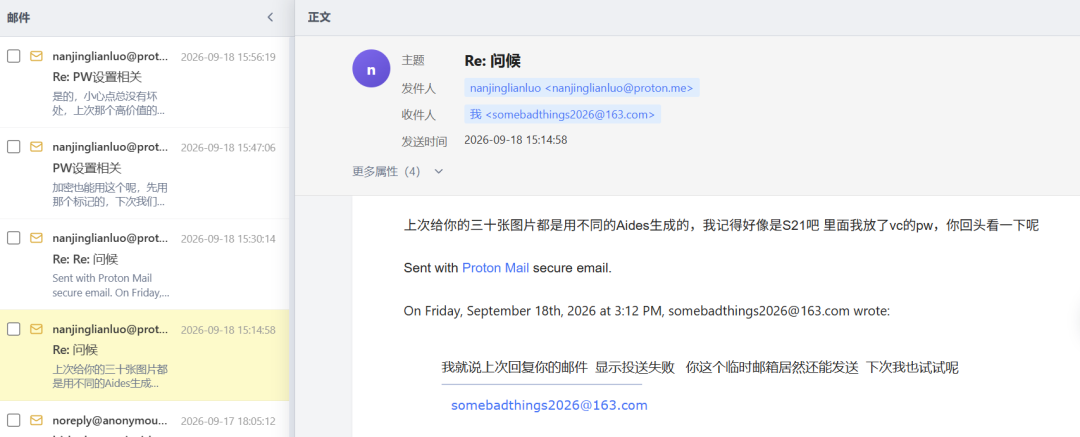
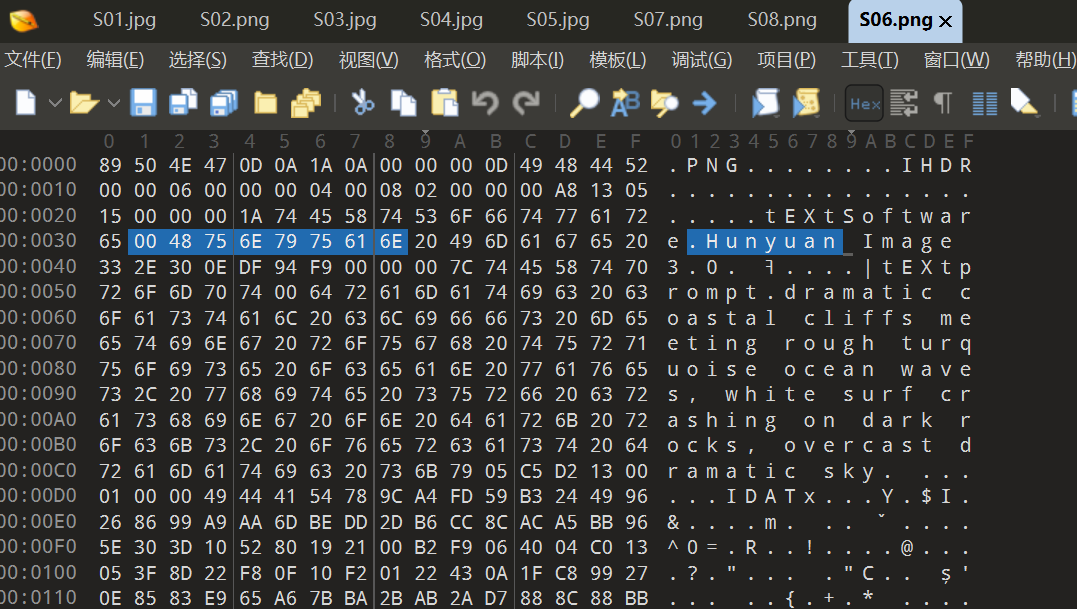
38. 在上述AI生成的图片中哪个图片是通过腾讯混元大模型生成的?
S06.png
一个个看图片的文件头
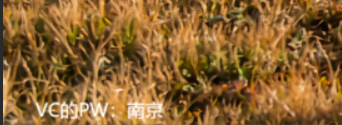
39. 接上题,有一张图片中有隐藏的信息,隐藏的密码是什么?
南京
邮件里有提示
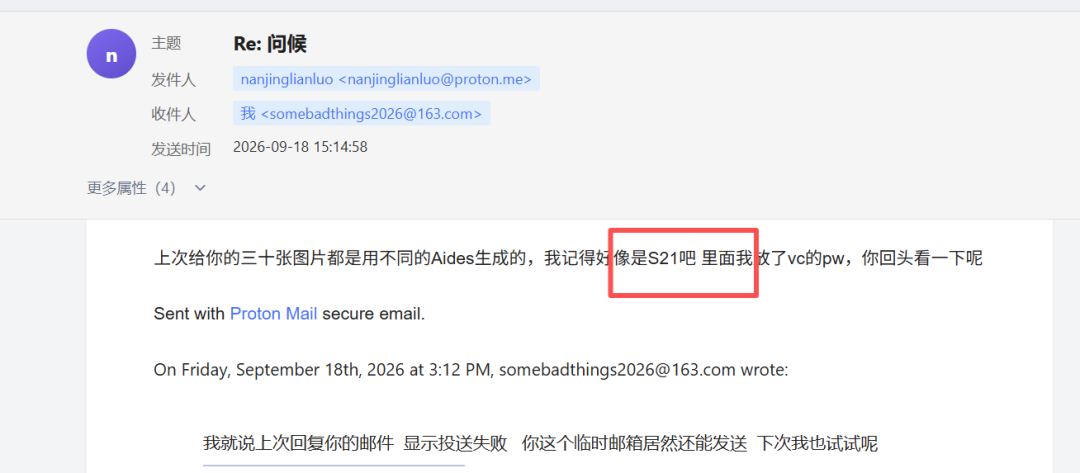
那就直接随波逐流一把嗦了
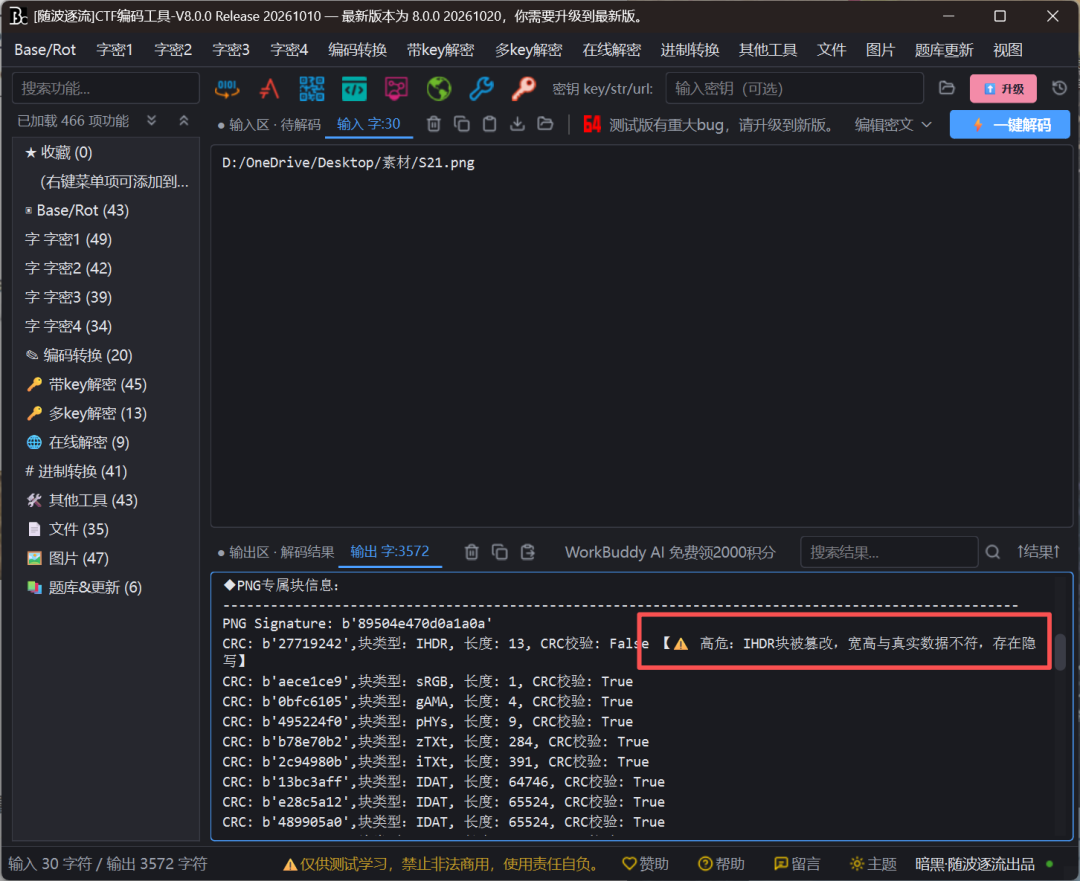
修复一下宽高,看到密码
40. 该计算机中是否安装过其他本地大模型部署工具,如果有请写出其软件名称及版本号。
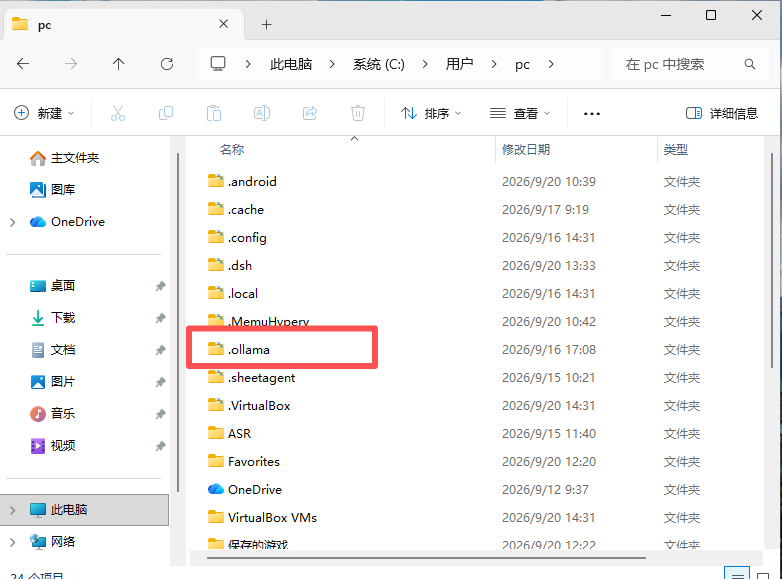
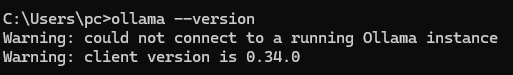
ollama-0.34.0
在用户目录很明显可以看到ollama
再去cmd里查询一下版本号
41. 接上题,上述工具部署的模型ID是什么?
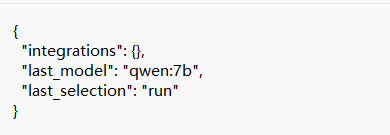
qwen:7b
在ollama文件夹下看看config文件
42. 该计算机中嫌疑人使用邮箱软件登录的邮箱账号是什么?
somebadthings2026@163.com
直接查看解析结果
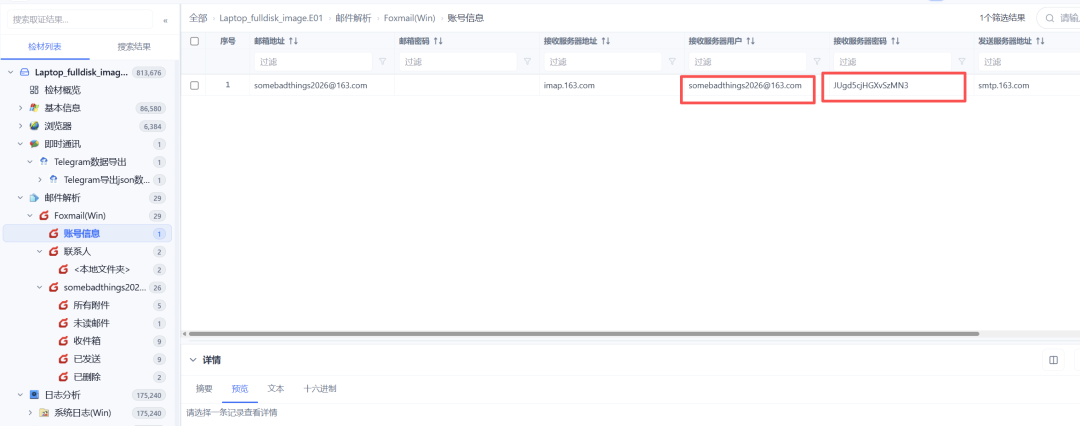
43. 接上题,上述邮箱账号登录邮箱客户端使用的授权码是什么?
JUgd5cjHGXvSzMN3
见上题
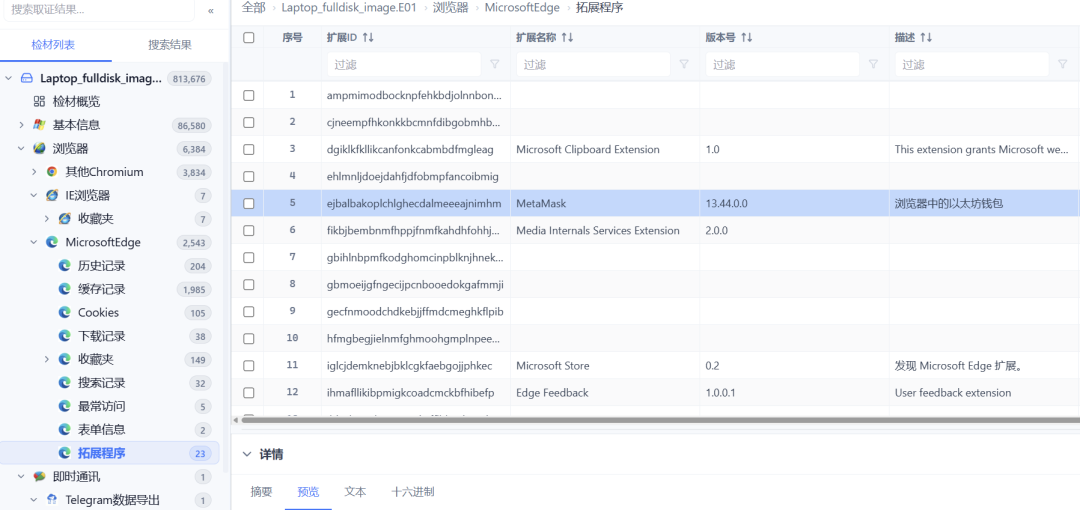
44. 嫌疑人在计算机中安装的以太坊钱包是什么?请写出钱包应用名称。
MetaMask
浏览器插件一眼看到
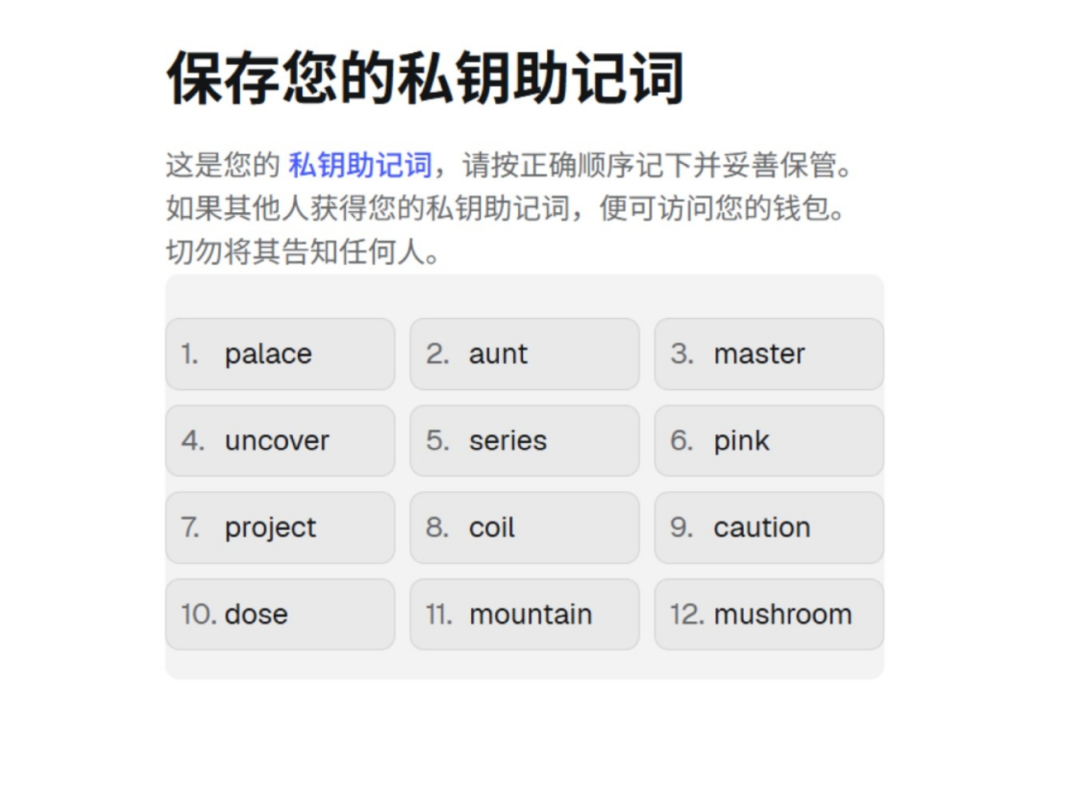
45. 请找到上述钱包的助记词,并写出第一个单词。
palace
这个题找了一圈没找到,后面看到逍遥多开器里是有一个手机模拟器的,直接添加手机检材看一下,当然也可以直接用模拟器仿真做
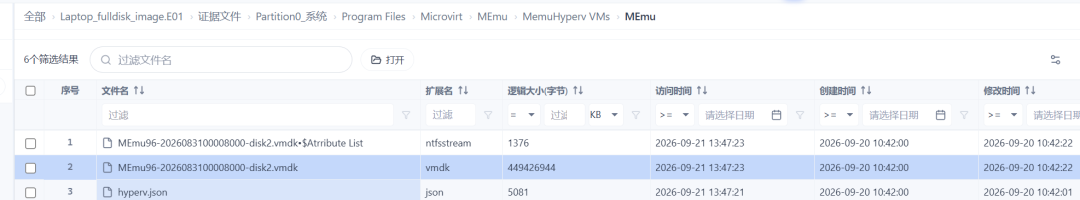
挂载之后查看文件,其实就是壁纸文件wallpaper
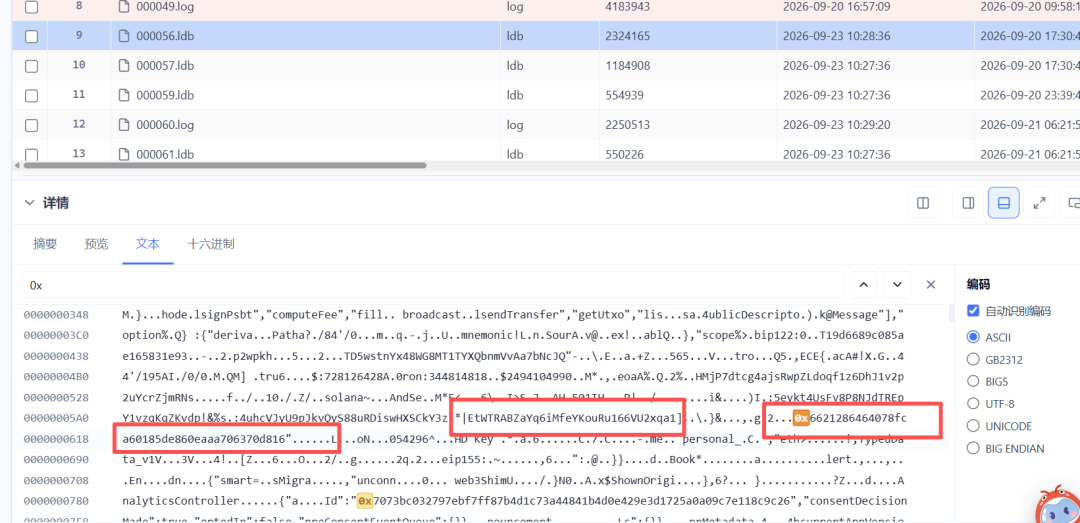
46. 嫌疑人的Ethereum地址后四位是多少?
D816
纯ai找
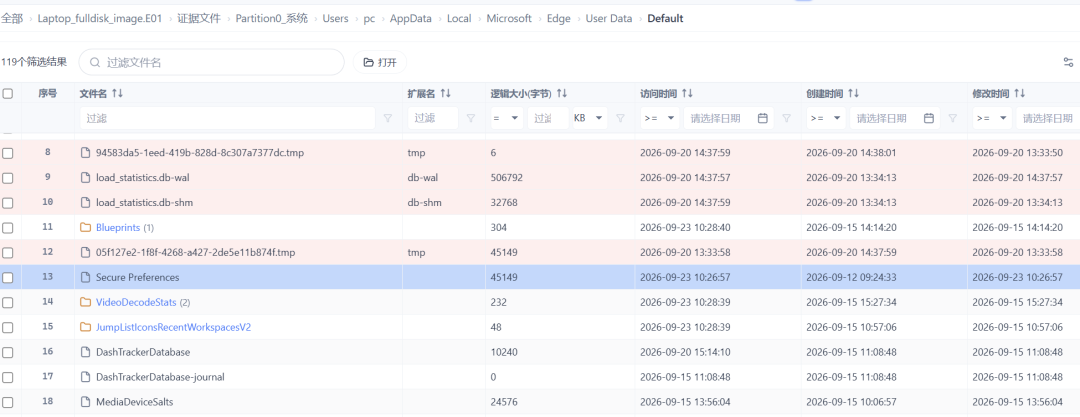
找这个钱包扩展的数据目录,右键先跳转到源文件
再去Extension Settings目录
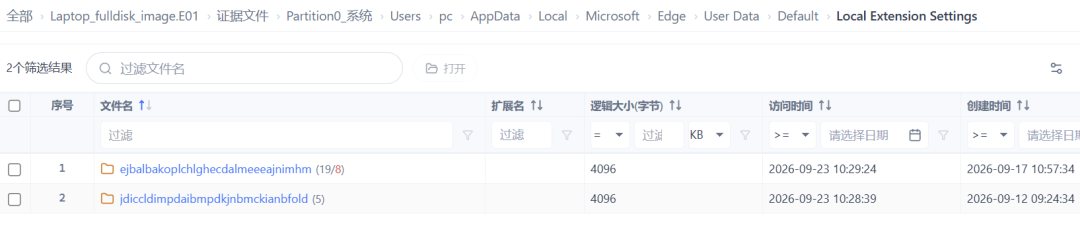
在ej这个文件夹下有一堆数据库,一个个看看,找到关键词
47. 该计算机中部署的Deepseek Harness使用的工作区文件夹名称是什么?
Documents
在桌面上可以看到dsh的目录
直接启动一下可以看到
48. 该计算机中部署的Deepseek Harness配置的API Key是什么?
sk-47e986fb09b34d74a33a76d376658409
去看一下dsh的配置文件
49. 嫌疑人曾提问"虚拟货币一般用于洗钱都是怎么操作的",请问该问题的rpcID是什么?
132fb7ca-b49f-42f5-9fdc-751072190bd5
点击轨迹即可看到
50. 接上题,该轮对话的推理输出token是多少?
296
点击那个小点,然后就可以看到了
51. 嫌疑人在计算机中部署的OpenCode的版本号是什么?
1.18.31
那就继续在cmd里查询了
52. 嫌疑人在计算机中部署的OpenCode配置连接了几个模型?
2
找到配置目录C:\Users\pc\.config\opencode
查看一下opencode.jsonc
53. 嫌疑人在OpenCode中手动添加了一个自己的Skill,请写出Skill的名称。
fraud-domain-ip-trace
查看一下skills目录
54. 嫌疑人曾经使用上述Skill尝试对某涉赌网站进行信息获取,请写出该网站的网址。
bctop10.com
进入skills目录,看到一个记录信息获取输出的目录,在输出结果中看到
55. 截至到对象使用上述Skill的时间,该网站的域名注册时间为多少天?
563
skills会生成相应的报告
查看报告文件可以看到
56. 尝试找出该计算机中一份用于日后给其他项目加密的密码字典,请写出打开该密码字典的密码。
nanjing
邮件里可以看到
打开需要密码,放到passwarekit里爆破一下(其实可以猜一下,爆破太久了)
打开之后可以看到邮件中说标记的密码
57. 计算机中曾传输过一个敏感APK,请写出该APK的包名。
com.leedbcje
在邮件附件中看到一个apk,但是发现不是正常的apk
然后从附件来看,说到了容器,那可能这个apk附件其实是VC容器,用密码南京去挂一下
可以看到里面有个apk,直接看包名
58. 该笔记本电脑中存在一份人员名单信息,请尝试找出该名单,并写出编号为1的人员住址信息。
北京市朝阳区建国路88号
打开VM看到快照名称就是名单
但是由于嵌套虚拟化没搞,打不开,那就去证据文件直接打开挂载目录
右键属性把只读去掉,打开虚拟机,恢复一下快照
看到名单文件,这里可以安装vmtools,将名单导出
导出打开发现文件损坏
010打开发现文件头被修改了,我们改回去
这样就正常打开了,但是有密码
提示说密码是纯小写字母,那就试试刚刚标记的古诗,就那个密码还没用了rizhaoxianglushengziyan,成功打开