密桥 CipherBridge
面向 APP / Web 加解密逆向分析、渗透测试人员的可视化解密框架。
使用教程
🚀 核心特性
• ✨ 一分钟拆出加解密链路 • 🤖 浏览器 Hook / 小程序 / App • ✨ AI Agent 支持10 模式 分析 debugger、AI 绕过(Bot)、指纹绕过 HOOK 、JS逆向等 • 🔐 可视化配置 AES / DES / 3DES / SM4 / RSA 等加解密流程 • ✍️ 自动生成可直接 mitmdump -s加载的插件代码• 🌉 Burp Suite 双向加解密桥接 + 扩展联动 • 🧩 支持扩展自定义 Python 函数 • 🧪 内置加解密测试与编码识别(Base64 / Hex / JWT 等) • 📦 项目导入导出( .cbproj.zip)• 🔌 MCP Server:外部智能体可查询项目 / 试算加解密 • 🌍 支持 Windows / macOS / Linux
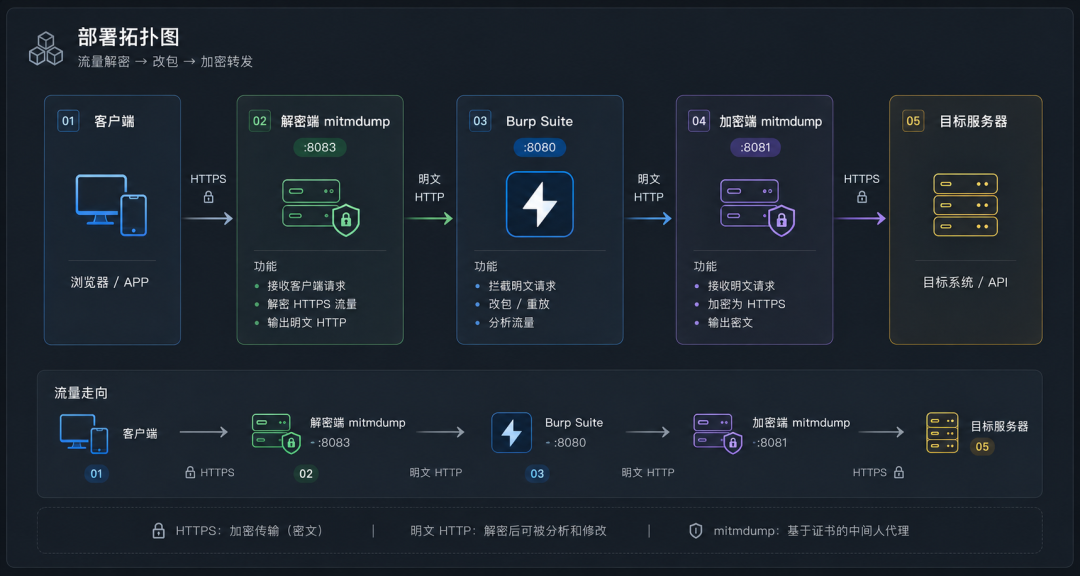
代理拓扑
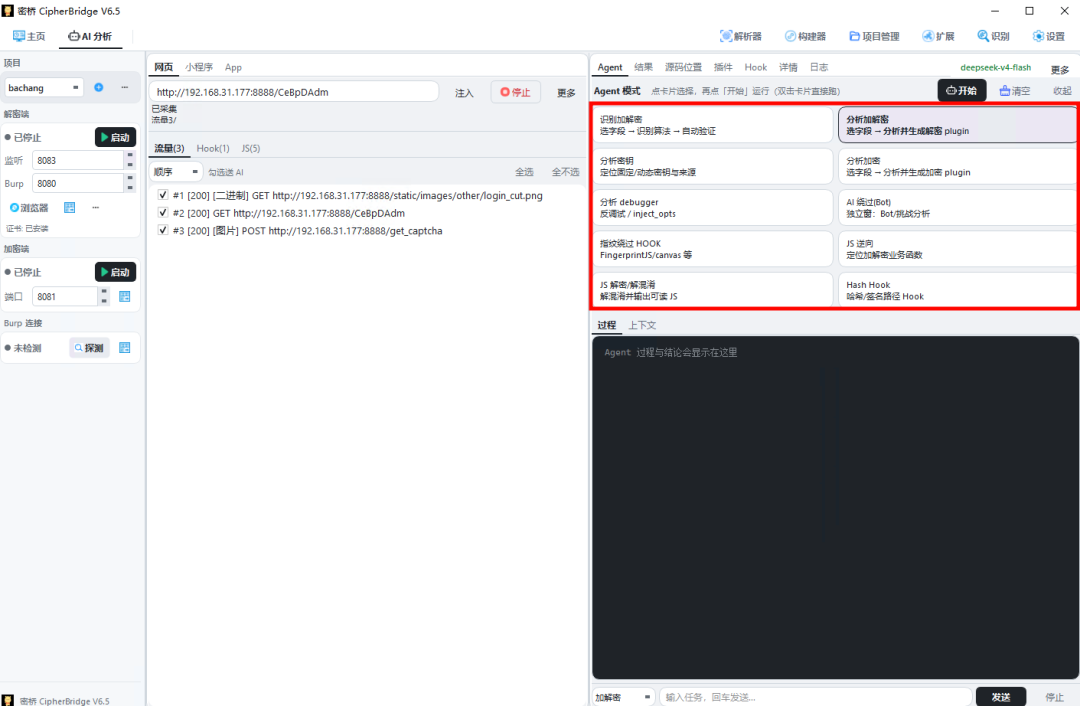
目前支持10种Agent 模式:
自带HOOK检查对抗
浏览器特征对抗检测
支持加解密对抗
🌉 V6.5 更新(2026.11)
• AI 浏览器绕过 Agent:独立绕过 Bot / 挑战窗口:全量策略扫描(拟真 / 真实 / CDP / 反 DevTools 等)+ 实时通关,也可只扫策略;通关后可一键同步实验室浏览器选项 • 浏览器拟真与反检测:UA / locale / 时区、隐藏 webdriver、JS 挑战重试;反 DevTools 中和可开关(减轻闪一下变 about:blank)• 多模式 Agent:分析密钥 / 分析加密 / 生成解密插件等;可指定请求·响应字段,减少盲目猜测;上下文详情改为可读全文展示 • 加解密自动验证 + AI 修正:生成后对采样流量试算;失败回灌 AI 修正步骤(多轮),并提示不可逆 Hash / HMAC 场景 • 混合加密识别增强:更稳地识别 AES+RSA、会话密钥等混合方案
🌉 6.0 版本(2026.10)
• AI 浏览器绕过 Agent独立AI 绕过(Bot/挑战)窗口,通用浏览器 Agent 实时通关,也可离线分析补丁 • 浏览器拟真底座UA / locale / 时区、隐藏 webdriver、JS 挑战重试等,采集时更接近真实 Chrome • 反 DevTools 可开关通用中和 DisableDevtool 等(防闪一下变 about:blank),和反调试注入一起可开关,不绑死某个测站 • 加解密自动验证 + AI 修正循环生成后对采样流量试算;失败回灌 AI 修正步骤,最多约 5 轮 • 混合加密识别增强AI 更稳地识别 AES+RSA / 会话密钥等混合方案(不只固定对称密钥)
🌉5.0 版本(2026.8.22)
• 界面抛光:主 Tab / AI 实验室分段胶囊、采集栏与 Agent 输入区圆角条、彩色自定义图标(解析器 / 构建器 / 浏览器) • Bypass Hook:把选定加密 / 哈希路径改成恒等,使明文进 Burp,再一键「生成加密」 • 密桥 Hook 扩展:弹窗可切换代理(直连 / 解密端 / Burp / 自定义) • Burp 扩展源码( burp_ext/):上游桥接 + 右键「发送到密桥」• Vue / Electron 网页版( vue版/):与 PyQt 并行的桌面 UI,经本地 FastAPI 启停代理• 不可逆算法提示:仅 Hash / HMAC 步骤时,「生成解密」会明确警告 • 目标字段绑定:Agent 可限定请求 / 响应字段,减少盲目猜测
🌉 4.0 版本(2026.8.7)
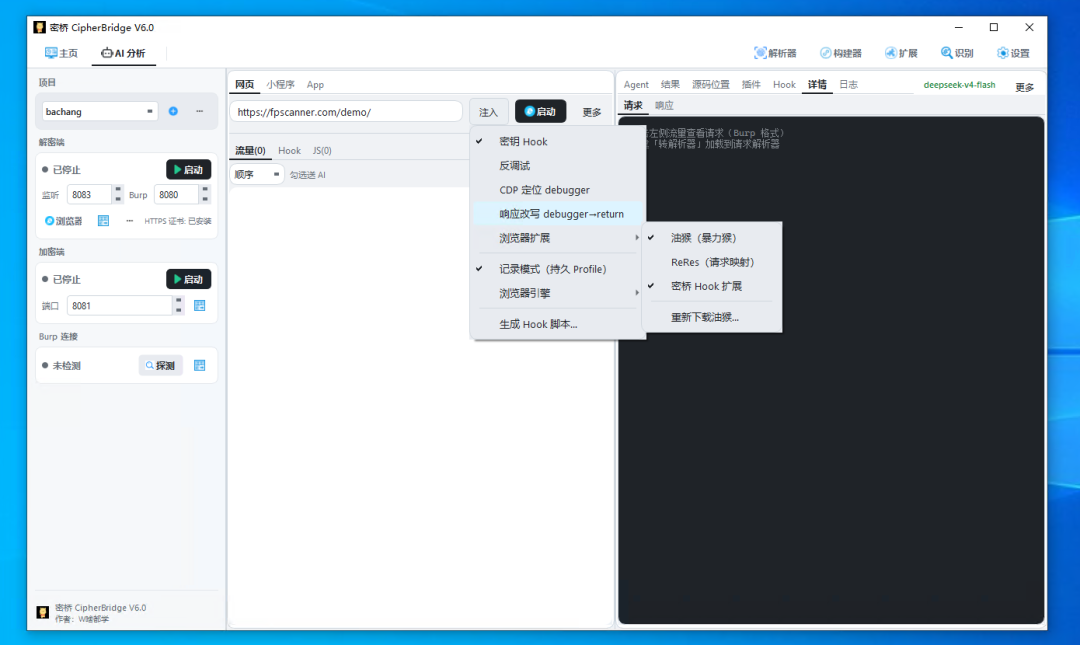
• AI 实验室:加解密 / 反调试分离,Agent 可识别 debugger 并生成 Hook • 反调试:响应改写 debugger→return、CDP 定位暂停位置、油猴 + ReRes(MV3) + 密桥 Hook 扩展 • 浏览器扩展默认加载;Hook 脚本可在界面勾选启用
🌉 3.5 版本(2026.7.27)
• 主要优化了界面 • 增加内置代理浏览器 • 优化小程序反编译功能 • 优化 AI Agent
🌉 3.1 版本(2026.7.24)
• 增加小程序反编译功能 • 添加 AI Agent • 主要优化了界面
环境要求
• Python 3.10+ • Windows / macOS / Linux • (可选)JDK:仅自行编译 burp_ext时需要
安装
MCP Server(可选,给其他智能体用)
配置与工具列表见 mcp_server/README.md
"
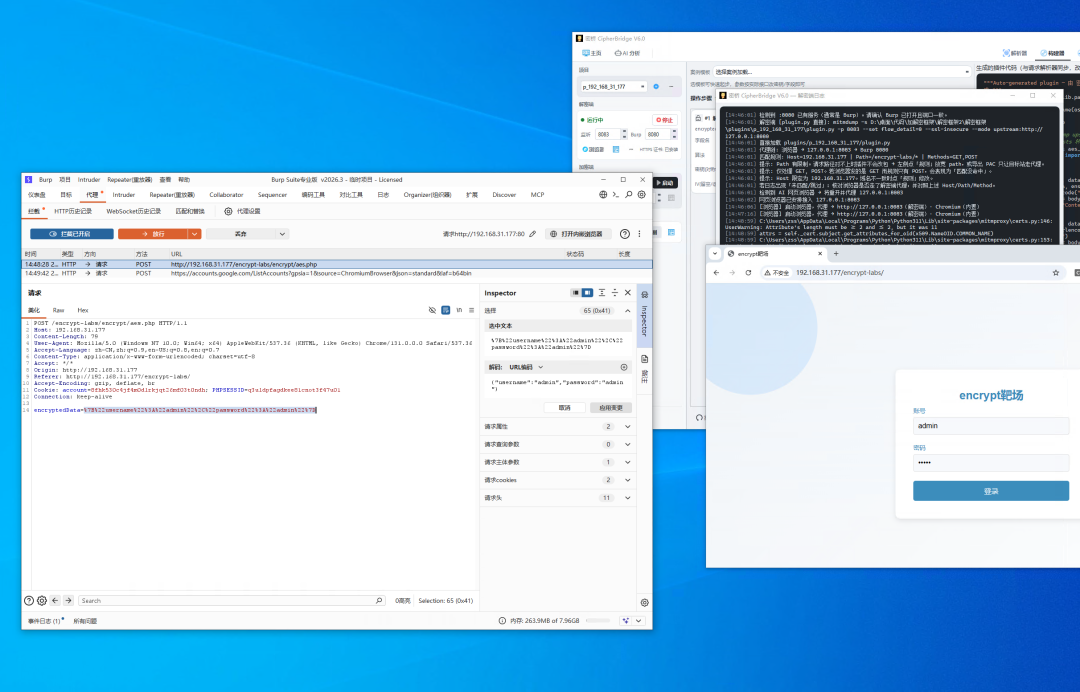
解密端收到密文,解密后交给 Burp;Burp 改完请求后由加密端重新加密发出。
若只需单向解密调试,可只启动解密端。
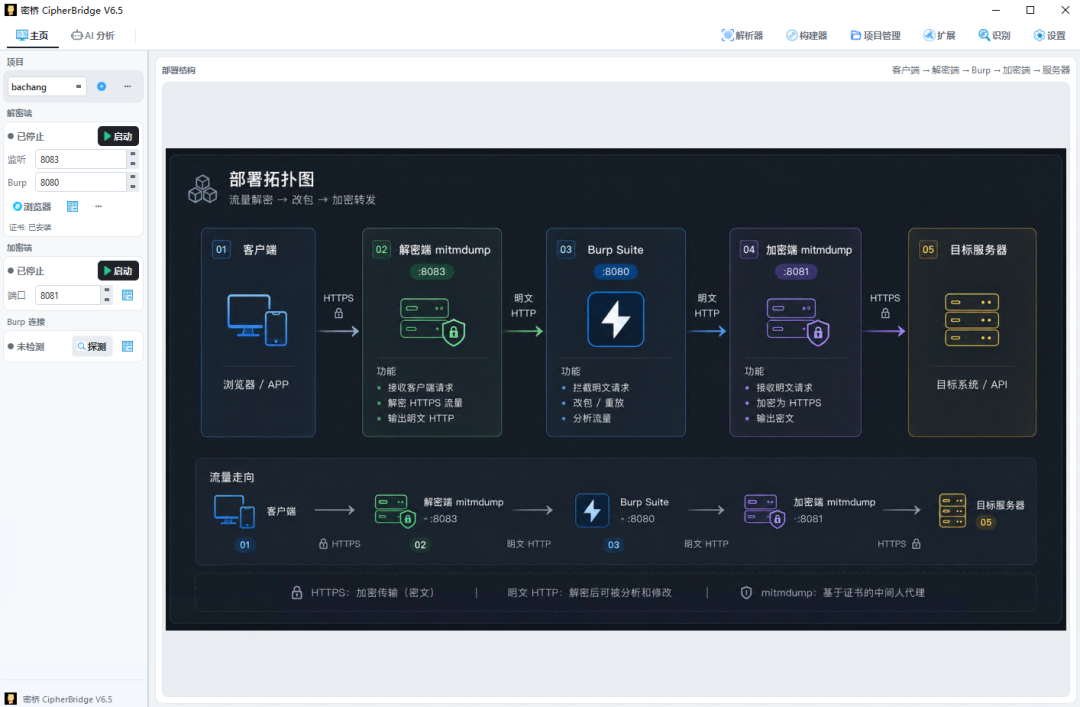
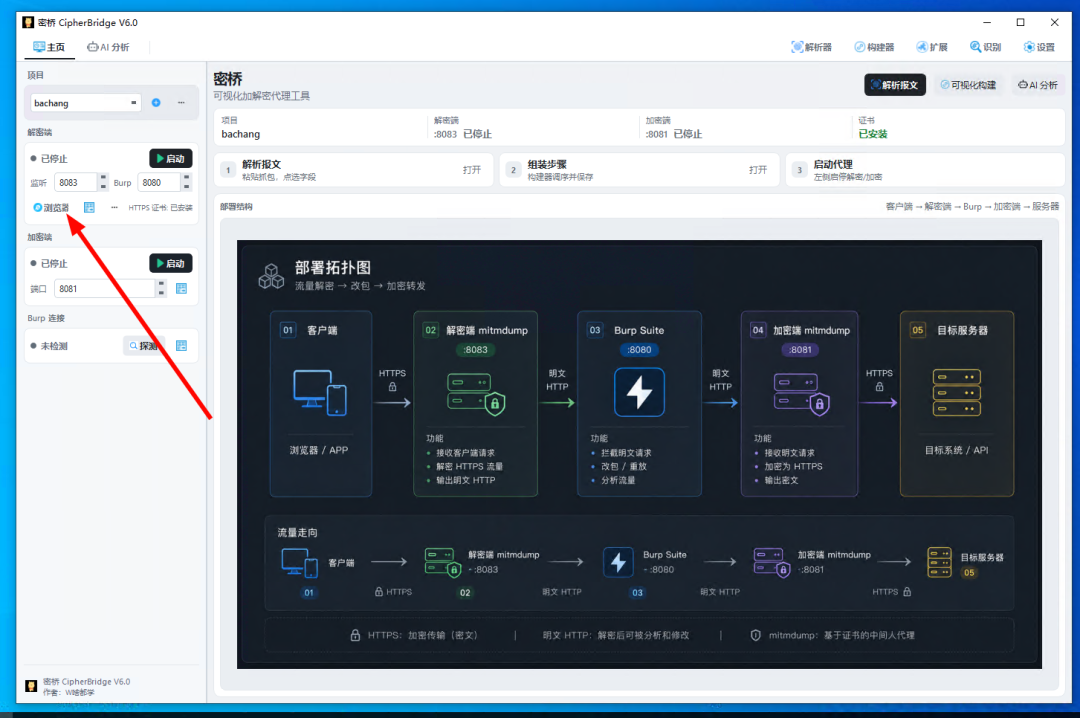
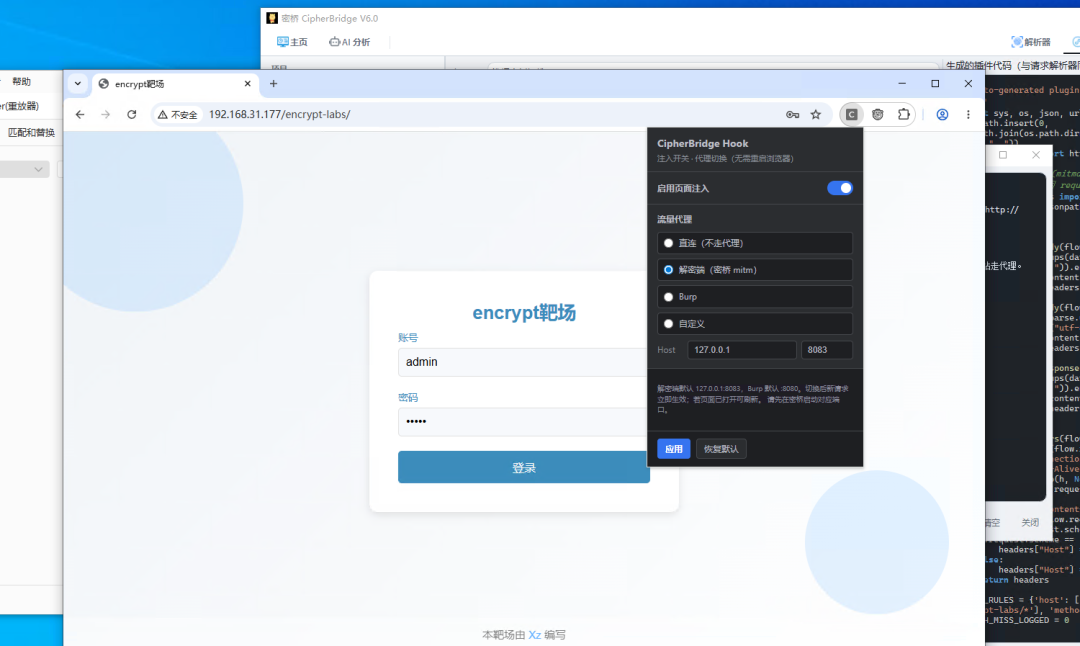
左侧「打开代理浏览器」可经解密端端口打开 Chromium;AI「网页」启动浏览器时也可自动接入解密端
通过AI 生成的代码,然后浏览器走密桥会解密,然后burp在设置上游代理在走密桥会加密发送给服务器
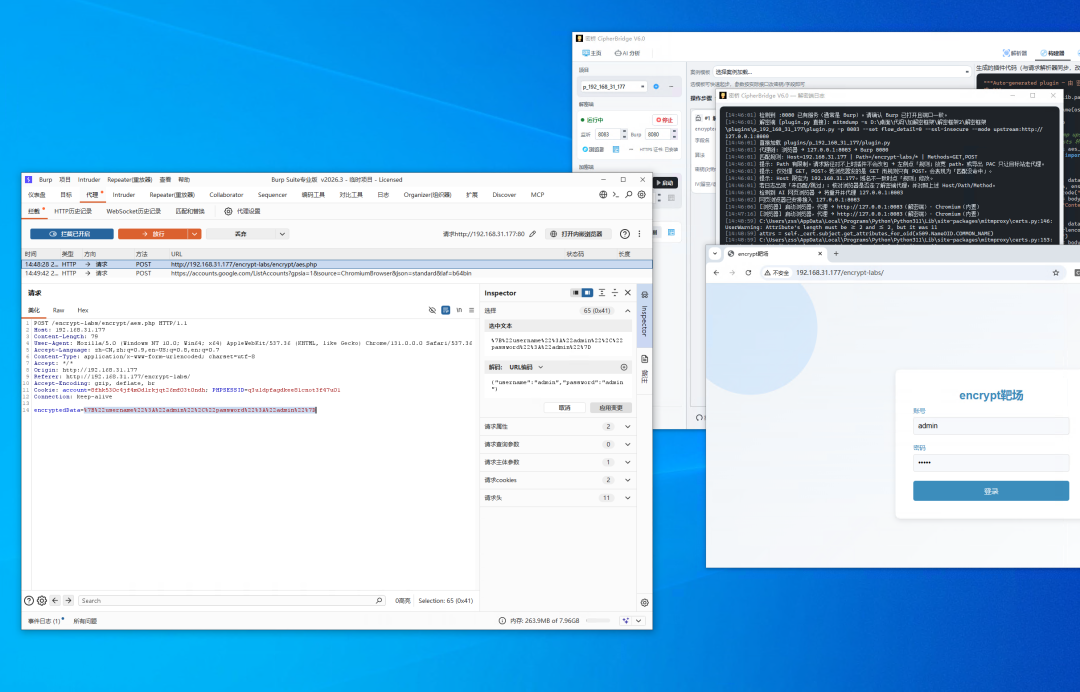
📸 界面预览
首页
Agent 模式
AI 自动化分析
点击「启动」后会打开浏览器,自动采集页面 JS 以及请求/响应数据,并尝试按内置规则匹配加解密方式。若规则未匹配成功,可使用 AI 辅助分析。
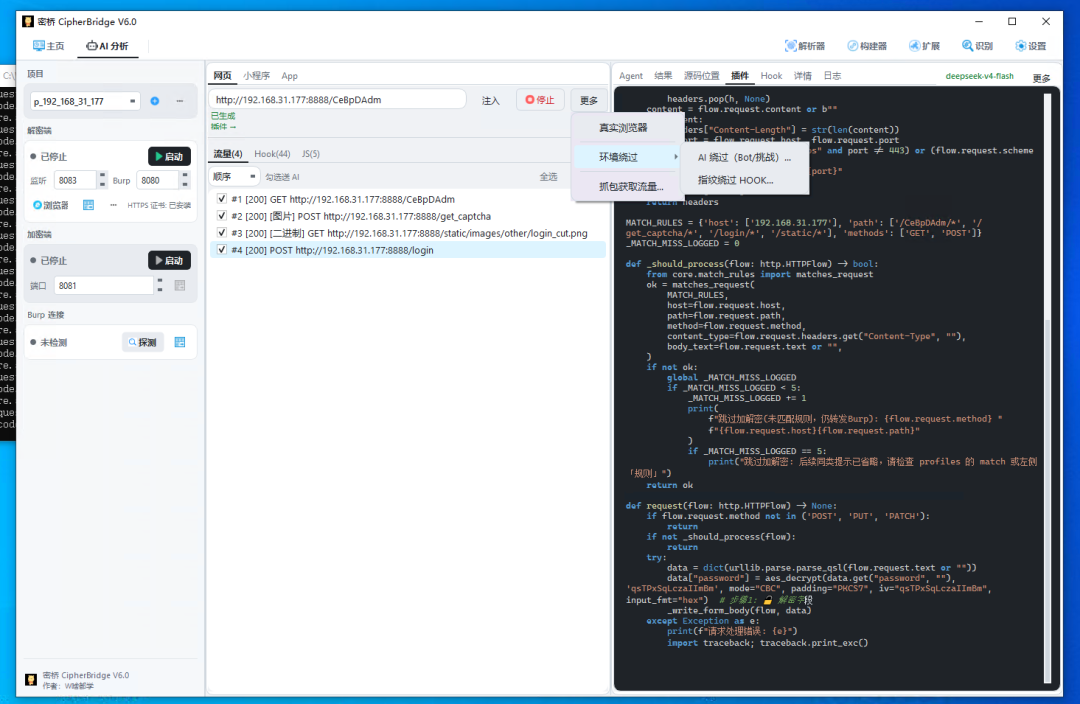
支持前端多种模式绕过前端检测
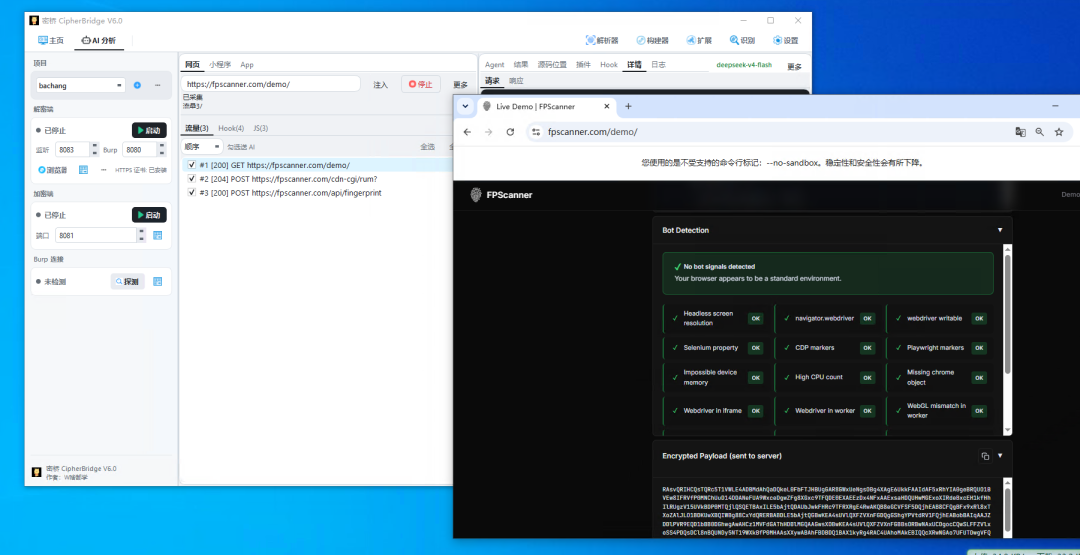
可以选择HOOK功能绕过检测
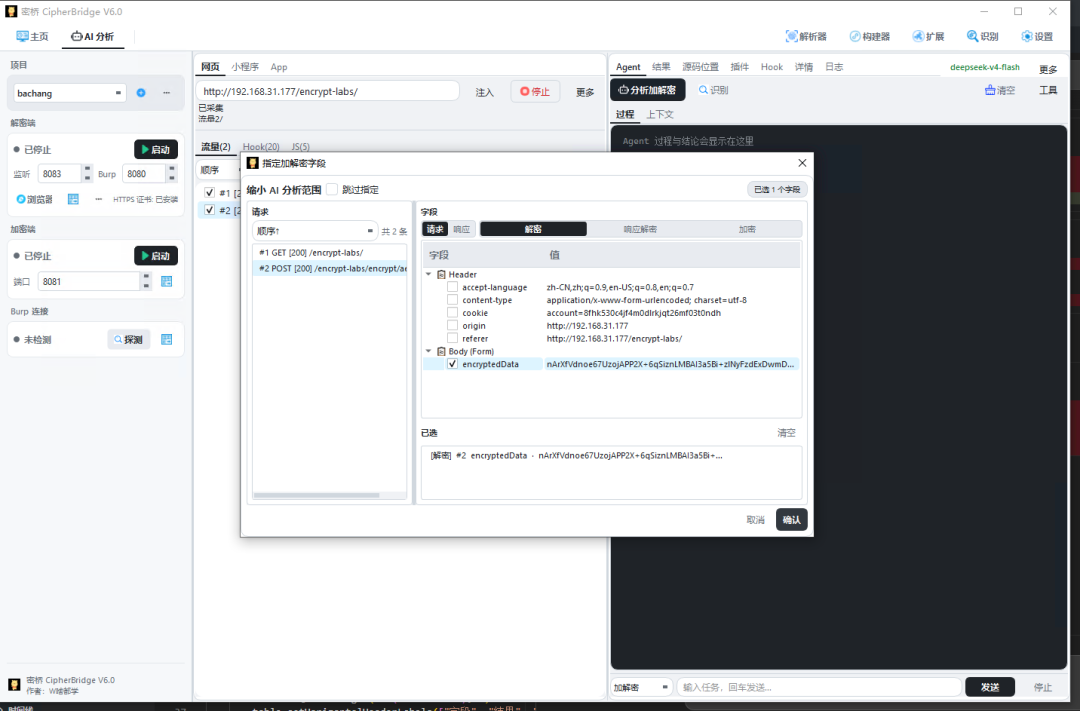
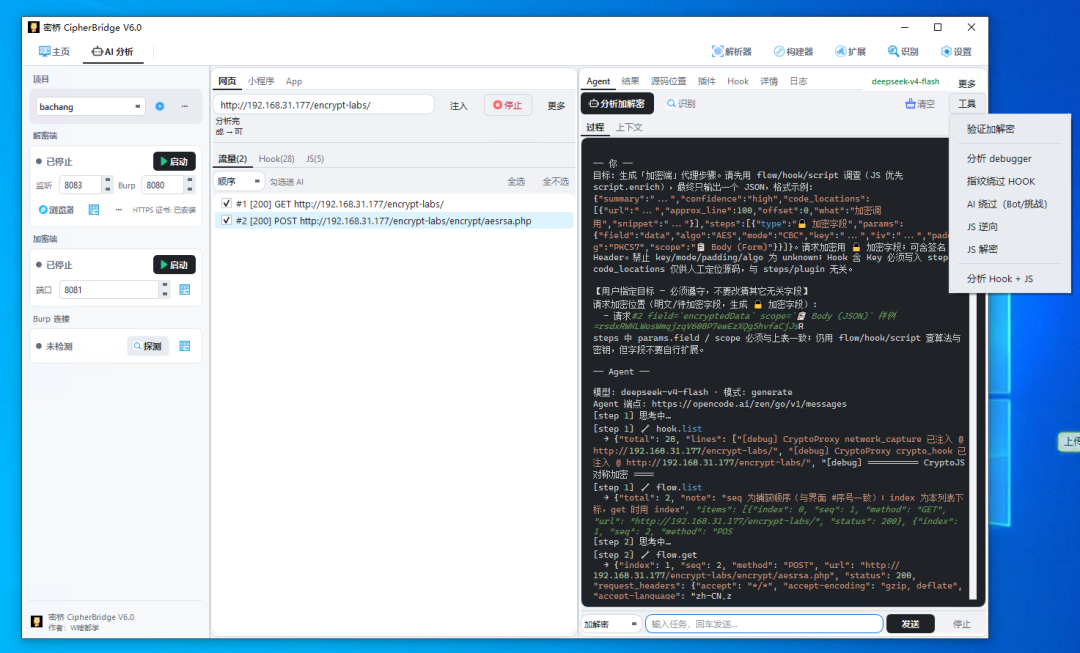
点击加分析加解密可以点击选择要加解密的字符指定分析大大减少分析偏移的问题
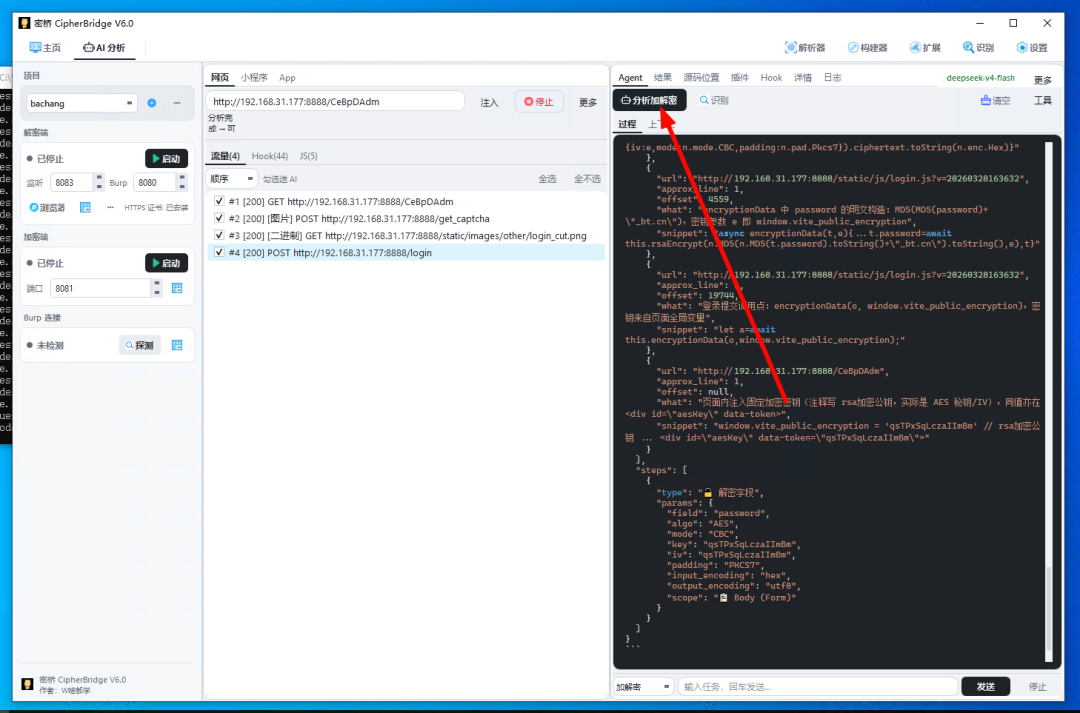
支持ai分析上下文查看
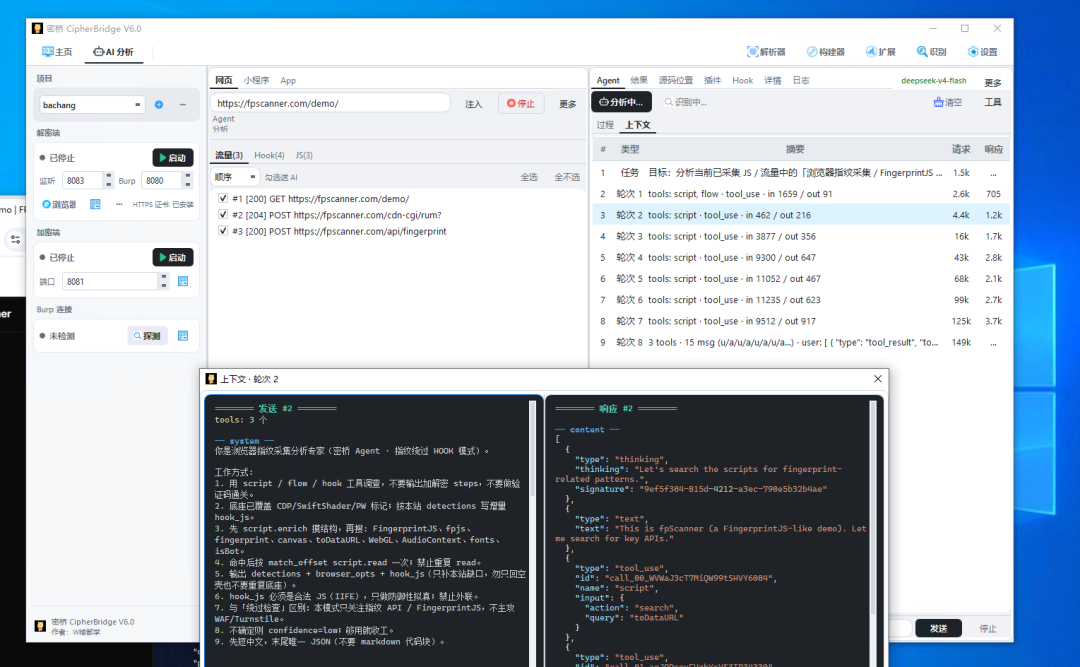
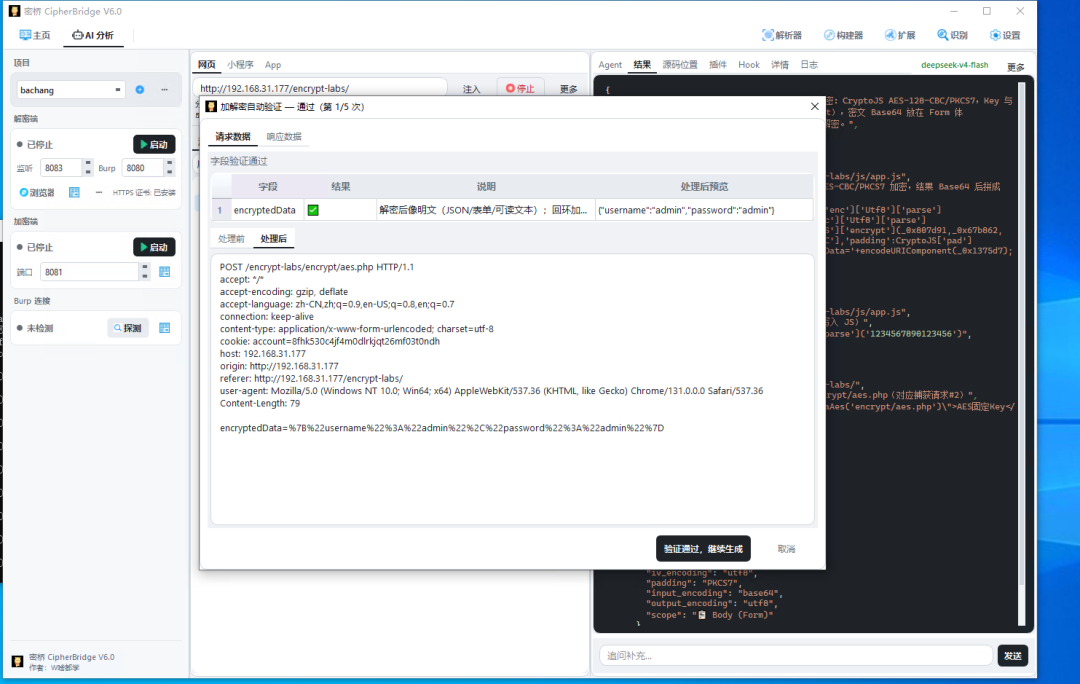
分析完成后会自动检测是否分析加解密正确
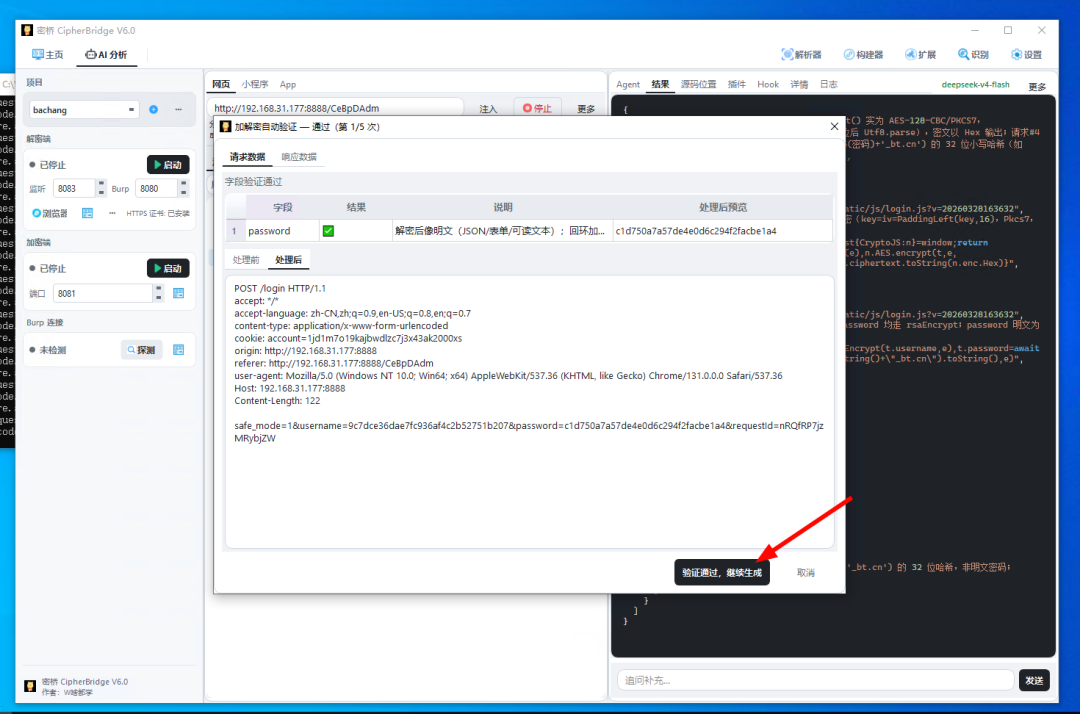
可以点击继续生成加解密代理代码
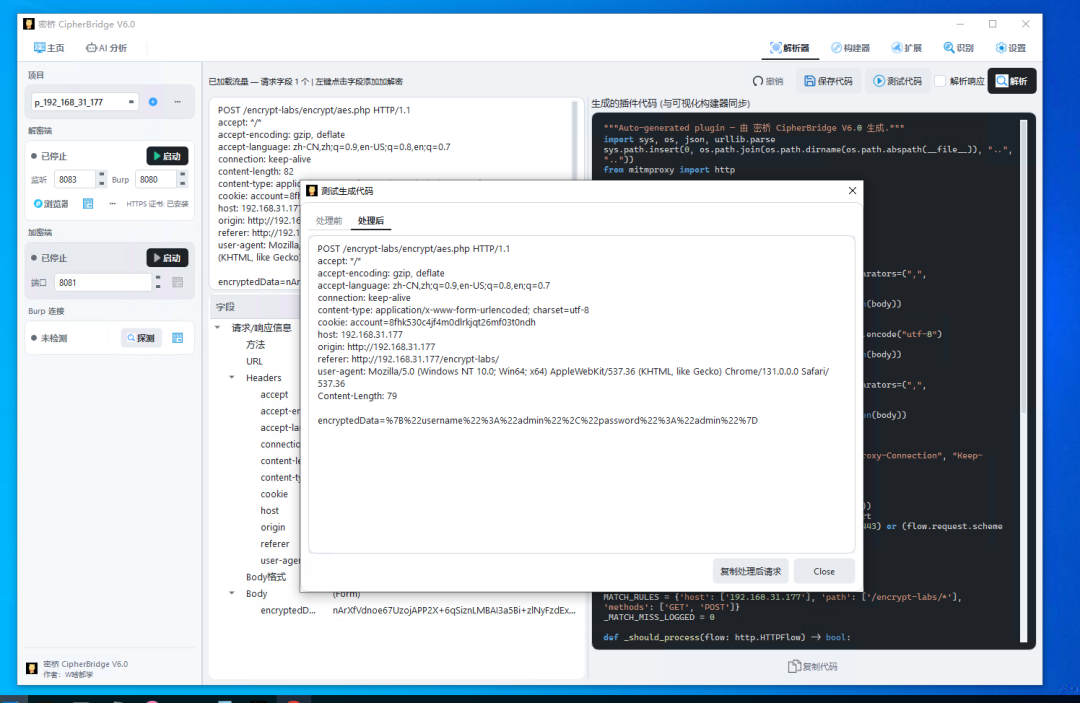
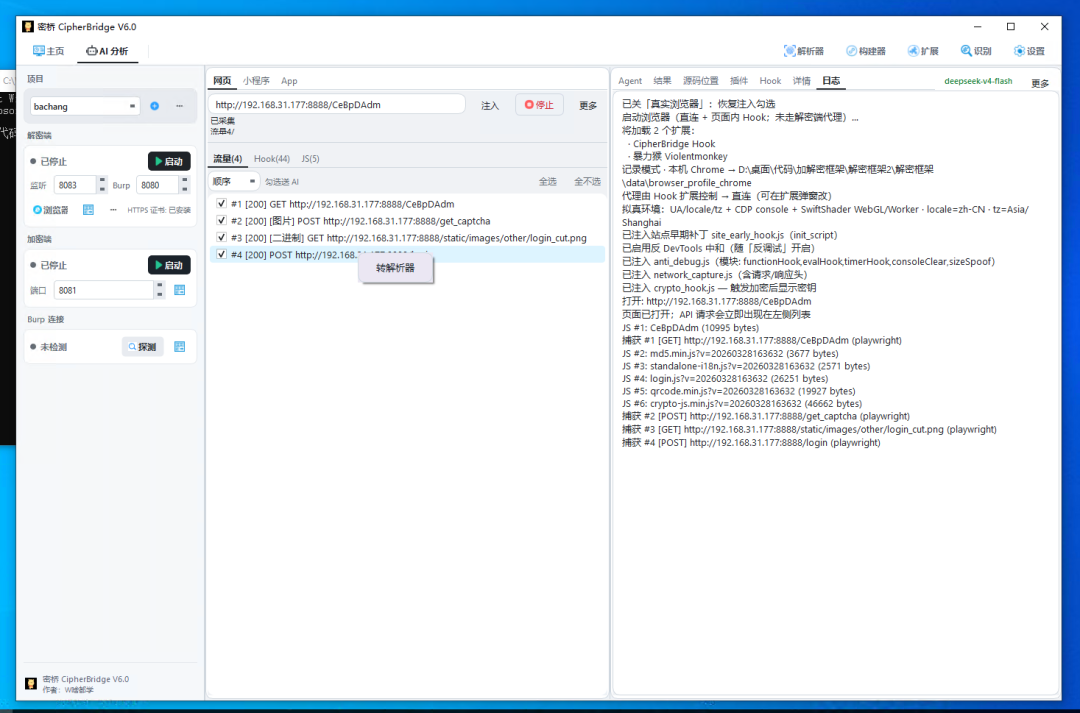
生成出来的代理代码支持右键请求数据包转移到请求解析器里面测试查看加解密的问题
支持多个AI 智能体分析检测功能
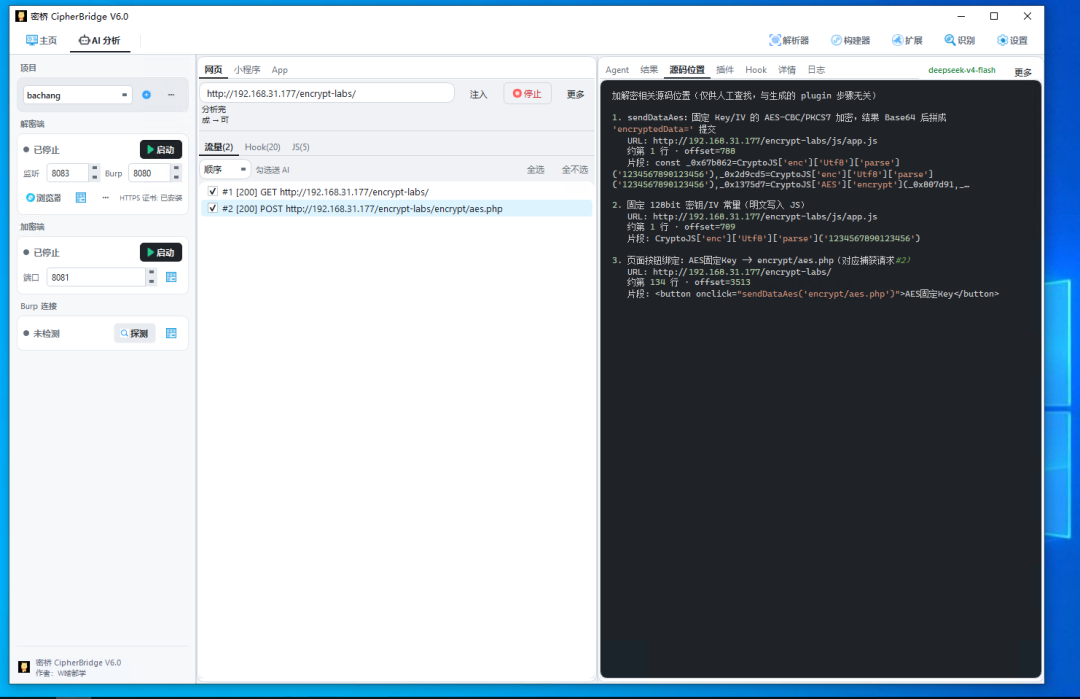
可以定位到加解密的代码位置
支持ai绕过前端检测
可以在密桥里面直接打开浏览器设置浏览器挂载的位置
"
点击左侧流量列表时,请求/响应详情显示在「请求/响应」Tab,不会覆盖 AI 分析结果。
Bypass Hook(4.1):当加密函数可 Hook 时,可让选定字段以明文进入 Burp,便于改包;确认链路后再「生成加密」写回加密端插件。
请求解析器
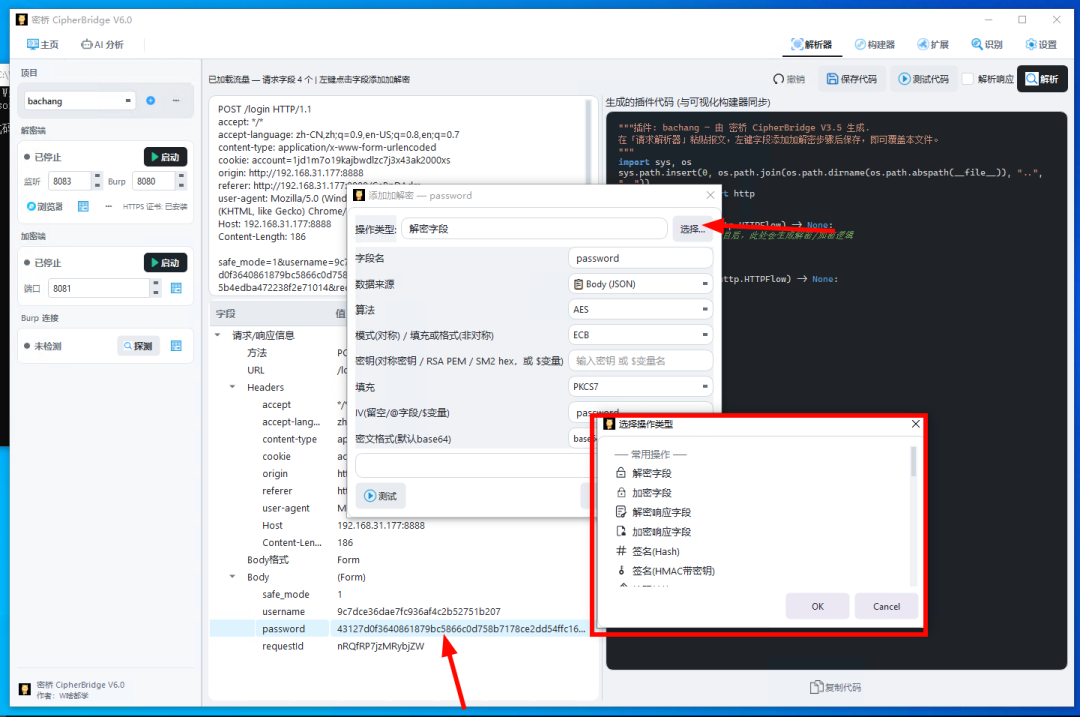
可以直接右键叫请求流量放到解析器里面
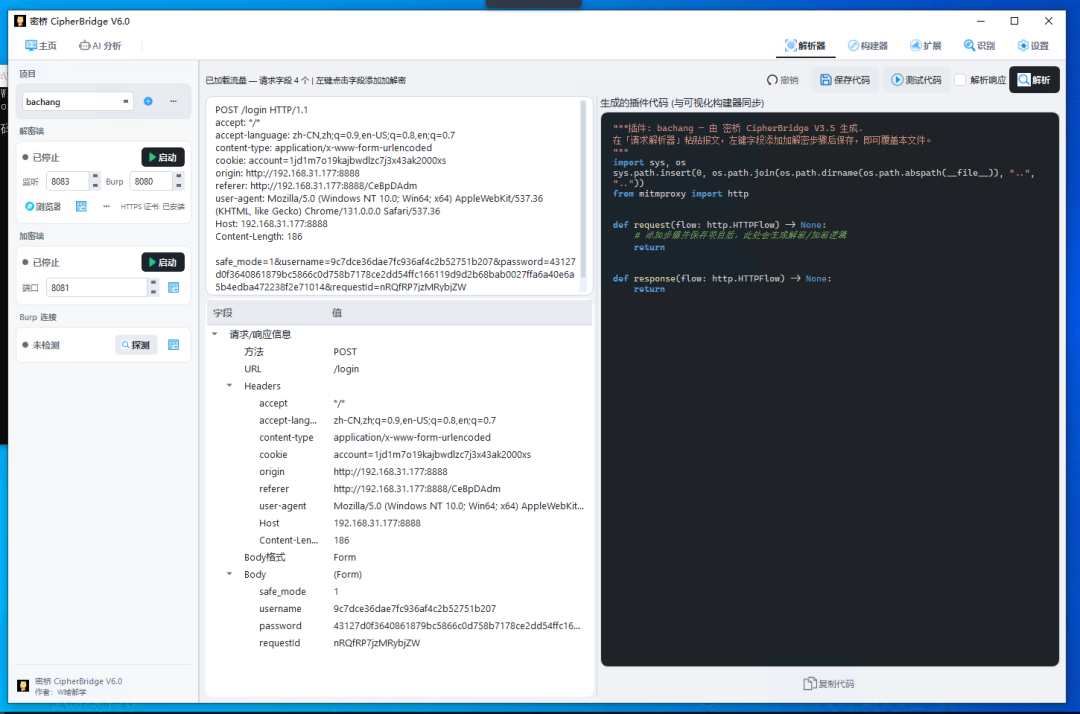
选择解密方式并填写密钥等参数:
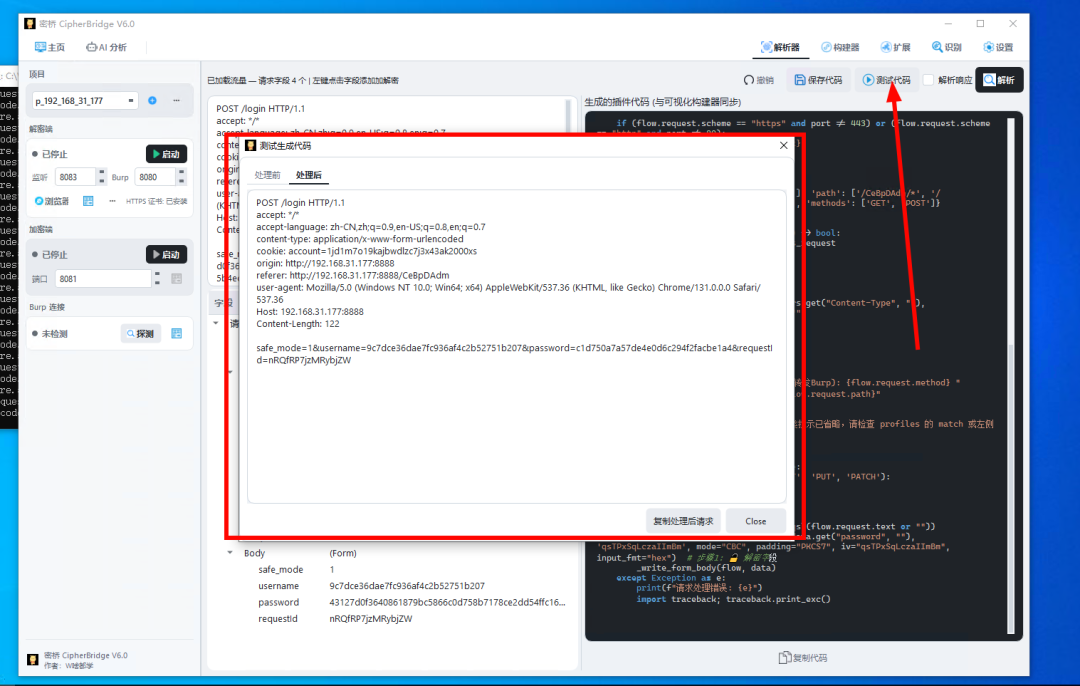
填写好后会自动生成代码,然后可以点击整个的代码测试查看结果
可视化构建器
无需粘贴报文,可直接通过步骤列表构建加解密流程,并提供多个案例模板:
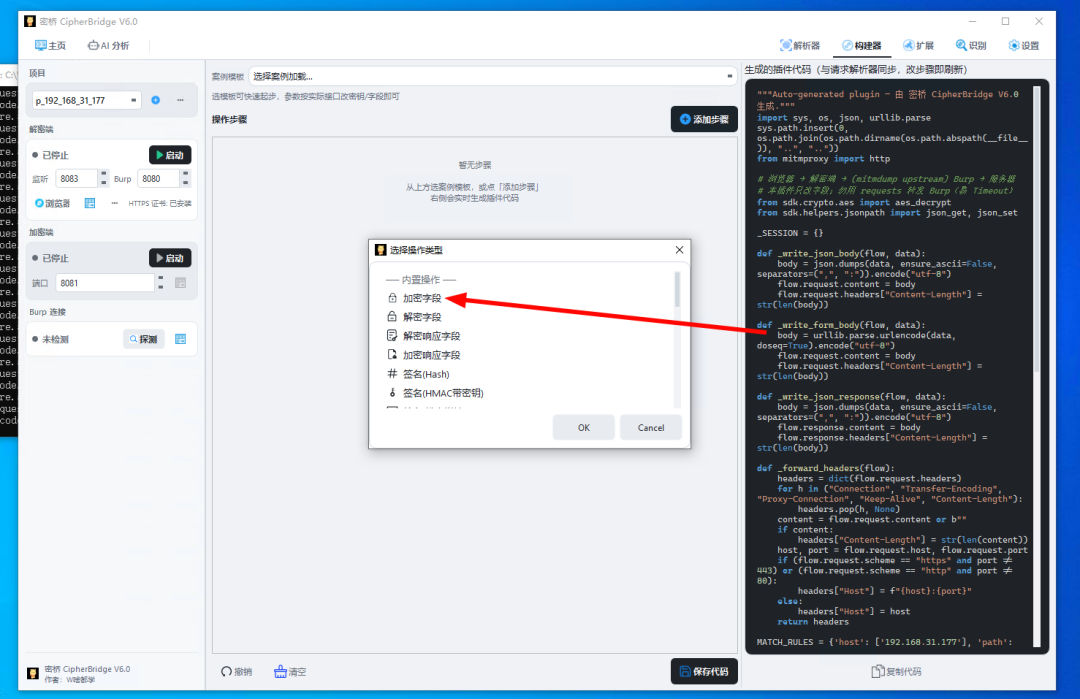
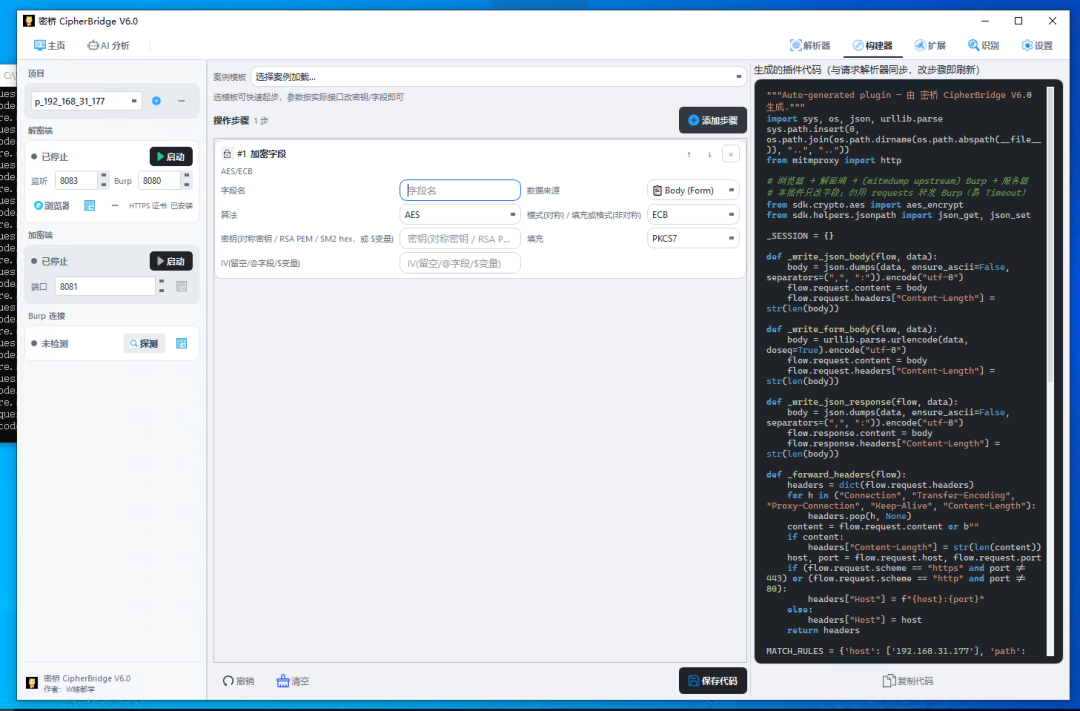
会自动生成模式然后自己添加要加解密的字段
插件编辑器
部分接口逻辑较复杂(如字符串反转、前后缀拼接、每次请求远程服务器获取签名字段等),可通过「插件编辑器」编写自定义 Python 函数:
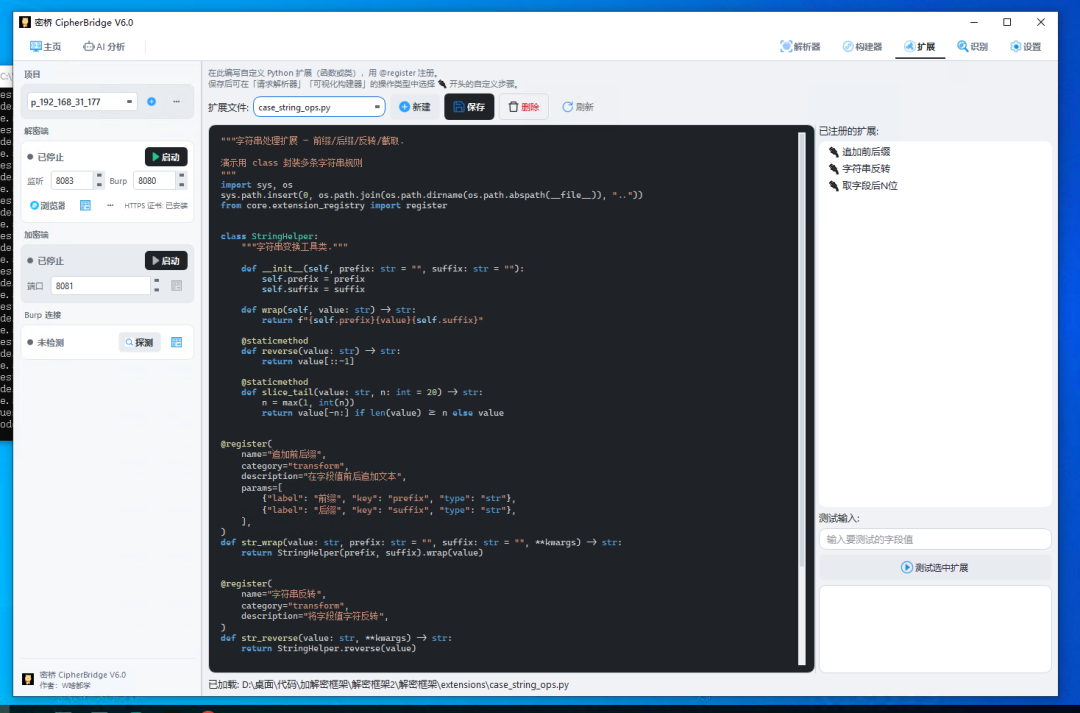
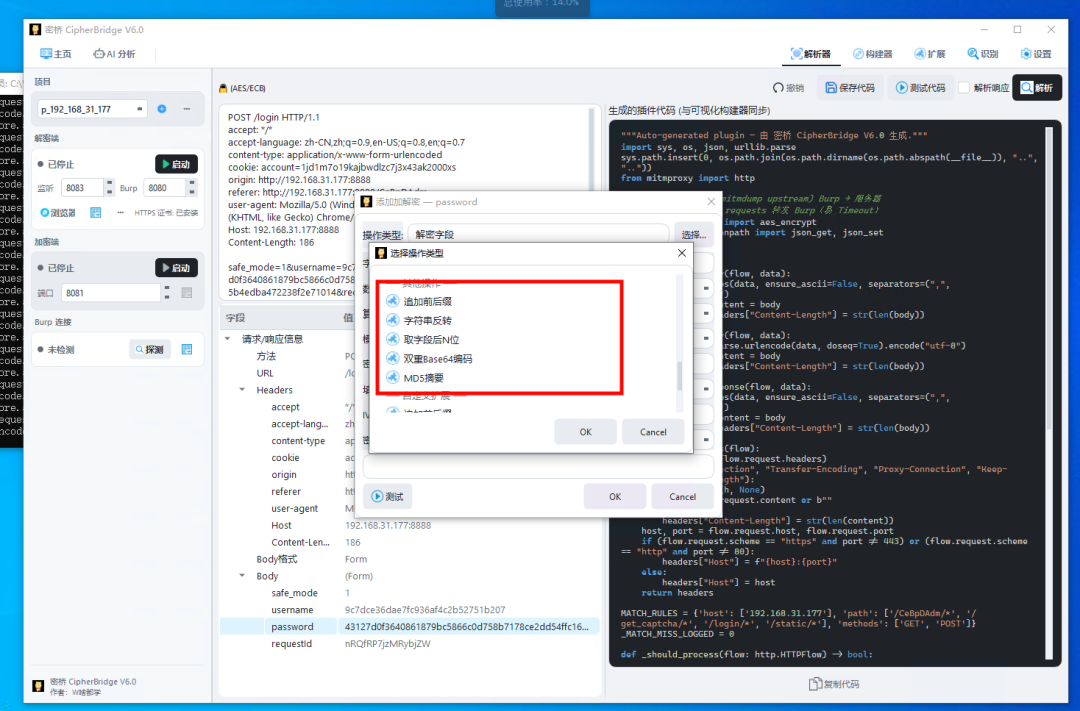
编写并保存的扩展函数,可在配置加解密步骤时从下拉列表中选择调用:
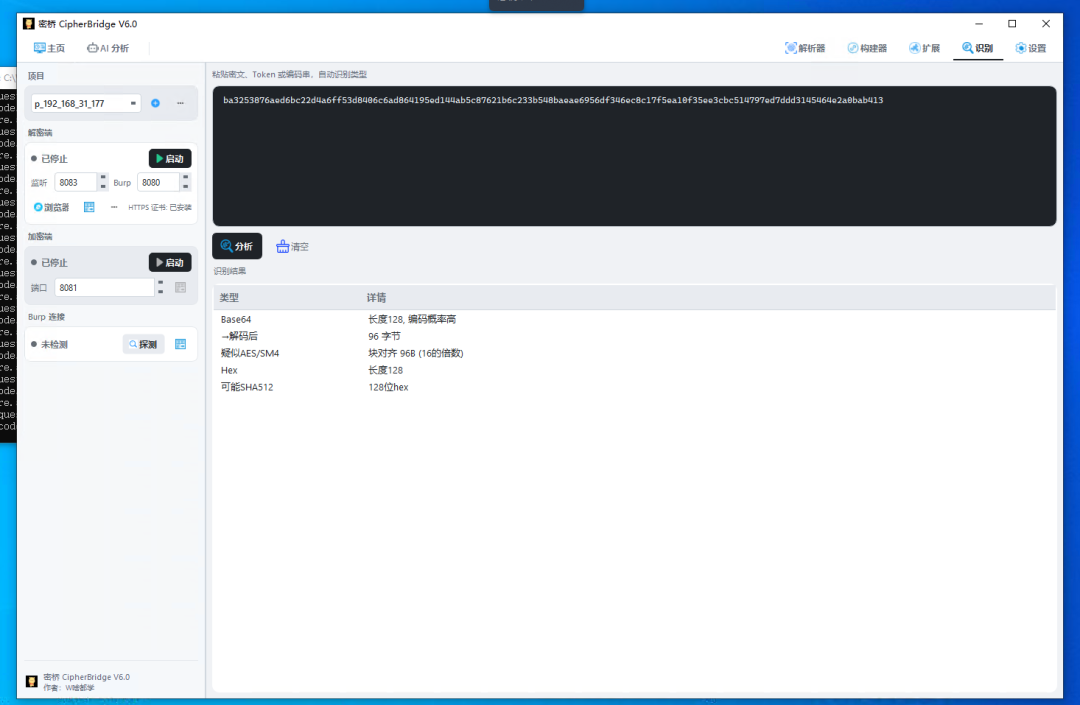
加密分析
自动识别数据可能的编码类型(Base64 / Hex / JWT 等),基于本地规则匹配:
Burp 扩展
源码在 burp_ext/,可用 python burp_ext/build.py 编译。预编译 JAR 说明见 tools/burp/(体积较大,仓库不附带 jar,需本机构建或按说明放置)。
典型能力:
• 与密桥解密 / 加密端上游协同 • 右键将流量「发送到密桥」AI 实验室继续分析
导入导出
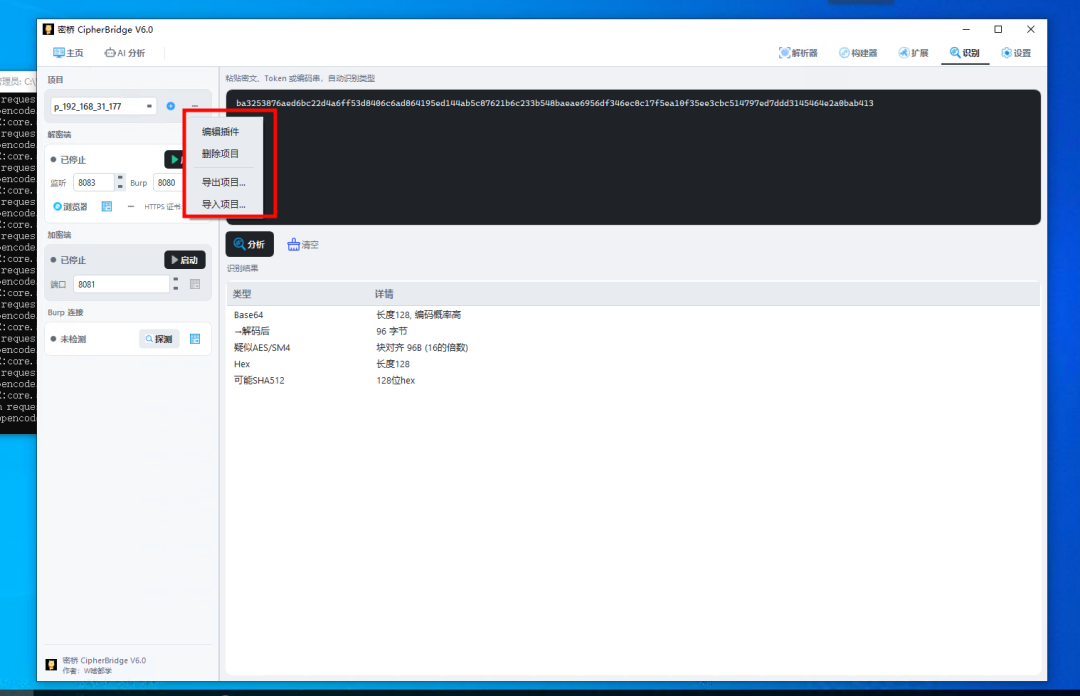
若需长期对同一目标做安全测试,或需与他人协作,可使用项目导入/导出功能。左侧项目选择旁的 ⋯ 菜单 →「导出项目…」/「导入项目…」。
每个加解密方案 = 一个独立项目:
.cbproj.zip 包内文件
HTTPS 证书
解密 HTTPS 流量需要信任 mitmproxy 根证书:
1. 左侧解密端区域查看证书状态 2. 点击「HTTPS 证书」或「设置」→「安装 HTTPS 证书」 3. Windows 支持一键安装;macOS / Linux 会打开证书文件,需手动导入系统信任 4. 重启浏览器后访问 https://mitm.it验证
加载方式
「设置」中可选择 mitmdump 加载方式:
配置
主题切换:左侧「设置」→「界面主题」→ 保存,即时生效。
命令行启动(无需 GUI)
目录说明
安全提示
本工具用于本地安全测试与逆向分析,请勿在未授权环境使用。
• mitmdump 默认 --ssl-insecure,会解密 HTTPS 流量• extensions/下的自定义代码会被动态加载执行• 勿将含真实密钥的项目包( .cbproj.zip)、config/ai.yaml、抓包数据提交到公开仓库• 上传前可用仓库内导出脚本生成干净的 github/目录(已排除密钥、用户项目、node_modules、jar 等)
免责声明
CipherBridge 是一款面向 APP/Web 加解密分析、逆向工程、安全测试及教学研究的开源工具。
本项目旨在帮助安全研究人员、开发者和企业提升安全分析、协议调试、接口联调及漏洞验证效率,仅供合法授权的安全测试、教育培训、学术研究和个人学习使用。
使用本项目即表示您理解并同意以下内容:
1. 禁止任何非法用途 ◦ 禁止将本项目用于任何未经授权的网络攻击、数据窃取、恶意破解、破坏计算机信息系统等违法行为。 ◦ 使用者应自行确保其行为符合所在国家或地区的法律法规。 2. 合法授权原则 ◦ 对任何目标进行测试、逆向分析或流量处理前,请确保已获得目标系统所有者的明确授权。 ◦ 未经授权的测试行为所产生的一切法律责任由使用者自行承担。 3. 风险自负 ◦ 本项目按 “AS IS”(现状)提供,不提供任何形式的明示或暗示担保,包括但不限于适销性、特定用途适用性及非侵权保证。 ◦ 作者及贡献者不对因使用或无法使用本项目导致的任何直接、间接、附带或后续损失承担责任。 4. 第三方软件 ◦ 本项目可能集成或调用第三方开源组件(如 mitmproxy、Playwright 等),其使用需遵循各自许可证及相关规定。 5. AI 生成内容 ◦ 本项目部分功能可能依赖 AI 自动生成代码、脚本或配置。 ◦ AI 输出结果仅供参考,使用者应自行审核其正确性、安全性及合法性。 6. 开源协议 ◦ 本项目遵循仓库所附 LICENSE 文件发布。 ◦ 使用、修改、分发本项目时,请遵守对应开源许可证。
如果您不同意上述内容,请立即停止使用本项目。