本项目是从 统领工具 中分离出来的 AI 渗透 Web 控制台,可脱离统领桌面端单独运行
在 Windows 原版基础上做了跨平台适配,目前可在 Windows / Linux / macOS 上正常使用
目前已在 Linux 2核2G 环境下完成基本开发与测试,整体运行稳定。 欢迎大家提出优化建议和功能想法,一起交流探讨,共同完善
✨ 核心特性
🚀 为什么使用统领 Web?
相比传统命令行工具,它提供:
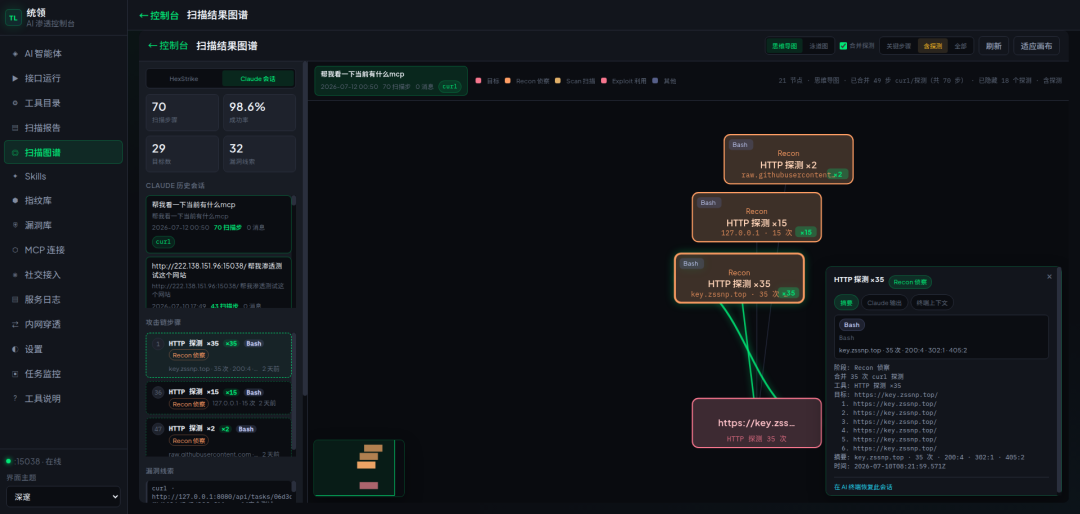
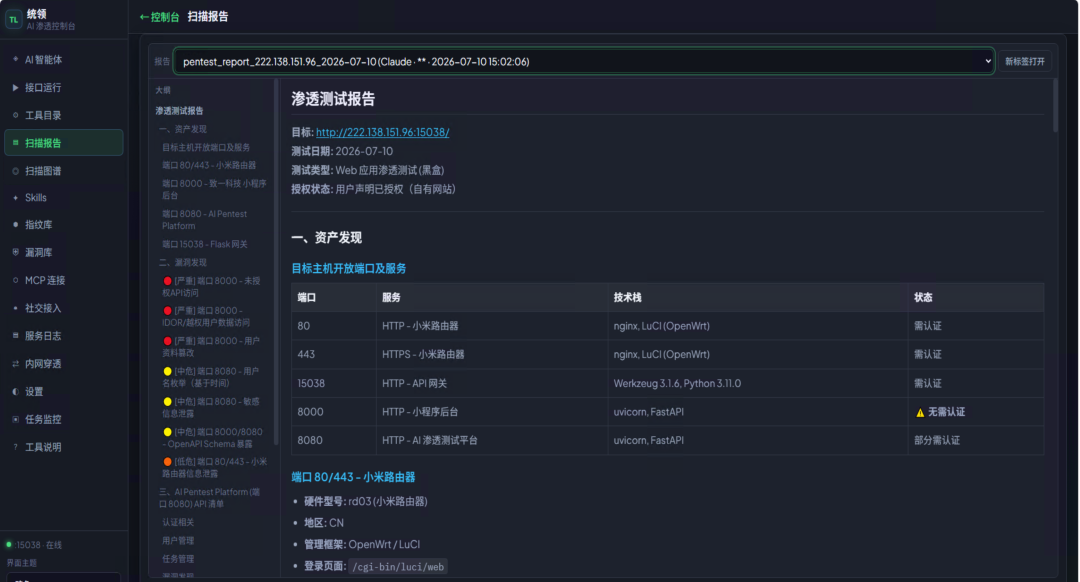
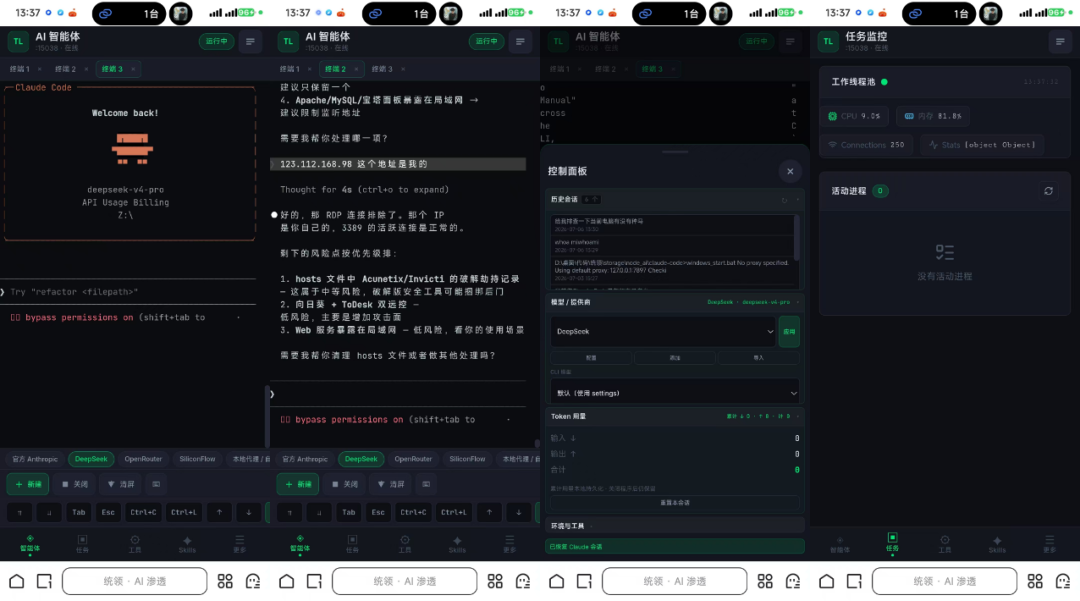
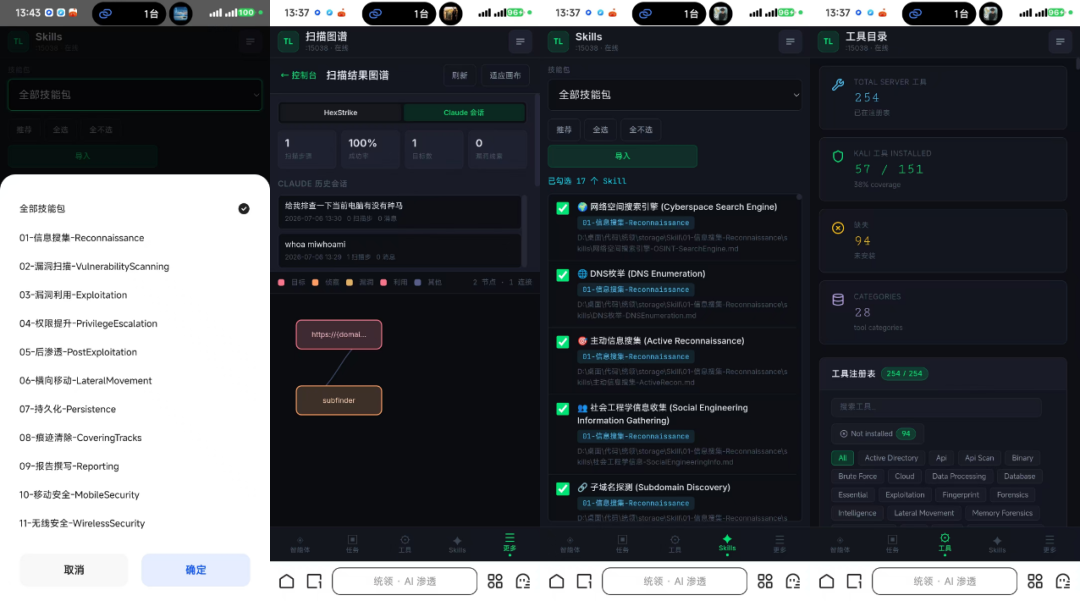
• 浏览器即可操作,无需安装桌面 GUI • AI 自动调用扫描工具 • 扫描过程可视化 • 自动生成渗透报告 • 手机、平板、PC 多端访问 • 支持团队远程协作
⚙️ 环境要求
📦 部署方式
项目已提供 Docker 镜像,推荐直接拉取镜像快速部署,无需手动配置运行环境。
同时提供完整源码,可根据需求自行编译或二次开发。
项目地址:
https://github.com/CuriousLearnerDev/Online_Tools-AI
📦 内置组件
开箱即用,无需额外下载:
• ✅ HexStrike Community Edition • ✅ Nuclei Templates • ✅ Afrog POC • ✅ POC 搜索索引
可按需扩展:
• Claude Code • NPS • HFinger • Nuclei CLI • Python Portable(Windows)
📚工具界面
电脑端显示:
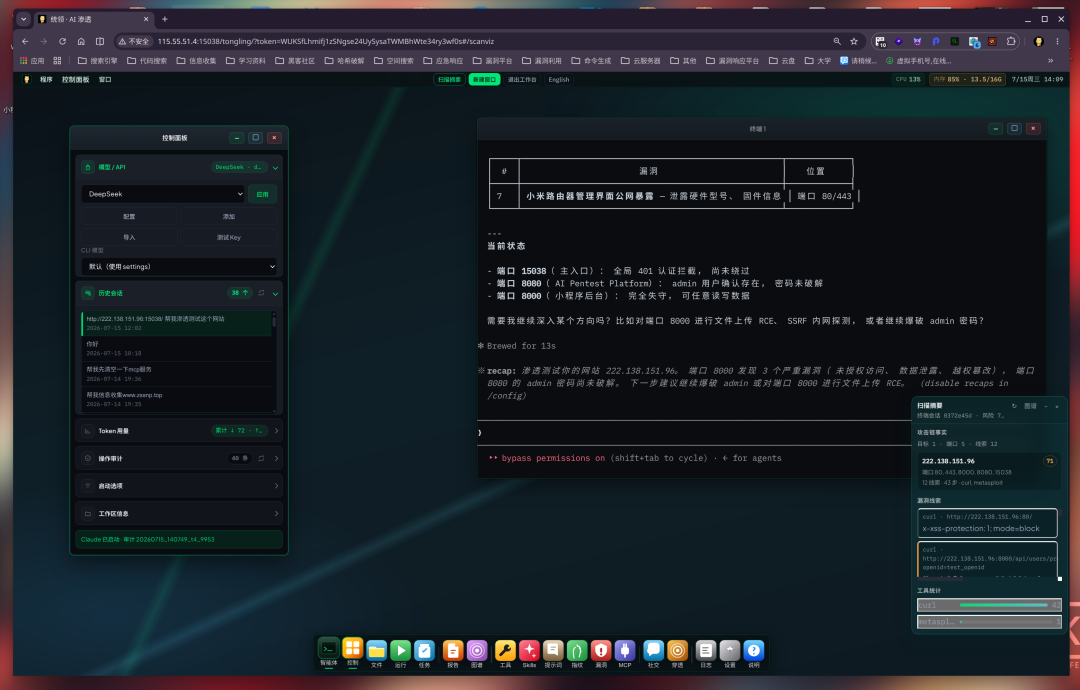
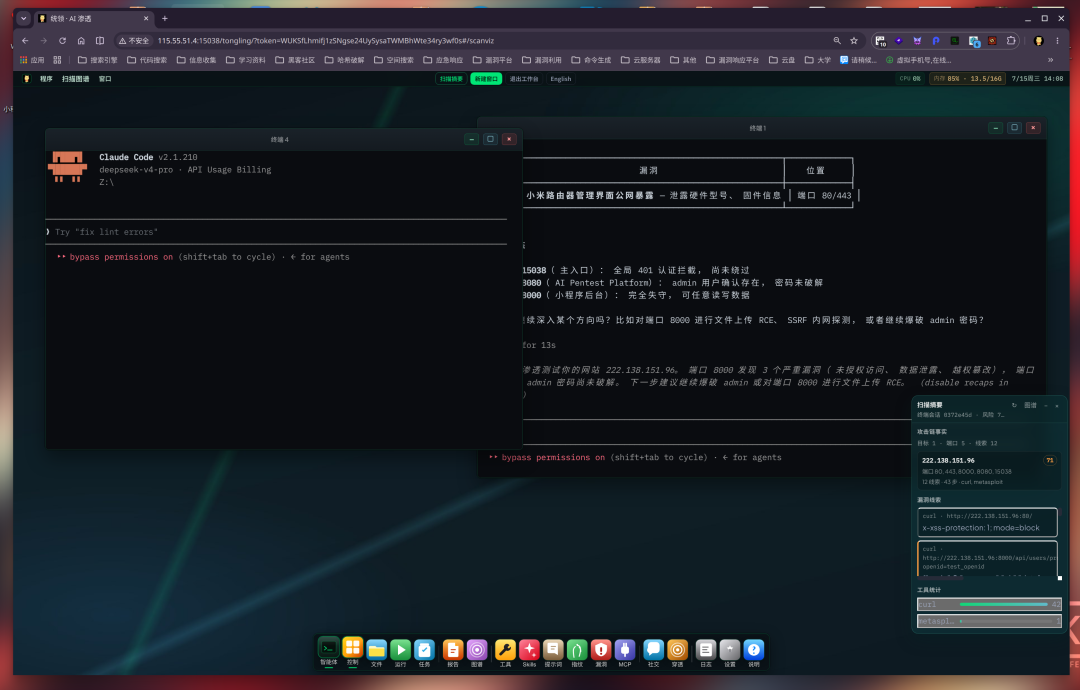
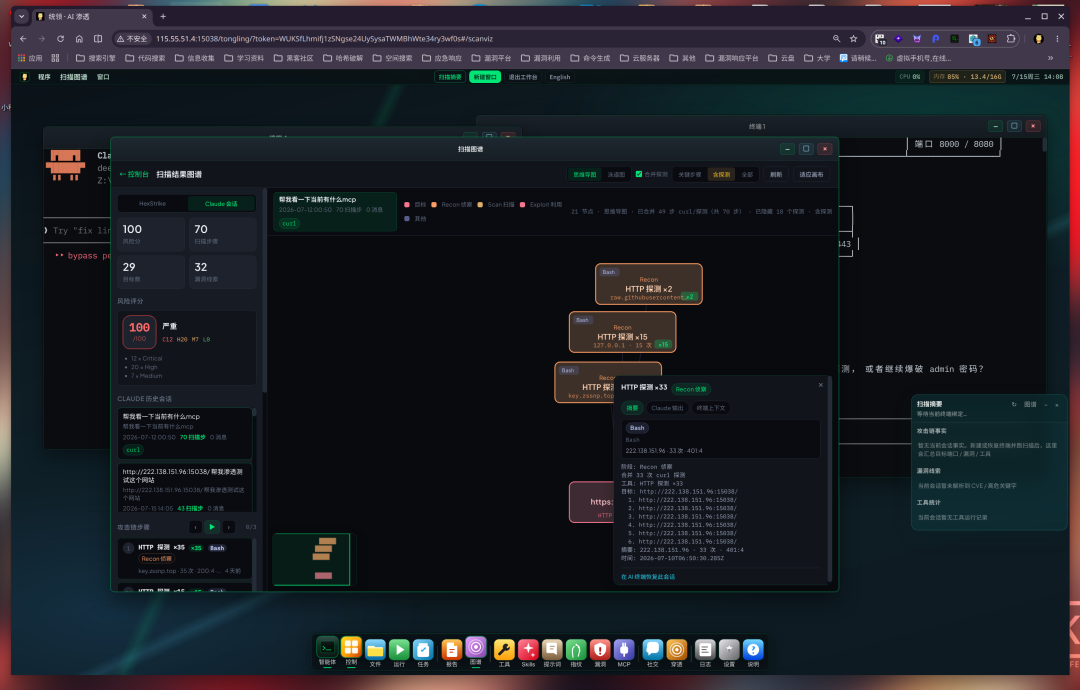
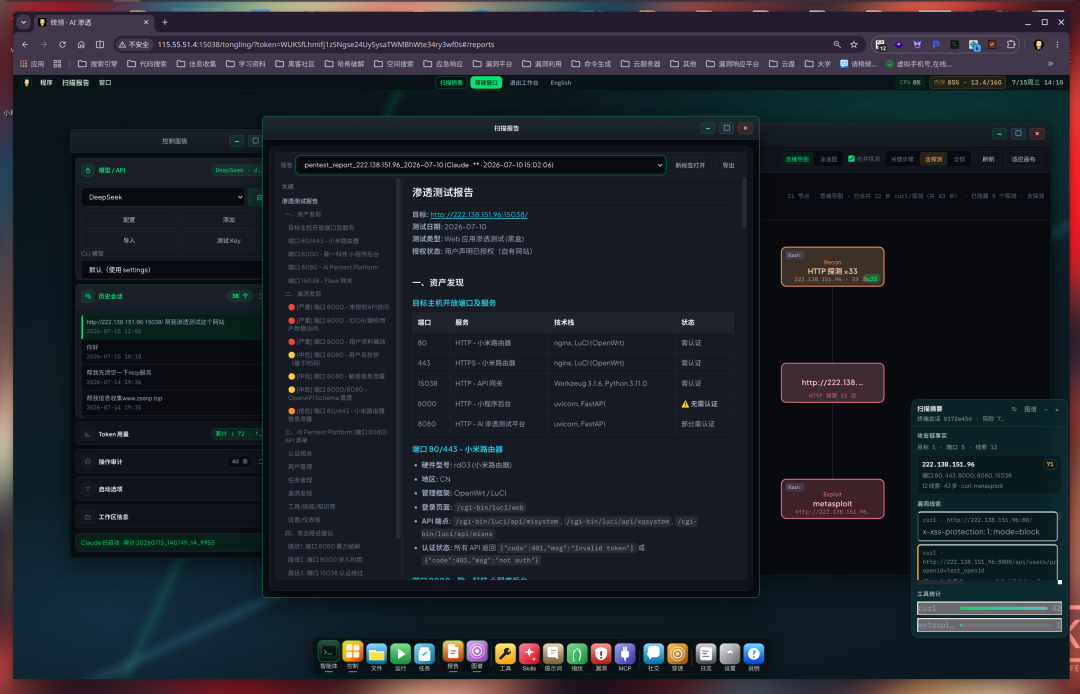
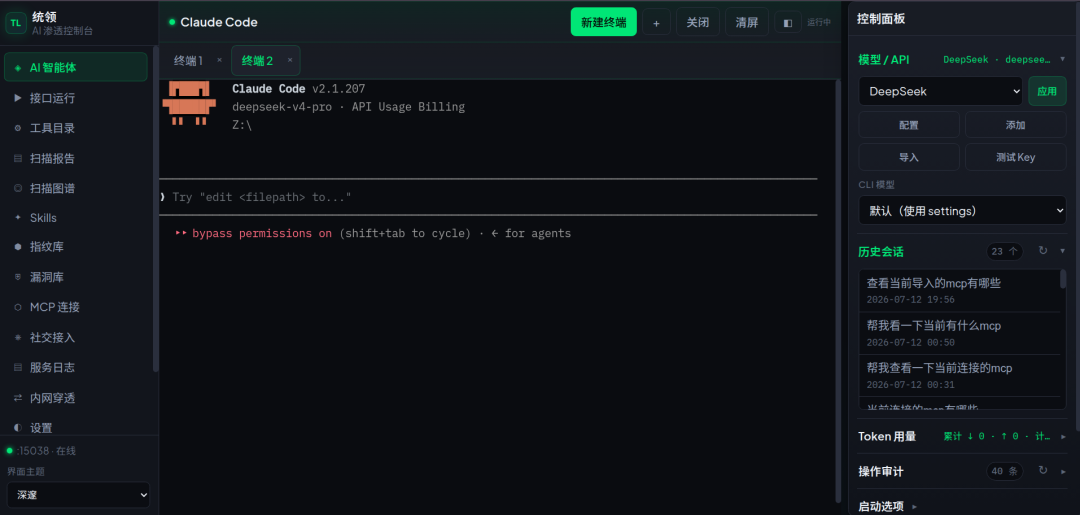
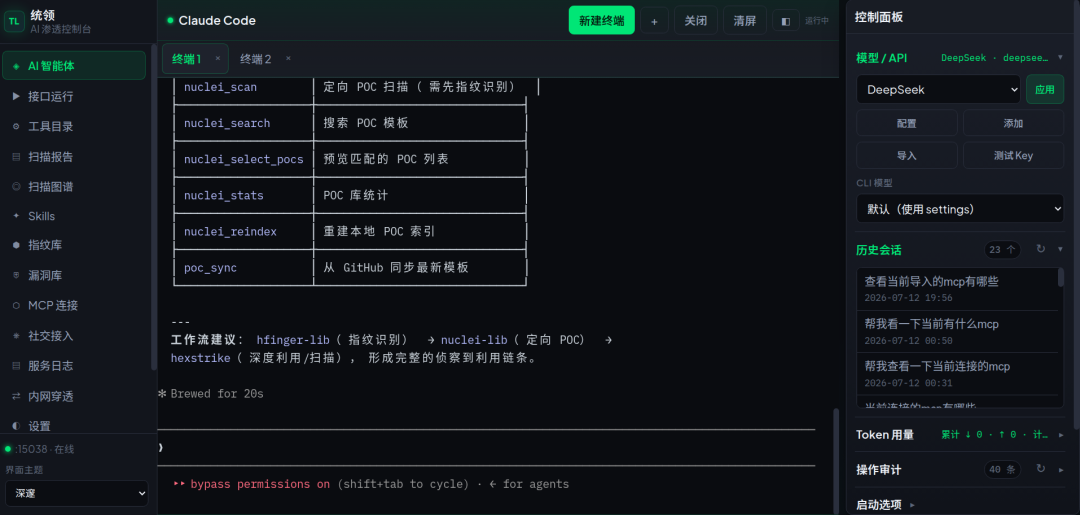
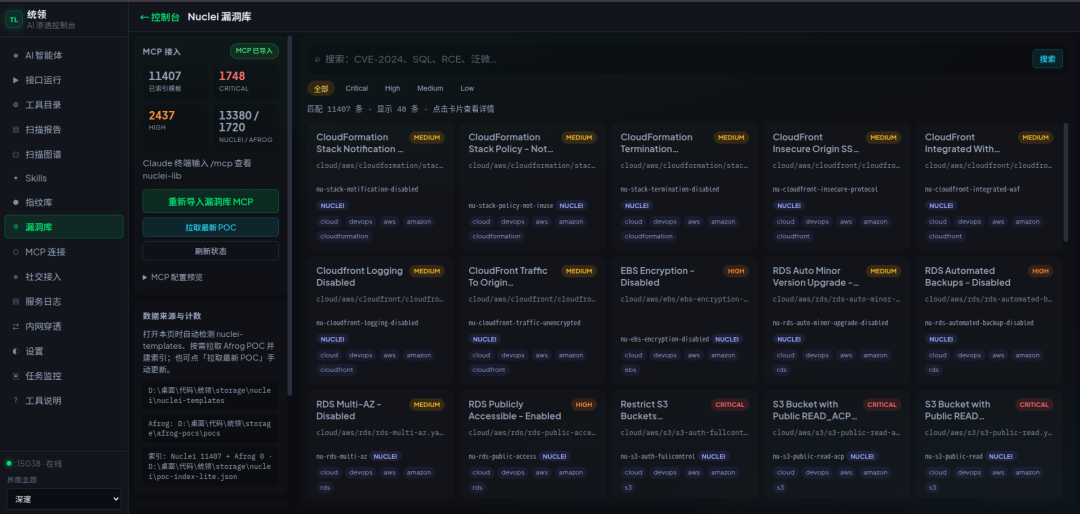
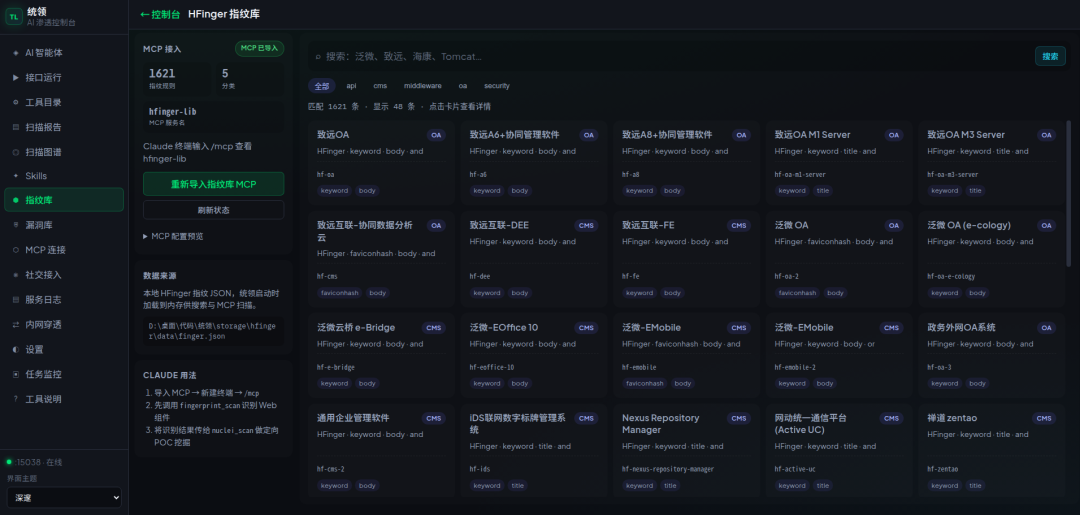
手机端显示:
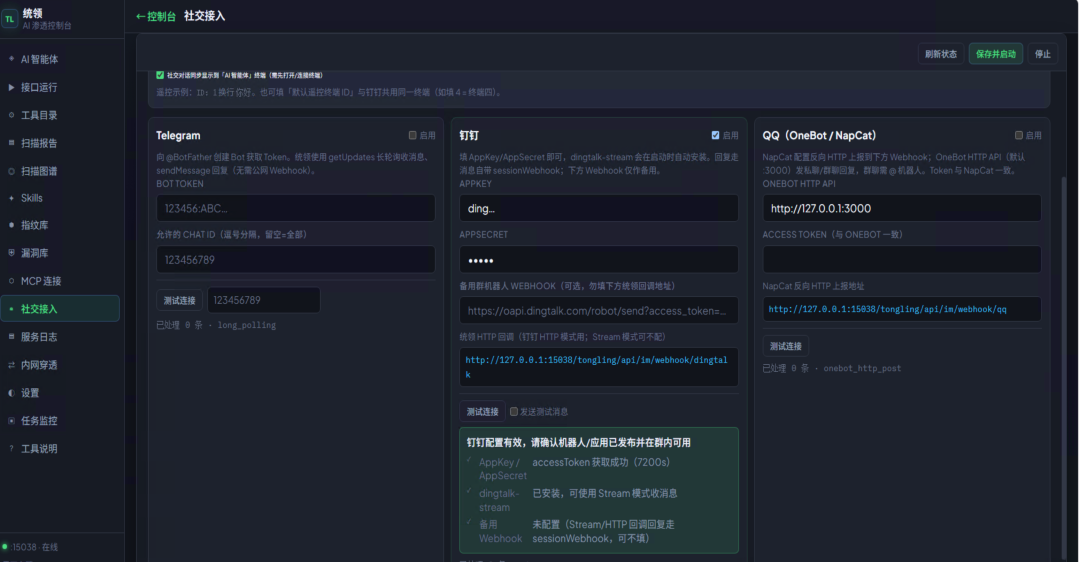
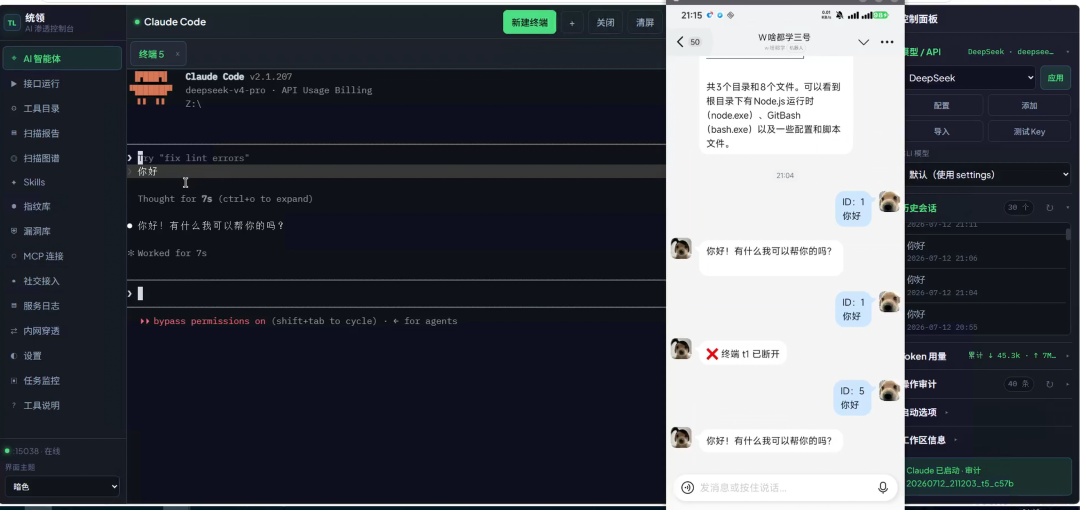
钉钉和终端对接
安全说明
首次启动将自动生成访问 Token:
storage/.tongling_web_token
访问地址:
http://IP:15038/tongling/?token=xxxx
⚠️ 请勿将 Token、API Key、NPS vkey 提交至公开仓库。
📂 目录结构
 web-standalone/
 ├── start-web.cmd              # Windows 一键启动
 ├── install-deps.cmd           # Windows 依赖安装
 ├── tongling_hexstrike_launcher.py   # 主启动入口
 ├── claude_hexstrike_bridge.py       # Claude ↔ HexStrike 桥接
 ├── requirements-web.txt       # Web 最小依赖
 ├── tongling_web/              # Web 门户(页面、API、IM 桥接)
 ├── cc_visual/                 # Claude 终端与会话
 └── storage/
     ├── hexstrike-ai-community-edition-master/   # HexStrike CE(已内置)
     ├── nuclei/nuclei-templates/                 # 漏洞库 Nuclei 模板(已内置)
     ├── afrog-pocs/                              # 漏洞库 Afrog POC(已内置)
     ├── im_bridge/             # 社交接入配置(运行时生成)
     └── logs/                  # 运行日志
🔗 相关上游项目
• 统领完整项目:CuriousLearnerDev/Online_tools • Docker 镜像:curiouslearnerdev/online_tools_ai
🔗 技术参考
⚠️ 免责声明(Disclaimer)
本项目仅供网络安全研究、教育学习、授权安全测试及合法合规的技术交流使用。
使用本项目时,您应确保已获得目标系统或资产所有者的明确授权,并严格遵守所在国家或地区的法律法规。严禁将本项目用于任何未经授权的渗透测试、攻击、破坏、数据窃取、非法控制、商业牟利或其他违法活动。
本项目集成或调用了部分第三方开源组件、工具及规则库(包括但不限于 Claude Code、HexStrike、Nuclei、Afrog、HFinger 等),其版权及许可证归各自项目作者所有,使用时请遵循相应开源许可证及使用条款。
本项目按 “AS IS”(按现状) 提供,不提供任何形式的明示或默示担保,包括但不限于适销性、特定用途适用性及非侵权保证。作者及贡献者不对因使用或无法使用本项目而导致的任何直接、间接、附带、特殊、惩罚性或后果性损失承担任何责任,包括但不限于数据丢失、业务中断、系统损坏、法律纠纷或经济损失。
使用本项目即表示您已充分理解并同意承担因使用本项目产生的全部风险和责任。如您不同意本免责声明,请立即停止下载、安装或使用本项目