演示
视频是之前的版本,新版本后面我重新录
密桥 CipherBridge
面向APP/Web 加解密逆向分析、渗透测试人员的可视化解密框架
🚀 核心特性
• ✨ 一分钟分出来加解密 • 🤖 浏览器 Hook/ 小程序 + AI agent 自动分析生成脚本 • 🔐 可视化配置 AES / DES / 3DES / SM4 / RSA 等加解密流程 • ✍️ 自动生成 mitmdump 插件代码 • 🌉 Burp Suite 双向加解密桥接 • 🧩 支持扩展自定义 Python 函数 • 🧪 内置加解密测试工具 • 🔍 自动识别 Base64 / Hex / JWT 等编码 • 📦 项目导入导出( .cbproj.zip)• 🎨 深色 / 浅色主题切换 • 🌍 支持 Windows / macOS / Linux
3.5版本主要更新
优化AI agent
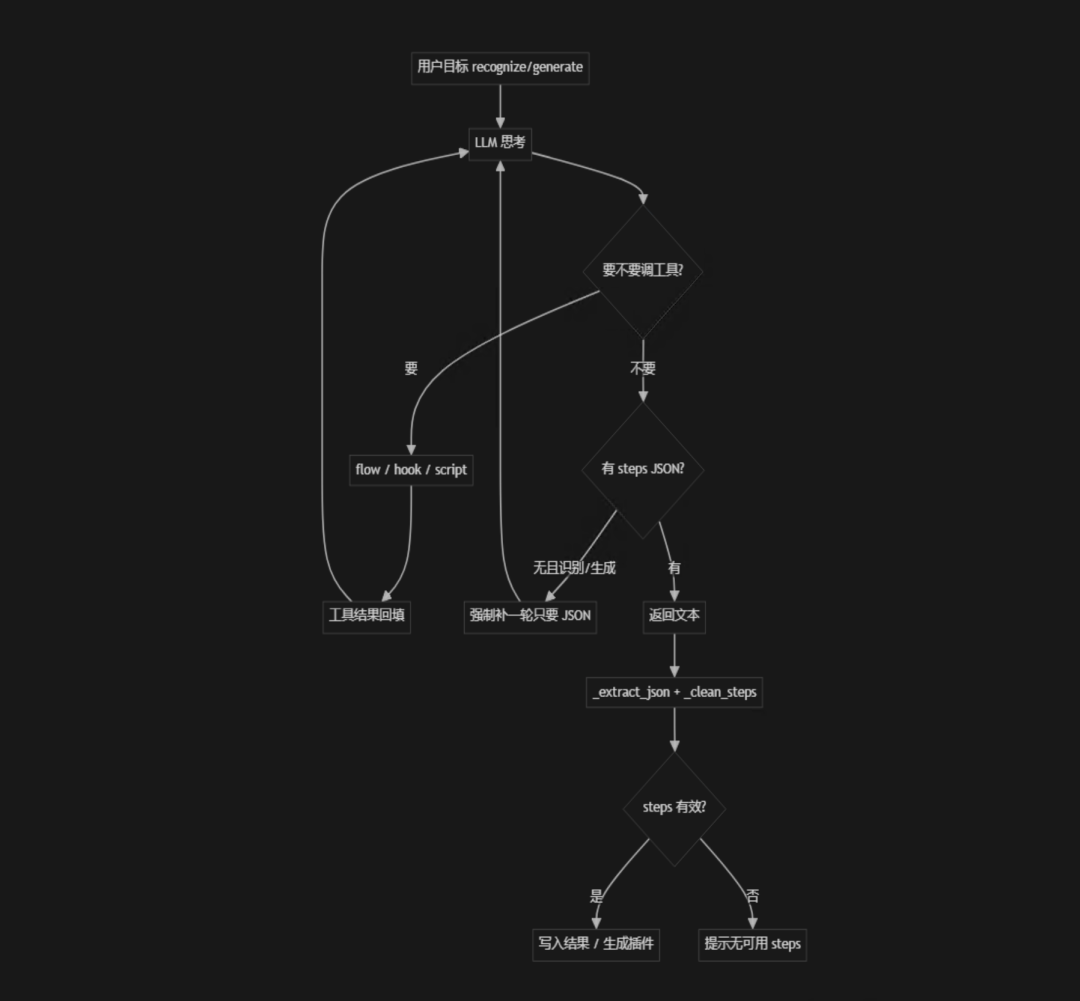
1、优化网页和浏览器AI agent自动识别
当前判断逻辑是大模型按Hook > 流量 > 脚本的提示自己查,自己推代码负责防死循环,逼出 JSON,过滤不合格 steps
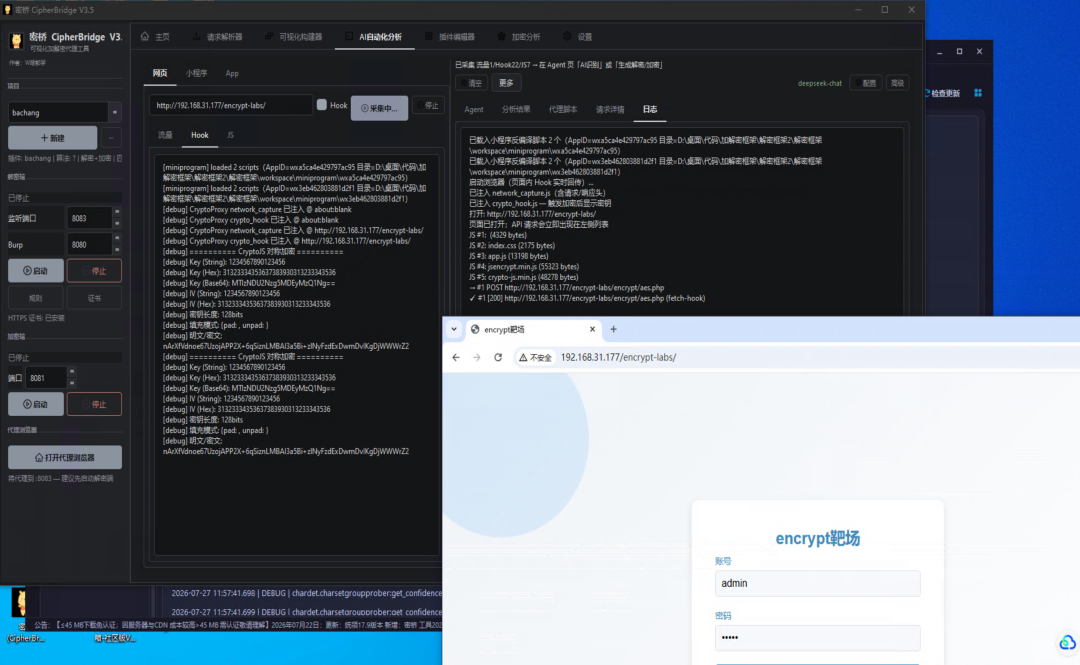
2、优化小程序反编译功能AI agent自动识别
可以启动抓包,可以直接抓到小程序的包的,然后通过获取到js和请求数据去逆向加密方式
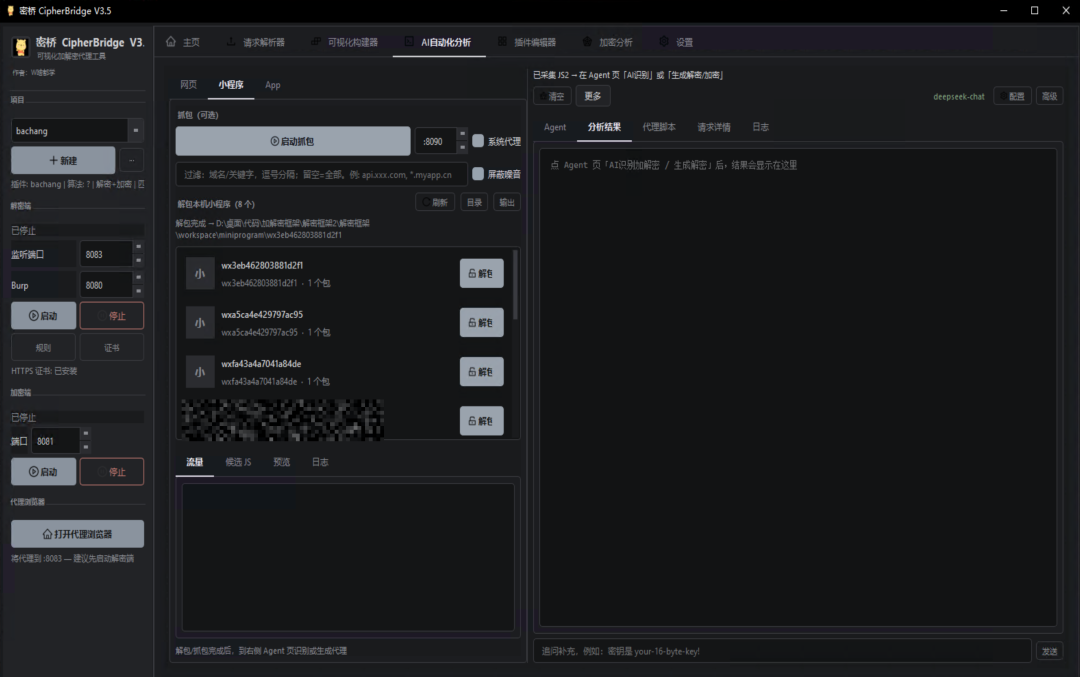
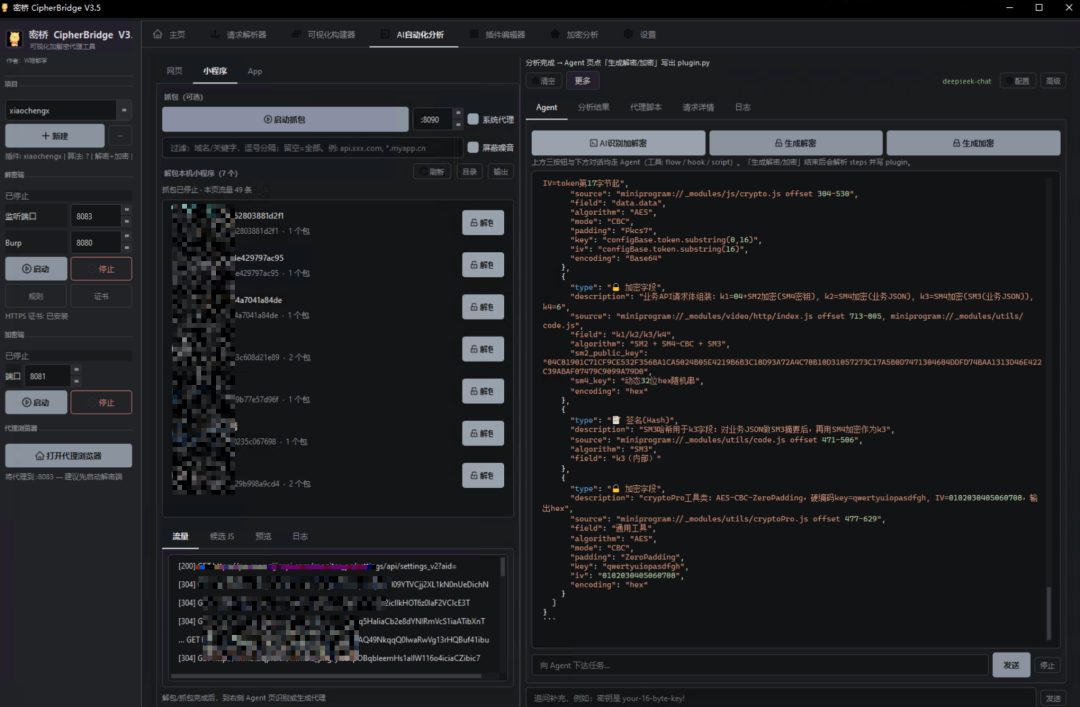
3、APP反编译AI agent自动识别
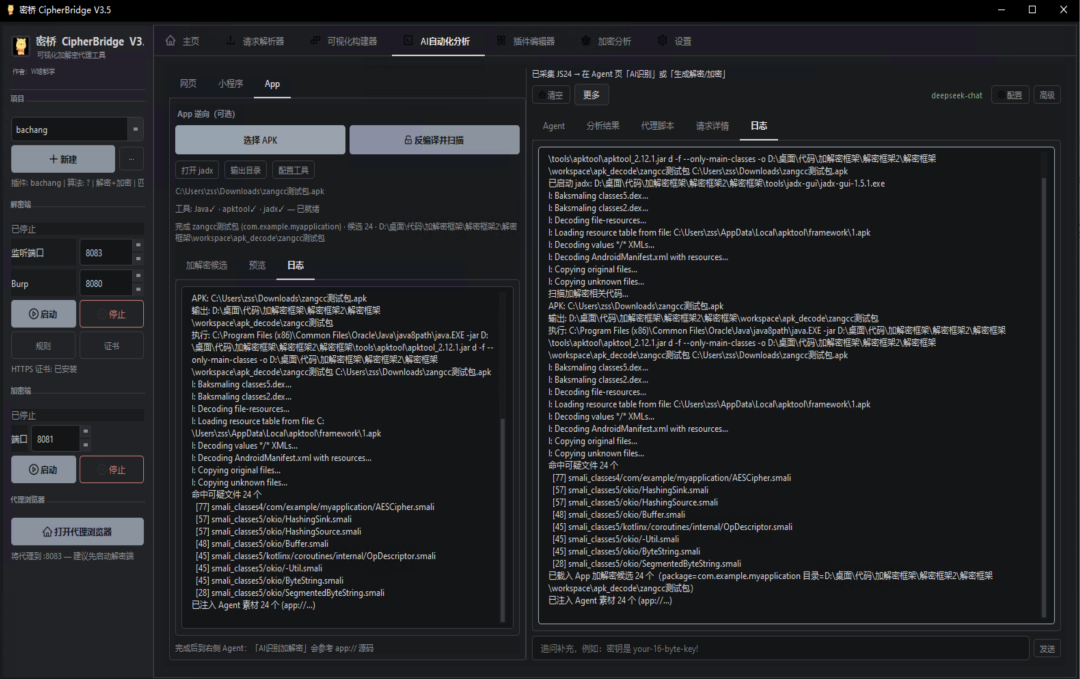
环境要求
• Python 3.10+ • Windows / macOS / Linux
安装
# 克隆仓库后进入目录
git clone https://github.com/CuriousLearnerDev/CipherBridge.git
cd CipherBridge

pip install -r requirements.txt

playwright install chromium
启动 GUI:
python gui.py
代理拓扑
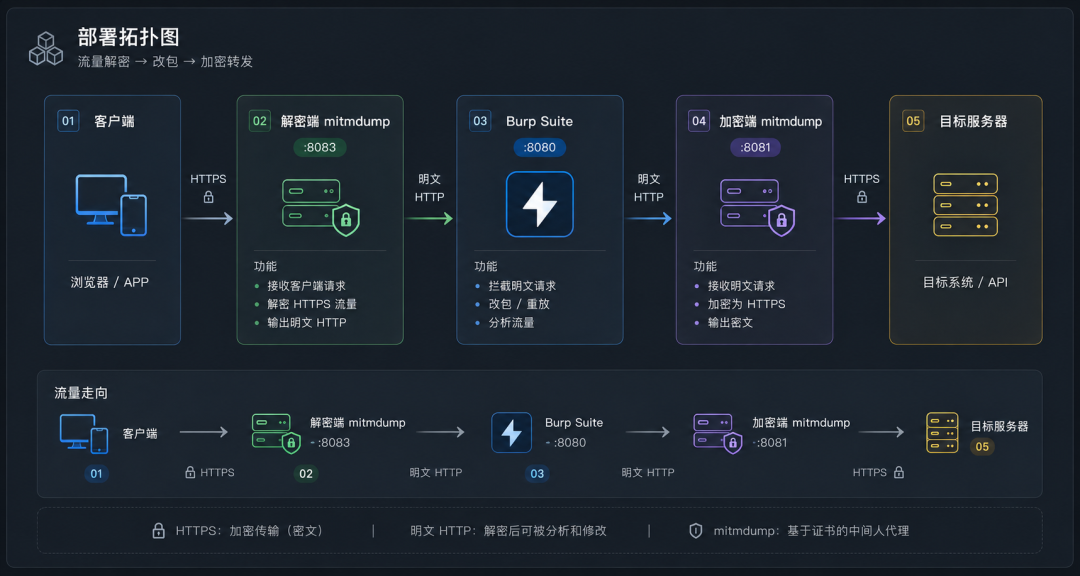
解密端收到密文,解密后交给 Burp;Burp 改完请求后由加密端重新加密发出 若只需单向解密调试,可只启动解密端
📸 界面预览
首页
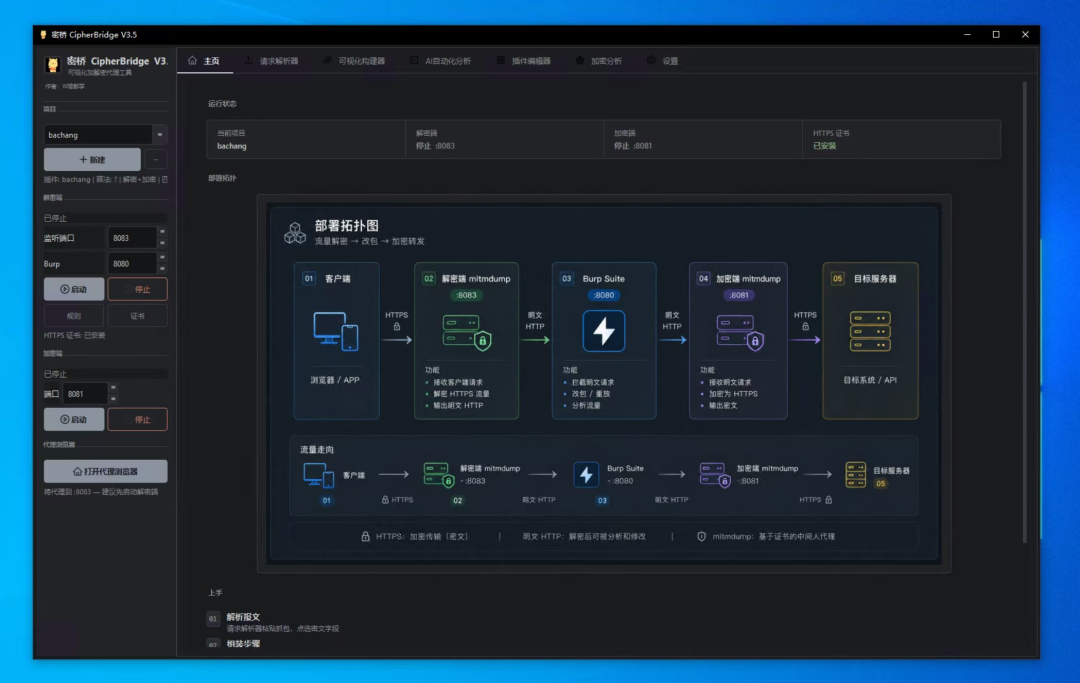
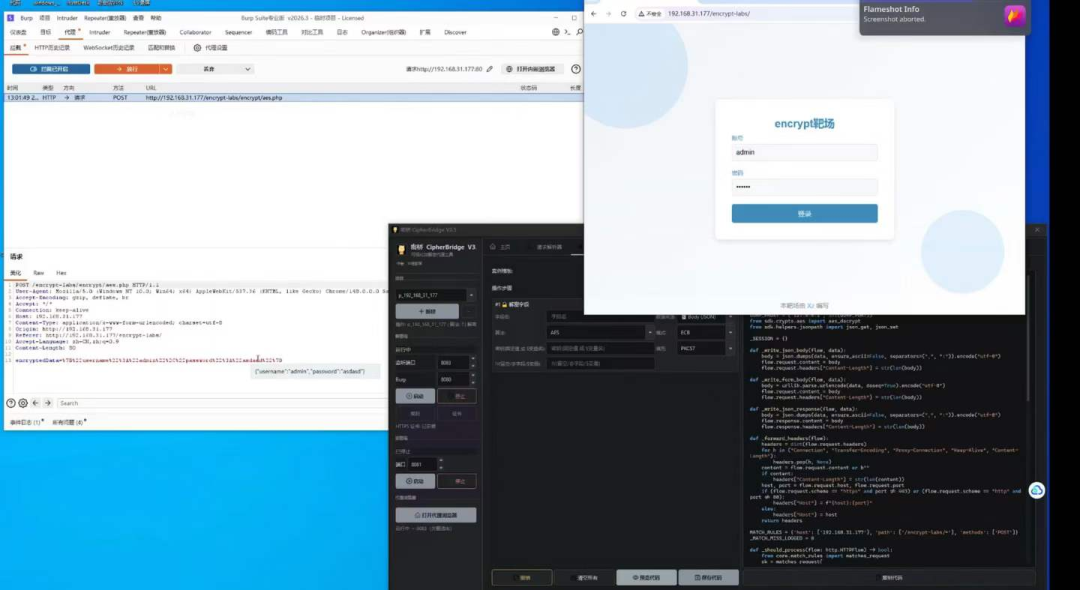
AI 自动化分析
点击「启动」后会打开浏览器,自动采集页面 JS 以及请求/响应数据,并尝试按内置规则匹配加解密方式。若规则未匹配成功,可使用 AI 辅助分析。
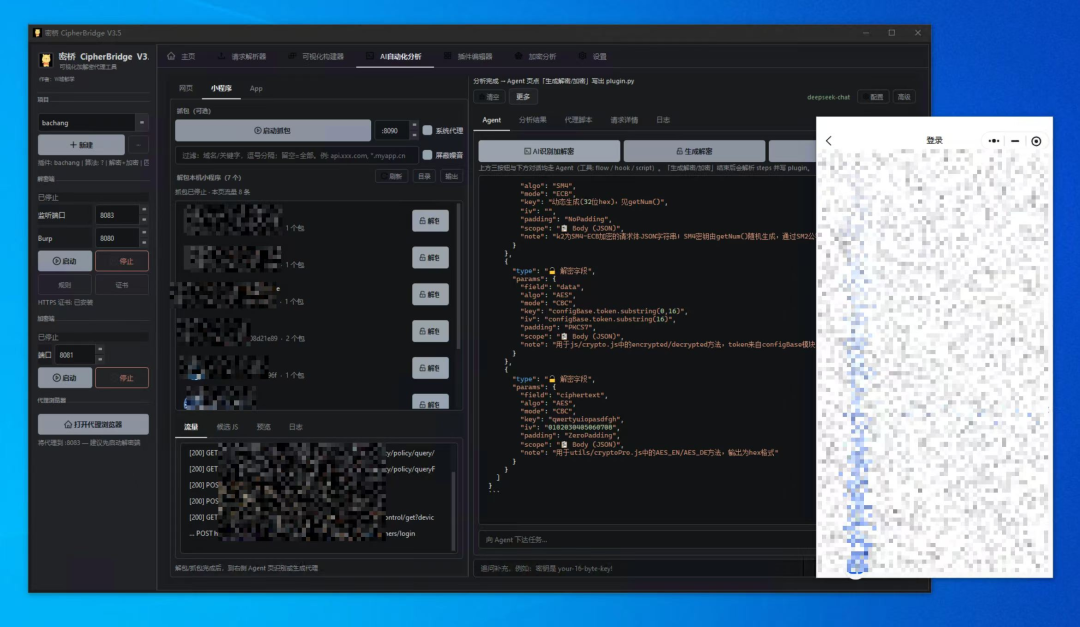
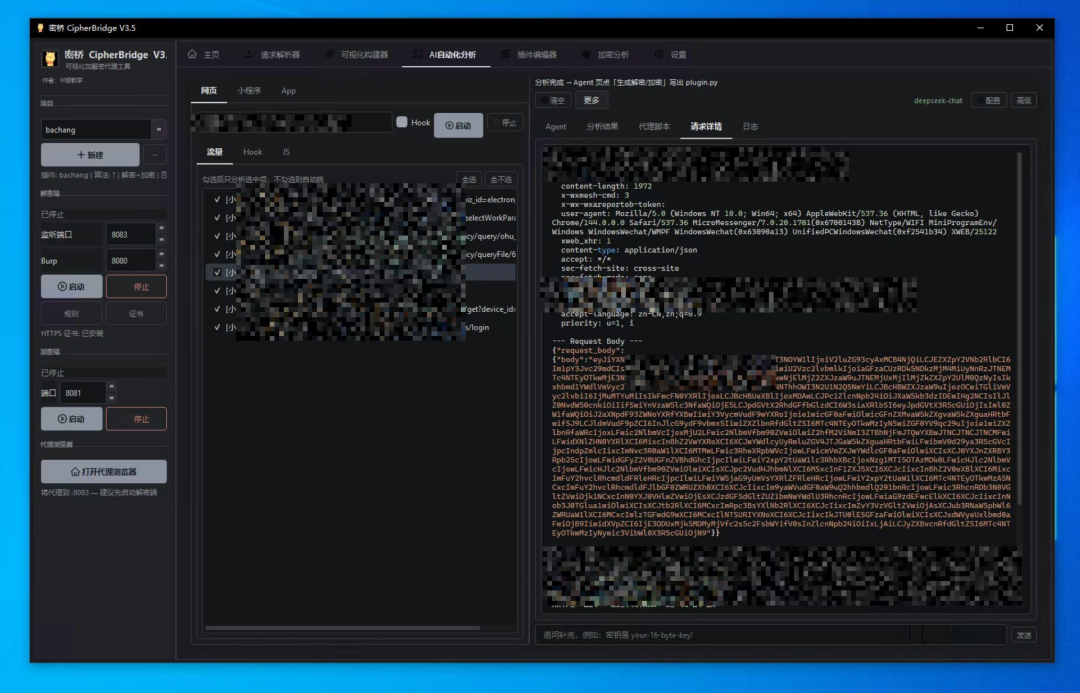
点击左侧流量列表时,请求/响应详情显示在「请求/响应」Tab,不会覆盖 AI 分析结果。
请求解析器
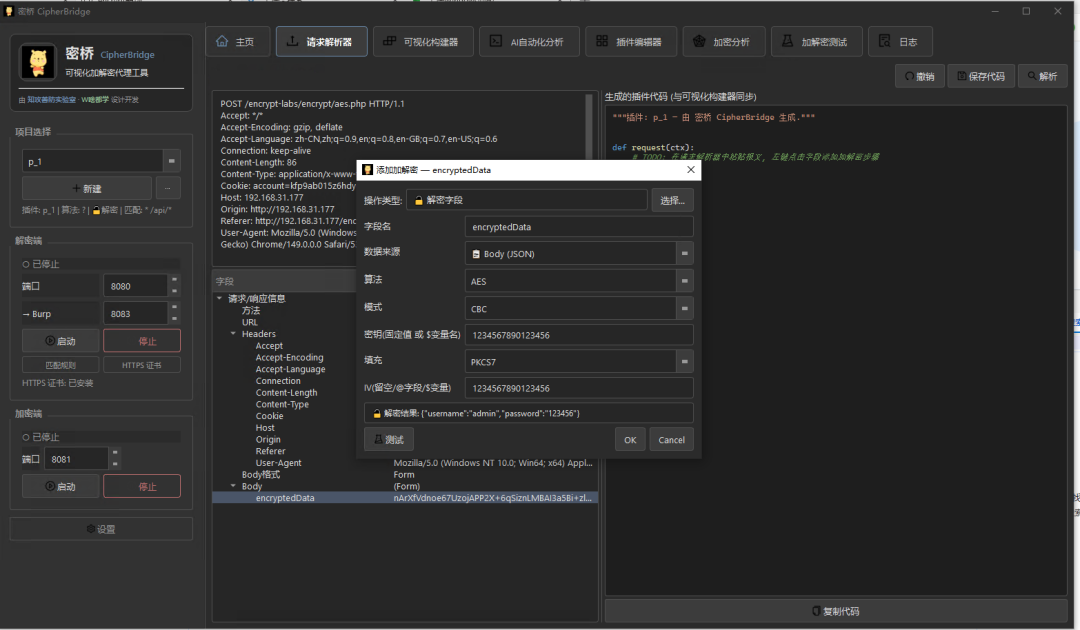
粘贴请求/响应报文后点击「解析」,再点击需要解密的密文字段:
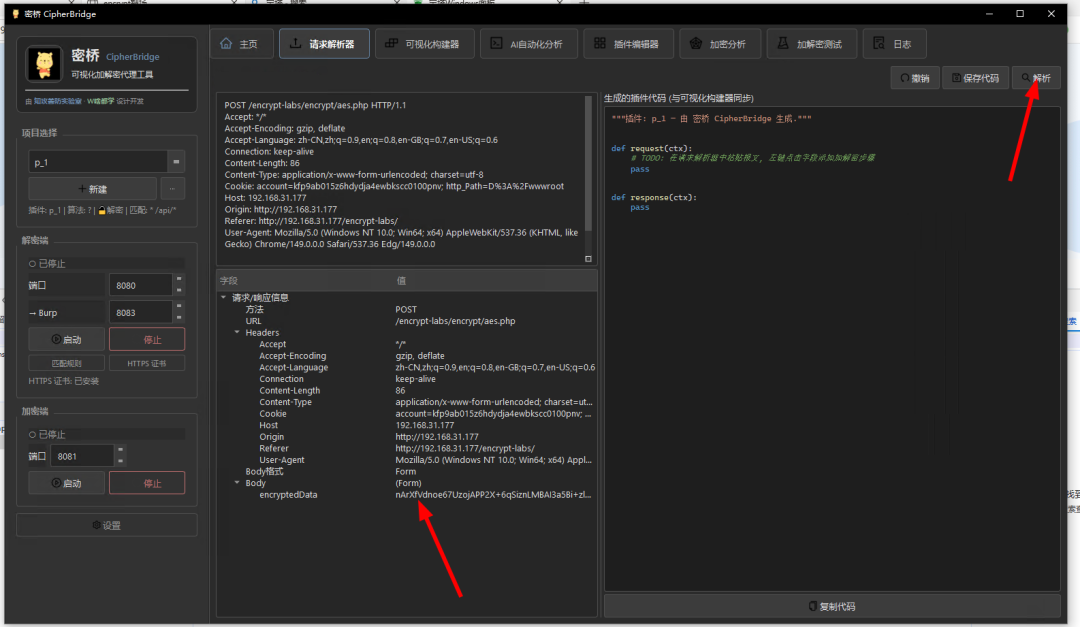
选择解密方式并填写密钥等参数:
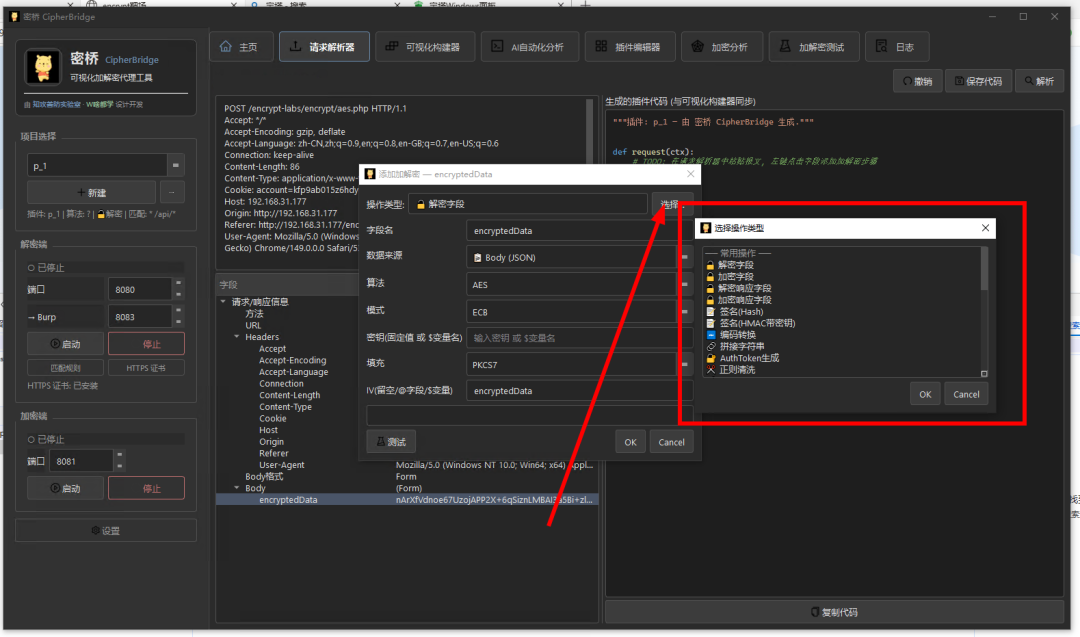
测试解密成功后点击「确定」:
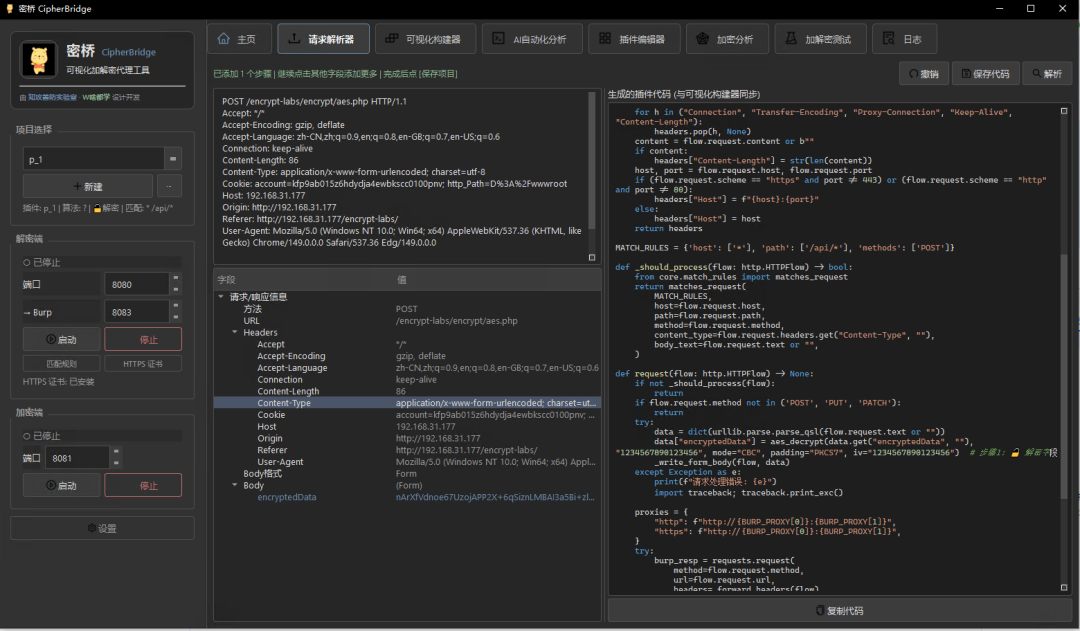
右侧会自动生成插件源码:
可视化构建器
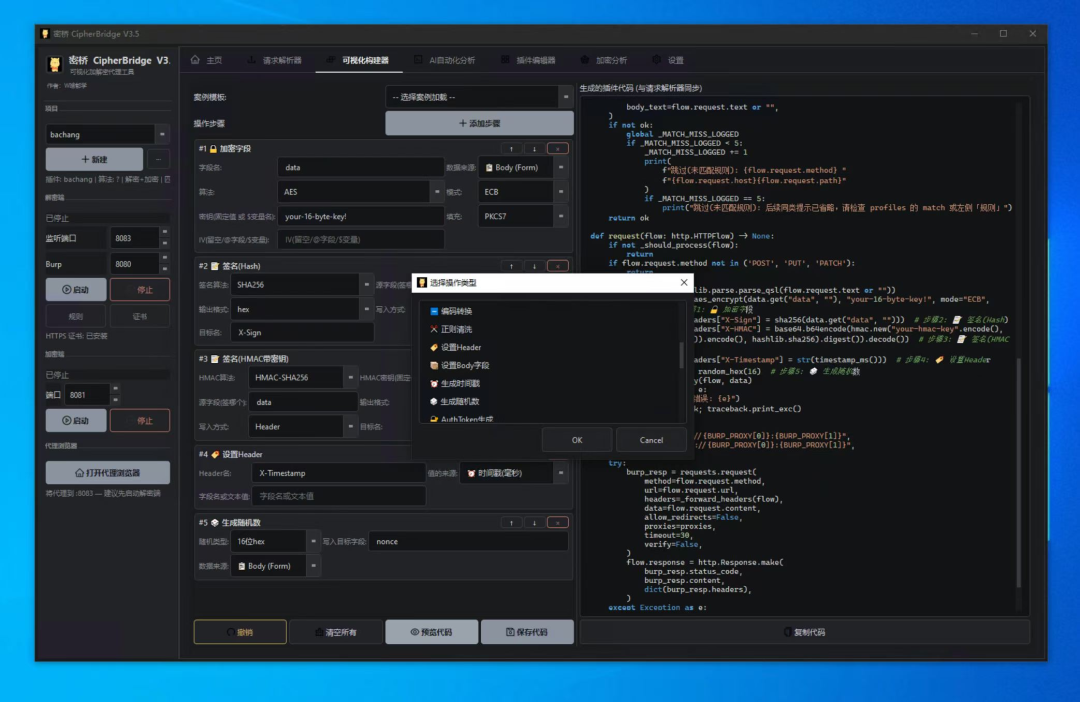
无需粘贴报文,可直接通过步骤列表构建加解密流程,并提供 6 个通用案例模板:
插件编辑器
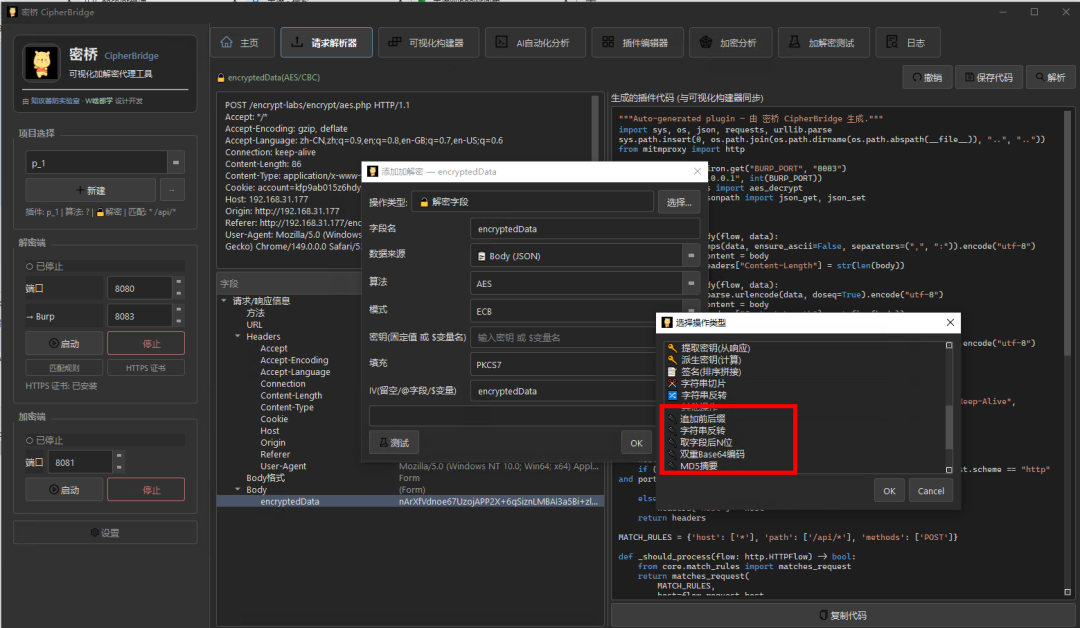
部分接口逻辑较复杂(如字符串反转、前后缀拼接、每次请求远程服务器获取签名字段等),可通过「插件编辑器」编写自定义 Python 函数:
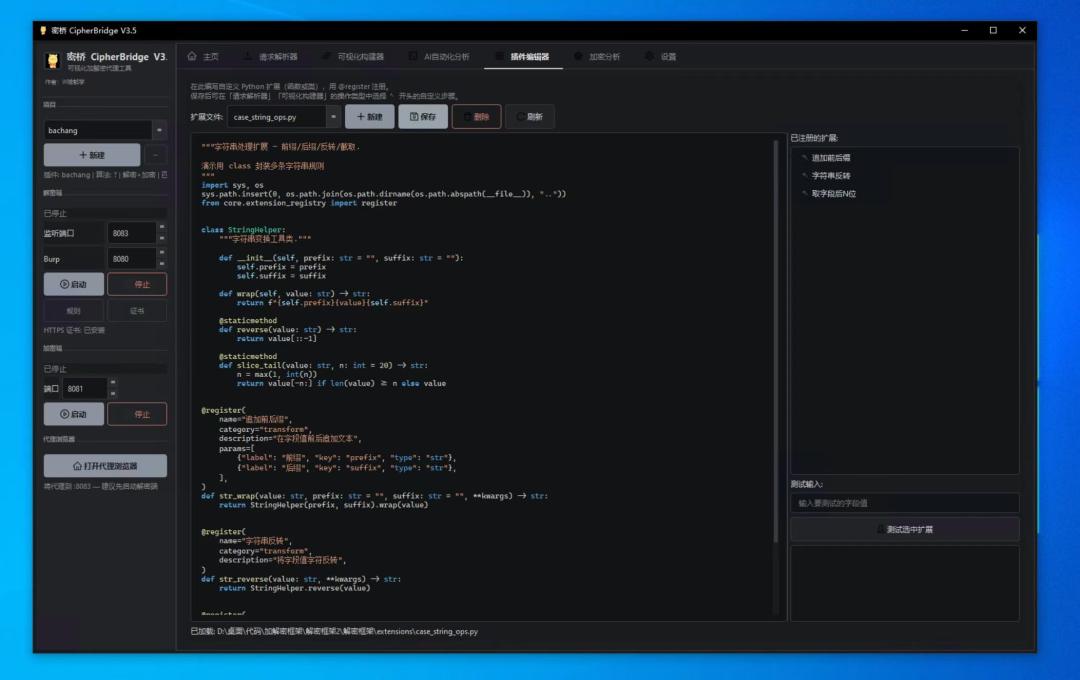
编写并保存的扩展函数,可在配置加解密步骤时从下拉列表中选择调用:
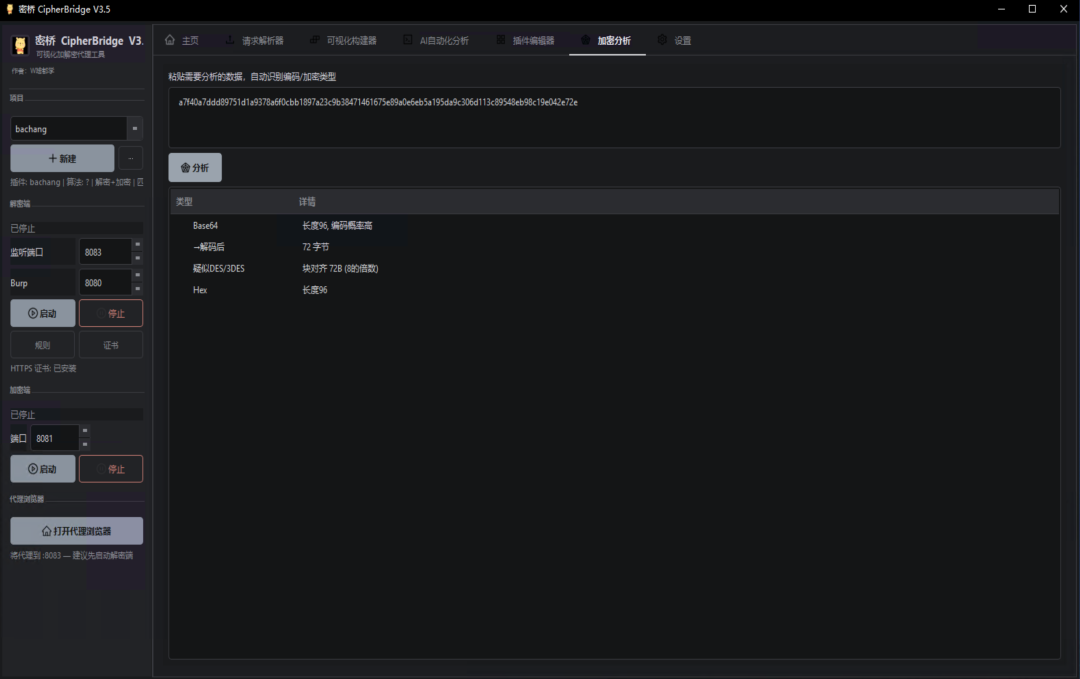
加密分析
自动识别数据可能的编码类型(Base64 / Hex / JWT 等),基于本地规则匹配:
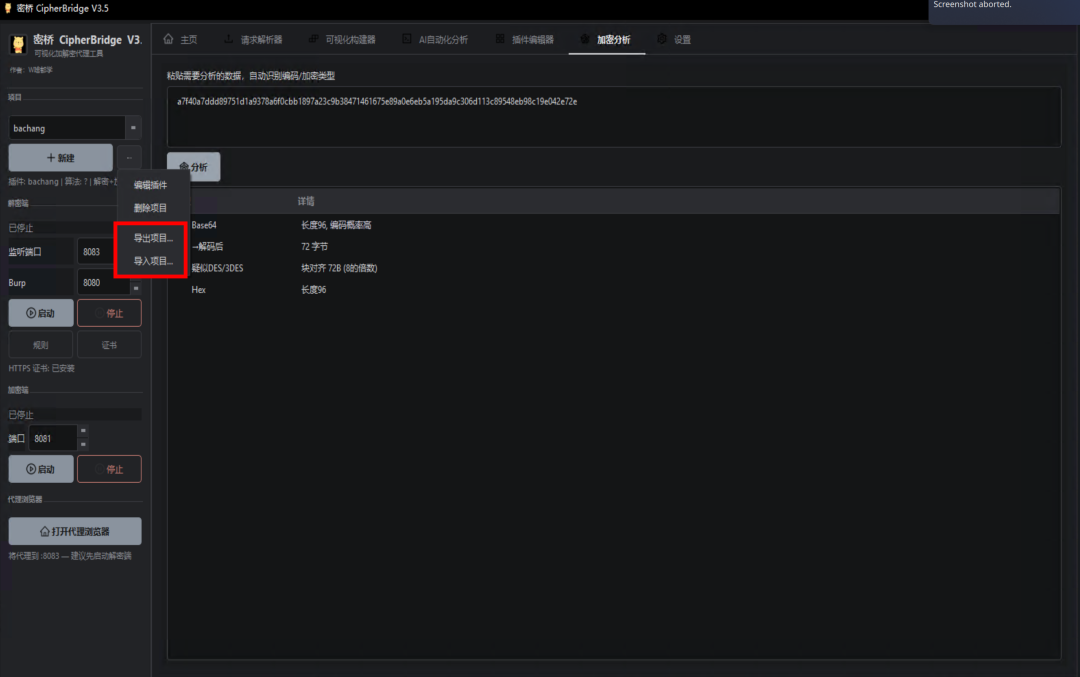
导入导出
若需长期对同一目标做安全测试,或需与他人协作,可使用项目导入/导出功能。左侧项目选择旁的 ⋯ 菜单 →「导出项目…」/「导入项目…」。
每个加解密方案 = 一个独立项目:
profiles/{name}.yaml     # 项目配置(名称、角色、匹配规则)
plugins/{name}/
├── plugin.py            # 生成的 mitmdump 插件(mitmdump -s 直接加载)
└── state.json           # 可视化步骤与解析器状态(自动保存,git 忽略)
.cbproj.zip 包内文件
HTTPS 证书
解密 HTTPS 流量需要信任 mitmproxy 根证书:
1. 左侧解密端区域查看证书状态 2. 点击「HTTPS 证书」或「设置」→「安装 HTTPS 证书」 3. Windows 支持一键安装;macOS / Linux 会打开证书文件,需手动导入系统信任 4. 重启浏览器后访问 https://mitm.it验证
加载方式
「设置」中可选择 mitmdump 加载方式:
配置
主题切换:左侧「设置」→「界面主题」→ 保存,即时生效。
命令行启动(无需 GUI)
# 直接加载生成的插件
mitmdump -s plugins/myapp/plugin.py -p 8080

# 框架模式
set PROFILE=myapp          # Windows
export PROFILE=myapp       # macOS / Linux
mitmdump -s main.py -p 8080
目录说明
gui.py                 # GUI 入口
codegen.py             # 步骤 → 插件代码生成
sdk/                   # 加解密 / 签名 / 编码纯函数库
extensions/            # 自定义扩展(可在构建器中选用)
core/                  # 主题、项目 IO、证书、AI 等模块
profiles/              # 项目配置
plugins/               # 各项目生成的插件
hooks/                 # 浏览器 Hook 脚本(AI 自动化分析)
安全提示
本工具用于本地安全测试与逆向分析,请勿在未授权环境使用。
• mitmdump 默认 --ssl-insecure,会解密 HTTPS 流量• extensions/下的自定义代码会被动态加载执行• 勿将含真实密钥的项目包( .cbproj.zip)提交到公开仓库
免责声明
CipherBridge 是一款面向 APP/Web 加解密分析、逆向工程、安全测试及教学研究的开源工具。
本项目旨在帮助安全研究人员、开发者和企业提升安全分析、协议调试、接口联调及漏洞验证效率,仅供合法授权的安全测试、教育培训、学术研究和个人学习使用。
使用本项目即表示您理解并同意以下内容:
1. 禁止任何非法用途 ◦ 禁止将本项目用于任何未经授权的网络攻击、数据窃取、恶意破解、破坏计算机信息系统等违法行为。 ◦ 使用者应自行确保其行为符合所在国家或地区的法律法规。 2. 合法授权原则 ◦ 对任何目标进行测试、逆向分析或流量处理前,请确保已获得目标系统所有者的明确授权。 ◦ 未经授权的测试行为所产生的一切法律责任由使用者自行承担。 3. 风险自负 ◦ 本项目按 “AS IS”(现状)提供,不提供任何形式的明示或暗示担保,包括但不限于适销性、特定用途适用性及非侵权保证。 ◦ 作者及贡献者不对因使用或无法使用本项目导致的任何直接、间接、附带或后续损失承担责任。 4. 第三方软件 ◦ 本项目可能集成或调用第三方开源组件(如 mitmproxy、Playwright 等),其使用需遵循各自许可证及相关规定。 5. AI 生成内容 ◦ 本项目部分功能可能依赖 AI 自动生成代码、脚本或配置。 ◦ AI 输出结果仅供参考,使用者应自行审核其正确性、安全性及合法性。 6. 开源协议 ◦ 本项目遵循仓库所附 LICENSE 文件发布。 ◦ 使用、修改、分发本项目时,请遵守对应开源许可证。
如果您不同意上述内容,请立即停止使用本项目。
关注本公众号,回复关键字:解密 获取下载链接!