🚀 0.11.0 版本更新
0.11.0 是一次以性能优化为核心的重大版本更新
此前,日志分析模块完全采用 Python 实现,在分析数百万行日志时容易出现内存占用过高、界面卡顿甚至程序无响应等问题。
本次版本对核心分析引擎进行了全面重构,采用 Go 重写日志分析核心,大幅提升了大文件处理性能。经过优化后,数百万行日志的分析可在数秒内完成,同时显著降低了内存占用,使分析过程更加稳定、流畅
除性能重构外,本次版本还带来了多项功能升级:
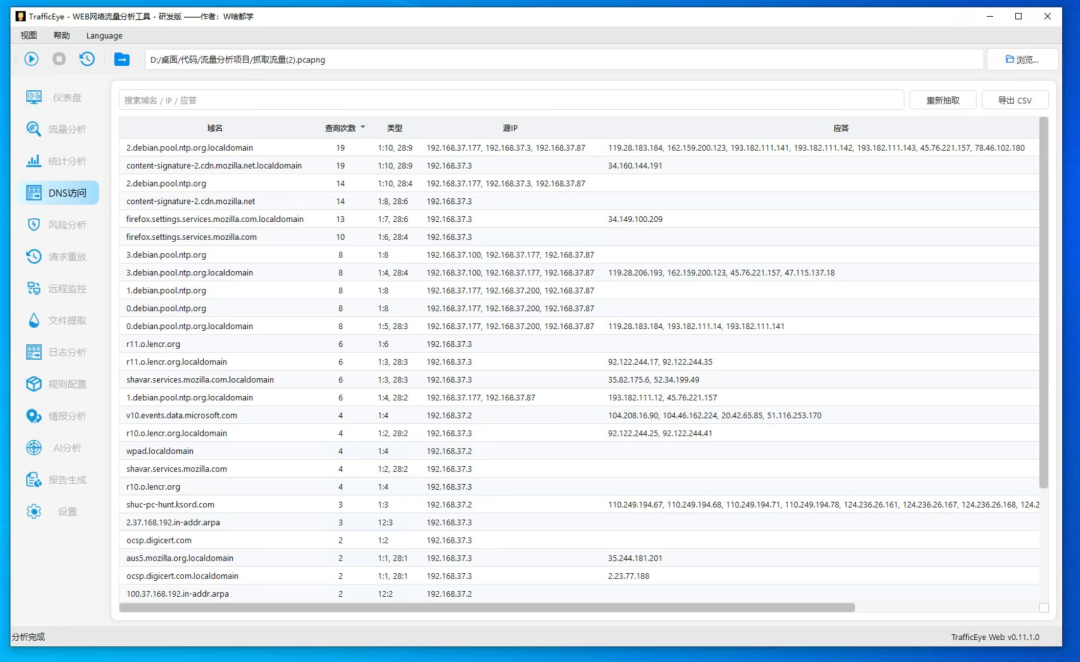
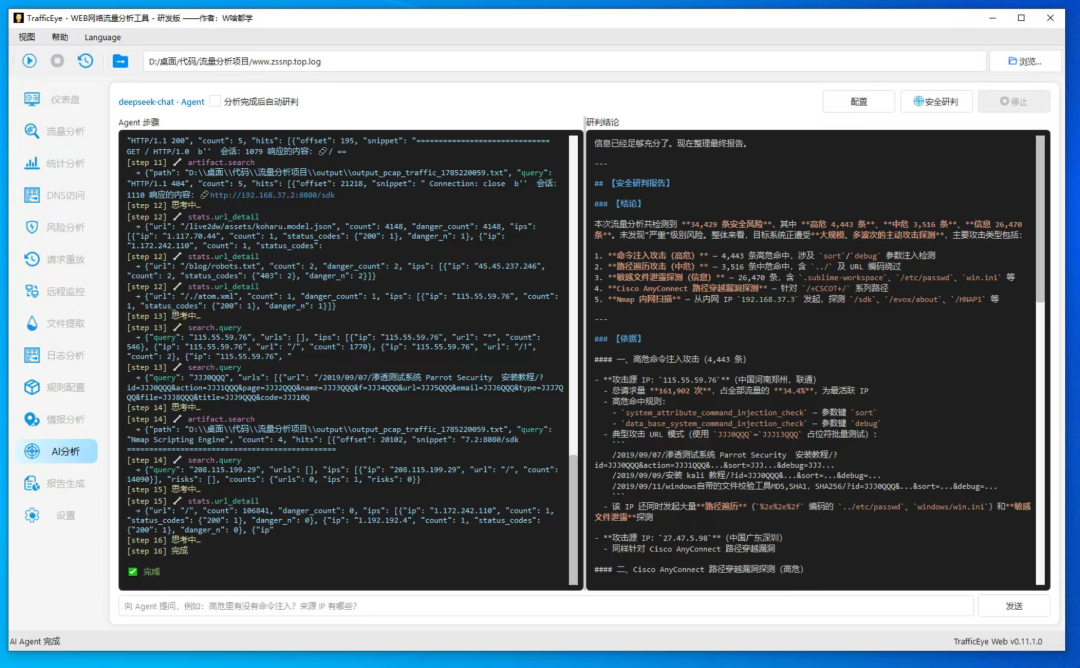
• 🚀 Go 重写日志分析核心,百万行日志实现秒级分析 • ⚡ 全面优化分析体验,减少卡顿,提升响应速度和交互流畅性 • 🌐 新增 DNS 分析模块,支持 DNS 请求、响应及域名解析信息查看 • 🤖 新增 AI Agent,支持结合 AI 对流量、日志及请求内容进行智能分析,提高安全分析效率
🧪 工具介绍
该工具的主要目标是对护网蓝队、流量分析的网络流量进行详细分析,识别潜在的安全威胁,特别是针对Web应用的攻击(如SQL注入、XSS、Webshell等),它通过模块化设计让用户能够根据需要选择和定制不同的功能,适用于安全研究人员、渗透测试人员和网络管理员等专业人士
🧱 工具架构
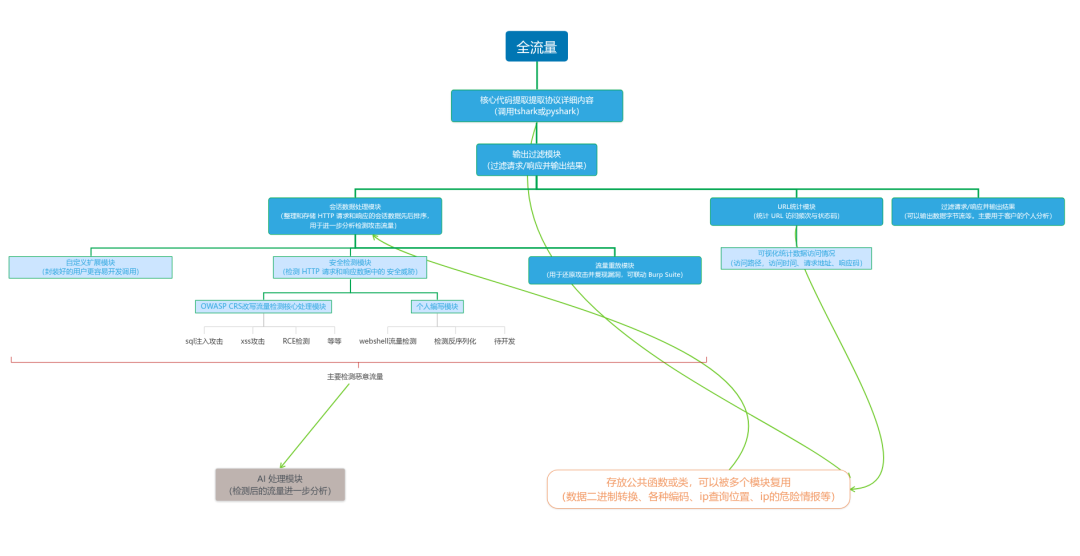
🚀 工具现有功能
• ✅ pyshark• ✅ 已完成 tshark调用优化,性能大幅提升(解析速度为pyshark的约 100 倍,原本几分钟的分析现在可在数秒内完成)• ✅自动识别文件类型进行分析 • ✅可以使用sslkeys.log对HTTPS的数据解密 • 🎯 GO重写全流量文件.pcapng、pcap、cap、dns ◦ ✅ 支持输出Burp Suite的http数据 ◦ ✅ 支持输出POST数据部分字节流格式 ◦ ✅ 支持输出POST数据部原始16进制数据 ◦ ✅ 支持过滤输出uri、过滤请求和响应 • 📄GO重写 LOG文件分析 ◦ ✅ 支持Apache ◦ ✅ 支持Nginx ◦ ✅ 支持JSON ◦ ✅ 支持F5 ◦ ✅ 支持HAProxy ◦ ✅ 支持Tomcat ◦ ✅ 支持IIS • 🔁 数据重放 ◦ ✅ 原封不动重放请求 ◦ ✅ 发送完整二进制请求数据 ◦ 按会话发送请求: 请求会按照建立的连接会话顺序发送,例如,在哥斯拉工具中,测试 Webshell 时会自动发送三次请求,这三次请求构成一个会话,输入会话 ID 后可以重放这三次请求,完全复现会话过程 • 📦GO重写 二进制文件提取支持: - ✅ 支持:JAVA 序列化二进制数据
- ✅ 支持:C# 序列化数据
- ✅ 支持:C# Base64 序列化数据
- ✅ 支持:JAVA 字节码
- ✅ 支持:ZIP 文件
- ✅ 支持:7z 文件
- ✅ 支持:图片文件 (JPEG, PNG, GIF, BMP, TIFF等)
- ✅ 支持:音频文件 (MP3, WAV, FLAC等)
- ✅ 支持:视频文件 (MP4, AVI, MOV, MKV等)
- ✅ 支持:PDF 文件
- ✅ 支持:文档文件 (Word, Excel, PowerPoint, PDF等)
- ✅ 支持:压缩包文件 (RAR, TAR, GZ, ARJ等)
- ✅ 支持:邮件文件 (MBOX, PST, DBX, EML等)
- ✅ 支持:数据库文件 (SQLite, MySQL, MongoDB等)
- ✅ 支持:脚本和代码文件 (Python, JavaScript, PHP, Ruby, Java等)
- ✅ 支持:二进制文件签名检测(如:特定软件或硬件生成的二进制格式)
• 📊 统计 ◦ ✅ 支持访问地址整理访问次数 ◦ ✅ IP地址归属地 ◦ ✅ 原始IP ◦ ✅ 使用的方法 ◦ ✅ 访问次数 • 🧰 安全检测 ◦ ✅ 信息泄露/目录遍历 ◦ ✅ 敏感文件泄露 ◦ ✅ 目录遍历 ◦ ✅ 远程文件包含 ◦ ✅ 本地文件包含 ◦ ✅ 远程代码执行 ◦ ✅ SQL注入攻击 ◦ ✅ 跨站脚本攻击(XSS) • 🧠 AI检测 ◦ ✅ 支持指定URI分析,分析优化 ◦ ✅ 支持自动化批量分析 ◦ ✅ 支持指定请求头、请求体分析
📸 界面预览
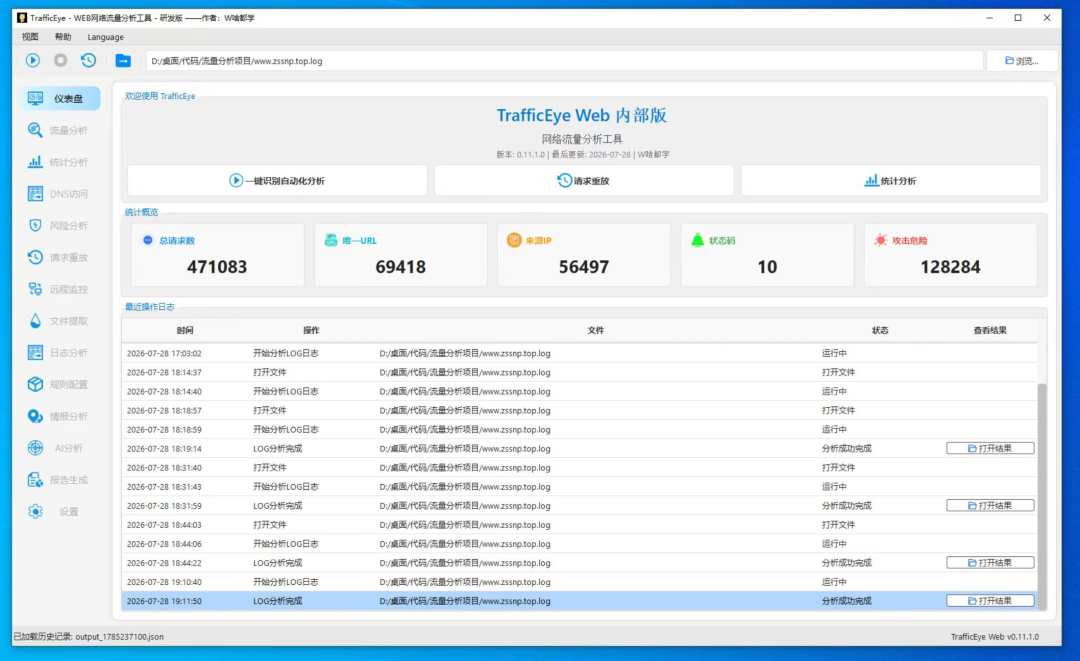
仪表盘统计界面
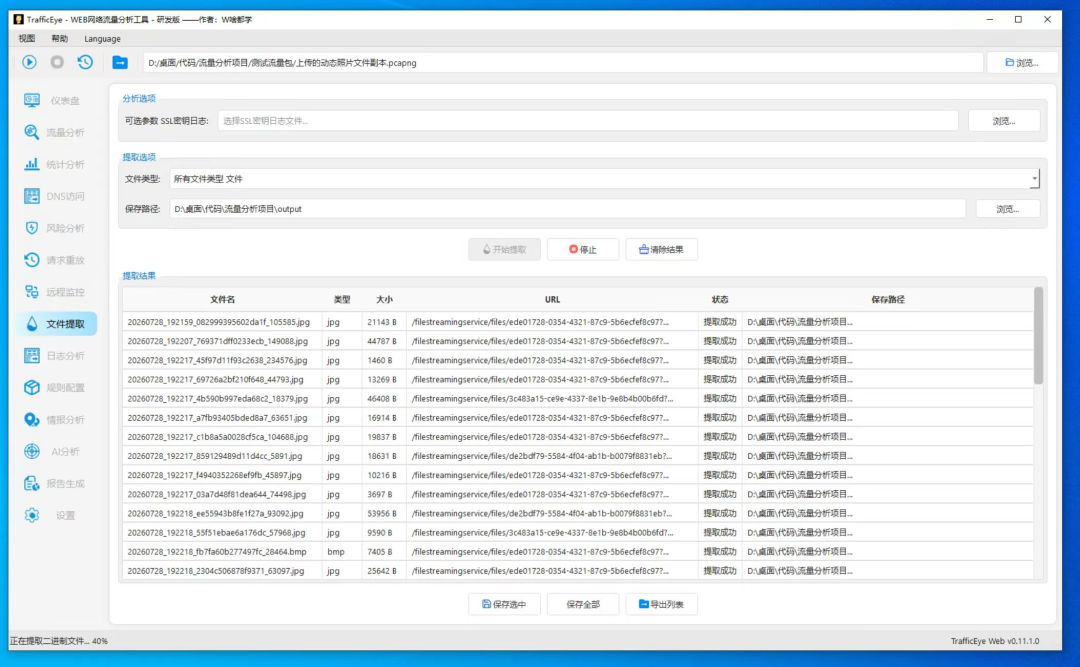
流量文件二进制数据提取
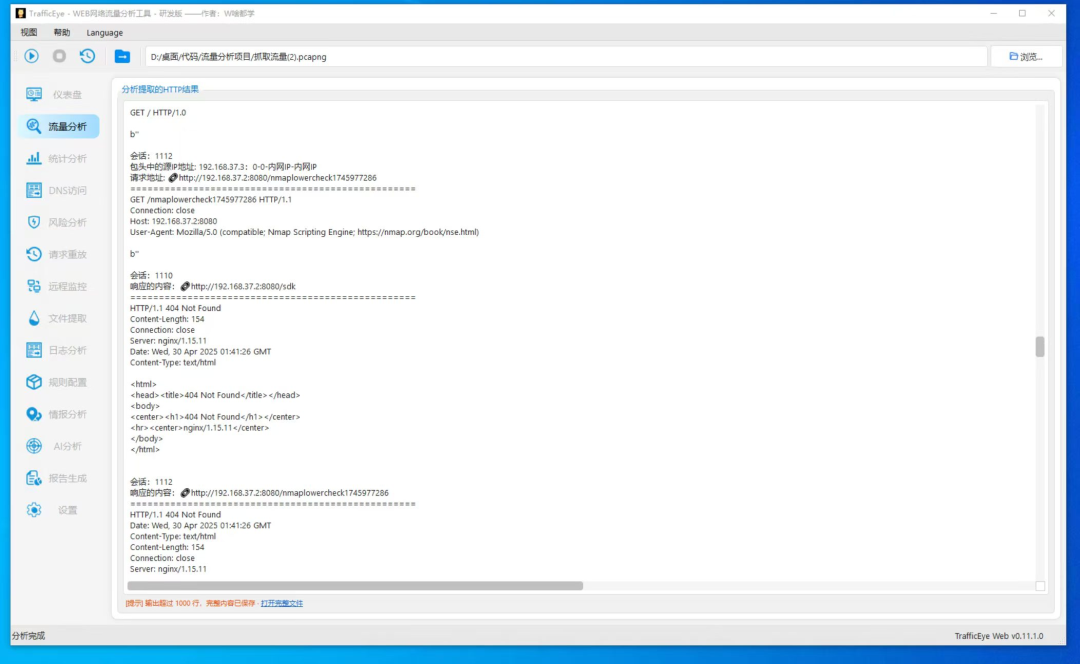
全流量接触可以拆分成更容易阅读的格式,方便我们分析流量
DNS查看
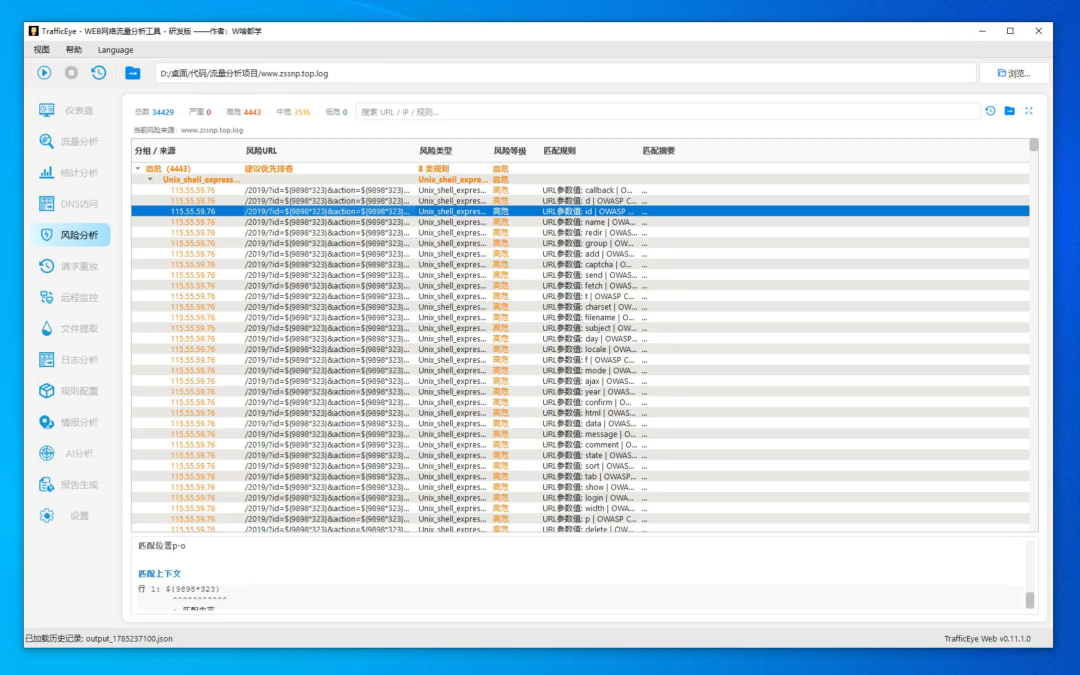
恶意流量分析
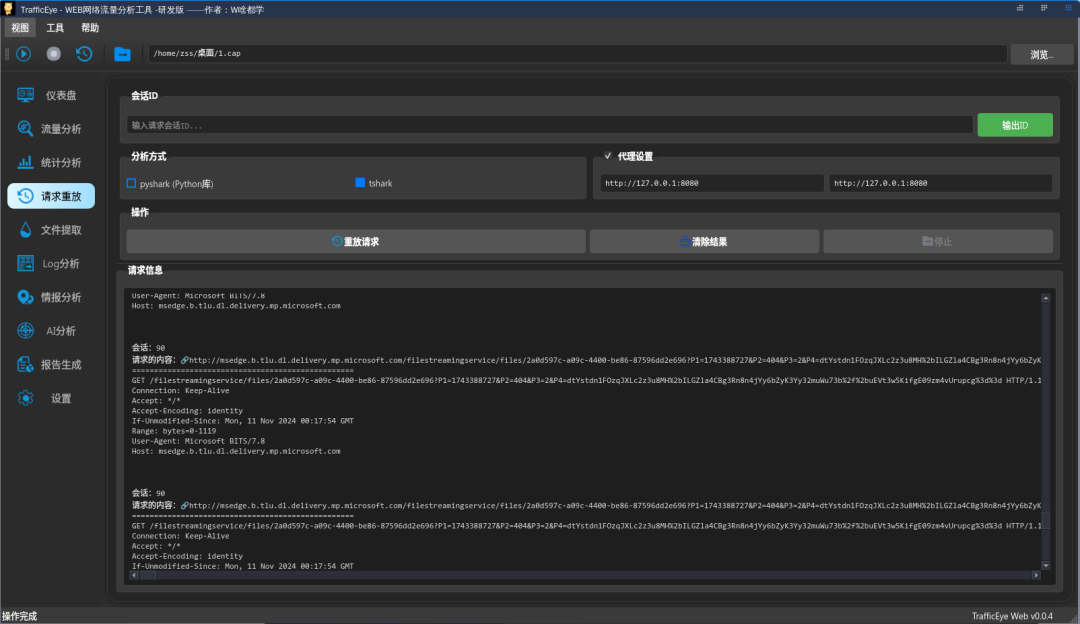
流量会话重放
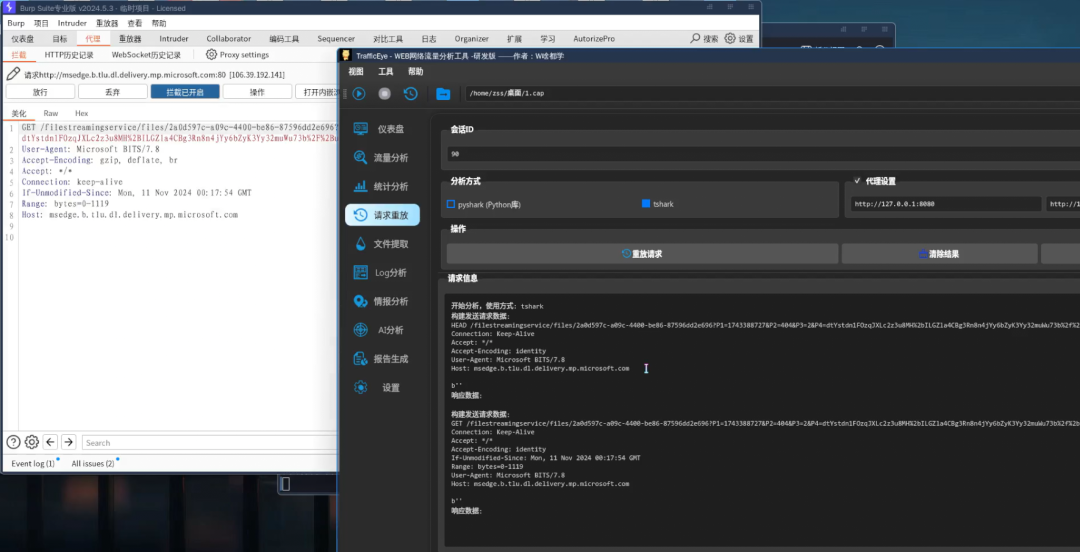
• 原封不动重放请求 • 发送完整二进制请求数据 • 按会话发送请求: 请求会按照建立的连接会话顺序发送,例如,在哥斯拉工具中,测试 Webshell 时会自动发送三次请求,这三次请求构成一个会话,输入会话 ID 后可以重放这三次请求,完全复现会话过程
例如:哥斯拉会话id如下
我们就可以输入id发送这个请求
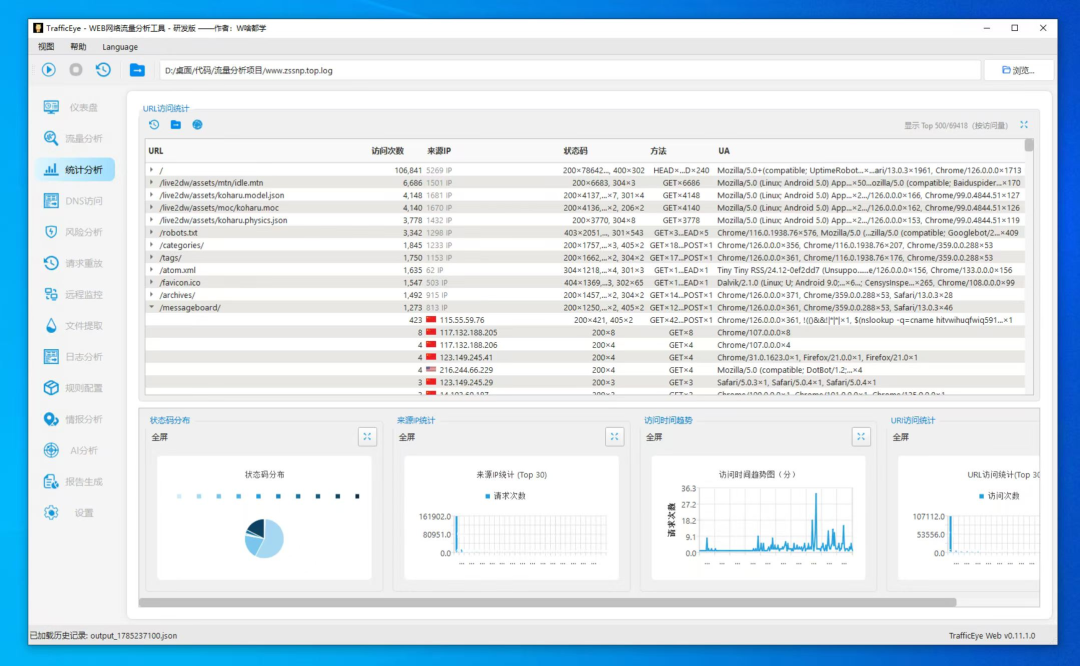
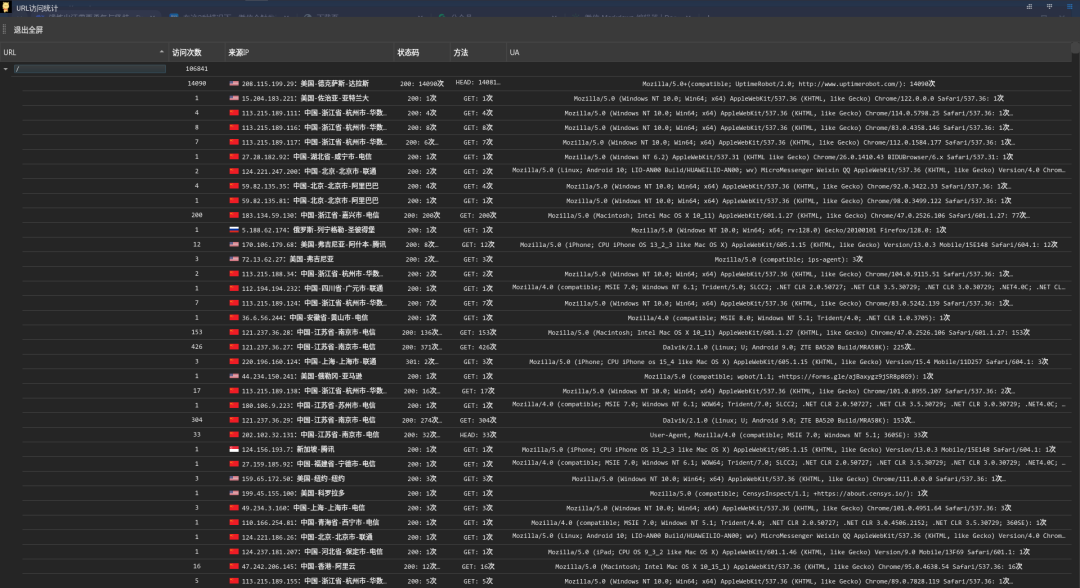
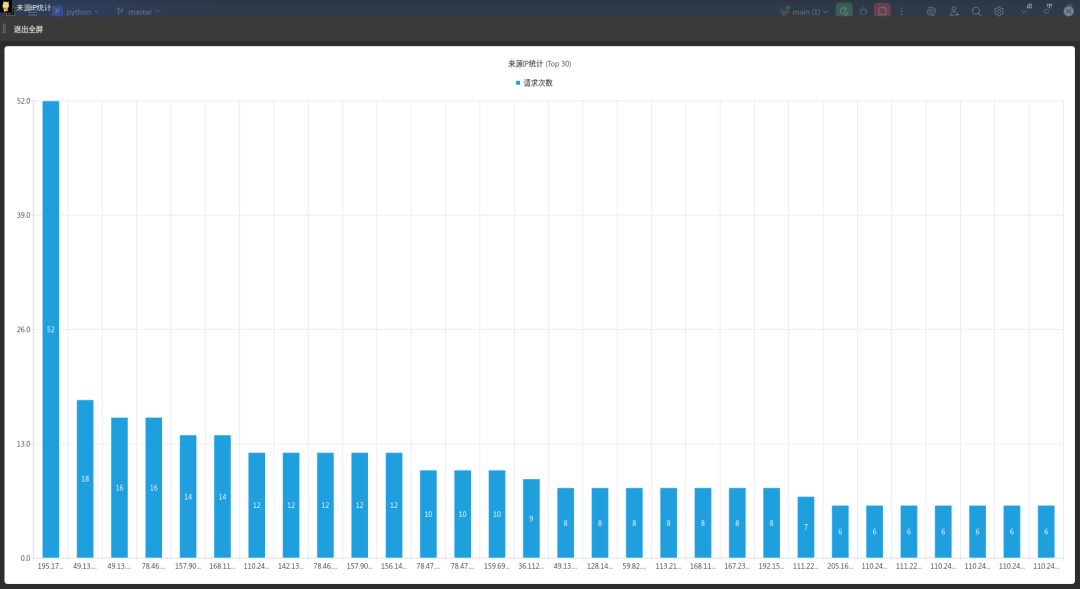
统计分析
正则验证
AI分析
📄 安全检测规则配置
一、语法基础说明
规则在config.yaml里面的safety_testing字典里面
用于定义在哪些位置进行匹配检测,可以组合使用,多个位置用 | 分隔。
二、示例配置说明
检测规则结构说明
风险标识名:
name:
-规则说明名称
detection_location:
-检测目标字段(支持多个,使用`|`分隔)
rules:
-正则表达式(可多条)
severity:
-危险等级(高危/中危/低危)
例如:config.yaml文件的
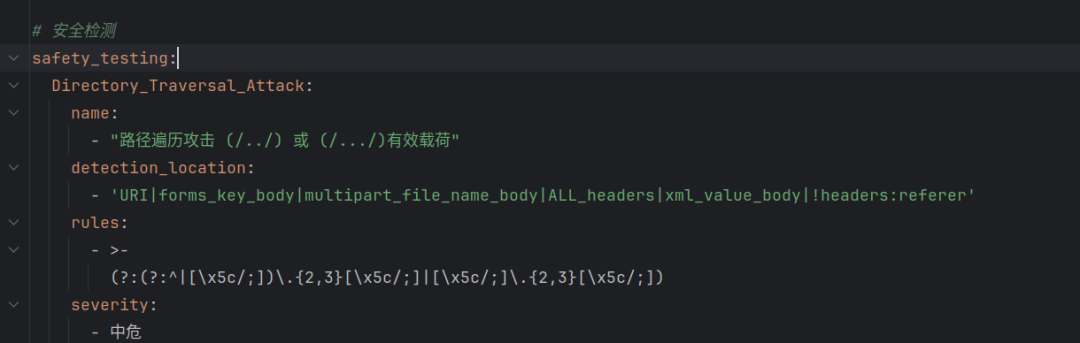
safety_testing:
Directory_Traversal_Attack:
name:
-"路径遍历攻击 (/../) 或 (/.../)有效载荷"
detection_location:
-'URI|forms_key_body|multipart_file_name_body|ALL_headers|xml_value_body|!headers:referer'
rules:
->-
        (?:(?:^|[\x5c/;])\.{2,3}[\x5c/;]|[\x5c/;]\.{2,3}[\x5c/;])
severity:
-中危
上面规则检测的位置
检测以下字段内容:
1. URI→ 整体 URL 地址,例如:http://example.com/download.php?file=../../etc/passwd2. forms_key_body→ 表单中的键名,比如:username=admin&file=../../../etc/shadow
↑ 这里是 forms_key_body3. multipart_file_name_body→ 上传文件时的文件名字段,比如:Content-Disposition: form-data; name="upload"; filename="../../shell.php"4. ALL_headers→ 所有 HTTP 请求头,比如User-Agent,Cookie,X-Forwarded-For等内容。5. xml_value_body→ XML 数据中的节点值,比如:<config>../../etc/passwd</config>6. !headers:referer→ 不匹配请求头里面的referer
🙏 非常感谢下面的团队和信息安全研究人员建议和意见
• 知攻善防实验室 • 雪娃娃 • ChinaRan404 • 糖糖 • niuᴗu • 雪娃娃 • 我数挖槽