免费加入 | |
≥3年粉丝 | |
星球成员 |
现在只对常读和星标公众号才展示大图推送,建议大家把“Hack分享吧”设为星标,否则可能看不到了!
用 EvilWAF 绕过 WAF:传输层指纹旋转与源站 IP 狩猎全攻略
一、什么是 EvilWAF?
EvilWAF 是一个透明的中间人(MITM)代理和 Web 应用防火墙(WAF)漏洞扫描器。与 sqlmap 等工具不同,EvilWAF 不会修改攻击 payload 或请求头,而是在传输层运作。这使得它能够在检查防火墙弱点的同时,绕过 WAF 的行为检测。
它有两种模式:代理模式和独立 WAF 扫描器模式。
在代理模式下,你只需在本机运行 EvilWAF,然后将你的测试工具配置为通过它发送流量即可。在这种模式下,不会对 payload 进行任何修改。EvilWAF 不会改动 sqlmap 发出的实际 SQL 注入 payload、HTTP 请求体或应用层请求头。当 sqlmap 在寻找应用漏洞时,EvilWAF 负责处理连接——轮换 TCP 配置文件、JA3/JA4 等 TLS 指纹等等——这样 WAF 就不会阻止或限制自动化连接。此外,如果你使用自动狩猎(auto-hunt)选项,EvilWAF 会尝试找到 WAF 背后的真实后端 IP,并可以将 sqlmap 的流量直接发送到源站服务器,从而完全绕过 WAF。
除此之外,EvilWAF 不只是一个被动代理。它也可以独立工作。当你使用 --scan-only 参数启动时,它将防火墙本身作为目标,在十个不同的防御层上进行全面评估,同时检查规则引擎、速率限制、绕过技术、HTTP 方法行为和 TLS 设置中的漏洞,以发现 WAF 配置中的安全隐患。
二、安装 EvilWAF
要在 Kali Linux 上安装和配置 EvilWAF,你可以直接使用 Python 虚拟环境进行设置:
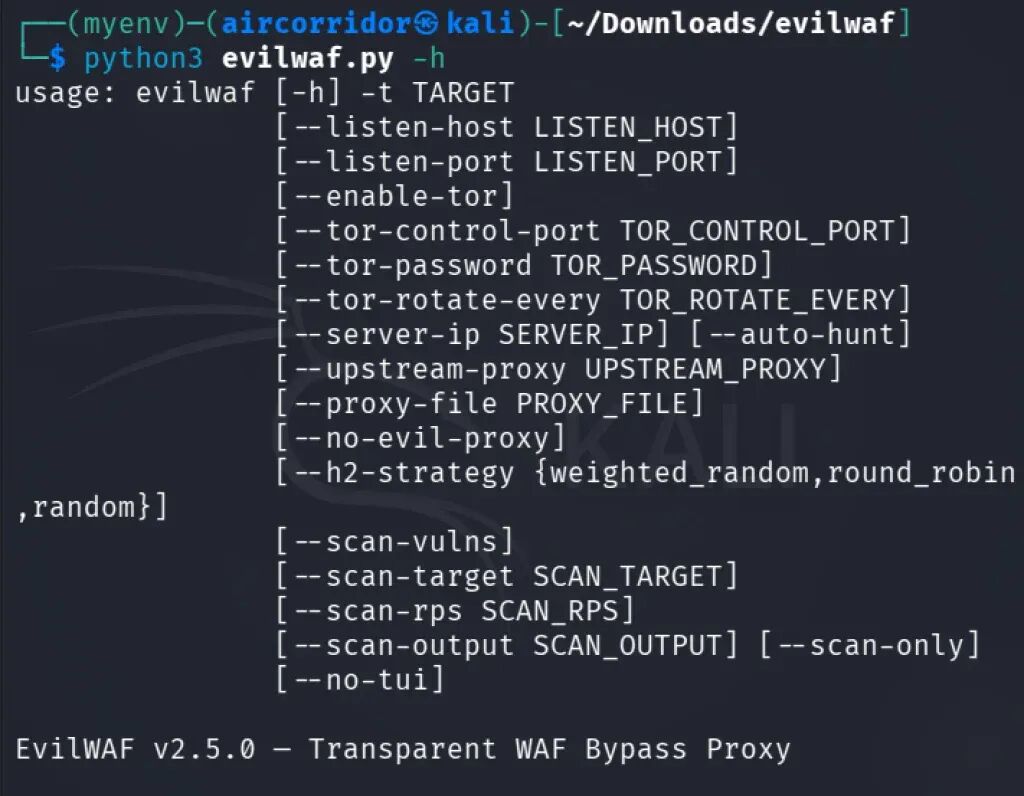
由于 EvilWAF 充当完整的 HTTPS 中间人代理,它会在首次运行时自动生成本地 CA 证书以检查加密流量。你需要在 Kali Linux 上信任此证书,以防止使用代理工具时出现 SSL 错误。因此,先启动一次 EvilWAF 来生成 CA 证书:
然后,在 Kali 中系统级导入并信任该证书:
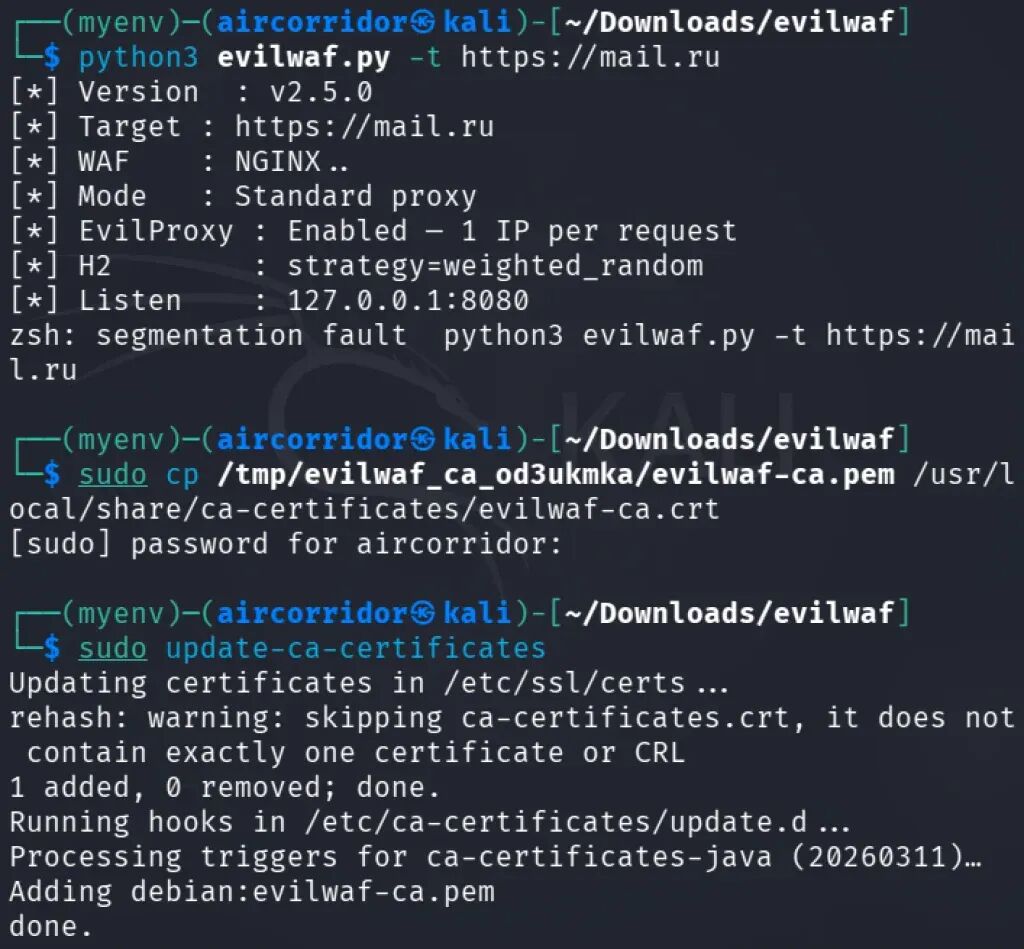
三、运行 EvilWAF
3.1 代理模式
启动 EvilWAF,目标指向你正在审计的 Web 应用。默认情况下,它会打开一个实时终端 UI,监听在 127.0.0.1:8080:
EvilWAF 运行后,让你的测试工具通过这个代理发送请求。例如,我们来运行 sqlmap:
之后,EvilWAF 应该会显示如下的终端用户界面:
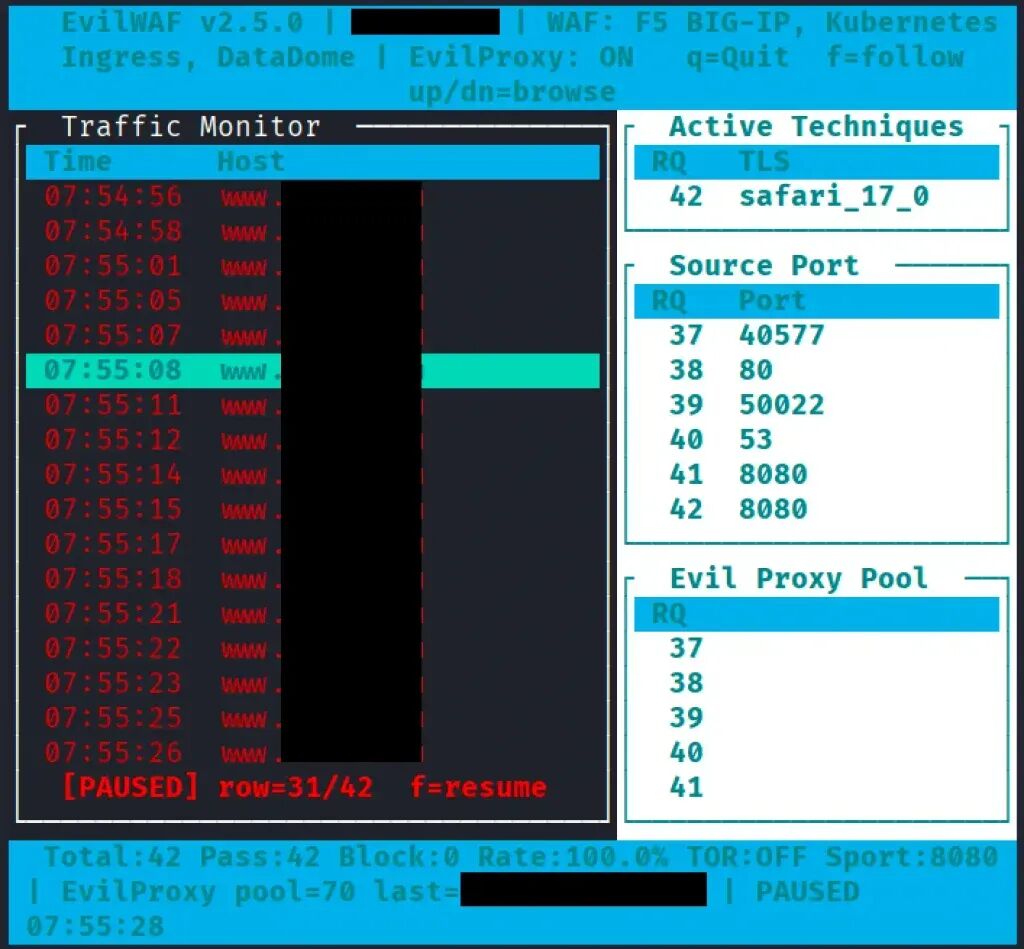
(注:上图为 EvilWAF 实时终端 UI 示意图,展示流量监控和活跃绕过技术状态)
它让我们能够实时监控流量,最重要的是,显示哪些传输层操控技术、指纹配置文件和请求头注入正在应用于出站请求。
3.2 自动狩猎源站 IP
EvilWAF 另一个有价值的功能是自动狩猎(auto-hunt)。它运行 10 个并行扫描器来识别源站 IP,包括 DNS 历史记录、SSL 证书分析、子域名枚举等等。
一旦找到高置信度的 IP,它会请求确认是否将流量直接路由到真实服务器:
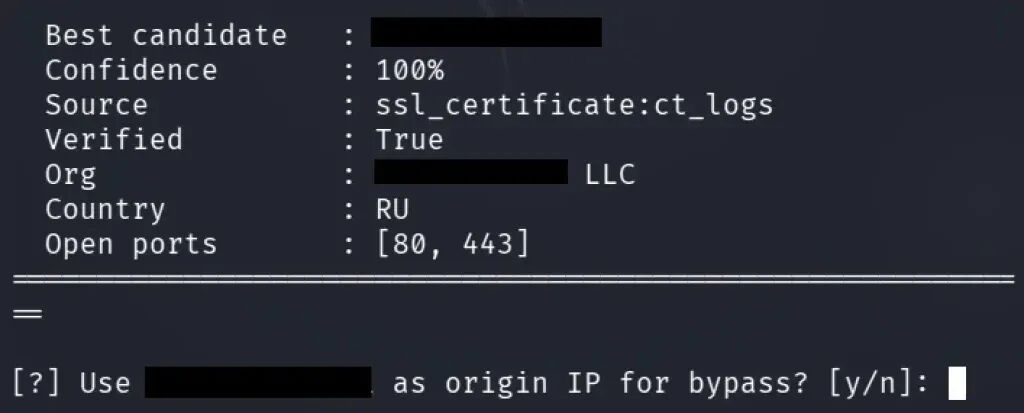
(注:上图为源站 IP 狩猎确认界面示意图)
3.3 手动指定源站 IP
如果你已经知道源站 IP,也可以手动指定:
3.4 独立 WAF 漏洞扫描模式
现在,让我们从代理模式切换到独立 WAF 漏洞扫描器。EvilWAF 可以在不运行第三方工具的情况下,评估防火墙本身的配置缺陷:
这会同时探测 10 个防御层:
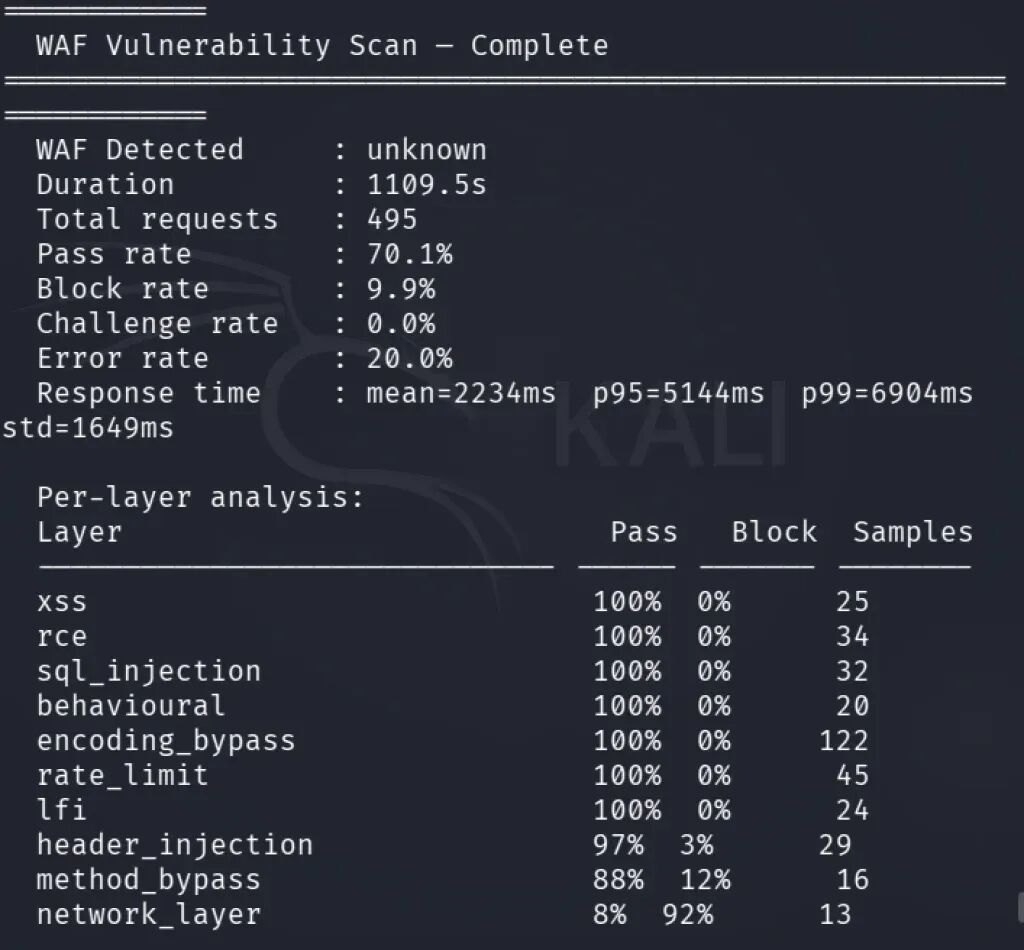
(注:上图为十层 WAF 扫描架构示意图)
四、关于 Cloudflare 的重要说明
Cloudflare 被认为是当今最先进的 WAF 之一,它作为一个多层防御系统运作,而不仅仅是一组规则。它通过数百个全球数据中心运作,能够在所有受保护站点上迅速检测和缓解新出现的攻击模式。
Cloudflare 使用多种信号分析请求,包括 TCP/IP 和 TLS 指纹、HTTP/2 结构以及行为模式。通过关联这些因素,它为每个请求分配一个风险评分。与依赖已知攻击模式的传统 WAF 不同,Cloudflare 使用在大量真实攻击流量上训练的机器学习模型,来识别与合法浏览器流量的偏差。
这使得绕过它变得极具挑战性,因为许多在基于规则的 WAF 上有效的技术对 Cloudflare 都不起作用。它的行为指纹识别甚至可以在 payload 被检查之前就对请求发起质询,根据传输层特征识别工具。速率限制也非常复杂,它跟踪会话模式并应用渐进式质询,使得利用阈值变得困难。
因此,EvilWAF 只是 WAF 绕过可能形态的一个例子,但它绝对不是万灵药。
五、总结
总而言之,EvilWAF 标志着防火墙绕过新时代的开始。Payload 混淆和简单编码在现代 WAF 上几乎不可能奏效。因此,关注像 EvilWAF 这样的工具非常重要。
GitHub 仓库:https://github.com/matrixleons/evilwaf
知 识 星 球
限时免费 | |
≥3年粉丝 | |
星球成员 |
往期推荐工具