免费加入 | |
≥3年粉丝 | |
星球成员 |
现在只对常读和星标公众号才展示大图推送,建议大家把“Hack分享吧”设为星标,否则可能看不到了!
Synology ABB 凭证解密工具深度解析:一台NAS如何成为整个基础设施的"后门"
导读:你以为群晖NAS只是个安全的备份设备?研究人员发现,Synology Active Backup for Business(ABB)的配置数据库中竟然以可解密的方式存储着所有被备份系统的明文凭证——从ESXi root到域管理员,从MSSQL sa到Oracle SYSDBA。只需拿到一个
config.db文件,整个企业基础设施的钥匙就尽在掌握。
一、项目概述:什么是 Synology Inventory Decryptor?
Synology-Inventory-Decryptor 是一款后渗透利用工具,能够瞬间解密群晖 Active Backup for Business (ABB) config.db 数据库中存储的所有凭证,输出 ESXi、vCenter、Hyper-V、Windows/Linux 服务器、MSSQL 以及 Oracle 数据库的明文密码。
⚠️ 测试说明:该工具仅在 Synology DS920+ NAS 上经过测试验证。
项目地址:https://github.com/wh0amitz/Synology-Inventory-Decryptor
二、为什么这很重要——群晖NAS的"凭证金矿"属性
运行 Active Backup for Business 的群晖 NAS 设备,本质上是一个凭证集中存储库。为了能够对各种系统进行备份,ABB 需要拥有每一个被备份系统的特权访问权限。这意味着 config.db 中存储着:
Hypervisor 根凭证 —— ESXi root、vCenter 管理员、Hyper-V 管理员、SCVMM服务器操作系统凭证 —— 每台被备份的 Windows/Linux 服务器的域管理员或本地管理员账户 数据库凭证 —— MSSQL sa、OracleSYSDBA或应用级账户DSM 管理员凭证 —— 备份拓扑中其他群晖 NAS 设备的凭据
一句话总结:攻陷一台群晖 NAS,你就拿到了整个基础设施的钥匙。
三、攻击场景全景图
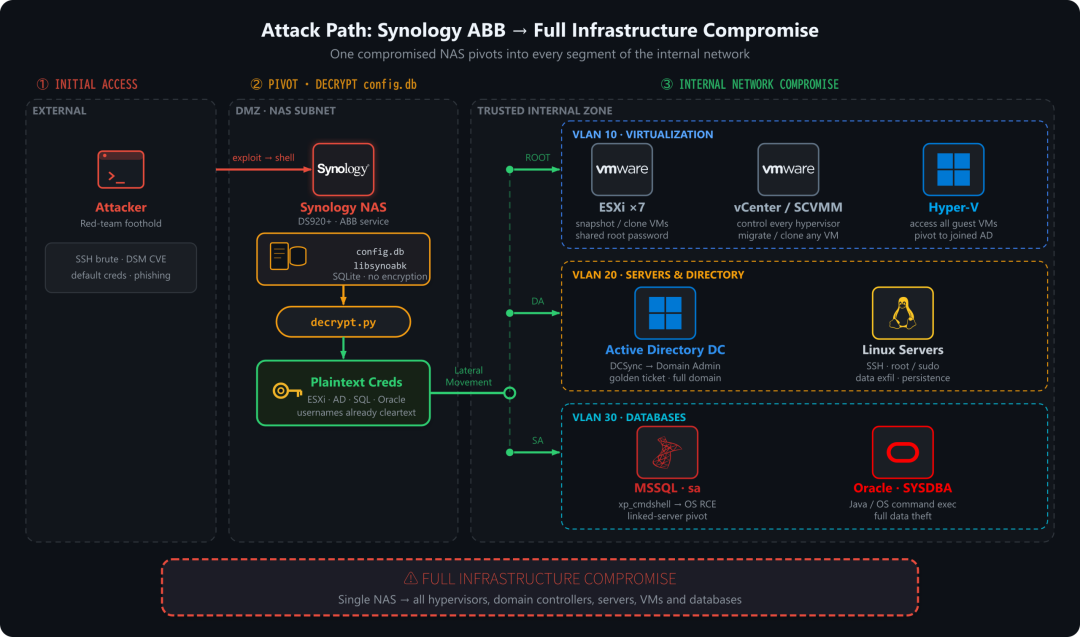
场景1:NAS 被攻陷 → 基础设施全面接管
这是最直接的攻击路径。一旦攻击者在群晖 NAS 上获得了命令执行权限,只需读取 config.db 并解密,就能横向移动到整个虚拟化环境。
场景2:备份文件外泄
即使 NAS 本身没有被直接攻陷,如果其备份文件(.abb 格式)存储在不安全的位置,攻击者同样可以从中提取配置数据库并解密凭证。
场景3:共享存储 / 权限配置不当
很多企业将 NAS 的卷通过 SMB 或 NFS 共享出来,如果权限配置不当,攻击者可以直接在网络上读取到 config.db 文件。
场景4:横向移动跳板
攻击者即使只有一个低权限的网络立足点,也可能利用群晖 NAS 的默认凭证或弱口令作为跳板,进而通过 ABB 凭证提升到域管理员级别。
四、凭证价值矩阵:解密后你能得到什么?
| ESXi root | ||
| vCenter 管理员 | ||
| Hyper-V 管理员 | ||
| Windows 服务器登录 | ||
| Linux 服务器登录 | ||
| MSSQL 凭证 | ||
| Oracle 凭证 | ||
| DSM 管理员 |
五、技术原理:解密是如何实现的?
该工具的实现基于对 Synology ABB 加密机制的完整逆向工程。完整的技术分析文章——包括硬编码种子、修改版 RC4-KSA 替换密码、EVP_BytesToKey 密钥派生、AES-256-CBC 加密方案、静态 IV 弱点,以及 config.db 的数据库结构——详细记录在作者的博客中:
👉 Synology Active Backup - Decrypting Inventory Credentials
核心加密弱点包括:
使用硬编码种子进行密钥派生 采用静态 IV(初始化向量),降低了加密强度 通过分析 .so库文件可以提取解密所需的所有参数
六、环境要求与安装
系统要求
Python >= 3.10 cryptography >= 3.0
安装依赖
七、使用指南
基本语法
快速开始
多种输出格式
按表过滤
八、目标文件位置
在安装了 Active Backup for Business 的群晖 NAS 上,关键文件位于以下路径:
config.db | /var/packages/ActiveBackup/target/etc/setting/config.db |
libsynoabk.so.1 | /var/packages/ActiveBackup/target/usr/lib/libsynoabk.so.1 |
目标机上一键操作
九、安全启示与防御建议
这个工具的曝光揭示了一个重要的安全问题:备份系统本身往往成为最薄弱的环节。以下是一些防御建议:
严格限制 NAS 访问权限 —— 确保只有授权人员能够访问群晖 NAS 的管理界面和 SSH 使用强密码并启用 MFA —— 为 DSM 管理员账户启用双因素认证 定期轮换 ABB 凭证 —— 不要使用永久不变的特权账户进行备份 隔离备份网络 —— 将备份流量和管理接口放在独立的网络分段中 监控异常访问 —— 建立针对 config.db文件和 ABB 配置的访问审计最小权限原则 —— ABB 使用的备份账户应仅授予必要的最小权限
十、免责声明
本工具仅用于授权的渗透测试、红队行动、应急响应和安全研究。请仅在你拥有或获得明确书面授权的系统上使用。未经授权访问计算机系统和数据属于刑事犯罪。
知 识 星 球
限时免费 | |
≥3年粉丝 | |
星球成员 |
往期推荐工具