漏洞赏金提速利器:EvilWAF 代理池 + Tor + 源站直连三重绕过

作者:Hack分享吧 发布:2026-10-29 08:30 收录:2026-10-30 15:31 3 次阅读 约 2960 字
摘要:EvilWAF 是一款先进的透明 MITM 防火墙绕过代理和深度 WAF 漏洞扫描器,专为授权安全测试而设计。它在传输层运作——不触碰你工具中的 payload、cookie 或请求头。可与任何支持 --proxy 的工具(如 ffuf、sqlmap、nuclei 等)配合使用。
推荐理由:本文涵盖「漏洞」、「知识库」、「免费」等多个主题,重点关注 漏洞。
Ima知识库名称
加入条件

潇湘信安协同知识库(更新~ing!)

免费加入

潇湘信安学习资料库(更新~ing!)

≥3年粉丝

潇湘信安内部知识库(更新~ing!)

星球成员

1 核心功能特性

EvilWAF 是一款先进的透明 MITM 防火墙绕过代理和深度 WAF 漏洞扫描器,专为授权安全测试而设计。它在传输层运作——不触碰你工具中的 payload、cookie 或请求头。可与任何支持 --proxy 的工具(如 ffuf、sqlmap、nuclei 等)配合使用。

3

代理与绕过功能

功能
说明
透明 MITM 代理
与任何支持 --proxy 的工具配合使用,工具端零配置
TCP 指纹轮换
每个请求轮换 TCP 栈选项,避免行为检测
TLS 指纹轮换
轮换 TLS 指纹(JA3/JA4 风格),与 TCP 配置配对
HTTP/2 指纹轮换
每请求轮换 H2 SETTINGS 和 HEADERS 帧配置,循环 Chrome/Firefox/Safari/Edge 配置文件
源端口操控
每请求轮换源端口,破坏依赖源端口一致性的 WAF 会话追踪和速率限制计数器
Cloudflare 头注入
注入 Cloudflare 特定内部头(CF-Connecting-IP、CF-Ray、True-Client-IP)以测试 WAF 头部信任并尝试 IP 白名单绕过
Tor IP 轮换
通过 Tor 路由流量,每请求自动轮换出口 IP
代理池 IP 轮换
通过外部代理池每请求轮换 IP
源站 IP 猎手
使用 10 个并行扫描器发现 WAF 背后的真实服务器 IP
自动 WAF 检测
绕过开始前自动检测 WAF 厂商
直接源站绕过
找到真实 IP 后,所有流量直接路由到服务器,完全跳过 WAF
完整 HTTPS MITM
拦截和检查 HTTPS 流量,每主机动态生成证书
HTTP/2 & HTTP/1.1 支持
自动协商 ALPN,处理两种协议
响应顾问
遇到 WAF 拦截(403、429、503)时自动使用不同技术重试

源站 IP 猎手的 10 个并行扫描器包括:

  • DNS 历史记录、SSL 证书分析、子域名枚举
  • DNS 配置错误检测、云泄漏检测、GitHub 泄漏搜索
  • HTTP 头泄漏、favicon 哈希、ASN 范围扫描、Censys

界面功能

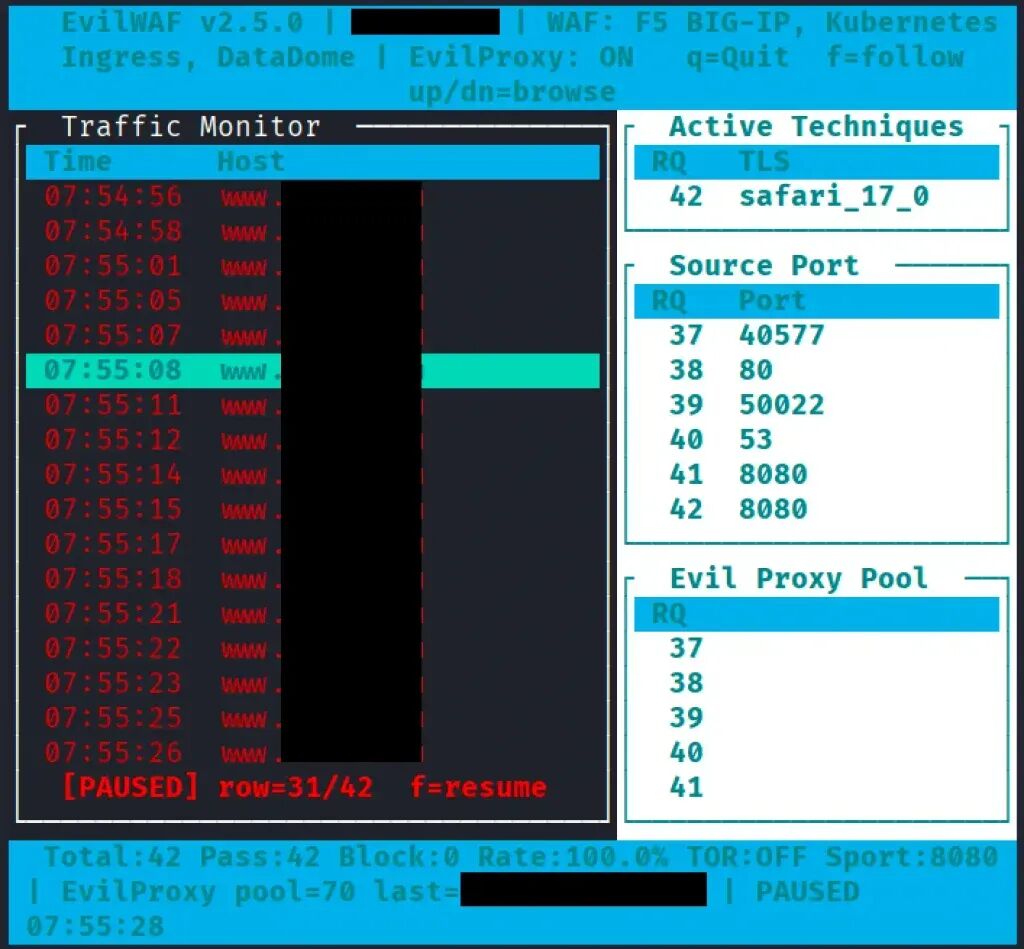
  • TUI 仪表板 — 实时终端 UI,显示实时流量、活跃技术、Tor IP、源端口、代理池和每层扫描器发现
  • 无头模式 — --no-tui 参数,适用于脚本和 CI/CD 流水线
  • 仅扫描模式 — --scan-only 独立运行 WAF 漏洞扫描器,不启动代理

2 十层 WAF 扫描深度解析

深度多层 WAF 扫描器 — 将防火墙本身作为目标。同时分析所有 WAF 防御层,跨越 10 个独立扫描层:

层级
名称
扫描内容
第 1 层
Network(网络层)
虚拟主机绕过、敏感路径探测、Host 头操控
第 2 层
RuleEngine(规则引擎)
基于 payload 的规则缺口检测:SQLi、XSS、RCE、LFI
第 3 层
RateLimit(速率限制)
突发和持续速率限制执行测试
第 4 层
Evasion(绕过技术)
编码和规范化绕过,每个 payload 10 种编码变体
第 5 层
Behavioural(行为层)
时序分析:tarpit、JS 质询延迟、退避检测
第 6 层
Header(请求头)
HTTP 头注入和 IP 欺骗绕过
第 7 层
TLS(传输层安全)
TLS 版本探测、SNI 绕过、证书指纹识别
第 8 层
MethodVerb(方法动词)
HTTP 方法绕过,包括 WebDAV 方法
第 9 层
Session(会话)
Cookie 操控、认证绕过、会话固定探测
第 10 层
Misconfig(配置错误)
WAF 配置错误和信息泄漏检测

扫描器核心特性

  • 持久会话 — 每次扫描都会与之前扫描的历史 JSON 数据合并。置信度随时间增长——扫描时间越长,结果越准确。
  • 统计置信度引擎 — 使用均值、标准差和稳定性分析计算每层置信度得分。经过 15 次验证通过后达到 86% 置信度的发现才是真实漏洞,而非噪声。
  • 误报验证 — 每个发现在报告前都会针对干净基线重放。无法复现的发现会被自动排除。
  • C 扩展(_fast_scanner.c)— 高性能 Python C 扩展,用于分类、熵分析、时序异常检测和统计热点路径。

3 CA 证书配置

EvilWAF 会生成本地 CA 来拦截 HTTPS 流量,只需信任一次:

# 首次运行 EvilWAF — CA 会在启动时自动生成
# 然后找到证书:
ls /tmp/evilwaf_ca_*/evilwaf-ca.pem

# Linux — 系统级信任
sudo cp /tmp/evilwaf_ca_*/evilwaf-ca.pem /usr/local/share/ca-certificates/evilwaf-ca.crt
sudo update-ca-certificates

# macOS
sudo security add-trusted-cert -d -r trustRoot -k /Library/Keychains/System.keychain \
  /tmp/evilwaf_ca_*/evilwaf-ca.pem

# 对于 sqlmap 等工具,传递 --ignore-proxy=False 或等效参数

4 完整使用方法

# 基础 — 标准代理模式
python3 evilwaf.py -t https://target.com

# 自动狩猎 WAF 背后的源站 IP
python3 evilwaf.py -t https://target.com --auto-hunt
# EvilWAF 并行运行 10 个扫描器,按置信度排名候选 IP,然后询问:
#   [?] Use 1.2.3.4 as origin IP for bypass? [y/n]:
# 如果确认,所有流量直接路由到真实服务器,完全绕过 WAF

# 手动指定源站 IP(如果已知)
python3 evilwaf.py -t https://target.com --server-ip 1.2.3.4

# 启用 Tor IP 轮换
python3 evilwaf.py -t https://target.com --enable-tor

# 无头模式(无 TUI)
python3 evilwaf.py -t https://target.com --no-tui

# WAF 漏洞扫描 — 与代理同时运行
python3 evilwaf.py -t https://target.com --scan-vulns

# WAF 漏洞扫描 — 独立运行,不启动代理
python3 evilwaf.py -t https://target.com --scan-only

# WAF 漏洞扫描 — 自定义速率和输出
python3 evilwaf.py -t https://target.com --scan-only --scan-rps 5.0 --scan-output ./results

# 上游代理
python3 evilwaf.py -t https://target.com --upstream-proxy socks5://127.0.0.1:1080
python3 evilwaf.py -t https://target.com --upstream-proxy http://user:pass@proxy.com:8080
python3 evilwaf.py -t https://target.com --proxy-file proxies.txt

# 自定义监听地址和端口
python3 evilwaf.py -t https://target.com --listen-host 0.0.0.0 --listen-port 9090

连接你的工具

EvilWAF 运行后,通过代理指向任何工具:

# sqlmap
sqlmap -u "https://target.com/page?id=1" --proxy=http://127.0.0.1:8080 --ignore-proxy=False

# ffuf
ffuf -u https://target.com/FUZZ -x http://127.0.0.1:8080

# nuclei
nuclei -u https://target.com -proxy http://127.0.0.1:8080

# curl(用于测试)
curl -x http://127.0.0.1:8080 https://target.com

API 密钥(可选)

export SHODAN_API_KEY="your_key"
export SECURITYTRAILS_API_KEY="your_key"
export VIRUSTOTAL_API_KEY="your_key"
export CENSYS_API_ID="your_id"
export CENSYS_API_SECRET="your_secret"

没有 API 密钥时,EvilWAF 仍然可以使用免费源运行(DNS 历史记录、SSL 证书、HTTP 头、favicon 哈希、子域名枚举)。


5 关于 Cloudflare 的深度研究

为什么选择 Cloudflare 作为研究对象?

Cloudflare 被广泛认为是当今世界上最复杂的 Web 应用防火墙。它不仅仅是一组规则——而是一个结合了多种技术同时工作的多层防御系统,用于保护 Web 应用。

在网络层面,Cloudflare 在全球数百个数据中心运营,这意味着每个请求都经过能够同时对数百万网站流量模式进行可视化的基础设施。这种全球视野是其最强大的优势之一——它可以检测世界任何地方出现的攻击模式,并在几秒钟内在所有受保护资产上部署缓解措施。

在检测层面,Cloudflare 同时在多个维度上分析请求:TCP/IP 指纹、TLS 指纹、HTTP/2 帧结构、头部排序、请求时序、跨会话行为模式和 payload 内容。这些信号中任何单一一个都不足以阻止请求,但 Cloudflare 将所有这些关联在一起,为每个请求构建一个风险评分。

机器学习组件是 Cloudflare 与传统 WAF 根本不同的地方。基于规则的 WAF 寻找已知的恶意模式,而 Cloudflare 的 ML 模型是在 PB 级的真实攻击流量上训练的。它们学习合法浏览器流量在传输层的样子——TCP 选项的确切顺序、TLS ClientHello 的精确结构、HTTP/2 SETTINGS 帧的排序——并标记任何偏离该基线的内容,即使 payload 本身看起来是干净的。这就是为什么简单地对 payload 编码或轮换头部对 Cloudflare 是不够的。绕过必须发生在传输层,而不是应用层。

为什么 Cloudflare 难以绕过?

大多数 WAF 绕过技术针对的是规则引擎——混淆 payload、使用编码变体、将攻击字符串拆分到多个参数中。这些技术对基于签名的 WAF 有效,因为那些 WAF 只看 payload 内容。

Cloudflare 的防御甚至在 payload 被检查之前就开始运作。来自 Python HTTP 库的请求,即使发送完全良性的 payload,也可能被质询或阻止,因为 TLS 指纹不匹配任何已知的浏览器。这意味着发出请求的工具在内容被分析之前就被识别了。Cloudflare 称之为行为指纹识别,这是标准渗透测试工具即使底层 payload 正确也会失败的主要原因。

Cloudflare 上的速率限制也很智能——它不仅仅是每秒每 IP 请求数的计数器。它跟踪跨会话的请求模式,关联共享同一 ASN 的 IP 之间的行为,并应用渐进式质询而非硬性阻止,使得通过自动化测试检测阈值变得困难。

开发者的研究方法论

EvilWAF 的开发者不是将 Cloudflare 作为攻击目标,而是作为研究对象。研究方法论是系统化的:观察 Cloudflare 如何响应不同的传输层身份,测量哪些信号触发质询、阻止或静默通过,并从实时数据中构建其行为的统计模型。

这与阅读文档或研究 CVE 有着根本的不同。Cloudflare 的行为无法从外部来源完全理解,因为它在不断变化——模型被重新训练、阈值被调整、新信号被添加。理解它的唯一可靠方法是通过实时、受控、授权的实验和对收集数据的仔细分析。

这项研究的目标是产生帮助安全研究社区理解 2026 年 WAF 绕过在技术层面真正长什么样的工具和知识——不是为了造成伤害,而是为了确保防御者理解他们所依赖技术的真实能力和局限性。一个理解 Cloudflare 如何检测和阻止请求的安全研究员,才能更好地测试其背后的应用是否真正受到保护。

EvilWAF 的扫描器架构——持久会话、统计置信度、多层分析、时序异常检测——之所以存在,是因为这种研究需要长时间的观察期和严格的数据收集,而不是快速扫描。真正的 WAF 研究需要时间,工具也应该反映这一点。

GitHub 仓库:https://github.com/matrixleons/evilwaf


知 识 星 球


星球已过800人,暂不再发放优惠券,如还有需要的师傅可加我VX:S_3had0w,等你一起来学习...!

Ima知识库名称
加入条件

潇湘信安协同知识库(更新~ing!)

限时免费

潇湘信安学习资料库(更新~ing!)

≥3年粉丝

潇湘信安内部知识库(更新~ing!)

星球成员


往期推荐工具

红队必备:不进系统,扒光虚拟机所有密码

微信小程序捡洞神器:自动反编译+扫密钥

Everything 这两大新功能太牛了!

把AI大脑装进BurpSuite,自动挖洞来了!

高级WebShell管理与后渗透神器

263+上传漏洞检测与绕过工具

ProxyBridge (Proxifier替代工具)

基佬的"自动化"渗透测试扫描工具

最好用的下一代目录爆破工具

转载声明:本文转载自原发布平台 (作者:Hack分享吧), 原文标题《漏洞赏金提速利器:EvilWAF 代理池 + Tor + 源站直连三重绕过》, 查看原文。 版权归原作者及原发布平台所有,本站仅作收录与展示,未对正文内容作实质性修改; 若涉及侵权请联系本站处理。