免费加入 | |
≥3年粉丝 | |
星球成员 |
现在只对常读和星标公众号才展示大图推送,建议大家把“Hack分享吧”设为星标,否则可能看不到了!
在安全分析和应急响应的日常工作中,你是否也曾面临这样的困境:手头一堆PCAP文件,既要筛选HTTP流量、又要排查WebShell、还要解密各种编码混淆的数据,Wireshark、Burp、CyberChef、反编译工具来回切换,工作流碎片化严重,效率低下?
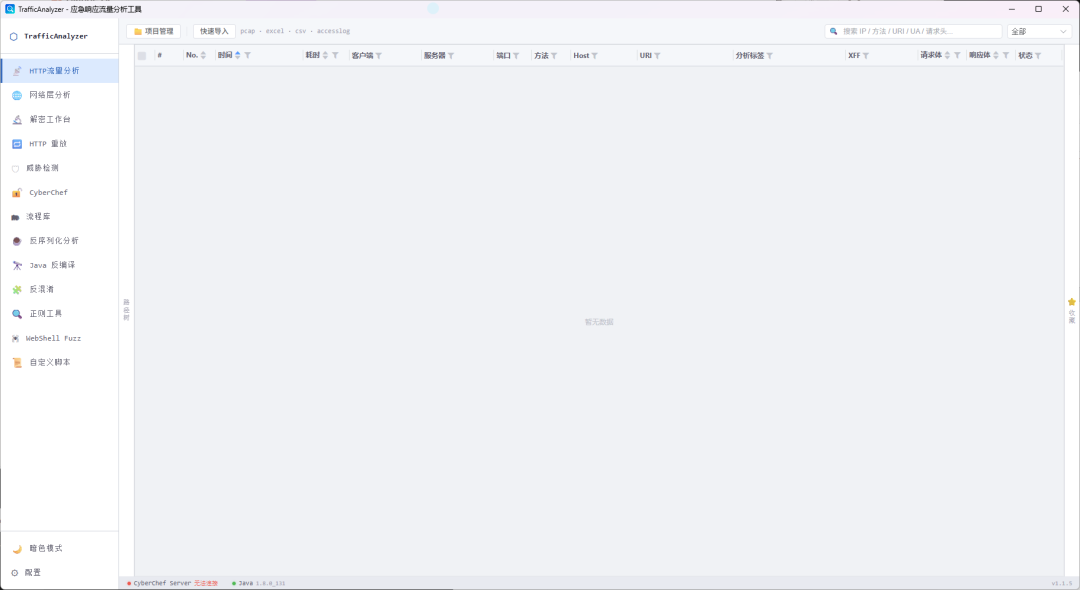
今天给大家介绍一款堪称「安全分析瑞士军刀」的国产开源工具——TrafficAnalyzer。它把流量检索、威胁检测、数据解密、WebShell分析、HTTP重放等13+个功能模块整合到一个Windows桌面工作空间中,一个工具搞定流量分析全流程。
一、这是一款什么样的工具?
TrafficAnalyzer 是由国内安全研究者 RynezzZ 开发的一款面向安全分析、应急响应和流量排查场景的 Windows 桌面工具。它以 PCAP 和 HTTP 数据为入口,将流量检索、请求响应还原、威胁检测、行为分析、数据解密、WebShell 分析及主动重放整合在同一个工作空间中。
典型工作流一气呵成:
它就像把 Wireshark + Burp Suite + CyberChef + WebShell解密工具 + Java反编译工具 全部揉进了一个软件里,而且各模块之间可以无缝联动。
二、六大核心功能,覆盖流量分析全场景
1. HTTP 流量分析:你的流量审查中枢
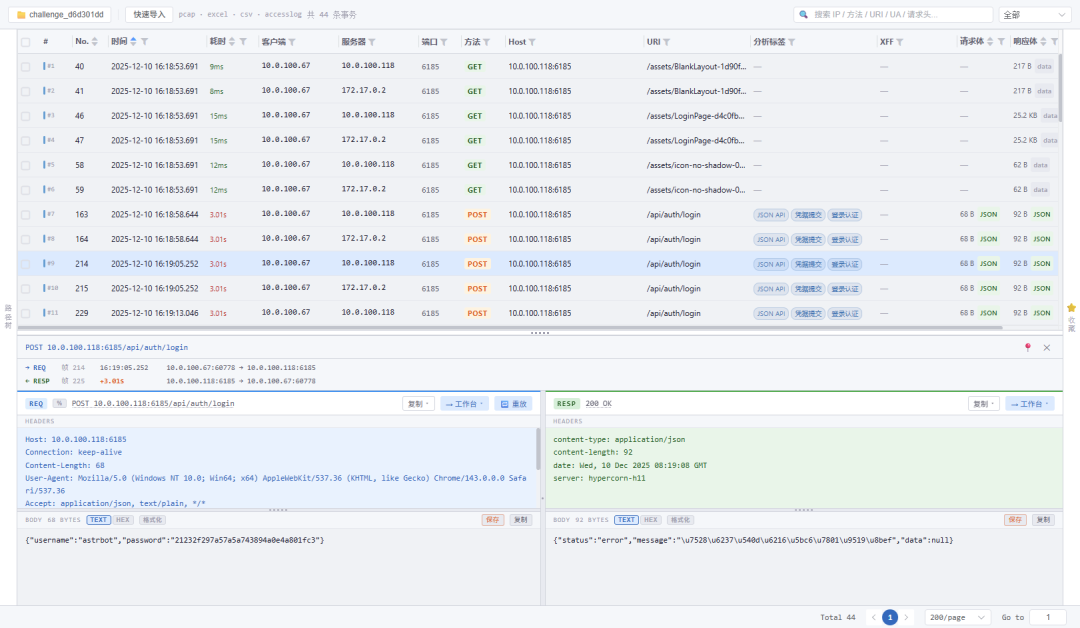
HTTP 流量分析是整个工具的核心入口。导入PCAP、Excel、CSV或访问日志后,它会自动配对HTTP请求和响应,区分完整事务、无响应请求、孤立响应和WebSocket数据。
亮点功能:
🔍 全文搜索 + 列级筛选:支持时间、耗时、IP、方法、状态码等多维度筛选,迅速缩小排查范围 🌳 路径树导航:按 Host 和 URI 自动生成站点目录树,一眼看清站点结构,还能隐藏全404路径 📋 详情对照面板:同一面板中对照查看请求头、请求体、响应头和响应体,无需来回切换 🖼️ 智能Body预览:支持TEXT/HEX查看、格式化、图片自动识别预览,原始字节一键保存 ⭐ 收藏与标记:支持按项目收藏重点流量,跨页对照不再迷路 🏷️ 威胁标签联动:展示威胁、行为和上下文分析标签,支持证据查看和业务例外规则
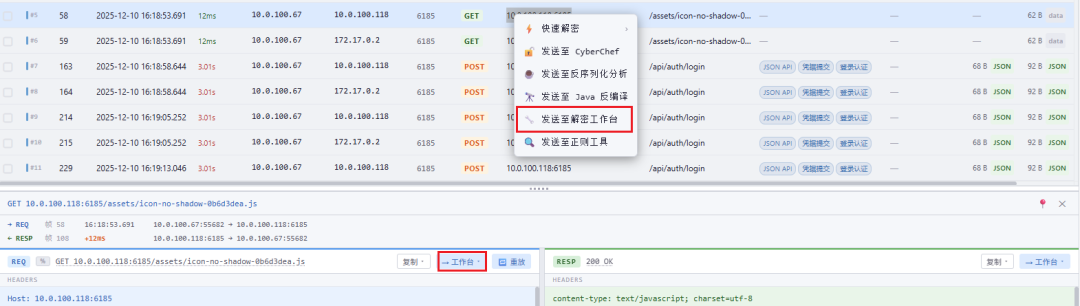
最实用的是,你可以选中任意HTTP请求,一键发送到解密工作台或者HTTP重放模块,无缝衔接后续分析。
2. 网络层分析:从通信关系看全局
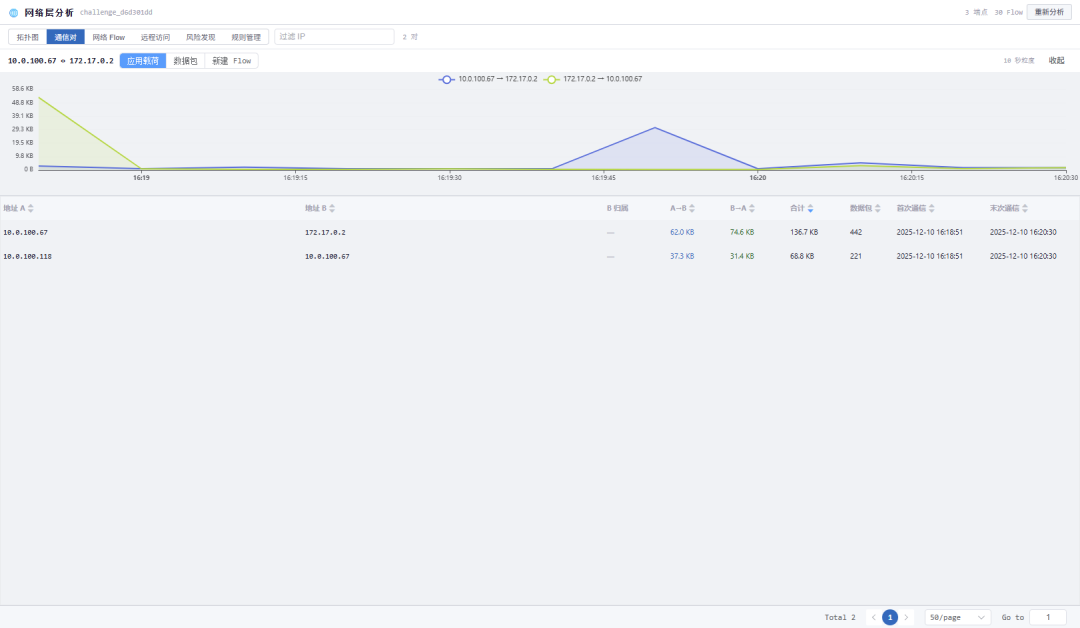
光看HTTP内容不够?网络层分析模块基于原始PCAP提取IPv4/IPv6、TCP/UDP Flow,从通信关系视角观察安全事件。
亮点功能:
🗺️ 拓扑图可视化:直观展示内网、公网、通信方向、端口和应用协议 📊 通信汇总:汇总通信对、双向字节数、数据包数量和通信时间线 🔍 协议识别:自动识别SSH、RDP、DNS、TLS、SMB、数据库等常见应用协议线索 🚨 风险检测:检测端口扫描、主机探测、SYN洪泛、异常数据外发、网络层C2心跳、远程服务爆破等风险行为 🎯 横向移动排查:单独聚合SSH/RDP远程访问行为,识别公网入站和内网横向远程访问
3. 解密工作台:批量处理,流程可复用
遇到加密的请求体怎么办?解密工作台提供了批量、可复用的数据处理能力。你可以从流量分析模块批量发送数据,也可以手动输入,然后通过Pipeline组合多个处理步骤。
亮点功能:
🔗 Pipeline灵活组合:可串联CyberChef流程、自定义Go脚本、正则替换、正则捕获子串处理等多种步骤 🔄 双向切换:支持将可逆流程切换为反向流程,解密/加密一键切换 📦 批量执行:请求与响应使用独立队列和独立Pipeline,可按事务编号对照处理 💾 结果回填与导出:支持结果回填到原事务、TEXT/HEX查看、二进制识别、图片预览和无损导出 🚀 Java反编译联动:字节结果可直接发送到Java反编译模块继续分析
最棒的是,你调试好的解密流程可以保存下来,在整个工具的任何模块中复用——这才是真正的"一次配置,处处使用"。
4. WebShell解密Fuzz:未知加密也能搞定
遇到加密的WebShell通信数据,不知道密钥怎么办?WebShell Fuzz模块专门面向未知或半未知的WebShell通信加密场景,支持多种解密类型和Fuzz方式。
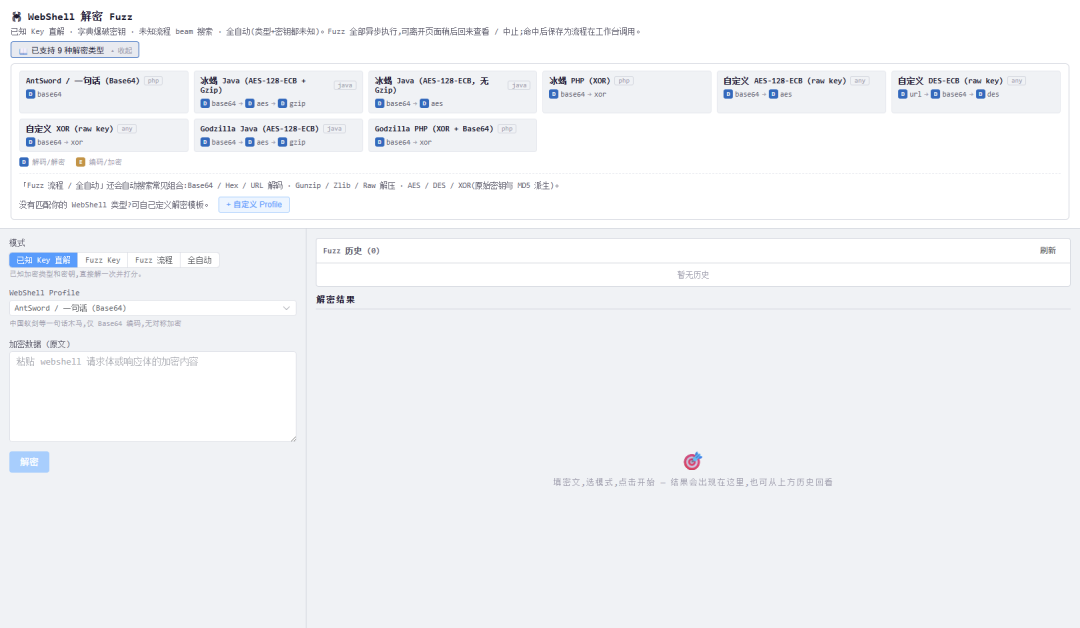
支持的Fuzz方式:
已知Key直解:已知WebShell类型和参数时直接还原 Fuzz Key:已知算法或Profile,通过字典枚举密码或密钥 Fuzz流程:已知或不需要密钥时,搜索可能的数据处理链 全自动:同时搜索类型、处理流程和密钥候选
亮点功能:
🔐 多算法支持:搜索Base64、Hex、URL编码、压缩、AES、DES、XOR及常见派生组合 ✅ 交叉验证:支持添加多个样本进行交叉验证,大幅降低误报 🗝️ 智能候选提取:可从当前项目的Cookie、请求头、URL参数和文件名中自动提取密钥候选 📚 多字典支持:内置字典 + 个人密钥库 + 临时字典 ⚡ 异步运行:Fuzz任务后台运行,可离开页面后返回查看或中止 💾 一键保存流程:命中的候选可直接保存为可复用流程
以冰蝎WebShell为例,选定其解密流程后输入加密数据,工具会自动利用自带字典和默认key进行爆破,根据解密结果和可疑字符串判断是否成功,然后一键保存为可复用的流程——整个过程行云流水。
5. 可视化编排:复杂解密的终极武器
对于非线性解密流程(比如RSA+AES数字信封这种密钥不固定、多输入源的场景),可视化编排模块提供了图形化的流程设计能力。
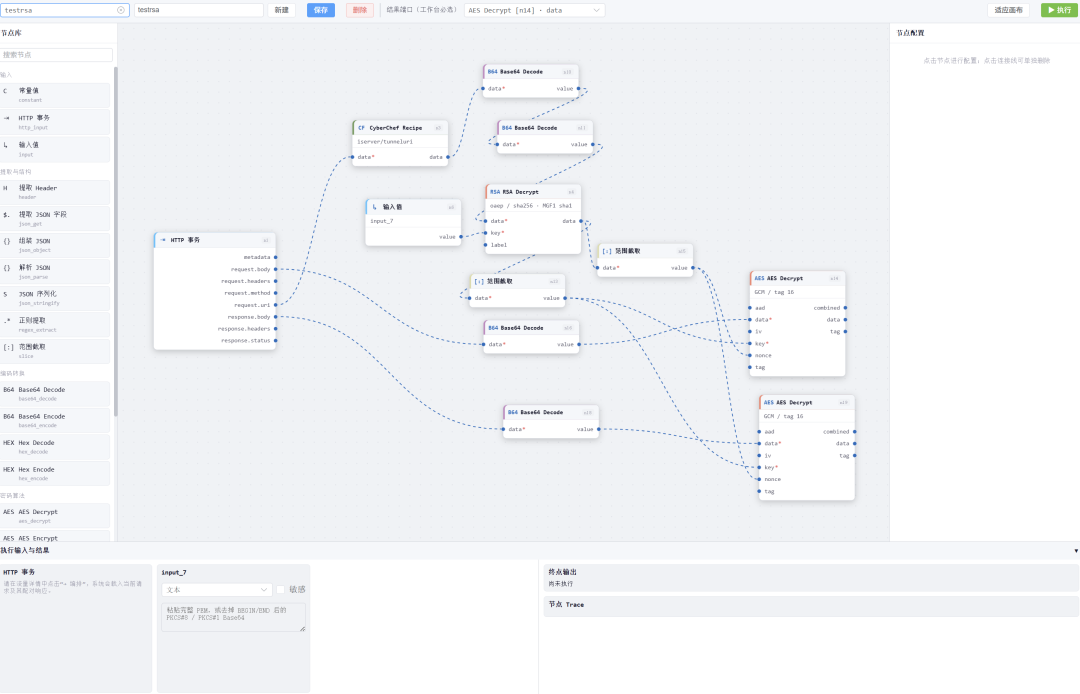
上图展示了一个RSA+AES数字信封的解密流程:实际传输内容在请求体中通过AES加密,而AES密钥通过RSA加密后通过URL参数传输。可视化编排实现了在已知RSA私钥的前提下,先解出URI中的AES密钥,再传入请求体实现AES解密。
亮点功能:
🧩 多输入源支持:支持常量、输入值(可手动修改或映射为上一个流程输出)以及完整HTTP事务字段 🎯 结果端口选择:手动选择节点作为"结果端口",将该节点输出作为下一个流程的输入 🔍 节点搜索:可根据CyberChef流程名快速搜索定位节点
6. 威胁检测与行为分析:智能发现异常
威胁检测模块将规则命中、统计信息和行为画像集中展示,一键分析当前项目中的所有流量数据。
亮点功能:
🛡️ 全面威胁覆盖:检测SQL注入、XSS、LFI、RCE、SSRF、Java反序列化、WebShell、扫描和异常请求等风险 📏 多规则引擎:支持内置规则、OWASP CRS、YAML规则和自定义规则 🎯 攻击事件聚合:将同一来源、目标和时间窗口内的多条证据聚合为攻击事件,大幅减少审查量 🔗 证据溯源:可从告警证据直接跳转到对应HTTP详情 📈 行为画像评分:基于请求频率、URI多样性、错误率等生成IP行为评分;基于访问集中度、方法多样性等生成URI评分 📡 C2信标识别:通过请求时间间隔和稳定性识别疑似HTTP C2信标
三、不止于此:更多实用功能
TrafficAnalyzer 的功能远不止上面介绍的这些,还有很多实用模块:
| HTTP重放 | |
| CyberChef集成 | |
| 流程库 | |
| Java反序列化分析 | |
| Java反编译 | |
| 反混淆 | |
| 正则工具 | |
| 自定义脚本 |
四、模块联动:1+1>2的工作流
TrafficAnalyzer 最强大的地方不在于单个功能有多强,而在于各模块之间的无缝联动。常用的联动方式包括:
HTTP流量 → 解密工作台:批量发送请求体和响应体 HTTP流量 → HTTP重放:载入原始请求并改包验证 HTTP告警 → 流量详情:从威胁证据定位到完整请求与响应 选中文本 → CyberChef/反序列化:全局右键菜单快速跳转 CyberChef → 流程库 → 工作台/重放:保存一次,多处复用 WebShell Fuzz → 流程库:将命中结果保存为可复用流程 解密工作台 → Java反编译:保留原始字节继续深入分析
这种设计让整个分析过程形成闭环,不用再在多个工具之间来回切换、复制粘贴,效率提升何止一倍。
五、快速上手
从 GitHub Releases 下载并完整解压程序 部署 cyberchef-server(Docker一键启动,用于加解密批量处理) 启动 TrafficAnalyzer,在配置中填入 cyberchef-server 地址 在"HTTP流量分析"中点击"快速导入",选择PCAP、Excel、CSV或访问日志 使用搜索、筛选和路径树缩小范围,点击事务查看详情 根据场景进入威胁检测、网络层分析、解密工作台等模块继续分析
💡 官方提供了一个测试用的 cyberchef-server 地址(base64:
aHR0cDovLzQzLjE0My4yMDguNTc6NDMwMDE=),方便初次使用时测试功能。但长期使用建议自行部署。
六、总结
TrafficAnalyzer 是一款真正站在安全分析人员角度设计的工具。它没有堆砌花哨的功能,而是瞄准流量分析中的真实痛点——工具碎片化、流程割裂、重复劳动多,通过一体化的设计和模块间的深度联动,把原本需要在五六个工具之间切换的工作流浓缩到一个软件中。
无论是应急响应时的流量排查、安全研究中的样本分析,还是日常的WebShell取证,TrafficAnalyzer 都能提供有力的支撑。更难得的是,这是一款完全开源的国产工具,作者仍在持续迭代更新。
如果你厌倦了在Wireshark、Burp、CyberChef之间反复横跳,不妨试试这款工具,相信它会成为你安全分析工具箱中的新宠。
🔗 项目地址:https://github.com/RynezzZ/TrafficAnalyzer
⚠️ 使用声明:TrafficAnalyzer 仅可用于合法授权的安全分析、应急响应和测试环境。使用HTTP重放、密钥枚举等主动能力前,请确认已获得目标系统所有者的明确授权。
知 识 星 球
限时免费 | |
≥3年粉丝 | |
星球成员 |
往期推荐工具