提示:分析办案人员提取的“服务器镜像.E01”回答下列问题:
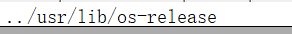
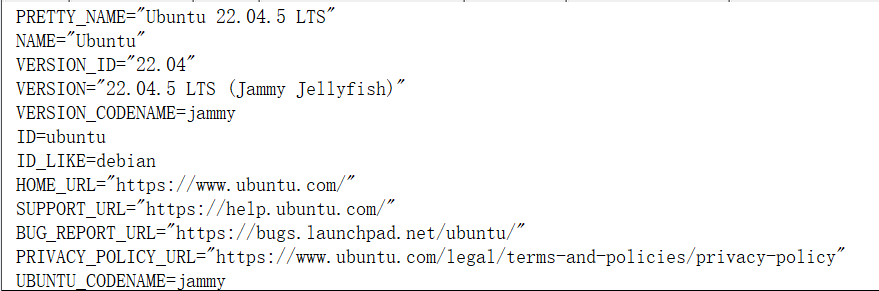
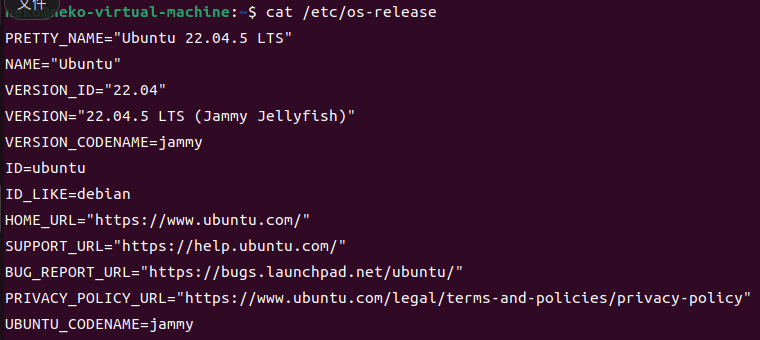
4.59(填空题 1 分)分析服务器检材,该服务器的操作系统版本是什么?(答案格式:Centos 19.02.14 LTS)
✏️ Note
uname -r查看的是内核
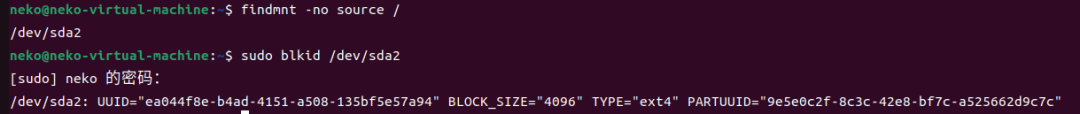
4.60(填空题 1 分)分析服务器检材,该服务器的根文件系统(/)的 UUID 是多少?(答案格式:以实际为准)
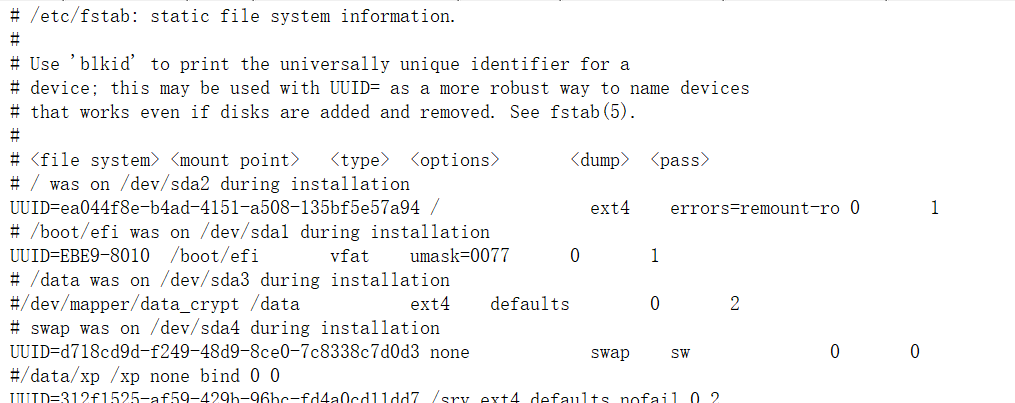
在仿真取证中,可以先findmnt来查看挂载了什么,之后用blkid来查看磁盘的分区,文件系统,uuid等信息。
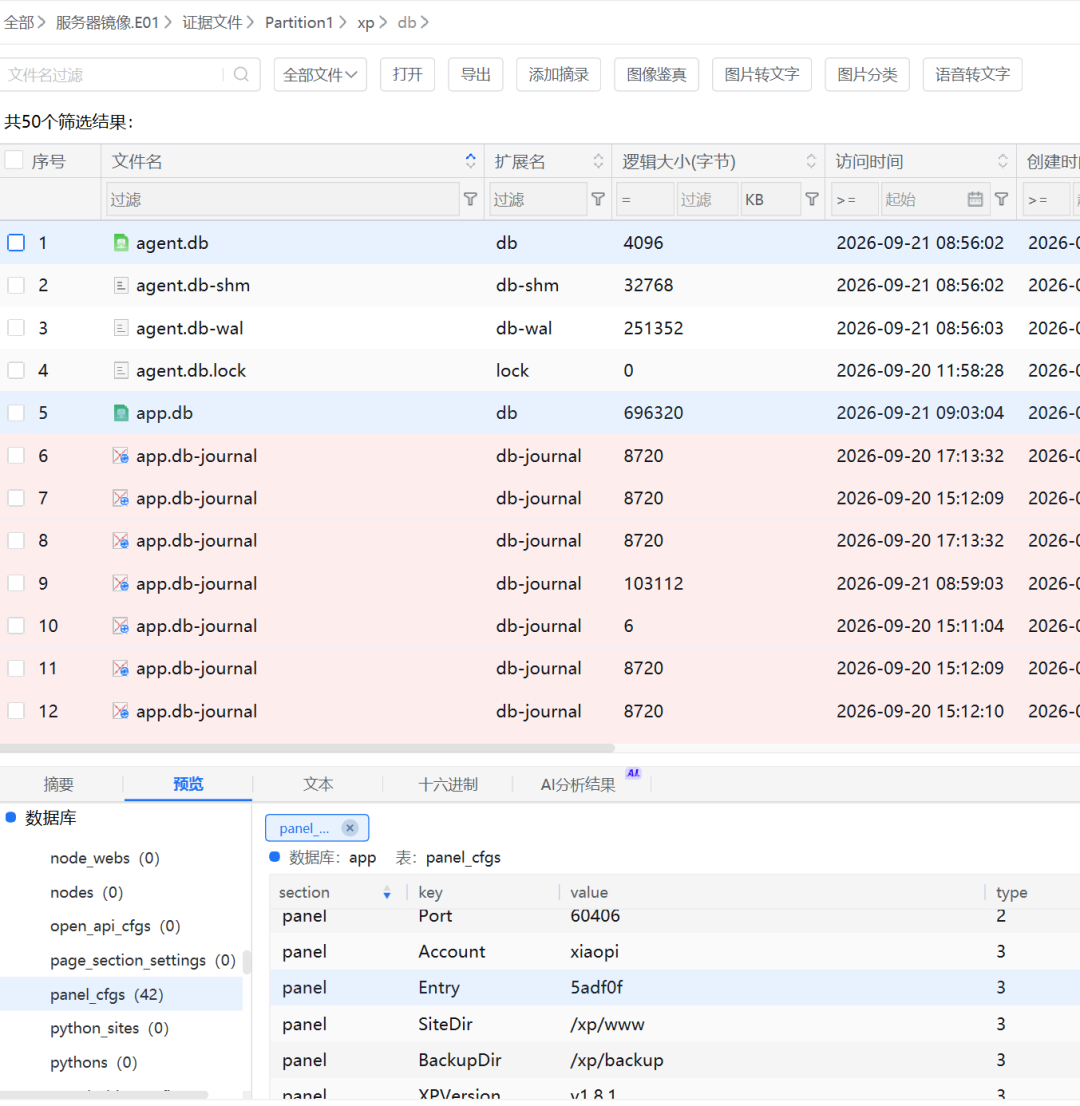
4.61(填空题 1 分)分析服务器检材,该服务器部署的运维面板安全入口是什么?(答案格式:1abc23)
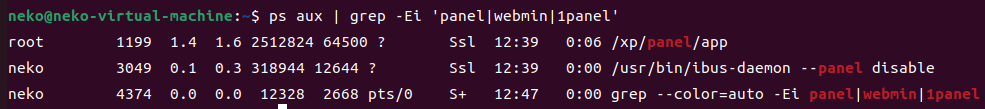
我们先找到用了哪个运维面板,运维面板运行的时候肯定会占用端口,先通过ps aux来查看进程信息和监听端口信息,再通过 grep来查找跟运维面板有关的关键词,通常关键词是xp(对应小皮面板),BT-panel(宝塔面板),panel(面板),webmin,1panel
这里查找发现了xp也就是小皮面板
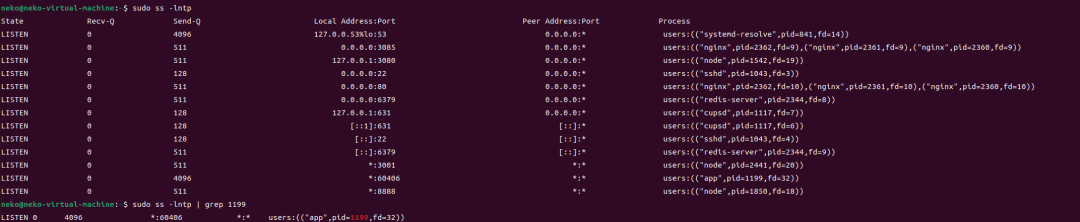
也可以用sudo ss -lntp来查看tcp监听的端口
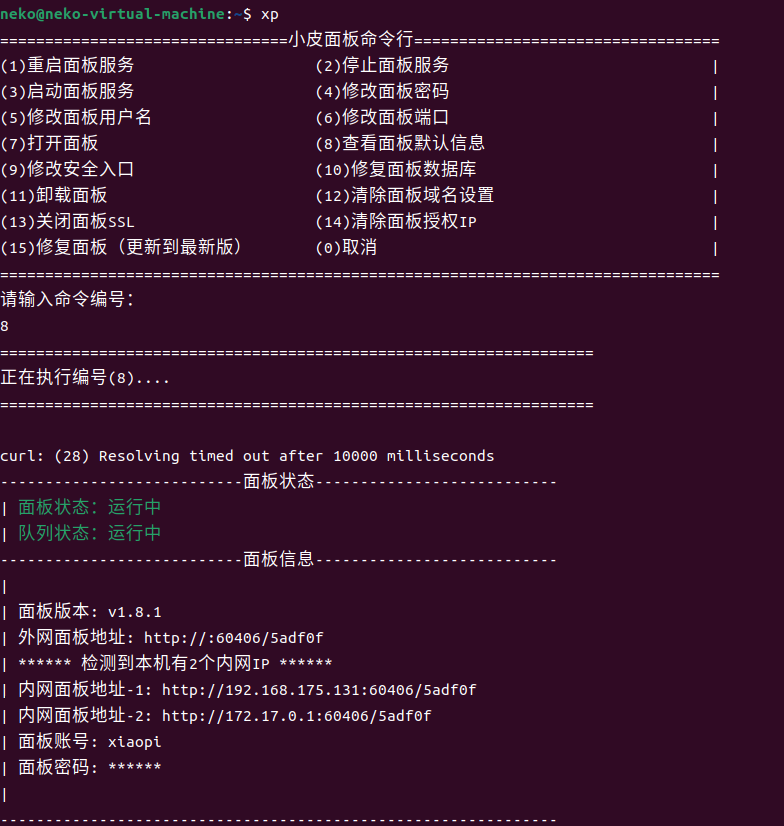
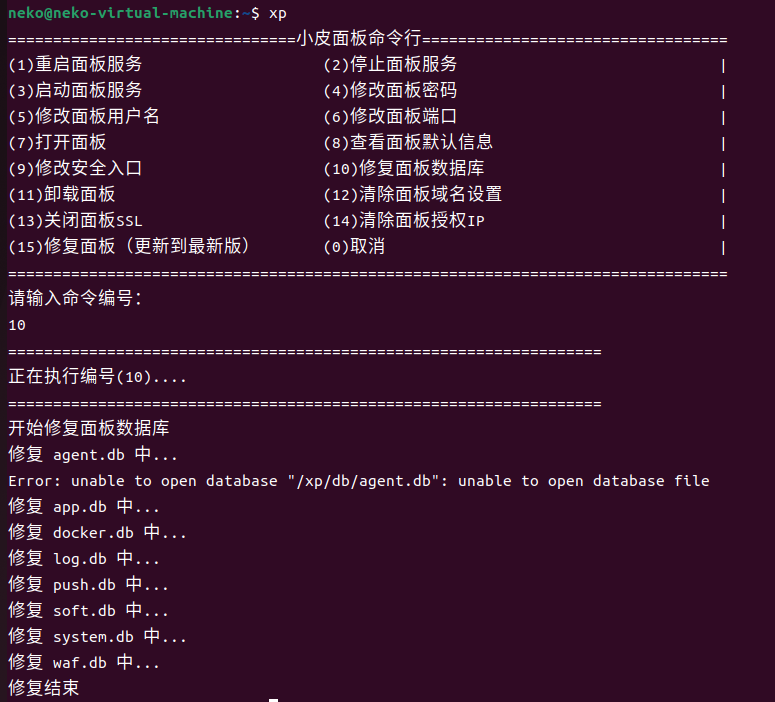
确定是小皮面板之后,在cli中直接输入xp来启动小皮面板的命令行,再查看面板默认信息就能看到运维面板的安全入口了
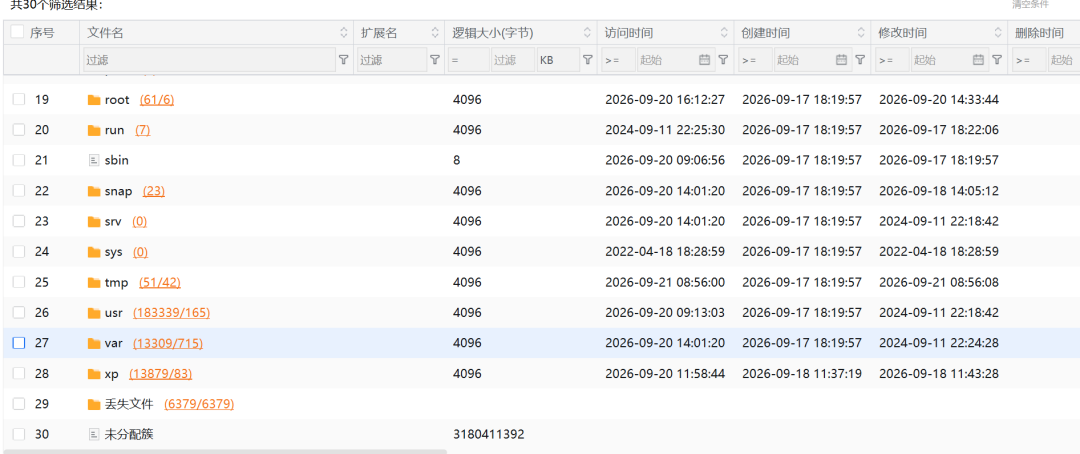
在静态取证中,找到了xp的系统数据库
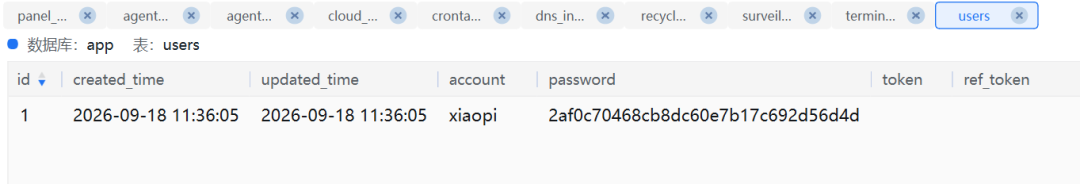
4.62(填空题 1 分)接上题,该面板管理员密码的哈希值(32位MD5)是多少?(答案格式:英文小写)
看了这几个数据库,感觉最可能在app.db中,在里面找到了users表,里面直接记录了password的哈希
4.63(填空题 1 分)分析服务器检材,该服务器部署的知识库监听端口是什么?(答案格式:8080)
知道知识库是什么之后,我们要怎么找呢?知识库通常会用docker来部署,库先找一下docker-compose.yaml,这相当于告诉docker的配置文件。
sudo find / -type -f (-name 'docker-compose,yaml') 2>/dev/null
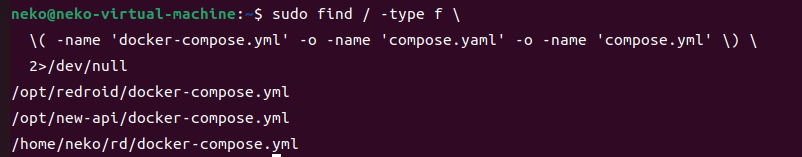
看到了这几个命中,但是还不确定是不是,于是我们到/opt中进一步查找。
/opt是存放什么的呢?opt是option的简称,存放应用的部署目录,所以很多第三方内容都会存放在这里。
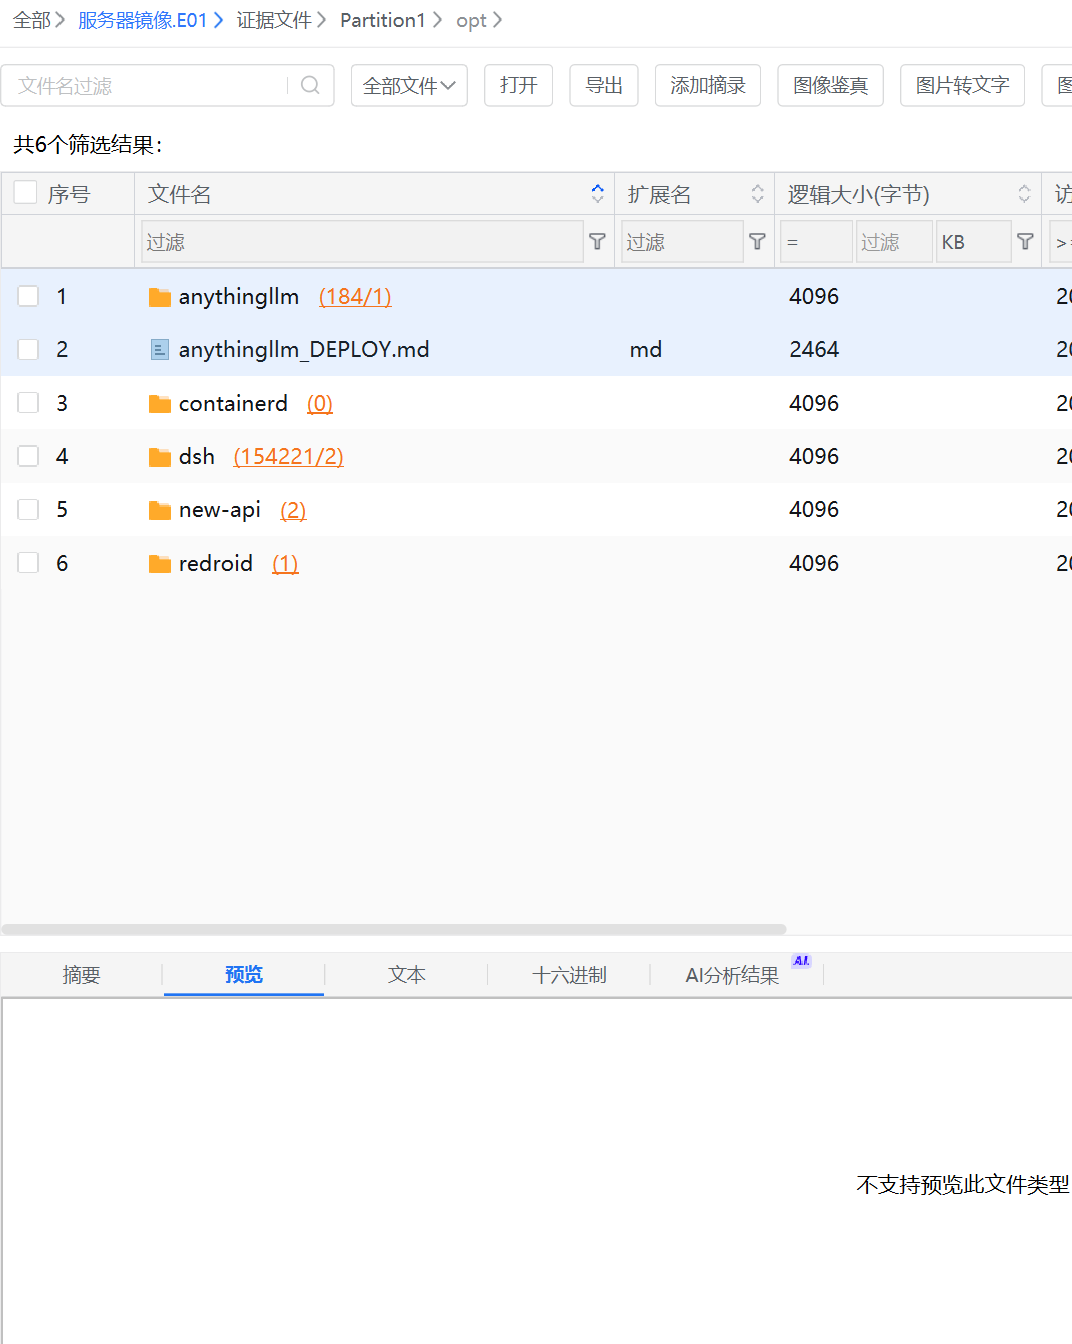
进入/opt中后,找到anythingllm,这是什么呢?
这个应该就是我们要找的。发现底下有一个anything_deploy的md文件,推断应该是存放跟这个知识库的部署相关的内容,查看一下。
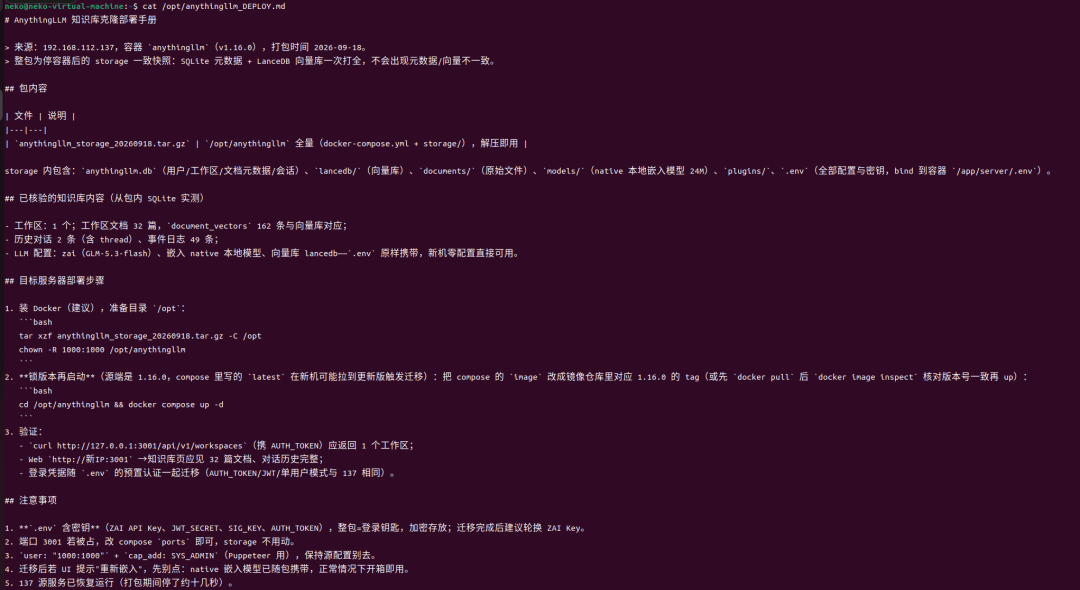
发现了默认端口。
4.64(填空题 1 分)接上题,该知识库的登录密码是什么?(答案格式:以实际为准,如 123Abc)
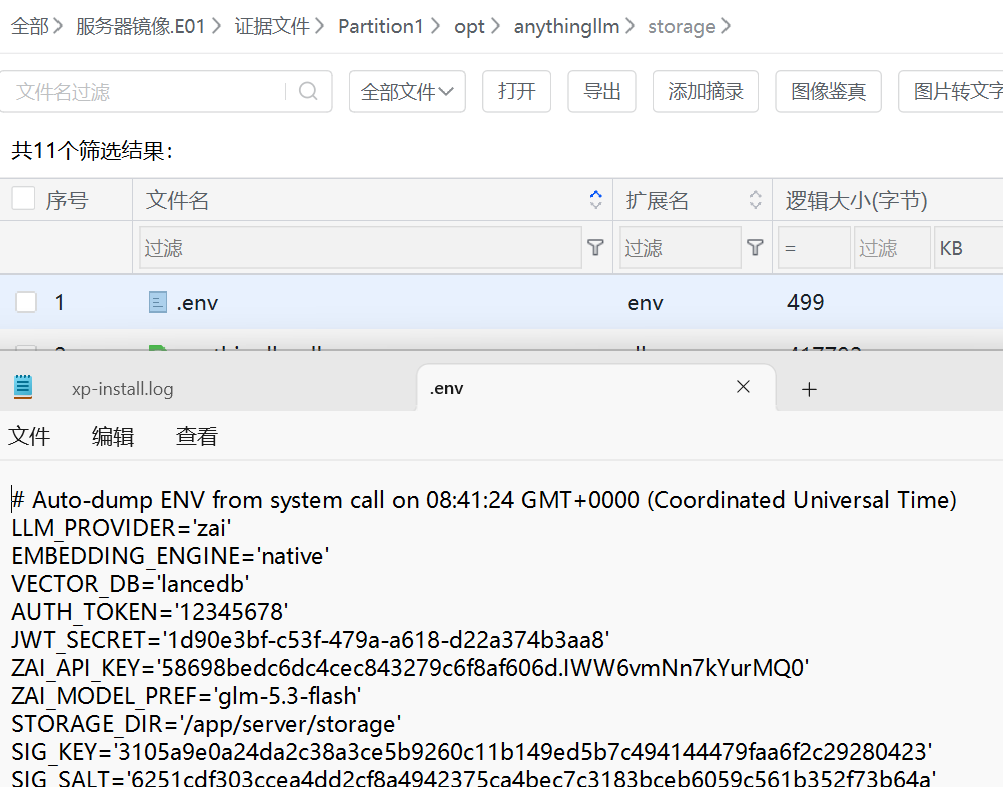
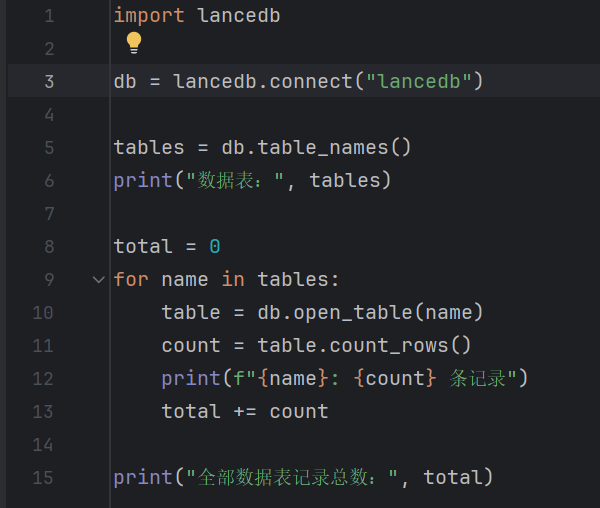
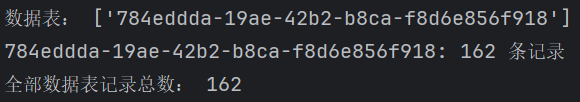
4.65(填空题 1 分)接上题,部署的知识库向量数据库(LanceDB)中存储的向量数量是多少?(答案格式:123)
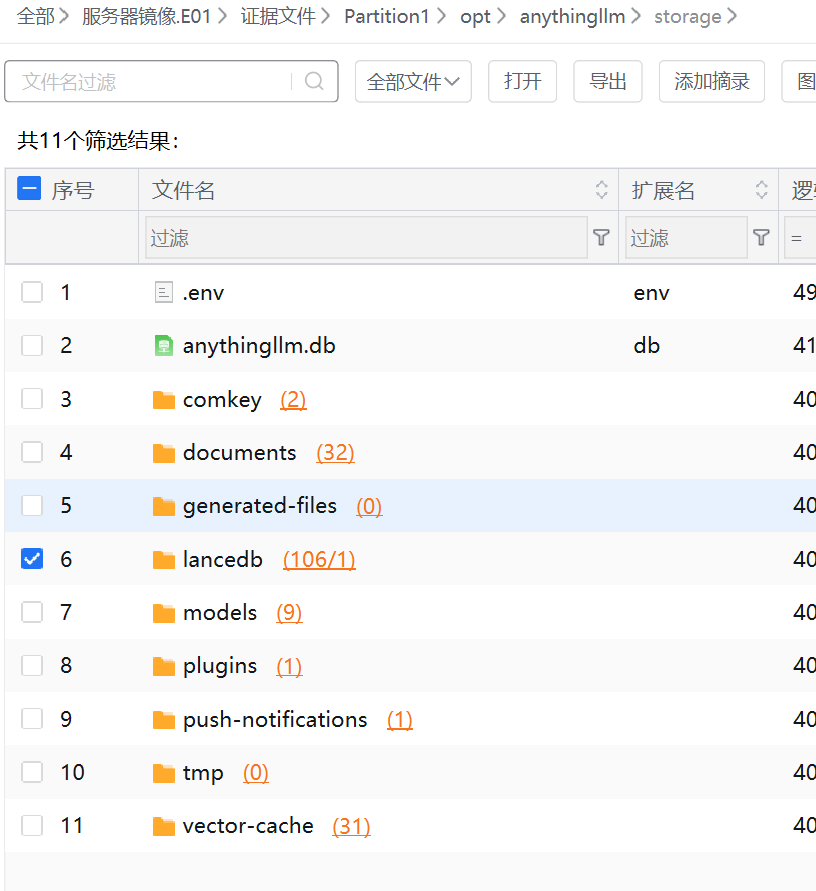
不难发现这个文件,把它导出,让ai写了一个数向量的python代码
4.66(填空题 1 分)接上题,知识库中配置的智谱API Key是什么?(答案格式:以实际为准)
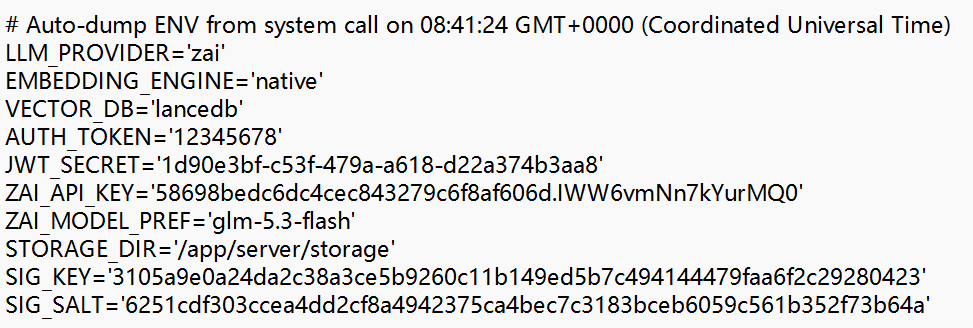
4.67(填空题 1 分)分析服务器检材,该服务器中存在一个LUKS 加密卷,解密密码是什么?(答案格式:tuojie@feiyingteam)
所以推测加密卷的密码估计就藏在这个知识库中,于是在知识库中全局搜索一下
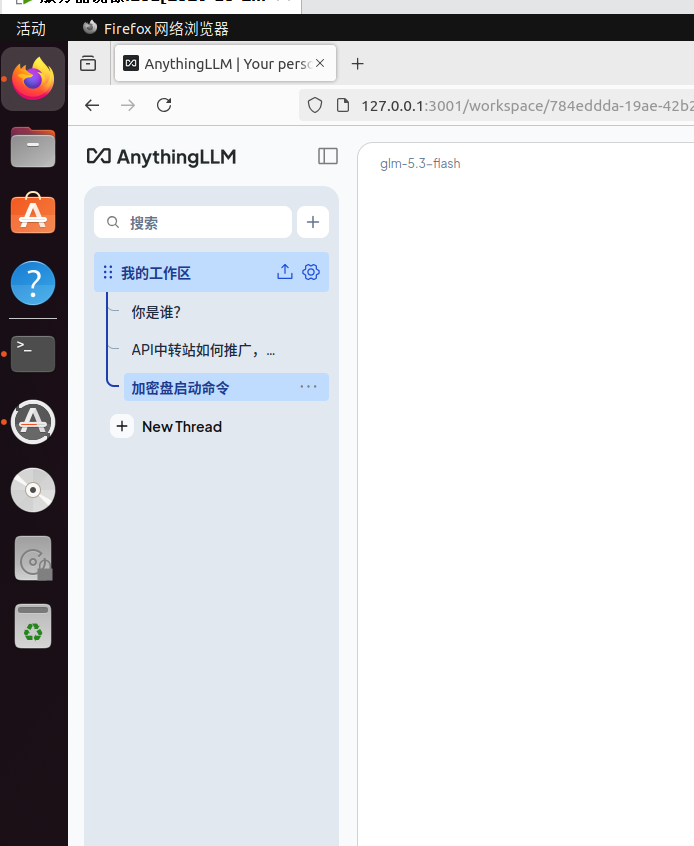
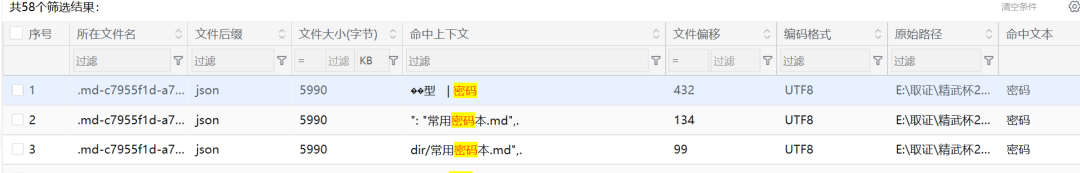
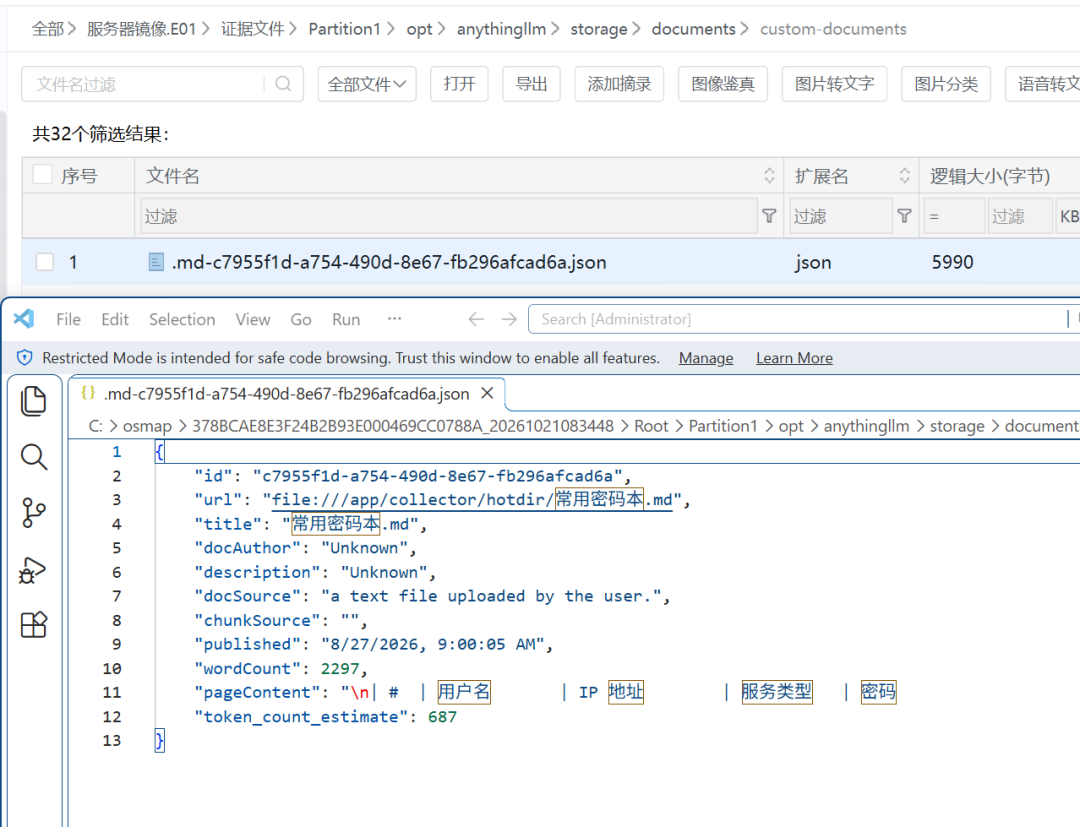
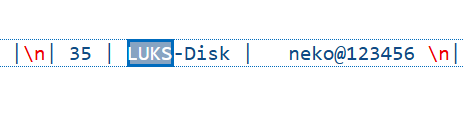
找到密码
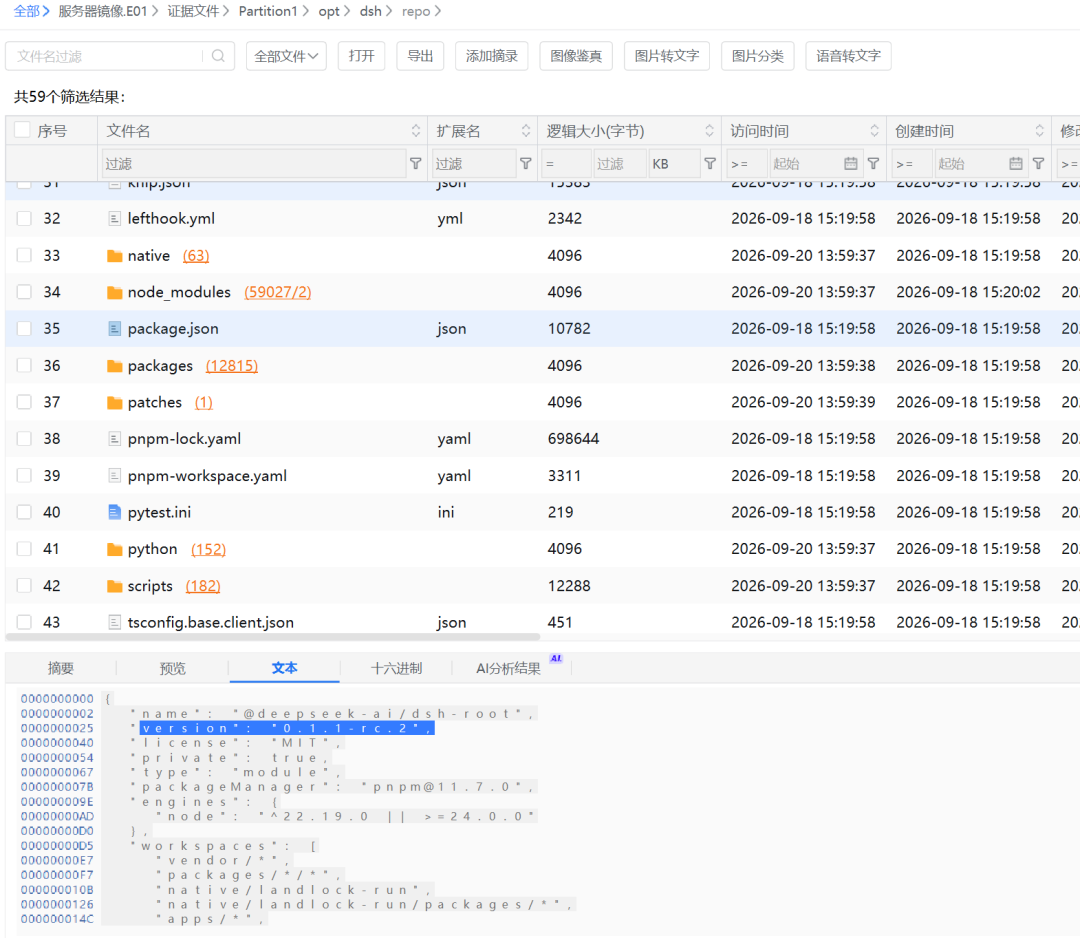
4.68(填空题 1 分)分析服务器检材,服务器上部署的 dsh(DeepSeek Harness)版本号是多少?(答案格式:以实际为准,如1.0.0-1.2)
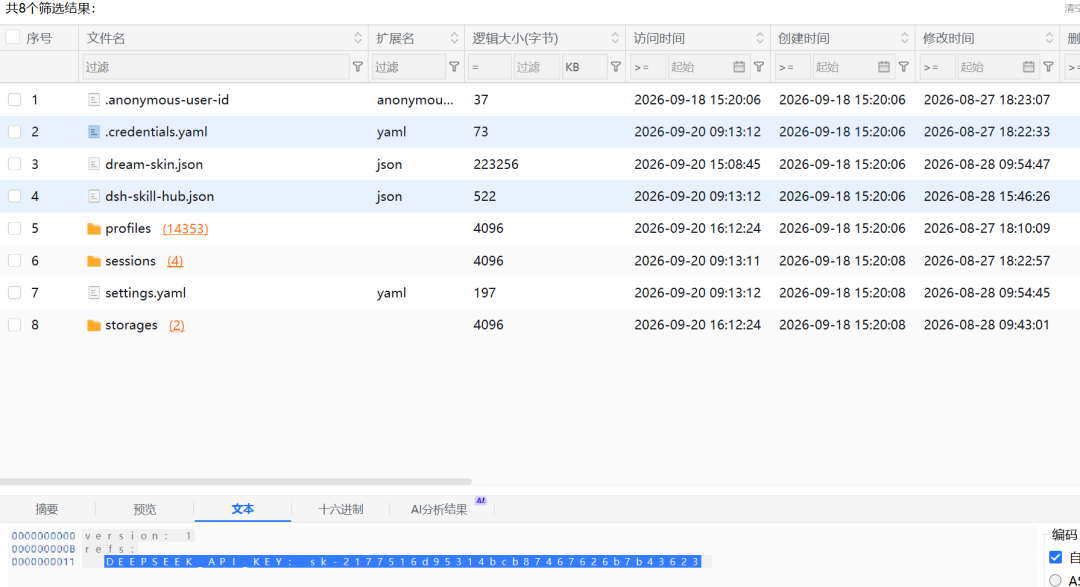
4.69(填空题 1 分)接上题,该dsh配置的 DeepSeek API Key是什么?(答案格式:以实际为准)
4.70(填空题 1 分)接上题,DSH中用户安装的插件共有多少个?(答案格式:如 3)
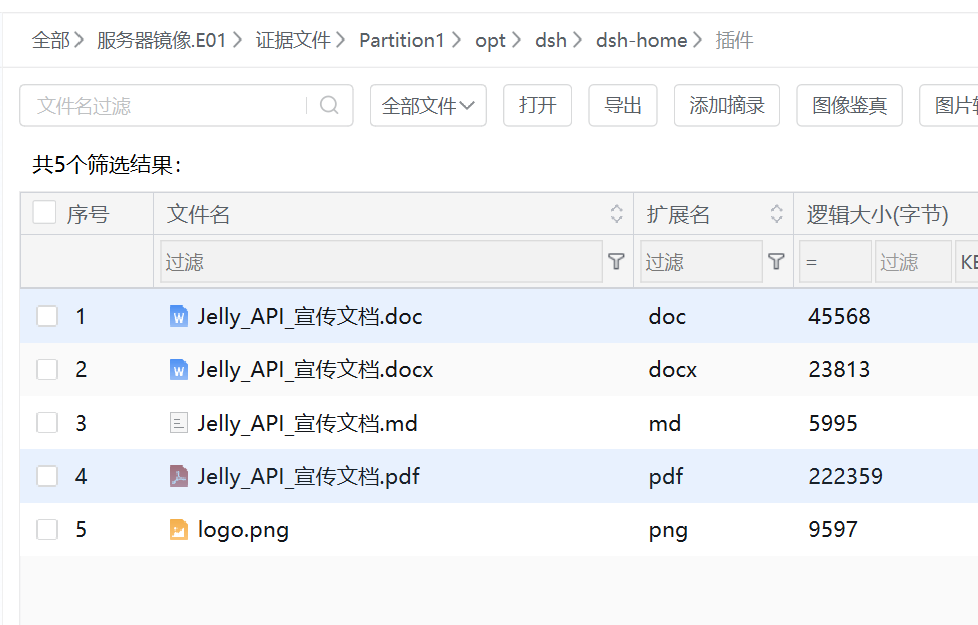
但是,这个很明显不是插件。
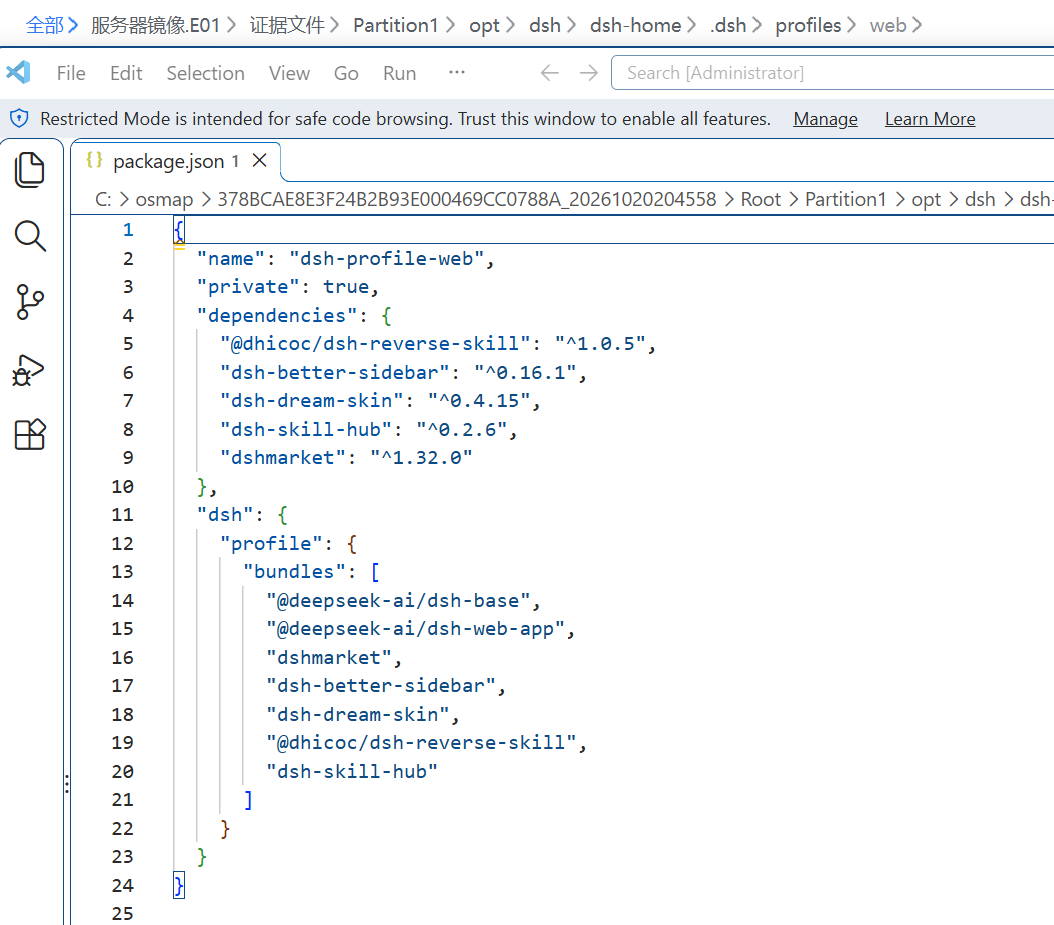
DSH 官方架构文档说明,Profile 会记录使用的 bundles、额外安装的插件以及用户自己的配置补丁。默认用户配置目录通常是 ~/.dsh。于是在profiles中找,发现了这个json文件,里面记录了插件。其中@deepseek-ai开头的是自带的,所以就5个
4.71(填空题 1 分)分析服务器检材,该服务器中部署了一个API中转站,该API中转站管理员账号Jelly的登录密码是什么?(答案格式:以实际为准)
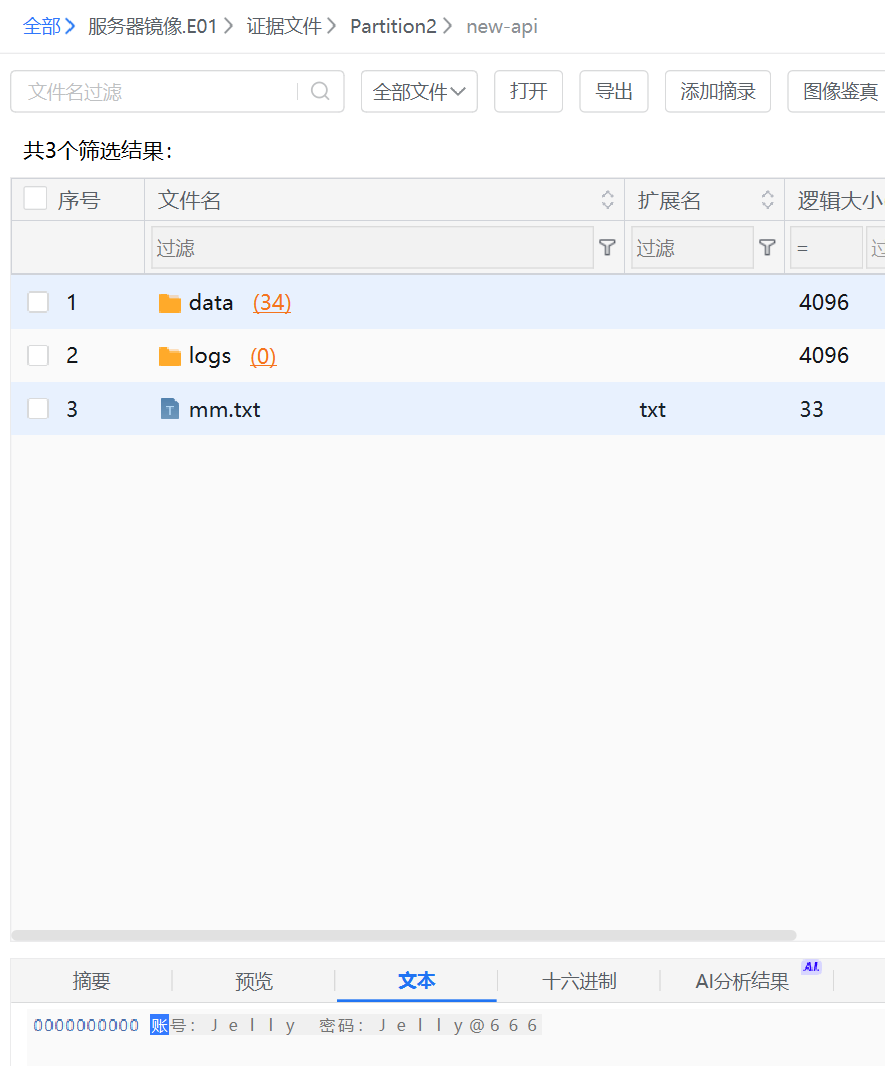
但是里面只有两个文件,应该是env,另一个是docker相关的配置文件,这很奇怪,这个中转站的数据去哪里了?
想到前面做了找luks加密盘的密码,想到内容可能在加密盘中,于是我们打开加密盘,定位到/new-api底下,一眼发现mm这个txt文件
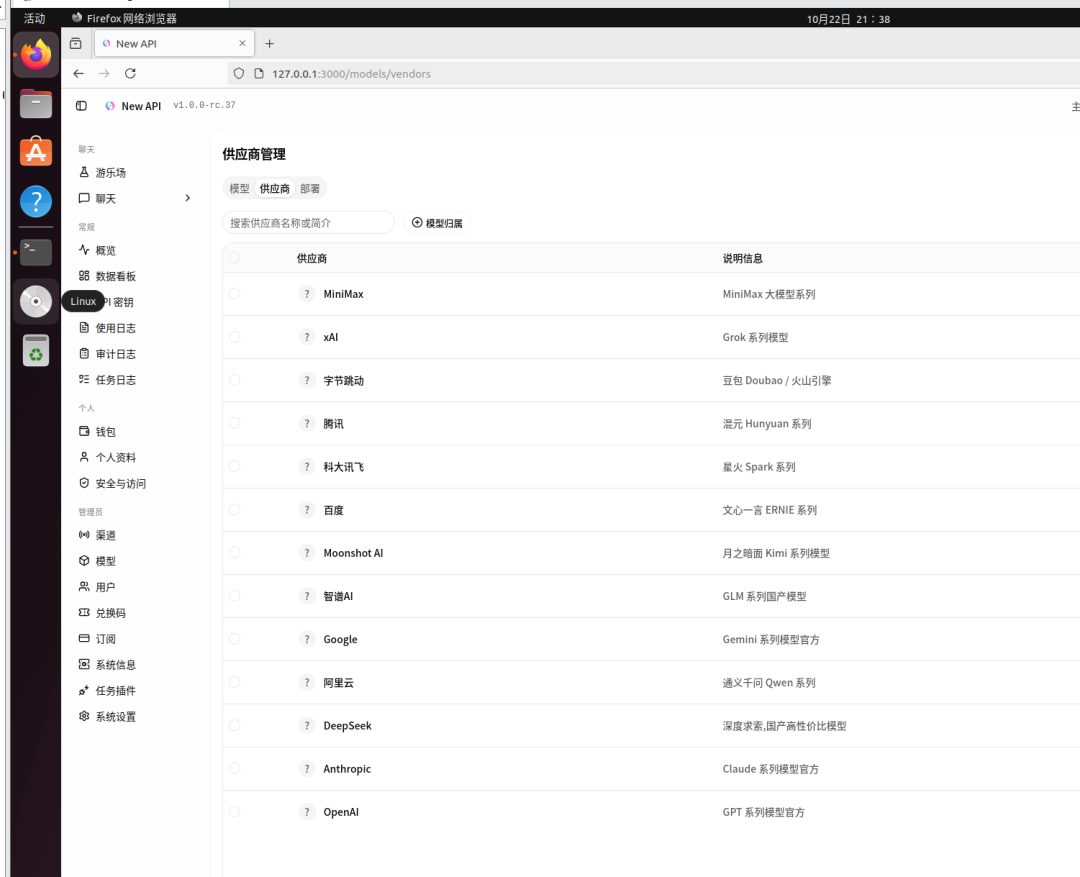
4.72(填空题 1 分)接上题,该中转站里启动的模型中哪个模型供应商下的模型最多?(答案格式:TuoJie)
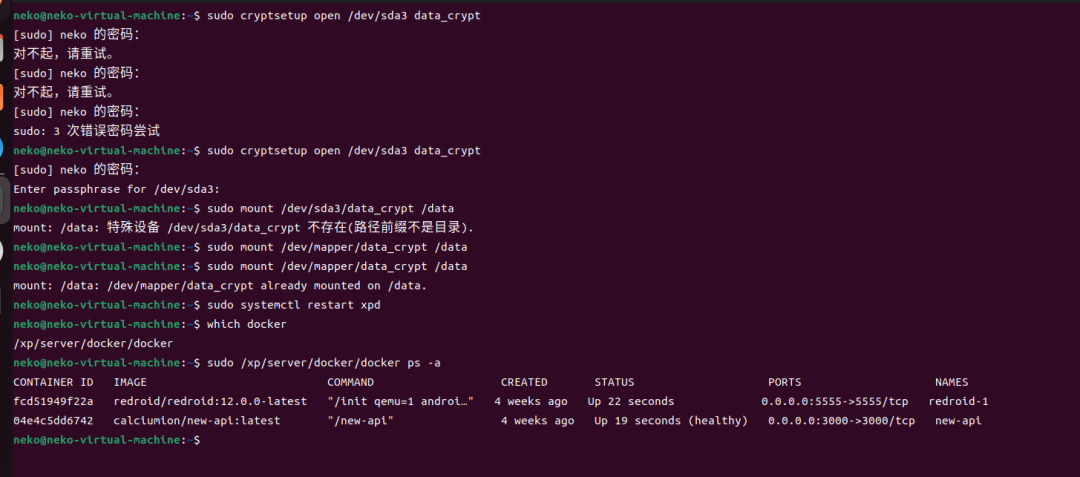
根据这个port在浏览器中登录一下
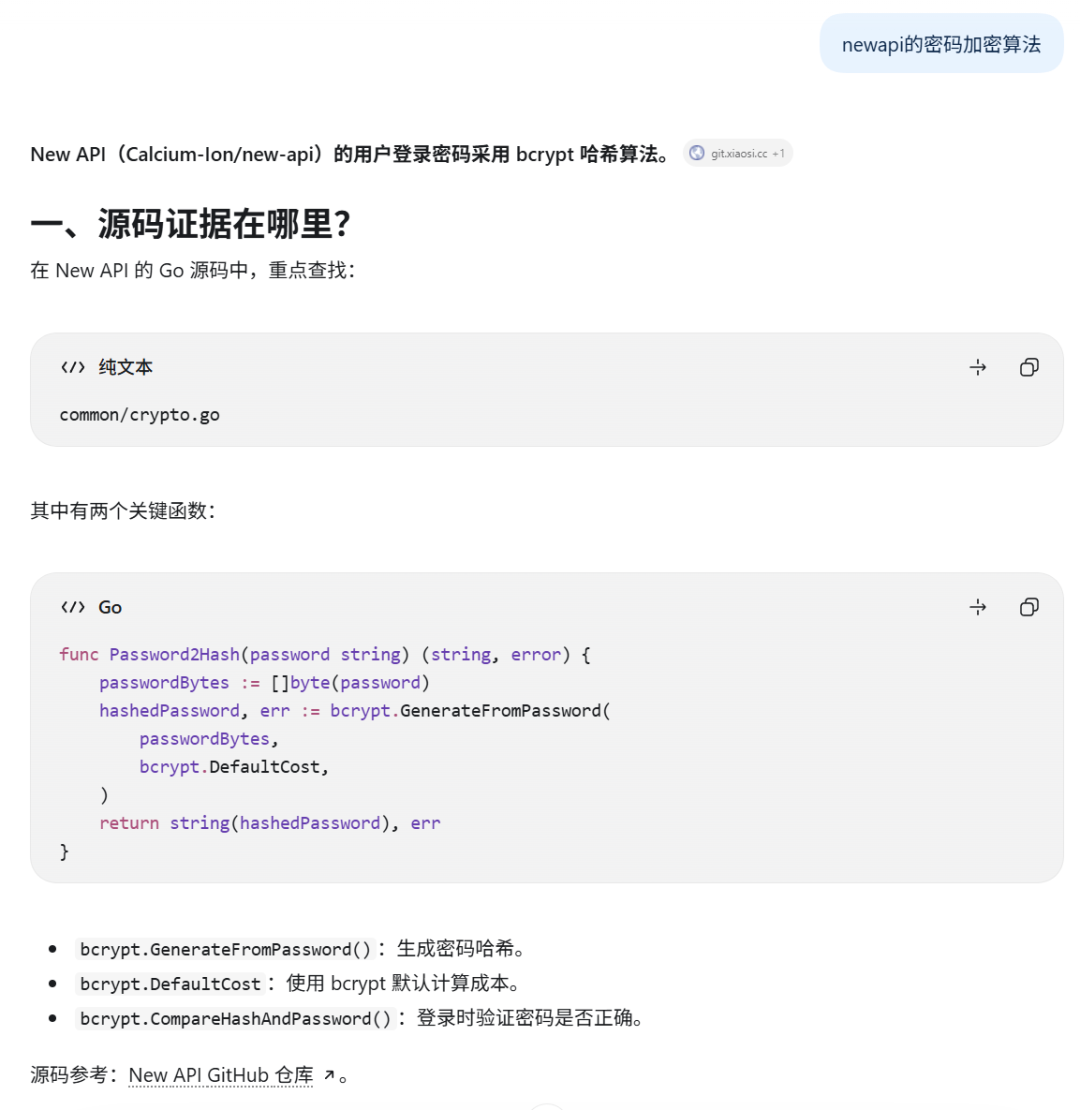
4.73(填空题 1 分)接上题,该中转站源码中用户密码存储使用的哈希算法是什么?(答案格式:如 md5)
4.74(填空题 1 分)接上题,该 API 中转站平台注册的用户总数是多少?(答案格式:如1234)
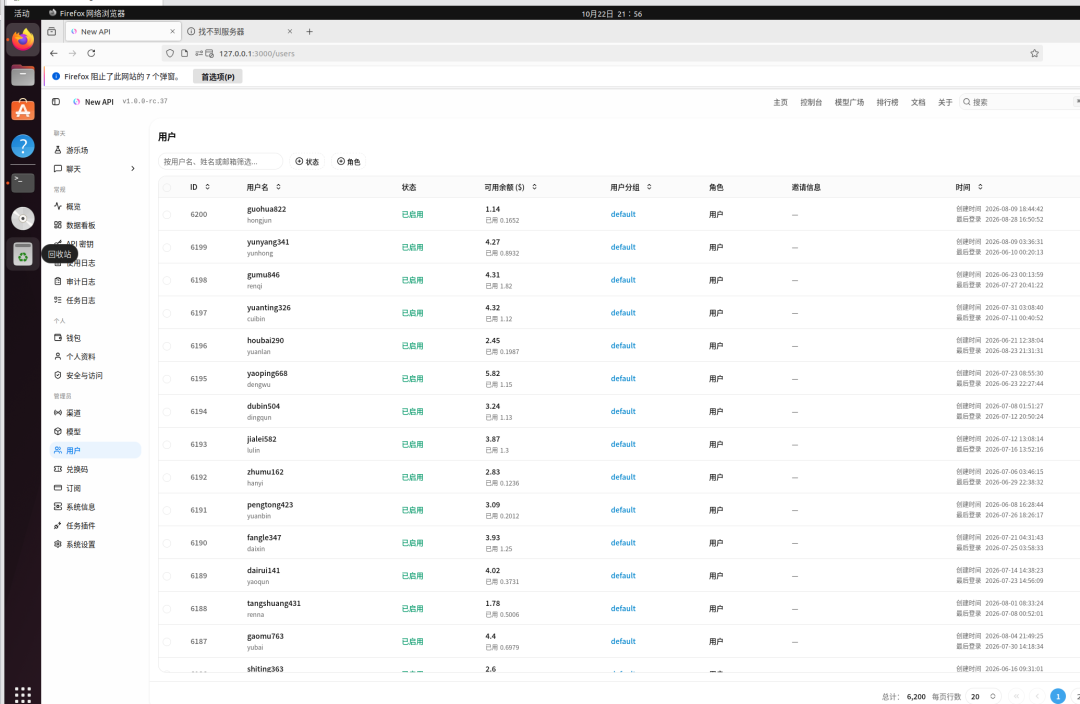

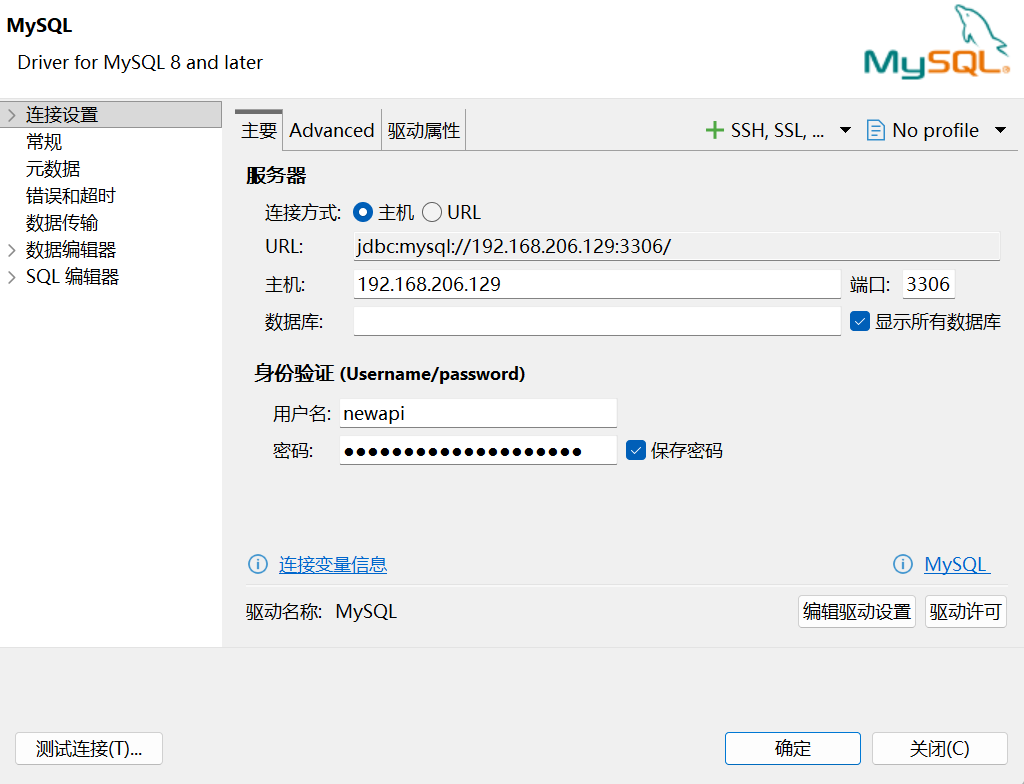
发现是包括我们自己的,所以是6200
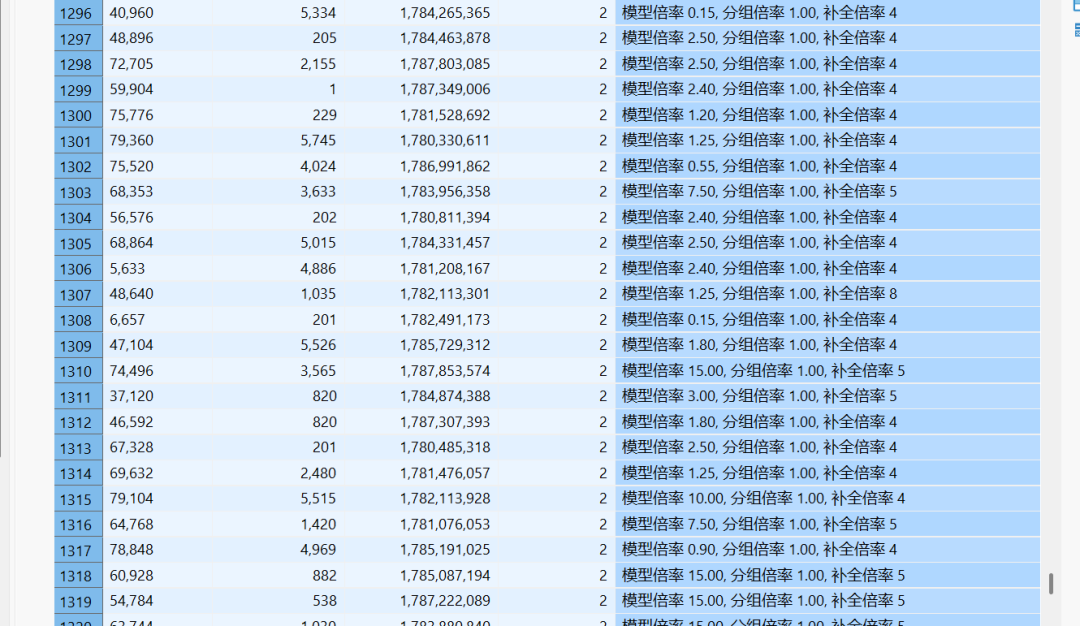
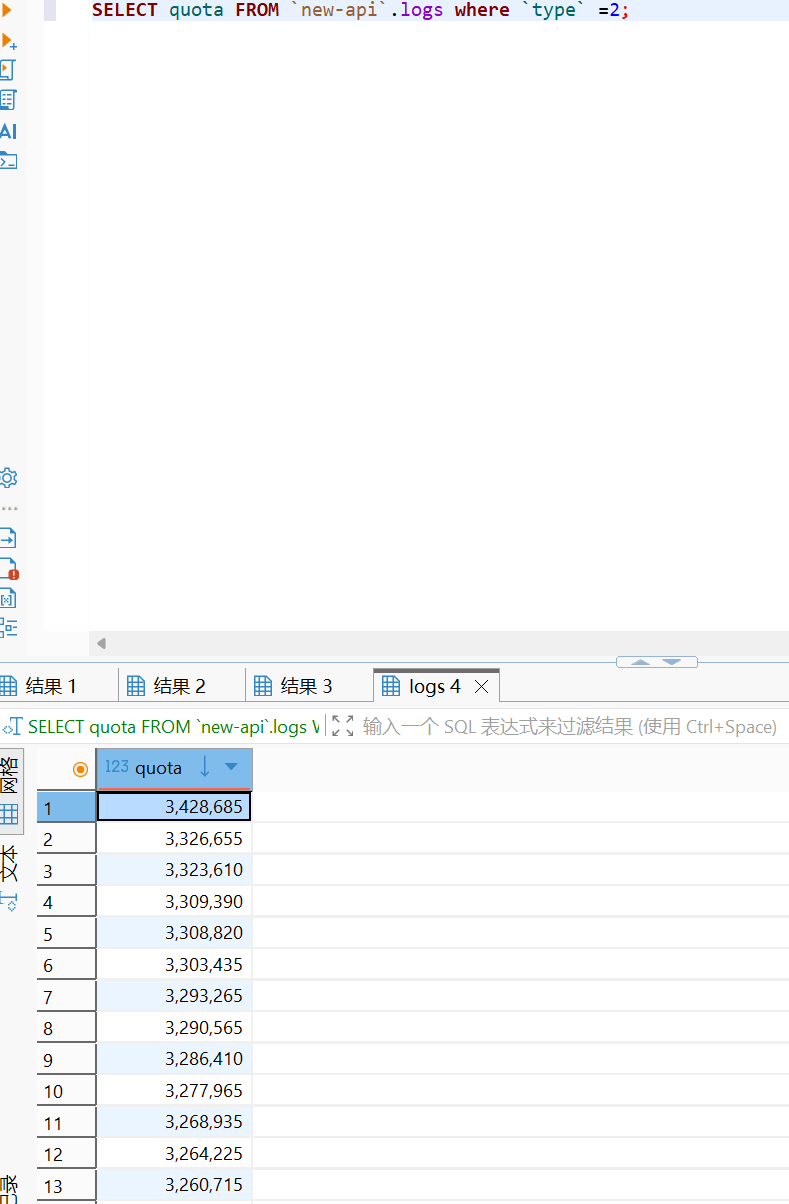
4.75(填空题 1 分)接上题,平台全部消费记录中,单笔消费额度(quota)的最大值是多少?(答案格式:1000)
在logs这个表中发现不同的type对应的事件不同,和消费关系最密切的应该是2
4.76(填空题 1 分)分析服务器检材,嫌疑人部署了一个云手机,该云手机的设备名称是什么?(答案格式:以实际为准)

搜了一下发现确实是云手机
现在要找打开它的方法,根据remote-android/redroid-doc: redroid (Remote-Android) is a multi-arch, GPU enabled, Android in Cloud solution. Track issues / docs here发现虽然给了端口,但是默认不是通过普通网页打开,而是通过 ADB 连接,再用 scrcpy 显示和操作 Android 界面。
但是,这是连接手机的教程,不是仿真取证的步骤。那要怎么办呢?可以区看看嫌疑人是怎么启动的,区看看bashhistory,发现了这样一条命令:
我们也运行这条命令,成功启动
4.77(填空题 1 分)接上题,请问该云手机中安装的记账软件中文名称是什么?(答案格式:支付宝)
4.78(填空题 1 分)接上题,该记账软件中显示支付宝的账户余额为?(答案格式:-123.12)
4.79(填空题 1 分)接上题,该记账软件会将数据保存在本地数据库中,该数据库的名称是什么?(答案格式:Jelly.db)
推断这个应该就是这个记账软件了,根据bundleid定位到包名,不难找到里面的数据库,进去检查一下内容:
4.80(填空题 1 分)接上题,该记账软件中欠债借款类型对应的图标名称是什么?(答案格式:123.jpg)
之后,把前面找到的下载的apk导出,用jdax打开
4.81(填空题 1 分)分析服务器检材,嫌疑人部署了一个发卡系统,请问该发卡系统的框架版本是什么?(答案格式:Abc-1.2.0)
于是区/xp底下找,就一个zongcai文件夹,打开里面的readme。发现了框架
4.82(填空题 1 分)接上题,该发卡系统的平台抽佣比例是多少?(答案格式:10%)
发现要登录密码,而且有管理员账户。在/zongcai中没发现,于是推测应该在数据库中,按照之前的方法远程连一下数据库,在system_user表中找到信息
这个password肯定不是明文,应该是md5形式的,拿去爆破一下
之后成功登录
也能看到上一道题目的答案,重构网站之后,后面的题目都非常轻松了
4.83(填空题 1 分)接上题,该发卡系统中七牛云存储配置的AccessKey是什么?(答案格式:以实际为准)
4.84(填空题 1 分)接上题,该发卡系统的百度统计ID是什么?(答案格式:以实际为准)
4.85(填空题 1 分)接上题,该发卡系统支持微信公众号后台配置,请问配置的公众号AppID是什么?(答案格式:以实际为准)
4.86(填空题 1 分)接上题,该发卡系统的支付渠道,有几个还在启用?(答案格式:10)
4.87(填空题 1 分)接上题,订单号ZC202607111204的商品名称是什么?(答案格式:以实际为准)
4.88(填空题 1 分)接上题,该发卡系统的累计营收金额是多少?(答案格式:12346.36)
重构docker,网站,云手机之后,所有的难点一下迎刃而解了。
这个服务器取证真的是花了我很多时间,本来就不擅长,中间还兜兜转转的做了好多无用功,好在终于完整做完了,确实有不少进步。这窜虽然用了超级取证大师,但是还是感觉跟多在分析文件,方便的地方在仿真取证可以直接登录了,我一开始还在想方设法绕过和破解密码,另一个方便的点是我连接了超级取证大师的mcp,确实好用,我感觉agent分析的比接上autopsy的mcp快了不少。当然我写这篇的时候完全没用到agent,都是我问llm的结果
不是你这个公众号,怎么md格式给我解析一半啊