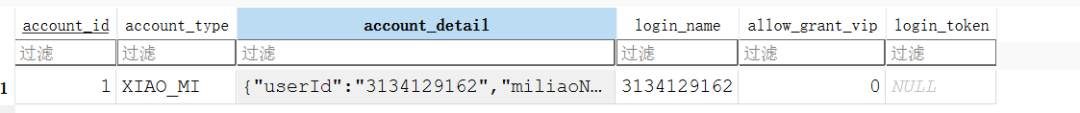
2.1(填空题 1 分)分析嫌疑人在该手机登录的小米账号ID为?(答案格式:以实际为准,如1234567890)

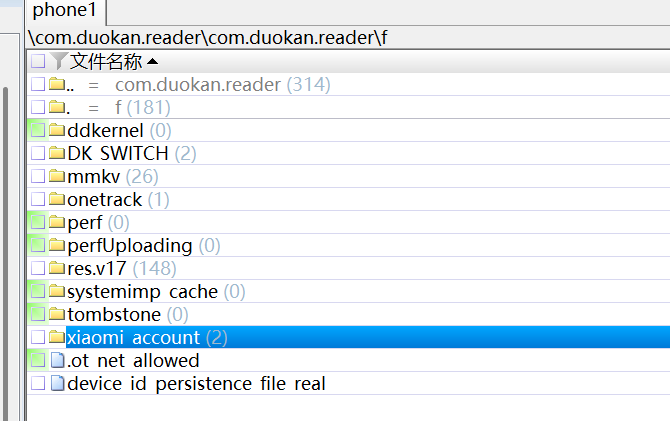
发现在多看多读app中有记录,打开数据库查看一下
2.2(填空题 1 分)
嫌疑人设定了一个每周六循环的闹钟,该闹钟的备注为?(答案格式:以实际为准,如打精武杯)
找道闹钟的文件的bak,发现这样一个包:com.android.deskclock,里面找到一个tmp_bak的文件,查看一下:
稍微调整一下格式,变成我们看得懂的样子。
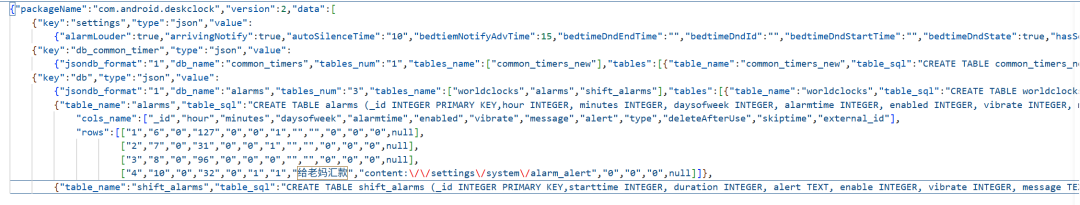
可以推断是给老妈汇款
2.3(填空题 1 分)分析嫌疑人使用的VPN软件,配置的节点服务器地址是什么?(答案格式:不含端口,如192.168.1.1)
找到这个包之后,发现里面有一个config配置文件,找到107.175.0.221。看一下上下文基本可以确定节点服务器的地址就是这个了。

2.4(填空题 1 分)接上题,上述VPN软件在该手机的桌面位置是什么?请写出第几页第几行第几列。(答案格式:页-行-列,如1-2-3)
在里面发现了launcher4x6这个数据库,4*6应该是描述行和列的,推断这是app位置信息的数据库。
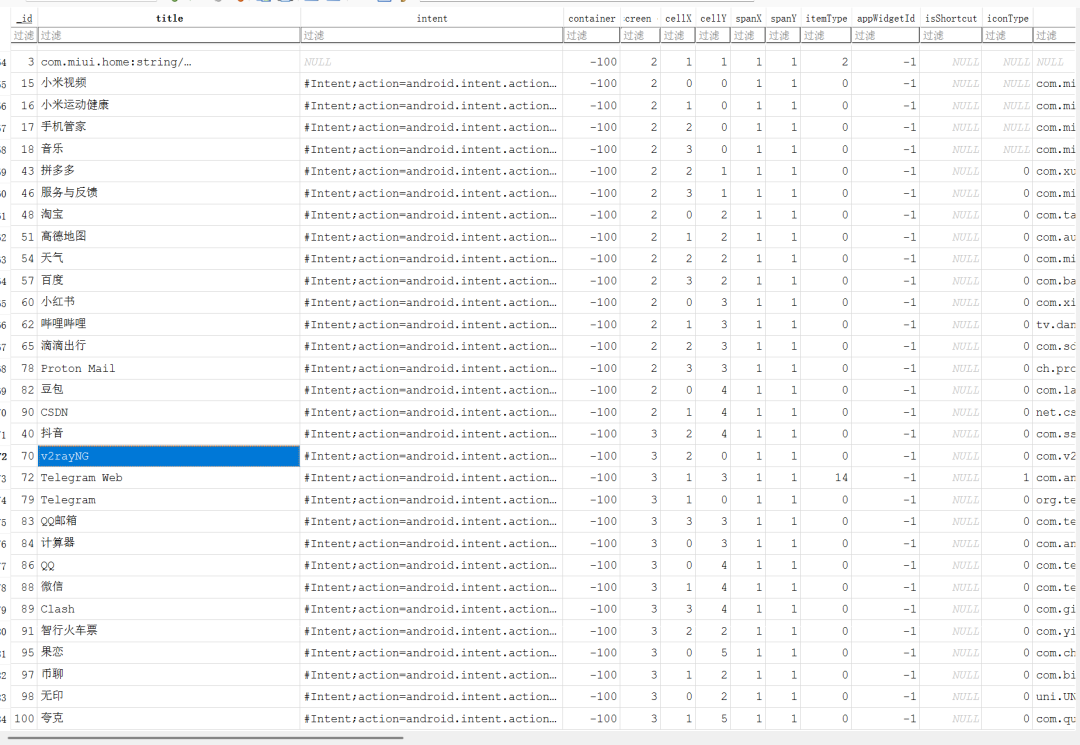
其中screen代表了第几页(这个数据库里有一个screens表,一些师傅靠这个screens表来确定第几页,不过我确实没怎么看明白,我觉得screen=0的时候代表了手机底部那一行,原因是screen=0的应用就4个跟列数一样。screen=1,2,3就和正常的第1,2,3页相符合。)cellX是第几列(从0开始)celly是第几行(从0开始)
所以答案应该是313
2.5(填空题 1 分)嫌疑人最近一次登录Google账号的日期是什么时候?(答案格式:2026-09-09)
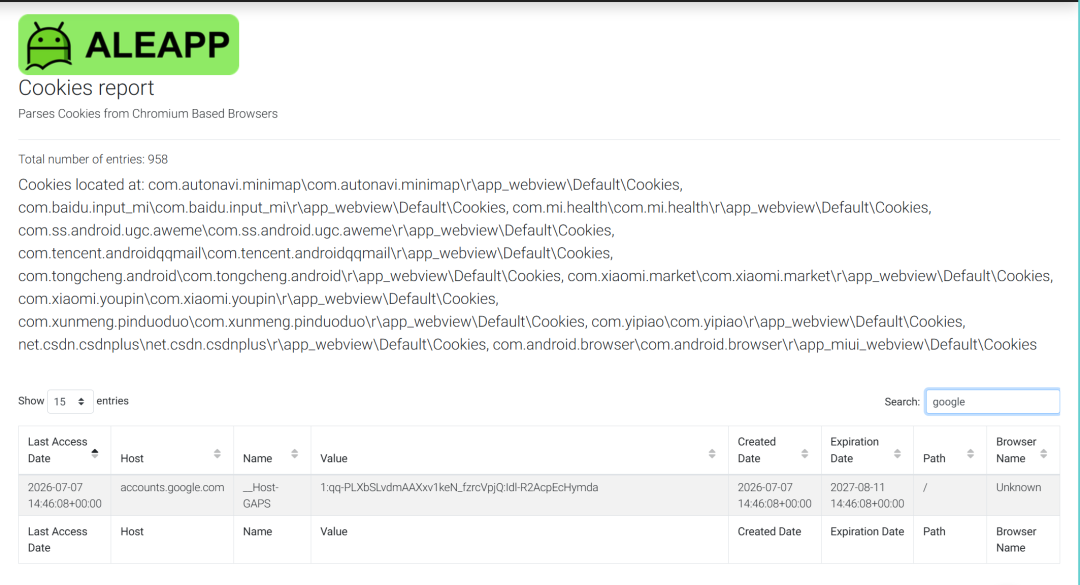
再aliapp中直接找到结果,要注意的是默认的aliapp不会解析出这个,因为这个内容再小米的浏览器中,其包名含有miui等字样,而aliapp命中安卓的默认浏览器,不会命中这个。解决方法是:找到aliapp根目录底下的chromeCookies.py,再第11行左右的位置加上'*/app_miui_webview/Default/Cookies*'
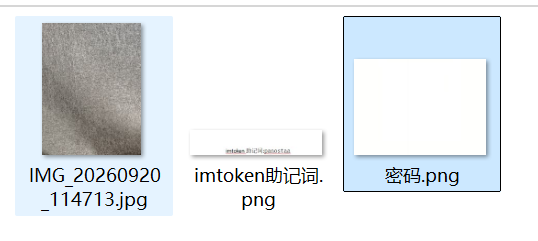
2.6(填空题 1 分)在嫌疑人手机相册中发现一张图片文件名异常,经分析该图片进行了数据隐写,请回答该异常图片的文件名称是什么?(答案格式:XXX.png)
问我们哪个进行了数据隐写,很显然是密码.png这张图片
2.7(填空题 1 分)接上题,该异常图片中隐写的内容为?(答案格式:feiying666)
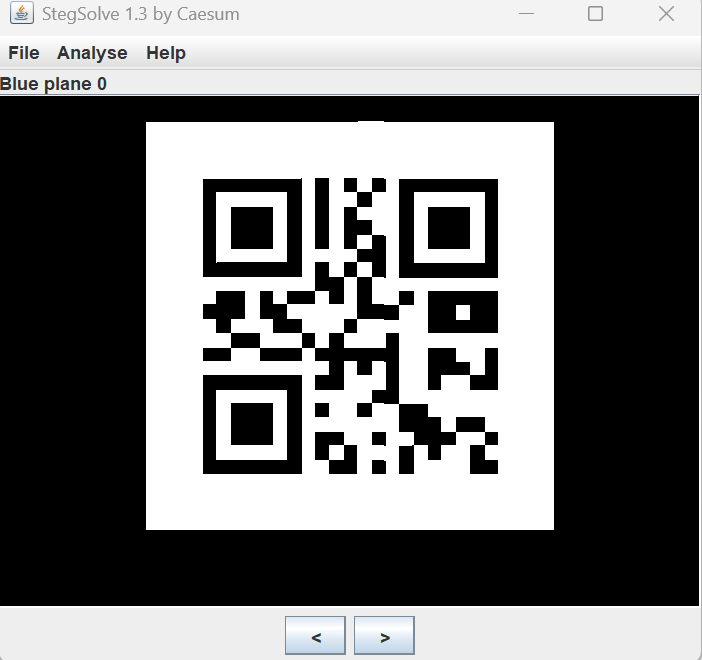
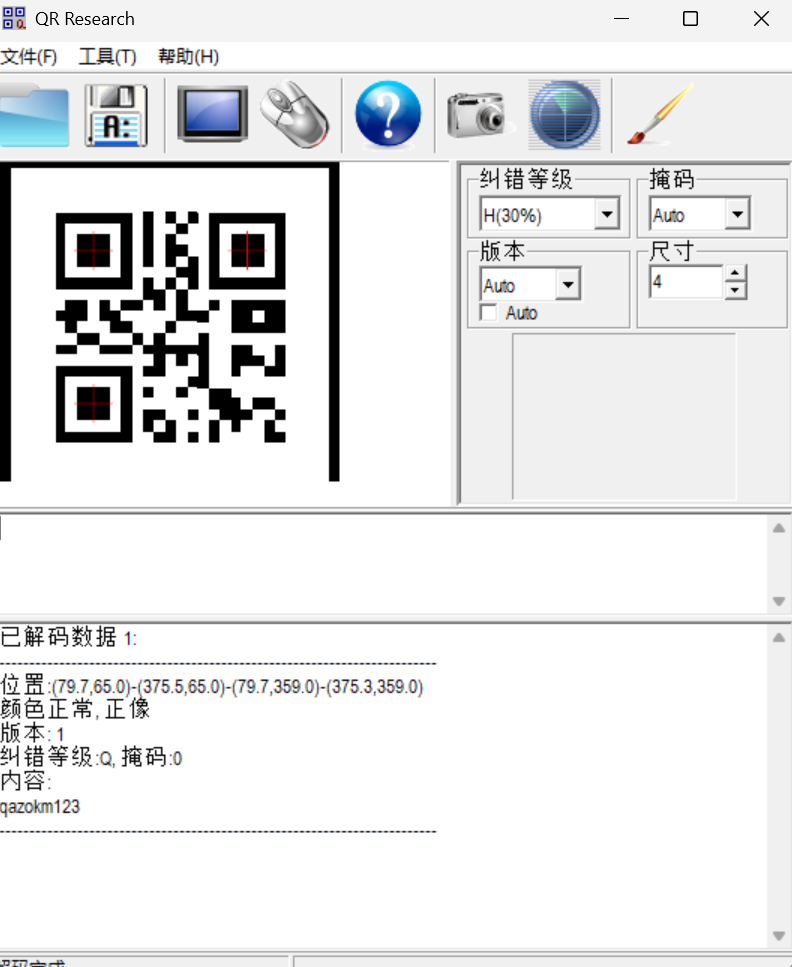
qazokm123
2.8(填空题 1 分)在该手机屏幕第3页第1列第4行的应用是一个伪装的密拍程序,请问机主使用该软件拍了几张图片?(答案格式:9)

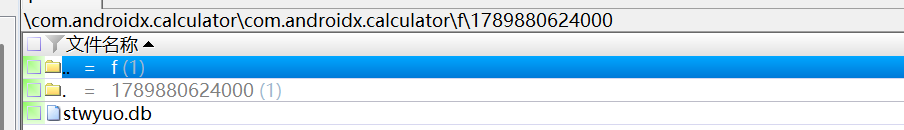
在这个伪装软件的包中,发现了这个数据库,发现它是一个加密数据库。
一开始,我还以为上一题的答案就是密码,可惜不是。之后,我的想法是查看这个假计算器的安装包,看看里面会不会有答案。(我觉得肯定是有的,因为这个密拍软件拍了照片总得有一个地方保存吧,总不能保存在别的包里,这个包里也没有别的数据库或者文件夹之类的存放文件的地方,那么肯定就是拍完照片就存放到这个数据库中,这就要求肯定要有密钥了。)
用jdax打开,搜索sql,发现有sql_cipher,之后发现Keys再搜索一下,就发现了这些
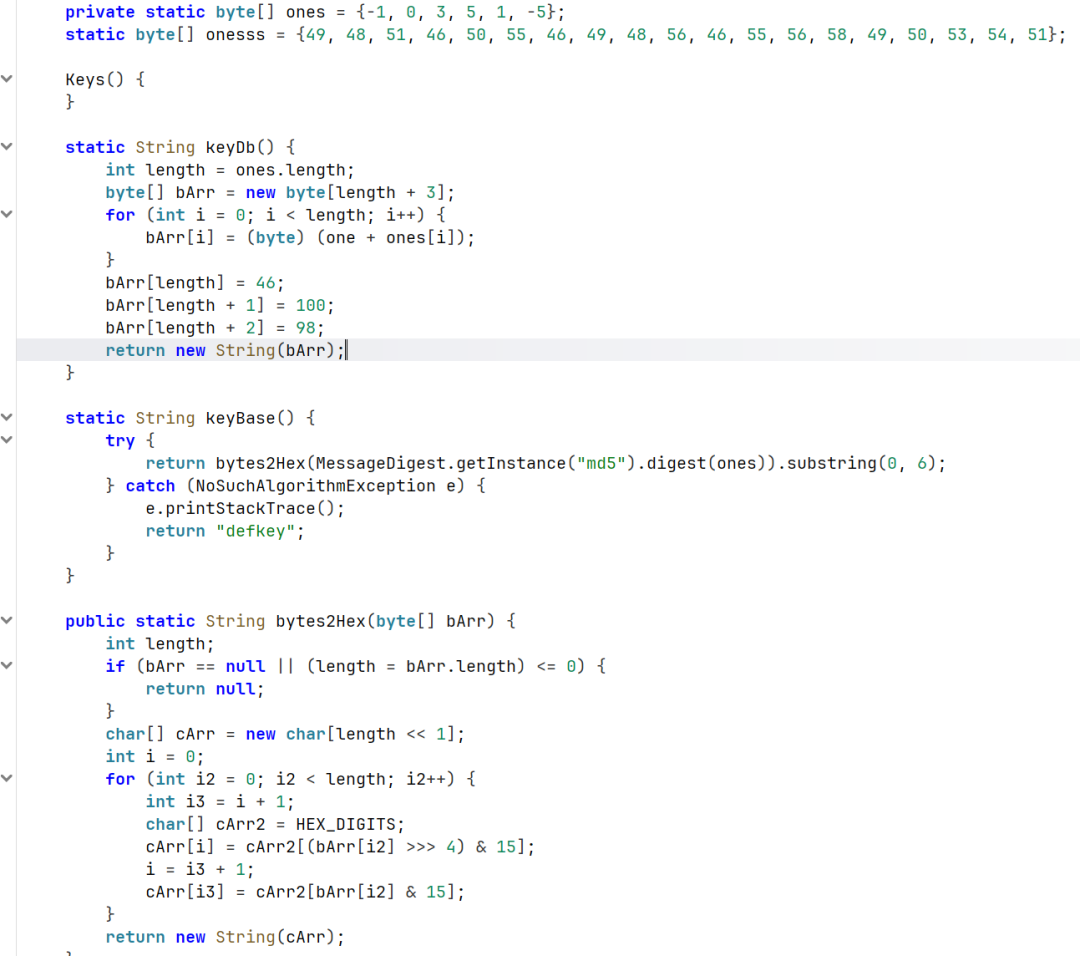
这里的代码还是很简单的,我这样的sb都能看得懂,大致意思就是把ones数组的md5转化成16进制取前6位就是keyBase了。
这里用赛博厨子变换一下
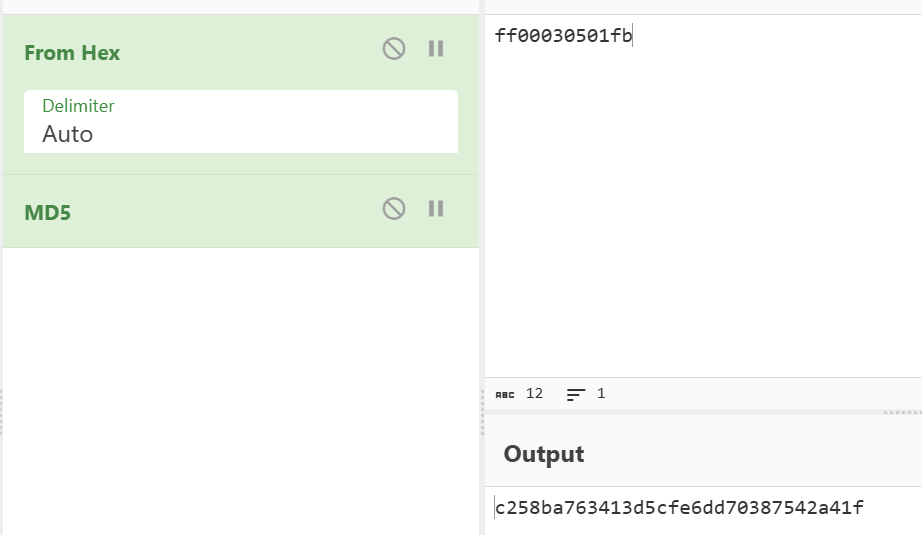
或者也可以用python代码转化一下
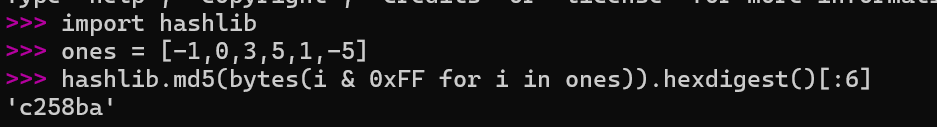
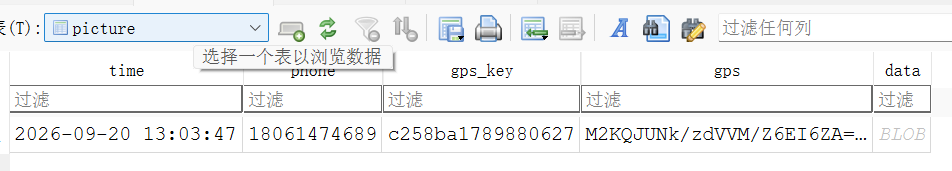
c258ba
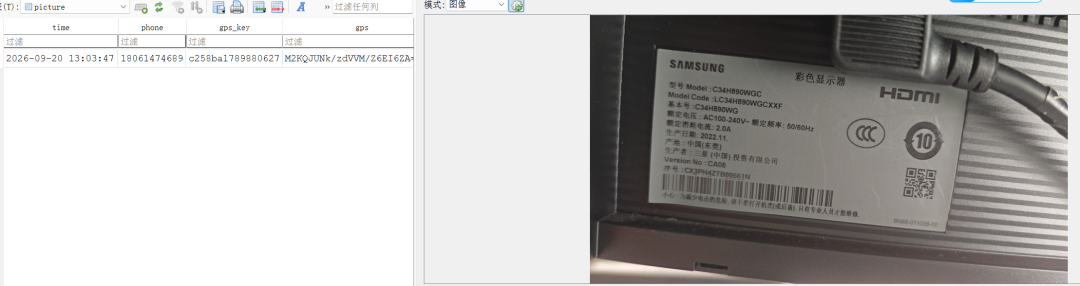
之后打开数据库可以发现里面就一张图片
2.9(填空题 1 分)分析使用该密拍软件拍摄的图片,其中显示器的型号为?(答案格式:以实际为准,如TUOJIE)
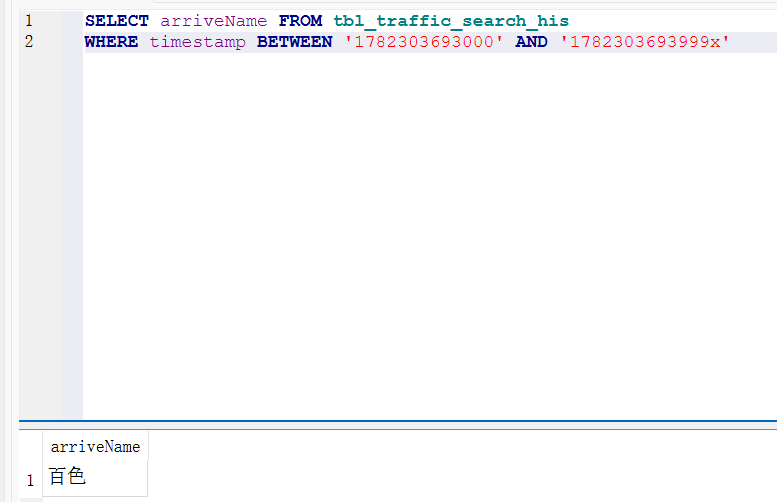
2.10(填空题 1 分)机主多次通过购票软件查询出行行程,在北京时间2026年6月24日20:21:33查询的目的城市为?(答案格式:南京)
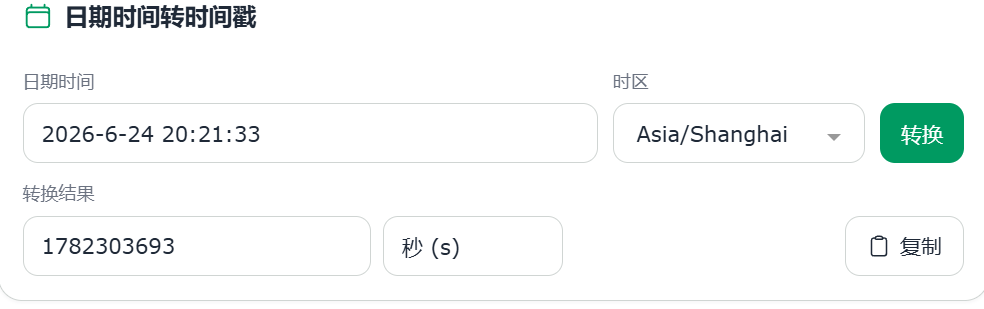
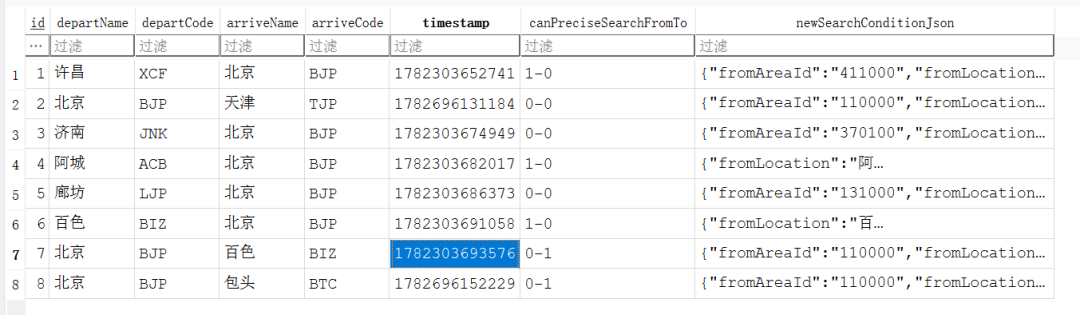
顺便练练sql
2.11(填空题 1 分)请找到机主在2026-09-20 13:41:20打开的表格文件,该文件的SM3哈希值后四位是什么?(答案格式:英文大写,如12AB)
再包里的sp文件夹底下发现了几个xml文件:
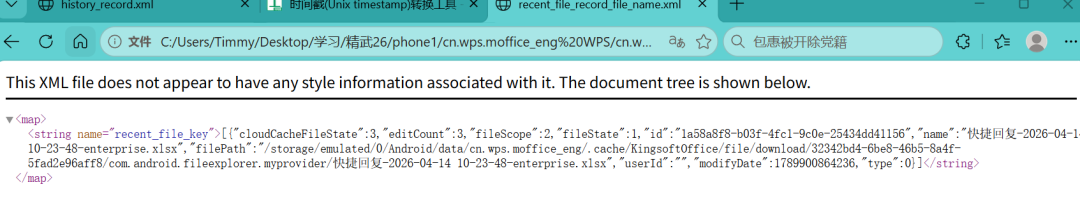
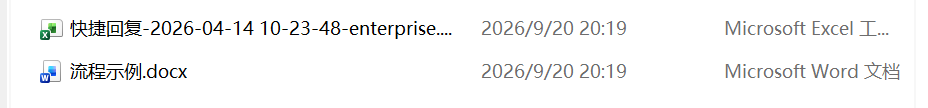
这里就一个记录,直接指向了这个快捷回复这个文件,这个文件再download文件夹里,这里也就一个表格文件,计算一下就行37EA
可是奇怪的是,为什么这个时间转化之后和题目问的不一样,有些大佬用别的地方的文件,但我觉得按我的水平确实找不到。。。
2.12(填空题 1 分)请分析嫌疑人在2026-09-20 17:39:19时播放的抖音链接为?(答案格式:以实际为准,如https://www.baidu.com/abc/123asad)
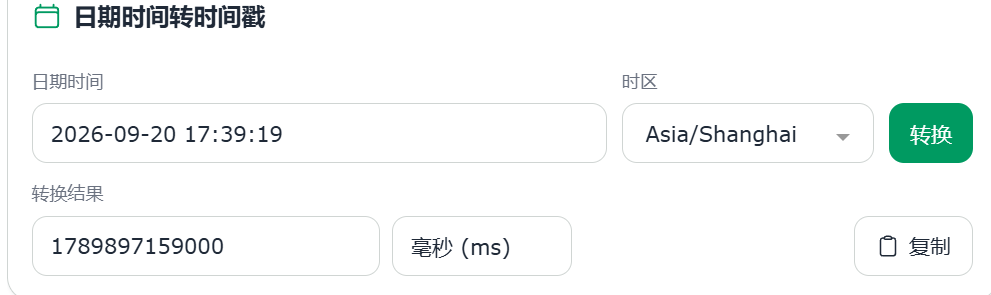
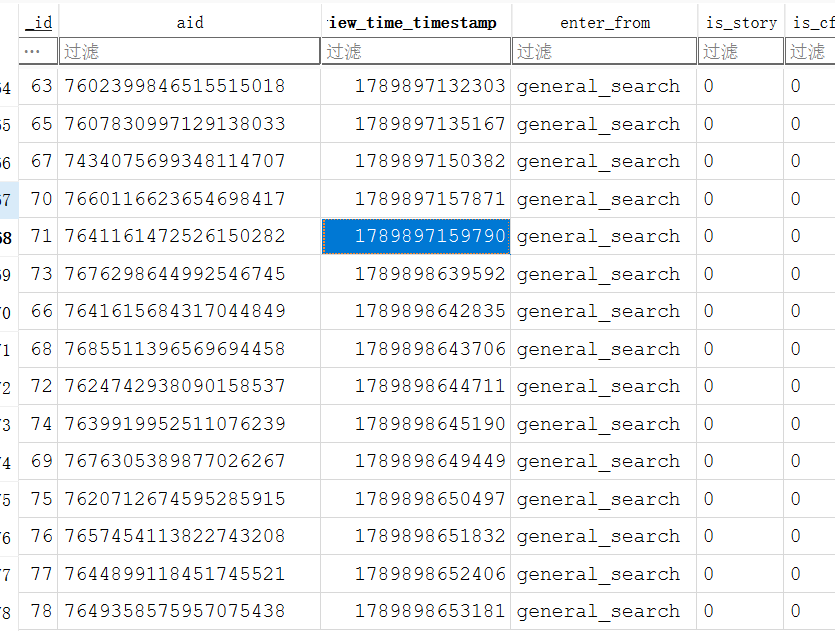
7641161472526150282这个应该就是抖音视频的号码标识。
2.13(填空题 1 分)请分析嫌疑人在抖音中共手动提现多少元至银行卡?(答案格式:100)

注意到这个sgv文件,sgv文件的值通常是json形式,所以说,我们要把json文件提取出来再读内容,具体操作是把前面文件头删了。而这边搜索框中已经可以看到1000块了
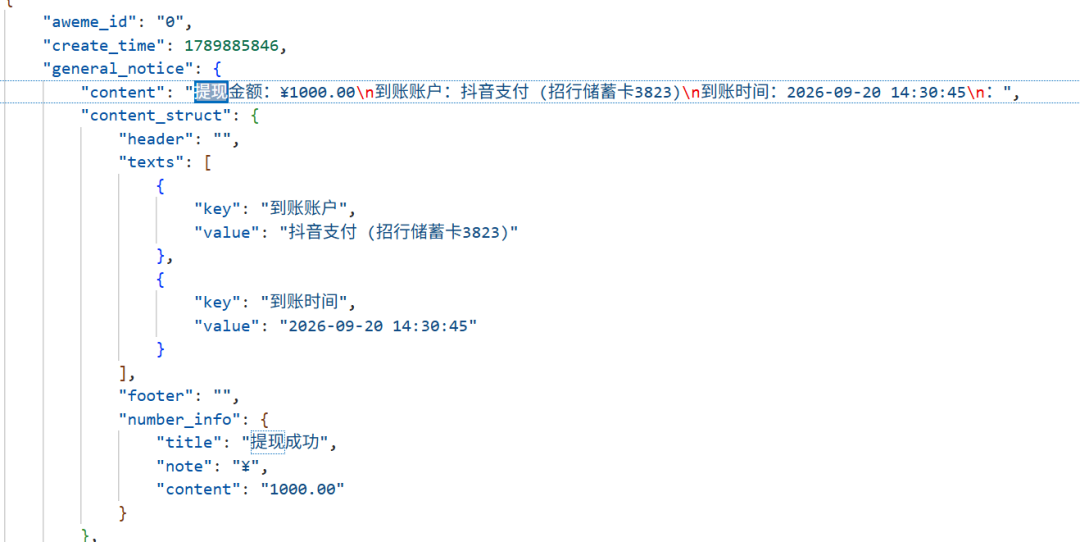
这就是答案
吗?
好像答案说是1003,但是我搜索这个银行卡卡号,发现答案就这个1000,我不太理解为什么3块也算
2.14(填空题 1 分)请分析机主抖音头像从哪个应用下载的可能性最大,该应用的包名是?(答案格式:以实际为准)
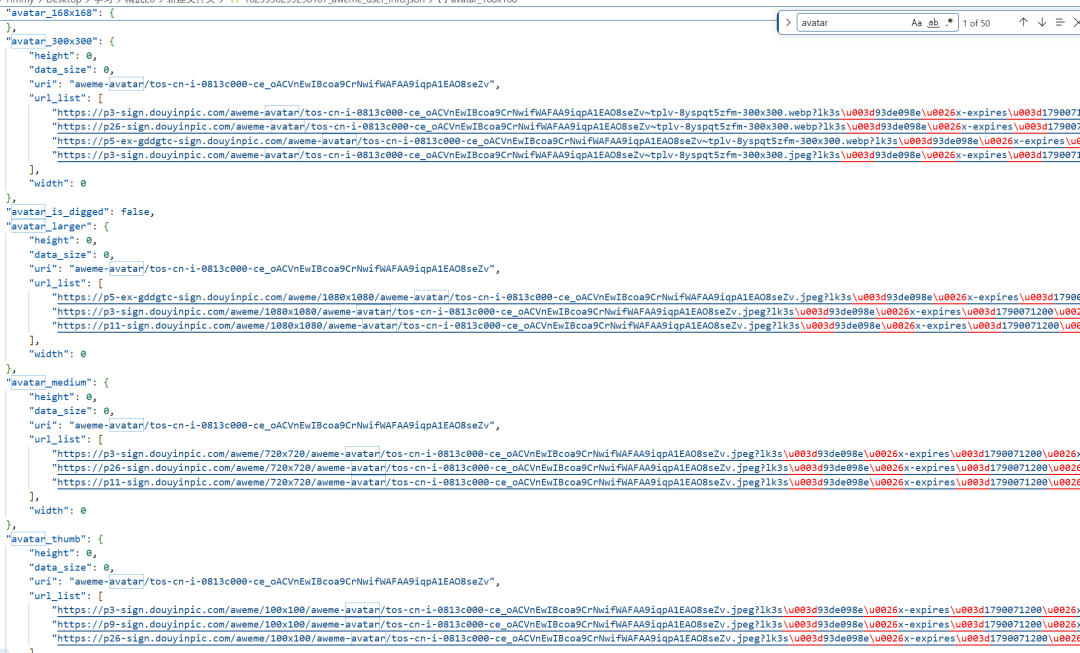
可惜并没有发现能提供头像下载信息的内容
之后,考虑会不会在浏览器中找的头像
百度:

夸克:
浏览记录中发现:
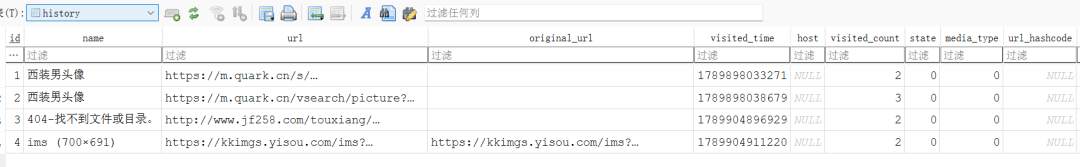
应该就是这个了
2.15(填空题 1 分)机主相册中有大量的豪车、别墅信息用来“杀猪盘”,请分析这些照片是使用什么应用进行下载的,写出该应用的包名。(答案格式:以实际为准)


2.16(填空题 1 分)接上题,该应用使用的下载链接来自于哪个应用,请写出链接来源应用的包名。(答案格式:以实际为准)
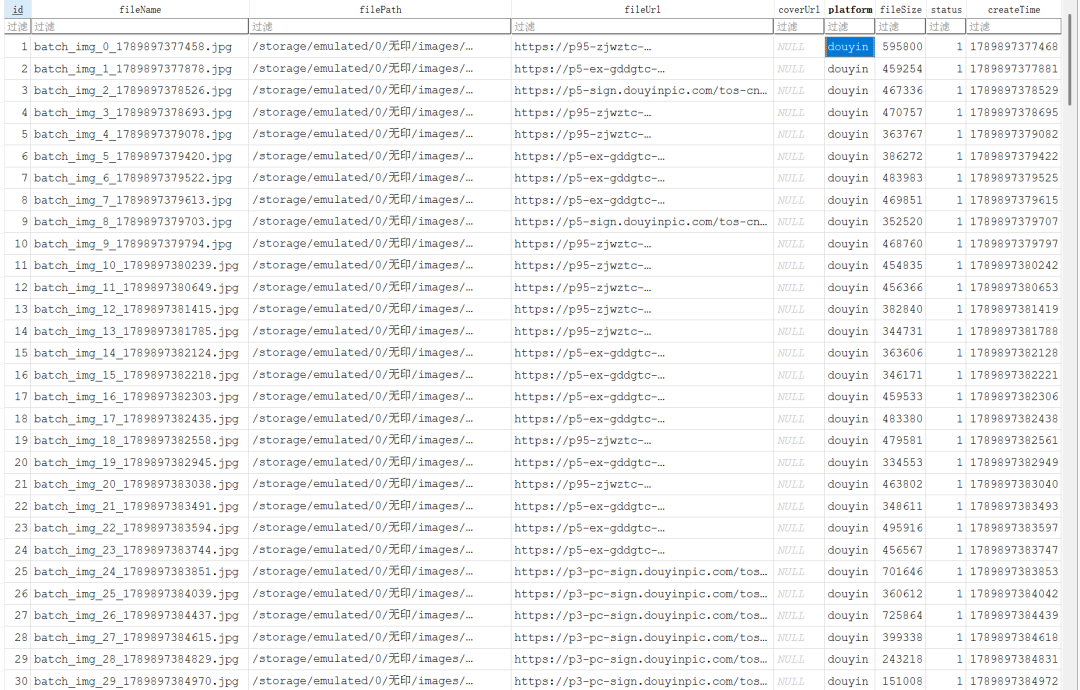
包名就是抖音的包,也就解释了为什么要用无印,因为dy下载照片都会有水印
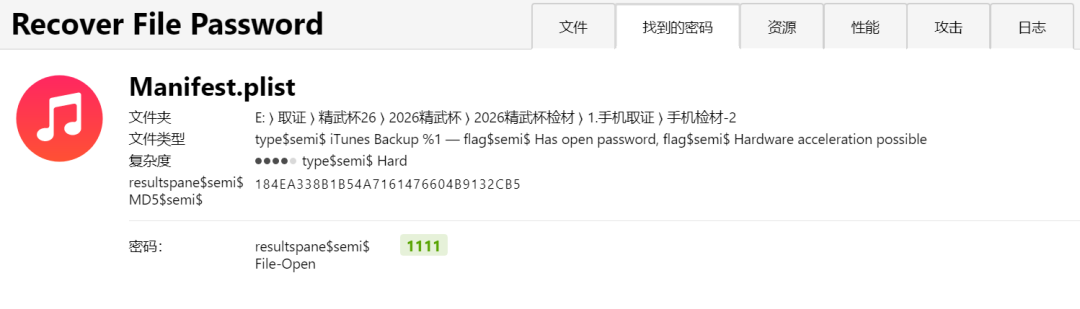
2.17(填空题 1 分)该手机的备份密码是多少?(四位数字,答案格式:1234)
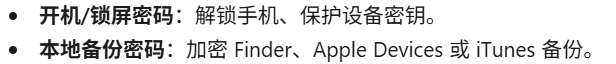
得到这个备份密码之后可以打开manifest.db这个非常重要的文件来查看文件和包的对应关系.
当然这个文件可以用passware破解,按照答案格式,密码应该是应该四位的数字
2.18(填空题 1 分)该手机的备份时间是什么时候?(答案格式:2026-09-09 09:09:09)
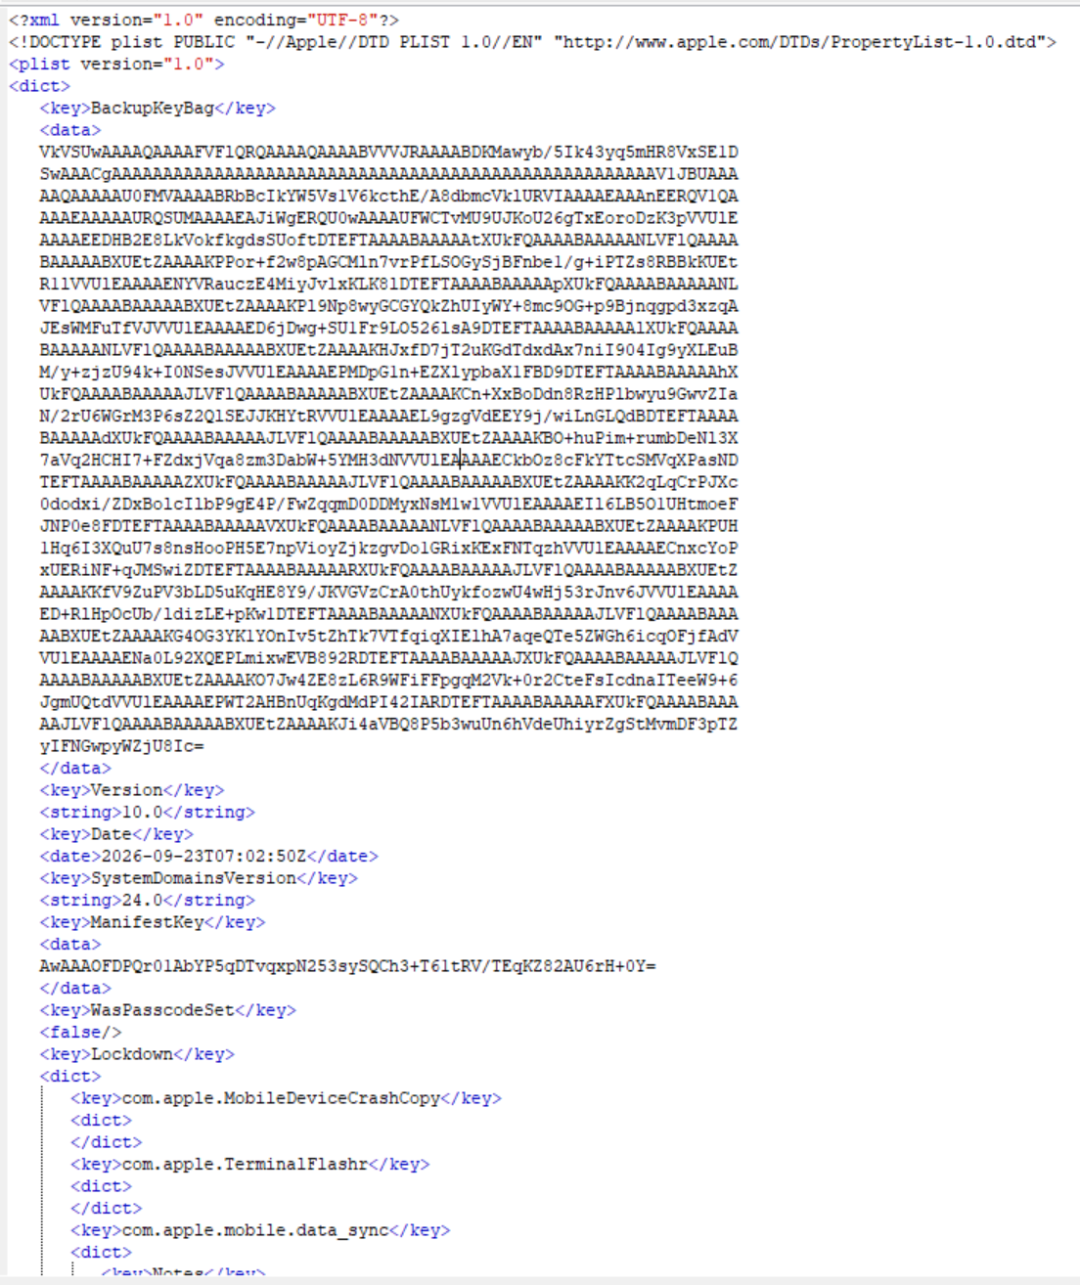
发现date是2026-09-23 07:02:50问的是UTC+8,所以在加上8小时
2.19(填空题 1 分)该手机的序列号是什么?(答案格式:以实际为准,英文大写)
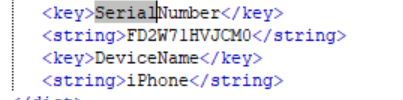
2.20(填空题 1 分)该手机的蓝牙MAC地址是多少?(答案格式:英文大写,如A0:A1:4E:83:16:B0)
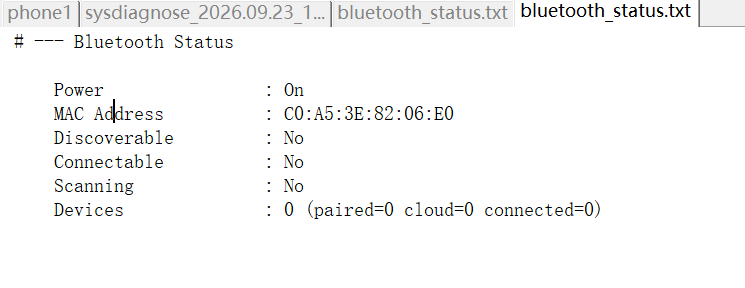
在xways中直接搜索应该也可以找到
2.21(填空题 1 分)分析该手机日志文件,该手机电池的激活时间(UTC+8)是什么时候?(答案格式:2022-01-23 15:02:53)
在日志中,总共发现了三个和电池相关的日志
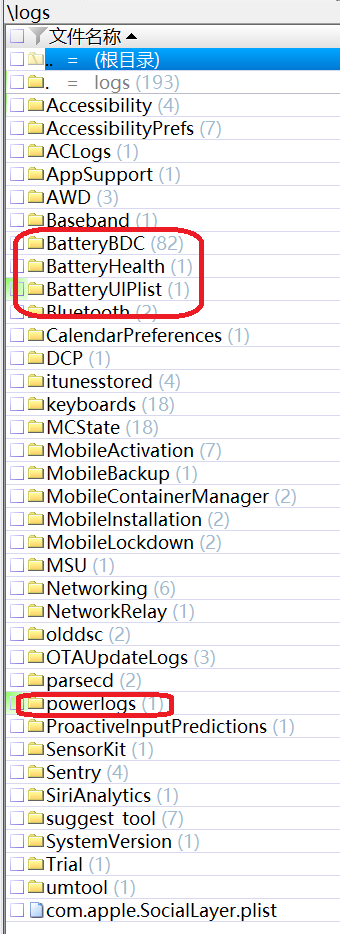
我们要重点检查哪一个呢?应该重点看BDC,为什么?因为这里存放了电池的信息。(反正这里的内容也不多,先去别的文件夹看看,看完就知道应该在BDC里了)

题目中问电池的激活时间,我直接去找了修改时间最早的文件,点进去查看,发现了这个日期,因为就是这个了。(貌似有带你不太严谨,但是我觉得一般这种文件不会被修改吧)
依旧不能忘记UTC+8 2021/12/26 20:35:27
2.22(填空题 1 分)分析该手机的充电记录,该手机最近一次被充至 100% 电量的时间是什么?请回答时间戳。(答案格式:以数据库中记录的原始时间戳为准)
2.23(填空题 1 分)嫌疑人安装蝙蝠.app的时间(UTC+8)是什么?(答案格式:以首次安装请求时间为准,如2026-09-09 09:09:09)
上网搜索了一下,发现这个蝙蝠app是一个聊天软件,于是在manifest.plist中搜索chat来定位包的bundleid
题目问app的安装时间,要去logs/mobileinstallation里查看
问的安装时间,应该就是第一行的那个2026-08-12 18:07:21
2.24(填空题 1 分)嫌疑人手机在2026-07-09 第一次解锁屏幕是由哪个应用/服务触发的?请写出应用包名。(答案格式:www.tuojieinfo.com)
在PLSpringBoardAgent_EventForward_SBLock这个表中(记录设备锁定/解锁状态变化),有解锁屏幕的相关信息,lock=1是锁屏lock=0是不锁屏(:)
除了第一条,其他几条都在范围之内,所以,第一次解锁屏幕对应的id是第181条。之后再找到PLScreenStateAgent_EventForward_ScreenState这个表(记录某个时间点屏幕正在显示什么界面或应用,也是唯一一个有bundleid的表)。可是这两个表的id不是关联的,只能根据时间信息来确定到底是哪一条数据(原来这个id不是主键值啊。。。)
com.apple.mobilephone