25数证杯 计算机部分纯手工

作者:t1mM9的笔记 发布:2026-09-24 21:52 收录:2026-09-25 01:35 4 次阅读 约 2502 字
摘要:25数证 手工取证 计算机取证
做了24美亚和25平航后,我现在来挑战独立完成25数证杯。先从计算机取证开始(服务器取证不熟悉。)我一定会坚持手工取证的呜呜呜
请根据计算机检材和内存检材,回答以下问题:

41、操作系统的Build版本号是?(答案格式:1)
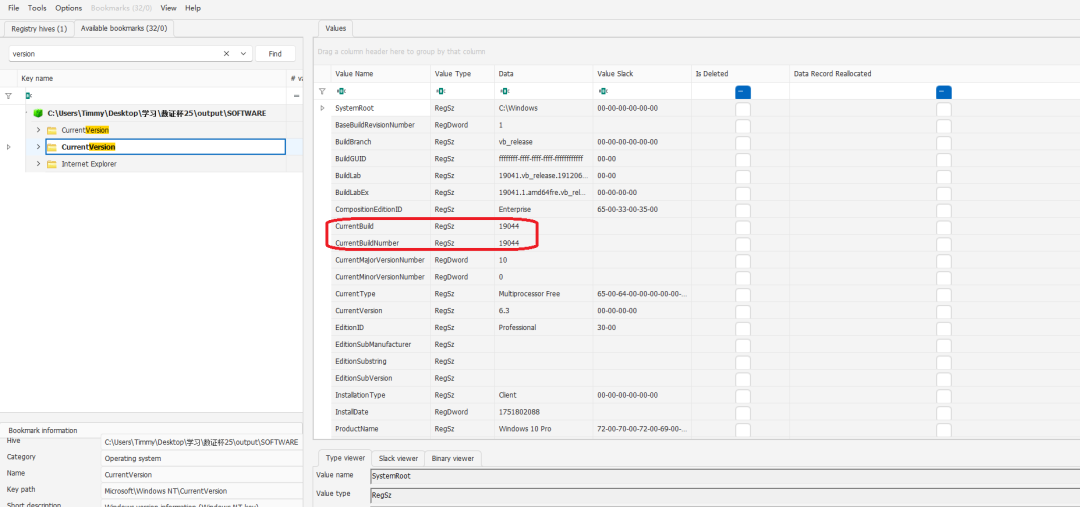
定位到系统注册表software中,导出后打开查看,直接搜索build发现没找到,在搜索version,找到了。

42、操作系统设置的账户密码最长存留期为多少天?(答案格式:1)( )

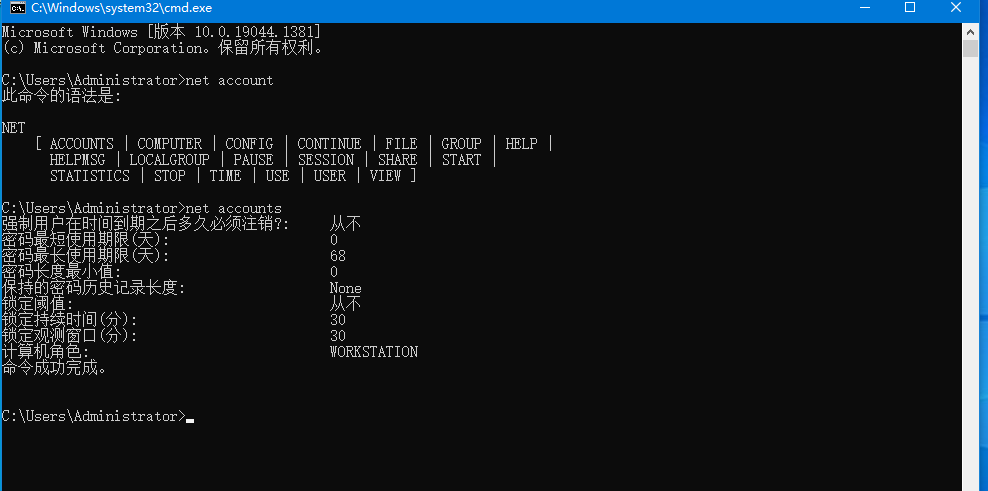
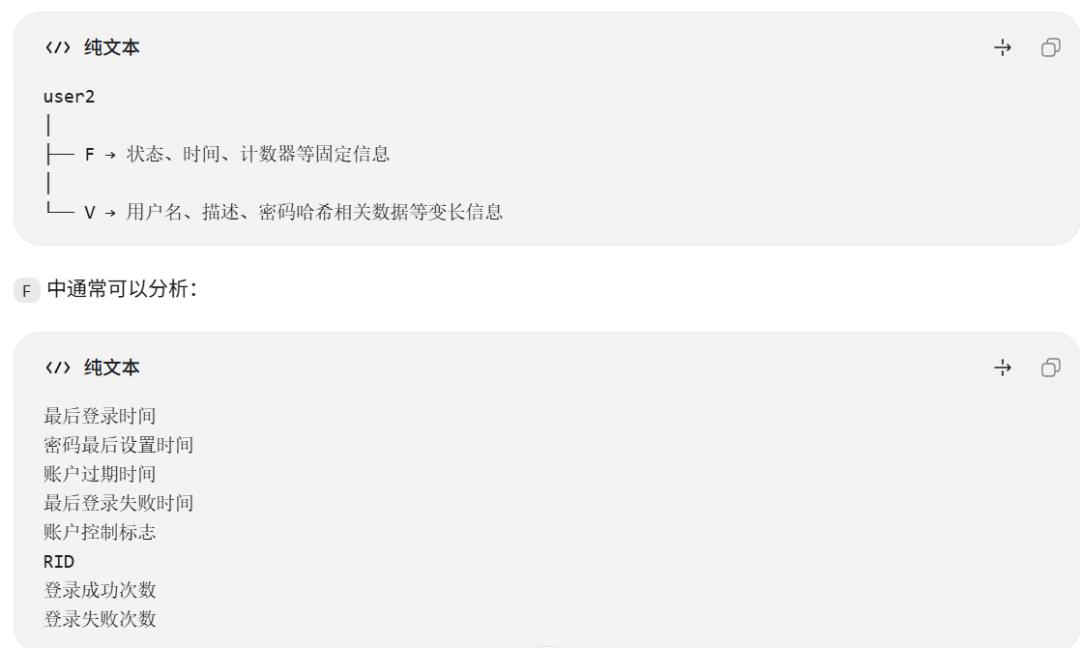
一开始,想在sam注册表中找,这里存放了和账户密码相关的信息,找到了先对应的内容,但是解析很麻烦,直接让ai分析,68天
想到可以把e01文件转变成vmdk放入虚拟机中。执行net accounts命令
看到这,可能有人会有疑问,你是怎么知道仿真系统的密码的呢?想知道答案可以跳转到下一题。

43、用户2登陆密码NT哈希值后六位是?(字母全大写,答案格式:AAAAAA)( )
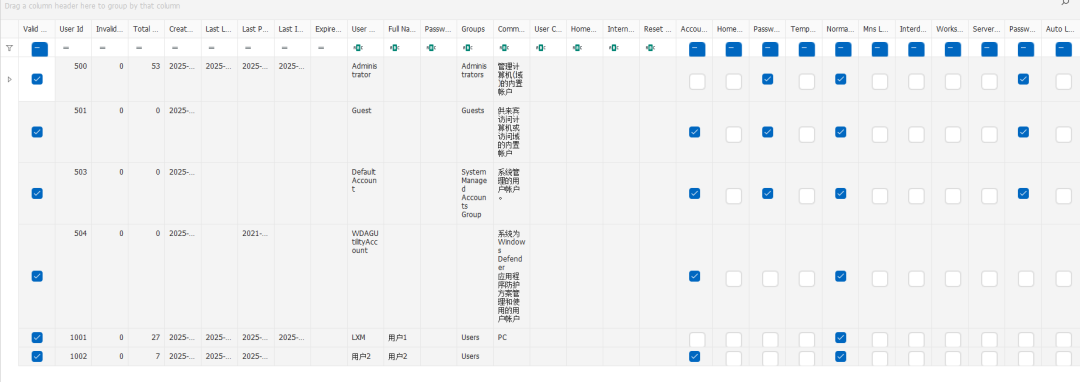
毫不夸张的说,这题做了我好几个小时。。。直接破防了当时,一直在想为什么火眼这种软件能直接报答案
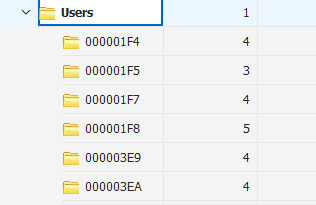
我先在sam注册表找。发现:
根据前面的编号,可以确定用户2是最后一个
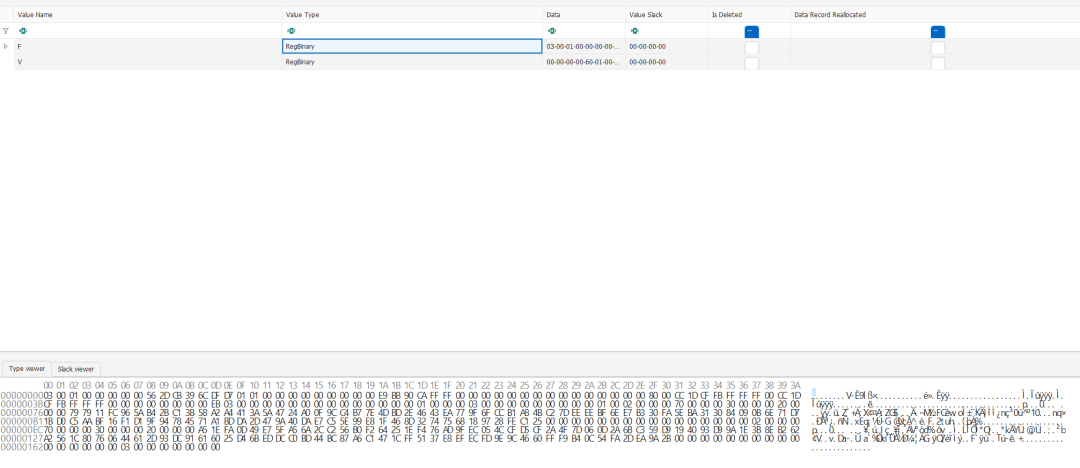
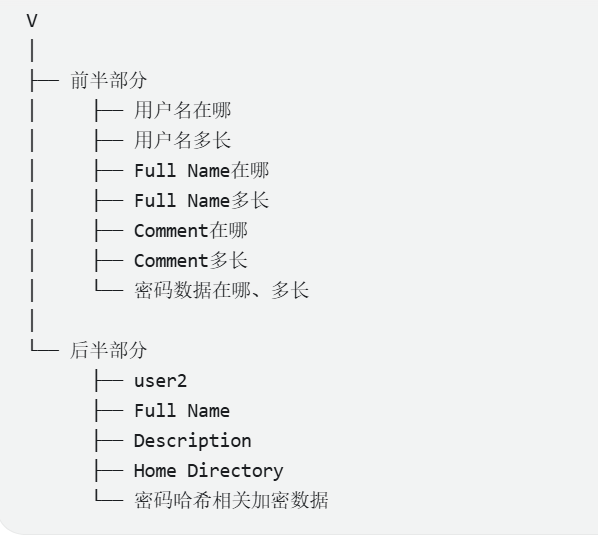
这里v,f是什么东西呢?
用户2的f跟上一题的f不一样,上一题是所有用户的固定属性信息,这里是用户2这个用户的固定属性
V则表示可变长度数据
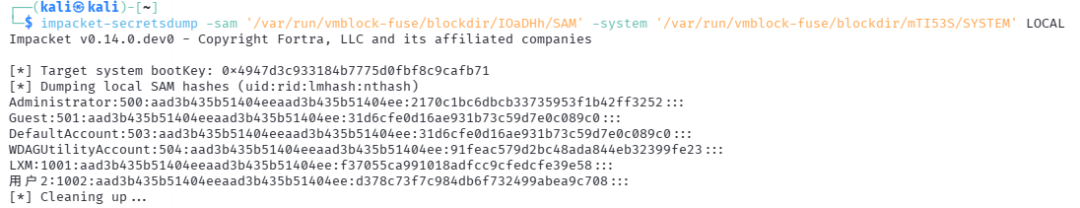
想要得到题目的答案,找到这些还不够,还要再system注册表中找到bootkey,这是由四个字段的class组成的密码,用来解密。非常麻烦,但这不意味着完全使用免费工具没法解决。(本来想手工找到bootkey,但是失败了,而且太麻烦了)
Impacket secretsdump 是一个提取 Windows 账户密码哈希的免费工具。
Impacket-secretsdump -sam-systemLOCAL
答案是第四个值
早跟我说这么简单啊呜呜呜
知道nt后,就能通过hashcat这个工具配合上rockyou这个爆破表知道密码了
Hashcat -m 1000 存放nt的txt文件.txt /usr/share/wordlists/rockyou.txt
-m 1000表示的就是nthash,于是就能知道administer的密码是258369
(没错,火眼也直接报nb)

44、蓝牙mac地址是多少?(答案格式:AA-AA-AA-AA-AA-AA)( )
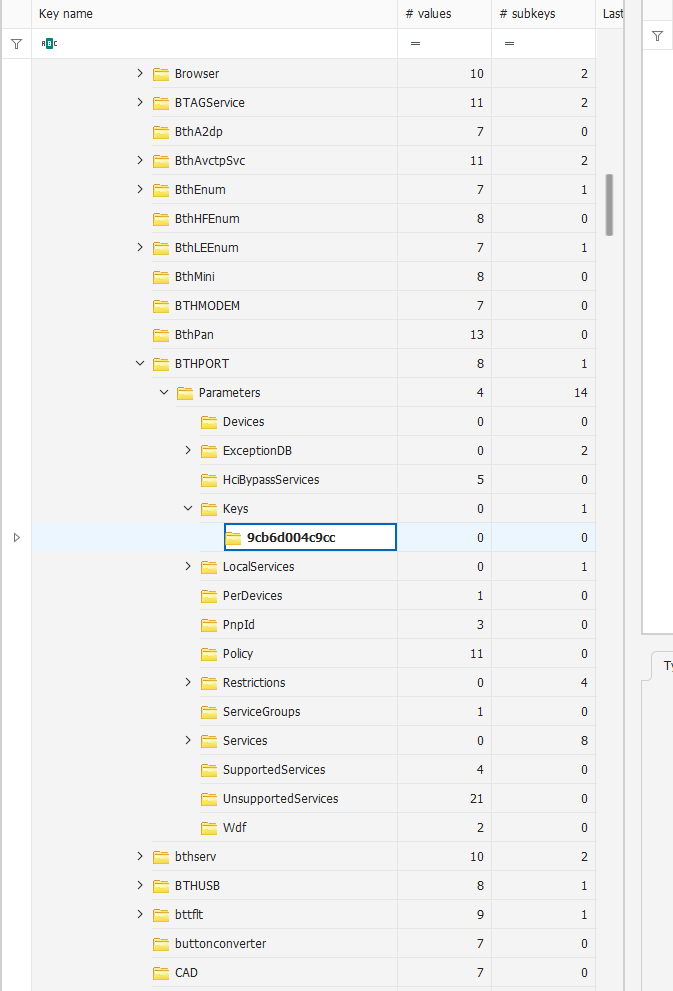
注意,这里问的是蓝牙的mac地址,不是连接的蓝牙设备,如果问的是连接的蓝牙设备,就要在system注册表底下的enum中的bth中找(可能名字不一样)这道题目问的是蓝牙mac地址,所以SYSTEM\ControlSet001\Services\BTHPORT\Parameters\Keys

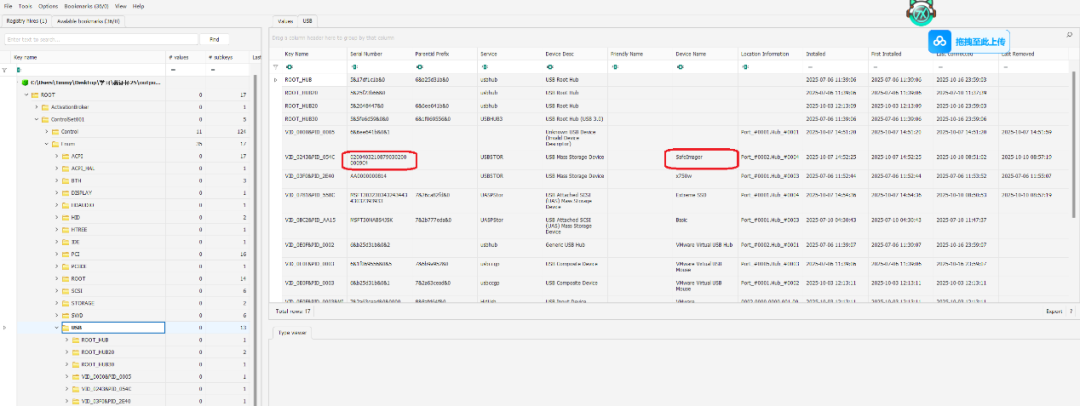
45、SafeImager的产品序列号后四位是?(字母全大写,答案格式:AAAAAA)( )
首先要知道这个东西是什么。
知道是一个u盘之后,去system注册表中enum中找usb,这个过程在美亚杯的时候也做过。
正好复习一下,usbstore是存储设备,比如硬盘等等

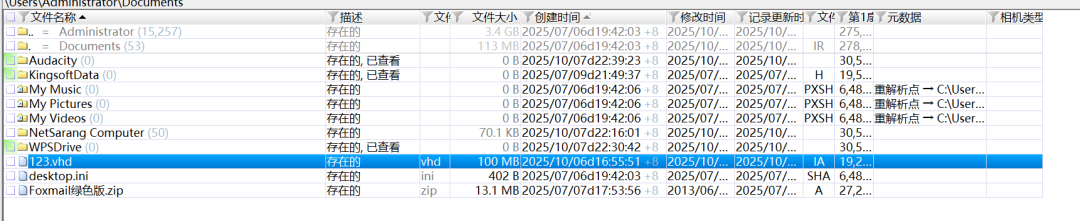
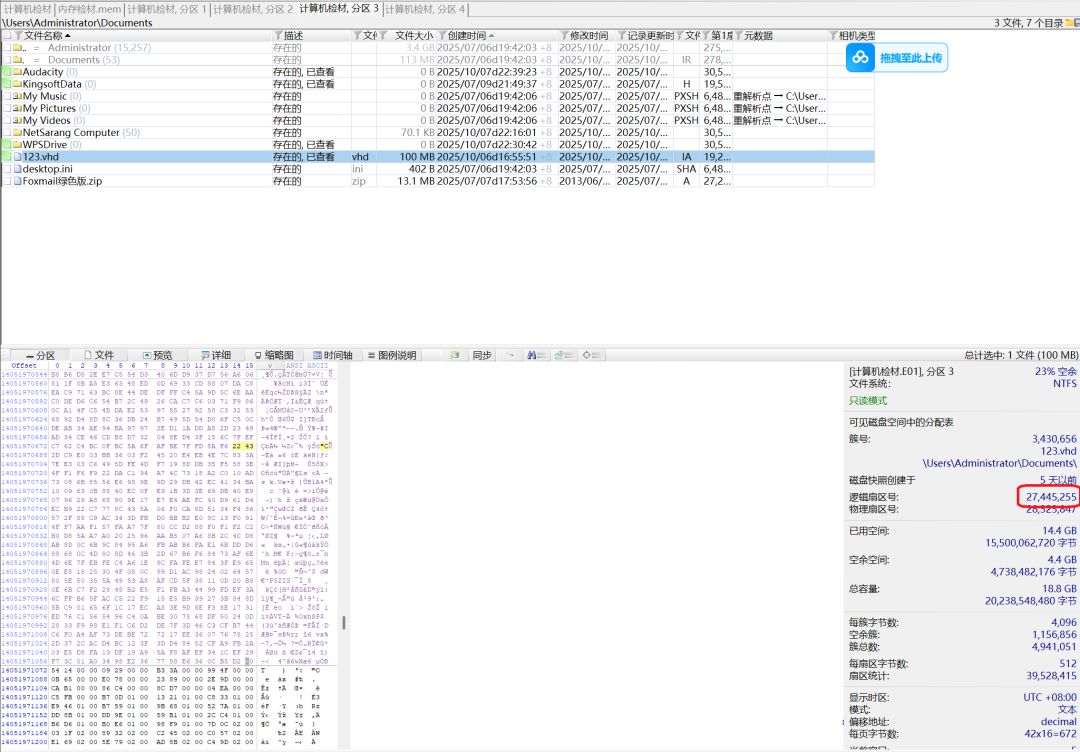
46、123.VHD所处的结束扇区是?(答案格式:1 )( )

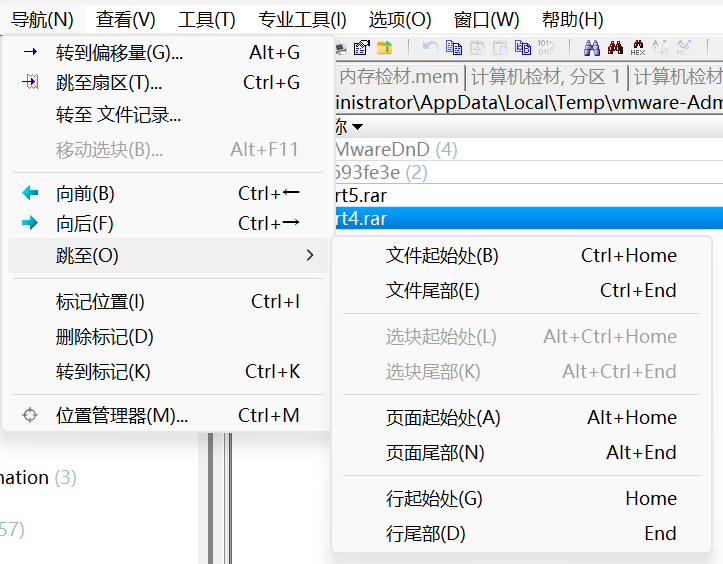
直接在xways中搜索,很容易就找到了这个
接下来,按文件,在按ctrl+end,或者在上面这个位置中点跳转至尾部
之后在右边就发现了扇区位置

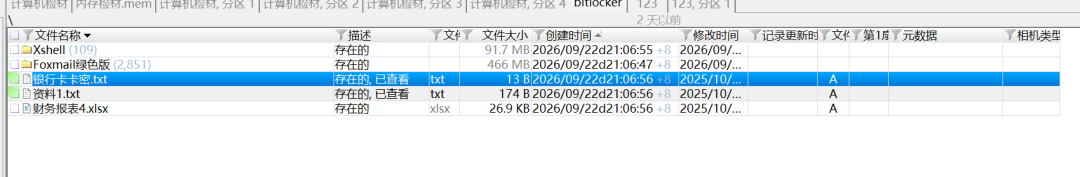
47、用户在BitLocker加密分区最后修改的文件是?(答案格式:abcd.txt)( )
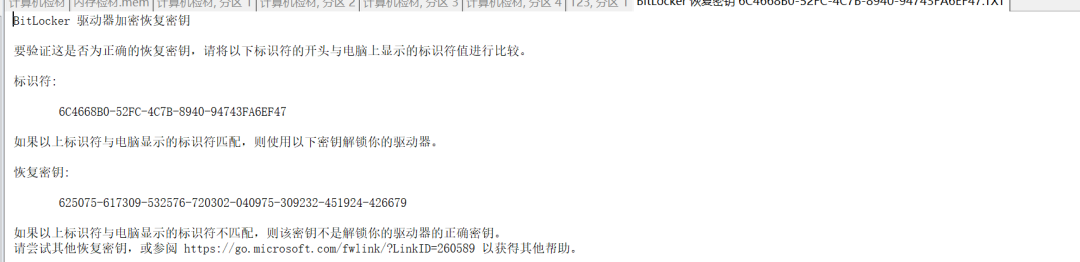
首先要打开这个bitocker,做上一题的时候很好奇这是一个上面文件,搜了一下,发现VHD是虚拟磁盘,于是直接导出载入xways中,直接发现了这个文件。
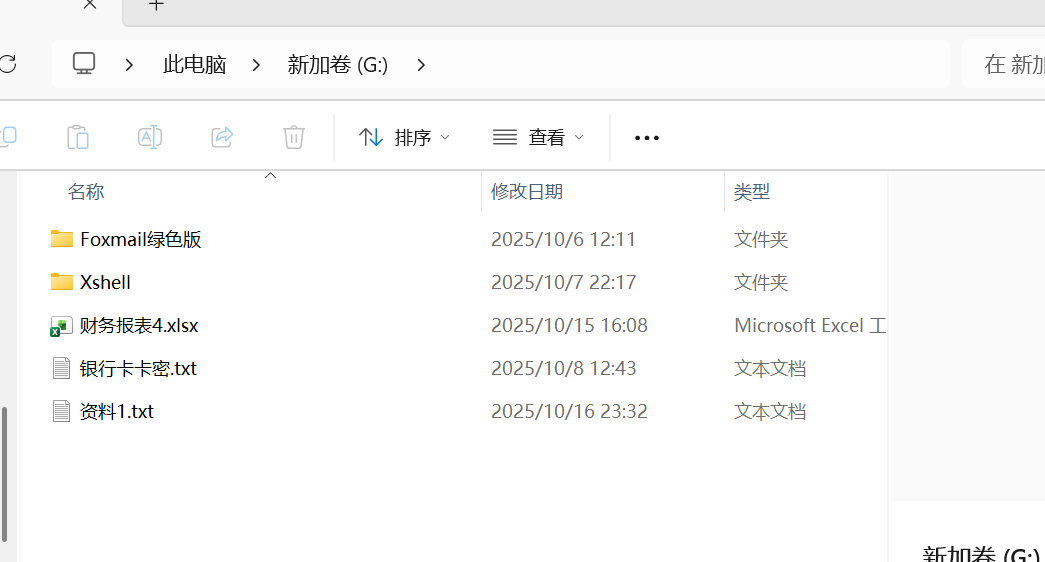
接着挂载一下整个检材,用恢复密码打开这个bitlocker

48、用户连接192.168.114.129时用的会话名称是?(答案格式:按照实际情况填写)( )
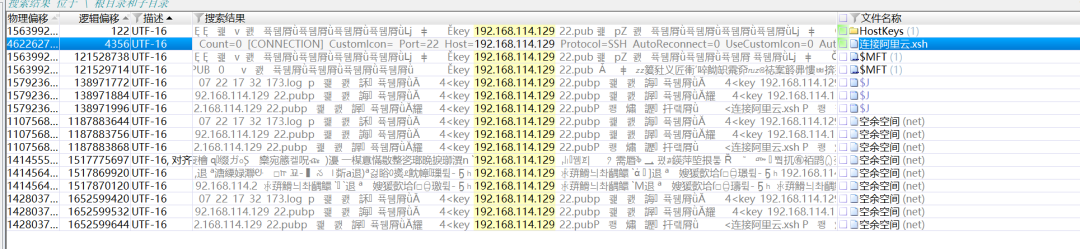
直接搜索,发现这个连接阿里云,再看看里面的内容,基本确定就是这个会话。

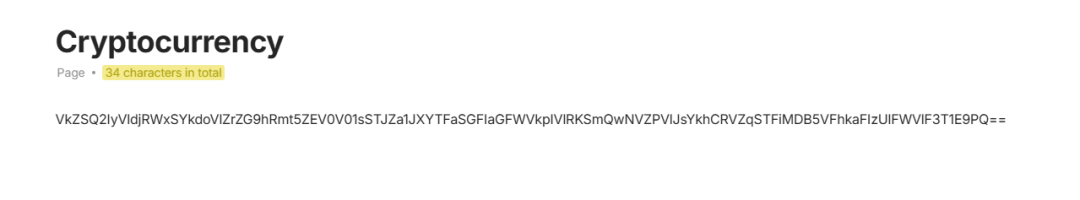
49、用户创建存储虚拟币钱包地址页面的时间是?(使用双位数格式,答案格式:01月01日)( )
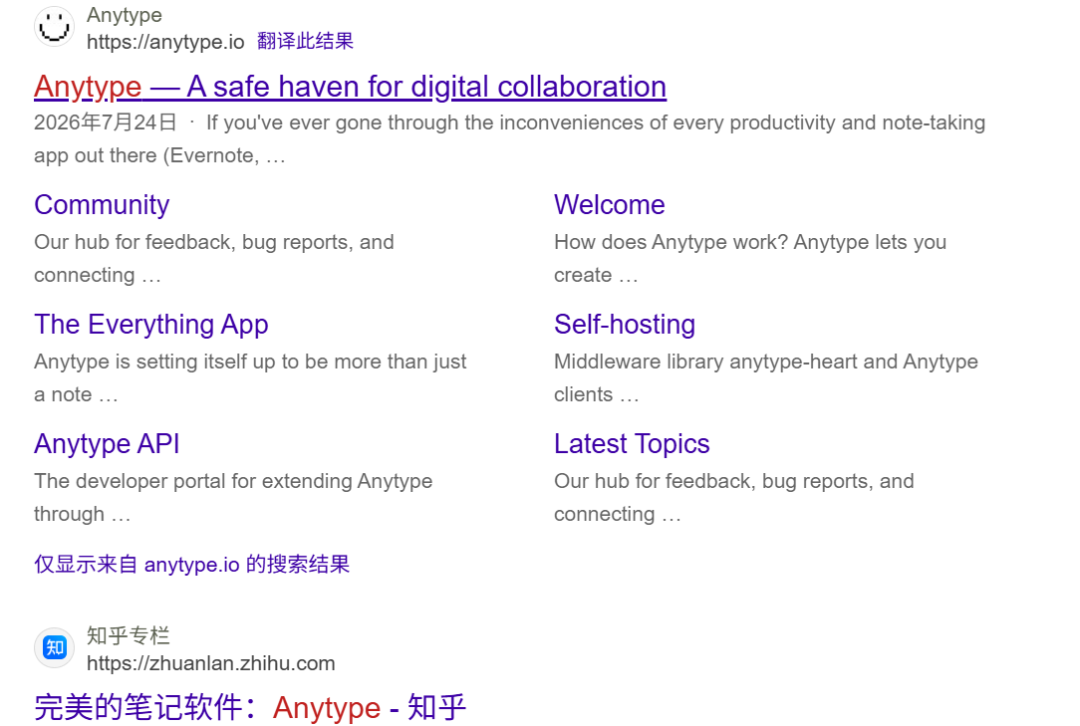
这题我是看别人的wp的,实在仿真系统中看到了anytype这个软件,搜一下,发现是一个笔记。
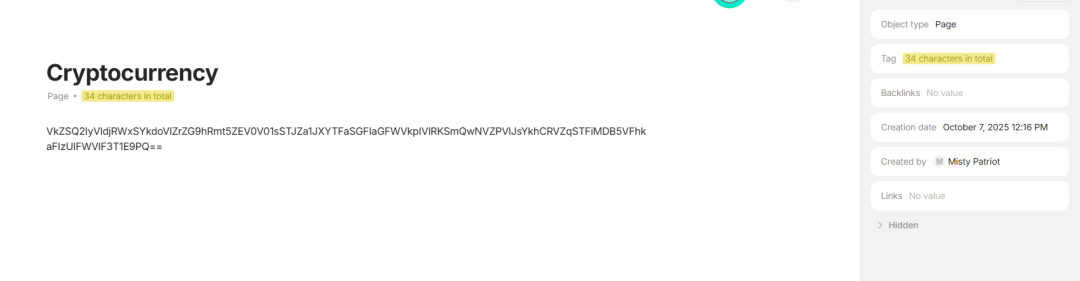
在笔记中,发现了这一条
搜一下这个英文什么意思
很明显就是我们要找的答案。
看来每次搭建完仿真系统后都要仔细看看,看看每个软件中有什么。

50、用户的虚拟币钱包地址是?(答案格式:按照实际情况填写)( )

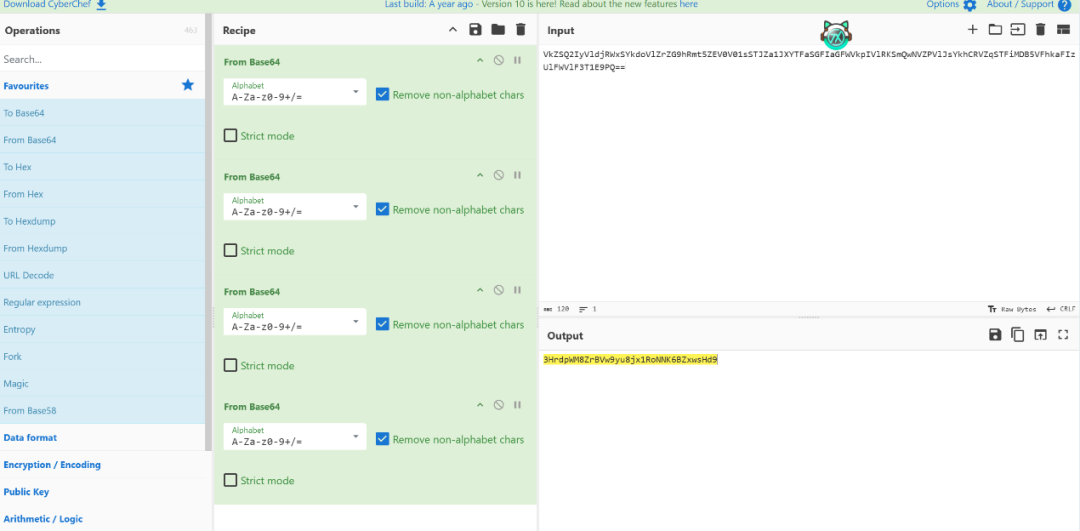
上一题解密一下就ok了

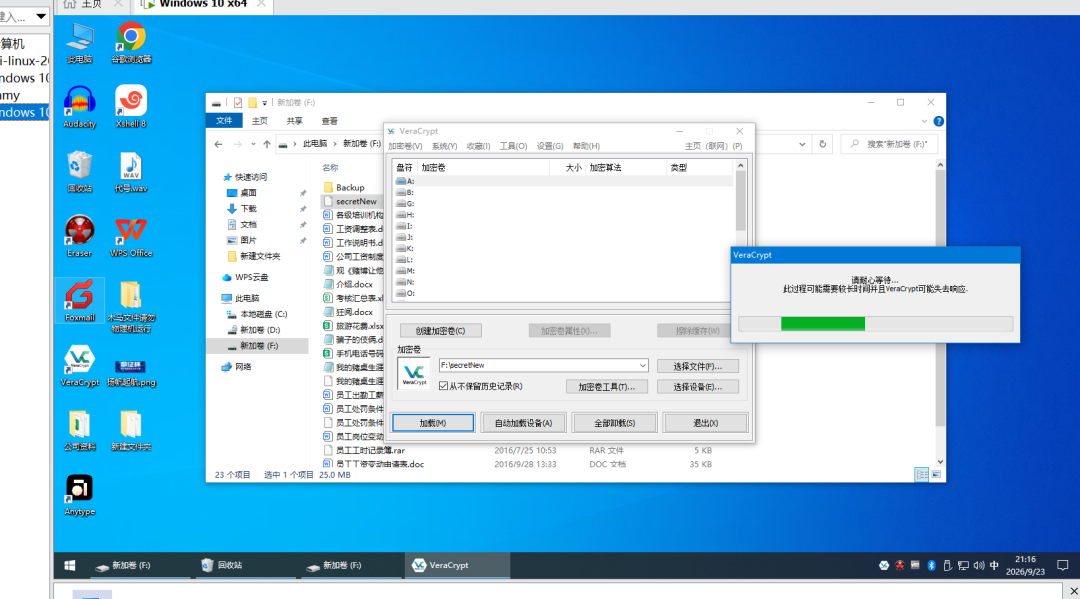
51、用户VC加密容器的密码是?(答案格式:按照实际情况填写)( )

这一题要是能现在做出来我吃,我是做到后面才发现的
VC密码:SHUZHENGBEIctzy2025

52、用户在生活中使用的代号是?(答案格式:按照实际情况填写)( )

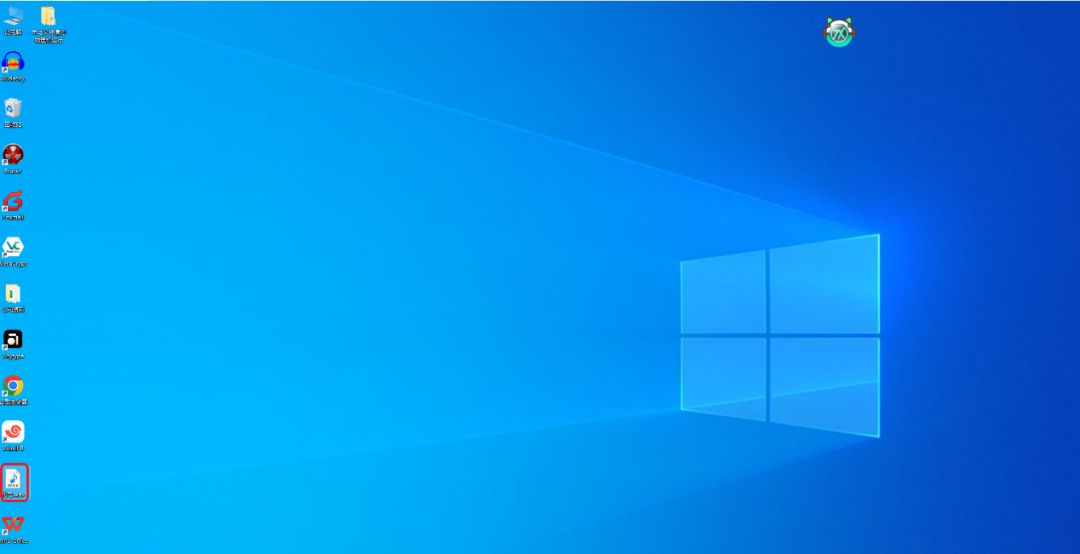
桌面上就有这个代号的文件,还是一个音频,听一下发现听不出来,看到桌面上还有这个audacity,直接放到里面看看
点右上角的多视图就能发现答案

53、李安东的银行卡归属哪个银行?(答案格式:农业银行)( )

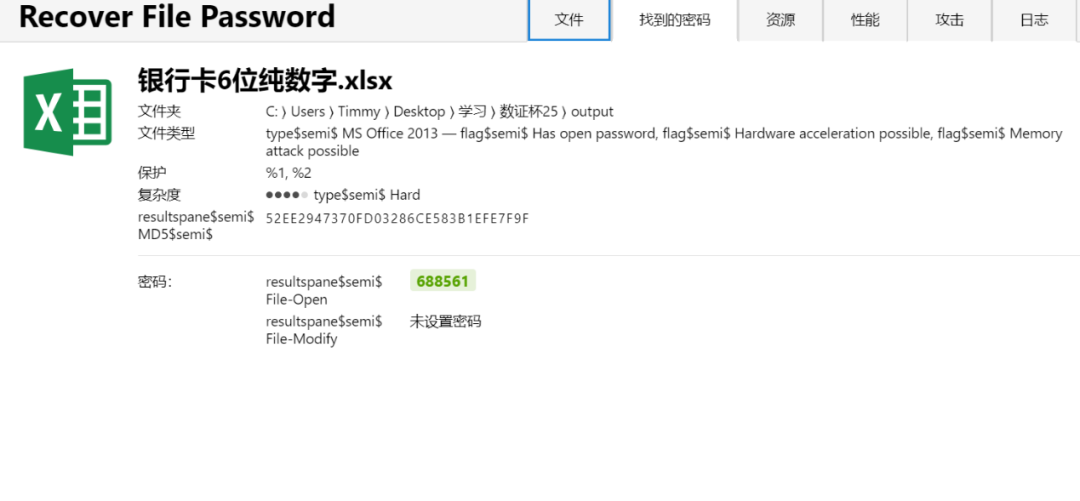
Bitlocker中的这个文件里面有提示,说是六位纯数字,接着在仿真系统中找到银行卡六位纯数字这个文件,直接放到passware kit中破解

54、请分析某市10月6日最高气温是?(答案格式:1)( )

在上一题的边上发现了这个文件
放010中分析一下,发现是伪加密(其实我是让codex分析的)

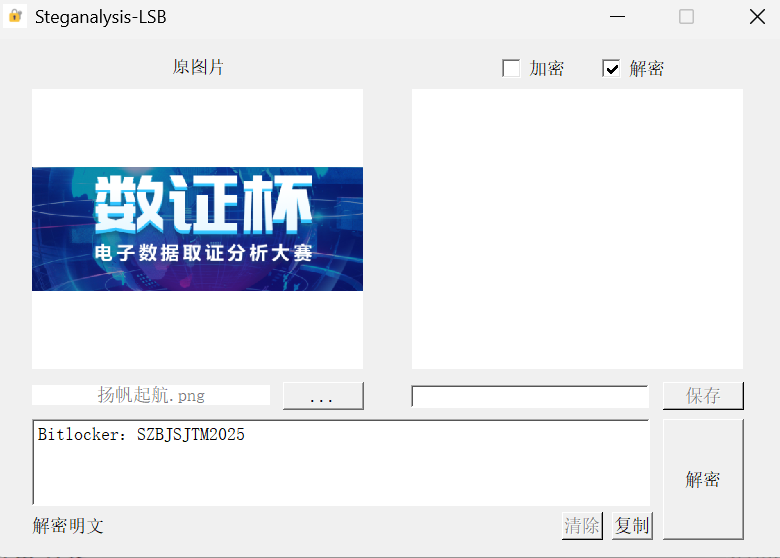
55、用户的BitLocker密码是?(答案格式:按照实际情况填写)( )
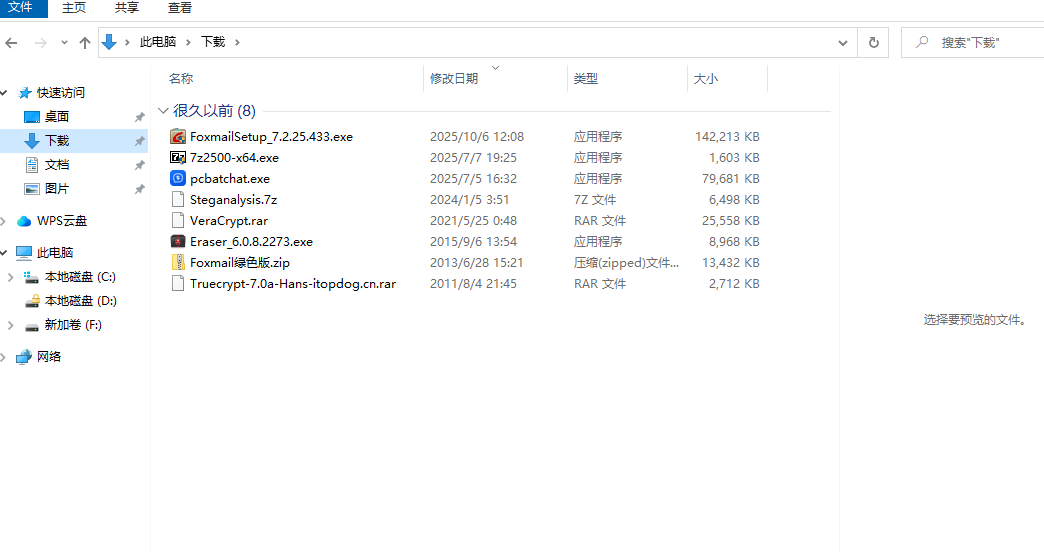
在下载中发现一个隐写工具又在邮件中发现了一张图片
。。。挺无语的这道题,我是纯看别人的wp才知道的

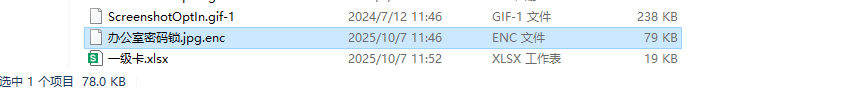
56、用户办公室的门禁密码是?(答案格式:按照实际情况填写)( )
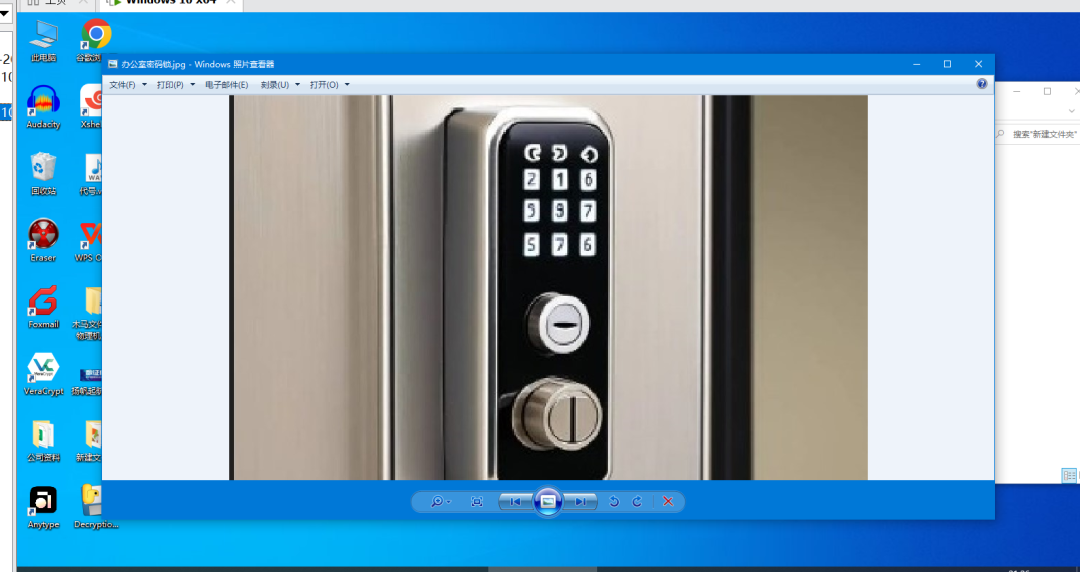
先得做57题才能做出来这道题,因为这道题目的vc密码做不出57题不知道
用57题的解密软件解密
结果答案在文件尾???诗人吗

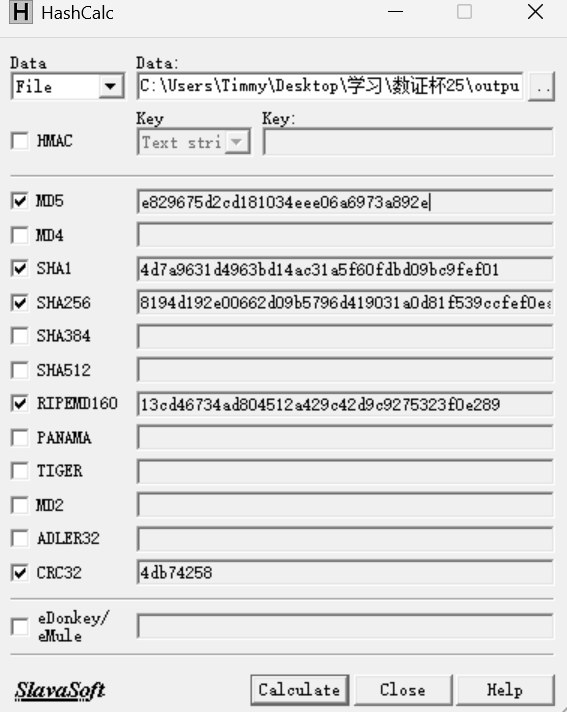
57、用户使用的以D开头的解密程序的MD5值后六位是?(字母全大写,答案格式:AAAAAA)( )
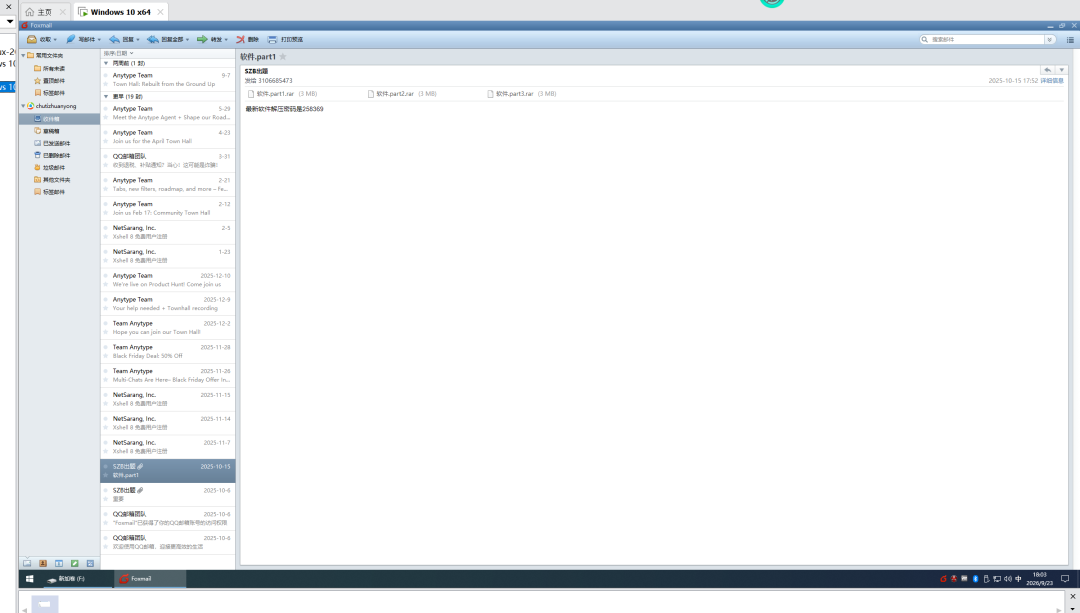
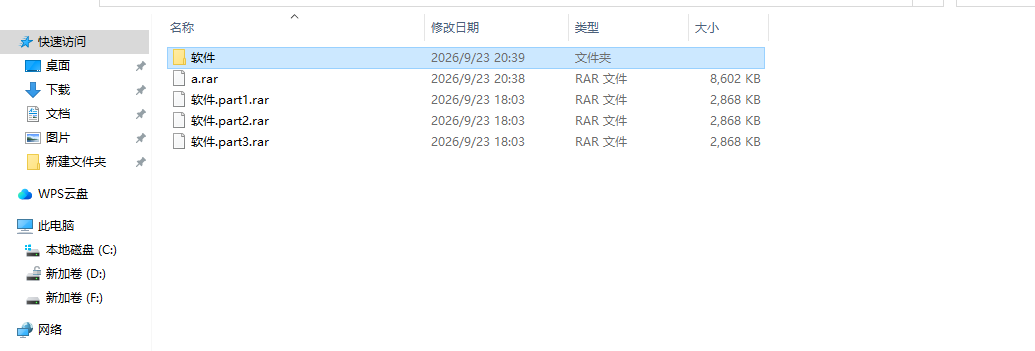
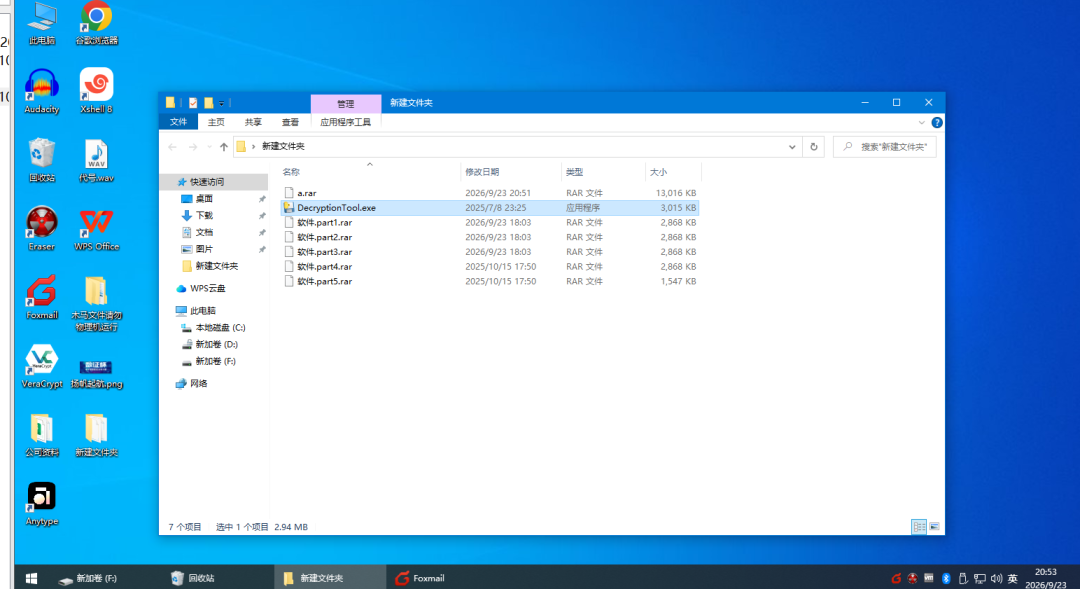
在做前面几题的时候,发现邮箱中有几个rar文件,还是分开的
于是想连起来,copy /b …+…+…
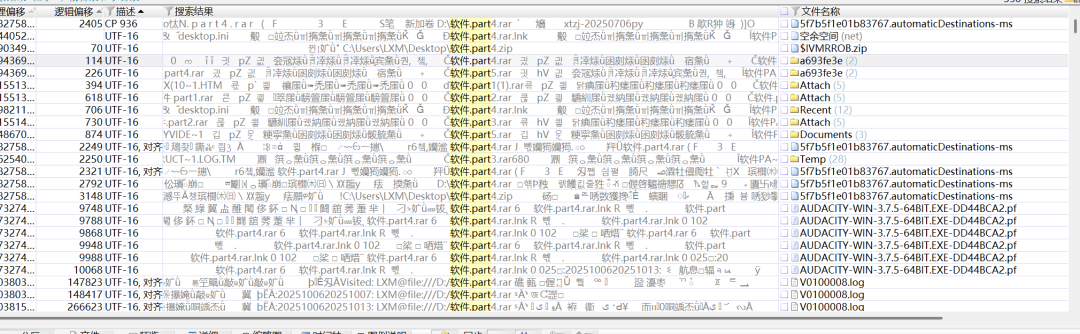
直接点开这个软件,发现点不开,猜测可能是还有几个part 666
果然搜到了几个,导出part4,5
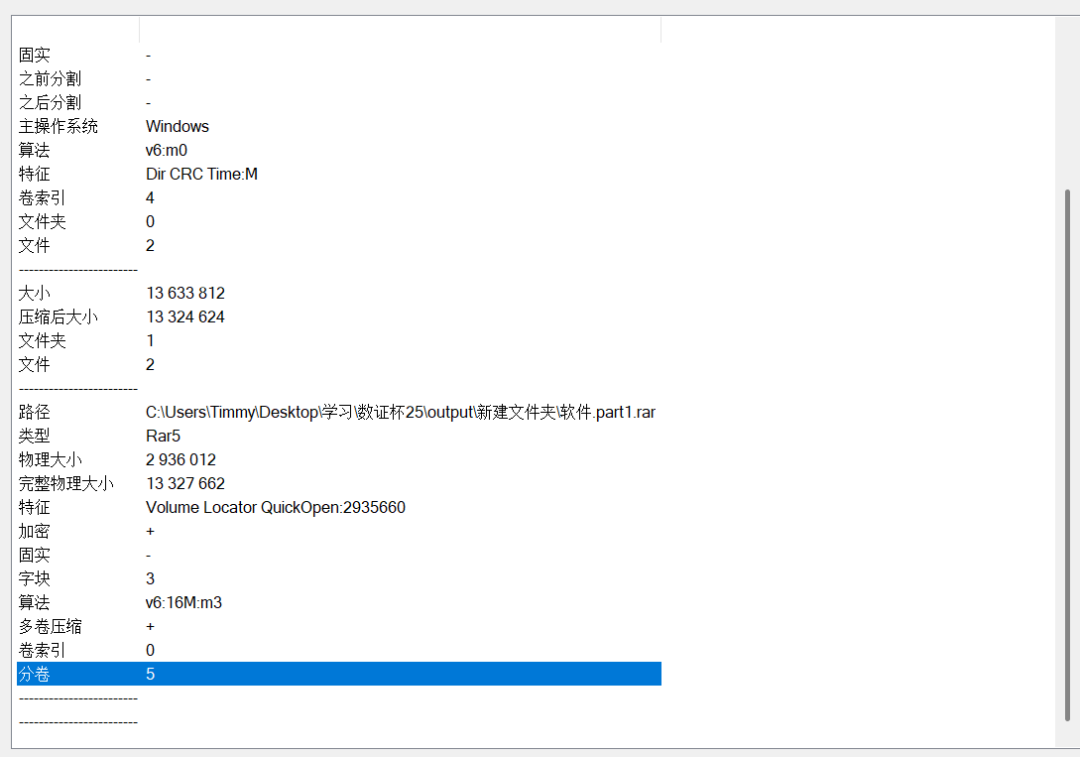
导出后,用7zip打开解压第一个压缩包,后面几个就自动解压了,右键属性发现正好是5个分卷,这次应该齐了
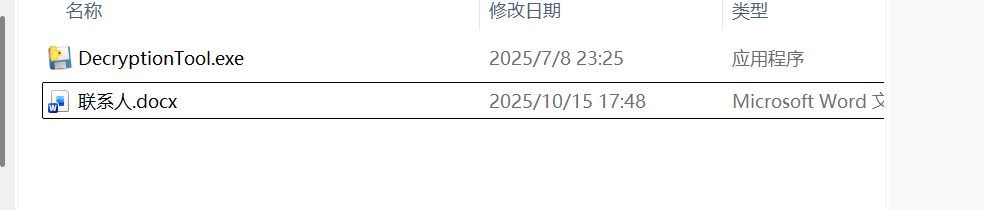
发现除了这个解压软件外还有一个word文件
点开word文件,在末尾发现有点奇怪
是把这些字设置成了白色,所以肉眼看不出来
VC密码:SHUZHENGBEIctzy2025

58、木马程序运行至系统断点前加载了几个动态链接库?(答案格式:1)( )

做题前先了解一些内容:
仿真桌面上直接放了木马,放入云沙箱中,发现是32位的
接着放入x32dbg中

59、木马产生的程序名称是什么?(答案格式:abcd.txt)( )

虚拟机上直接运行木马,打开cports监测一下
发现了这个win.exe

60、木马尝试访问的域名是什么?(答案格式:按照实际情况填写)( )

云沙箱中直接告诉了答案
这个域名和上一道题目中我用cports看到的IP不一样,这是怎么以后是呢?
这个木马会先访问这个域名来加载一张图片,这张图片因该是由木马的图片,之后上一道题探测到的IP应该是c2服务器的地址,也就是控制图片码的地址,通过c2服务器来控制电脑

61、分析计算机内存检材,此内存镜像制作时的系统时间是?(使用双位数格式,答案格式:01月01日)( )

接下来几道内存的题目,直接放到lovelymem中直接报答案了。Ohyeah

62、分析计算机内存检材,用户Yiyelin的用户表示后4位是?(答案格式:1111)( )

63、分析计算机内存检材,计算机的CPU型号是什么?(答案格式: i9-1110U)( )

64、分析计算机内存检材,wps.exe的PID是?(答案格式:1)( )

65、分析计算机内存检材,此计算机开机自启动的远控软件名称是?(答案格式:abcd.txt)( )

总的来说,我感觉这套题目还是比较有难度的,很多题目我感觉顺序很奇怪,(有些题目像是在做附件要自己找的ctf一样太阴了)也没有很多提示,我好多题目都是看wp才做出来的。当然跟工具也有一定的关系,尤其前面的送分题,用火眼这种软件应该能很快的爆出答案,但手工取证的步骤就多很多。加上我的实力也不够,很多题目我就算知道了怎么做,操作的过程中也会遇到问题。在这套题目中操作上我遇到了一万个问题,就比如在仿真系统上,我一开始是直接用工具修改密码,但是这样登录进去之后,一些软件的信息就完全没了;还有仿真系统中,我没打开BitLocker,导致我的邮箱等软件一直打开不了。现在回看都是一些小问题,但是当时确实卡了我非常久。做这套题目收获还是非常多的。

转载声明:本文转载自原发布平台 (作者:t1mM9的笔记), 原文标题《25数证杯 计算机部分纯手工》, 查看原文。 版权归原作者及原发布平台所有,本站仅作收录与展示,未对正文内容作实质性修改; 若涉及侵权请联系本站处理。