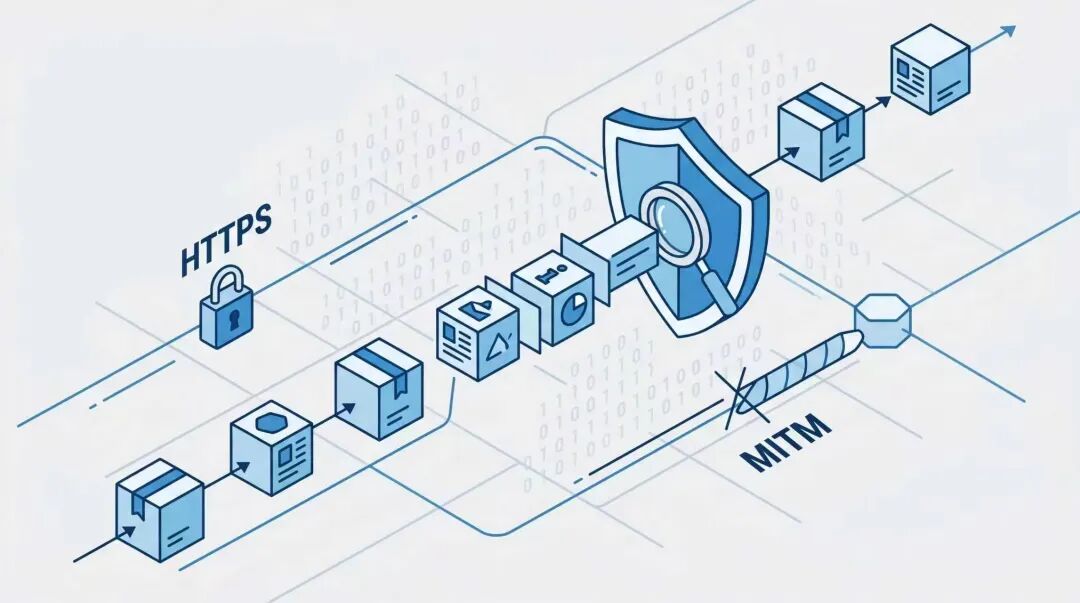
TLS 1.3 普及后,绝大多数网络交互被 HTTPS 加密封装,传统单纯抓包只能看到密文 Application Data,无法提取账号、传输报文、操作指令等核心数据。中间人 MITM 流量解析,是目前解决加密流量分析最核心、最通用的技术方案。
但大部分技术人员仅掌握基础抓明文操作,缺少完整的证书部署、全量流量留存、数据固化归档的标准化流程。
本文完全从技术实战角度,从零拆解根证书部署、流量解密捕获、双层留存策略、数据固化归档完整流程,覆盖电脑、安卓、iOS 终端场景,帮助技术人员彻底搞定 HTTPS 加密流量分析难题。
一、技术前置:中间人抓包使用边界与环境规范
本文内容仅适用于企业内部安全分析、自有设备流量调试、授权业务系统数据分析场景。
1. 仅针对自有、授权可控设备开展流量分析
所有测试与抓包操作,仅可用于本人设备、企业授权资产,禁止对非授权设备、公网链路、第三方网络进行嗅探与流量解析。
2. 必须使用独立隔离网络环境
所有中间人抓包操作,建议在独立局域网、本地代理环境中完成,避免对网络内其他设备产生流量干扰与数据抓取。
3. 数据留存遵循最小必要原则
仅留存业务排查、技术分析所需流量数据,排查结束后及时清理冗余日志与抓包文件。
二、第一阶段:可信中间人证书部署(流量解密根基)
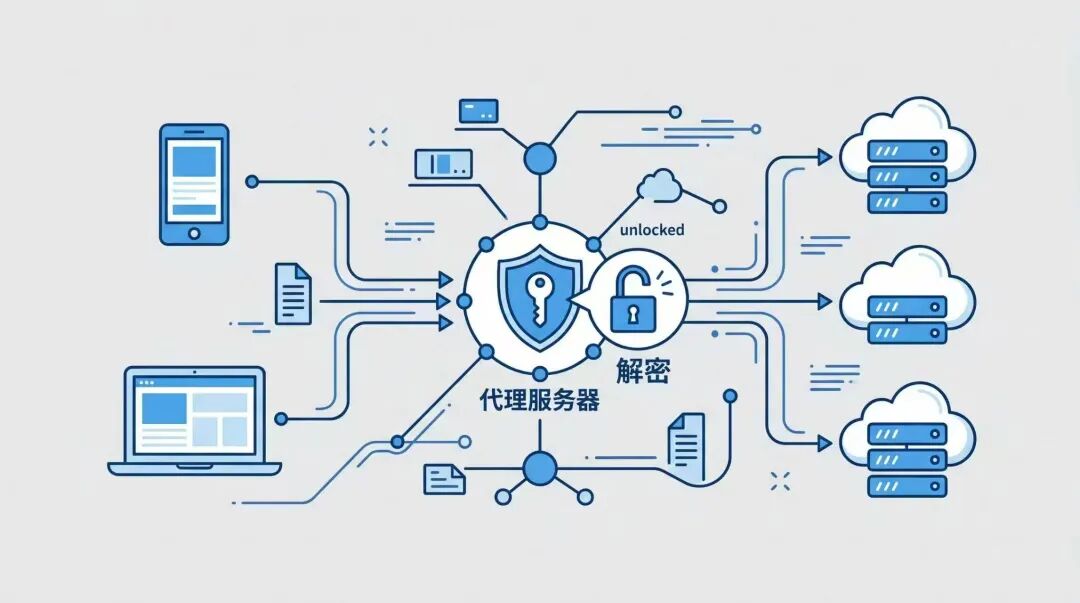
中间人解密 HTTPS 的核心原理:本地代理生成自签名证书,对目标域名生成临时子证书。终端信任根证书后,原本的一段加密链路会被拆分为两段加密链路 —— 客户端到代理、代理到服务器,代理即可完成流量明文还原。
整个环节分为:根证书生成、全终端证书部署、常见报错排错三部分。
2.1 工具生成根证书(mitmproxy 标准化方案)
mitmproxy 是开源、稳定、适配全终端的中间人代理工具,首次运行自动生成标准 X.509 根证书,无需手动制作。
启动生成证书命令:
mitmweb --listen-port 8080
证书默认存放路径:
Windows:C:\Users\用户名\AppData\Roaming\mitmproxy\mitmproxy-ca-cert.pem macOS/Linux:~/.mitmproxy/mitmproxy-ca-cert.pem
技术规范操作:
将 .pem 根证书、.key 私钥文件单独备份至固定目录,用于后续复盘、环境迁移、设备重新部署,确保证书文件完整可追溯。
2.2 全终端证书信任部署(浏览器 + 安卓 + iOS)
场景 1:电脑浏览器证书部署
双击 .pem 证书文件,选择安装证书,存储位置选择本地计算机,导入至受信任的根证书颁发机构目录。 安装完成后重启 Chrome、Edge 浏览器,规避 HSTS 缓存导致的证书拦截问题。 系统代理设置:HTTP、HTTPS 代理填写 127.0.0.1:8080。
场景 2:安卓设备证书部署
手机与电脑连接同一局域网,手动配置代理为电脑 IP:8080。 打开任意网页,自动跳转 mitmproxy 证书下载页面,下载 .cer 证书文件。 在系统安全设置中,选择安装 CA 证书,完成系统级信任。 - 高版本安卓注意
:大量 App 启用 SSL 证书固定机制 SSL Pinning,仅安装系统证书无法解密,需要绕过 Pin 机制才能正常抓包。
场景 3:iOS 设备证书部署
手机配置局域网代理后,Safari 访问 mitm.it 下载证书描述文件。 在"通用 → VPN 与设备管理"中,完成证书安装。 在"关于本机 → 证书信任设置"中,手动开启对 mitmproxy 根证书的完全信任。
2.3 证书部署高频故障与解决方案
1. 证书路径异常
不要使用管理员权限启动代理,避免用户目录隔离导致证书不匹配、浏览器无法识别证书。
2. 证书无效报错 certificate invalid
证书必须安装到系统根证书目录,个人证书、中级证书目录不生效。
3. App 直接断连、无任何请求
基本判定为 SSL Pinning 拦截,常规中间人方案失效,可改用 USB 直连设备抓包、密钥日志解密方案替代。
三、第二阶段:全链路流量留存(完整数据捕获)
单纯依靠代理日志存在明显缺陷,会丢失 TLS 握手信息、QUIC 流量、底层 TCP 网络异常数据包。
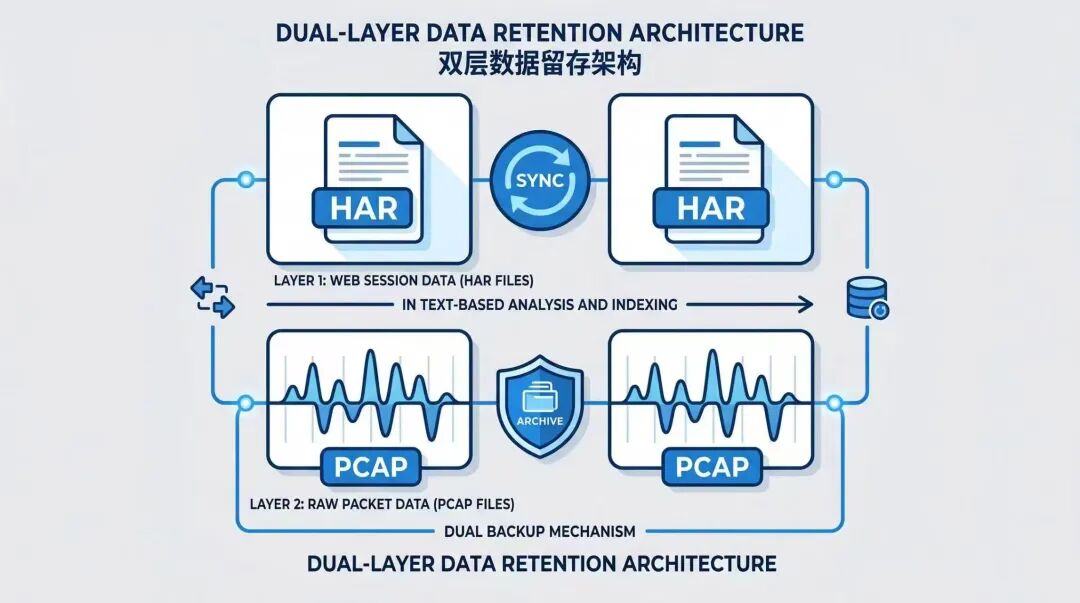
标准技术方案必须采用"代理明文业务日志 + 底层原始网卡抓包"双备份机制,兼顾可读性与完整性。
3.1 方案 A:mitmproxy 明文日志留存(业务数据解析)
通过 mitmproxy 自动保存 HAR 格式日志,可完整留存请求头、请求参数、POST 报文、Cookie、Token、响应内容,适合业务行为分析。
自动分段保存流量命令:
mitmweb -w ./traffic/evidence_%Y%m%d_%H%M.har --listen 8080
技术优势:
HAR 文件可直接浏览器打开,可视化查看每一次接口请求、页面跳转、数据提交行为,适合快速分析业务操作逻辑。
技术局限:
无法捕获 HTTP3、QUIC 协议流量,无法保留最底层网络数据包细节。
3.2 方案 B:Wireshark 底层原始网卡抓包(完整流量备份)
在开启中间人代理的同时,对物理网卡进行全程抓包,保留最原始的 pcapng 数据包,覆盖 TCP、UDP、DNS、TLS 全协议,作为完整流量备份。
Windows 标准化抓包配置:
仅勾选物理网卡,关闭虚拟机、VPN、虚拟网卡,避免无效垃圾流量。 使用 IP 过滤规则,仅抓取目标设备 IP 流量,减少文件体积。过滤语法:host 192.168.1.100 开启自动分卷保存,每 200MB 生成一个新文件,命名格式 case_原始流量_时间戳.pcapng,避免单文件过大损坏。 复现所需操作,全程持续抓包,保证行为与流量完整对应。
TLS 1.3 专属解密补充方案:
TLS 1.3 采用 PFS 前向保密机制,部分会话无法仅通过中间人证书解密,需要浏览器密钥日志辅助解密。
Windows 新增系统环境变量:
SSLKEYLOGFILE=C:\流量分析目录\tls_key.log重启浏览器重新产生流量 Wireshark 协议 TLS 设置中导入密钥日志,即可解密所有 TLS 1.3 加密报文
3.3 标准化流量归档目录结构
所有抓包项目统一结构化归档,方便复盘、迭代、二次分析:
项目名称_HTTPS流量分析/
─ 01_根证书备份
├─ 02_HAR明文业务日志
├─ 03_Wireshark原始pcap流量包
├─ 04_TLS会话密钥日志
└─ 05_操作记录与环境说明
四、第三阶段:数据固化与完整性留存(技术标准化核心)
流量抓取完成后,必须立即做数据固化,防止文件篡改、损坏、丢失,保证分析数据完整、一致、可复现。
4.1 SHA256 哈希完整性校验
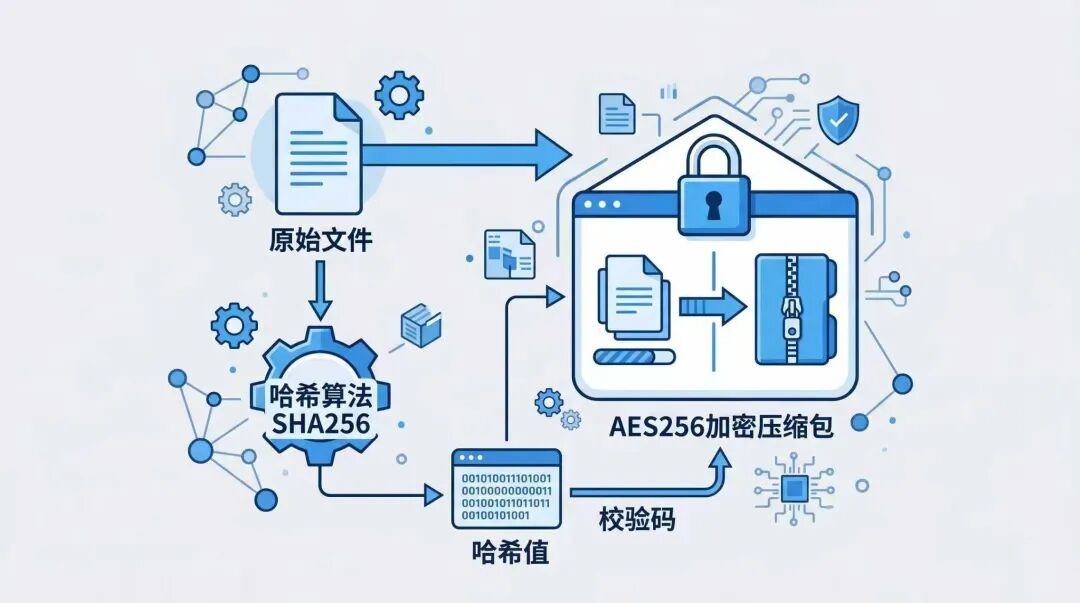
哈希校验是验证文件未被篡改的通用技术手段,对所有原始抓包文件、证书、日志文件统一计算哈希,用于留存校验基准。
Windows 批量哈希校验批处理代码:
@echo off chcp 65001 >nul ::
遍历当前目录所有抓包、证书文件,
输出SHA256校验记录
certutil -hashfile *
.pcapng SHA256 >> 流量哈希校验记录.txt
certutil -hashfile *
.har SHA256 >> 流量哈希校验记录.txt
certutil -hashfile *
.pem SHA256 >> 证书哈希校验记录.txt
echo 哈希计算完成,记录已保存至txt文件
pause
使用规范:
首次抓包结束立即生成哈希记录,后续复盘、二次核查可重新比对哈希值,判断文件是否完整未改动。
4.2 数据打包加密留存
全目录统一使用 AES256 加密压缩存档 命名规范:项目名称_HTTPS完整流量数据包.7z 重要项目可双路径备份,本地硬盘 + 离线 U 盘双备份,防止数据丢失
4.3 技术分析文档标准化记录
完成流量分析后,整理标准化技术文档,包含以下内容:
测试环境:系统版本、mitmproxy 版本、抓包工具版本 证书部署流程、终端信任方式、Pin 绕过技术方案 抓包规则、过滤策略、流量留存方式 关键流量行为分析结果、接口特征、数据特征总结 完整文件哈希对照表、备份存档信息
4.4 长期数据维护规范
原始 pcap、HAR 文件禁止直接编辑、修改、二次保存 重要数据开启存储介质只读保护 测试完成、分析结束后,按需清理冗余隐私流量数据
五、实战兜底:中间人抓包失效替代技术方案
遇到强 SSL Pinning、QUIC 全加密、终端无法安装证书等场景,中间人代理会彻底失效,可采用底层无代理抓包方案兜底:
设备 USB 直连抓包,直接导出设备原生 pcap 流量包,不修改系统证书、不触发信任拦截 开启浏览器或客户端 SSLKEYLOGFILE 密钥记录 Wireshark 导入密钥日志完成解密 依靠底层原始流量完成数据分析,规避所有证书拦截问题
六、总结
完整标准化 HTTPS 中间人流量分析,分为三层技术体系:
第一层 · 证书部署层
完成根证书生成、全终端信任配置、排错纠错,搭建稳定的解密环境。
第二层 · 流量留存层
HAR 业务明文日志负责快速业务分析,pcap 底层原始流量负责完整备份,双机制互补。
第三层 · 数据固化层
哈希校验、加密存档、标准化文档记录,保证数据完整、可复盘、可追溯。
在 TLS 1.3 加密普及的当下,这套流程可以彻底解决加密流量看不到明文、抓包不完整、数据不可追溯的技术痛点,是网络安全分析、业务接口调试、内网流量排查的标准化落地模板。
你在做中间人抓包时,遇到过哪些 TLS 1.3 解密失败、SSL Pinning 拦截、QUIC 抓不到流量的问题?欢迎交流,下期分享《SSL Pinning 全场景绕过实战教程》。
🎁 文末福利:
可配套获取哈希校验批处理、标准化归档目录模板