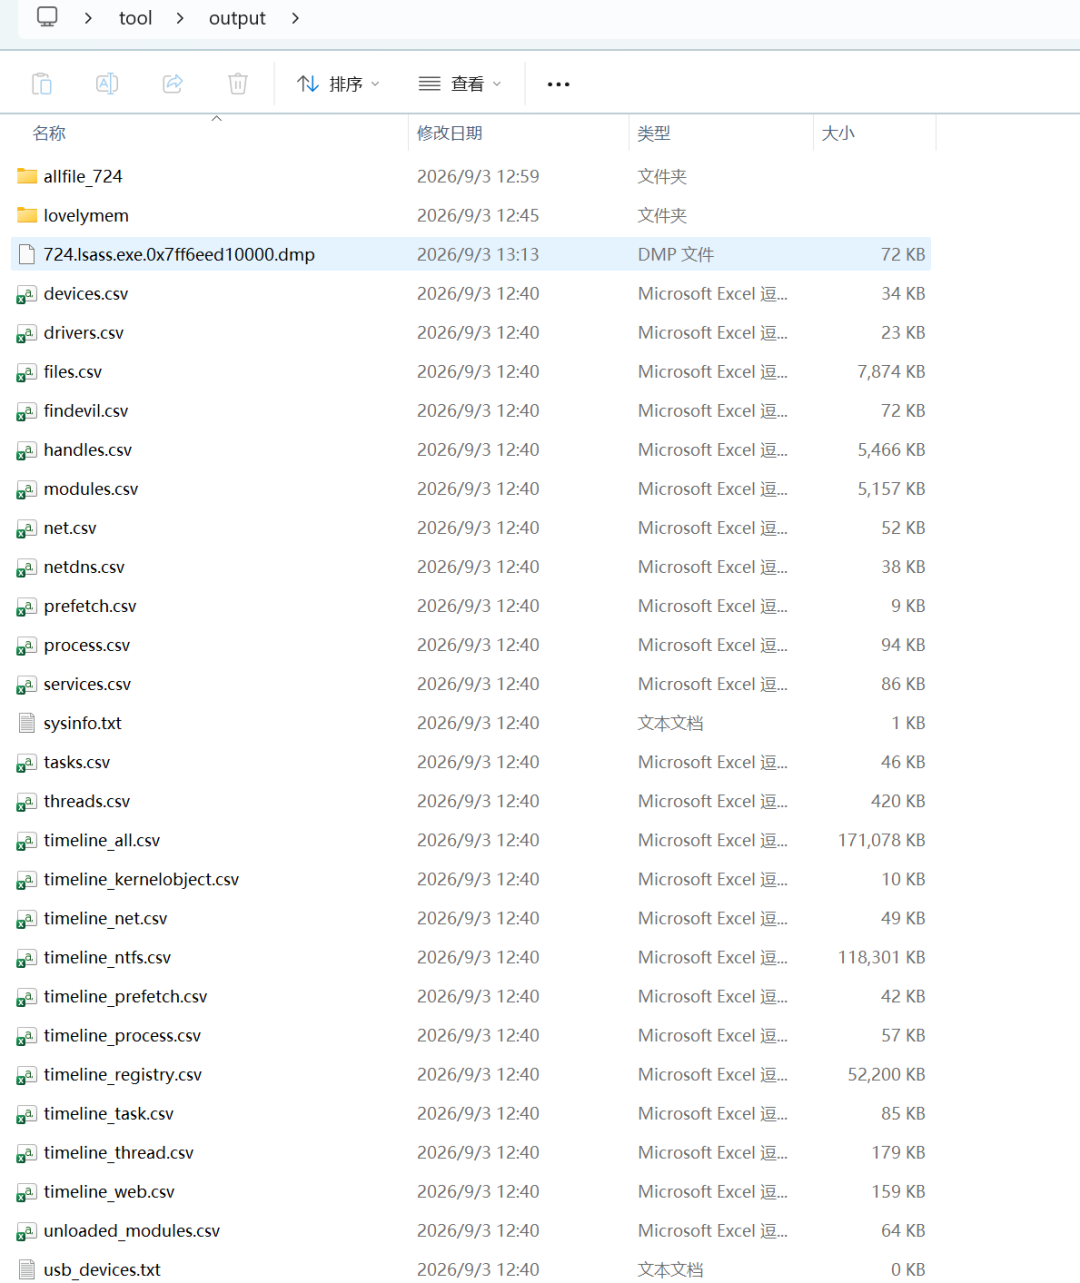
24美亚(内存取证)

作者:t1mM9的笔记 发布:2026-09-03 23:12 收录:2026-09-16 12:28 1 次阅读 约 827 字
摘要:24美亚 内存取证
推荐理由:本文涵盖「内存取证」、「活动」、「数字取证」等多个主题,重点关注 内存取证。
这一篇文章是关于24美亚RAM_Capture_David_Laptop.rar文件的取证。
除了做题之外顺便了解什么是内存取证,内存取证是对计算机运行时内存中的数据进行采集和分析的过程,旨在还原设备在特定时间点的状态。内存中的数据包括运行的程序、网络连接、用户活动等,具有高度的易失性,因此内存取证在数字取证中尤为重要。
做内存取证我用到的工具是lovelymem

59. [ 单选题 ] 你根据易失性 (Volatility Level) 优先次序,进⾏内存取证分析 David 的笔记本电脑。参 考 RAM_Capture_David_Laptop.RAW ,以下哪⼀个不是程序 "firefox.exe" 的 PID ? (2 分 ) A. 9240 B. 8732 C. 5260 D. 3108
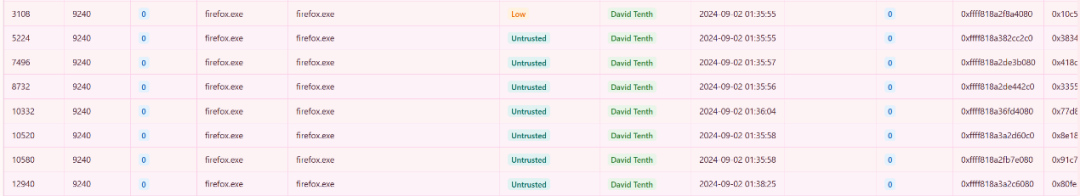
PID 的全称是 Process Identifier(进程标识符)。简单来说,它就是操作系统给每一个正在运行的程序(进程)发放的唯一“身份证号”。

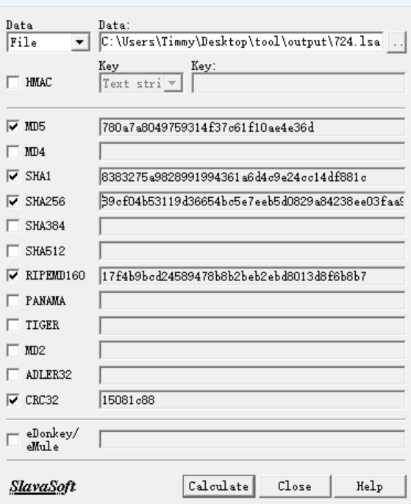
60. [ 填空题 ] 参考 RAM_Capture_David_Laptop.RAW ,汇出 PID : 724 的程序,其哈希值 (SHA 256) 是? (2 分 )

并没有直接列出哈希值,要把这个进程中涉及到的可执行文件提取出来,有两种方法:
第一:直接用lovelymem提取可执行文件
第二:在m盘中forensic\files\ROOT\Windows\System32找,这个路经是MemProcFS 的这个路径,是通过解析内存镜像中残留的 MFT(主文件表) 和文件系统结构,完美重建出了硬盘上的 C 盘(ROOT)目录。
很奇怪这两种方法答案不一样,网上wp两种答案都有。。。。
甚至我还看到过第三种答案。。。好像原因和分配内存有关,36的那个答案是原始的,而89那个答案是提取出来的。

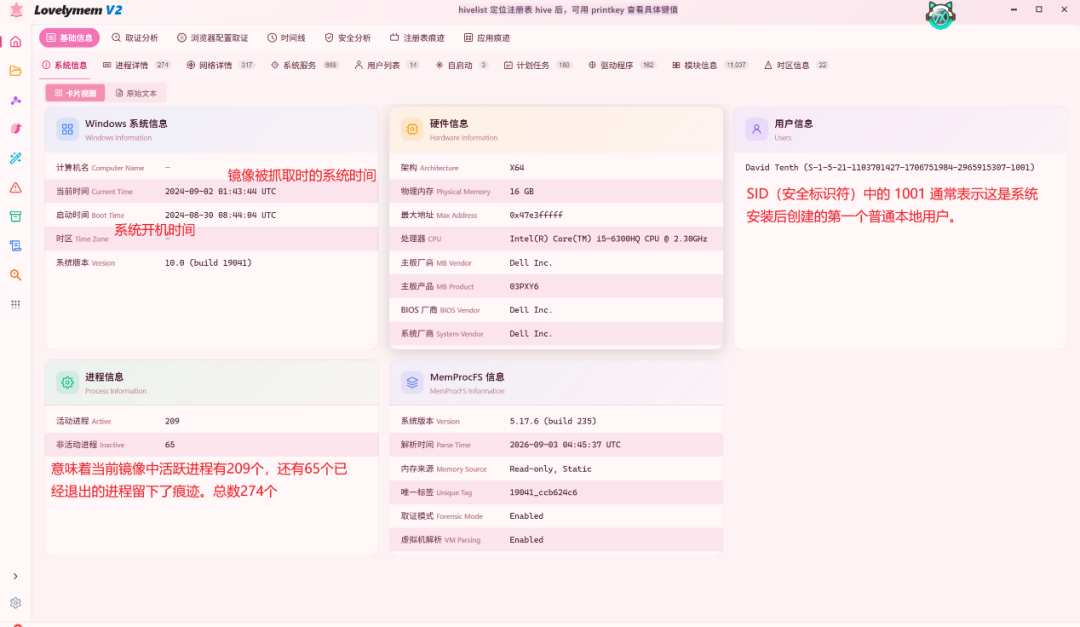
61. [ 单选题 ] 参考 RAM_Capture_David_Laptop.RAW ,哪⼀个是执⾏ PID : 724 程序的 SID ? (1 分 ) A. S-1-1-0 B. S-1-2-0 C. S-1-5-21-1103701427-1706751984-2965915307-1001 D. S-1-5-21-1103701427-1706751984-2965915307-513
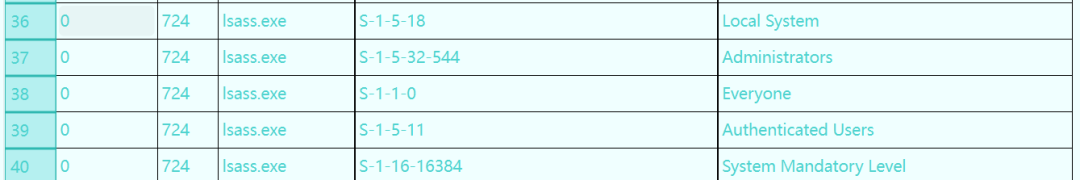
SID 的全称是 Security Identifier(安全标识符)。简单来说,它就是 Windows 系统给每一个用户、用户组或计算机发的“终身身份证号”。SID指的是“这台程序现在是以谁的身份在运行”。有了sid信息,可以判断exe的运行状态(是否被劫持等等)
在vol3中可以直接看到
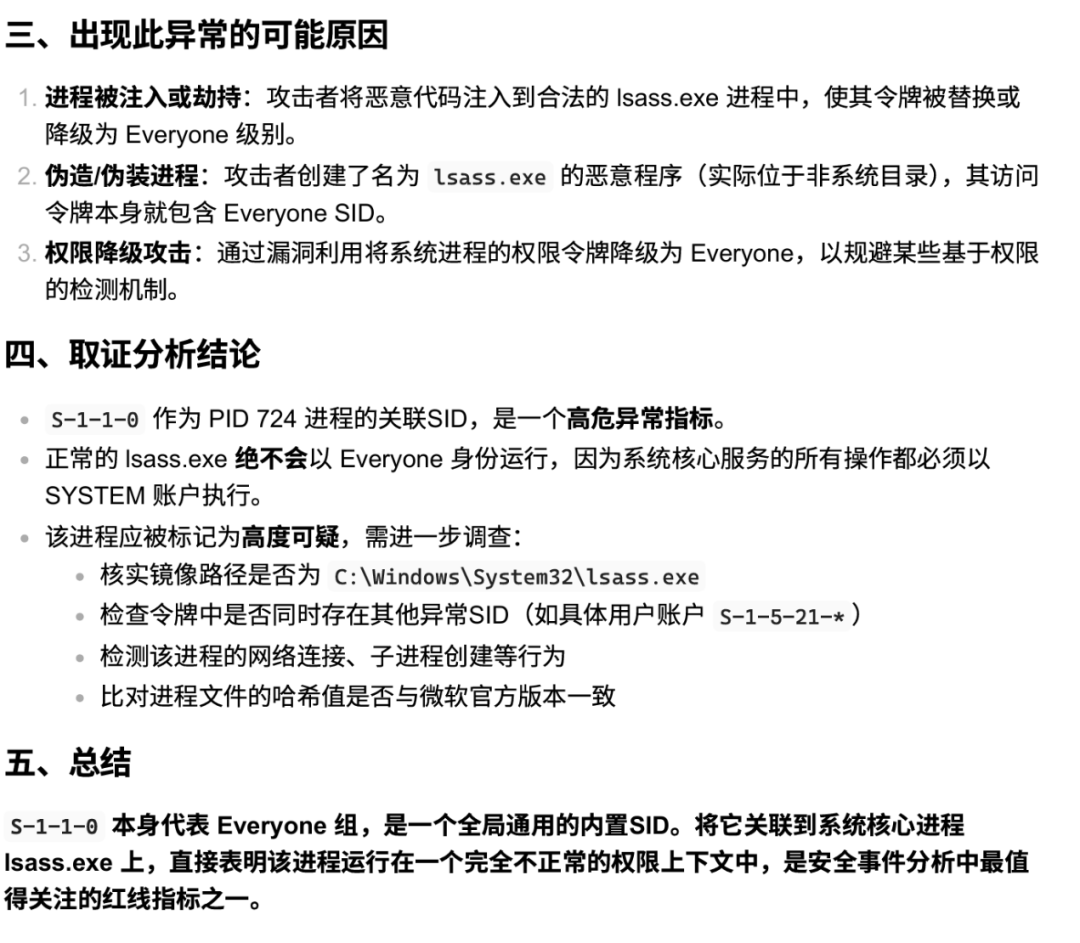
这个sid就说明这个程序的执行者有问题了,借用师兄的分析:

62. [ 填空题 ] 参考 RAM_Capture_David_Laptop.RAW ,账⼾ David Tenth 的 NT LAN Manager 的哈 希值 (NTLM Hash) ? ( 答案格式 : 只需使⽤全部⼩写及阿拉伯数字回答 ) (1 分 )
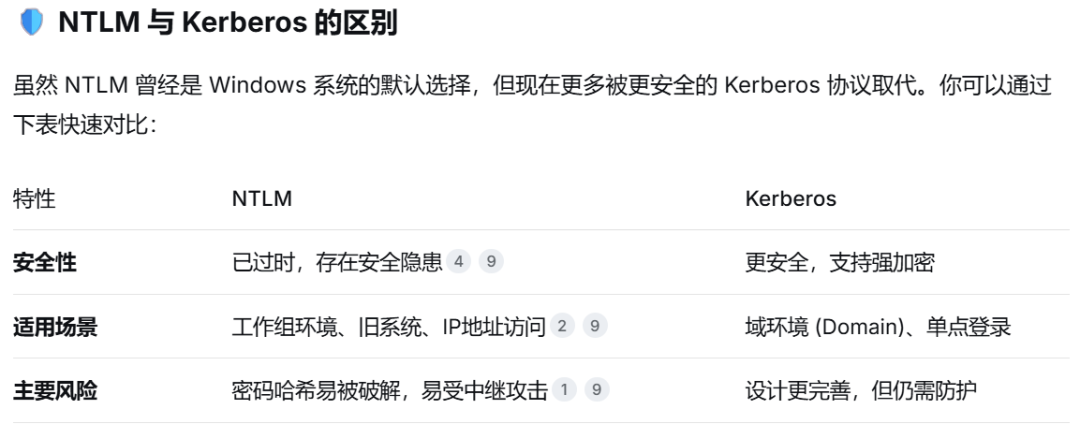
NT LAN Manager,通常简称为 NTLM,是微软开发的一套网络身份验证协议。它的核心作用是在不通过明文传输密码的情况下,确认想要访问网络或服务器的人或程序,是否真的掌握着正确的账号密码。
也是轻松找到了
这样所有的内存取证的题目就做完了,只有做过这些题目才能发现自己有多么菜,啥也不知道。。。我觉得内存取证还是很好玩的,虽然可视化的内容不多,但能让我们体验分析恶意软件或行为的方法。

转载声明:本文转载自原发布平台 (作者:t1mM9的笔记), 原文标题《24美亚(内存取证)》, 查看原文。 版权归原作者及原发布平台所有,本站仅作收录与展示,未对正文内容作实质性修改; 若涉及侵权请联系本站处理。