随波逐流工作室—-探索前沿科技,分享最新软件。点击标题下蓝字“长弓三皮”关注,我们将为您提供有深度、有价值、有意思的阅读。
朋友们,现在只对常读和星标的公众号才展示大图推送,建议大家把长弓三皮“设为星标”,否则可能就看不到了啦!
作者:随波逐流
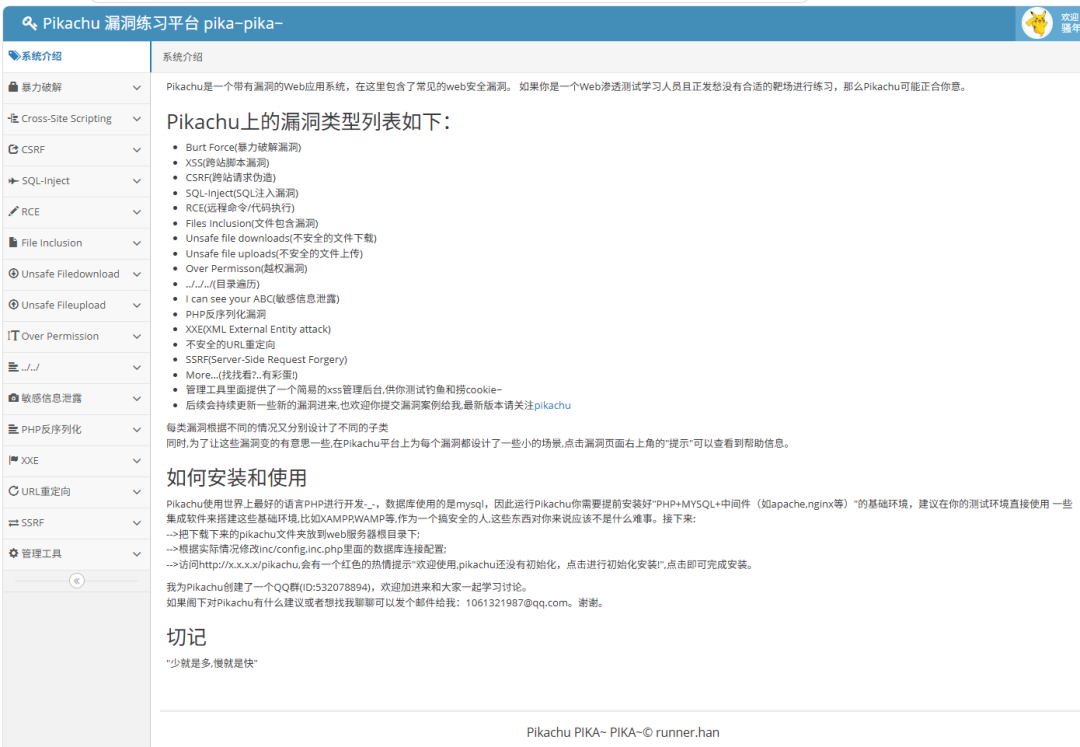
打开 [随波逐流]WEB安全工具访问 pikachu
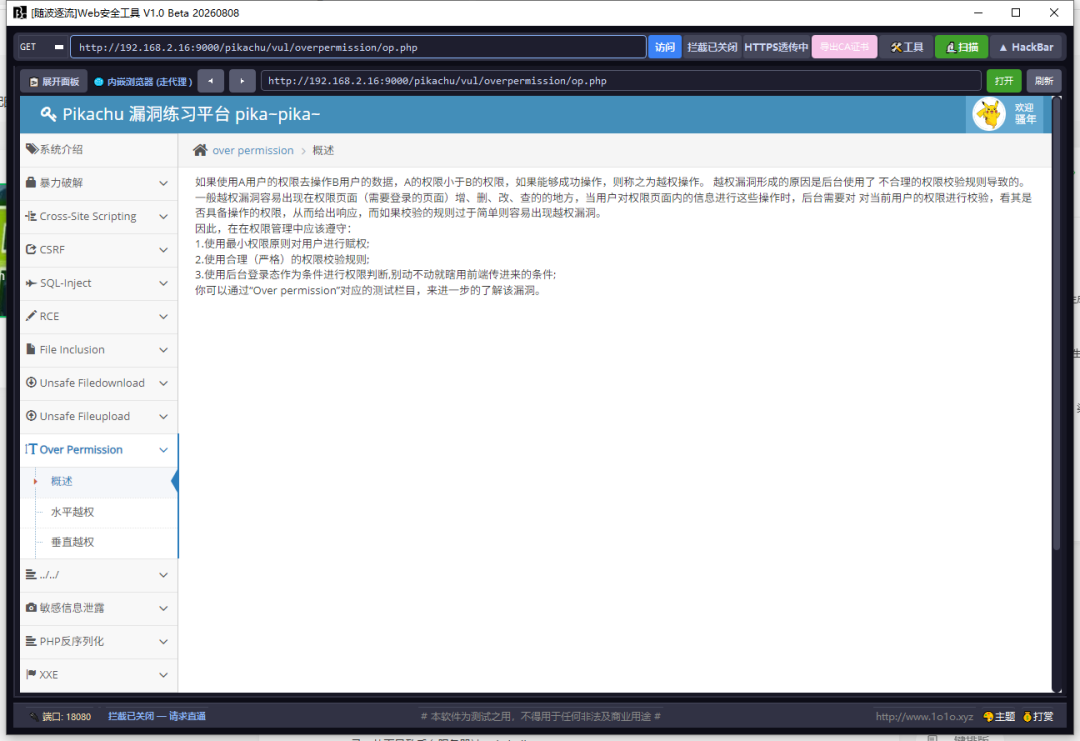
如果使用A用户的权限去操作B用户的数据,A的权限小于B的权限,如果能够成功操作,则称之为越权操作。 越权漏洞形成的原因是后台使用了 不合理的权限校验规则导致的。 一般越权漏洞容易出现在权限页面(需要登录的页面)增、删、改、查的的地方,当用户对权限页面内的信息进行这些操作时,后台需要对 对当前用户的权限进行校验,看其是否具备操作的权限,从而给出响应,而如果校验的规则过于简单则容易出现越权漏洞。 因此,在在权限管理中应该遵守:
1.使用最小权限原则对用户进行赋权;
2.使用合理(严格)的权限校验规则;
3.使用后台登录态作为条件进行权限判断,别动不动就瞎用前端传进来的条件;
一、 Over Permission op1 login(水平越权)
[随波逐流]WEB安全工具 打开
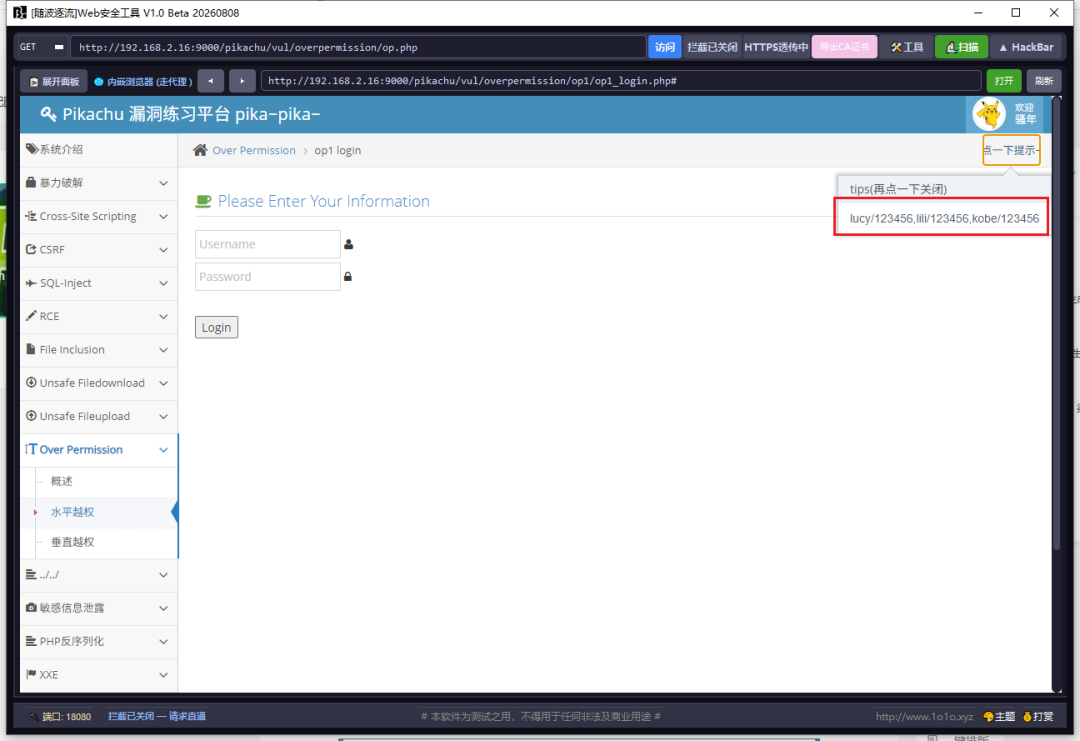
用lili账号登录,查看个人信息
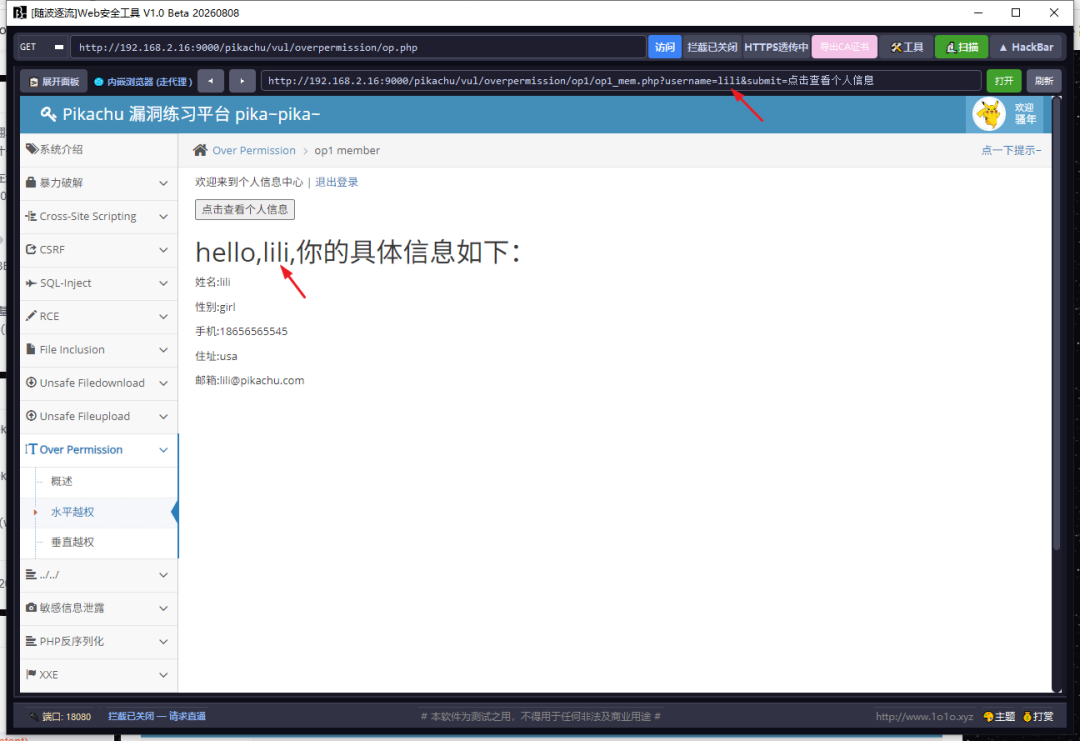
op1_mem.php?username=lili&submit=点击查看个人信息改成lucy的
op1_mem.php?username=lucy&submit=点击查看个人信息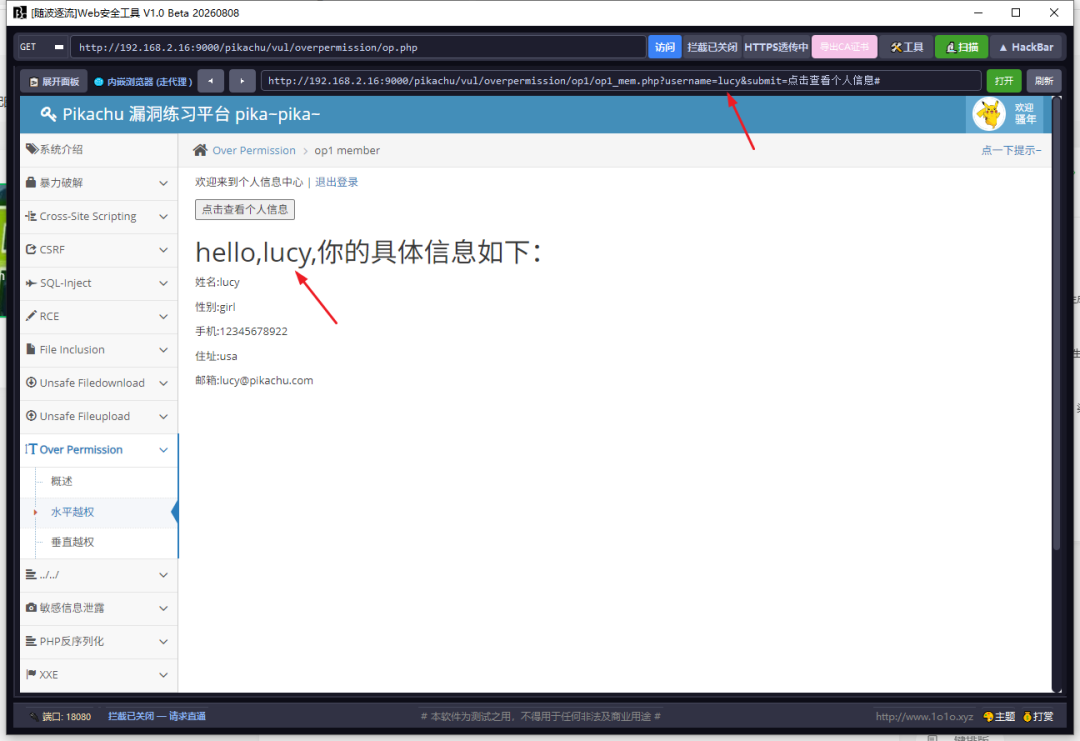
二、Over Permission op2 login(垂直越权)
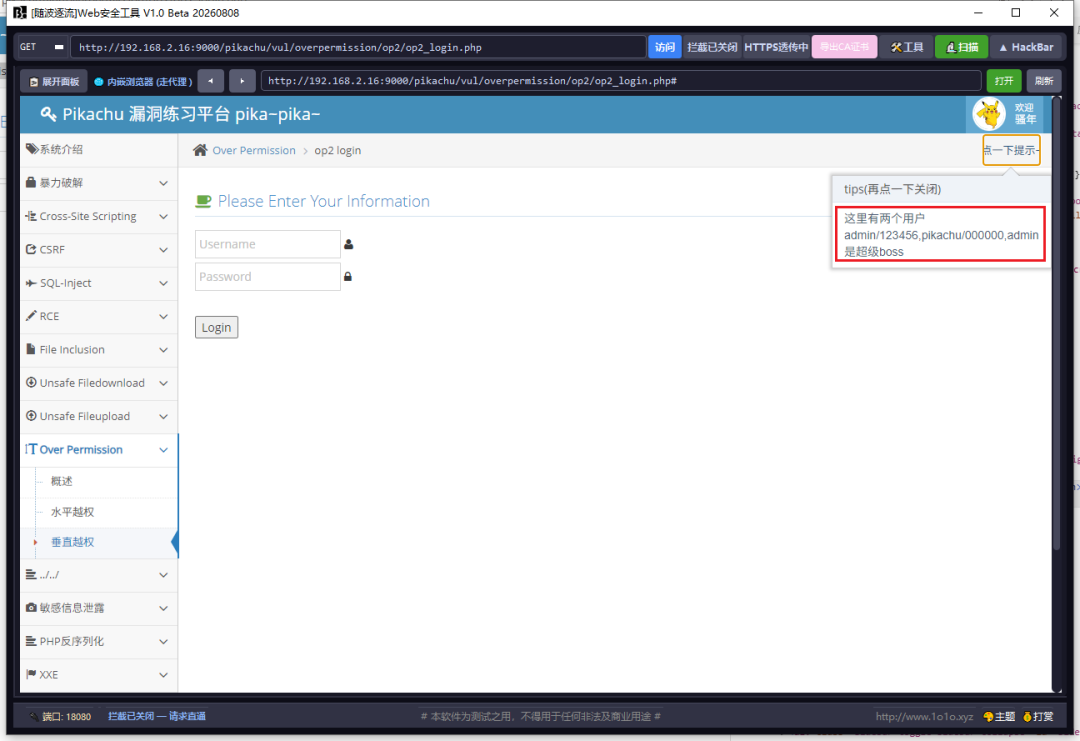
admin/123456,pikachu/000000,admin是超级boss
用pikachu/000000登录
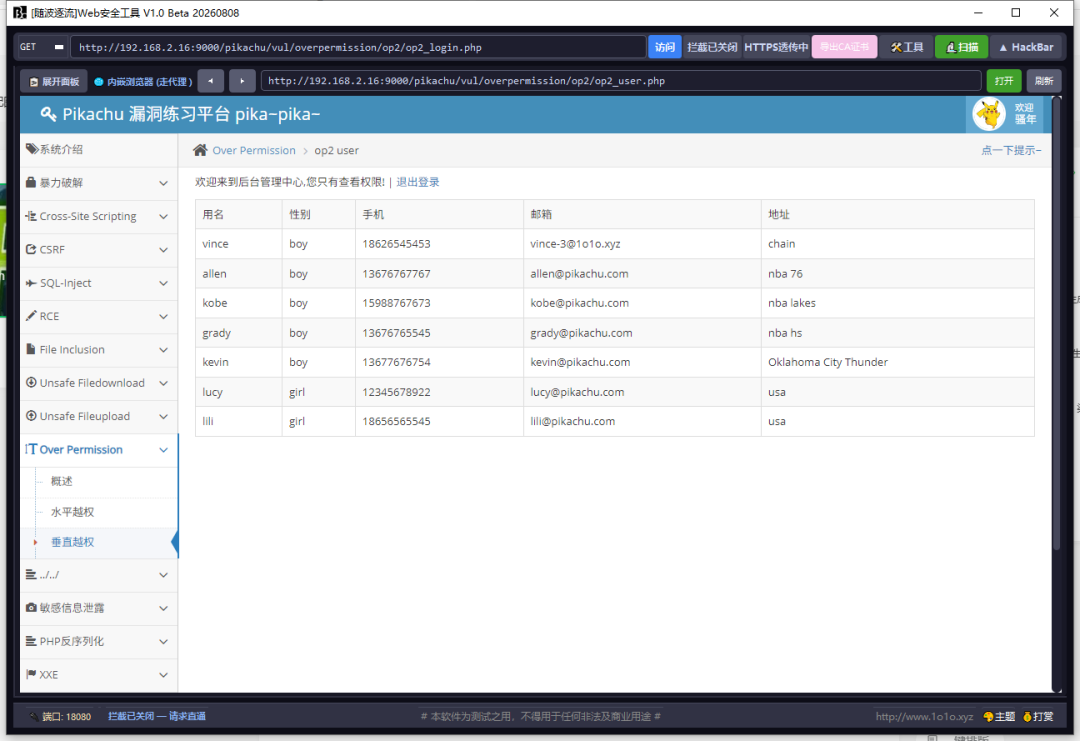
用admin/123456登录
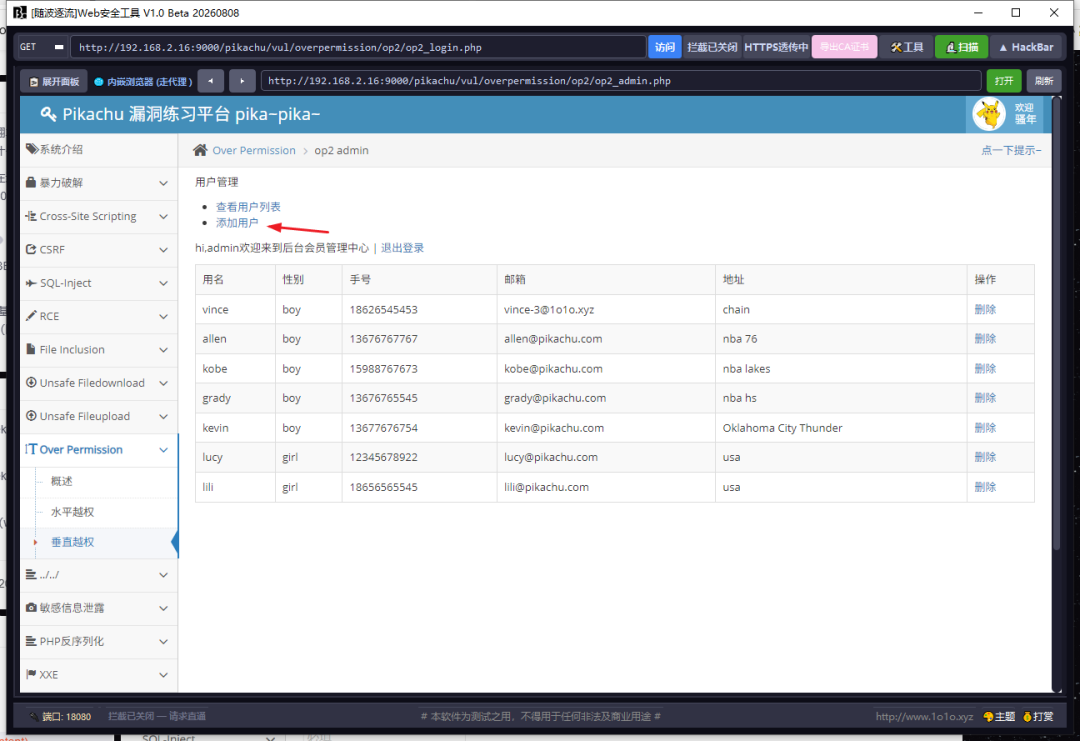
多了个添加用户的链接
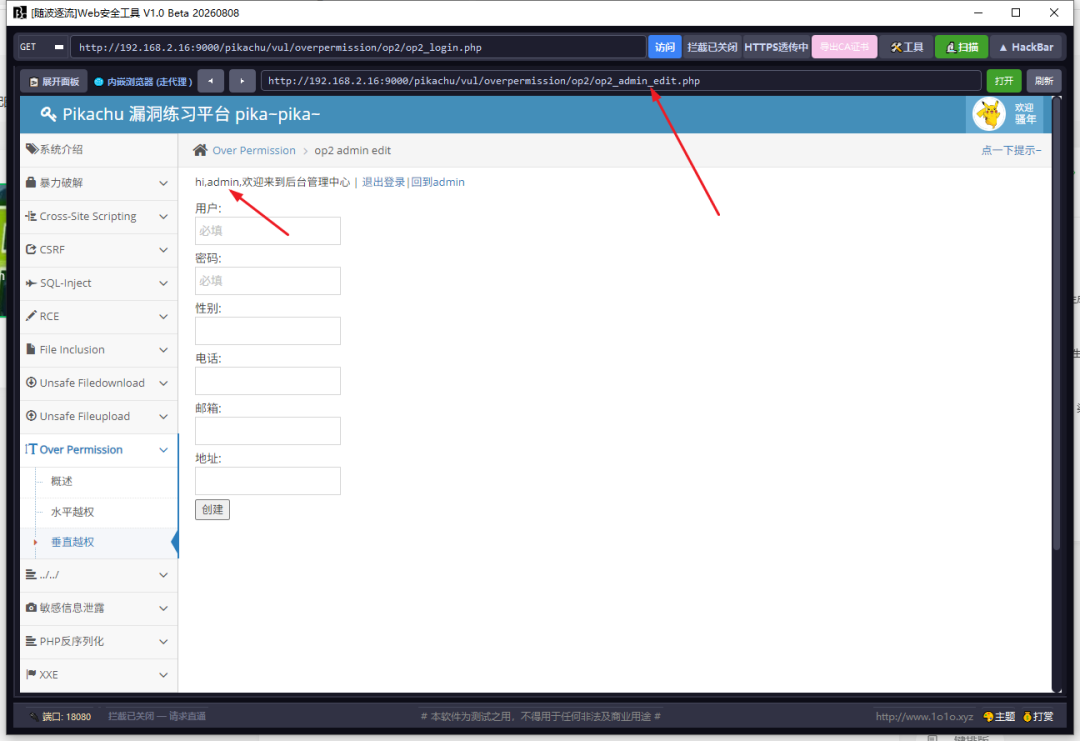
记住链接地址
http://192.168.2.16:9000/pikachu/vul/overpermission/op2/op2_admin_edit.php退出admin,重新用pikachu登录,打开这个链接
kachu用户也有权添加用户了
-------------------------------------------
软件发布网址: 随波逐流信息安全网
http://www.1o1o.xyz
微信公众号:长弓三皮
--------------------------------------------

你若喜欢,为“长弓三皮”点个赞和在看哦 