Coldcard 史诗级盗币事件复盘:弱随机数漏洞如何击穿硬件钱包安全防线?

作者:成都链安七星实验室 发布:2026-08-04 10:40 收录:2026-09-03 09:05 1 次阅读 约 3325 字
摘要:虚拟货币盗窃案如何快速展开追踪研判?
推荐理由:本文涵盖「安全事件」、「Coldcard」、「比特币盗币」等多个主题,重点关注 安全事件。

硬件钱包又现重大安全事故?

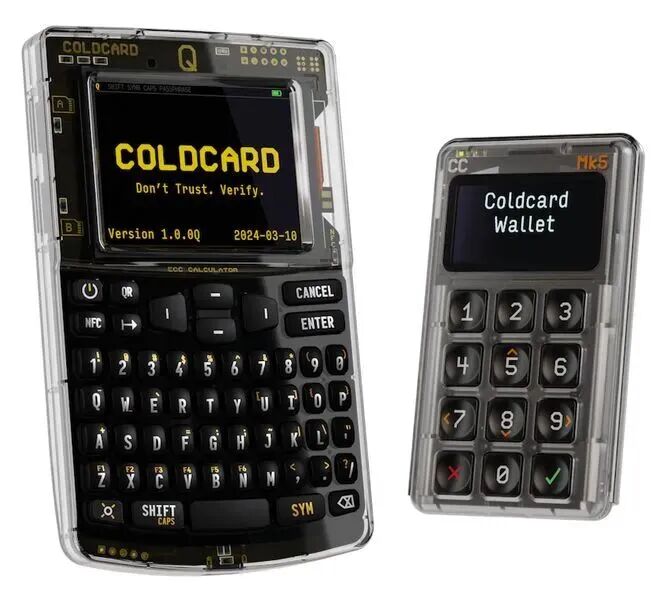
Coldcard硬件钱包形态(图片来源于网络)

近日,知名比特币硬件钱包Coldcard ,出现重大安全问题:7月30日01:10—01:51(UTC),41分钟内,1196个硬件钱包地址被攻击,共计1082.65枚BTC被盗走,且攻击仍在持续。据Galaxy Research统计,截至北京时间8月4日10:00,被盗BTC数量上升至1923枚,损失金额超1.22亿美元。
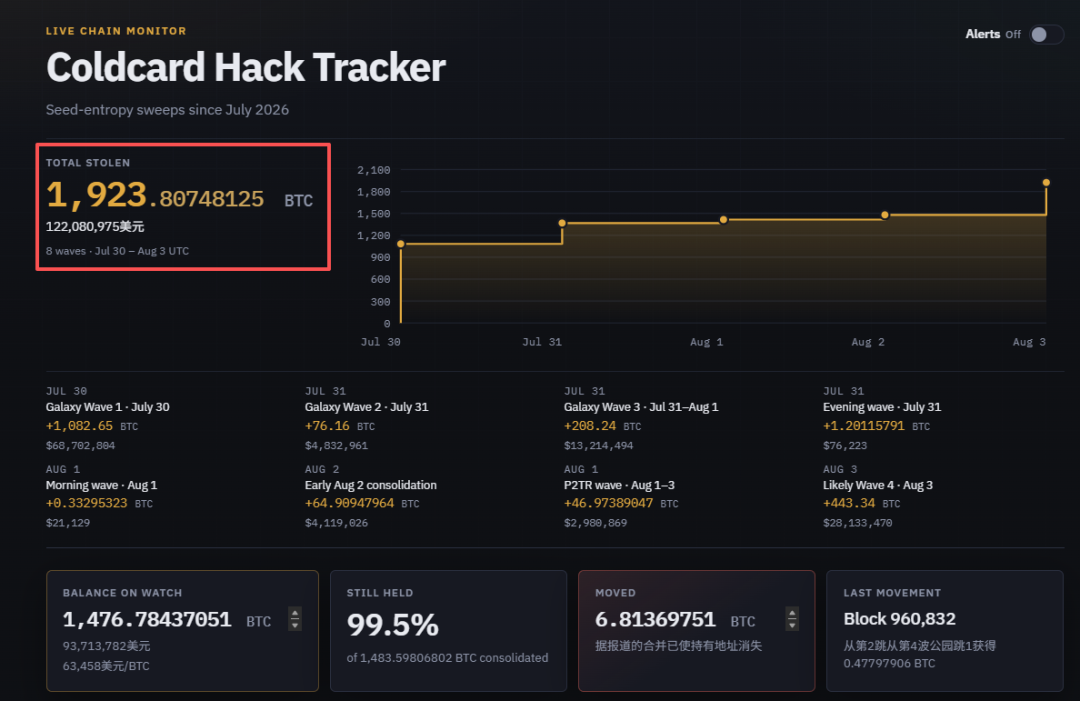
数据来源:Galaxy Research


截至目前,黑客已经对Coldcard发起了多轮集中攻击,且攻击还在持续进行中。
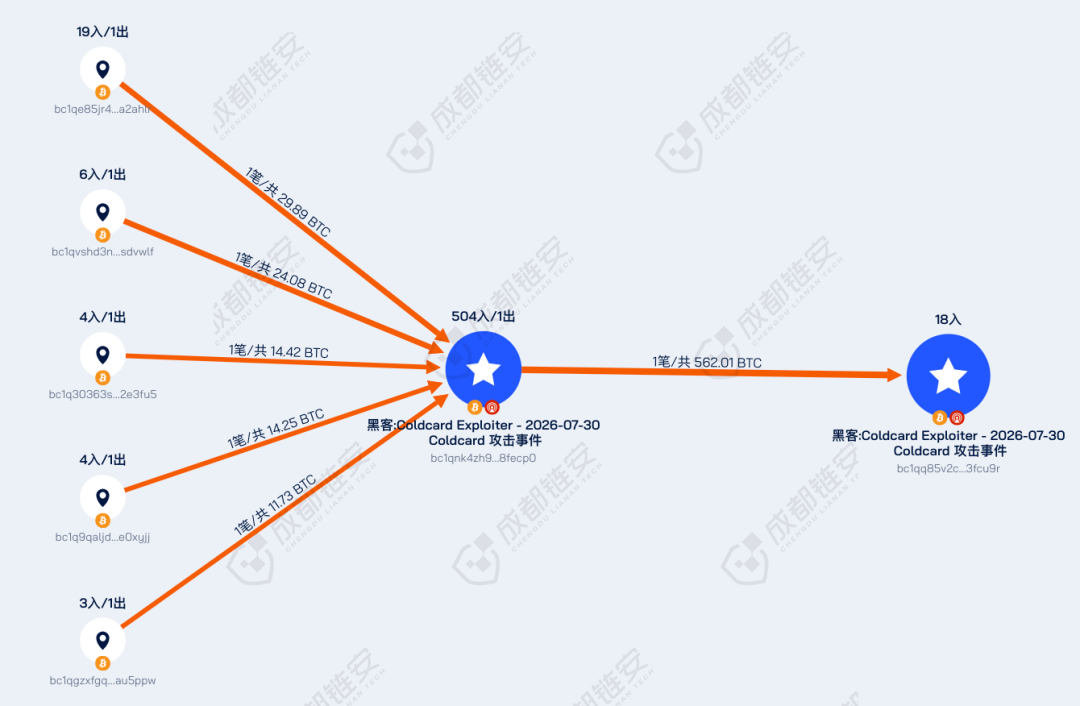
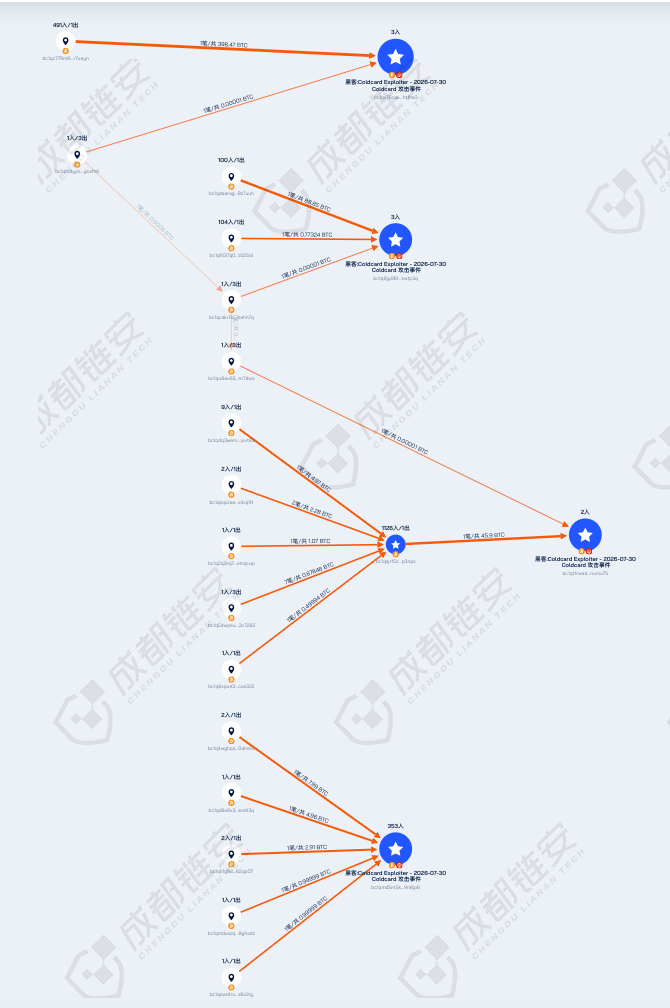
通过链必追追踪的Coldcard第一轮被盗资金流转链路


在前两轮攻击后,黑客习惯将被盗资金归集到特定地址中,目前归集地址的资金还未进行进一步的清洗转移

通过链必追追踪分析发现Coldcard被盗资金归集情况


大家使用硬件钱包,就是图一个“安全”,而且硬件钱包也一直是区块链用户托管大额链上资产的“牢固防线”。但本应是安全保障的硬件钱包为何变得不再安全?这次Coldcard被盗事件又是何原因导致的?下面我们就来详细看看。

Part 01

Coldcard被盗背后潜藏着哪些“安全隐患”?

硬件钱包之所以安全的核心逻辑就是:钱包私钥不联网,在钱包离线生成、离线保管,用户只需保管好随机生成的助记词即可。而这次Coldcard大面积被盗恰恰源于随机生成的助记词

据相关分析,Coldcard硬件钱包在2021年3 月的一次固件升级中,因为构建配置的疏忽,导致私钥生成过程中存在一个知名的缺陷:设备直接跳过了本应包含128位熵(即2^128种可能性)的硬件随机数生成器(TRNG)产出的熵值,变成了使用一个基于芯片序列号和时钟寄存器的弱随机算法。自2021年3月岁固件4.0.0版本发布开始,大量新创建的助记词并非真正的“随机”,而是可被推算和暴力破解的。

简单来说,这就导致Coldcard部分钱包的“钥匙”变得没有那么难猜,随机生成的种子范围从天文数字范围缩小到可预测范围。因此,攻击者不必偷走设备,也不必得到用户的助记词,只需要利用这个缺陷,掌握目标地址或公钥,再结合设备型号与生产批次信息,在计算机上尝试大量可能的组合通过暴力枚举的方式,就有机会重新算出某些钱包的密钥,随即盗走钱包中的资产

相关名词概念解释

真随机数生成器(TRNG):通过物理方法模拟自然界中的随机过程,真随机数无法预测且无周期性。TRNG是保障信息安全的关键技术,尤其在密码学领域,其生成的随机数能有效抵御攻击,确保数据的机密性和完整性。

伪随机数生成器(PRNG):通过确定性算法生成看似随机的数字序列的算法或系统。

随机数种子:生成随机数序列的初始值,相同的种子会生成相同的随机数序列。在硬件钱包等安全设备中,随机数种子用于生成加密密钥,其强度直接影响安全性。

熵值:在硬件钱包中,熵值是指用于生成私钥和助记词的随机性强度,是保障钱包安全的核心指标。熵值越高,生成的随机数越不可预测,钱包就越安全。理想情况下,硬件钱包应使用硬件随机数生成器(TRNG)来产生高熵值,通常要求至少128位熵,以确保私钥空间足够大,无法被暴力破解。

私钥:在加密货币领域,私钥是一串由密码学算法生成的、独一无二的随机数字或字符序列,它是用户对加密货币资产拥有完全控制权的唯一凭证,相当于传统金融中的银行卡密码。

助记词在加密货币领域,助记词是一串由12、15、18、21或24个英文单词组成的唯一序列,是加密钱包私钥的可视化备份形式(可以简单理解为私钥的简化版),将复杂的私钥转化为人类可读、易抄写的单词序列,方便用户备份和恢复钱包。


Part 02

绝不是孤例!Lubian、Wintermute等
上百亿资产损失皆因“随机数不足”

此次,Coldcard被盗事件也再次让大家注意到加密领域“随机数不足”这一安全隐患。在区块链的世界里,随机数堪称加密安全的基石,一旦随机数缺乏足够的“随机性”,黑客就有可能预测出私钥,进而直接窃取数字资产。而这此Coldcard安全事件也绝不是“随机数不足”第一次“闯祸”。


01


Wintermute1.6亿美元被盗事件

2022年,数字资产做市商 WintermuteDeFi 相关业务遭到黑客攻击,损失约 1.622 亿美元。而被盗的核心原因在于,Wintermute合约地址采用 Profanity 开源库生成的以0x000000 开头的靓号地址,而Profanity 在部分用法中依赖 Mersenne Twister(MT19937)作为伪随机数源来生成靓号地址,由于 MT19937 的输出在缺乏充分熵注入的情况下具有可预测性,攻击者得以重现部分地址/私钥生成流程,从而成功计算出对应私钥并转移资金。
图片


02


Trust Wallet随机数漏洞事件

2023年,有分析发现Trust Wallet 浏览器扩展版在生成钱包助记词时使用了伪随机数,其底层同样依赖 Mersenne Twister(MT19937)伪随机数算法,随机空间仅约 2^32 种可能性,远远不足以抵御穷举攻击。攻击者可以在有限时间内枚举所有可能的助记词组合,从而重建私钥并盗取用户资产。
图片


03


Libbitcoin 弱随机数事件

2023 年 8 月,安全研究团队 Distrust 宣布发现命令行工具 Libbitcoin Explorer (bx) 3.x 版本存在严重的随机数漏洞。该工具在执行 bx seed 命令生成钱包种子时,内部同样使用 Mersenne Twister(MT19937)伪随机数生成器,并仅以系统时间作为种子来源,导致随机性极低、输出可预测。攻击者可在有限时间内枚举全部种子值,从而重建钱包私钥并直接窃取资产。
Libbitcoin slides | PDF


04


路边矿池被盗12万枚BTC事件

不知大家是否还记得太子集团陈志被美国没收的价值150亿美元的12.7万枚BTC(更多陈志12.7万枚BTC被没收事件详情请戳)?
图片

据行业相关深度分析,这被没收的超12万枚比特币和2020年12月路边(Lubian)矿池被盗金额严重重合。而路边矿池大规模资金被盗也和“随机性不足”有很大关系。据悉,2020年12月28日23点左右(北京时间),路边开始被盗,单笔金额为4999.9BTC,随后资金陆续被转出。截止2020年12月29日,共计127426枚比特币被盗。而路边被盗的原因在于其被攻击的地址也是由Mersenne Twister(MT19937)伪随机数生成器生成的弱钱包地址,其生成方式与存在漏洞的libbitcoin-explorer软件版本一致,这导致Lubian被盗地址的比特币私钥并不“随机”,私钥的随机性不足,存在可预测性,因此可通过技术手段(如暴力穷举)破解私钥,进而控制相关比特币地址中的资产。

Part 03

虚拟货币盗窃案件研判侦办思路

当下,涉虚拟货币盗窃案件时有发生,相较于国外高频率、大规模的黑客攻击盗币,国内涉虚拟货币盗窃案件常见原因和手法有所不同。


01


国内虚拟货币盗窃案件常见手法

私钥/助记词泄露:私钥/助记词泄露的常见情形有:用户私钥/助记词保存不当、假平台窃取私钥、冒充他人身份窃取等。
②钓鱼攻击:攻击者通常伪装成用户信任的对象,比如用户常用的钱包网站、知名的交易平台,甚至是用户曾经参与过的项目方等,并精心设计伪造的链接、假冒的社交媒体账号,或者看似正规但实际上暗藏漏洞的智能合约,以此来引诱用户输入私钥、助记词,或者签署一个恶意交易。常见的钓鱼攻击手段有:0U/假U/小额交易钓鱼攻击、过度授权、恶意多签、二维码扫码授权、免费空投链接钓鱼、低价充值钓鱼等。
社交工程欺骗:利用熟人信任或信息差诱导权利人泄露钱包控制权限,从而窃取资产。
职务侵占性盗窃:交易所、钱包平台等内部员工,以及其他利用职务便利(如掌握后台权限、用户数据),未经许可转移用户的虚拟货币。


02


虚拟货币盗窃案件典型特征

高度技术化,以“窃取控制权”为核心目标:行为人多通过“非接触式”技术操作实施盗窃,无需与权利人直接接触,难以被即时发现。
欺骗手段聚焦“诱导泄露控制权”:针对普通用户对“私钥=所有权”认知不足的弱点,通过钓鱼、社交工程等欺骗手段,诱导用户主动泄露控制权。
不可逆性,事后追踪难:盗窃行为一旦实施,资产转移瞬时完成且难以追回。
团伙化、专业化,分工明确:虚拟货币盗窃已从早期“单兵作战”发展为“产业链式”团伙作案,主体呈现高度专业化和分工细化特征,尤其针对大额资产的盗窃。
盗窃主体多具备技术背景,反侦查能力强:核心成员(如技术组)多为程序员、黑客或有区块链从业经历者,熟悉区块链技术原理和监管漏洞。
资金流转链路复杂难追踪:大量使用多地址拆分转移、混币器(TornadoCash)、跨链、兑币等技术手段进行资金清洗。


03


虚拟货币盗窃案件研判思路

虚拟货币盗窃案件侦办最核心的宗旨就是厘清被盗资金数量、追踪被盗资金最终流向。在实际案件侦办过程中,以下几点需注意:
确定实际被盗金额:根据受害人提供的被盗地址,查询、核验实际损失金额,为后续资金追踪提供准确的数据参考。
确定盗窃手法:虚拟货币盗窃手法关乎后续案件侦办方向。可以通过和受害人详细沟通以及对受害人相关设备仔细查验,以确定盗窃手法。
追踪盗窃资金流向:实践中,案件侦办人员可以通过链必追【浏览器】【单地址研判】【多地址研判】等核心功能展开被盗资金的查询、研判、追踪,通过深度扩线分析溯源资金流转链路,确定资金最终流向。即使不法分子通过混币、跨链、兑币等技术手段混淆资金链路,链必追也可直接进行穿透分析
图片
通过链必追对涉案地址资金流转链路进行扩线追踪

嫌疑人身份追踪:如果在上述分析中,有发现可调证线索,可直接通过链必追【生成调函】模块向相关交易所、钱包服务商发起调证,以尝试落地毒贩的真实身份信息。


实践中,我们通过多次虚拟货币案件协助经验总结,绘制了一份涉虚拟货币盗窃案件研判流程图,有需要的战友可联系【人工客服】熊揪揪领取。如果一线案件侦办人员在涉虚拟货币相关案件侦办中,有任何产品、技术、培训协助需求,也可通过【人工客服】熊揪揪随时联系我们。
私信熊揪揪获取高清大图


微信扫码添加【人工客服】
链必追开通、技术协助、培训服务
(仅限执法人员,需身份核验)


本文章由七星实验室撰写发布,如需转载或引用文内产品截图需获得授权并注明出处,否则将追究相关法律责任。部分图片来源于网络。


转载声明:本文转载自原发布平台 (作者:成都链安七星实验室), 原文标题《Coldcard 史诗级盗币事件复盘:弱随机数漏洞如何击穿硬件钱包安全防线?》, 查看原文。 版权归原作者及原发布平台所有,本站仅作收录与展示,未对正文内容作实质性修改; 若涉及侵权请联系本站处理。