AI 已经开始自动修改被安全软件发现的木马。
2026 年 9 月 11 日,Anthropic 披露了一起俄罗斯关联网络间谍活动。攻击者已经将 Claude 接入网络攻击流程,用于侦察、钓鱼、维持访问、数据窃取和恶意工具维护。
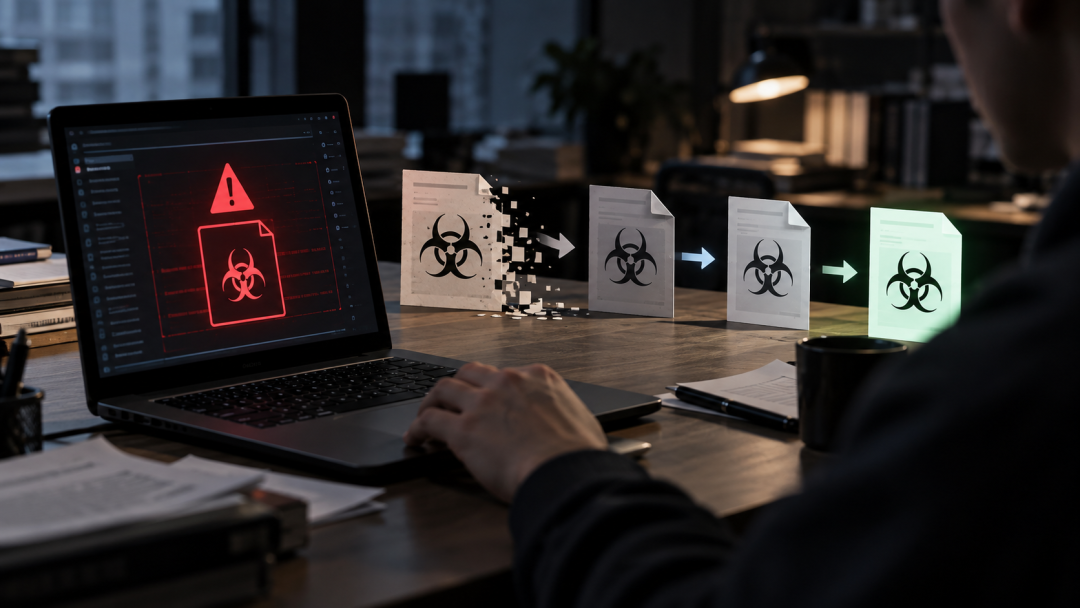
一旦木马被安全软件发现,AI Agent 会自动修改并重新构建,持续迭代,直到躲过检测。
修改完成后,新版本会被部署到一次性服务器,继续用于钓鱼、ClickFix、DNS 劫持等。
木马被发现,AI 自动修改
过去,安全软件发现一种木马后,攻击者需要人工修改,再重新部署。
现在,AI Agent 可以完成。
攻击者使用 AI Agent 监控恶意程序是否被安全产品发现。木马一旦被检测,Agent 就会自动修改和重新构建,持续迭代,直到不再被检测。
Anthropic 将这种变化称为“close the loop”。
过去,安全厂商更新检测规则,可以迫使攻击者重新修改工具,增加攻击成本。
现在,AI 可以加快这一过程,让攻击者更快推出新的恶意程序版本。
Claude 已经参与多项攻击任务
AI 不只负责修改木马。
攻击者建立了一套定制 AI 工作流。
Claude 参与工具开发、基础设施获取、钓鱼、持久化、命令与控制和数据窃取等多个环节。
例如,AI 会研究和注册钓鱼域名、配置服务器、发送钓鱼邮件,并监控 C2 通道。
进入目标网络后,AI 还会在攻击者指挥下执行命令、获取凭证、横向移动,并处理数百 GB 被盗数据。
人类仍然负责关键决策,包括选择攻击目标和审查窃取的数据。
20 多个组织进入攻击范围
Anthropic 发现,超过 20 个组织出现在这支团伙的攻击规划、侦察或实际行动中。
目标包括政府部门、军事和情报机构、使领馆、外交机构、智库和国防企业,主要集中在乌克兰和欧洲,也涉及中东和亚洲。
Anthropic 称,该团伙疑似与俄罗斯国家关联网络间谍组织 Midnight Blizzard 有关。一名使用“JackPoterz”网名的俄语操作者参与其中,其攻击手法和目标也符合俄罗斯国家关联间谍活动特征。
无人机供应链是这支团伙重点关注的目标之一。
攻击者曾批量导出至少两家无人机零部件制造商的邮箱,还攻击一家军用无人机制造商,并窃取一套无人机视觉系统的完整专有 SDK。
此后,攻击者花费数天逆向分析这套系统,获取产品架构、硬件物料清单、供应商依赖和一款尚未发布产品的信息。
酒店 WiFi 也成了攻击入口
为了接近重点目标,攻击者还入侵了至少三家酒店 WiFi 服务商。
获得管理员账号后,攻击者修改 DNS,将酒店住客的网络流量导向自己控制的服务器,再通过 ClickFix 等方式向 Windows、Android 和 iOS 设备投放恶意程序。
攻击者还结合酒店管理系统中的住客信息和设备中窃取的数据,继续筛选目标。其中重点关注乌克兰政府官员和无人机制造商相关人员。
云头条声明:如以上内容有误或侵犯到你公司、机构、单位或个人权益,请联系我们说明理由,我们会配合,无条件删除处理。